KnowBe4 fonctionne-t-il en Chine ? Résidence des données, ICP et règles transfrontalières
KnowBe4 est une plateforme uniquement cloud de sensibilisation à la sécurité et de simulation de phishing détenant l'information personnelle de l'annuaire de votre main-d'œuvre et les résultats de qui-a-cliqué. Ses instances se trouvent aux États-Unis, dans l'UE, au Royaume-Uni, au Canada et en Allemagne — aucune en Chine continentale — de sorte que les données des employés chinois reposent à l'étranger au titre des règles transfrontalières de la PIPL.
KnowBe4 fonctionne-t-il en Chine ?
Savoir si KnowBe4 fonctionne en Chine est d'abord une question de résidence des données et transfrontalière, non d'accessibilité. Une plateforme de sensibilisation à la sécurité et de phishing simulé détient l'information personnelle de votre main-d'œuvre — l'annuaire d'employés et le registre de qui a cliqué, signalé ou échoué à chaque test — et la loi chinoise suit ces données où qu'elles soient gardées.
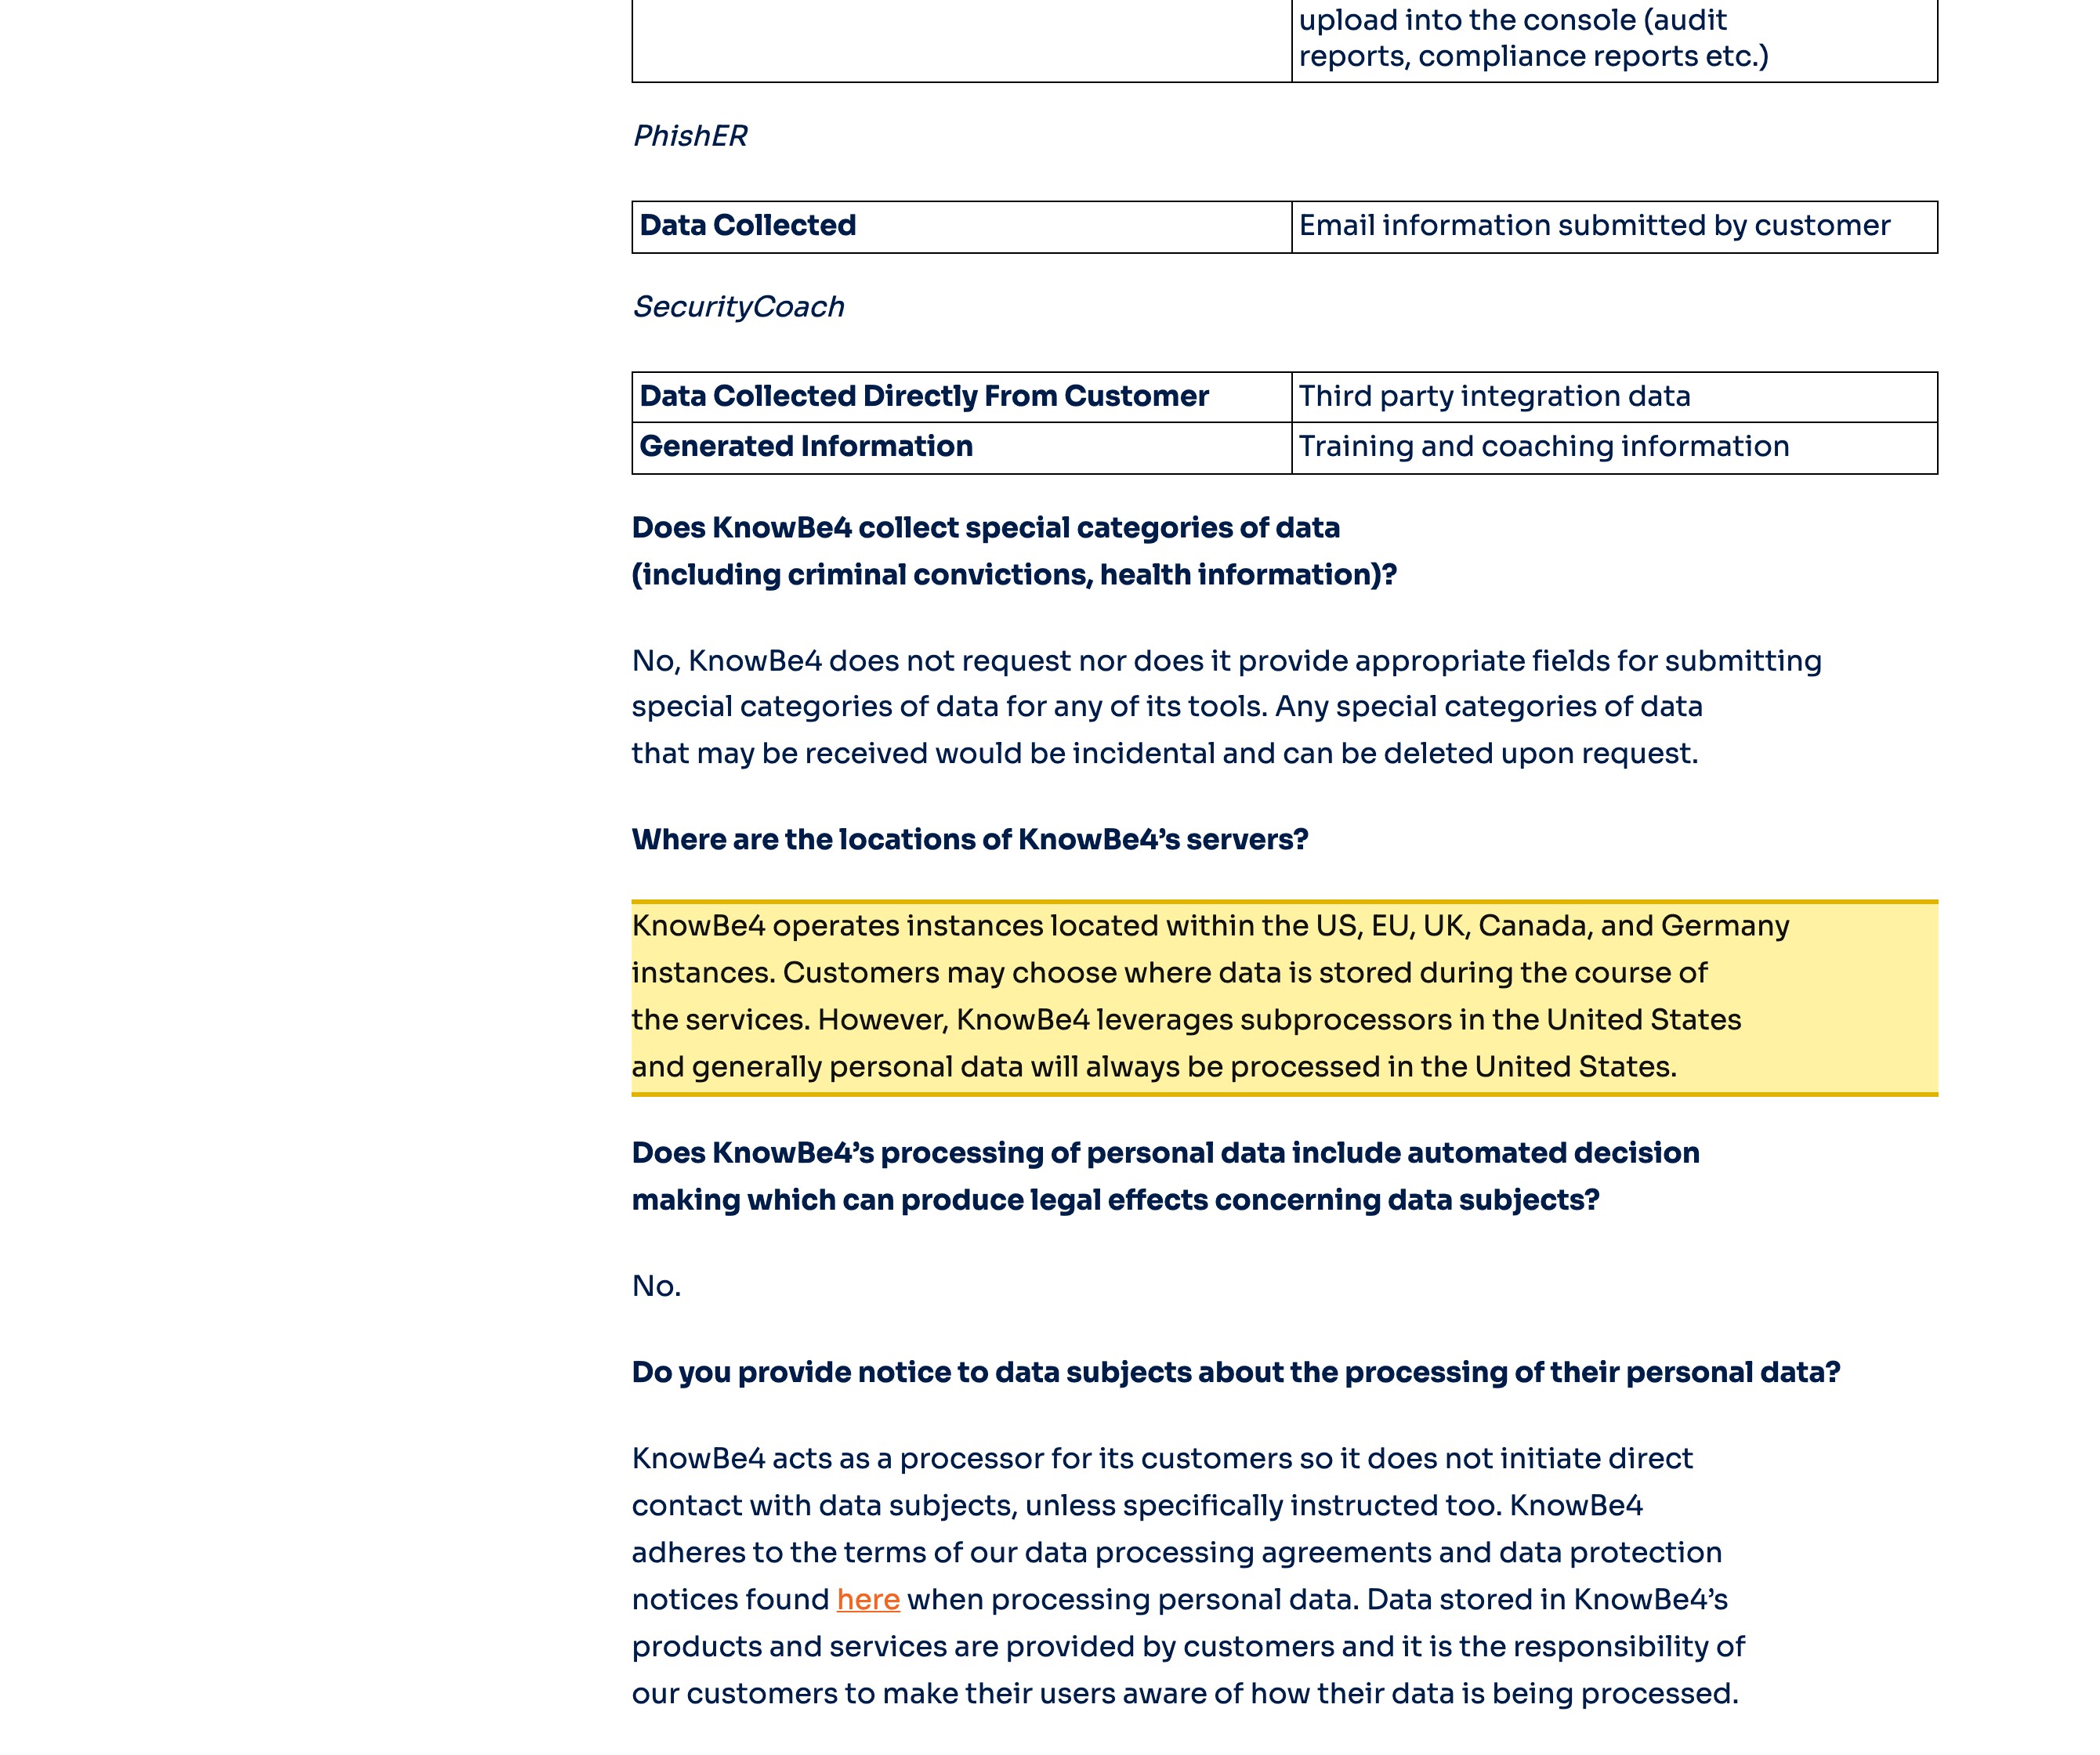
KnowBe4 est un SaaS uniquement cloud : sa propre documentation liste des instances uniquement aux États-Unis, dans l'UE, au Royaume-Uni, au Canada et en Allemagne, avec aucune en Chine continentale et aucune édition auto-hébergée, et dit que les données personnelles "will always be processed in the United States." Ainsi le profil comportemental de vos employés chinois — une carte classée de qui est le plus susceptible d'être hameçonné — vient reposer à l'étranger, un transfert transfrontalier que la PIPL régit, et pour un opérateur d'infrastructure d'information critique ou un responsable à fort volume une obligation de stockage sur le territoire qu'un cloud à l'étranger ne peut pas satisfaire.
Ceci est une carte des risques, non un verdict — vos obligations dépendent de votre entité, de vos volumes de données et de qui sont vos utilisateurs. Notre équipe de conformité Chine peut cartographier avec vous votre exposition KnowBe4 →
Aperçu de conformité
- ✕ KnowBe4 est un SaaS uniquement cloud — aucune instance de Chine continentale, aucune édition auto-hébergée
- ! Il détient l'information personnelle de l'annuaire de vos employés chinois — noms, e-mails professionnels, département, manager
- ! Les résultats de test de phishing et de formation profilent qui a cliqué et qui a échoué — des données comportementales
- ! Ces données de main-d'œuvre reposent sur des instances US/UE — un transfert transfrontalier PIPL (art. 38 à 40)
- ! Un opérateur d'infrastructure d'information critique ou un responsable à fort volume doit un stockage sur le territoire qu'un cloud à l'étranger ne peut pas satisfaire
- ✓ 21YunBox met en place une assise légale, sur le territoire, pour ces données, plus une diffusion déclarée ICP
Ce que la documentation officielle de KnowBe4 dit de la Chine
| Fait | Source primaire |
|---|---|
| Dans le propre Data Protection Impact Assessment de KnowBe4 : "KnowBe4 operates instances located within the US, EU, UK, Canada, and Germany instances" — avec aucune instance de Chine continentale sur la liste — et sa plateforme (formation de sensibilisation à la sécurité, KCM GRC, PhishER et SecurityCoach) est "built in the cloud leveraging Amazon AWS." KnowBe4 est un SaaS uniquement cloud sans édition auto-hébergée, de sorte que les données d'une main-d'œuvre Chine n'ont aucun endroit sur le territoire où reposer. | KnowBe4 — KSAT, KCM GRC, PhishER & SecurityCoach DPIA (emplacements de serveurs ; architecture cloud), consulté le 2026-10-14 |
| Choisir une région ne garde pas les données là. Le même DPIA note "Customers may choose where data is stored during the course of the services," mais ajoute que "generally personal data will always be processed in the United States" parce que KnowBe4 s'appuie sur des sous-traitants basés aux États-Unis. Les données de main-d'œuvre qu'une plateforme de sensibilisation à la sécurité collecte — l'annuaire plus qui a cliqué, signalé ou échoué à chaque campagne — reposent donc et sont traitées à l'étranger. | KnowBe4 — KSAT, KCM GRC, PhishER & SecurityCoach DPIA (choix de stockage ; traitement US), consulté le 2026-10-14 |
| L'information personnelle des employés collectée en Chine et envoyée à une instance KnowBe4 US ou UE est un transfert transfrontalier. Au titre de la PIPL, le responsable — vous, l'employeur, non KnowBe4 — doit donner une information, obtenir un consentement distinct, et satisfaire un mécanisme de transfert : une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification (articles 38 à 40 de la PIPL). | Loi sur la protection des informations personnelles, articles 38 à 40 |
| Un opérateur d'infrastructure d'information critique ou un responsable à fort volume doit stocker l'information personnelle collectée sur le continent à l'intérieur du continent (article 40 de la PIPL ; article 39 (anciennement l'article 37) de la loi sur la cybersécurité). Un cloud de sensibilisation à la sécurité uniquement à l'étranger sans instance continentale ne peut structurellement pas satisfaire cette obligation de stockage sur le territoire. | Article 40 de la PIPL ; loi sur la cybersécurité article 39 (anciennement l'article 37) |
Sources vérifiées par Équipe Conformité 21YunBox le 14 octobre 2026.
Pour une équipe déployant une formation de sensibilisation à la sécurité au personnel en Chine continentale, la question au sujet de KnowBe4 n’a jamais été de savoir si les employés peuvent atteindre la plateforme ou charger un module de formation — vous pointez un navigateur dessus et les tests de phishing et le courseware tournent. La vraie question est une question de résidence : où les données de main-d’œuvre que KnowBe4 détient ont-elles le droit de venir reposer ? Une plateforme de sensibilisation à la sécurité et de phishing simulé concentre quelque chose d’inhabituellement sensible — non des corps d’e-mails ou du code source, mais un registre comportemental de vos personnes. Elle garde l’annuaire d’employés — noms, e-mails professionnels, département, manager — et, pour chaque campagne, qui a ouvert le leurre, qui a cliqué, qui l’a signalé et qui a échoué à la formation de suivi : une carte classée, par personne, de lesquels de vos employés sont les plus susceptibles d’être hameçonnés. KnowBe4 est un logiciel-service uniquement cloud — il n’y a aucune édition auto-hébergée à mettre en place sur le territoire, et ses instances se trouvent à l’étranger. Ainsi l’outil que vous avez acheté pour réduire le risque humain est lui-même une voie transfrontalière à l’étranger pour les données comportementales de votre main-d’œuvre.
KnowBe4 en Chine en un coup d’œil
| Ce qui le décide | Dans les propres termes de KnowBe4 — et la loi chinoise |
|---|---|
| Où reposent physiquement les données de main-d'œuvre | KnowBe4 est un SaaS uniquement cloud ; votre compte est épinglé à une instance. Son propre Data Protection Impact Assessment dit qu'il "operates instances located within the US, EU, UK, Canada, and Germany instances" et que la plateforme est "built in the cloud leveraging Amazon AWS" — aucune en Chine continentale, et aucune édition auto-hébergée à exécuter sur le territoire. Il ajoute que "personal data will always be processed in the United States." |
| Ce qu'il ingère, et pourquoi la résidence mord | Une plateforme de sensibilisation à la sécurité voit vos personnes : l'annuaire d'employés (noms, e-mails professionnels, département, manager) et, par campagne, qui a ouvert, cliqué, signalé ou échoué — un profil comportemental de votre main-d'œuvre, souvent avec un score de risque par personne. C'est une information personnelle au titre de la PIPL directement, non par renvoi, et le profil lui-même est ce qui franchit la frontière. |
| Les données de vos employés continentaux | L'annuaire et les résultats de campagne collectés auprès du personnel en Chine et détenus sur une instance États-Unis ou UE sont un transfert transfrontalier que la PIPL régit : information, un consentement distinct, et un mécanisme de transfert (articles 38 à 40 de la PIPL). Le responsable sur la sellette est vous, l'employeur — non KnowBe4. |
| Obligation de stockage sur le territoire | Un opérateur d'infrastructure d'information critique ou un responsable à fort volume doit une obligation de stockage sur le territoire qu'un cloud à l'étranger ne peut pas satisfaire — l'information personnelle et les données importantes continentales doivent rester sur le continent (article 40 de la PIPL ; article 39 (anciennement l'article 37) de la loi sur la cybersécurité) — l'amendement 2025 de la loi sur la cybersécurité, en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, substance inchangée. |
| Est-il accessible ? | Traitez l'accessibilité comme la moitié diffusion, non la question — les navigateurs et modules de formation atteignent le cloud très bien. Parce que KnowBe4 est uniquement cloud sans édition auto-hébergée, le levier légal est d'exécuter la couche de données de main-d'œuvre sur le territoire sur un équivalent licencié, sur le territoire ou souverain, et toute surface tournée vers la Chine devant elle — la console d'administration, le portail de reporting, la page de formation que votre personnel atteint — a besoin d'une déclaration ICP liée à une ressource d'hébergement continentale (décret du Conseil des affaires de l'État n° 292 ; décret du MIIT n° 33). |
Où reposent réellement les données de main-d’œuvre
KnowBe4 ne vous donne aucune région continentale à activer. Son propre Data Protection Impact Assessment — couvrant la formation de sensibilisation à la sécurité, KCM GRC, PhishER et SecurityCoach — indique qu’il “operates instances located within the US, EU, UK, Canada, and Germany instances.” Un client peut choisir parmi celles-ci à la configuration, mais la liste s’arrête là : il n’y a aucune instance de Chine continentale à sélectionner, et KnowBe4 est “built in the cloud leveraging Amazon AWS,” sans édition auto-hébergée que vous pourriez installer sur une infrastructure sur le territoire. Pointez votre organisation vers KnowBe4 et vos données de main-d’œuvre aboutissent sur l’une de ces instances à l’étranger.
Choisir une région ne garde pas les données dans cette région, non plus. Le même assessment note que “generally personal data will always be processed in the United States” parce que KnowBe4 s’appuie sur des sous-traitants basés aux États-Unis. Ainsi même une instance UE réachemine le traitement par les États-Unis — et pour une main-d’œuvre Chine, l’annuaire et chaque résultat de campagne ont, à ce point, quitté le continent. Au titre de la loi sur la protection des informations personnelles, déplacer l’information personnelle chinoise que ces enregistrements contiennent hors du pays est un transfert transfrontalier, et le responsable est vous, l’employeur.
Ce qu’il détient est une information personnelle — et l’ironie est exacte
KnowBe4 mérite ce niveau de scrutin à cause de ce qu’une plateforme de sensibilisation à la sécurité concentre. La plupart des outils touchent une tranche de vos données ; celui-ci détient un registre comportemental de vos personnes. L’annuaire seul — noms, e-mails professionnels, département, ligne hiérarchique — est une information personnelle. Ajoutez l’historique de campagne, et vous détenez quelque chose de plus tranchant : un compte rendu par personne, horodaté, de qui a ouvert chaque leurre simulé, qui a cliqué, qui a remis des identifiants à une fausse page, qui l’a signalé, et qui a échoué à la formation corrective — fréquemment distillé en un score de risque pour chaque employé nommé. C’est un profil de votre personnel, et pour une main-d’œuvre Chine c’est l’information personnelle de personnes sur le continent.
L’ironie est tout l’intérêt pour un acheteur de sécurité : la plateforme que vous avez déployée pour réduire le risque humain détient la carte la plus révélatrice de ce risque — lesquels de vos employés chinois sont les plus susceptibles d’être dupés — et la garde à l’étranger. Ce n’est pas qu’une préoccupation de bonne pratique. Pour un opérateur d’infrastructure d’information critique, et pour un responsable dont les volumes franchissent les seuils des régulateurs, l’information personnelle collectée sur le continent doit être stockée sur le continent (article 40 de la PIPL ; article 39 (anciennement l’article 37) de la loi sur la cybersécurité). Un cloud de sensibilisation à la sécurité à l’étranger sans instance continentale ne peut structurellement pas satisfaire cette obligation — les données de main-d’œuvre sont, par définition, dans le mauvais pays. Et là où une exportation est permise tout court, franchir un seuil de volume peut déclencher une évaluation de sécurité pour l’exportation de données menée par la CAC avant qu’une partie n’en parte légalement.
L’exécuter sur un cloud sans région Chine ne satisfait pas l’obligation de résidence — et ce qui la satisfait
Le résumé honnête est étroit et important : rien dans KnowBe4 n’est « bloqué », et l’exposition n’est pas le logiciel — c’est un service managé qui gare un profil comportemental de votre main-d’œuvre continentale hors du continent. Il y a cependant une subtilité spécifique à ce fournisseur : KnowBe4 est uniquement cloud. Il n’y a aucune édition KnowBe4 auto-hébergée que vous pouvez mettre en place sur une infrastructure de Chine continentale, de sorte que le levier sur le territoire ici n’est pas « exécuter le binaire du fournisseur localement ». C’est d’exécuter la couche de données de main-d’œuvre sur le territoire autrement — un équivalent légal, sur le territoire ou en cloud souverain licencié, qui garde l’annuaire et les résultats de campagne sur le sol continental — tandis que seul un sous-ensemble minimisé, consenti et légalement transférable franchit jamais la frontière. Pointer un connecteur continental vers les instances à l’étranger de KnowBe4 n’est pas de la localisation et ne satisfait pas l’obligation de stockage ; mettre en place un équivalent légal sur le territoire, oui. Toute surface tournée vers la Chine devant la plateforme — la console d’administration, le portail de reporting, la page de formation que votre personnel continental atteint — gagne sa propre déclaration ICP liée à un hôte continental.
Ceci est une carte des risques, non un verdict. Savoir si vous devez un stockage sur le territoire, un mécanisme de transfert, un consentement distinct, une déclaration ICP, ou une combinaison dépend de votre entité, de vos volumes de données, de combien de personnes dans vos campagnes sont sur le continent, et de comment les résultats sont utilisés — et cela vaut la peine d’être réglé avec un conseil avant de décider où l’enregistrement d’un seul employé vient reposer.
La voie légale — cartographier, localiser, diffuser
Vous n’avez pas à abandonner KnowBe4 pour exécuter la formation de sensibilisation à la sécurité légalement pour la Chine continentale. 21YunBox est un overlay conforme, non une migration — et, pour une plateforme que vous exploitez déjà, un partenaire qui se place aux côtés de votre stack, non un concurrent de celui-ci. Il y a trois mouvements, et ils s’emboîtent.
Cartographier. Notre équipe de conformité Chine lit vos obligations PIPL transfrontalières, de résidence des données et de localisation des données (infrastructure d’information critique) au regard de votre entité réelle, de vos volumes de campagne, et de la personne dont l’information personnelle est portée par votre annuaire et vos résultats — de sorte que l’exposition est consignée avant que quoi que ce soit ne soit déplacé.
Localiser. Parce que le risque est l’endroit où reposent les données de main-d’œuvre, nous exécutons la couche de données de main-d’œuvre sur le territoire — sur un équivalent licencié, sur le territoire ou en cloud souverain — de sorte que l’annuaire et les résultats de campagne que la Chine exige de garder sur le sol continental y restent. Localiser signifie un déploiement légal, sur le territoire, de cette couche de données, jamais une route de retour vers un point de terminaison à l’étranger ; seul le sous-ensemble minimisé et légalement transférable franchit jamais.
Diffuser. Pour toute surface tournée vers la Chine devant la plateforme — la console d’administration, le portail de reporting, la page de formation ou de self-service que votre personnel continental atteint — le 21YunBox Optimizer fournit une diffusion déclarée ICP, sur le territoire, devant le stack que vous exploitez déjà. Sans reconstruction, sans seconde base de code. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte ; tout l’intérêt est une voie légale, déclarée, sur le territoire.
Le but est clair : votre programme de sensibilisation à la sécurité tourne légalement et en conformité pour vos personnes en Chine.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité et la localisation des données
- La loi chinoise sur la protection des informations personnelles
Questions fréquentes
KnowBe4 stocke-t-il les données des employés chinois en Chine ?
Non. KnowBe4 est un SaaS uniquement cloud et, dans son propre Data Protection Impact Assessment, liste ses instances uniquement aux États-Unis, dans l'UE, au Royaume-Uni, au Canada et en Allemagne — aucune en Chine continentale — et indique que les données personnelles « will always be processed in the United States ». Il n'y a aucune édition auto-hébergée, de sorte que l'annuaire d'employés et les résultats de campagne d'une main-d'œuvre Chine viennent reposer et sont traités à l'étranger.
Est-il illégal d'utiliser KnowBe4 pour une main-d'œuvre Chine ?
Pas intrinsèquement — c'est un risque à gérer, non une interdiction générale. L'annuaire et les résultats de qui-a-cliqué collectés auprès du personnel en Chine et détenus à l'étranger sont un transfert transfrontalier que la PIPL ne permet qu'avec information, consentement distinct et un mécanisme de transfert ; et un opérateur d'infrastructure d'information critique ou un responsable à fort volume doit une obligation de stockage sur le territoire qu'un cloud à l'étranger ne peut pas satisfaire. Toute surface de formation ou d'administration tournée vers la Chine a aussi besoin d'une déclaration ICP. Savoir si un stockage sur le territoire est requis pour vous dépend de votre entité et de vos volumes de données — confirmez avec un conseil.
21YunBox peut-il aider à rendre notre déploiement KnowBe4 conforme en Chine ?
Oui. Notre équipe de conformité Chine évalue votre exposition PIPL transfrontalière, de résidence et de localisation pour votre entité et vos volumes de campagne, puis met en place un équivalent légal, sur le territoire ou en souverain licencié, pour la couche de données de main-d'œuvre — gardant l'annuaire et les résultats que la Chine exige sur le continent — et diffuse toute surface de formation ou d'administration tournée vers la Chine sur une infrastructure déclarée ICP, sur le territoire, devant le stack que vous exploitez déjà. Sans reconstruction, sans migration. Contactez-nous pour traiter votre cas précis.





















