Funktioniert KnowBe4 in China? Data Residency, ICP & Grenztransfer-Regeln
KnowBe4 ist eine reine Cloud-Security-Awareness- und Phishing-Simulations-Plattform, die die Roster-PII Ihrer Belegschaft und Wer-hat-geklickt-Ergebnisse hält. Seine Instanzen sitzen in den USA, der EU, dem UK, Kanada und Deutschland — keine in Festlandchina — die China-Mitarbeiterdaten ruhen also offshore unter PIPLs Grenzregeln.
Funktioniert KnowBe4 in China?
Ob KnowBe4 in China funktioniert, ist zuerst eine Data-Residency- und Grenztransfer-Frage, keine Erreichbarkeitsfrage. Eine Security-Awareness- und simulierte-Phishing-Plattform hält die personenbezogene Information Ihrer Belegschaft — den Mitarbeiter-Roster und die Aufzeichnung, wer jeden Test klickte, meldete oder nicht bestand — und Chinas Recht folgt diesen Daten, wo immer sie aufbewahrt werden.
KnowBe4 ist reine Cloud-SaaS: seine eigene Dokumentation listet Instanzen nur in den USA, der EU, dem UK, Kanada und Deutschland, mit keiner in Festlandchina und ohne selbst gehostete Edition, und sagt, personenbezogene Daten „will always be processed in the United States“. Das Verhaltensprofil Ihrer China-Mitarbeiter — eine gerankte Karte dessen, wer am wahrscheinlichsten gephisht wird — kommt also offshore zur Ruhe, ein grenzüberschreitender Transfer, den PIPL regelt, und für einen CIIO oder Handler mit hohem Volumen eine inländische Speicherpflicht, die eine Offshore-Cloud nicht erfüllen kann.
Dies ist eine Risikokarte, kein Urteil — Ihre Pflichten hängen von Ihrer Rechtsperson, Ihren Datenmengen und davon ab, wer Ihre Nutzer sind. Unser China-Compliance-Team kann Ihre KnowBe4-Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ✕ KnowBe4 ist reine Cloud-SaaS — keine Festlandchina-Instanz, keine selbst gehostete Edition
- ! Es hält die Roster-PII Ihrer China-Mitarbeiter — Namen, Arbeits-E-Mails, Abteilung, Vorgesetzter
- ! Phishing-Test- und Trainingsergebnisse profilieren, wer klickte und wer nicht bestand — Verhaltensdaten
- ! Diese Belegschaftsdaten ruhen auf US-/EU-Instanzen — ein PIPL-Grenztransfer (Art 38–40)
- ! Ein CIIO oder Handler mit hohem Volumen schuldet inländische Speicherung, die eine Offshore-Cloud nicht erfüllen kann
- ✓ 21YunBox stellt ein rechtmäßiges inländisches Fundament für diese Daten auf, plus ICP-eingereichte Auslieferung
Was die offizielle KnowBe4-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| In KnowBe4s eigenem Data Protection Impact Assessment: „KnowBe4 operates instances located within the US, EU, UK, Canada, and Germany instances“ — mit keiner Festlandchina-Instanz auf der Liste — und seine Plattform (Security-Awareness-Training, KCM GRC, PhishER und SecurityCoach) ist „built in the cloud leveraging Amazon AWS“. KnowBe4 ist reine Cloud-SaaS ohne selbst gehostete Edition, die Daten einer China-Belegschaft haben im Inland also nirgends zu ruhen. | KnowBe4 — KSAT, KCM GRC, PhishER & SecurityCoach DPIA (server locations; cloud architecture), abgerufen 2026-10-14 |
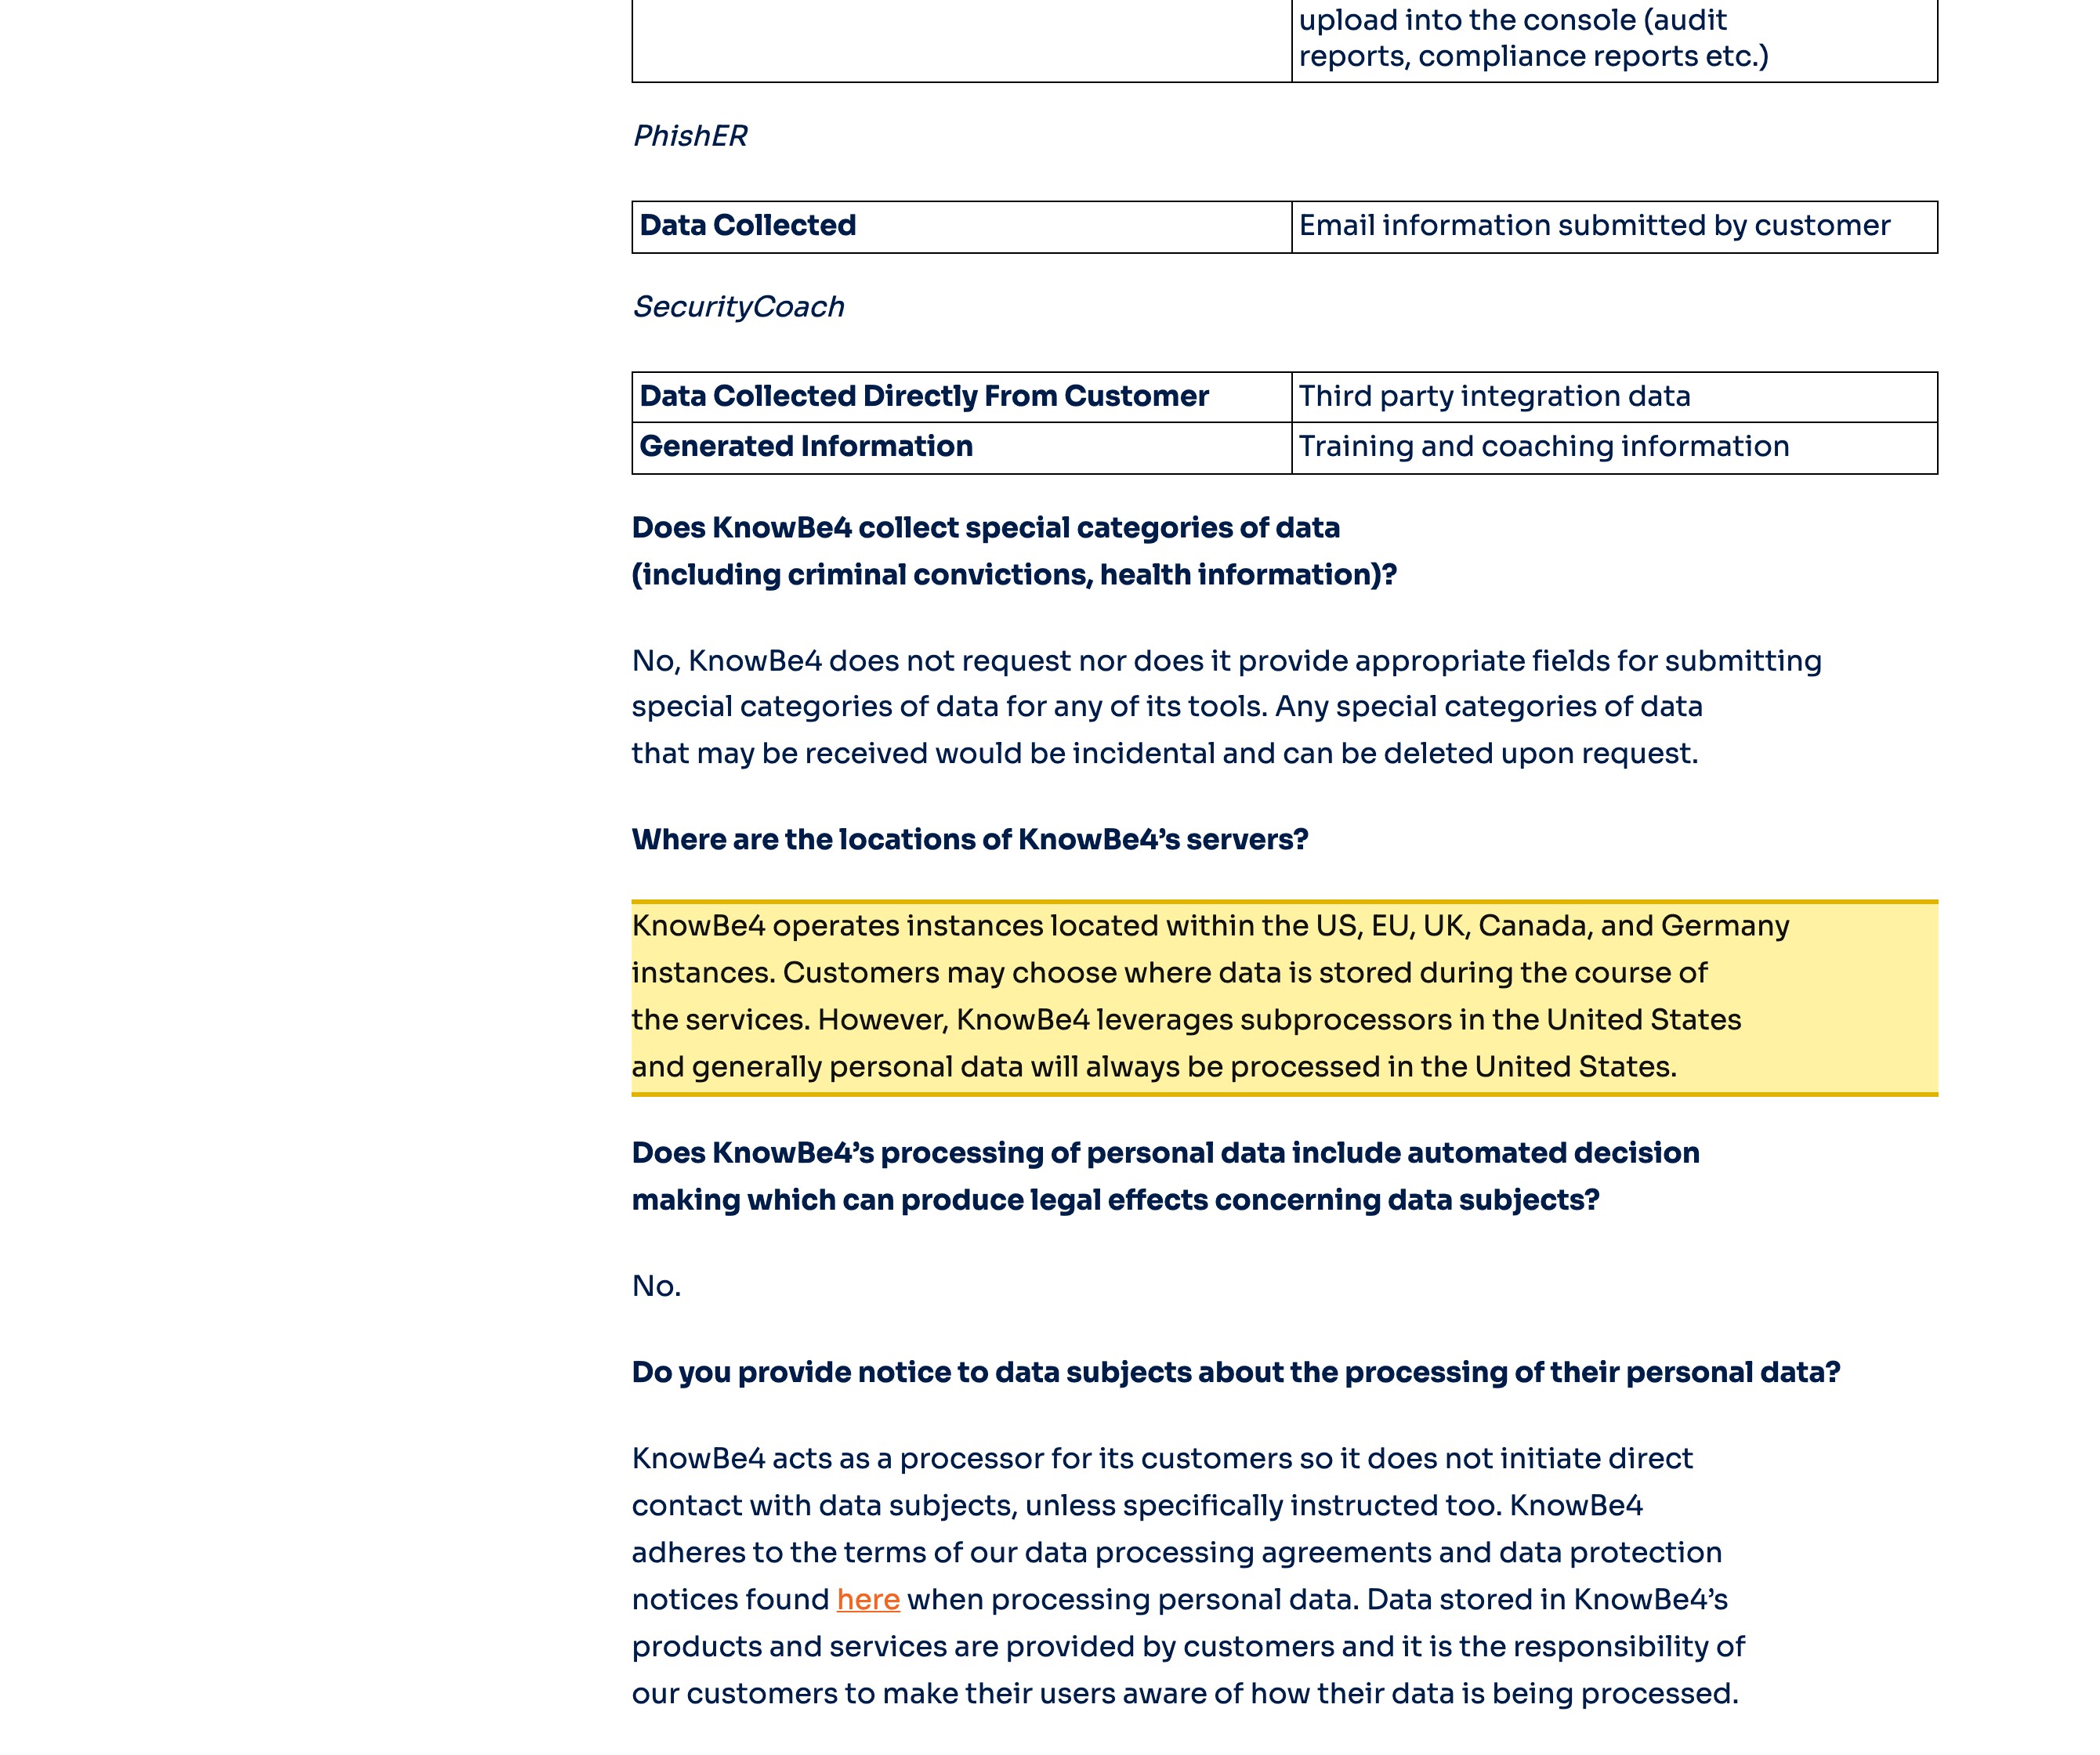
| Eine Region zu wählen hält die Daten nicht dort. Dasselbe DPIA merkt an „Customers may choose where data is stored during the course of the services“, fügt aber hinzu, dass „generally personal data will always be processed in the United States“, weil KnowBe4 sich auf US-basierte Unterauftragsverarbeiter stützt. Die Belegschaftsdaten, die eine Security-Awareness-Plattform sammelt — der Roster plus wer jede Kampagne klickte, meldete oder nicht bestand — ruhen und werden daher offshore verarbeitet. | KnowBe4 — KSAT, KCM GRC, PhishER & SecurityCoach DPIA (storage choice; US processing), abgerufen 2026-10-14 |
| In China erhobene und an eine US- oder EU-KnowBe4-Instanz gesendete personenbezogene Mitarbeiter-Information ist ein grenzüberschreitender Transfer. Nach PIPL muss der Handler — Sie, der Arbeitgeber, nicht KnowBe4 — Mitteilung geben, gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (PIPL Artikel 38–40). | Personal Information Protection Law, Articles 38–40 |
| Ein Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen muss im Festland erhobene personenbezogene Information innerhalb des Festlands speichern (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)). Eine reine Offshore-Security-Awareness-Cloud ohne Festland-Instanz kann diese inländische Speicherpflicht strukturell nicht erfüllen. | PIPL Article 40; Cybersecurity Law Article 39 (formerly Article 37) |
Quellen vom 21YunBox Compliance-Team am 14. Oktober 2026 geprüft.
Für ein Team, das Security-Awareness-Training an Personal in Festlandchina ausrollt, war die Frage zu KnowBe4 nie, ob Mitarbeiter die Plattform erreichen oder ein Trainingsmodul laden können — Sie richten einen Browser darauf, und die Phishing-Tests und Courseware laufen. Die eigentliche Frage ist eine Residency-Frage: wo dürfen die Belegschaftsdaten, die KnowBe4 hält, zur Ruhe kommen? Eine Security-Awareness- und simulierte-Phishing-Plattform konzentriert etwas ungewöhnlich Sensibles — nicht E-Mail-Körper oder Quellcode, sondern eine Verhaltensaufzeichnung Ihrer Menschen. Sie behält den Mitarbeiter-Roster — Namen, Arbeits-E-Mails, Abteilung, Vorgesetzter — und, für jede Kampagne, wer den Köder öffnete, wer klickte, wer ihn meldete und wer das Folgetraining nicht bestand: eine gerankte, pro-Person-Karte dessen, welche Ihrer Mitarbeiter am wahrscheinlichsten gephisht werden. KnowBe4 ist reine Cloud-Software-as-a-Service — es gibt keine selbst gehostete Edition, die im Inland aufzustellen wäre, und seine Instanzen sitzen offshore. Das Werkzeug, das Sie kauften, um menschliches Risiko zu reduzieren, ist also selbst ein offshore gelegener grenzüberschreitender Pfad für die Verhaltensdaten Ihrer Belegschaft.
KnowBe4 in China auf einen Blick
| Was darüber entscheidet | In KnowBe4s eigenen Worten — und Chinas Recht |
|---|---|
| Wo die Belegschaftsdaten physisch ruhen | KnowBe4 ist reine Cloud-SaaS; Ihr Konto ist an eine Instanz gepinnt. Sein eigenes Data Protection Impact Assessment sagt, es „operates instances located within the US, EU, UK, Canada, and Germany instances“ und dass die Plattform „built in the cloud leveraging Amazon AWS“ ist — keine in Festlandchina, und keine selbst gehostete Edition, die im Inland zu betreiben wäre. Es fügt hinzu, dass „personal data will always be processed in the United States“. |
| Was es aufnimmt, und warum Residency greift | Eine Security-Awareness-Plattform sieht Ihre Menschen: den Mitarbeiter-Roster (Namen, Arbeits-E-Mails, Abteilung, Vorgesetzter) und, pro Kampagne, wer öffnete, klickte, meldete oder nicht bestand — ein Verhaltensprofil Ihrer Belegschaft, oft mit einem Pro-Person-Risikoscore. Das ist personenbezogene Information nach PIPL direkt, nicht per Verweis, und das Profil selbst ist es, was die Grenze überschreitet. |
| Die Daten Ihrer Festland-Mitarbeiter | Roster und Kampagnenergebnisse, die von Personal in China gesammelt und auf einer US- oder EU-Instanz gehalten werden, sind ein grenzüberschreitender Transfer, den PIPL regelt: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (PIPL Artikel 38–40). Der Handler, der am Haken ist, sind Sie, der Arbeitgeber — nicht KnowBe4. |
| Inländische Speicherpflicht | Ein Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen schuldet eine inländische Speicherpflicht, die eine offshore gelegene Cloud nicht erfüllen kann — Festland-personenbezogene-Information und important data müssen im Festland bleiben (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — die Novelle des Cybersicherheitsgesetzes von 2025, in Kraft seit 1. Januar 2026, nummerierte den Artikel zur Datenlokalisierung von 37 auf 39 um, Substanz unverändert. |
| Ist es erreichbar? | Behandeln Sie Erreichbarkeit als die Auslieferungs-Hälfte, nicht die Frage — Browser und Trainingsmodule erreichen die Cloud problemlos. Weil KnowBe4 reine Cloud ohne selbst gehostete Edition ist, ist der rechtmäßige Hebel, die Belegschaftsdaten-Schicht im Inland auf einem lizenzierten inländischen oder Sovereign-Äquivalent zu betreiben, und jede China-gerichtete Oberfläche davor — die Admin-Konsole, das Reporting-Portal, die Trainingsseite, auf die Ihr Personal trifft — braucht eine ICP-Beian, an eine Festland-Hosting-Ressource gebunden (Staatsrat-Erlass Nr. 292; MIIT-Erlass Nr. 33). |
Wo die Belegschaftsdaten tatsächlich ruhen
KnowBe4 gibt Ihnen keine Festland-Region zum Umschalten. Sein eigenes Data Protection Impact Assessment — das Security-Awareness-Training, KCM GRC, PhishER und SecurityCoach abdeckt — gibt an, dass es „operates instances located within the US, EU, UK, Canada, and Germany instances“. Ein Kunde kann bei der Einrichtung unter diesen wählen, aber die Liste hört dort auf: es gibt keine Festlandchina-Instanz zum Auswählen, und KnowBe4 ist „built in the cloud leveraging Amazon AWS“, ohne selbst gehostete Edition, die Sie auf inländischer Infrastruktur installieren könnten. Richten Sie Ihre Organisation auf KnowBe4, und Ihre Belegschaftsdaten landen auf einer dieser offshore gelegenen Instanzen.
Eine Region zu wählen, hält die Daten auch nicht in dieser Region. Dasselbe Assessment merkt an, dass „generally personal data will always be processed in the United States“, weil KnowBe4 sich auf US-basierte Unterauftragsverarbeiter stützt. Selbst eine EU-Instanz leitet die Verarbeitung also zurück durch die Vereinigten Staaten — und für eine China-Belegschaft haben der Roster und jedes Kampagnenergebnis zu diesem Zeitpunkt das Festland verlassen. Nach dem Gesetz zum Schutz personenbezogener Daten ist es ein grenzüberschreitender Transfer, die China-personenbezogene-Information, die diese Datensätze enthalten, aus dem Land zu bewegen, und der verantwortliche Handler sind Sie, der Arbeitgeber.
Was es hält, ist personenbezogene Information — und die Ironie ist exakt
KnowBe4 verdient diese Prüfung wegen dessen, was eine Security-Awareness-Plattform konzentriert. Die meisten Werkzeuge berühren eine Scheibe Ihrer Daten; dieses hält eine Verhaltensaufzeichnung Ihrer Menschen. Der Roster allein — Namen, Arbeits-E-Mails, Abteilung, Berichtslinie — ist personenbezogene Information. Fügen Sie die Kampagnenhistorie hinzu, und Sie halten etwas Schärferes: eine pro-Person-, zeitgestempelte Aufzeichnung dessen, wer jeden simulierten Köder öffnete, wer klickte, wer Zugangsdaten an eine gefälschte Seite übergab, wer ihn meldete und wer das Nachhol-Training nicht bestand — häufig destilliert in einen Risikoscore für jeden benannten Mitarbeiter. Das ist ein Profil Ihres Personals, und für eine China-Belegschaft ist es die personenbezogene Information von Menschen im Festland.
Die Ironie ist der ganze Punkt für einen Security-Käufer: die Plattform, die Sie einsetzten, um menschliches Risiko zu reduzieren, hält die aufschlussreichste Karte dieses Risikos — welche Ihrer China-Mitarbeiter am wahrscheinlichsten getäuscht werden — und behält sie offshore. Das ist nicht bloß ein Best-Practice-Anliegen. Für einen Betreiber kritischer Informationsinfrastruktur und für einen Handler, dessen Volumina die Schwellen der Aufsichtsbehörden überschreiten, muss im Festland erhobene personenbezogene Information im Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)). Eine offshore gelegene Security-Awareness-Cloud ohne Festland-Instanz kann diese Pflicht strukturell nicht erfüllen — die Belegschaftsdaten sind per Definition im falschen Land. Und wo ein Export überhaupt erlaubt ist, kann das Überschreiten einer Volumenschwelle eine CAC-geführte Datenausfuhr-Sicherheitsbewertung auslösen, bevor irgendetwas davon rechtmäßig geht.
Es auf einer Cloud ohne China-Region zu betreiben, erfüllt die Residency-Pflicht nicht — und was es tut
Die ehrliche Zusammenfassung ist eng und wichtig: nichts an KnowBe4 ist „gesperrt“, und die Exponierung ist nicht die Software — es ist ein verwalteter Dienst, der ein Verhaltensprofil Ihrer Festland-Belegschaft außerhalb des Festlands parkt. Es gibt jedoch eine Besonderheit, die für diesen Anbieter spezifisch ist: KnowBe4 ist reine Cloud. Es gibt keine selbst gehostete KnowBe4-Edition, die Sie auf Festlandchina-Infrastruktur aufstellen können, der inländische Hebel hier ist also nicht „die Binärdatei des Anbieters lokal betreiben“. Es ist, die Belegschaftsdaten-Schicht auf andere Weise im Inland zu betreiben — ein rechtmäßiges inländisches oder lizenziertes Sovereign-Cloud-Äquivalent, das den Roster und die Kampagnenergebnisse auf Festland-Boden hält — während nur eine minimierte, eingewilligte, rechtmäßig transferierbare Teilmenge je die Grenze überschreitet. Einen Festland-Connector zurück auf KnowBe4s offshore gelegene Instanzen zu richten, ist keine Lokalisierung und erfüllt die Speicherpflicht nicht; ein rechtmäßiges inländisches Äquivalent aufzustellen, tut es. Jede China-gerichtete Oberfläche vor der Plattform — die Admin-Konsole, das Reporting-Portal, die Trainingsseite, auf die Ihr Festland-Personal trifft — verdient ihre eigene ICP-Beian, an einen Festland-Host gebunden.
Dies ist eine Risikokarte, kein Urteil. Ob Sie inländische Speicherung, einen Transfermechanismus, eine gesonderte Einwilligung, eine ICP-Beian oder eine Kombination schulden, hängt von Ihrer Rechtsperson, Ihren Datenmengen, wie viele der Menschen in Ihren Kampagnen im Festland sind und wie die Ergebnisse genutzt werden ab — und es ist wert, mit Rechtsbeistand geklärt zu werden, bevor Sie entscheiden, wo der Datensatz eines einzelnen Mitarbeiters zur Ruhe kommt.
Der rechtmäßige Pfad — kartieren, lokalisieren, ausliefern
Sie müssen KnowBe4 nicht fallen lassen, um Security-Awareness-Training rechtmäßig für Festlandchina zu betreiben. 21YunBox ist eine rechtskonforme Overlay, keine Migration — und, für eine Plattform, die Sie bereits betreiben, ein Partner, der neben Ihrem Stack sitzt, kein Wettbewerber zu ihm. Es gibt drei Züge, und sie passen zusammen.
Kartieren. Unser China-Compliance-Team liest Ihre PIPL-Grenztransfer-, Data-Residency- und Datenlokalisierungs-(CII)-Pflichten gegen Ihre tatsächliche Rechtsperson, Ihre Kampagnenvolumina und wessen personenbezogene Information Ihr Roster und Ihre Ergebnisse tragen — sodass die Exponierung aufgeschrieben ist, bevor irgendetwas bewegt wird.
Lokalisieren. Weil das Risiko ist, wo die Belegschaftsdaten ruhen, betreiben wir die Belegschaftsdaten-Schicht im Inland — auf einem lizenzierten inländischen oder Sovereign-Cloud-Äquivalent — sodass der Roster und die Kampagnenergebnisse, die China auf Festland-Boden halten muss, es tun. Lokalisieren heißt eine rechtmäßige inländische Bereitstellung dieser Datenschicht, niemals eine Route zurück zu einem offshore gelegenen Endpunkt; nur die minimierte, rechtmäßig transferierbare Teilmenge überschreitet je.
Ausliefern. Für jede China-gerichtete Oberfläche vor der Plattform — die Admin-Konsole, das Reporting-Portal, die Trainings- oder Self-Service-Seite, auf die Ihr Festland-Personal trifft — bietet der 21YunBox Optimizer ICP-beian-pflichtige, inländische Auslieferung, vor dem Stack, den Sie bereits betreiben. Kein Neuaufbau, keine zweite Codebasis. 21YunBox nutzt oder empfiehlt niemals Umgehung jeglicher Art; der ganze Sinn ist ein rechtmäßiger, eingereichter, inländischer Pfad.
Das Ziel ist einfach: Ihr Security-Awareness-Programm läuft legal und rechtskonform für Ihre Menschen in China.
Compliance-Einschätzung anfordern →
Weiterführend:
- So erhalten Sie eine ICP-Beian für China
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
- Chinas Gesetz zum Schutz personenbezogener Daten
Häufige Fragen
Speichert KnowBe4 die Daten chinesischer Mitarbeiter in China?
Nein. KnowBe4 ist reine Cloud-SaaS und listet in seinem eigenen Data Protection Impact Assessment seine Instanzen nur in den USA, der EU, dem UK, Kanada und Deutschland — keine in Festlandchina — und gibt an, dass personenbezogene Daten „will always be processed in the United States“. Es gibt keine selbst gehostete Edition, der Mitarbeiter-Roster und die Kampagnenergebnisse einer China-Belegschaft kommen also offshore zur Ruhe und werden dort verarbeitet.
Ist es illegal, KnowBe4 für eine China-Belegschaft zu nutzen?
Nicht per se — es ist ein zu steuerndes Risiko, kein pauschales Verbot. Der Roster und die Wer-hat-geklickt-Ergebnisse, die von Personal in China erhoben und offshore gehalten werden, sind ein grenzüberschreitender Transfer, den PIPL nur mit Mitteilung, gesonderter Einwilligung und einem Transfermechanismus erlaubt; und ein CIIO oder Handler mit hohem Volumen schuldet eine inländische Speicherpflicht, die eine Offshore-Cloud nicht erfüllen kann. Jede China-gerichtete Trainings- oder Admin-Oberfläche braucht zudem eine ICP-Beian. Ob inländische Speicherung für Sie erforderlich ist, hängt von Ihrer Rechtsperson und Ihren Datenmengen ab — bestätigen Sie es mit Rechtsbeistand.
Kann 21YunBox helfen, unser KnowBe4-Deployment in China rechtskonform zu machen?
Ja. Unser China-Compliance-Team schätzt Ihre PIPL-Grenztransfer-, Residency- und Lokalisierungs-Exponierung für Ihre Rechtsperson und Kampagnenvolumina ein und stellt dann ein rechtmäßiges inländisches oder lizenziertes Sovereign-Äquivalent für die Belegschaftsdaten-Schicht auf — hält den Roster und die Ergebnisse, die China verlangt, im Festland — und liefert jede China-gerichtete Trainings- oder Admin-Oberfläche über ICP-eingereichte, inländische Infrastruktur aus, vor dem Stack, den Sie bereits betreiben. Kein Neuaufbau, keine Migration. Melden Sie sich, um Ihren konkreten Fall durchzugehen.





















