¿Funciona Google Authenticator en China? Códigos sin conexión, cuenta inaccesible y secretos sincronizados
Google Authenticator calcula sus códigos de seis dígitos sin conexión en el teléfono, así que una app ya configurada sigue funcionando dentro de China continental — lo que falla es la capa de la cuenta de Google que la rodea: el inicio de sesión, la copia de seguridad en la nube, la restauración y la sincronización entre dispositivos. El único matiz de datos transfronterizos es la sincronización en la nube opcional, que hace una copia de seguridad de sus secretos de 2FA en servidores de Google fuera de China.
¿Funciona Google Authenticator en China?
Que Google Authenticator funcione en China es sobre todo una cuestión de acceso, no de residencia de datos. La app calcula sus códigos de seis dígitos sin conexión en su teléfono, así que un dispositivo ya configurado sigue produciendo códigos válidos dentro de China continental — lo que falla es la capa de la cuenta de Google que la rodea.
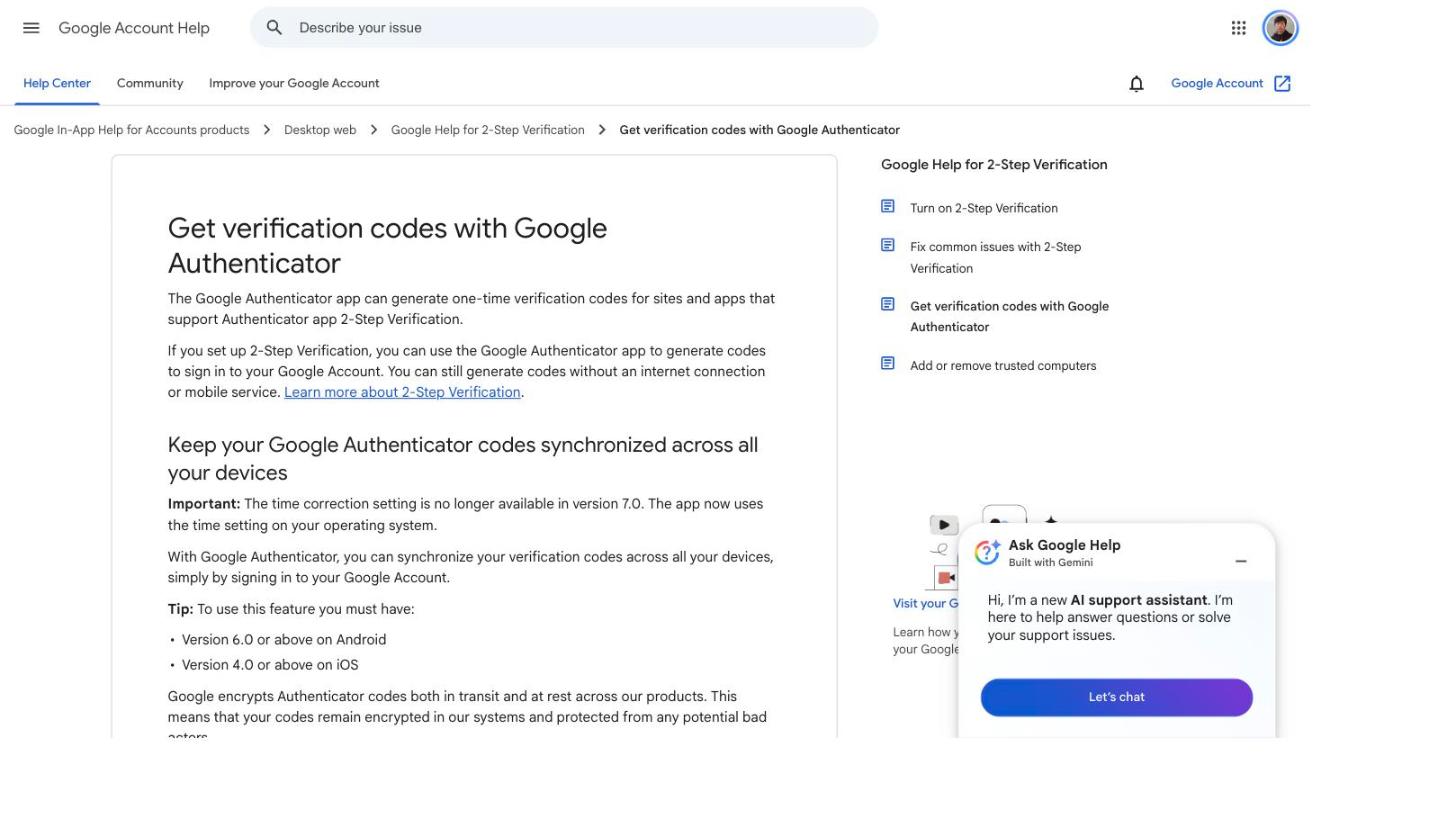
En palabras de la propia Google, “You can still generate codes without an internet connection or mobile service,” pero la sincronización de esos códigos solo funciona “by signing in to your Google Account” — y llegar a los servicios de cuenta de Google desde dentro del continente es justo lo que nuestras sondas no pudieron hacer. Hay también un ángulo de cumplimiento más acotado: si activa la sincronización en la nube, se hace una copia de seguridad de sus secretos de 2FA en servidores de Google fuera de China, que Google dice cifrar “in transit and at rest” — no de extremo a extremo. La tabla de abajo separa lo que sigue funcionando sin conexión de las piezas que dependen de la cuenta y de las transfronterizas, que no funcionan.
Esto es un panorama de exposición, no un veredicto — la mayor parte del riesgo desaparece si la sincronización en la nube sigue desactivada, y el resto depende de su papel y de sus volúmenes de datos. Nuestro equipo de China puede cartografiar su exposición con usted →
Instantánea de cumplimiento
- ✓ Los códigos se generan sin conexión — una app ya configurada sigue funcionando en China
- ✕ El inicio de sesión en la cuenta de Google, la copia de seguridad en la nube, la restauración y la sincronización entre dispositivos no llegan a China
- ! La sincronización en la nube opcional envía sus secretos de 2FA a servidores de Google fuera de China
- ! La redacción de Google es “in transit and at rest” — no de extremo a extremo
- ✓ Vía de menor exposición: mantenga la sincronización en la nube desactivada para que los secretos permanezcan en el dispositivo
Lo que dice la documentación oficial de Google Authenticator App — y lo que hemos medido desde China continental
| Hecho | Fuente primaria |
|---|---|
| En palabras de la propia Google, los códigos se generan en el dispositivo: “You can still generate codes without an internet connection or mobile service.” Google Authenticator calcula una contraseña de un solo uso basada en el tiempo a partir de un secreto guardado en el teléfono y del reloj del teléfono, así que una app ya configurada sigue produciendo códigos válidos de seis dígitos dentro de China continental aunque no se pueda llegar a la red de Google. | Google Account Help — Get verification codes with Google Authenticator, consultado el 2026-10-07 |
| La copia de seguridad, la restauración y la sincronización entre dispositivos están ligadas a la cuenta. La página de ayuda de Google afirma que usted puede “synchronize your verification codes across all your devices, simply by signing in to your Google Account,” y que “when you sign in to your Google Account within Google Authenticator on a new device, your codes are automatically synced to this device.” Cada uno de esos pasos tiene que llegar a Google — la capa que no responde de forma fiable desde dentro del continente (véase la medición más abajo). | Google Account Help — Get verification codes with Google Authenticator, consultado el 2026-10-07 |
| La sincronización en la nube es opcional, y los secretos sincronizados no están cifrados de extremo a extremo. Google añadió la sincronización con la cuenta de Google el 2023-04-24 y afirma que cifra los códigos “both in transit and at rest across our products” — deliberadamente no de extremo a extremo (Google ha descrito el cifrado de extremo a extremo como un plan futuro, no como una función actual). [Inferencia: Google no opera ninguna infraestructura en China continental, así que los secretos copiados residen en servidores de Google fuera del continente, en una forma a la que Google puede acceder.] Si la sincronización sigue desactivada, los secretos nunca salen del dispositivo. | Google Account Help (consultado el 2026-10-07); Google Security Blog — Google Authenticator now supports Google Account synchronization, 2023-04-24 |
| Solo la copia de seguridad opcional en la nube plantea una cuestión de datos transfronterizos. Si una organización hace que su personal o sus usuarios copien sus secretos de 2FA en una cuenta de Google, esos secretos salen de China hacia los servidores de Google en el extranjero — una transferencia transfronteriza de información personal según el capítulo III de la PIPL (notificación, consentimiento separado y un mecanismo de transferencia legal). La exposición crece con el papel y el volumen: desde las normas de la CAC de marzo de 2024, un operador que no sea de infraestructuras de información críticas y que transfiera en un año natural la información personal no sensible de menos de 100 000 personas queda exento de la evaluación de seguridad, del contrato estándar y de la certificación. [Inferencia: los secretos de autenticación vinculados a personas identificadas se tratan mejor como información personal y, con prudencia, como sensible — confirme el umbral y su papel con asesoría legal.] | PIPL capítulo III, artículos 38–43; CAC — Disposiciones para Promover y Regular los Flujos Transfronterizos de Datos, marzo de 2024 |
En nuestro censo solicitamos doce propiedades de Google desde una sonda dentro de China continental (Alibaba Cloud cn-zhangjiakou), tres veces cada una el 2026-08-28. Once de las doce no produjeron ninguna respuesta — no una respuesta lenta, ningún primer byte en ningún intento. La duodécima, el endpoint de hojas de estilo de Google Fonts, respondió siempre desde esa sonda de centro de datos y luego falló 54 solicitudes de 54 cuando la misma medición se ejecutó sobre una línea residencial de China Mobile en Pekín el 2026-08-30. | 21YunBox — censo de entrega en China de 280 sitios, medido desde dentro de China continental |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 7 de octubre de 2026.
Para un usuario de China continental, «¿funciona Google Authenticator?» son en realidad dos preguntas bajo un mismo abrigo. La parte que más importa en el día a día — ¿puede la app seguir dándome un código válido para iniciar sesión? — se resuelve por completo en el teléfono, sin ninguna red de por medio, así que la respuesta honesta ahí es sí, sigue funcionando. La parte que de verdad hace tropezar a la gente — ¿puedo iniciar sesión, hacer una copia de seguridad de mis códigos, restaurarlos en un teléfono nuevo o sincronizarlos entre dispositivos? — pasa toda por una cuenta de Google, y esa es la capa que no llega al continente. Debajo de ambas hay una tercera pregunta más discreta: si activa la sincronización en la nube, ¿dónde acaban sus secretos de doble factor? Esta página las trata por orden, y empieza por lo que la propia Google dice sobre los códigos.
Google Authenticator en China de un vistazo
| Qué lo decide | Qué le ocurre a un usuario dentro de China continental |
|---|---|
| Los códigos de seis dígitos | Se calculan en el teléfono a partir de un secreto almacenado y del reloj del dispositivo — sin necesidad de red. Una app ya configurada sigue produciendo códigos válidos dentro del continente, exactamente como describe Google. |
| Primer inicio de sesión en una cuenta de Google | Tiene que llegar a Google. En las mediciones de 21YunBox desde dentro del continente, los propios endpoints de Google no respondieron, así que el paso inicial de la cuenta es el que más probablemente se atasque. |
| Copia de seguridad en la nube, restauración y sincronización entre dispositivos | Todo esto ocurre “by signing in to your Google Account,” así que hereda la misma capa de cuenta que no llega al continente de forma fiable. |
| Dónde residen sus secretos de 2FA | En el dispositivo, por defecto. Active la sincronización en la nube y se hace una copia de seguridad en servidores de Google — y Google no tiene infraestructura en el continente, así que esa copia acaba fuera de China. |
| Cifrado de la copia sincronizada | Google dice que cifra los códigos sincronizados “in transit and at rest” (en tránsito y en reposo). Ha descrito el cifrado de extremo a extremo como un plan futuro, así que hoy la copia sincronizada no está cifrada de extremo a extremo. |
| Exposición de datos transfronterizos | Solo surge si se activa la sincronización en la nube: que los secretos salgan de China hacia servidores de Google en el extranjero es una transferencia según el capítulo III de la PIPL. Mantenga la sincronización desactivada y no hay transferencia. |
Los códigos funcionan sin conexión — la app los sigue generando
Google Authenticator es una app de contraseñas de un solo uso basadas en el tiempo (TOTP). Cuando usted registra una cuenta por primera vez, almacena un secreto compartido en el teléfono; a partir de ahí combina ese secreto con el propio reloj del teléfono para producir un código nuevo de seis dígitos cada treinta segundos. Nada de ese cálculo toca internet. Google lo dice sin rodeos — la app puede generar códigos “without an internet connection or mobile service” —, y precisamente por eso un teléfono configurado antes de su llegada sigue permitiéndole iniciar sesión desde dentro de China continental. Modo avión, sin SIM, sin datos: el código sigue apareciendo. Cuando algo funciona, conviene decir claramente que funciona, y esta parte funciona.
El único matiz es que esto vale para las cuentas ya registradas. Añadir una cuenta nueva sigue implicando escanear un código QR o introducir una clave del servicio que está protegiendo — y si ese servicio es en sí inaccesible desde China, el obstáculo es el servicio, no el autenticador.
Lo que falla: la capa de la cuenta de Google
Todo lo que no es el cálculo del código en bruto pasa por una cuenta de Google, y esa es la capa que no llega al continente. La página de ayuda de Google vincula la copia de seguridad, la restauración y el uso en varios dispositivos a una sola condición previa — la sincronización se hace “by signing in to your Google Account” —, así que el primer inicio de sesión, la copia de seguridad en la nube, la restauración en un teléfono de sustitución y la sincronización entre dispositivos dependen todos de un viaje de ida y vuelta a Google que una conexión normal en China no completa.
Nuestro censo puso cifras a esa capa. Solicitamos doce endpoints propiedad de Google tres veces cada uno el 2026-08-28 desde una sonda de Alibaba Cloud en cn-zhangjiakou; once de los doce no devolvieron ningún primer byte en ningún intento — no una respuesta lenta, ninguna respuesta. El único endpoint que sí respondió desde esa sonda de centro de datos, el host de hojas de estilo de Google Fonts, falló después en las cincuenta y cuatro solicitudes cuando la misma prueba se ejecutó sobre una línea residencial de China Mobile en Pekín el 2026-08-30. Esa división es la parte honesta del panorama: una sonda de centro de datos puede pintar un resultado más favorable que un teléfono real, porque las nubes del continente a veces llevan una copia local de recursos a los que un visitante normal no puede llegar — que es exactamente por lo que el resultado de la línea residencial es el que importa aquí, y no llegó a pasar. En la práctica, todo lo que dentro de Authenticator espera a Google también hará esperar a un usuario con una conexión doméstica.
El matiz de la sincronización en la nube: sus secretos de 2FA salen de China
Este es el único punto en el que Google Authenticator plantea una verdadera cuestión de datos y no de acceso. Por defecto, los secretos permanecen en el dispositivo y nunca salen de él. Pero Google añadió la sincronización con la cuenta de Google el 2023-04-24 y, una vez que usted la activa, se hace una copia de seguridad de sus secretos de 2FA en los servidores de Google. Google dice que esos códigos están cifrados “in transit and at rest” — deliberadamente no de extremo a extremo; ha presentado el cifrado de extremo a extremo como un plan futuro, no como una función actual. Como Google no opera ninguna infraestructura en China continental, la inferencia razonable es que los secretos copiados residen en servidores de Google fuera del continente, en una forma a la que la propia Google puede acceder.
Para un particular, es una decisión de riesgo personal. Para una organización, es una decisión de cumplimiento. Si su personal o sus usuarios hacen una copia de seguridad de sus secretos del autenticador en una cuenta de Google, esos secretos cruzan la frontera y salen de China — una transferencia transfronteriza de información personal según el capítulo III de la PIPL, que exige notificación, consentimiento separado y un mecanismo de transferencia legal. El peso de ese deber depende de su papel y de sus volúmenes: desde las normas transfronterizas de la CAC de marzo de 2024, un operador que no sea de infraestructuras de información críticas y que transfiera en un año natural la información personal no sensible de menos de 100 000 personas queda exento de la evaluación de seguridad, del contrato estándar y de la certificación. Los secretos de autenticación vinculados a personas identificadas se tratan mejor como información personal y, con prudencia, como sensible — así que confirme el umbral y su propia clasificación con asesoría legal en lugar de leer la exención como vía libre. La vía de menor exposición no necesita ningún producto: deje la sincronización en la nube desactivada, y los secretos nunca saldrán del teléfono.
Dónde encaja 21YunBox
Conviene dejar claro qué es y qué no es esta página. Trata de si la app funciona para una persona en China — y para eso no hay nada que 21YunBox, ni nadie, pueda «instalar» para que las funciones de cuenta de Google de la app de consumo lleguen al continente. Esa capa es de Google, y el consejo práctico es gratuito: mantenga la sincronización en la nube desactivada para que sus códigos permanezcan en el dispositivo, y registre cualquier teléfono nuevo mientras todavía tenga un acceso fiable a su cuenta de Google.
Donde sí ayudamos de verdad es un paso más allá — cuando usted opera un servicio cuyo inicio de sesión o 2FA depende de que Google llegue a sus usuarios dentro del continente. Esa dependencia es la verdadera exposición, y nuestro equipo de cumplimiento en China puede cartografiarla con usted: mantener funcionando los flujos de inicio de sesión y de 2FA para los usuarios del continente, y evaluar la cuestión de los datos transfronterizos si la sincronización en la nube entra en juego. Si parte de su sistema de inicio de sesión tiene que servirse legalmente desde dentro del continente, esa entrega dentro del país es la pieza que activa un registro ICP — y la ponemos en marcha con usted, alrededor del stack que ya utiliza. Si esa es su situación, empiece aquí:
Solicitar una revisión de acceso y exposición en China →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL — la ley que regula la copia de seguridad opcional por sincronización en la nube
- Cómo obtener un registro ICP para China — relevante solo si además opera un servicio que deba servirse desde dentro del continente
Preguntas frecuentes
¿Funcionan en China los códigos de Google Authenticator?
Los propios códigos, sí. Google afirma que se generan “without an internet connection or mobile service,” así que una app ya configurada sigue produciendo códigos válidos dentro de China continental. Lo que no funciona de forma fiable es todo lo que llega a la red de Google — iniciar sesión, la copia de seguridad y la restauración en la nube, la sincronización entre dispositivos y el registro de un código nuevo si el servicio que está protegiendo está a su vez bloqueado.
¿Es un problema de residencia de datos como una herramienta de consentimiento o de analítica?
En su mayor parte, no — y conviene ser precisos. A diferencia de un script que un sitio web incrusta para recoger datos personales de los visitantes, Google Authenticator calcula los códigos localmente y, por defecto, mantiene los secretos en el dispositivo. La única exposición transfronteriza es la copia de seguridad opcional por sincronización en la nube, que envía los secretos de 2FA a servidores de Google fuera de China (Google los cifra en tránsito y en reposo, pero no de extremo a extremo). Desactive la sincronización y esa exposición desaparece. Allí donde la PIPL sí se aplica, es una cuestión más acotada y condicional que para una plataforma de consentimiento o de analítica.
¿Puede ayudar 21YunBox?
Sí. Nuestro equipo de China puede ayudarle a mantener funcionando los flujos de inicio de sesión y de 2FA para los usuarios dentro del continente cuando dependen de Google, y a evaluar la exposición transfronteriza si la sincronización en la nube entra en juego. Cuando su sistema de inicio de sesión o su sitio en general tienen que servirse legalmente desde dentro de China continental, esa entrega dentro del país es lo que requiere un registro ICP, y lo ponemos en marcha con usted. Póngase en contacto para revisar su caso.




















