Google Authenticator는 중국에서 작동하나요? 오프라인 코드, 차단된 계정, 동기화된 시크릿
Google Authenticator는 6자리 코드를 휴대폰에서 오프라인으로 계산하므로, 이미 설정된 앱은 중국 본토 안에서 계속 작동합니다 — 깨지는 것은 그 둘레의 Google 계정 계층입니다: 로그인, 클라우드 백업, 복원, 교차 기기 동기화. 유일한 국경 간 데이터 주름은 선택적 클라우드 동기화로, 귀사의 2FA 시크릿을 중국 밖 Google 서버로 백업합니다.
Google Authenticator는 중국에서 작동하나요?
Google Authenticator가 중국에서 작동하는지는 대체로 데이터 레지던시가 아니라 접근 질문입니다. 앱은 6자리 코드를 휴대폰에서 오프라인으로 계산하므로, 이미 설정된 기기는 중국 본토 안에서 유효한 코드를 계속 생성합니다 — 깨지는 것은 그 둘레의 Google 계정 계층입니다.
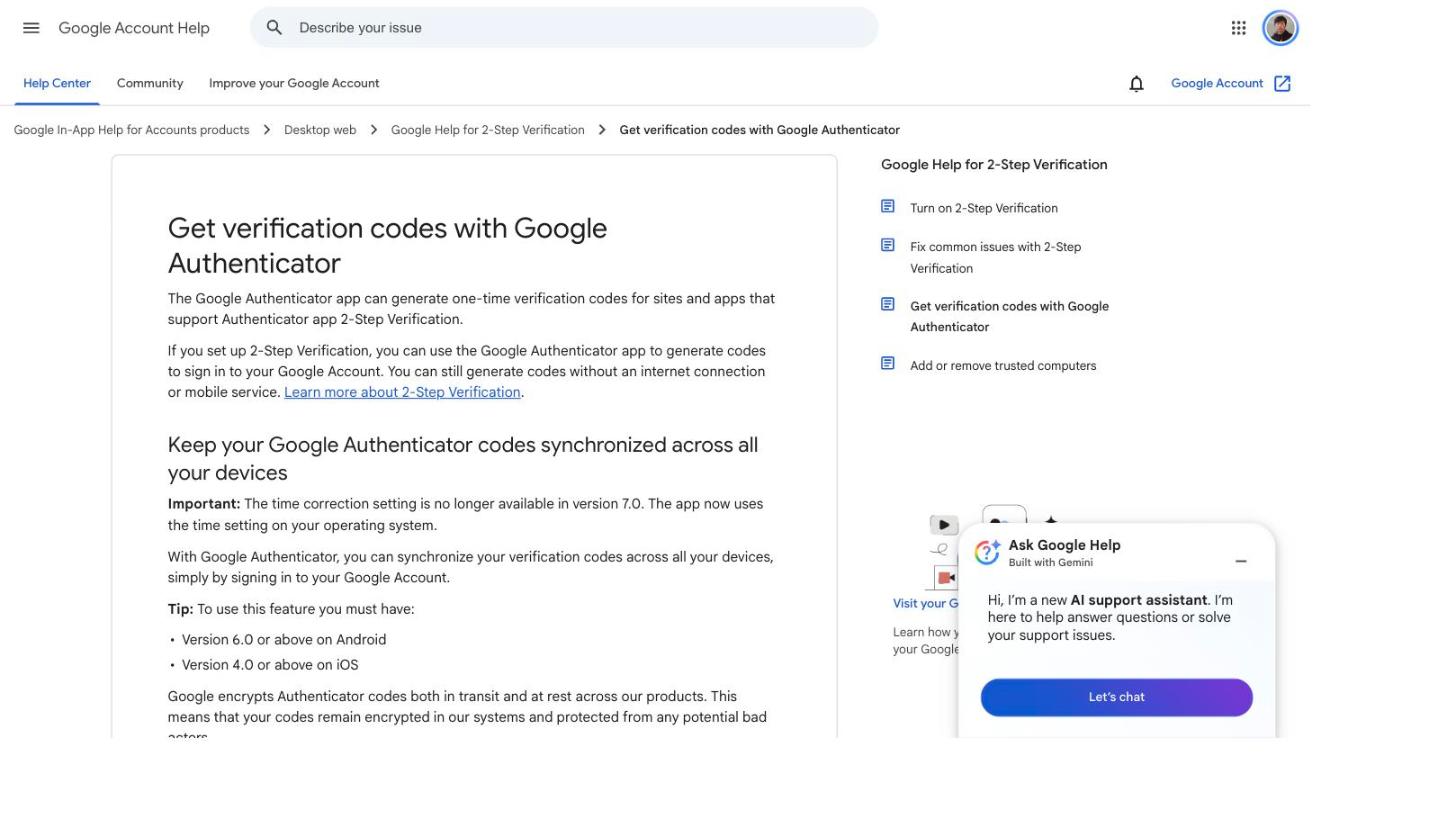
Google 자신의 표현으로 "You can still generate codes without an internet connection or mobile service,"이지만, 그 코드를 동기화하는 것은 오직 "by signing in to your Google Account" 작동합니다 — 그리고 본토 내부에서 Google의 계정 서비스에 닿는 것이 바로 저희 탐침이 하지 못한 일입니다. 더 좁은 컴플라이언스 각도도 있습니다: 클라우드 동기화를 켜면 귀사의 2FA 시크릿이 중국 밖 Google 서버로 백업되며, Google은 이를 "in transit and at rest" 암호화한다고 — 종단 간이 아니라고 — 말합니다. 아래 표는 여전히 오프라인으로 작동하는 것을, 작동하지 않는 계정 의존·국경 간 부분과 분리합니다.
이는 판정이 아니라 노출 그림입니다 — 클라우드 동기화를 꺼 두면 리스크 대부분이 사라지고, 나머지는 귀사의 역할과 데이터 물량에 달려 있습니다. 저희 중국 팀이 귀사의 노출을 함께 정리해 드립니다 →
컴플라이언스 스냅샷
- ✓ 코드는 오프라인으로 생성됨 — 이미 설정된 앱은 중국에서 계속 작동
- ✕ Google 계정 로그인, 클라우드 백업, 복원, 교차 기기 동기화는 중국에 닿지 않음
- ! 선택적 클라우드 동기화는 귀사의 2FA 시크릿을 중국 밖 Google 서버로 보냄
- ! Google의 표현은 "전송 중과 저장 시" — 종단 간이 아님
- ✓ 저(低)노출 경로: 클라우드 동기화를 꺼 두어 시크릿이 기기에 머물게 함
Google Authenticator App 공식 문서의 내용과, 우리가 중국 본토에서 측정한 결과
| 사실 | 1차 출처 |
|---|---|
| Google 자신의 표현으로 코드는 기기에서 생성됩니다: "You can still generate codes without an internet connection or mobile service." Google Authenticator는 휴대폰에 보관된 시크릿과 휴대폰 시계로부터 시간 기반 일회용 비밀번호를 계산하므로, 이미 설정된 앱은 Google의 네트워크에 닿을 수 없을 때에도 중국 본토 안에서 유효한 6자리 코드를 계속 생성합니다. | Google Account Help — Get verification codes with Google Authenticator, 2026-10-07 열람 |
| 백업, 복원, 교차 기기 동기화는 계정에 묶여 있습니다. Google의 도움말 페이지는 귀사가 "synchronize your verification codes across all your devices, simply by signing in to your Google Account,"할 수 있고, "when you sign in to your Google Account within Google Authenticator on a new device, your codes are automatically synced to this device."라고 밝힙니다. 그 단계 하나하나가 Google에 닿아야 하는데 — 본토 내부에서 안정적으로 응답하지 않는 계층입니다(아래 측정 참조). | Google Account Help — Get verification codes with Google Authenticator, 2026-10-07 열람 |
| 클라우드 동기화는 선택이며, 동기화된 시크릿은 종단 간 암호화가 아닙니다. Google은 2023-04-24 Google 계정 동기화를 추가했고 코드를 "both in transit and at rest across our products" 암호화한다고 — 의도적으로 종단 간이 아니라고 — 밝힙니다(Google은 종단 간 암호화를 현재 기능이 아니라 미래 계획으로 설명했습니다). [추론: Google은 중국 본토에 인프라를 운영하지 않으므로, 백업된 시크릿은 Google이 접근할 수 있는 형태로 본토 밖 Google 서버에 앉습니다.] 동기화를 꺼 두면 시크릿은 결코 기기를 떠나지 않습니다. | Google Account Help(2026-10-07 열람); Google Security Blog — Google Authenticator now supports Google Account synchronization, 2023-04-24 |
| 선택적 클라우드 백업만이 국경 간 데이터 질문을 제기합니다. 조직의 직원이나 이용자가 2FA 시크릿을 Google 계정에 백업하면, 그 시크릿은 중국을 떠나 국외 Google 서버로 갑니다 — PIPL 제3장상 개인정보의 국경 간 이전(고지, 별도 동의, 법정 이전 메커니즘 하나). 노출은 역할과 물량에 따라 커집니다: CAC의 2024년 3월 규칙 이래, 비(非)핵심정보인프라 운영자가 1역년에 10만 명 미만의 비민감 개인정보를 옮기는 경우 안전성 평가, 표준계약, 인증이 면제됩니다. [추론: 식별된 사람에 묶인 인증 시크릿은 개인정보로, 보수적으로는 민감 정보로 다루는 것이 최선 — 기준과 귀사의 역할을 법률 자문과 확인하십시오.] | PIPL 제3장 제38~43조; CAC — 국경 간 데이터 흐름 촉진·규범화 규정, 2024년 3월 |
저희 센서스 전반에서 중국 본토 내부 탐침(알리바바 클라우드 cn-zhangjiakou)으로 열두 개의 Google 소유 자산을 2026-08-28에 각 3회씩 요청했습니다. 열둘 중 열하나가 아무 응답도 내지 않았습니다 — 느린 응답이 아니라, 어떤 시도에서도 첫 바이트 없음. 열두 번째인 Google Fonts 스타일시트 엔드포인트는 그 데이터센터 탐침에서는 매번 응답했으나, 같은 측정이 2026-08-30 베이징 차이나모바일 가정용 회선에서 돌았을 때 54개 요청 중 54개가 실패했습니다. | 21YunBox — 280개 사이트 중국 전송 센서스, 중국 본토 내부에서 측정 |
21YunBox 컴플라이언스 팀이(가) 2026년 10월 7일에 출처를 확인했습니다.
중국 본토의 이용자에게 “Google Authenticator가 작동하나?”는 사실 한 벌의 외투를 걸친 두 개의 질문입니다. 날마다 가장 중요한 부분 — 앱이 여전히 유효한 코드를 건네 로그인하게 해 주는가? — 은 전적으로 휴대폰에서, 네트워크 없이 결정되므로, 그에 대한 솔직한 답은 예, 계속 작동합니다입니다. 실제로 사람들을 걸려 넘어지게 하는 부분 — 로그인하고, 코드를 백업하고, 새 휴대폰으로 복원하고, 기기 간에 동기화할 수 있는가? — 은 모두 Google 계정을 통해 돌며, 그것이 본토에 닿지 않는 계층입니다. 둘 밑에 더 조용한 세 번째 질문이 앉습니다: 클라우드 동기화를 켜면, 귀사의 2단계 인증 시크릿은 어디로 가는가? 이 페이지는 셋을 차례로 다루며, 코드에 대해 Google 자신이 하는 말에서 시작합니다.
한눈에 보는 중국에서의 Google Authenticator
| 무엇이 결정하나 | 중국 본토 안 이용자에게 무슨 일이 일어나나 |
|---|---|
| 6자리 코드 | 저장된 시크릿과 기기 시계로부터 휴대폰에서 계산됩니다 — 네트워크 불필요. 이미 설정된 앱은 Google의 설명 그대로 본토 안에서 유효한 코드를 계속 생성합니다. |
| Google 계정 최초 로그인 | Google에 닿아야 합니다. 본토 내부에서의 21YunBox 측정에서 Google 자신의 엔드포인트는 응답하지 않았으므로, 초기 계정 단계가 가장 멈추기 쉽습니다. |
| 클라우드 백업·복원 & 교차 기기 동기화 | 이 모두가 “Google 계정에 로그인함으로써” 일어나므로, 본토에 안정적으로 닿지 않는 같은 계정 계층을 물려받습니다. |
| 귀사의 2FA 시크릿이 어디에 사나 | 기본적으로 기기에. 클라우드 동기화를 켜면 사본이 Google 서버로 백업되고 — Google은 본토에 인프라를 운영하지 않으므로 그 사본은 중국 밖에 안착합니다. |
| 동기화된 사본의 암호화 | Google은 동기화된 코드를 “전송 중과 저장 시” 암호화한다고 말합니다. 종단 간 암호화는 미래 계획으로 설명했으므로, 오늘 동기화된 사본은 종단 간 암호화가 아닙니다. |
| 국경 간 데이터 노출 | 클라우드 동기화를 켤 때만 발생합니다: 시크릿이 중국을 떠나 국외 Google 서버로 가는 것은 PIPL 제3장상의 이전입니다. 동기화를 꺼 두면 이전이 없습니다. |
코드는 오프라인으로 작동한다 — 앱이 계속 생성한다
Google Authenticator는 시간 기반 일회용 비밀번호(TOTP) 앱입니다. 계정을 처음 등록하면 공유 시크릿을 휴대폰에 저장하고; 그 뒤로는 그 시크릿을 휴대폰 자신의 시계와 결합해 30초마다 새 6자리 코드를 생성합니다. 그 계산 가운데 어느 것도 인터넷을 건드리지 않습니다. Google은 분명히 밝힙니다 — 앱은 “without an internet connection or mobile service” 코드를 생성할 수 있다고 — 바로 그것이 귀사가 도착하기 전에 설정된 단말이 중국 본토 내부에서 계속 로그인시켜 주는 이유입니다. 비행기 모드, SIM 없음, 데이터 없음: 코드는 여전히 나타납니다. 무언가 작동하는 곳에서는 작동한다고 분명히 말할 가치가 있고, 이 부분은 작동합니다.
함정은 이것이 이미 등록된 계정에 대해 성립한다는 것뿐입니다. 완전히 새 계정을 추가하는 것은 여전히 보호 대상 서비스에서 QR 코드를 스캔하거나 키를 입력하는 것을 뜻하며 — 그 서비스 자체가 중국에서 도달 불가라면, 장애물은 인증기가 아니라 그 서비스입니다.
무엇이 깨지나: Google 계정 계층
원시 코드 계산이 아닌 모든 것은 Google 계정을 통해 돌며, 그것이 본토에 닿지 않는 계층입니다. Google의 도움말 페이지는 백업, 복원, 다중 기기 사용을 하나의 전제 조건에 묶습니다 — 동기화는 “by signing in to your Google Account” 일어난다 — 그래서 최초 로그인, 클라우드 백업, 교체 휴대폰으로의 복원, 교차 기기 동기화가 모두 일반적인 중국 연결이 완료하지 못하는 Google으로의 왕복에 의존합니다.
저희 센서스가 그 계층에 숫자를 붙였습니다. 저희는 2026-08-28 cn-zhangjiakou의 알리바바 클라우드 탐침에서 열두 개의 Google 소유 엔드포인트를 각 3회씩 요청했습니다; 열둘 중 열하나가 어떤 시도에서도 첫 바이트를 돌려주지 않았습니다 — 느린 응답이 아니라, 무응답. 그 데이터센터 탐침에서 응답한 유일한 엔드포인트, Google Fonts 스타일시트 호스트는, 2026-08-30 베이징 차이나모바일 가정용 회선에서 같은 테스트가 돌았을 때 54개 요청 전부에서 실패했습니다. 그 갈림이 그림의 솔직한 부분입니다: 데이터센터 탐침은 실제 휴대폰보다 장밋빛 결과를 그릴 수 있습니다. 본토 클라우드가 때로 일반 방문자가 닿을 수 없는 자원의 로컬 사본을 지니기 때문입니다 — 바로 그래서 여기서 중요한 것은 가정용 회선 결과이고, 그것은 통과하지 못했습니다. 실무상, Authenticator 안에서 Google을 기다리는 무엇이든 가정용 연결의 이용자도 계속 기다리게 합니다.
클라우드 동기화의 주름: 귀사의 2FA 시크릿이 중국을 떠난다
이것이 Google Authenticator가 접근 질문이 아니라 진정한 데이터 질문을 제기하는 유일한 지점입니다. 기본적으로 시크릿은 기기에 남아 결코 떠나지 않습니다. 그러나 Google은 2023-04-24 Google 계정 동기화를 추가했고, 일단 켜면 귀사의 2FA 시크릿이 Google의 서버로 백업됩니다. Google은 그 코드를 “in transit and at rest” 암호화한다고 — 의도적으로 종단 간이 아니라고 — 말하며; 종단 간 암호화를 현재 기능이 아니라 미래 계획으로 틀 지었습니다. Google은 중국 본토에 인프라를 운영하지 않으므로, 합리적 추론은 백업된 시크릿이 중국 밖 Google 서버에, Google 자신이 접근할 수 있는 형태로 앉는다는 것입니다.
개인에게 그것은 개인적 리스크 판단입니다. 조직에게는 컴플라이언스 판단입니다. 귀사의 직원이나 이용자가 인증기 시크릿을 Google 계정에 백업하면, 그 시크릿은 중국 밖으로 국경을 넘습니다 — PIPL 제3장상 개인정보의 국경 간 이전으로, 고지, 별도 동의, 법정 이전 메커니즘 하나를 요합니다. 그 의무가 얼마나 무거운지는 역할과 물량에 따라 커집니다: CAC의 2024년 3월 국경 간 규칙 이래, 비(非)핵심정보인프라 운영자가 1역년에 10만 명 미만의 비민감 개인정보를 옮기는 경우 안전성 평가, 표준계약, 인증이 면제됩니다. 식별된 사람에 묶인 인증 시크릿은 개인정보로, 보수적으로는 민감 정보로 다루는 것이 최선이므로 — 면제를 전면 해제로 읽지 말고 기준과 귀사 자신의 분류를 법률 자문과 확인하십시오. 가장 낮은 노출의 경로는 어떤 제품도 필요로 하지 않습니다: 클라우드 동기화를 꺼 두면, 시크릿은 결코 휴대폰을 떠나지 않습니다.
21YunBox의 자리
이 페이지가 무엇이고 무엇이 아닌지 분명히 합시다. 이것은 앱이 중국의 사람에게 작동하는지에 관한 것이며 — 그에 대해, 소비자 앱의 Google 계정 기능이 본토에 닿게 만드는 “설치”할 것은 21YunBox에도, 누구에게도 없습니다. 그 계층은 Google의 것이고, 실용적 조언은 무료입니다: 코드가 기기에 남도록 클라우드 동기화를 끄고, Google 계정에 여전히 안정적으로 접근할 수 있을 때 새 휴대폰을 등록하십시오.
저희가 진정으로 돕는 곳은 한 발 떨어진 — 귀사가 서비스를 운영하고 그 로그인이나 2FA가 Google이 본토 안 귀사 이용자에게 닿는 데 의존하는 — 곳입니다. 그 의존이 진짜 노출이며, 저희 중국 컴플라이언스 팀이 그것을 함께 정리할 수 있습니다: 본토 이용자를 위해 로그인·2FA 플로우가 계속 작동하게 하고, 클라우드 동기화가 작동 중이면 국경 간 데이터 질문을 진단합니다. 귀사 로그인 시스템의 일부가 본토 내부에서 적법하게 제공되어야 한다면, 그 국내 전송이 ICP 비안을 유발하는 부분이며 — 저희가 그것을, 이미 운영 중인 스택 주위에 함께 세웁니다. 그것이 귀사의 상황이라면, 여기서 시작하십시오:
함께 읽기:
- PIPL상의 국경 간 데이터 이전 — 선택적 클라우드 동기화 백업을 규율하는 법
- 중국 ICP 비안 받는 법 — 본토 내부에서 제공되어야 하는 서비스도 운영하는 경우에만 해당
자주 묻는 질문
Google Authenticator 코드는 중국에서 작동하나요?
코드 자체는 작동합니다. Google은 그것이 "인터넷 연결이나 모바일 서비스 없이" 생성된다고 밝히므로, 이미 설정된 앱은 중국 본토 안에서 유효한 코드를 계속 생성합니다. 안정적으로 작동하지 않는 것은 Google의 네트워크에 닿는 모든 것입니다 — 로그인, 클라우드 백업·복원, 교차 기기 동기화, 그리고 보호 대상 서비스 자체가 차단된 경우 새 코드를 등록하는 것.
이것은 동의나 분석 도구처럼 데이터 레지던시 문제인가요?
대체로 아니며 — 정확히 할 가치가 있습니다. 웹사이트가 방문자의 개인정보를 수집하려고 삽입하는 스크립트와 달리, Google Authenticator는 코드를 로컬에서 계산하고 기본적으로 시크릿을 기기에 둡니다. 유일한 국경 간 노출은 선택적 클라우드 동기화 백업으로, 2FA 시크릿을 중국 밖 Google 서버로 보냅니다(Google은 전송 중·저장 시 암호화하지만 종단 간은 아님). 동기화를 꺼 두면 그 노출이 사라집니다. PIPL이 적용되는 곳에서도, 그것은 동의나 분석 플랫폼보다 더 좁고 조건부인 질문입니다.




















