Google Authenticatorは中国本土で使えるか:オフラインのコード、到達しないアカウント、同期されるシークレット
Google Authenticatorは6桁のコードを電話上でオフラインに計算するため、すでに設定済みのアプリは中国本土の内側でも動き続けます——機能しなくなるのは、その周りのGoogleアカウント層、すなわちサインイン・クラウドバックアップ・復元・デバイス間同期です。唯一の越境データの論点は任意のクラウド同期で、2段階認証のシークレットを中国外のGoogleサーバーにバックアップします。
Google Authenticatorは中国本土で使えるか
Google Authenticatorが中国で使えるかは、主にアクセスの問いであって、データの国内保存の問いではありません。アプリは6桁のコードを電話上でオフラインに計算するため、すでに設定済みの端末は中国本土の内側でも有効なコードを生成し続けます——機能しなくなるのはその周りのGoogleアカウント層です。
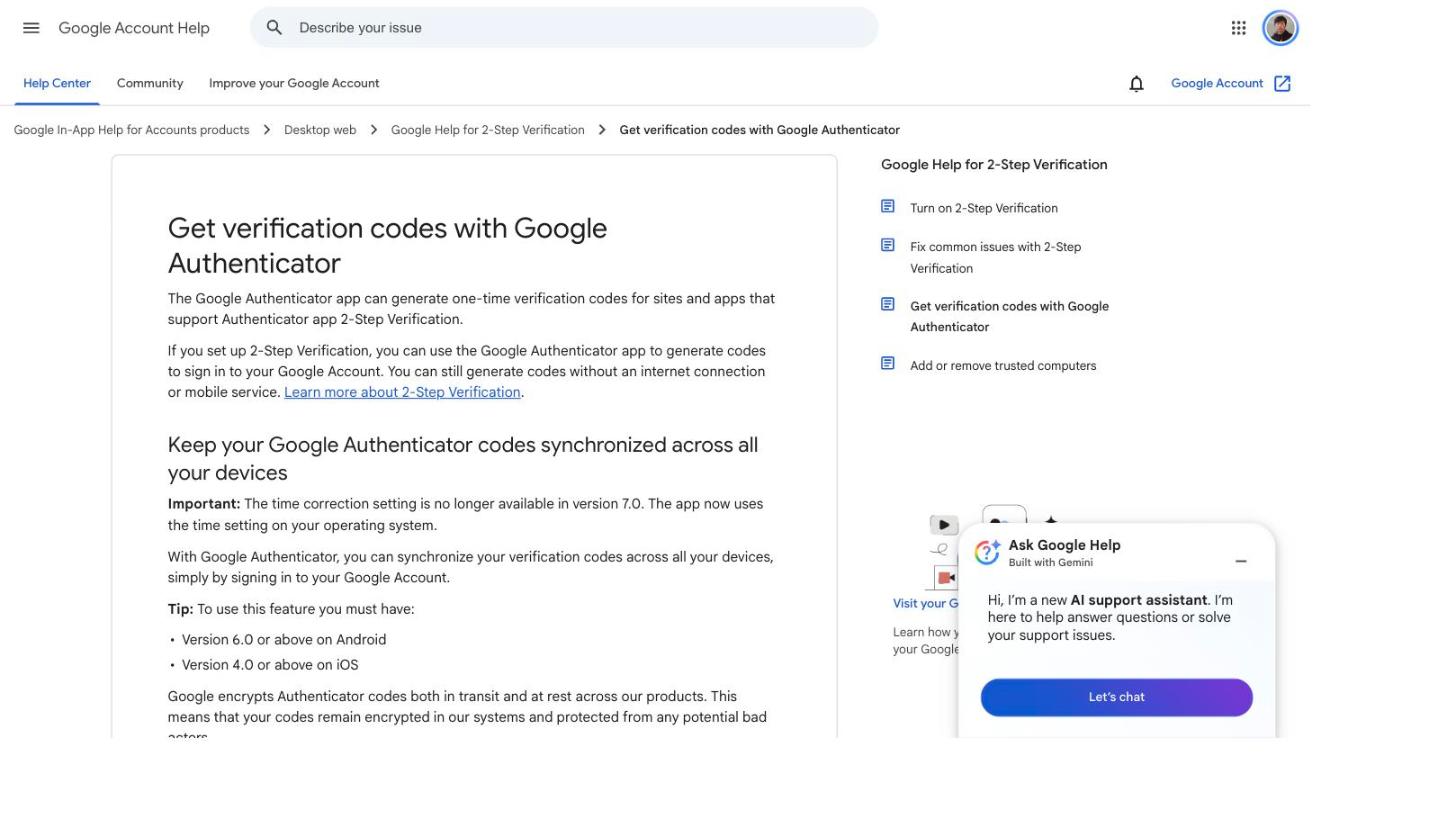
Google自身の言葉では“You can still generate codes without an internet connection or mobile service”(インターネット接続やモバイル通信がなくてもコードを生成できる)が、それらのコードの同期は“by signing in to your Google Account”(Googleアカウントにサインインすることによって)のみ機能します——そして本土の内側からGoogleのアカウントサービスに到達することこそ、当社の計測ができなかったことです。より狭い範囲のコンプライアンスの論点もあります。クラウド同期をオンにすると、2要素認証のシークレットが中国外のGoogleサーバーにバックアップされ、Googleはそれを“in transit and at rest”(転送中および保存時)に暗号化するとしています——エンドツーエンドではありません。下の表は、オフラインでなお動くものと、アカウント依存・越境の動かない部分を切り分けます。
これは判定ではなくリスクの絵姿です——リスクの大半はクラウド同期をオフのままにすれば消え、残りは貴社の役割と取扱データ量によって変わります。当社の中国チームが貴社のリスクを一緒に整理します →
コンプライアンス・スナップショット
- ✓ コードはオフラインで生成される——設定済みのアプリは中国でも動き続ける
- ✕ Googleアカウントのサインイン・クラウドバックアップ・復元・デバイス間同期は中国に届かない
- ! 任意のクラウド同期は2要素認証のシークレットを中国外のGoogleサーバーへ送る
- ! Googleの表現は「転送中および保存時」——エンドツーエンドではない
- ✓ リスクの低い経路:クラウド同期をオフにしてシークレットを端末上に留める
Google Authenticator Appの公式ドキュメントの記載と、当社が中国本土内から実測した結果
| 事実 | 一次情報源 |
|---|---|
| Google自身の言葉で、コードはデバイス上で生成されます:“You can still generate codes without an internet connection or mobile service.”(インターネット接続やモバイル通信がなくてもコードを生成できる)。Google Authenticatorは、電話に保持されたシークレットと電話の時計から時間ベースのワンタイムパスワードを計算するため、すでに設定済みのアプリは、Googleのネットワークに到達できなくても中国本土の内側で有効な6桁のコードを生成し続けます。 | Google Account Help — Get verification codes with Google Authenticator、2026-10-07 取得 |
| バックアップ・復元・デバイス間同期はアカウントに紐づきます。Googleのヘルプページは、“synchronize your verification codes across all your devices, simply by signing in to your Google Account”(Googleアカウントにサインインするだけで、確認コードをすべてのデバイス間で同期できる)、そして“when you sign in to your Google Account within Google Authenticator on a new device, your codes are automatically synced to this device”(新しいデバイスでGoogle Authenticator内からGoogleアカウントにサインインすると、コードが自動的に同期される)と述べています。これらの手順はどれもGoogleに到達する必要があり——本土の内側からは確実には応答しない層です(下の計測を参照)。 | Google Account Help — Get verification codes with Google Authenticator、2026-10-07 取得 |
| クラウド同期は任意で、同期されたシークレットはエンドツーエンド暗号化ではありません。Googleは2023-04-24にGoogleアカウント同期を追加し、コードを“both in transit and at rest across our products”(当社製品全体で転送中および保存時の両方で)暗号化するとしています——意図的にエンドツーエンドではありません(Googleはエンドツーエンド暗号化を現在の機能ではなく将来の計画として述べています)。[推定:Googleは中国本土にインフラを運用しないため、バックアップされたシークレットは本土の外のGoogleサーバー上に、Googleがアクセスできる形で置かれます。]同期をオフのままにすれば、シークレットは決してデバイスを出ません。 | Google Account Help(2026-10-07 取得);Google Security Blog — Google Authenticator now supports Google Account synchronization、2023-04-24 |
| 越境データの問いを生じさせるのは、任意のクラウドバックアップだけです。組織のスタッフや利用者が2要素認証のシークレットをGoogleアカウントにバックアップすると、それらのシークレットは中国を出て国外のGoogleサーバーへ渡ります——PIPL第3章の下での個人情報の越境移転(通知、個別の同意、そして法定の移転メカニズムのいずれか一つ)です。リスクは役割と取扱量に応じて変わります。CACの2024年3月のルール以降、非CIIOが暦年で10万人未満の非センシティブ個人情報を移転する場合、安全評価・標準契約・認証は免除されます。[推定:特定された個人に紐づく認証シークレットは、個人情報として、保守的にはセンシティブなものとして扱うのが最善——閾値と役割を専門家と確認してください。] | PIPL 第3章 第38〜43条;CAC — データ越境流通の促進と規範化に関する規定、2024年3月 |
当社の普査では、中国本土内の探針(Alibaba Cloud cn-zhangjiakou)から、2026-08-28にGoogle所有の12個のプロパティをそれぞれ3回要求しました。12個中11個はまったく応答しませんでした——遅い応答ではなく、どの試行でも最初の1バイトなし。12個目、Google Fontsのスタイルシートのエンドポイントは、そのデータセンター探針からは毎回応答したものの、同じ計測を2026-08-30に北京のChina Mobileの家庭用回線で走らせると54回中54回失敗しました。 | 21YunBox — 280サイトの中国配信普査、中国本土内から実測 |
情報源は21YunBox コンプライアンスチームが2026年10月7日に確認しました。
中国本土の利用者にとって、「Google Authenticatorは使えるか」は、実は一枚のコートをまとった二つの問いです。日々最も重要な部分——アプリはいまも有効なコードを渡してくれて、ログインできるのか——は、ネットワークを介さず電話の中だけで完結するので、正直な答えは はい、動き続けます です。実際に人をつまずかせる部分——サインインし、コードをバックアップし、新しい電話に復元し、デバイス間で同期できるのか——は、すべてGoogleアカウントを経由し、それが本土に届かない層です。その両方の下に、より静かな第三の問いがあります。クラウド同期をオンにしたら、貴社の2要素認証のシークレットはどこに行き着くのか。本ページはこの三つを順に扱い、まずコードについてGoogle自身が述べることから始めます。
中国でのGoogle Authenticator:ひと目で
| 決め手 | 中国本土内の利用者に何が起きるか |
|---|---|
| 6桁のコード | 保存されたシークレットとデバイスの時計から電話上で計算されます——ネットワークは不要。設定済みのアプリは、Googleが述べるとおり、本土の内側でも有効なコードを生成し続けます。 |
| Googleアカウントへの初回サインイン | Googleに到達する必要があります。21YunBoxの中国本土内からの計測では、Google自身のエンドポイントは応答しなかったため、最初のアカウント手順が最も止まりやすい段階です。 |
| クラウドバックアップ・復元・デバイス間同期 | いずれも「Googleアカウントにサインインすることによって」行われるため、本土に確実には届かない同じアカウント層を引き継ぎます。 |
| 2要素認証のシークレットの所在 | 既定ではデバイス上。クラウド同期をオンにすると写しがGoogleサーバーにバックアップされます——Googleは本土にインフラを運用しないため、その写しは中国外に着地します。 |
| 同期された写しの暗号化 | Googleは同期されたコードを「転送中および保存時」に暗号化するとしています。エンドツーエンド暗号化は将来の計画として述べており、今日時点では同期された写しはエンドツーエンドではありません。 |
| 越境データのリスク | クラウド同期をオンにした場合にのみ生じます。シークレットが中国を出て国外のGoogleサーバーへ渡ることはPIPL第3章の下での移転です。同期をオフにすれば移転はありません。 |
コードはオフラインで動く——アプリはコードを生成し続ける
Google Authenticatorは時間ベースのワンタイムパスワード(TOTP)アプリです。アカウントを初めて登録すると、共有シークレットが電話に保存されます。それ以降は、そのシークレットと電話自身の時計を組み合わせて、30秒ごとに新しい6桁のコードを生成します。その計算のどれ一つとしてインターネットに触れません。Googleははっきりそう述べています——アプリはコードを“without an internet connection or mobile service”(インターネット接続やモバイル通信なしに)生成できる——。だからこそ、到着前に設定しておいた端末は、中国本土の内側からでもログインを通し続けます。機内モード、SIMなし、データなし:それでもコードは表示されます。動くところは動くとはっきり言う価値があり、この部分は動きます。
ただしこれはすでに登録されたアカウントについて当てはまります。まったく新しいアカウントを追加するには、保護対象のサービスからQRコードを読み取るか鍵を入力する必要があり——そのサービス自体が中国から到達できないなら、障害は認証アプリではなくそのサービスです。
機能しなくなるもの:Googleアカウント層
生のコード計算でないものはすべてGoogleアカウントを経由し、それが本土に届かない層です。Googleのヘルプページは、バックアップ・復元・複数デバイス利用を一つの前提——同期は“by signing in to your Google Account”(Googleアカウントにサインインすることによって)行われる——に結びつけています。したがって初回サインイン、クラウドバックアップ、交換用の電話への復元、デバイス間同期はすべて、通常の中国の接続では完了しないGoogleへの往復に依存します。
当社の普査はその層に数字をつけました。2026-08-28、cn-zhangjiakou のAlibaba Cloudの探針から、Google所有の12個のエンドポイントをそれぞれ3回要求したところ、12個中11個がどの試行でも最初の1バイトを返しませんでした——遅い応答ではなく、無応答です。そのデータセンター探針から唯一応答したエンドポイント、Google Fontsのスタイルシートのホストは、同じ試験を2026-08-30に北京のChina Mobileの家庭用回線で走らせると54回の要求すべてで失敗しました。この食い違いこそ、絵姿の正直な部分です。データセンター探針は本物の電話より明るい結果を描けます。本土のクラウドは、一般の訪問者が到達できないリソースのローカルな写しを持つことがあるからです——だからこそ、ここで意味を持つのは家庭用回線の結果であり、それは通りませんでした。実際には、Googleを待つ Authenticator 内のあらゆる動作は、家庭用の接続の利用者を同じく待たせ続けます。
クラウド同期の論点:2要素認証のシークレットが中国を出る
ここが、Google Authenticatorがアクセスではなく本物のデータの問いを生じさせる唯一の場所です。既定ではシークレットはデバイスに留まり、決してそこを出ません。しかしGoogleは2023-04-24にGoogleアカウント同期を追加し、それをオンにすると、2要素認証のシークレットがGoogleのサーバーにバックアップされます。Googleはそのコードを“in transit and at rest”(転送中および保存時)に暗号化するとしています——意図的にエンドツーエンドではなく、エンドツーエンド暗号化は将来の計画として枠づけており、現在の機能ではありません。Googleは中国本土にインフラを運用していないため、バックアップされたシークレットは本土の外のGoogleサーバー上に、Google自身がアクセスできる形で置かれる、と見るのが妥当です。
個人にとってそれは個人的なリスク判断です。組織にとってはコンプライアンスの判断です。スタッフや利用者が認証アプリのシークレットをGoogleアカウントにバックアップすると、それらのシークレットは中国の国境を越えて出ます——PIPL第3章の下での個人情報の越境移転であり、通知、個別の同意、そして法定の移転メカニズムのいずれか一つを求めます。その義務の重さは役割と取扱量に応じて変わります。CACの2024年3月の越境ルール以降、非CIIOが暦年で10万人未満の非センシティブ個人情報を移転する場合、安全評価・標準契約・認証は免除されます。特定された個人に紐づく認証シークレットは、個人情報として、そして保守的にはセンシティブなものとして扱うのが最善です——したがって免除を無条件のゴーサインと読むのではなく、閾値と自社の分類を専門家と確認してください。最もリスクの低い経路には製品は一切不要です。クラウド同期をオフのままにすれば、シークレットは決して電話を出ません。
21YunBoxの位置づけ
このページが何であって何でないかをはっきりさせましょう。これは、中国にいる人にとってアプリが動くかについてのページです——そしてそれについては、21YunBoxにも誰にも、コンシューマー向けアプリのGoogleアカウント機能を本土に届かせるために「インストール」できるものはありません。その層はGoogleのものであり、実務的な助言は無料です。クラウド同期をオフにしてコードを端末上に留め、Googleアカウントに確実に到達できるうちに新しい電話を登録してください。
当社が本当に役立つのは一歩離れた場所です——貴社がサービスを運営し、そのログインや2要素認証が、Googleが中国本土の利用者に到達することに依存している場合です。その依存こそ本当のリスクであり、当社の中国コンプライアンスチームが一緒に整理できます。本土の利用者に対してサインインと2要素認証のフローを機能させ続けること、そしてクラウド同期が関わる場合の越境データの問いを評価すること。ログインシステムの一部が中国本土の内側から合法的に配信されなければならない場合、その中国国内からの配信こそがICP備案を発動させるもので——当社が、すでに運用中のスタックの周りで一緒に立ち上げます。それが貴社の状況なら、ここから:
関連する読み物:
- PIPLの下での越境データ移転 —— 任意のクラウド同期バックアップを規律する法
- 中国のICP備案の取得方法 —— 中国本土の内側から配信されねばならないサービスも運営する場合にのみ関係
よくあるご質問
Google Authenticatorのコードは中国で動きますか?
コード自体は動きます。Googleはそれらが“without an internet connection or mobile service”(インターネット接続やモバイル通信なしに)生成されるとしているため、すでに設定済みのアプリは中国本土の内側でも有効なコードを生成し続けます。確実には動かないのは、Googleのネットワークに到達するもの——サインイン、クラウドバックアップと復元、デバイス間同期、そして保護対象のサービス自体が到達できない場合の新しいコードの登録——です。
これは同意ツールや分析ツールのようなデータの国内保存の問題ですか?
おおむね、いいえ——そして正確である価値があります。ウェブサイトが訪問者の個人データを収集するために埋め込むスクリプトとは違い、Google Authenticatorはコードをローカルに計算し、既定ではシークレットをデバイスに留めます。唯一の越境リスクは任意のクラウド同期バックアップで、2要素認証のシークレットを中国外のGoogleサーバーに送ります(Googleは転送中・保存時に暗号化しますが、エンドツーエンドではありません)。同期をオフにすればそのリスクは消えます。PIPLが適用される場合でも、同意ツールや分析プラットフォームより狭く、条件付きの問いです。




















