Funktioniert Google Authenticator in China? Offline-Codes, blockiertes Konto, synchronisierte Secrets
Google Authenticator berechnet seine sechsstelligen Codes offline auf dem Telefon, sodass eine bereits eingerichtete App in Festlandchina weiterhin funktioniert — was bricht, ist die Google-Konto-Schicht darum herum: Anmeldung, Cloud-Backup, Wiederherstellung und geräteübergreifende Synchronisierung. Die einzige grenzüberschreitende Datenfalte ist die optionale Cloud-Synchronisierung, die Ihre 2FA-Secrets auf Google-Server außerhalb Chinas sichert.
Funktioniert Google Authenticator in China?
Ob Google Authenticator in China funktioniert, ist überwiegend eine Zugangsfrage, keine der Datenresidenz. Die App berechnet ihre sechsstelligen Codes offline auf Ihrem Telefon, sodass ein bereits eingerichtetes Gerät in Festlandchina weiterhin gültige Codes erzeugt — was bricht, ist die Google-Konto-Schicht darum herum.
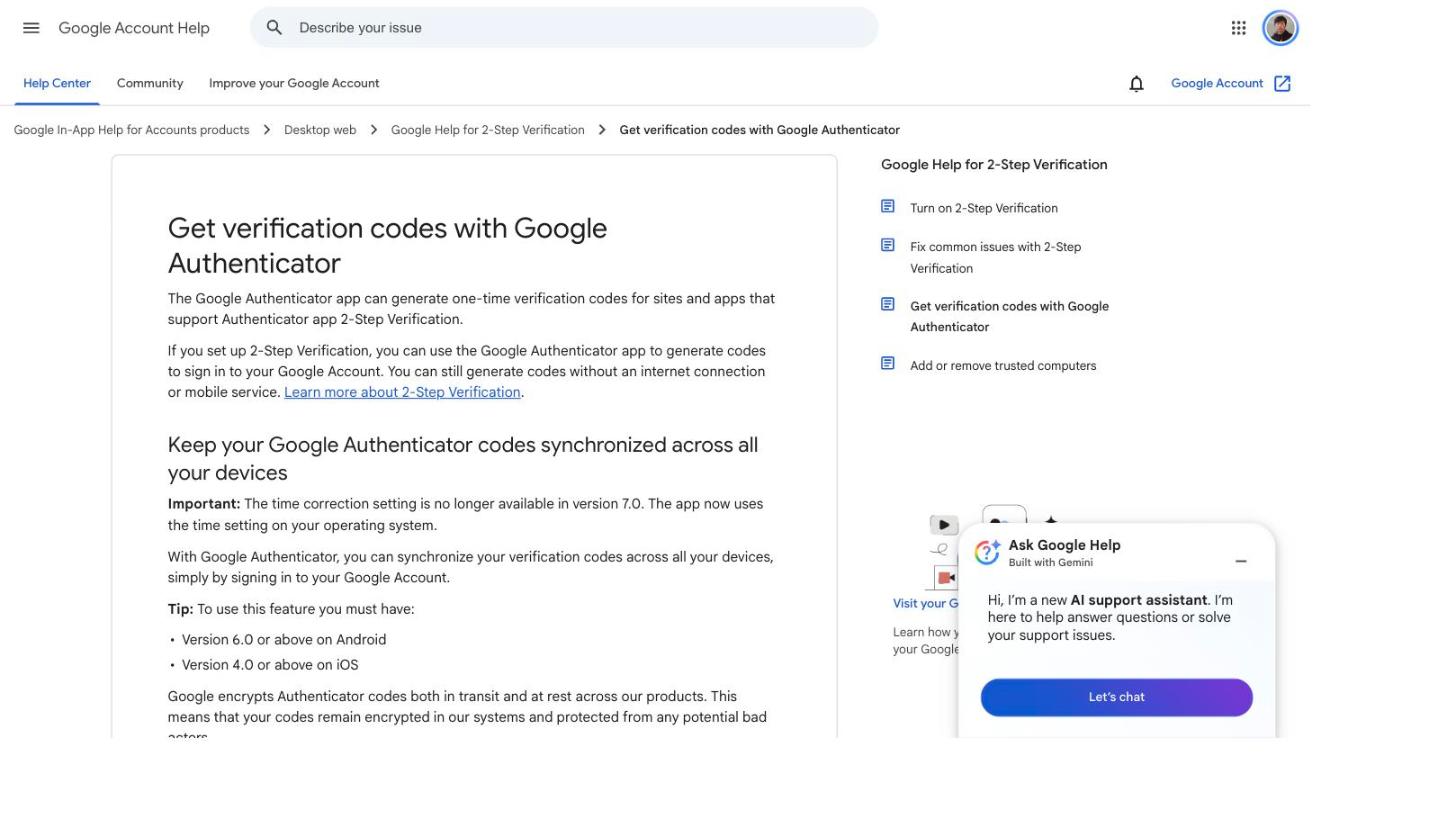
In Googles eigenen Worten „You can still generate codes without an internet connection or mobile service“ (Sie können weiterhin Codes ohne Internetverbindung oder Mobilfunkdienst erzeugen), doch das Synchronisieren dieser Codes funktioniert nur „by signing in to your Google Account“ (durch Anmelden bei Ihrem Google-Konto) — und Googles Konto-Dienste aus dem Festland zu erreichen, ist genau das, was unsere Sonden nicht schafften. Es gibt auch einen schmaleren Compliance-Aspekt: Wenn Sie die Cloud-Synchronisierung einschalten, werden Ihre 2FA-Secrets auf Google-Server außerhalb Chinas gesichert, die Google „in transit and at rest“ (bei der Übertragung und im Ruhezustand) verschlüsselt — nicht Ende-zu-Ende. Die Tabelle unten trennt, was offline weiter funktioniert, von den konto-abhängigen und grenzüberschreitenden Teilen, die es nicht tun.
Dies ist ein Exponierungsbild, kein Urteil — der Großteil des Risikos verschwindet, wenn die Cloud-Synchronisierung aus bleibt, und der Rest hängt von Ihrer Rolle und Ihren Datenmengen ab. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ✓ Codes werden offline erzeugt — eine bereits eingerichtete App funktioniert in China weiter
- ✕ Google-Konto-Anmeldung, Cloud-Backup, Wiederherstellung und geräteübergreifende Synchronisierung erreichen China nicht
- ! Optionale Cloud-Synchronisierung sendet Ihre 2FA-Secrets an Google-Server außerhalb Chinas
- ! Googles Formulierung ist „in transit and at rest“ — nicht Ende-zu-Ende
- ✓ Pfad mit geringerer Exponierung: Cloud-Synchronisierung aus lassen, damit die Secrets auf dem Gerät bleiben
Was die offizielle Google Authenticator App-Dokumentation sagt — und was wir aus Festlandchina gemessen haben
| Fakt | Primärquelle |
|---|---|
| In Googles eigenen Worten werden die Codes auf dem Gerät erzeugt: „You can still generate codes without an internet connection or mobile service.“ (Sie können weiterhin Codes ohne Internetverbindung oder Mobilfunkdienst erzeugen.) Google Authenticator berechnet ein zeitbasiertes Einmalpasswort aus einem auf dem Telefon gehaltenen Secret und der Uhr des Telefons, sodass eine bereits eingerichtete App in Festlandchina weiterhin gültige sechsstellige Codes erzeugt, selbst wenn Googles Netz nicht erreichbar ist. | Google Account Help — Get verification codes with Google Authenticator, abgerufen 2026-10-07 |
| Backup, Wiederherstellung und geräteübergreifende Synchronisierung sind konto-gebunden. Googles Hilfeseite gibt an, Sie könnten „synchronize your verification codes across all your devices, simply by signing in to your Google Account“ (Ihre Verifizierungscodes über alle Ihre Geräte synchronisieren, einfach durch Anmelden bei Ihrem Google-Konto), und dass „when you sign in to your Google Account within Google Authenticator on a new device, your codes are automatically synced to this device“ (wenn Sie sich auf einem neuen Gerät bei Ihrem Google-Konto in Google Authenticator anmelden, Ihre Codes automatisch auf dieses Gerät synchronisiert werden). Jeder dieser Schritte muss Google erreichen — die Schicht, die aus dem Festland nicht zuverlässig antwortet (siehe die Messung unten). | Google Account Help — Get verification codes with Google Authenticator, abgerufen 2026-10-07 |
| Cloud-Synchronisierung ist optional, und die synchronisierten Secrets sind nicht Ende-zu-Ende-verschlüsselt. Google fügte am 2023-04-24 Google-Konto-Synchronisierung hinzu und gibt an, es verschlüssle die Codes „both in transit and at rest across our products“ (sowohl bei der Übertragung als auch im Ruhezustand über unsere Produkte hinweg) — bewusst nicht Ende-zu-Ende (Google hat Ende-zu-Ende-Verschlüsselung als Zukunftsplan beschrieben, nicht als aktuelle Funktion). [Schlussfolgerung: Google betreibt keine Infrastruktur in Festlandchina, die gesicherten Secrets sitzen also auf Google-Servern außerhalb des Festlands, in einer Form, auf die Google zugreifen kann.] Bleibt die Synchronisierung aus, verlassen die Secrets das Gerät nie. | Google Account Help (abgerufen 2026-10-07); Google Security Blog — Google Authenticator now supports Google Account synchronization, 2023-04-24 |
| Nur das optionale Cloud-Backup wirft eine grenzüberschreitende Datenfrage auf. Wenn eine Organisation Mitarbeiter oder Nutzer 2FA-Secrets auf ein Google-Konto sichern lässt, verlassen diese Secrets China für Googles Server im Ausland — ein grenzüberschreitender Transfer personenbezogener Daten nach PIPL Kapitel III (Mitteilung, gesonderte Einwilligung und ein gesetzlicher Transfermechanismus). Die Exponierung skaliert mit Rolle und Volumen: Seit den Regeln der CAC von März 2024 ist ein Nicht-Betreiber kritischer Informationsinfrastruktur, der in einem Kalenderjahr die nicht sensiblen personenbezogenen Daten von weniger als 100.000 Personen bewegt, von der Sicherheitsbewertung, dem Standardvertrag und der Zertifizierung befreit. [Schlussfolgerung: Authentifizierungs-Secrets, die an identifizierte Personen gebunden sind, werden am besten als personenbezogene Daten und konservativ als sensibel behandelt — bestätigen Sie die Schwelle und Ihre Rolle mit Rechtsbeistand.] | PIPL Kapitel III, Art. 38–43; CAC — Bestimmungen zur Förderung und Regulierung grenzüberschreitender Datenflüsse, März 2024 |
In unserer Erhebung riefen wir von einer Sonde in Festlandchina (Alibaba Cloud cn-zhangjiakou) am 2026-08-28 zwölf Google-eigene Properties je dreimal auf. Elf der zwölf produzierten überhaupt keine Antwort — keine langsame Antwort, kein erstes Byte bei irgendeinem Versuch. Die zwölfte, der Google-Fonts-Stylesheet-Endpunkt, antwortete von dieser Rechenzentrums-Sonde jedes Mal und scheiterte dann bei 54 von 54 Anfragen, als dieselbe Messung am 2026-08-30 auf einer Pekinger China-Mobile-Privatleitung lief. | 21YunBox — China-Delivery-Erhebung über 280 Sites, gemessen aus Festlandchina |
Quellen vom 21YunBox Compliance-Team am 7. Oktober 2026 geprüft.
Für einen Nutzer in Festlandchina sind „funktioniert Google Authenticator?“ eigentlich zwei Fragen in einem Mantel. Der Teil, der im Alltag am meisten zählt — kann die App mir noch einen gültigen Code geben, damit ich mich anmelden kann? — wird vollständig auf dem Telefon entschieden, ohne Netz, sodass die ehrliche Antwort dort lautet: ja, es funktioniert weiter. Der Teil, über den Menschen tatsächlich stolpern — kann ich mich anmelden, meine Codes sichern, sie auf ein neues Telefon wiederherstellen oder über Geräte synchronisieren? — läuft alles über ein Google-Konto, und das ist die Schicht, die das Festland nicht erreicht. Eine leisere dritte Frage sitzt unter beiden: Wenn Sie die Cloud-Synchronisierung einschalten, wo landen Ihre Zwei-Faktor-Secrets? Diese Seite nimmt die drei der Reihe nach und beginnt mit dem, was Google selbst über die Codes sagt.
Google Authenticator in China auf einen Blick
| Worüber es entscheidet | Was für einen Nutzer in Festlandchina geschieht |
|---|---|
| Die sechsstelligen Codes | Auf dem Telefon aus einem gespeicherten Secret und der Geräteuhr berechnet — kein Netz nötig. Eine bereits eingerichtete App erzeugt im Festland weiterhin gültige Codes, genau wie Google es beschreibt. |
| Erstmaliges Anmelden bei einem Google-Konto | Muss Google erreichen. In 21YunBox-Messungen aus dem Festland antworteten Googles eigene Endpunkte nicht, sodass der anfängliche Konto-Schritt am ehesten stockt. |
| Cloud-Backup, -Wiederherstellung & geräteübergreifende Synchronisierung | All das geschieht „by signing in to your Google Account“ (durch Anmelden bei Ihrem Google-Konto), erbt also dieselbe Konto-Schicht, die das Festland nicht zuverlässig erreicht. |
| Wo Ihre 2FA-Secrets liegen | Standardmäßig auf dem Gerät. Schalten Sie Cloud-Synchronisierung ein, und eine Kopie wird auf Google-Server gesichert — und Google betreibt keine Infrastruktur im Festland, diese Kopie landet also außerhalb Chinas. |
| Verschlüsselung der synchronisierten Kopie | Google sagt, es verschlüsselt die synchronisierten Codes „in transit and at rest“ (bei der Übertragung und im Ruhezustand). Ende-zu-Ende-Verschlüsselung hat Google als Zukunftsplan beschrieben, sodass die synchronisierte Kopie heute nicht Ende-zu-Ende-verschlüsselt ist. |
| Grenzüberschreitende Daten-Exponierung | Entsteht nur, wenn die Cloud-Synchronisierung eingeschaltet ist: Secrets, die China für Google-Server im Ausland verlassen, sind ein Transfer nach PIPL Kapitel III. Lassen Sie die Synchronisierung aus, und es gibt keinen Transfer. |
Codes funktionieren offline — die App erzeugt sie weiter
Google Authenticator ist eine App für zeitbasierte Einmalpasswörter (TOTP). Wenn Sie zuerst ein Konto einbinden, speichert sie ein geteiltes Secret auf dem Telefon; von da an kombiniert sie dieses Secret mit der eigenen Uhr des Telefons, um alle dreißig Sekunden einen frischen sechsstelligen Code zu erzeugen. Keine dieser Rechenoperationen berührt das Internet. Google sagt es unverblümt — die App kann Codes „without an internet connection or mobile service“ (ohne Internetverbindung oder Mobilfunkdienst) erzeugen —, was genau der Grund ist, warum ein Handgerät, das vor Ihrer Ankunft eingerichtet wurde, Sie aus Festlandchina weiterhin anmeldet. Flugmodus, keine SIM, keine Daten: Der Code erscheint trotzdem. Wo etwas funktioniert, lohnt es sich, klar zu sagen, dass es funktioniert, und dieser Teil tut es.
Der Haken ist nur, dass das für bereits eingebundene Konten gilt. Ein brandneues Konto hinzuzufügen bedeutet weiterhin, einen QR-Code zu scannen oder einen Schlüssel von dem Dienst einzugeben, den Sie schützen — und wenn dieser Dienst selbst aus China unerreichbar ist, ist das Hindernis der Dienst, nicht der Authenticator.
Was bricht: die Google-Konto-Schicht
Alles, was nicht die reine Code-Berechnung ist, läuft über ein Google-Konto, und das ist die Schicht, die das Festland nicht erreicht. Googles Hilfeseite bindet Backup, Wiederherstellung und Mehrgeräte-Nutzung an eine Voraussetzung — das Synchronisieren geschieht „by signing in to your Google Account“ (durch Anmelden bei Ihrem Google-Konto) —, sodass das erste Anmelden, das Cloud-Backup, die Wiederherstellung auf ein Ersatztelefon und die geräteübergreifende Synchronisierung alle von einer Hin-und-Rückrunde zu Google abhängen, die eine normale China-Verbindung nicht abschließt.
Unsere Erhebung belegte diese Schicht mit Zahlen. Wir riefen am 2026-08-28 von einer Alibaba-Cloud-Sonde in cn-zhangjiakou zwölf Google-eigene Endpunkte je dreimal auf; elf der zwölf gaben bei keinem Versuch ein erstes Byte zurück — keine langsame Antwort, keine Antwort. Der einzige Endpunkt, der von dieser Rechenzentrums-Sonde antwortete, der Google-Fonts-Stylesheet-Host, scheiterte dann bei allen vierundfünfzig Anfragen, als derselbe Test über eine Pekinger China-Mobile-Privatleitung am 2026-08-30 lief. Dieser Unterschied ist der ehrliche Teil des Bildes: Eine Rechenzentrums-Sonde kann ein rosigeres Ergebnis zeichnen als ein echtes Telefon, weil Festland-Clouds manchmal eine lokale Kopie von Ressourcen vorhalten, die ein gewöhnlicher Besucher nicht erreichen kann — weshalb das Privatleitungs-Ergebnis hier das ist, das zählt, und es kam nicht durch. In der Praxis lässt alles in Authenticator, das auf Google wartet, einen Nutzer auf einer Heimverbindung ebenso warten.
Die Cloud-Synchronisierungs-Falte: Ihre 2FA-Secrets verlassen China
Das ist der eine Ort, an dem Google Authenticator eine echte Datenfrage aufwirft statt einer Zugangsfrage. Standardmäßig bleiben die Secrets auf dem Gerät und verlassen es nie. Aber Google fügte am 2023-04-24 Google-Konto-Synchronisierung hinzu, und sobald Sie sie einschalten, werden Ihre 2FA-Secrets auf Googles Server gesichert. Google sagt, diese Codes seien „in transit and at rest“ (bei der Übertragung und im Ruhezustand) verschlüsselt — bewusst nicht Ende-zu-Ende; es hat Ende-zu-Ende-Verschlüsselung als Zukunftsplan dargestellt, nicht als aktuelle Funktion. Da Google keine Infrastruktur in Festlandchina betreibt, ist die vernünftige Schlussfolgerung, dass die gesicherten Secrets auf Google-Servern außerhalb des Festlands sitzen, in einer Form, auf die Google selbst zugreifen kann.
Für eine Einzelperson ist das eine persönliche Risikoabwägung. Für eine Organisation ist es eine Compliance-Frage. Wenn Ihre Mitarbeiter oder Nutzer ihre Authenticator-Secrets auf ein Google-Konto sichern, überqueren diese Secrets die Grenze aus China hinaus — ein grenzüberschreitender Transfer personenbezogener Daten nach PIPL Kapitel III, der Mitteilung, gesonderte Einwilligung und einen gesetzlichen Transfermechanismus verlangt. Wie schwer diese Pflicht ist, skaliert mit Ihrer Rolle und Ihren Mengen: Seit den Grenztransfer-Regeln der CAC von März 2024 ist ein Nicht-Betreiber kritischer Informationsinfrastruktur, der in einem Kalenderjahr die nicht sensiblen personenbezogenen Daten von weniger als 100.000 Personen bewegt, von der Sicherheitsbewertung, dem Standardvertrag und der Zertifizierung befreit. Authentifizierungs-Secrets, die an identifizierte Personen gebunden sind, werden am besten als personenbezogene Daten behandelt und konservativ als sensibel — bestätigen Sie also die Schwelle und Ihre eigene Einstufung mit Rechtsbeistand, statt die Ausnahme als Entwarnung zu lesen. Der Pfad mit der geringsten Exponierung braucht überhaupt kein Produkt: Lassen Sie die Cloud-Synchronisierung aus, und die Secrets verlassen das Telefon nie.
Wo 21YunBox hineinpasst
Seien Sie klar darüber, was diese Seite ist und was nicht. Es geht darum, ob die App für eine Person in China funktioniert — und dafür gibt es nichts, was 21YunBox oder irgendwer „installieren“ könnte, damit die Google-Konto-Funktionen der Verbraucher-App das Festland erreichen. Diese Schicht gehört Google, und der praktische Rat ist kostenlos: Lassen Sie die Cloud-Synchronisierung aus, damit Ihre Codes auf dem Gerät bleiben, und binden Sie jedes neue Telefon ein, solange Sie noch zuverlässigen Zugang zu Ihrem Google-Konto haben.
Wo wir wirklich helfen, ist einen Schritt weiter — wenn Sie einen Dienst betreiben, dessen Login oder 2FA davon abhängt, dass Google Ihre Nutzer im Festland erreicht. Diese Abhängigkeit ist die eigentliche Exponierung, und unser China-Compliance-Team kann sie mit Ihnen kartieren: Anmelde- und 2FA-Flows für Festland-Nutzer am Laufen halten und die grenzüberschreitende Datenfrage einschätzen, wenn Cloud-Synchronisierung im Spiel ist. Wenn ein Teil Ihres Login-Systems rechtmäßig aus dem Festland heraus bereitgestellt werden muss, ist diese inländische Auslieferung das Stück, das eine ICP-Beian auslöst — und wir bauen sie mit Ihnen auf, um den Stack herum, den Sie bereits betreiben. Wenn das Ihre Situation ist, beginnen Sie hier:
China-Zugangs- und Exponierungsprüfung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL — das Gesetz, das das optionale Cloud-Synchronisierungs-Backup regelt
- So erhalten Sie eine ICP-Beian für China — relevant nur, wenn Sie zudem einen Dienst betreiben, der aus dem Festland heraus bereitgestellt werden muss
Häufige Fragen
Funktionieren Google-Authenticator-Codes in China?
Die Codes selbst tun es. Google gibt an, sie würden „without an internet connection or mobile service“ (ohne Internetverbindung oder Mobilfunkdienst) erzeugt, sodass eine bereits konfigurierte App in Festlandchina weiterhin gültige Codes erzeugt. Was nicht zuverlässig funktioniert, ist alles, was Googles Netz erreicht — Anmeldung, Cloud-Backup und -Wiederherstellung, geräteübergreifende Synchronisierung und das Einbinden eines neuen Codes, wenn der Dienst, den Sie schützen, selbst gesperrt ist.
Ist das ein Datenresidenz-Problem wie ein Einwilligungs- oder Analyse-Werkzeug?
Überwiegend nein — und es lohnt sich, präzise zu sein. Anders als ein Skript, das eine Website einbettet, um die personenbezogenen Daten von Besuchern zu erheben, berechnet Google Authenticator Codes lokal und hält die Secrets standardmäßig auf dem Gerät. Die einzige grenzüberschreitende Exponierung ist das optionale Cloud-Synchronisierungs-Backup, das 2FA-Secrets an Google-Server außerhalb Chinas sendet (Google verschlüsselt sie bei der Übertragung und im Ruhezustand, aber nicht Ende-zu-Ende). Schalten Sie die Synchronisierung aus, und diese Exponierung verschwindet. Wo PIPL gilt, ist es eine schmalere, bedingte Frage als bei einer Einwilligungs- oder Analyse-Plattform.
Kann 21YunBox helfen?
Ja. Unser China-Team kann Ihnen helfen, Anmelde- und 2FA-Flows für Nutzer im Festland am Laufen zu halten, wenn sie von Google abhängen, und die grenzüberschreitende Exponierung einschätzen, wenn Cloud-Synchronisierung im Spiel ist. Wo Ihr breiteres Login-System oder Ihre Site rechtmäßig aus Festlandchina heraus bereitgestellt werden muss, ist diese inländische Auslieferung das, was eine ICP-Beian erfordert, und wir richten sie mit Ihnen ein. Nehmen Sie Kontakt auf, um Ihren Fall durchzugehen.




















