¿Funciona Citrix en China? Plano de control, transferencia transfronteriza según la PIPL y residencia de datos
Citrix DaaS (antes Virtual Apps and Desktops service) transmite escritorios y aplicaciones a través de Citrix Cloud, cuyo plano de control solo se ejecuta en las regiones de Estados Unidos, la Unión Europea y Asia Pacific South — sin ninguna región en China continental. Los metadatos de intermediación que gestiona para sus usuarios en China — nombres de usuario, nombres de máquina, accesos directos a aplicaciones y credenciales guardadas en su base de datos en la nube — se encaminan, por tanto, al extranjero, lo que constituye una transferencia transfronteriza según la PIPL; ubicar los VDA dentro del país es solo una residencia parcial, y un punto de acceso público necesita apoyarse en un registro ICP. Un análisis centrado en el cumplimiento del plano de control, la transferencia transfronteriza, la residencia de datos y el registro ICP — y de la vía legal dentro del país.
¿Funciona Citrix en China?
La cuestión no es si Citrix llega a China — es dónde reside el plano de control que intermedia cada sesión y qué guarda sobre sus usuarios. Citrix DaaS se divide en un plano de control alojado por Citrix y los VDA que usted mismo ejecuta; los VDA pueden estar en el continente, pero el plano de control no.
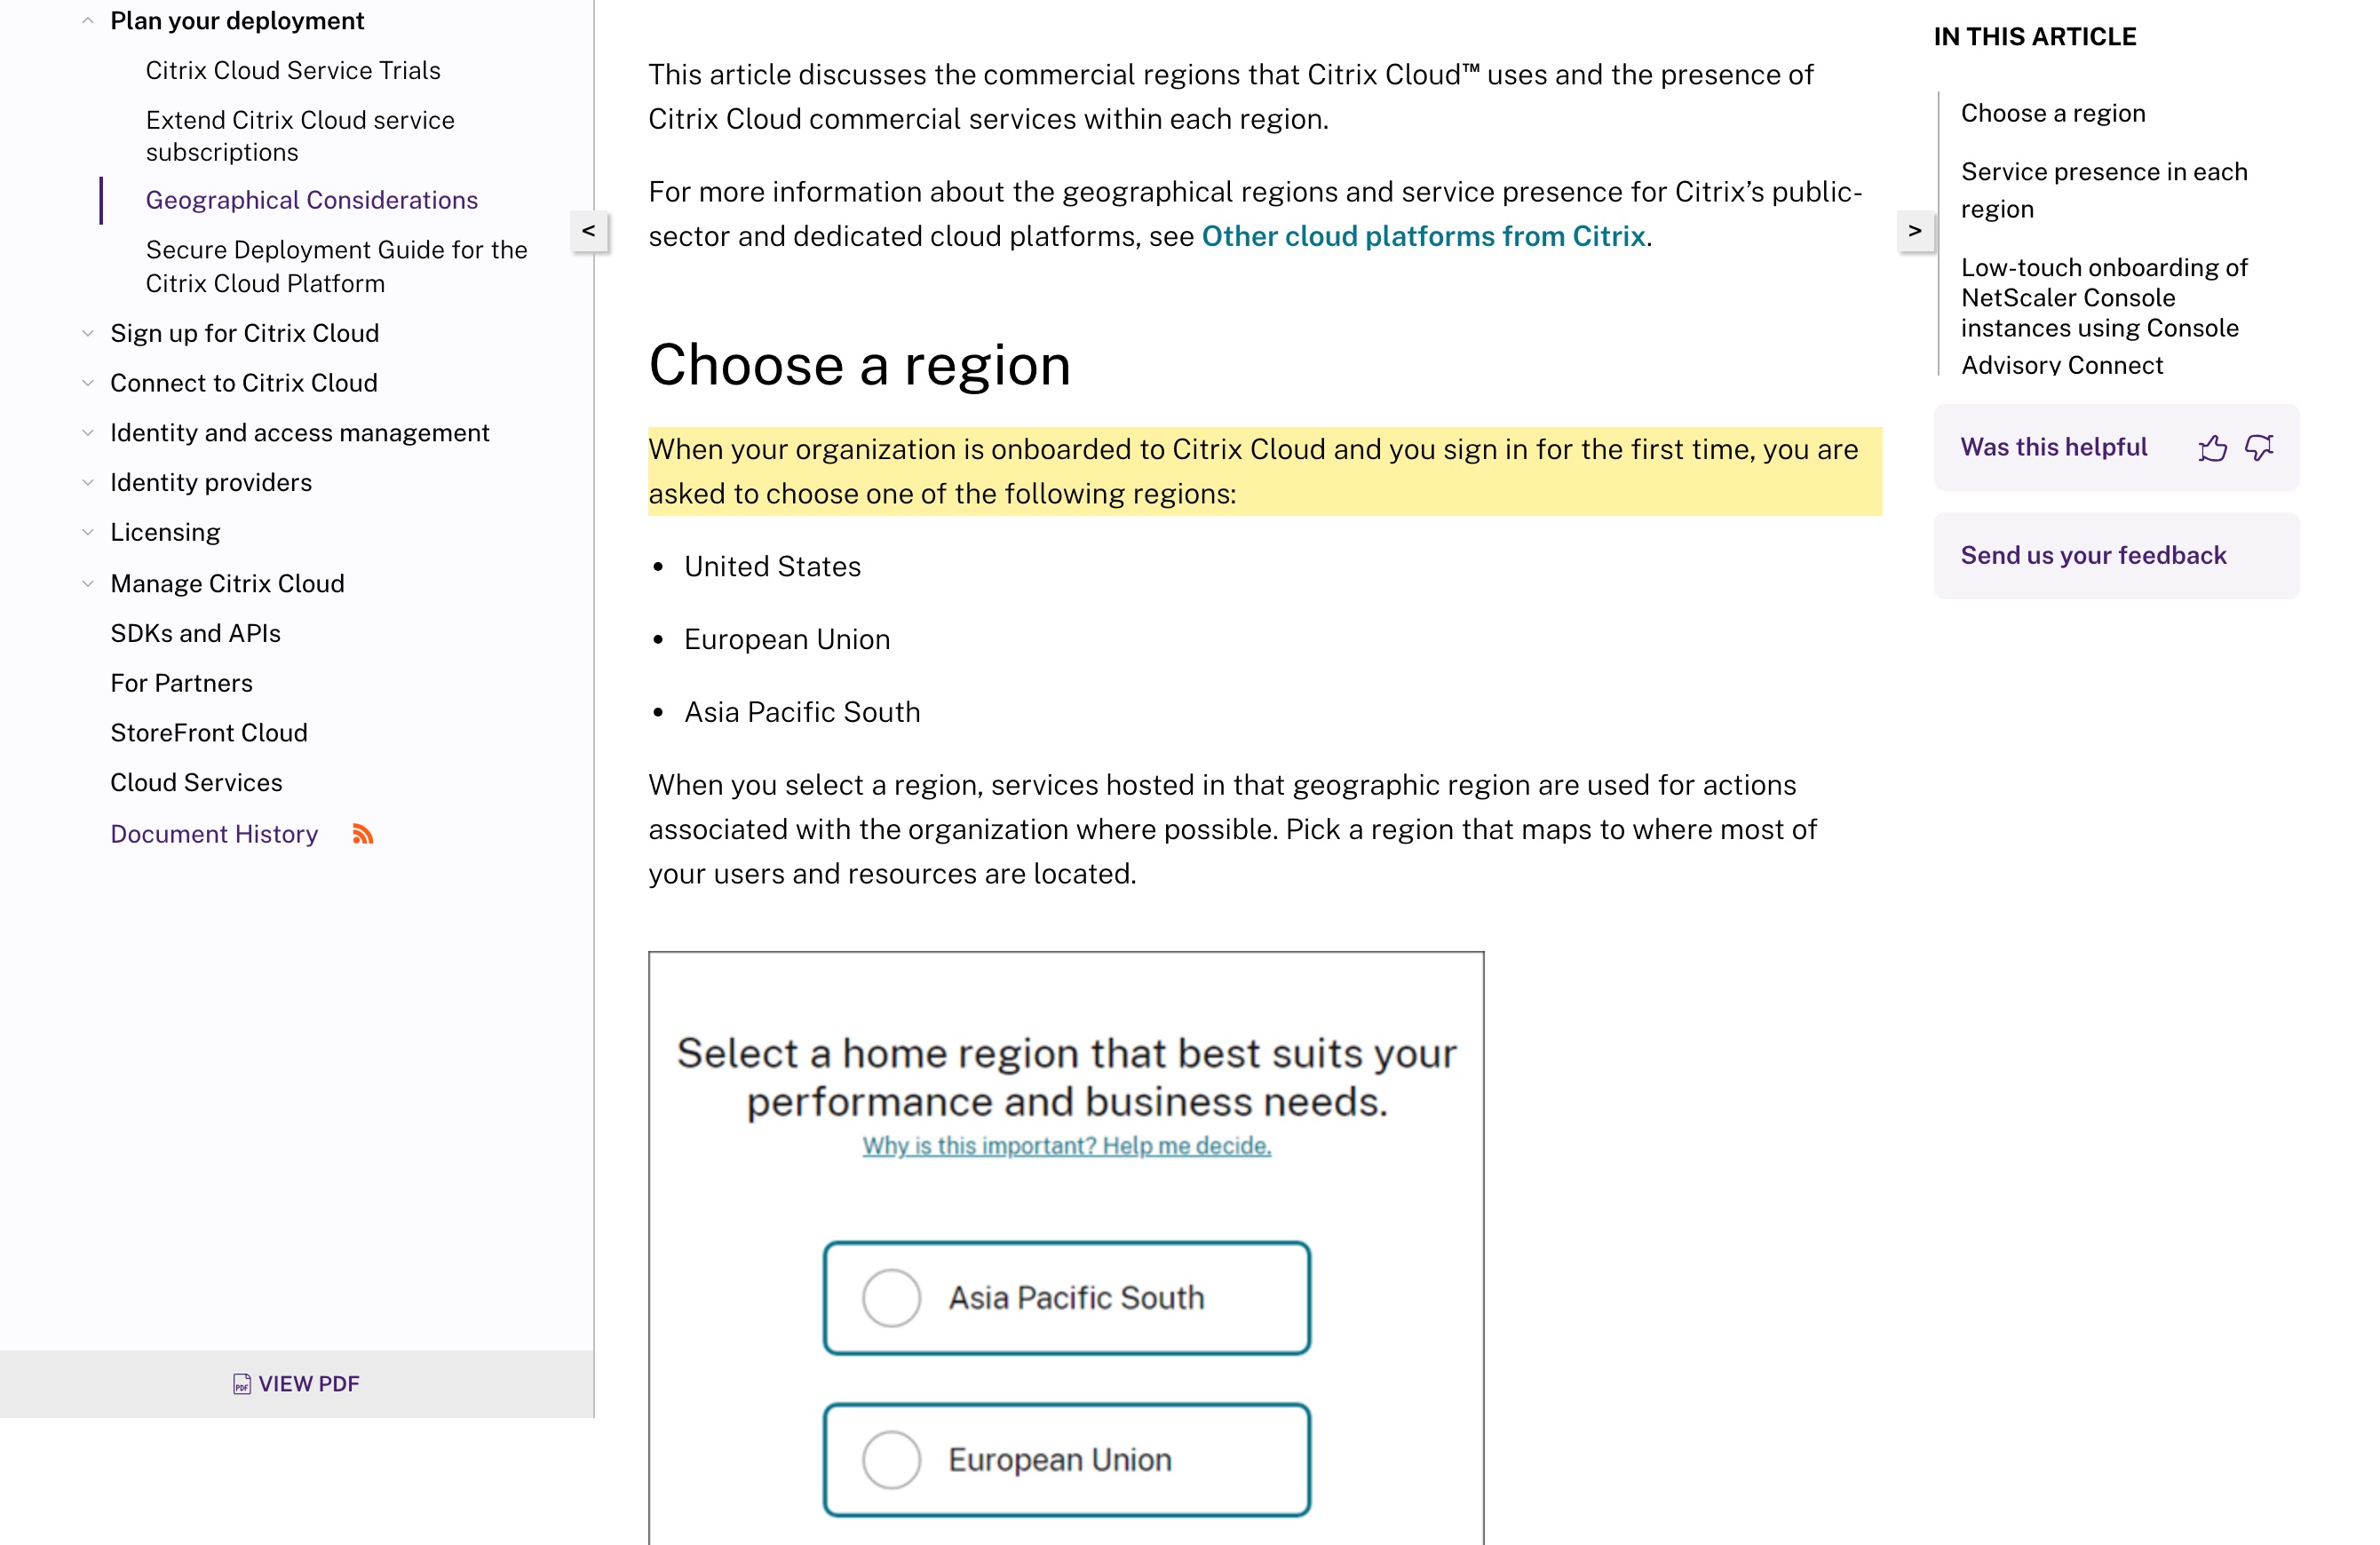
Según la propia documentación de Citrix, Citrix Cloud ofrece su plano de control en solo tres regiones — Estados Unidos, la Unión Europea y Asia Pacific South — sin ninguna región en China continental, y ese plano de control “has access to metadata, such as user names, machine names, and application shortcuts” (tiene acceso a metadatos como nombres de usuario, nombres de máquina y accesos directos a aplicaciones). Para sus usuarios en China esos identificadores son información personal, de modo que encaminarlos hacia un plano de control en el extranjero es una transferencia transfronteriza según la PIPL (notificación, un consentimiento separado y un mecanismo de transferencia; artículos 38–40), que puede activar la evaluación de seguridad para la exportación de datos de China. Situar los VDA dentro del país es solo una residencia parcial mientras el plano de control permanezca fuera, y para un operador de infraestructuras de información críticas el deber de almacenamiento dentro del país del artículo 39 (antes artículo 37) de la Ley de Ciberseguridad es uno que ese plano de control no puede cumplir. Un punto de acceso público servido en el continente necesita además apoyarse en un registro ICP.
21YunBox cartografía su exposición en transferencia transfronteriza, residencia y registro ICP, localiza el entorno en un patrón dentro del país conforme a la ley china — ubicaciones de recursos dentro del país, una implementación on-premise para lograr residencia completa o una base conforme dentro del país para los metadatos de intermediación — y entrega el punto de acceso dentro del país sobre infraestructura con registro ICP, sin reconstruir y nunca mediante ninguna forma de elusión. Trate los detalles como un riesgo que debe confirmar con su asesoría legal. Solicitar una evaluación de cumplimiento →
Instantánea de cumplimiento
- ✕ El plano de control de Citrix Cloud solo se ejecuta en tres regiones en el extranjero — Estados Unidos, la Unión Europea y Asia Pacific South — sin ninguna región en China continental (sus únicas nubes dedicadas son Government, solo en EE. UU., y Japan, solo en Japón).
- ! Citrix aloja el plano de control; los VDA quedan bajo su control. Según Citrix, el plano de control tiene acceso a metadatos como nombres de usuario, nombres de máquina y accesos directos a aplicaciones — identificadores que, para usuarios en China, son información personal guardada en el extranjero.
- ! Encaminar esos metadatos de intermediación hacia un plano de control en el extranjero es una transferencia transfronteriza según la PIPL (art. 38–40): notificación, un consentimiento separado y un mecanismo de transferencia; por encima de los umbrales puede aplicarse una evaluación de seguridad para la exportación de datos.
- ! Situar la ubicación de recursos (VDA, datos de aplicaciones, imágenes) dentro del país es solo una residencia parcial — el plano de control y la base de datos SQL en la nube (autenticación de administradores y, opcionalmente, credenciales reenviadas y contraseñas del hipervisor) permanecen fuera.
- ! Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el deber de almacenamiento dentro del país (art. 40 de la PIPL; art. 39 (antes 37) de la Ley de Ciberseguridad) no se cumple mientras el plano de control esté en el extranjero; un punto de acceso público dentro del país necesita además un registro ICP.
- ✓ La vía legal: mantener dentro del país las ubicaciones de recursos, usar una implementación on-premise de Citrix dentro del continente (o una base conforme dentro del país para los metadatos de intermediación) para lograr residencia completa, y entregar el punto de acceso dentro del país sobre infraestructura con registro ICP — nunca mediante elusión.
Lo que la documentación oficial de Citrix dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Citrix Cloud ofrece su plano de control en solo tres regiones — EE. UU., la UE y Asia Pacific South — sin ninguna región en China continental. La documentación Geographical Considerations de Citrix indica que, en el primer inicio de sesión, “you are asked to choose one of the following regions” (se le pide elegir una de las siguientes regiones) — “United States,” “European Union,” y “Asia Pacific South” — y que sus únicas plataformas dedicadas más allá de ellas son Citrix Cloud Government, “available only in the US region,” (disponible solo en la región de EE. UU.) y Citrix Cloud Japan, “available only in Japan.” (disponible solo en Japón). Ninguna está en el continente, de modo que el plano de control que intermedia cada sesión de Citrix DaaS se ejecuta en el extranjero. | Documentación de producto de Citrix — Geographical Considerations (docs.citrix.com), consultado el 2026-10-09 |
| Citrix aloja el plano de control; usted aloja los VDA. La descripción técnica de seguridad de Citrix afirma que “Citrix Cloud manages the operation of the control plane for Citrix DaaS environments” (Citrix Cloud gestiona el funcionamiento del plano de control de los entornos de Citrix DaaS) — incluidos los Delivery Controllers, las consolas de administración, la base de datos SQL y el servidor de licencias —, mientras que “the Virtual Delivery Agents (VDAs) hosting the apps and desktops remain under the customer's control in the data center of their choice, either cloud or on-premises.” (los VDA que alojan las aplicaciones y los escritorios permanecen bajo el control del cliente en el centro de datos de su elección, en la nube u on-premise). Así, los VDA pueden estar en el continente, pero el plano de control de intermediación no. | Citrix DaaS — Technical security overview (docs.citrix.com), consultado el 2026-10-09 |
| El plano de control en el extranjero guarda identificadores de sus usuarios. Según la misma descripción de Citrix, el plano de control “has access to metadata, such as user names, machine names, and application shortcuts,” (tiene acceso a metadatos como nombres de usuario, nombres de máquina y accesos directos a aplicaciones) y Citrix DaaS “stores only the metadata needed for the brokering and monitoring of the customer's applications and desktops” (almacena solo los metadatos necesarios para la intermediación y la supervisión de las aplicaciones y los escritorios del cliente) — con la autenticación de los administradores y, según la configuración, las contraseñas del hipervisor “directly stored encrypted in the SQL database in the cloud.” (almacenadas directamente, cifradas, en la base de datos SQL en la nube). Para usuarios en China, esos identificadores son información personal que reside en el extranjero. | Citrix DaaS — Technical security overview (docs.citrix.com), consultado el 2026-10-09 |
| Encaminar identificadores de usuarios en China hacia el plano de control en el extranjero es una transferencia transfronteriza según la PIPL. Trasladar a un sistema en el extranjero información personal recogida de usuarios en China continental activa los artículos 38 a 40 de la PIPL: notificación, un consentimiento separado y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Para un operador de infraestructuras de información críticas, el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad añade un deber de almacenamiento dentro del país que un plano de control en el extranjero no puede cumplir. | Ley de Protección de Información Personal de la RPC, artículos 38–40; Ley de Ciberseguridad, artículo 39 (antes artículo 37) (cac.gov.cn), consultado el 2026-10-09 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 9 de octubre de 2026.
Para una empresa que utiliza Citrix en China continental, el primer instinto es preguntarse si los escritorios y las aplicaciones llegarán a los usuarios de allí — pero no es ahí donde se resuelve la decisión sobre China. Citrix DaaS (antes Virtual Apps and Desktops service) se divide en dos mitades: un plano de control que Citrix aloja en Citrix Cloud y los Virtual Delivery Agents (VDA) que realmente ejecutan sus aplicaciones y escritorios, que permanecen en un centro de datos de su elección. Los VDA pueden estar dentro de China. El plano de control no — Citrix Cloud lo ofrece en solo tres regiones, ninguna de ellas en el continente —, y los metadatos de intermediación que ese plano de control trata sobre sus usuarios son información personal. Así que las verdaderas cuestiones son la transferencia transfronteriza, la residencia de datos y el registro ICP en el que debe apoyarse un punto de acceso público, y Citrix responde a la parte de arquitectura en su propia documentación.
Citrix en China de un vistazo
| Qué lo decide | En los propios términos de Citrix — y la ley china |
|---|---|
| Qué es | Citrix DaaS (antes Virtual Apps and Desktops service) transmite aplicaciones y escritorios desde Citrix Cloud. Citrix Cloud ejecuta el plano de control — los Delivery Controllers, las consolas de administración, la base de datos SQL y el servidor de licencias —, mientras que los Virtual Delivery Agents (VDA) que alojan las aplicaciones y los escritorios “remain under the customer's control in the data center of their choice” (permanecen bajo el control del cliente en el centro de datos de su elección). |
| Dónde reside el plano de control | En el extranjero. Las regiones comerciales de Citrix Cloud son Estados Unidos, la Unión Europea y Asia Pacific South; el “Citrix Cloud control plane” (plano de control de Citrix Cloud) se ejecuta en esas tres. Sus únicas plataformas dedicadas son Citrix Cloud Government (“available only in the US region”, disponible solo en la región de EE. UU.) y Citrix Cloud Japan (“available only in Japan”, disponible solo en Japón). Ninguna está en el continente. |
| Qué guarda ese plano de control | Según Citrix, “has access to metadata, such as user names, machine names, and application shortcuts” (tiene acceso a metadatos como nombres de usuario, nombres de máquina y accesos directos a aplicaciones) y almacena “only the metadata needed for the brokering and monitoring” (solo los metadatos necesarios para la intermediación y la supervisión). La autenticación de los administradores y, según la configuración, las contraseñas del hipervisor se guardan “encrypted in the SQL database in the cloud” (cifradas en la base de datos SQL en la nube). |
| Unos VDA dentro del país son solo una residencia parcial | Los VDA, los datos de las aplicaciones y las imágenes de aprovisionamiento pueden permanecer en el continente, pero el plano de control, la base de datos SQL y los metadatos de intermediación permanecen en una región en el extranjero — por lo que unos VDA dentro del país no bastan, por sí solos, para que la implementación resida en China. |
| Los datos de sus usuarios en China | Los identificadores de intermediación vinculados a personas en China son información personal. Guardarlos en un plano de control en EE. UU., la UE o Australia es una transferencia transfronteriza regulada por la PIPL (notificación, consentimiento separado y un mecanismo de transferencia; artículos 38 a 40), con un deber de almacenamiento dentro del país para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). |
| Servir al público | Un punto de acceso público — una URL de Workspace o StoreFront servida a usuarios del continente desde dentro de China — necesita un registro ICP vinculado a un recurso de alojamiento en el continente, algo que la capa de acceso de Citrix Cloud, situada en el extranjero, no puede proporcionar. |
El plano de control está alojado en el extranjero — y ahí residen los metadatos de intermediación
Citrix DaaS se construye en dos capas, y solo una de ellas puede residir en China. En palabras de la propia Citrix, “Citrix Cloud manages the operation of the control plane for Citrix DaaS environments” (Citrix Cloud gestiona el funcionamiento del plano de control de los entornos de Citrix DaaS), y ese plano de control contiene los Delivery Controllers, las consolas de administración, la base de datos SQL y el servidor de licencias. La otra capa es suya: “The Virtual Delivery Agents (VDAs) hosting the apps and desktops remain under the customer’s control in the data center of their choice, either cloud or on-premises.” (Los VDA que alojan las aplicaciones y los escritorios permanecen bajo el control del cliente en el centro de datos de su elección, ya sea en la nube u on-premise).
Esa división resuelve la cuestión de China antes que el rendimiento. El plano de control está alojado en Citrix Cloud, y las regiones comerciales de Citrix Cloud son, según su documentación Geographical Considerations, Estados Unidos, la Unión Europea y Asia Pacific South — las únicas plataformas dedicadas más allá de ellas son Citrix Cloud Government, “available only in the US region” (disponible solo en la región de EE. UU.), y Citrix Cloud Japan, “available only in Japan” (disponible solo en Japón). No existe ninguna región en China continental en la que incorporarse. Así que, estén donde estén sus VDA, la capa que intermedia cada sesión se ejecuta fuera del país.
Y esa capa no está vacía de información personal. Citrix afirma que el plano de control “has access to metadata, such as user names, machine names, and application shortcuts” (tiene acceso a metadatos como nombres de usuario, nombres de máquina y accesos directos a aplicaciones) y que Citrix DaaS “stores only the metadata needed for the brokering and monitoring of the customer’s applications and desktops” (almacena solo los metadatos necesarios para la intermediación y la supervisión de las aplicaciones y los escritorios del cliente). Los nombres de usuario, y las máquinas y sesiones vinculadas a ellos, son identificadores de personas reales. Para sus usuarios en China, encaminar esos identificadores hacia un plano de control en EE. UU., la UE o Australia es una transferencia transfronteriza de información personal — con independencia de lo rápida que parezca la sesión.
Por qué una ubicación de recursos dentro del país resuelve solo la mitad de la residencia
La solución intuitiva es situar la ubicación de recursos — los VDA, los datos de las aplicaciones y las imágenes de aprovisionamiento — dentro del continente, y Citrix lo permite: ese contenido “remains on the customer premises or in their public cloud vendor’s subscription” (permanece en las instalaciones del cliente o en la suscripción de su proveedor de nube pública) y está “always hosted in the customer setup” (siempre alojado en la configuración del cliente). Eso mantiene realmente dentro del país los datos pesados. Pero no hace que la implementación resida en China, porque el plano de control permanece en el extranjero, y el plano de control no se limita a los metadatos. La descripción general de seguridad de Citrix señala que los administradores se autentican contra Citrix Cloud, que las contraseñas del hipervisor pueden quedar “directly stored encrypted in the SQL database in the cloud” (almacenadas directamente, cifradas, en la base de datos SQL en la nube) y que una opción permite subir las credenciales de los usuarios a Citrix Cloud para reenviarlas entre conectores. Los identificadores de intermediación — y, según su configuración, algunas credenciales — residen en una de tres regiones en el extranjero, se ejecuten donde se ejecuten los VDA.
Así que unos VDA dentro del país solo responden en parte al deber de residencia de datos. Conforme a la Ley de Protección de Información Personal, trasladar los metadatos de intermediación y cualquier credencial a un plano de control en el extranjero es una transferencia transfronteriza, y el deber recae en usted como responsable del tratamiento, no en Citrix: los artículos 38 a 40 de la PIPL exigen notificación, un consentimiento separado y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Por encima de los umbrales pertinentes, o cuando los datos se consideran datos importantes, esa transferencia puede requerir además la evaluación de seguridad para la exportación de datos de China antes de que nada salga del país. Y si su organización es un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal generada en China debe almacenarse en China (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37) — la disposición de localización de datos se renumeró en la reforma de 2025, en vigor desde el 1 de enero de 2026, sin cambios de fondo) — un deber que un plano de control en el extranjero no puede cumplir mientras guarde fuera del país los metadatos de intermediación.
Un punto de acceso público servido dentro del país necesita apoyarse en un registro ICP
Citrix DaaS llega a los usuarios a través de una capa de acceso — Citrix Workspace, StoreFront o el Citrix Gateway Service —, y cuando ese punto de acceso se sirve al público desde dentro del continente, es un servicio de información de internet, que depende de un registro ICP (ICP 备案) vinculado a un recurso de alojamiento situado físicamente en China (Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT). Citrix aloja su capa de acceso en las mismas regiones de Citrix Cloud en el extranjero que el plano de control, por lo que no existe ningún recurso de Citrix en el continente sobre el que hacer el registro; un punto de acceso dentro del país y con registro ICP tiene que ponerse en marcha sobre infraestructura en el continente. Si se requiere o no un registro ICP depende de cómo se publique su punto de acceso y para quién — un portal empresarial interno y un servicio público no son el mismo caso —, y conviene resolverlo con asesoría legal.
Esto es un mapa de riesgo, no un veredicto de que Citrix esté «bloqueado» o sea «ilegal». Qué obligaciones le afectan — un consentimiento separado, un mecanismo de transferencia, una evaluación para la exportación de datos, el almacenamiento dentro del país, un registro ICP o alguna combinación de ellos — depende de su entidad, de los datos que transporta su implementación, de su papel según la ley china y de quiénes son sus usuarios. Nada de ello es un problema de velocidad, y nada de ello se resuelve con ningún apaño de red: 21YunBox nunca utiliza ni recomienda ninguna forma de elusión.
La vía legal — cartografiar, localizar, entregar
Existe una manera legal de operar Citrix en una implementación orientada a China, y tiene una estructura concreta. Primero, cartografiar: nuestro equipo de China analiza su exposición según la PIPL — qué metadatos de intermediación, credenciales e identificadores vinculados a sus usuarios en China salen del continente hacia el plano de control, si a su entidad le corresponde una evaluación de seguridad para la exportación de datos o un deber de almacenamiento dentro del país, y qué deben cubrir su notificación y su flujo de consentimiento. Las conclusiones jurídicas se concretan con asesoría legal; nosotros construimos el panorama técnico que las alimenta.
Después, localizar: situamos las ubicaciones de recursos — los VDA, los datos de las aplicaciones y las imágenes — dentro del continente y, cuando se exige residencia completa, le ayudamos a adoptar el patrón dentro del país que mantiene también en China la capa de control. La versión on-premise de Citrix Virtual Apps and Desktops autoaloja todo el plano de control — Delivery Controllers, base de datos, StoreFront —, de modo que una implementación on-premise que se ejecute dentro del continente mantiene la intermediación, la administración y los datos íntegramente dentro del país; cuando deba conservarse un modelo intermediado desde la nube, el trabajo consiste en situar los metadatos de intermediación sobre una base conforme, consentida y dentro del país, en lugar de dejar que acaben por defecto en el extranjero. Localizamos su entorno sobre la opción que la ley exija, sustituyendo solo lo que no puede funcionar de forma conforme tal como está.
Por último, entregar: el punto de acceso que sus usuarios realmente abren — la URL de Workspace o StoreFront — es un servicio público en el continente, por lo que conlleva un deber de registro ICP y necesita una entrega conforme dentro del país. 21YunBox lo entrega dentro del país — el 21YunBox Optimizer —, situado por delante de lo que ya utiliza, sin reconstruir ni cambiar de plataforma. El resultado es un entorno de Citrix que funciona de forma legal y conforme para sus usuarios en China. Lo que nunca hacemos — y lo que nadie puede hacer legalmente — es ofrecerle una manera de esquivar las normas chinas de exportación de datos o cualquier restricción de red.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La evaluación de seguridad para la exportación de datos de China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Está disponible Citrix en China continental?
Citrix DaaS puede entregar aplicaciones y escritorios a usuarios en China — los VDA que los ejecutan pueden estar en un centro de datos del continente de su elección —, así que la disponibilidad no es donde se resuelve la decisión sobre China. El plano de control que intermedia cada sesión está alojado en Citrix Cloud, y Citrix Cloud solo lo ofrece en las regiones de EE. UU., la UE y Asia Pacific South, sin ninguna región en China continental. Las verdaderas cuestiones son la transferencia transfronteriza de los metadatos de intermediación, la residencia de datos y el registro ICP en el que debe apoyarse un punto de acceso público. Trate los detalles como un riesgo que debe confirmar con su asesoría legal.
¿Ubicar los VDA de Citrix en China hace que la implementación resida en el país?
Solo en parte. Citrix mantiene del lado del cliente los datos de sus aplicaciones, las imágenes y los perfiles de usuario, de modo que pueden permanecer en el continente — pero el plano de control, la base de datos SQL y los metadatos de intermediación (nombres de usuario, nombres de máquina, accesos directos a aplicaciones) siguen en una región de Citrix Cloud en el extranjero. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el deber de almacenamiento dentro del país del artículo 39 (antes artículo 37) de la Ley de Ciberseguridad no se cumple mientras esos metadatos residan fuera. La residencia completa implica mantener también en China la capa de control — por ejemplo, con una implementación on-premise de Citrix dentro del continente —, una vía que conviene confirmar con su asesoría legal.
¿Puede 21YunBox hacer que nuestra configuración de Citrix funcione de forma conforme en China?
Sí. Nuestro equipo de China puede cartografiar la exposición en transferencia transfronteriza según la PIPL y en residencia de datos ligada a los metadatos de intermediación y las credenciales que Citrix Cloud guarda para sus usuarios en China, localizar el entorno en un patrón dentro del país conforme a la ley china — ubicaciones de recursos dentro del país, una implementación on-premise donde se exija residencia completa o una base conforme dentro del país para los metadatos de intermediación — y poner en marcha la entrega dentro del país, con registro ICP, que necesita un punto de acceso público, por delante del stack de Citrix que ya utiliza. Nunca es una forma de esquivar las normas chinas de exportación de datos ni ninguna restricción de red. Póngase en contacto para analizar su caso.






















