Funktioniert Citrix in China? Steuerebene, PIPL-Grenzübertritt & Datenresidenz
Citrix DaaS (vormals Virtual Apps and Desktops service) streamt Desktops und Apps über Citrix Cloud, dessen Steuerebene nur in den Regionen United States, European Union und Asia Pacific South läuft — ohne Festlandchina-Region. Die Brokering-Metadaten, die es für Ihre China-Nutzer handhabt — Nutzernamen, Maschinennamen, Anwendungs-Verknüpfungen und in seiner Cloud-Datenbank gehaltene Zugangsdaten —, werden daher offshore geroutet, ein Grenztransfer nach PIPL, während das Platzieren der VDAs im Inland nur teilweise Residenz ist und ein öffentlichkeitsgerichteter Zugangspunkt eine ICP-Grundlage braucht. Ein Compliance-zuerst-Blick auf die Steuerebenen-, Grenzübertritts-, Datenresidenz- und ICP-Fragen — und den rechtmäßigen inländischen Weg.
Funktioniert Citrix in China?
Die Frage ist nicht, ob Citrix China erreicht — sie ist, wo die Steuerebene lebt, die jede Sitzung brokert, und was sie über Ihre Nutzer hält. Citrix DaaS spaltet sich in eine Citrix-gehostete Steuerebene und die VDAs, die Sie selbst betreiben; die VDAs können im Festland sitzen, die Steuerebene kann es nicht.
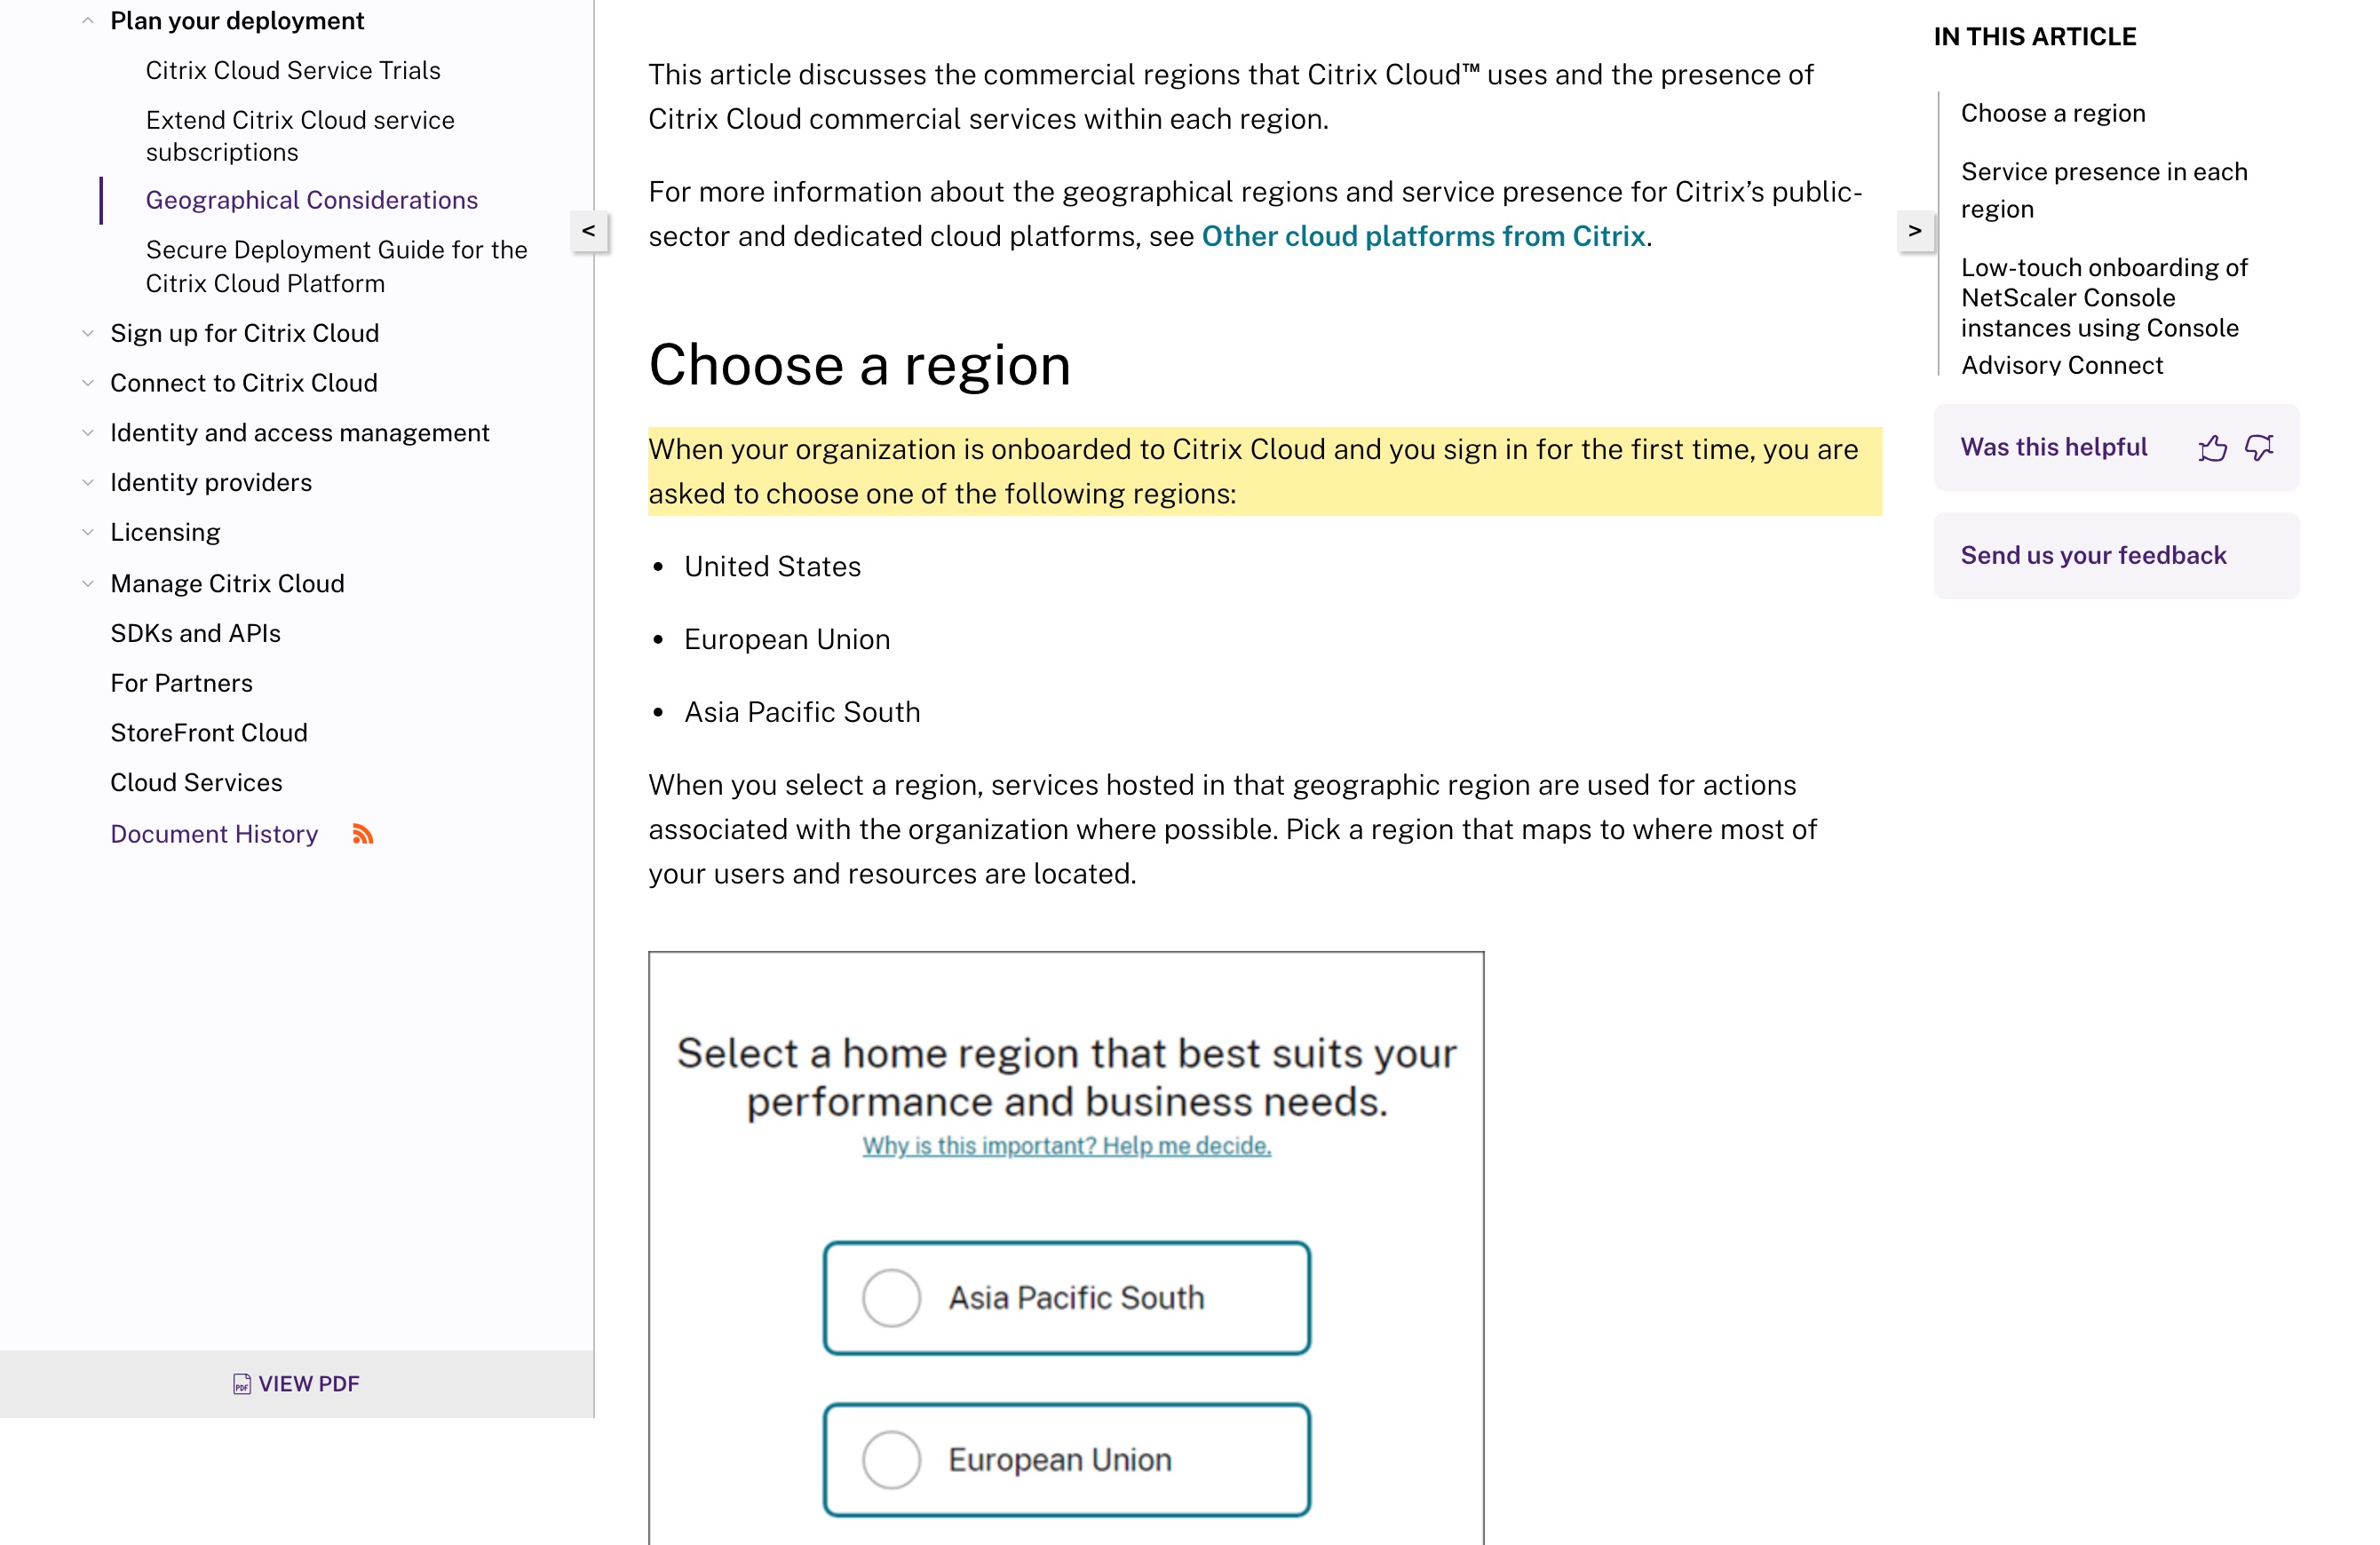
Nach Citrix' eigener Dokumentation bietet Citrix Cloud seine Steuerebene nur in drei Regionen — den Vereinigten Staaten, der Europäischen Union und Asia Pacific South — ohne Festlandchina-Region, und diese Steuerebene „has access to metadata, such as user names, machine names, and application shortcuts“. Für Ihre China-Nutzer sind diese Identifikatoren personenbezogene Daten, sie an eine Offshore-Steuerebene zu routen, ist also ein Grenztransfer nach PIPL (Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus; Art. 38–40), der Chinas Datenexport-Sicherheitsbewertung auslösen kann. Die VDAs ins Inland zu legen, ist nur teilweise Residenz, während die Steuerebene im Ausland bleibt, und für einen Betreiber kritischer Informationsinfrastruktur ist die In-Country-Speicherpflicht von Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes eine, die es nicht erfüllen kann. Ein öffentlichkeitsgerichteter Zugangspunkt, im Festland bedient, braucht zudem eine ICP-Grundlage.
21YunBox kartiert Ihre Grenzübertritts-, Residenz- und ICP-Exponierung, lokalisiert den Bestand auf ein China-legales inländisches Muster — inländische Resource Locations, ein On-Premises-Deployment für volle Residenz oder eine rechtskonforme inländische Grundlage für die Brokering-Metadaten — und liefert den Zugangspunkt im Inland auf ICP-gemeldeter Infrastruktur aus, ohne Neuaufbau und nie irgendeine Form von Umgehung. Behandeln Sie die Einzelheiten als ein mit Rechtsbeistand zu bestätigendes Risiko. Compliance-Einschätzung anfordern →
Compliance-Momentaufnahme
- ✕ Citrix Clouds Steuerebene läuft nur in drei Offshore-Regionen — United States, European Union und Asia Pacific South — ohne Festlandchina-Region (ihre einzigen dedizierten Clouds sind das nur-US-Government und das nur-Japan).
- ! Citrix hostet die Steuerebene; die VDAs bleiben unter Ihrer Kontrolle. Die Steuerebene „has access to metadata, such as user names, machine names, and application shortcuts“ — Identifikatoren, die für China-Nutzer personenbezogene Daten sind, offshore gehalten.
- ! Diese Brokering-Metadaten an eine Offshore-Steuerebene zu routen, ist ein Grenztransfer nach PIPL (Art. 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus; oberhalb der Schwellen kann eine Datenexport-Sicherheitsbewertung gelten.
- ! Die Resource Location (VDAs, App-Daten, Images) ins Inland zu legen, ist nur teilweise Residenz — die Steuerebene und die Cloud-SQL-Datenbank (Admin-Auth, optional weitergeleitete Zugangsdaten und Hypervisor-Passwörter) bleiben im Ausland.
- ! Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen ist die inländische Speicherpflicht (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) nicht erfüllt, während die Steuerebene offshore ist; ein öffentlichkeitsgerichteter inländischer Zugangspunkt braucht zudem eine ICP-Grundlage.
- ✓ Der rechtmäßige Weg: Resource Locations im Inland halten, ein On-Premises-Citrix-Deployment innerhalb des Festlands nutzen (oder eine rechtskonforme inländische Grundlage für die Brokering-Metadaten) für volle Residenz und den Zugangspunkt im Inland auf ICP-gemeldeter Infrastruktur ausliefern — nie Umgehung.
Was die offizielle Citrix-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Citrix Cloud bietet seine Steuerebene nur in drei Regionen — den USA, der EU und Asia Pacific South — ohne Festlandchina-Region. Citrix' Geographical-Considerations-Dokumentation sagt, dass man beim ersten Anmelden „you are asked to choose one of the following regions“ — „United States“, „European Union“ und „Asia Pacific South“ —, und dass ihre einzigen dedizierten Plattformen darüber hinaus Citrix Cloud Government, „available only in the US region“, und Citrix Cloud Japan, „available only in Japan“, sind. Keine ist im Festland, die Steuerebene, die jede Citrix-DaaS-Sitzung brokert, läuft also offshore. | Citrix Product Documentation — Geographical Considerations (docs.citrix.com), abgerufen 2026-10-09 |
| Citrix hostet die Steuerebene; Sie hosten die VDAs. Citrix' Technical Security Overview gibt an, dass „Citrix Cloud manages the operation of the control plane for Citrix DaaS environments“ — einschließlich der Delivery Controllers, Management-Konsolen, SQL-Datenbank und des Lizenzservers —, während „the Virtual Delivery Agents (VDAs) hosting the apps and desktops remain under the customer's control in the data center of their choice, either cloud or on-premises“. Die VDAs können also im Festland sitzen, aber die Brokering-Steuerebene nicht. | Citrix DaaS — Technical security overview (docs.citrix.com), abgerufen 2026-10-09 |
| Die Offshore-Steuerebene hält Identifikatoren Ihrer Nutzer. Nach derselben Citrix-Übersicht hat die Steuerebene „access to metadata, such as user names, machine names, and application shortcuts“, und Citrix DaaS „stores only the metadata needed for the brokering and monitoring of the customer's applications and desktops“ — mit Administrator-Authentifizierung und, je nach Konfiguration, Hypervisor-Passwörtern, „directly stored encrypted in the SQL database in the cloud“. Für Nutzer in China sind diese Identifikatoren personenbezogene Daten, die im Ausland sitzen. | Citrix DaaS — Technical security overview (docs.citrix.com), abgerufen 2026-10-09 |
| Die Identifikatoren von China-Nutzern an die Offshore-Steuerebene zu routen, ist ein PIPL-Grenztransfer. Personenbezogene Daten, die von Nutzern in Festlandchina erhoben werden, an ein Offshore-System zu bewegen, löst PIPL Art. 38–40 aus: Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Für einen Betreiber kritischer Informationsinfrastruktur fügt Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes eine inländische Speicherpflicht hinzu, die eine Offshore-Steuerebene nicht erfüllen kann. | Personal Information Protection Law of the PRC, Articles 38–40; Cybersecurity Law Article 39 (formerly Article 37) (cac.gov.cn), abgerufen 2026-10-09 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Für ein Unternehmen, das Citrix in Festlandchina betreibt, ist der erste Instinkt zu fragen, ob die Desktops und Apps die Nutzer dort erreichen — aber das ist nicht, wo die China-Entscheidung geklärt wird. Citrix DaaS (vormals Virtual Apps and Desktops service) spaltet sich in zwei Hälften: eine Steuerebene, die Citrix in Citrix Cloud hostet, und die Virtual Delivery Agents (VDAs), die Ihre Apps und Desktops tatsächlich betreiben, die in einem Rechenzentrum Ihrer Wahl bleiben. Die VDAs können innerhalb Chinas sitzen. Die Steuerebene kann es nicht — Citrix Cloud bietet sie nur in drei Regionen, keine davon das Festland —, und die Brokering-Metadaten, die diese Steuerebene über Ihre Nutzer handhabt, sind personenbezogene Daten. Die eigentlichen Fragen sind also Grenztransfer, Datenresidenz und die ICP-Grundlage, die ein öffentlicher Zugangspunkt braucht, und Citrix beantwortet die Architektur in seiner eigenen Dokumentation.
Citrix in China auf einen Blick
| Worüber es entscheidet | In Citrix' eigenen Worten — und Chinas Recht |
|---|---|
| Was es ist | Citrix DaaS (vormals Virtual Apps and Desktops service) streamt Apps und Desktops aus Citrix Cloud. Citrix Cloud betreibt die Steuerebene — die Delivery Controllers, Management-Konsolen, SQL-Datenbank und den Lizenzserver —, während die Virtual Delivery Agents (VDAs), die die Apps und Desktops hosten, „remain under the customer's control in the data center of their choice“. |
| Wo die Steuerebene lebt | Offshore. Citrix Clouds kommerzielle Regionen sind die Vereinigten Staaten, die Europäische Union und Asia Pacific South; die „Citrix Cloud control plane“ läuft in diesen dreien. Ihre einzigen dedizierten Plattformen sind Citrix Cloud Government („available only in the US region“) und Citrix Cloud Japan („available only in Japan“). Keine ist im Festland. |
| Was diese Steuerebene hält | Laut Citrix hat sie „access to metadata, such as user names, machine names, and application shortcuts“ und speichert „only the metadata needed for the brokering and monitoring“. Administrator-Authentifizierung und, je nach Konfiguration, Hypervisor-Passwörter sitzen „encrypted in the SQL database in the cloud“. |
| Inländische VDAs sind nur teilweise Residenz | Die VDAs, Anwendungsdaten und Provisioning-Images können im Festland bleiben, aber die Steuerebene, die SQL-Datenbank und die Brokering-Metadaten bleiben in einer Offshore-Region — inländische VDAs allein machen das Deployment also nicht China-resident. |
| Die Daten Ihrer China-Nutzer | Die an Personen in China gebundenen Brokering-Identifikatoren sind personenbezogene Daten. Sie in einer US-, EU- oder australischen Steuerebene zu halten, ist ein Grenztransfer, den PIPL regelt (Mitteilung, gesonderte Einwilligung und ein Transfermechanismus; Art. 38–40), mit einer inländischen Speicherpflicht für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). |
| Die Öffentlichkeit bedienen | Ein öffentlichkeitsgerichteter Zugangspunkt — eine Workspace- oder StoreFront-URL, die Festland-Nutzern aus China heraus bedient wird — braucht eine ICP-Beian, gebunden an eine Festland-Hosting-Ressource, die Citrix Clouds Offshore-Zugangsschicht nicht bereitstellen kann. |
Die Steuerebene ist offshore gehostet — und dort sitzen die Brokering-Metadaten
Citrix DaaS ist in zwei Schichten gebaut, und nur eine davon kann in China leben. In Citrix’ eigenen Worten „Citrix Cloud manages the operation of the control plane for Citrix DaaS environments“, und diese Steuerebene hält die Delivery Controllers, Management-Konsolen, SQL-Datenbank und den Lizenzserver. Die andere Schicht ist Ihre: „The Virtual Delivery Agents (VDAs) hosting the apps and desktops remain under the customer’s control in the data center of their choice, either cloud or on-premises.“
Diese Teilung entscheidet die China-Frage, bevor Performance es tut. Die Steuerebene ist in Citrix Cloud gehostet, und Citrix Clouds kommerzielle Regionen sind, laut seiner Geographical-Considerations-Dokumentation, die Vereinigten Staaten, die Europäische Union und Asia Pacific South — die einzigen dedizierten Plattformen darüber hinaus sind Citrix Cloud Government, „available only in the US region“, und Citrix Cloud Japan, „available only in Japan“. Es gibt keine Festlandchina-Region, in die man onboarden könnte. Wo auch immer Ihre VDAs sitzen, die Schicht, die jede Sitzung brokert, läuft also im Ausland.
Und diese Schicht ist nicht leer von personenbezogenen Daten. Citrix gibt an, die Steuerebene habe „access to metadata, such as user names, machine names, and application shortcuts“ und dass Citrix DaaS „stores only the metadata needed for the brokering and monitoring of the customer’s applications and desktops“. Nutzernamen und die daran gebundenen Maschinen und Sitzungen sind Identifikatoren echter Personen. Für Ihre Nutzer in China ist das Routen dieser Identifikatoren an eine Steuerebene in den USA, der EU oder Australien ein Grenztransfer personenbezogener Daten — unabhängig davon, wie schnell sich die Sitzung anfühlt.
Warum eine inländische Resource Location nur die halbe Residenz-Geschichte ist
Die intuitive Abhilfe ist, die Resource Location — die VDAs, die Anwendungsdaten und die Provisioning-Images — innerhalb des Festlands zu platzieren, und Citrix lässt es Sie: Dieser Inhalt „remains on the customer premises or in their public cloud vendor’s subscription“ und ist „always hosted in the customer setup“. Das hält die schweren Daten tatsächlich im Inland. Aber es macht das Deployment nicht China-resident, weil die Steuerebene offshore bleibt, und die Steuerebene ist nicht nur Metadaten. Citrix’ Sicherheitsübersicht merkt an, dass Administratoren sich gegen Citrix Cloud authentifizieren, dass Hypervisor-Passwörter „directly stored encrypted in the SQL database in the cloud“ können und dass eine optionale Einstellung erlaubt, dass Nutzer-Zugangsdaten zu Citrix Cloud hochgeladen werden, um sie zwischen Connectors weiterzuleiten. Die Brokering-Identifikatoren — und, je nach Ihrer Konfiguration, manche Zugangsdaten — leben in einer von drei Offshore-Regionen, egal wo die VDAs laufen.
Die Datenresidenz-Pflicht ist also nur teilweise durch inländische VDAs beantwortet. Nach dem Gesetz zum Schutz personenbezogener Daten ist das Bewegen der Brokering-Metadaten und jeglicher Zugangsdaten zu einer Offshore-Steuerebene ein Grenztransfer, und die Pflicht landet auf Ihnen als Verarbeiter, nicht auf Citrix: PIPL Art. 38–40 erfordern Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Oberhalb der relevanten Schwellen, oder wo die Daten als wichtige Daten zählen, kann dieser Transfer auch Chinas Datenexport-Sicherheitsbewertung erfordern, bevor irgendetwas geht. Und wenn Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen ist, müssen in China erzeugte personenbezogene Daten in China gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) — die Datenlokalisierungs-Vorschrift wurde durch die am 1. Januar 2026 in Kraft getretene Änderung von 2025 umnummeriert, mit unveränderter Substanz) — eine Pflicht, die eine Offshore-Steuerebene nicht erfüllen kann, während sie die Brokering-Metadaten im Ausland hält.
Ein öffentlichkeitsgerichteter Zugangspunkt, im Inland bedient, braucht eine ICP-Grundlage
Citrix DaaS erreicht Nutzer über eine Zugangsschicht — Citrix Workspace, StoreFront oder den Citrix Gateway Service —, und wo dieser Zugangspunkt der Öffentlichkeit aus dem Festland heraus bedient wird, ist er ein Internet-Informationsdienst, was eine ICP-Beian (ICP 备案) einschaltet, gebunden an eine Hosting-Ressource physisch in China (Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33). Citrix hostet seine Zugangsschicht in denselben Offshore-Citrix-Cloud-Regionen wie die Steuerebene, es gibt also keine Citrix-seitige Festland-Ressource, wogegen zu melden wäre; ein inländischer, ICP-gemeldeter Zugangspunkt muss auf Festland-Infrastruktur aufgestellt werden. Ob eine ICP-Beian erforderlich ist, hängt davon ab, wie Ihr Zugangspunkt veröffentlicht wird und an wen — ein internes Enterprise-Portal und ein öffentlichkeitsgerichteter Dienst sind nicht derselbe Fall —, und es lohnt, es mit Rechtsbeistand zu klären.
Dies ist eine Risikokarte, kein Urteil, dass Citrix „gesperrt“ oder „illegal“ ist. Welche Pflichten beißen — eine gesonderte Einwilligung, ein Transfermechanismus, eine Datenexport-Bewertung, inländische Speicherung, eine ICP-Beian oder eine Kombination — hängt von Ihrer Gesellschaft, den Daten, die Ihr Deployment trägt, Ihrer Rolle nach chinesischem Recht und davon ab, wer Ihre Nutzer sind. Nichts davon ist ein Geschwindigkeitsproblem, und nichts davon wird von irgendeinem Netzwerk-Behelf gelöst: 21YunBox verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtmäßigen Weg, Citrix für ein auf China ausgerichtetes Deployment zu betreiben, und er hat eine Form. Zuerst kartieren: Unser China-Team arbeitet Ihre PIPL-Exponierung durch — welche Brokering-Metadaten, Zugangsdaten und an Ihre China-Nutzer gebundenen Identifikatoren das Festland für die Steuerebene verlassen, ob eine Datenexport-Sicherheitsbewertung oder eine inländische Speicherpflicht für Ihre Gesellschaft gilt und was Ihr Mitteilungs- und Einwilligungs-Fluss abdecken muss. Die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: Wir platzieren die Resource Locations — die VDAs, Anwendungsdaten und Images — innerhalb des Festlands, und, wo volle Residenz erforderlich ist, helfen wir Ihnen, das inländische Muster zu übernehmen, das auch die Steuerschicht in China hält. Citrix’ On-Premises-Virtual-Apps-and-Desktops hostet die gesamte Steuerebene selbst — Delivery Controllers, Datenbank, StoreFront —, ein On-Premises-Deployment, innerhalb des Festlands betrieben, hält also Brokering, Management und Daten alle im Inland; wo ein cloud-brokertes Modell bleiben muss, besteht die Arbeit darin, die Brokering-Metadaten auf eine rechtskonforme, eingewilligte inländische Grundlage zu stellen, statt sie standardmäßig offshore gehen zu lassen. Wir lokalisieren Ihren Bestand auf dasjenige davon, das das Recht erfordert, und ersetzen nur, was nicht rechtskonform wie es ist laufen kann.
Dann ausliefern: Der Zugangspunkt, den Ihre Nutzer tatsächlich öffnen — die Workspace- oder StoreFront-URL —, ist ein öffentlicher Dienst im Festland, er trägt also eine ICP-Melde-Pflicht und braucht rechtskonforme, inländische Auslieferung. 21YunBox liefert ihn im Inland aus — den 21YunBox Optimizer — vor das gesetzt, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Das Ergebnis ist ein Citrix-Bestand, der legal und rechtskonform für Ihre Nutzer in China läuft. Was wir nie tun — und was niemand rechtmäßig kann — ist, Ihnen einen Weg um Chinas Datenexport-Regeln oder um irgendeine Netzwerk-Beschränkung herum zu reichen.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Ist Citrix in Festlandchina verfügbar?
Citrix DaaS kann Apps und Desktops an Nutzer in China ausliefern — die VDAs, die sie betreiben, können in einem Festland-Rechenzentrum Ihrer Wahl sitzen —, Verfügbarkeit ist also nicht, wo die China-Entscheidung geklärt wird. Die Steuerebene, die jede Sitzung brokert, ist in Citrix Cloud gehostet, und Citrix Cloud bietet sie nur in den Regionen USA, EU und Asia Pacific South, ohne Festlandchina-Region. Die eigentlichen Fragen sind der Grenztransfer der Brokering-Metadaten, Datenresidenz und die ICP-Grundlage, die ein öffentlicher Zugangspunkt braucht. Behandeln Sie die Einzelheiten als ein mit Rechtsbeistand zu bestätigendes Risiko.
Macht es das Deployment daten-resident, die Citrix-VDAs in China zu platzieren?
Nur teilweise. Citrix hält Ihre Anwendungsdaten, Images und Nutzerprofile auf der Kundenseite, die können also im Festland bleiben — aber die Steuerebene, die SQL-Datenbank und die Brokering-Metadaten (Nutzernamen, Maschinennamen, Anwendungs-Verknüpfungen) bleiben in einer Offshore-Citrix-Cloud-Region. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen ist die In-Country-Speicherpflicht von Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes nicht erfüllt, während diese Metadaten im Ausland sitzen. Volle Residenz bedeutet, auch die Steuerschicht in China zu halten — zum Beispiel ein On-Premises-Citrix-Deployment innerhalb des Festlands —, was ein mit Rechtsbeistand zu bestätigender Weg ist.
Kann 21YunBox unser Citrix-Setup in China rechtskonform zum Laufen bringen?
Ja. Unser China-Team kann die PIPL-Grenzübertritts- und Datenresidenz-Exponierung kartieren, die an den Brokering-Metadaten und Zugangsdaten hängt, die Citrix Cloud für Ihre China-Nutzer hält, den Bestand auf ein China-legales inländisches Muster lokalisieren — inländische Resource Locations, ein On-Premises-Deployment, wo volle Residenz erforderlich ist, oder eine rechtskonforme inländische Grundlage für die Brokering-Metadaten — und die ICP-gemeldete, inländische Auslieferung aufsetzen, die ein öffentlichkeitsgerichteter Zugangspunkt braucht, vor dem Citrix-Stack, den Sie bereits betreiben. Es ist nie eine Route um Chinas Datenexport-Regeln oder irgendeine Netzwerk-Beschränkung herum. Nehmen Sie Kontakt auf, um Ihren Fall durchzugehen.






















