Citrix fonctionne-t-il en Chine ? Plan de contrôle, transfert transfrontalier PIPL et résidence des données
Citrix DaaS (anciennement Virtual Apps and Desktops service) diffuse des bureaux et applications via Citrix Cloud, dont le plan de contrôle ne s'exécute que dans les régions États-Unis, Union européenne et Asia Pacific South — sans région en Chine continentale. Les métadonnées de courtage qu'il manipule pour vos utilisateurs en Chine — noms d'utilisateur, noms de machine, raccourcis d'application et identifiants détenus dans sa base de données cloud — sont donc acheminées à l'étranger, un transfert transfrontalier au titre de la PIPL, tandis que placer les VDA sur le territoire n'est qu'une résidence partielle et qu'un point d'accès public a besoin d'une assise ICP. Un regard, d'abord sous l'angle de la conformité, sur les questions de plan de contrôle, de transfrontalier, de résidence des données et d'ICP — et la voie légale sur le territoire.
Citrix fonctionne-t-il en Chine ?
La question n'est pas de savoir si Citrix atteint la Chine — c'est de savoir où réside le plan de contrôle qui courte chaque session, et ce qu'il détient sur vos utilisateurs. Citrix DaaS se scinde en un plan de contrôle hébergé par Citrix et les VDA que vous exploitez vous-même ; les VDA peuvent se trouver sur le continent, mais le plan de contrôle ne le peut pas.
Selon la propre documentation de Citrix, Citrix Cloud ne propose son plan de contrôle que dans trois régions — les États-Unis, l'Union européenne et Asia Pacific South — sans région en Chine continentale, et ce plan de contrôle "has access to metadata, such as user names, machine names, and application shortcuts." Pour vos utilisateurs en Chine, ces identifiants sont des informations personnelles, de sorte que les acheminer vers un plan de contrôle à l'étranger est un transfert transfrontalier au titre de la PIPL (information, un consentement distinct, et un mécanisme de transfert ; articles 38 à 40), ce qui peut déclencher l'évaluation de sécurité pour l'exportation de données de Chine. Placer les VDA sur le territoire n'est qu'une résidence partielle tant que le plan de contrôle reste à l'étranger, et pour un opérateur d'infrastructure d'information critique l'obligation de stockage sur le territoire de l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité en est une qu'il ne peut satisfaire. Un point d'accès public servi sur le continent a aussi besoin d'une assise ICP.
21YunBox cartographie votre exposition transfrontalière, de résidence et d'ICP, localise le parc sur un schéma légal sur le territoire — resource locations sur le territoire, déploiement sur site pour la résidence complète, ou assise conforme sur le territoire pour les métadonnées de courtage — et diffuse le point d'accès sur le territoire, sur une infrastructure déclarée (ICP), sans reconstruction et jamais aucune forme de contournement. Traitez les détails comme un risque à confirmer avec un conseil. Obtenir une évaluation de conformité →
Aperçu de conformité
- ✕ Le plan de contrôle de Citrix Cloud ne s'exécute que dans trois régions à l'étranger — États-Unis, Union européenne et Asia Pacific South — sans région en Chine continentale (ses seuls clouds dédiés sont Government, États-Unis uniquement, et Japan, Japon uniquement).
- ! Citrix héberge le plan de contrôle ; les VDA restent sous votre contrôle. Le plan de contrôle "has access to metadata, such as user names, machine names, and application shortcuts" — des identifiants qui, pour les utilisateurs en Chine, sont des informations personnelles détenues à l'étranger.
- ! Acheminer ces métadonnées de courtage vers un plan de contrôle à l'étranger est un transfert transfrontalier au titre de la PIPL (articles 38 à 40) : information, un consentement distinct, et un mécanisme de transfert ; au-delà des seuils, une évaluation de sécurité pour l'exportation de données peut s'appliquer.
- ! Placer la resource location (VDA, données d'application, images) sur le territoire n'est qu'une résidence partielle — le plan de contrôle et la base de données SQL cloud (authentification admin, identifiants transmis en option et mots de passe d'hyperviseur) restent à l'étranger.
- ! Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, l'obligation de stockage sur le territoire (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)) n'est pas satisfaite tant que le plan de contrôle est à l'étranger ; un point d'accès public sur le territoire a aussi besoin d'une assise ICP.
- ✓ La voie légale : garder les resource locations sur le territoire, utiliser un déploiement Citrix sur site à l'intérieur du continent (ou une assise conforme sur le territoire pour les métadonnées de courtage) pour la résidence complète, et diffuser le point d'accès sur le territoire, sur une infrastructure déclarée (ICP) — jamais de contournement.
Ce que la documentation officielle de Citrix dit de la Chine
| Fait | Source primaire |
|---|---|
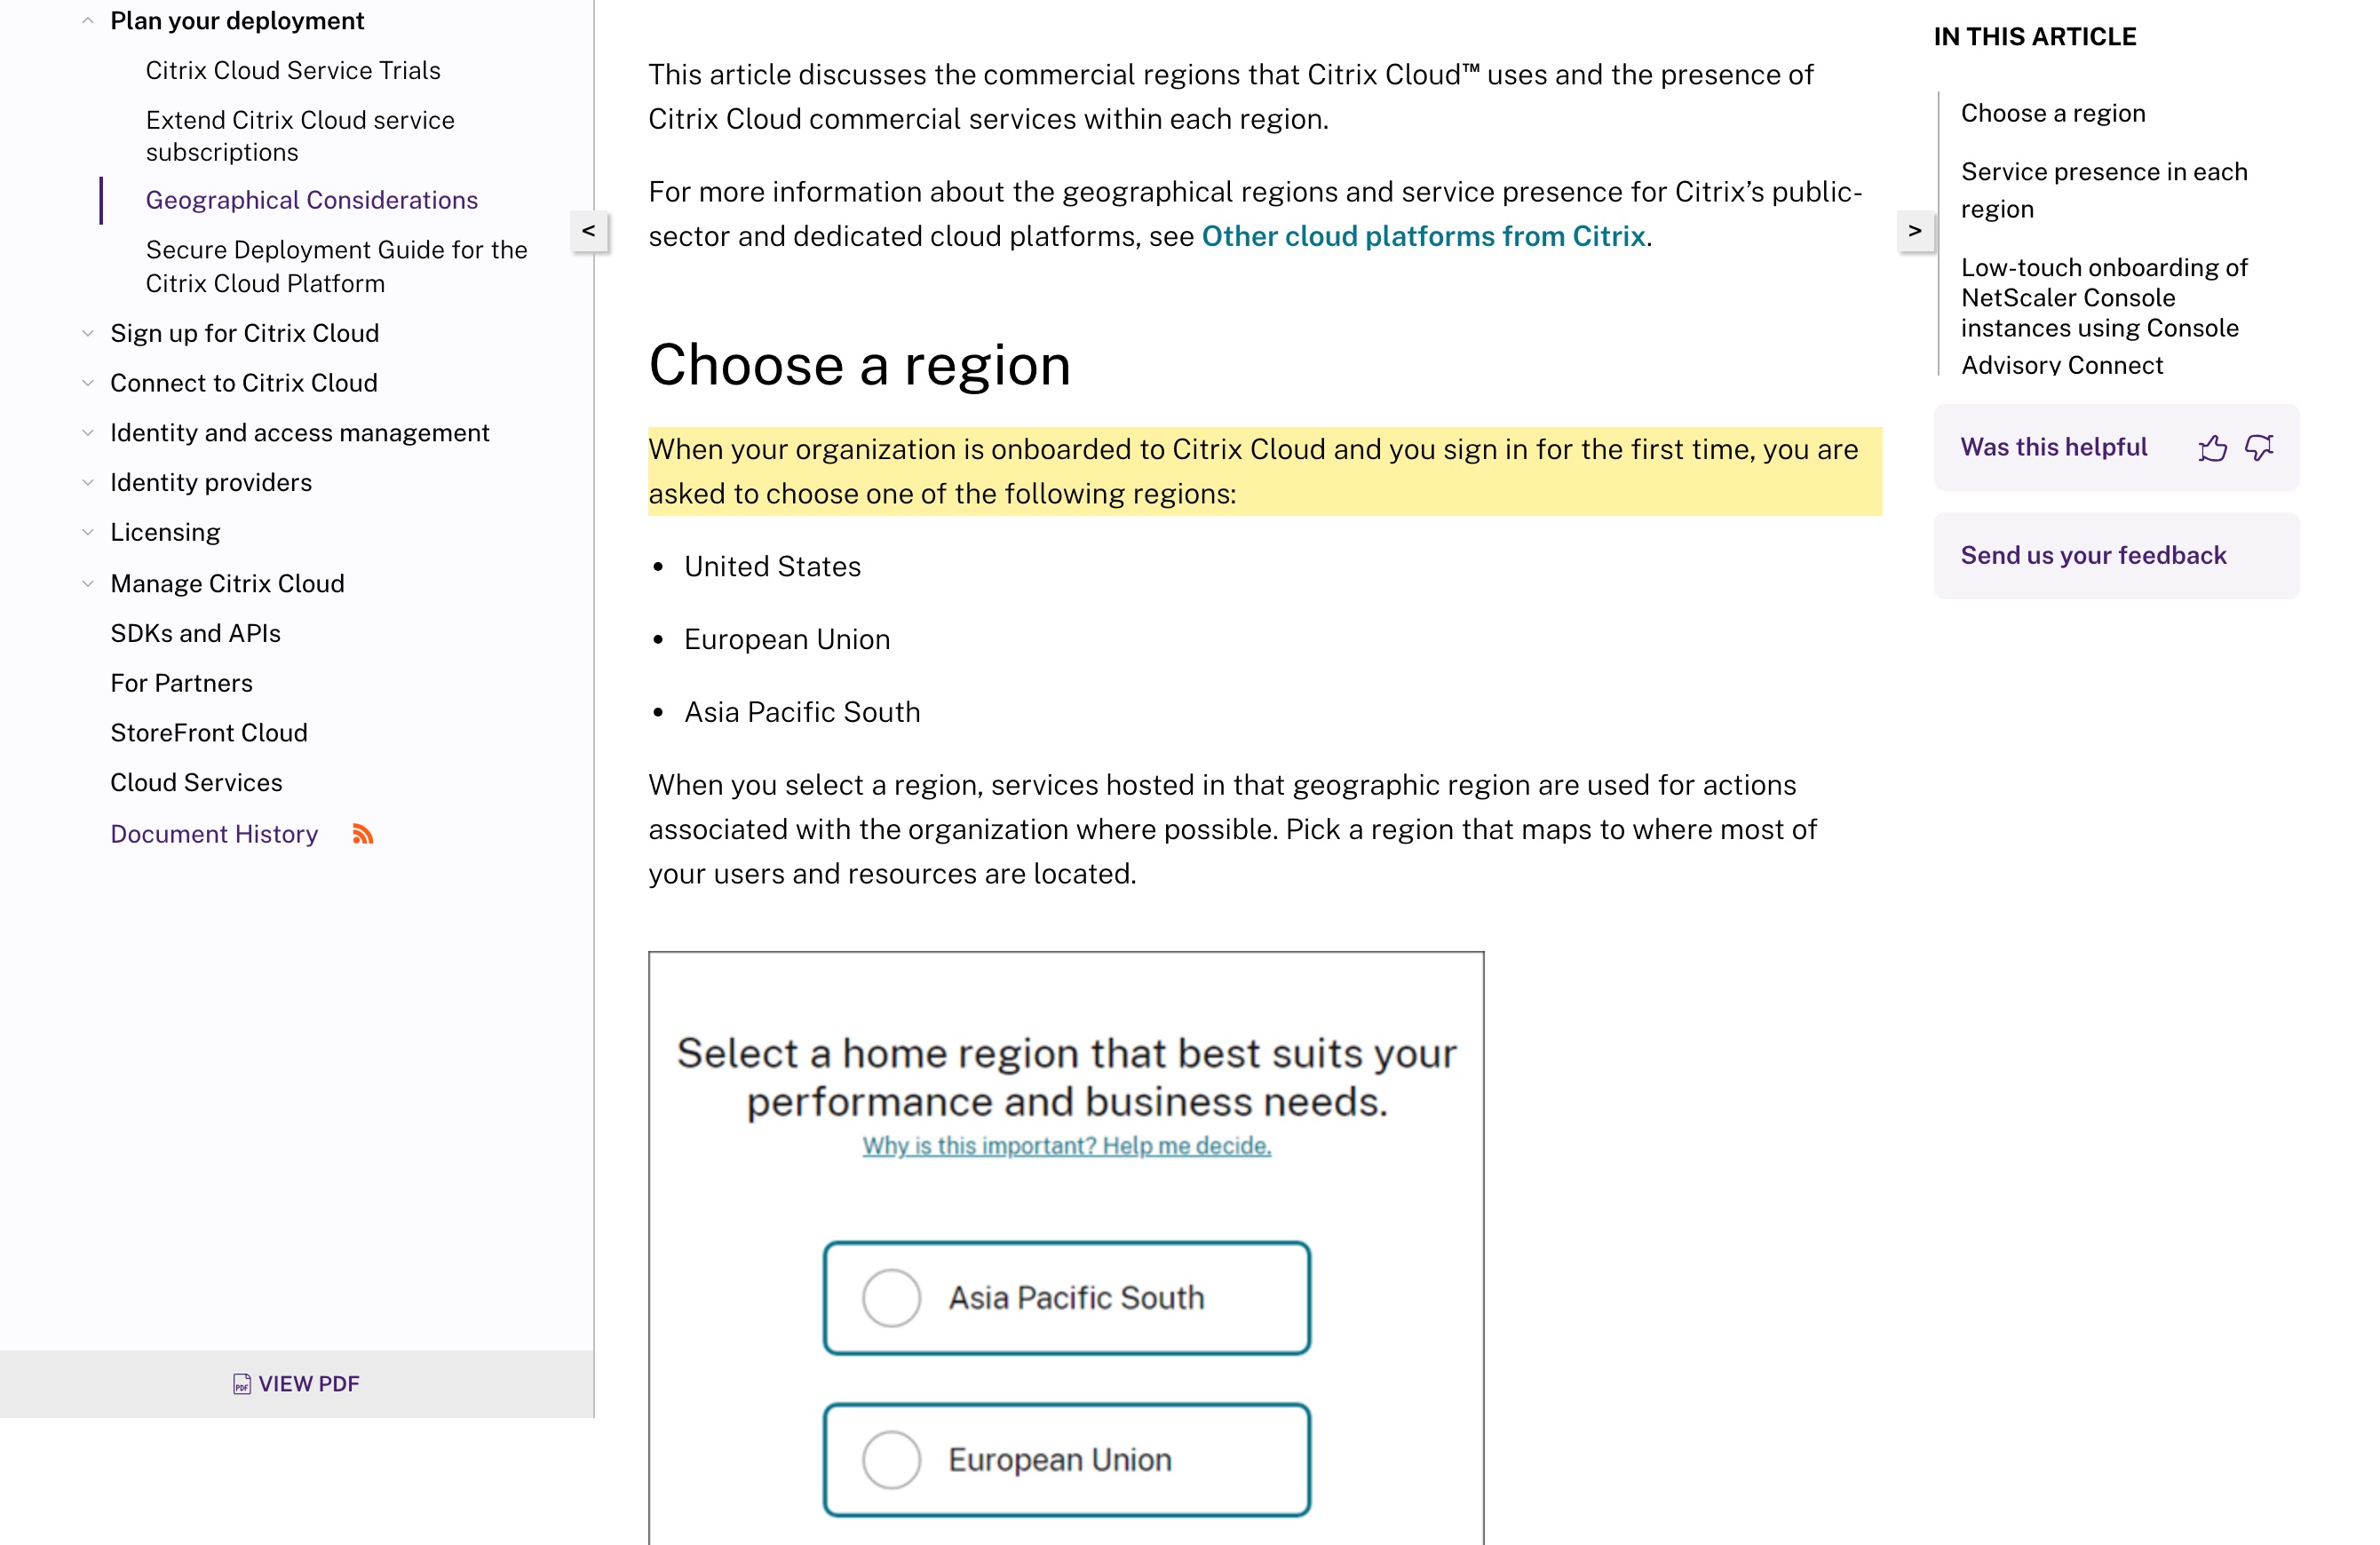
| Citrix Cloud ne propose son plan de contrôle que dans trois régions — les États-Unis, l'UE et Asia Pacific South — sans région en Chine continentale. La documentation Geographical Considerations de Citrix indique qu'à la première connexion "you are asked to choose one of the following regions" — "United States," "European Union," et "Asia Pacific South" — et que ses seules plateformes dédiées au-delà sont Citrix Cloud Government, "available only in the US region," et Citrix Cloud Japan, "available only in Japan." Aucune n'est sur le continent, de sorte que le plan de contrôle qui courte chaque session Citrix DaaS s'exécute à l'étranger. | Citrix Product Documentation — Geographical Considerations (docs.citrix.com), consulté le 2026-10-09 |
| Citrix héberge le plan de contrôle ; vous hébergez les VDA. L'aperçu de sécurité technique de Citrix indique que "Citrix Cloud manages the operation of the control plane for Citrix DaaS environments" — y compris les Delivery Controllers, les consoles d'administration, la base de données SQL et le serveur de licences — tandis que "the Virtual Delivery Agents (VDAs) hosting the apps and desktops remain under the customer's control in the data center of their choice, either cloud or on-premises." Les VDA peuvent donc se trouver sur le continent, mais pas le plan de contrôle de courtage. | Citrix DaaS — Technical security overview (docs.citrix.com), consulté le 2026-10-09 |
| Le plan de contrôle à l'étranger détient des identifiants de vos utilisateurs. Selon le même aperçu de Citrix, le plan de contrôle "has access to metadata, such as user names, machine names, and application shortcuts," et Citrix DaaS "stores only the metadata needed for the brokering and monitoring of the customer's applications and desktops" — l'authentification des administrateurs et, selon la configuration, les mots de passe d'hyperviseur étant "directly stored encrypted in the SQL database in the cloud." Pour les utilisateurs en Chine, ces identifiants sont des informations personnelles résidant à l'étranger. | Citrix DaaS — Technical security overview (docs.citrix.com), consulté le 2026-10-09 |
| Acheminer les identifiants d'utilisateurs en Chine vers le plan de contrôle à l'étranger est un transfert transfrontalier PIPL. Déplacer des informations personnelles collectées auprès d'utilisateurs en Chine continentale vers un système à l'étranger engage les articles 38 à 40 de la PIPL : information, un consentement distinct, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité ajoute une obligation de stockage sur le territoire qu'un plan de contrôle à l'étranger ne peut satisfaire. | Loi sur la protection des informations personnelles de la RPC, articles 38 à 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) (cac.gov.cn), consulté le 2026-10-09 |
Sources vérifiées par Équipe Conformité 21YunBox le 9 octobre 2026.
Pour une entreprise qui exploite Citrix en Chine continentale, le premier réflexe est de se demander si les bureaux et applications atteindront les utilisateurs là-bas — mais ce n’est pas là que se règle la décision chinoise. Citrix DaaS (anciennement Virtual Apps and Desktops service) se scinde en deux moitiés : un plan de contrôle que Citrix héberge dans Citrix Cloud, et les Virtual Delivery Agents (VDA) qui exécutent réellement vos applications et bureaux, lesquels restent dans un centre de données que vous choisissez. Les VDA peuvent se trouver à l’intérieur de la Chine. Le plan de contrôle ne le peut pas — Citrix Cloud ne le propose que dans trois régions, aucune n’étant le continent — et les métadonnées de courtage que ce plan de contrôle manipule à propos de vos utilisateurs sont des informations personnelles. Les vraies questions sont donc le transfert transfrontalier, la résidence des données, et l’assise ICP dont un point d’accès public a besoin, et Citrix répond à l’architecture dans sa propre documentation.
Citrix en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Citrix — et au regard du droit chinois |
|---|---|
| Ce que c'est | Citrix DaaS (anciennement Virtual Apps and Desktops service) diffuse applications et bureaux depuis Citrix Cloud. Citrix Cloud exécute le plan de contrôle — les Delivery Controllers, les consoles d'administration, la base de données SQL et le serveur de licences — tandis que les Virtual Delivery Agents (VDA) qui hébergent les applications et bureaux “remain under the customer's control in the data center of their choice.” |
| Où réside le plan de contrôle | À l'étranger. Les régions commerciales de Citrix Cloud sont les États-Unis, l'Union européenne et Asia Pacific South ; le “Citrix Cloud control plane” s'exécute dans ces trois régions. Ses seules plateformes dédiées sont Citrix Cloud Government (“available only in the US region”) et Citrix Cloud Japan (“available only in Japan”). Aucune n'est sur le continent. |
| Ce que ce plan de contrôle détient | Selon Citrix, il “has access to metadata, such as user names, machine names, and application shortcuts,” et stocke “only the metadata needed for the brokering and monitoring.” L'authentification des administrateurs et, selon la configuration, les mots de passe d'hyperviseur reposent “encrypted in the SQL database in the cloud.” |
| Les VDA sur le territoire ne sont qu'une résidence partielle | Les VDA, les données d'application et les images de provisionnement peuvent rester sur le continent, mais le plan de contrôle, la base de données SQL et les métadonnées de courtage restent dans une région à l'étranger — de sorte que des VDA sur le territoire seuls ne rendent pas le déploiement résident en Chine. |
| Les données de vos utilisateurs en Chine | Les identifiants de courtage liés à des personnes en Chine sont des informations personnelles. Les détenir dans un plan de contrôle américain, européen ou australien est un transfert transfrontalier que la PIPL régit (information, consentement distinct et un mécanisme de transfert ; articles 38 à 40), avec une obligation de stockage sur le territoire pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)). |
| Servir le public | Un point d'accès public — une URL Workspace ou StoreFront servie aux utilisateurs du continent depuis l'intérieur de la Chine — nécessite une déclaration ICP liée à une ressource d'hébergement sur le continent, que la couche d'accès à l'étranger de Citrix Cloud ne peut fournir. |
Le plan de contrôle est hébergé à l’étranger — et c’est là que résident les métadonnées de courtage
Citrix DaaS est bâti en deux couches, et une seule d’entre elles peut résider en Chine. Selon les termes de Citrix, “Citrix Cloud manages the operation of the control plane for Citrix DaaS environments,” et ce plan de contrôle détient les Delivery Controllers, les consoles d’administration, la base de données SQL et le serveur de licences. L’autre couche est la vôtre : “The Virtual Delivery Agents (VDAs) hosting the apps and desktops remain under the customer’s control in the data center of their choice, either cloud or on-premises.”
Cette division décide la question chinoise avant la performance. Le plan de contrôle est hébergé dans Citrix Cloud, et les régions commerciales de Citrix Cloud sont, selon sa documentation Geographical Considerations, les États-Unis, l’Union européenne et Asia Pacific South — les seules plateformes dédiées au-delà étant Citrix Cloud Government, “available only in the US region,” et Citrix Cloud Japan, “available only in Japan.” Il n’y a aucune région en Chine continentale où s’intégrer. Ainsi, où que se trouvent vos VDA, la couche qui courte chaque session s’exécute à l’étranger.
Et cette couche n’est pas vide d’informations personnelles. Citrix indique que le plan de contrôle “has access to metadata, such as user names, machine names, and application shortcuts,” et que Citrix DaaS “stores only the metadata needed for the brokering and monitoring of the customer’s applications and desktops.” Les noms d’utilisateur, et les machines et sessions qui leur sont liées, sont des identifiants de personnes réelles. Pour vos utilisateurs en Chine, acheminer ces identifiants vers un plan de contrôle aux États-Unis, dans l’UE ou en Australie est un transfert transfrontalier d’informations personnelles — quelle que soit la rapidité ressentie de la session.
Pourquoi une resource location sur le territoire n’est que la moitié de l’histoire de résidence
Le remède intuitif est de placer la resource location — les VDA, les données d’application et les images de provisionnement — à l’intérieur du continent, et Citrix le permet : ce contenu “remains on the customer premises or in their public cloud vendor’s subscription,” et est “always hosted in the customer setup.” Cela garde réellement les données lourdes sur le territoire. Mais cela ne rend pas le déploiement résident en Chine, car le plan de contrôle reste à l’étranger, et le plan de contrôle n’est pas que des métadonnées. L’aperçu de sécurité de Citrix note que les administrateurs s’authentifient auprès de Citrix Cloud, que les mots de passe d’hyperviseur peuvent être “directly stored encrypted in the SQL database in the cloud,” et qu’un réglage facultatif permet de téléverser les identifiants d’utilisateur vers Citrix Cloud pour transmission entre connecteurs. Les identifiants de courtage — et, selon votre configuration, certains identifiants — résident dans l’une de trois régions à l’étranger, où que s’exécutent les VDA.
Ainsi, l’obligation de résidence des données n’est que partiellement satisfaite par des VDA sur le territoire. Au titre de la loi sur la protection des informations personnelles, déplacer les métadonnées de courtage et tout identifiant vers un plan de contrôle à l’étranger est un transfert transfrontalier, et l’obligation retombe sur vous en tant que responsable de traitement, non sur Citrix : les articles 38 à 40 de la PIPL exigent une information, un consentement distinct et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Au-delà des seuils pertinents, ou là où les données comptent comme des données importantes, ce transfert peut aussi exiger l’évaluation de sécurité pour l’exportation de données de Chine avant que quoi que ce soit ne parte. Et si votre organisation est un opérateur d’infrastructure d’information critique ou un responsable à grand volume, les informations personnelles générées en Chine doivent être stockées en Chine (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l’article 37 — la disposition de localisation des données a été renumérotée par l’amendement 2025 entré en vigueur le 1er janvier 2026, substance inchangée)) — une obligation qu’un plan de contrôle à l’étranger ne peut satisfaire tant qu’il détient les métadonnées de courtage à l’étranger.
Un point d’accès public servi sur le territoire a besoin d’une assise ICP
Citrix DaaS atteint les utilisateurs via une couche d’accès — Citrix Workspace, StoreFront, ou le Citrix Gateway Service — et là où ce point d’accès est servi au public depuis l’intérieur du continent, c’est un service d’information sur Internet, qui déclenche une déclaration ICP (ICP 备案) liée à une ressource d’hébergement physiquement en Chine (ordonnance n° 292 du Conseil des affaires de l’État ; ordonnance n° 33 du MIIT). Citrix héberge sa couche d’accès dans les mêmes régions Citrix Cloud à l’étranger que le plan de contrôle, de sorte qu’il n’y a aucune ressource sur le continent côté Citrix à laquelle se rattacher ; un point d’accès sur le territoire, déclaré (ICP), doit être mis en place sur une infrastructure du continent. Savoir si une déclaration ICP est requise dépend de la façon dont votre point d’accès est publié et à qui — un portail d’entreprise interne et un service public ne sont pas le même cas — et cela vaut la peine d’être réglé avec un conseil.
Il s’agit d’une image des risques, pas d’un verdict selon lequel Citrix serait « bloqué » ou « illégal ». Quelles obligations mordent — un consentement distinct, un mécanisme de transfert, une évaluation d’exportation de données, un stockage sur le territoire, une déclaration ICP, ou une combinaison — dépend de votre entité, des données que porte votre déploiement, de votre rôle au regard du droit chinois et de qui sont vos utilisateurs. Rien de cela n’est un problème de vitesse, et rien n’est réglé par un quelconque contournement réseau : 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte.
La voie légale — cartographier, localiser, diffuser
Il existe une manière légale d’exploiter Citrix pour un déploiement tourné vers la Chine, et elle a une forme. D’abord, cartographier : notre équipe Chine examine votre exposition PIPL — quelles métadonnées de courtage, identifiants et identifiants liés à vos utilisateurs en Chine quittent le continent vers le plan de contrôle, si une évaluation de sécurité pour l’exportation de données ou une obligation de stockage sur le territoire s’applique à votre entité, et ce que votre flux d’information et de consentement doit couvrir. Les conclusions juridiques se règlent avec un conseil ; nous construisons l’image technique qui les alimente.
Ensuite, localiser : nous plaçons les resource locations — les VDA, les données d’application et les images — à l’intérieur du continent, et, là où la résidence complète est requise, vous aidons à adopter le schéma sur le territoire qui garde aussi la couche de contrôle en Chine. La version Virtual Apps and Desktops sur site de Citrix auto-héberge l’intégralité du plan de contrôle — Delivery Controllers, base de données, StoreFront — de sorte qu’un déploiement sur site exécuté à l’intérieur du continent garde le courtage, l’administration et les données tous sur le territoire ; là où un modèle courté dans le cloud doit rester, le travail consiste à placer les métadonnées de courtage sur une assise conforme et consentie sur le territoire plutôt que de les laisser basculer par défaut à l’étranger. Nous localisons votre parc sur celui de ces schémas qu’exige la loi, en ne remplaçant que ce qui ne peut s’exécuter en conformité tel quel.
Enfin, diffuser : le point d’accès que vos utilisateurs ouvrent réellement — l’URL Workspace ou StoreFront — est un service public sur le continent, il porte donc une obligation de déclaration ICP et a besoin d’une diffusion conforme, sur le territoire. 21YunBox le diffuse sur le territoire — le 21YunBox Optimizer — placé devant ce que vous exploitez déjà, sans reconstruction ni re-plateformage. Le résultat est un parc Citrix qui s’exécute de manière légale et conforme pour vos utilisateurs en Chine. Ce que nous ne faisons jamais — et que nul ne peut légalement faire — c’est de vous remettre un moyen de contourner les règles chinoises d’exportation de données ou une quelconque restriction réseau.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- L’évaluation de sécurité pour l’exportation de données de Chine
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Citrix est-il disponible en Chine continentale ?
Citrix DaaS peut diffuser applications et bureaux aux utilisateurs en Chine — les VDA qui les exécutent peuvent se trouver dans un centre de données du continent de votre choix — de sorte que la disponibilité n'est pas là que se règle la décision chinoise. Le plan de contrôle qui courte chaque session est hébergé dans Citrix Cloud, et Citrix Cloud ne le propose que dans les régions États-Unis, UE et Asia Pacific South, sans région en Chine continentale. Les vraies questions sont le transfert transfrontalier des métadonnées de courtage, la résidence des données, et l'assise ICP dont un point d'accès public a besoin. Traitez les détails comme un risque à confirmer avec un conseil.
Placer les VDA Citrix en Chine rend-il le déploiement résident en données ?
Seulement en partie. Citrix garde vos données d'application, images et profils utilisateur côté client, de sorte que ceux-ci peuvent rester sur le continent — mais le plan de contrôle, la base de données SQL et les métadonnées de courtage (noms d'utilisateur, noms de machine, raccourcis d'application) restent dans une région Citrix Cloud à l'étranger. Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, l'obligation de stockage sur le territoire de l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité n'est pas satisfaite tant que ces métadonnées sont à l'étranger. La résidence complète signifie garder aussi la couche de contrôle en Chine — par exemple un déploiement Citrix sur site à l'intérieur du continent — une voie à confirmer avec un conseil.
21YunBox peut-il faire fonctionner notre configuration Citrix en conformité en Chine ?
Oui. Notre équipe Chine peut cartographier l'exposition transfrontalière et de résidence des données qui s'attache aux métadonnées de courtage et aux identifiants que Citrix Cloud détient pour vos utilisateurs en Chine, localiser le parc sur un schéma légal sur le territoire — resource locations sur le territoire, déploiement sur site là où la résidence complète est requise, ou assise conforme sur le territoire pour les métadonnées de courtage — et mettre en place la diffusion déclarée (ICP) et sur le territoire dont un point d'accès public a besoin, devant le stack Citrix que vous exploitez déjà. Ce n'est jamais une route autour des règles chinoises d'exportation de données ni d'une quelconque restriction réseau. Prenez contact pour traiter votre cas.






















