¿Funciona 1Password en China? Residencia de datos, transferencia transfronteriza según la PIPL y dónde residen sus secretos
1Password guarda los datos más sensibles de su organización — las contraseñas, las llaves de acceso (passkeys), las claves de API y los secretos que abren sus sistemas en China, además de las identidades de cuenta de sus empleados en China. Su propia documentación ofrece solo tres regiones de alojamiento — Estados Unidos, Canadá y la Unión Europea —, ninguna en China continental, de modo que todo ello reside en el extranjero y su almacenamiento constituye una transferencia transfronteriza de datos personales según la PIPL. Un análisis centrado en el cumplimiento de las cuestiones de residencia de datos y transferencia transfronteriza — y de la vía legal dentro del país.
¿Funciona 1Password en China?
1Password guarda los datos más sensibles de su organización — las contraseñas, las llaves de acceso (passkeys), las claves de API y los secretos que abren sus sistemas en China, además de las identidades de cuenta de sus empleados en China. Por eso, la cuestión en China no es si la aplicación se abre; es dónde termina almacenado todo eso y si se le permitía salir del país.
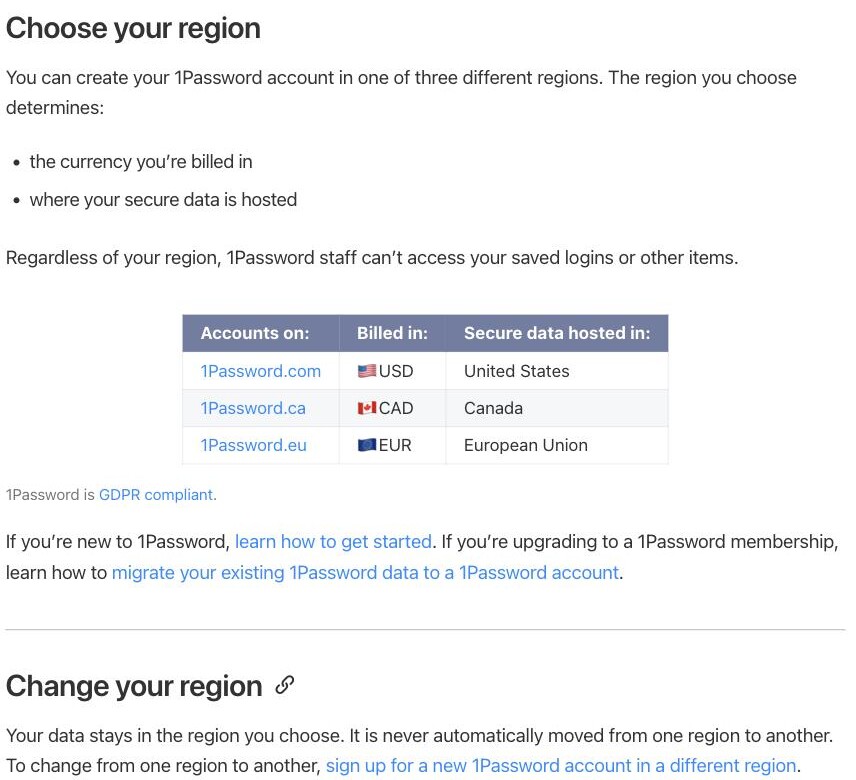
La propia página «Choose your region» de 1Password ofrece exactamente tres regiones de alojamiento — Estados Unidos, Canadá y la Unión Europea — y ninguna está en China continental. Eso sitúa en el extranjero los datos de las bóvedas y las identidades de cuenta de sus usuarios en China, lo que convierte su almacenamiento en una transferencia transfronteriza (数据出境) de datos personales según la PIPL (artículos 38–40: notificación, un consentimiento separado y un mecanismo de transferencia); y como 1Password afirma que “your data stays in the region you choose” (sus datos permanecen en la región que elija) y que “never automatically moved from one region to another,” (nunca se trasladan automáticamente de una región a otra), ningún ajuste los mantiene en China. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) añade un deber de almacenamiento dentro del país que una región en el extranjero no puede cumplir, y unos secretos lo bastante sensibles como para operar sus sistemas en China pueden activar la evaluación de seguridad de la exportación de datos de China.
El cifrado de extremo a extremo significa que el personal de 1Password no puede leer sus elementos — un control de seguridad real, pero no uno que cambie dónde residen los datos ni que exima de estos deberes. 21YunBox cartografía su exposición transfronteriza y de residencia, localiza los secretos y los datos de cuenta de China sobre una base residente en China y entrega dentro del país cualquier superficie orientada a China sobre infraestructura con registro ICP — sin reconstruir y nunca con ninguna forma de elusión. Trate los detalles como un riesgo que debe confirmar con su asesoría legal.
Instantánea de cumplimiento
- ✕ 1Password no ofrece ninguna región de alojamiento en China continental — solo Estados Unidos, Canadá y la Unión Europea.
- ! Por tanto, los datos de las bóvedas y las identidades de cuenta que guarda para sus usuarios en China residen en el extranjero — almacenarlos allí es una transferencia transfronteriza (数据出境) de datos personales según la PIPL (artículos 38–40): notificación, un consentimiento separado y un mecanismo de transferencia.
- ! Estas bóvedas guardan las credenciales y los secretos que abren sus sistemas en China; si alguno llega a constituir «datos importantes» que activen la evaluación de seguridad de la exportación de datos de China (数据出境安全评估) depende de los hechos concretos — una cuestión para su asesoría legal.
- ! Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige un almacenamiento dentro del país que una región en el extranjero no puede cumplir. Cambiar la cuenta de la región de EE. UU. a la de la UE reubica la transferencia; no le pone fin.
- ! El cifrado de extremo a extremo significa que el personal de 1Password no puede leer sus elementos — un control de seguridad real, pero no cambia el país en el que residen los datos ni exime de los deberes de notificación, consentimiento y mecanismo de transferencia de la PIPL.
- ✓ La vía legal: mantener los secretos y los datos de cuenta de la entidad china sobre una base residente en China, enviar al extranjero solo lo que pueda salir legalmente, conservar 1Password para sus demás mercados y entregar dentro del país, sobre infraestructura con registro ICP, cualquier superficie orientada a China — nunca mediante ninguna forma de elusión.
Lo que la documentación oficial de 1Password dice sobre China
| Hecho | Fuente primaria |
|---|---|
| 1Password ofrece exactamente tres regiones de alojamiento — EE. UU., Canadá y la UE — sin ninguna región en China continental. Su página de soporte «Choose your region» afirma: “You can create your 1Password account in one of three different regions,” (puede crear su cuenta de 1Password en una de tres regiones distintas) y asigna a cada una el lugar donde se alojan los datos: 1Password.com a Estados Unidos, 1Password.ca a Canadá y 1Password.eu a la Unión Europea. China no aparece en ninguna parte de la página, de modo que las bóvedas y las identidades de cuenta que guarda para sus usuarios en China residen en el extranjero. | 1Password, «Choose your region» (support.1password.com), consultado el 2026-10-09 |
| La región es fija, y ningún ajuste traslada sus datos a China. 1Password afirma que “your data stays in the region you choose” (sus datos permanecen en la región que elija) y que “is never automatically moved from one region to another,” (nunca se trasladan automáticamente de una región a otra), y que cambiar de región implica crear una cuenta nueva en otro lugar y migrar a mano. Pasar de la región de EE. UU. a la de la UE solo desplaza la transferencia transfronteriza; no trae los datos al continente. | 1Password, «Choose your region» (support.1password.com), consultado el 2026-10-09 |
| El cifrado de extremo a extremo es un control de seguridad, no una solución de residencia. 1Password afirma que “regardless of your region, 1Password staff can’t access your saved logins or other items.” (sea cual sea su región, el personal de 1Password no puede acceder a sus inicios de sesión guardados ni a otros elementos). Ese diseño de conocimiento cero determina quién puede leer los datos — pero no cambia el país en el que se encuentran ni exime de los deberes de la PIPL que nacen cuando datos personales recogidos en China se almacenan en el extranjero. | 1Password, «Choose your region» (support.1password.com), consultado el 2026-10-09 |
| Los datos de cuenta y de bóveda recogidos en China y enviados a una región en el extranjero constituyen una transferencia transfronteriza según la PIPL. Trasladar datos personales recogidos de usuarios en China continental a una cuenta de 1Password alojada en EE. UU., Canadá o la UE activa los artículos 38 a 40 de la PIPL: notificación, un consentimiento separado y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. El deber recae en el responsable del tratamiento (usted), no en el encargado. | Ley de Protección de Información Personal de la RPC, artículos 38–40 (cac.gov.cn), consultado el 2026-10-09 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 9 de octubre de 2026.
Pregunte si 1Password «funciona» en China continental y la respuesta honesta reorienta la pregunta. Un gestor de contraseñas es accesible o no, como cualquier aplicación, pero aquí la accesibilidad no es lo que zanja la cuestión. 1Password es la bóveda de lo más sensible que guarda su empresa — las contraseñas, las llaves de acceso (passkeys), las claves de API y los secretos de recuperación que abren sus sistemas, además de una identidad de cuenta por cada empleado que añada. Para una operación en China, la decisión depende de dónde reside físicamente esa bóveda y de si la ley permitía siquiera que esas credenciales e identidades salieran del país. 1Password responde al «dónde» en su propia documentación, y la respuesta es: no en China.
1Password en China de un vistazo
| Qué lo decide | En los propios términos de 1Password — y la ley china |
|---|---|
| Qué guarda | 1Password es un gestor de contraseñas y secretos. Sus bóvedas guardan las contraseñas, las llaves de acceso (passkeys), las claves de API y los secretos de recuperación que abren sus sistemas, además de una identidad de cuenta por cada usuario que añada — de modo que concentra en un único servicio alojado sus datos de credenciales más sensibles y datos personales de sus empleados en China. |
| Dónde se alojan los datos | La página «Choose your region» de 1Password ofrece exactamente tres regiones — Estados Unidos (1Password.com), Canadá (1Password.ca) y la Unión Europea (1Password.eu). Ninguna está en China continental, y “your data stays in the region you choose” (sus datos permanecen en la región que elija). |
| Datos de cuenta que cruzan la frontera | Las identidades, las direcciones de correo electrónico, la pertenencia a grupos y bóvedas y los registros de acceso que 1Password conserva sobre sus usuarios en China son datos personales. Alojados en una región de EE. UU., Canadá o la UE, constituyen una transferencia transfronteriza (数据出境) según la PIPL (artículos 38 a 40): notificación, un consentimiento separado y un mecanismo de transferencia. |
| Cifrado de extremo a extremo | 1Password afirma que “regardless of your region, 1Password staff can’t access your saved logins or other items.” (sea cual sea su región, el personal de 1Password no puede acceder a sus inicios de sesión guardados ni a otros elementos). Ese diseño de conocimiento cero es un control de seguridad real — pero no cambia el país en el que residen los datos ni exime de los deberes de la PIPL vinculados a llevarlos al extranjero. |
| Los propios secretos | Estas bóvedas guardan las llaves de sus sistemas en China, no solo datos de contacto. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige un almacenamiento dentro del país que una región en el extranjero no puede cumplir; si algún secreto llega a constituir «datos importantes» que activen una evaluación de seguridad de la exportación de datos (数据出境安全评估) depende de los hechos concretos — una cuestión para su asesoría legal. |
| La vía legal | Mantenga los secretos y los datos de cuenta de la entidad china sobre una base residente en China, envíe al extranjero solo lo que pueda salir legalmente y entregue dentro del país, sobre infraestructura con registro ICP, cualquier superficie orientada a China. 21YunBox cartografía, localiza y entrega; nunca utiliza ni recomienda ninguna forma de elusión. |
Todas las regiones que ofrece 1Password están en el extranjero
La posición de 1Password la fija su propia página de soporte «Choose your region», no una prueba de conexión. Ofrece a su cuenta una de tres regiones — Estados Unidos (1Password.com), Canadá (1Password.ca) o la Unión Europea (1Password.eu) — y le dice con claridad que “your data stays in the region you choose” (sus datos permanecen en la región que elija) y que “is never automatically moved from one region to another.” (nunca se trasladan automáticamente de una región a otra). En esa lista no figura ninguna región en China continental, ni hay una cuarta opción que se pueda solicitar.
Así que, dondequiera que se haya registrado su organización, las bóvedas que guardan las credenciales de su equipo en China — y el registro de cuenta que dice quiénes son esas personas — se encuentran en EE. UU., Canadá o la UE. Ese único hecho resuelve las cuestiones sobre China que vienen a continuación, mucho antes de que el rendimiento entre siquiera en escena.
Almacenarlos en el extranjero es una transferencia transfronteriza — aunque estén cifrados de extremo a extremo
Empiece por lo que 1Password guarda necesariamente sobre las personas, no solo sus contraseñas: las direcciones de correo electrónico, los nombres, la pertenencia a grupos y bóvedas, los registros de dispositivos y los registros de acceso que conserva para gestionar su cuenta. Para sus usuarios en China son datos personales, y alojarlos en una región de EE. UU., Canadá o la UE es una transferencia transfronteriza conforme a la Ley de Protección de Información Personal de China. La PIPL atribuye el deber al responsable del tratamiento — usted, la organización, no 1Password como encargado del tratamiento —, y los artículos 38 a 40 exigen notificación, un consentimiento separado distinto de cualquier condición general de uso y un mecanismo de transferencia: una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación.
1Password señalará, con razón, que no puede leer sus bóvedas — “regardless of your region, 1Password staff can’t access your saved logins or other items.” (sea cual sea su región, el personal de 1Password no puede acceder a sus inicios de sesión guardados ni a otros elementos). Su diseño de extremo a extremo y de conocimiento cero es una fortaleza real, y la ley china fomenta expresamente las salvaguardas técnicas sólidas. Pero el cifrado responde a una pregunta distinta de la residencia. Determina quién puede leer los datos; no cambia el país en el que se encuentran ni exime de los deberes de notificación, consentimiento y mecanismo de transferencia que nacen en el momento en que datos personales recogidos en China quedan almacenados en el extranjero. Una caja cerrada con llave en Fráncfort sigue siendo una caja en Fráncfort.
Otros dos deberes pueden pesar según quién sea usted y qué almacene. Si su organización es un operador de infraestructuras de información críticas, o mueve datos personales a gran escala, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la disposición de localización de datos fue renumerada por la reforma de 2025, en vigor desde el 1 de enero de 2026, sin cambios de fondo) exige que los datos personales generados en China se almacenen en China, algo que una región de 1Password en el extranjero no puede hacer. Y como estas bóvedas en concreto guardan las llaves de sus sistemas en China y no simples datos de contacto, la sensibilidad de lo que sale es inusualmente alta: si algo de ello llega a constituir «datos importantes» que activen la evaluación de seguridad de la exportación de datos de China (数据出境安全评估) antes de que pueda salir depende de los hechos concretos, y es exactamente el tipo de cuestión que conviene plantear a su asesoría legal en lugar de darla por resuelta.
«Elegir otra región» no llega al continente
El instinto es cambiar la cuenta a una región que mantenga los datos más cerca. Pero las únicas regiones que ofrece 1Password son Estados Unidos, Canadá y la Unión Europea — ninguna en China continental —, así que ninguna resuelve un deber de residencia en China; trasladar a un equipo en China de la región de EE. UU. a la de la UE simplemente reubica la transferencia transfronteriza, no le pone fin. Y 1Password es explícito en que la región queda fijada una vez elegida — los datos, afirma, “is never automatically moved from one region to another” (nunca se trasladan automáticamente de una región a otra) —, y cambiarla significa crear una cuenta nueva en la nueva región y migrar a mano. No existe ningún ajuste que sitúe sus credenciales de China dentro de China.
Mantenerlas dentro del país es un ejercicio distinto — un lugar residente en China y con consentimiento para los secretos y los datos de cuenta de la entidad china, de modo que solo vaya al extranjero lo que pueda salir legalmente —, y es un diseño jurídico antes que técnico.
Nada de esto dice que 1Password esté «bloqueado» o sea «ilegal». Es un mapa de riesgo: qué deberes se aplican depende de su entidad, de su papel conforme a la ley china, de los datos que realmente contienen sus bóvedas y de quiénes son sus usuarios. Que las aplicaciones se sincronicen sin problemas desde el continente es una cuestión operativa que puede variar — y nunca es algo que haya que «resolver» con ninguna forma de elusión, que es a la vez un riesgo de cumplimiento y algo ajeno a la cuestión. La pregunta productiva es cómo mantener las credenciales y las identidades de China sobre una base legal, y merece la pena concretarlo con asesoría legal antes de depender de ello.
La vía legal — cartografiar, localizar, entregar
Existe una manera conforme de operar un gestor de secretos para una operación en China, y tiene una forma concreta. Primero, cartografiar: nuestro equipo de China analiza su exposición según la PIPL en los dos frentes — las identidades de cuenta y los metadatos que 1Password guarda sobre sus usuarios en China, y los propios datos de credenciales —, identificando qué debe permanecer en el país, qué puede salir legalmente, dónde pesa un deber de almacenamiento del artículo 39 o una evaluación de seguridad de la exportación de datos, y qué deben cubrir su consentimiento y su notificación. Las conclusiones jurídicas se resuelven con asesoría legal; nosotros construimos la imagen técnica que las alimenta.
Después, localizar: establecemos una base residente en China para los secretos y los datos de cuenta de la entidad china — un lugar dentro del país, con consentimiento, para lo que debe quedarse —, de modo que su equipo conserve un flujo de trabajo de secretos operativo mientras esos datos dejan de salir del continente por defecto, y usted mantenga 1Password en los mercados donde ya le da servicio.
Después, entregar: cualquier superficie de su stack orientada a China — las aplicaciones y los servicios que realmente consumen estos secretos, o un endpoint de aprovisionamiento dentro del país — es un servicio público en el continente, por lo que conlleva un deber de registro ICP (备案) y necesita una entrega conforme dentro del país. 21YunBox la entrega dentro del país — el 21YunBox Optimizer — por delante de lo que ya utiliza, sin reconstruir y sin cambiar de plataforma. El resultado es una capa de credenciales e identidad que funciona de forma legal y conforme para sus usuarios en China. Lo que nunca hacemos — y lo que nadie puede hacer legalmente — es ofrecerle una manera de esquivar las normas chinas sobre exportación de datos o cualquier restricción de red.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- La evaluación de seguridad de la exportación de datos de China
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Está disponible 1Password en China continental?
1Password no es un servicio que China bloquee en la frontera, así que la disponibilidad no es el verdadero obstáculo — que la aplicación sea accesible no hace que la configuración sea conforme. La cuestión en China es la residencia de datos: 1Password ofrece solo tres regiones de alojamiento, Estados Unidos, Canadá y la Unión Europea, ninguna en China continental, de modo que las bóvedas y las identidades de cuenta que guarda para sus usuarios en China residen en el extranjero. Que las aplicaciones se sincronicen sin problemas desde el continente puede variar, pero es una cuestión operativa, no la decisión — y la respuesta nunca es un atajo de red. Trate los detalles como un riesgo que debe confirmar con su asesoría legal.
¿Almacenar en el extranjero los datos de 1Password de nuestro equipo en China es una transferencia transfronteriza?
Si su cuenta está en la región de EE. UU., Canadá o la UE — en cualquier lugar fuera del continente —, las identidades de cuenta, la pertenencia y los registros de acceso que guarda para sus usuarios en China, junto con los propios datos de las bóvedas, se almacenan en el extranjero: una transferencia transfronteriza (数据出境) según la PIPL. Eso implica notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación). El cifrado de extremo a extremo no cambia esto: determina quién puede leer los datos, no en qué país residen. Para un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) añade un deber de almacenamiento dentro del país que una región en el extranjero no puede cumplir, y los secretos sensibles pueden activar una evaluación de seguridad de la exportación de datos. Confirme sus obligaciones exactas con su asesoría legal.
¿Podemos simplemente elegir otra región de 1Password para mantener los datos en China?
No — las únicas regiones que ofrece 1Password son Estados Unidos, Canadá y la Unión Europea, y ninguna está en China continental, así que ninguna resuelve un deber de residencia en China. 1Password afirma además que los datos nunca se trasladan automáticamente entre regiones, de modo que cambiar solo reubica la transferencia transfronteriza en lugar de ponerle fin. Mantener dentro del país los secretos y los datos de cuenta recogidos en China significa establecer para esos datos una base residente en China, con consentimiento, y enviar al extranjero solo lo que pueda salir legalmente, mientras conserva 1Password para sus demás mercados. 21YunBox cartografía esa división, localiza los datos que deben quedarse dentro del país y entrega cualquier superficie orientada a China sobre infraestructura con registro ICP — no es una vía para esquivar las normas chinas sobre exportación de datos.





















