Funktioniert 1Password in China? Datenresidenz, PIPL-Grenztransfer und wo Ihre Secrets liegen
1Password hält die sensibelsten Daten, die Ihre Organisation besitzt — die Passwörter, Passkeys, API-Schlüssel und Secrets, die Ihre China-Systeme aufschließen, dazu die Konto-Identitäten Ihrer China-Mitarbeiter. Seine eigene Dokumentation bietet nur drei Hosting-Regionen — die Vereinigten Staaten, Kanada und die Europäische Union —, keine in Festlandchina, sodass all dies im Ausland liegt und seine Speicherung ein grenzüberschreitender Transfer personenbezogener Daten nach PIPL (数据出境) ist. Ein Blick zuerst auf die Compliance: die Fragen zu Datenresidenz und Grenztransfer — und der rechtmäßige Weg im Inland.
Funktioniert 1Password in China?
1Password hält die sensibelsten Daten, die Ihre Organisation besitzt — die Passwörter, Passkeys, API-Schlüssel und Secrets, die Ihre China-Systeme aufschließen, dazu die Konto-Identitäten Ihrer China-Mitarbeiter. Die China-Frage ist also nicht, ob die App sich öffnet; sie ist, wo all das zu liegen kommt und ob es das Land verlassen durfte.
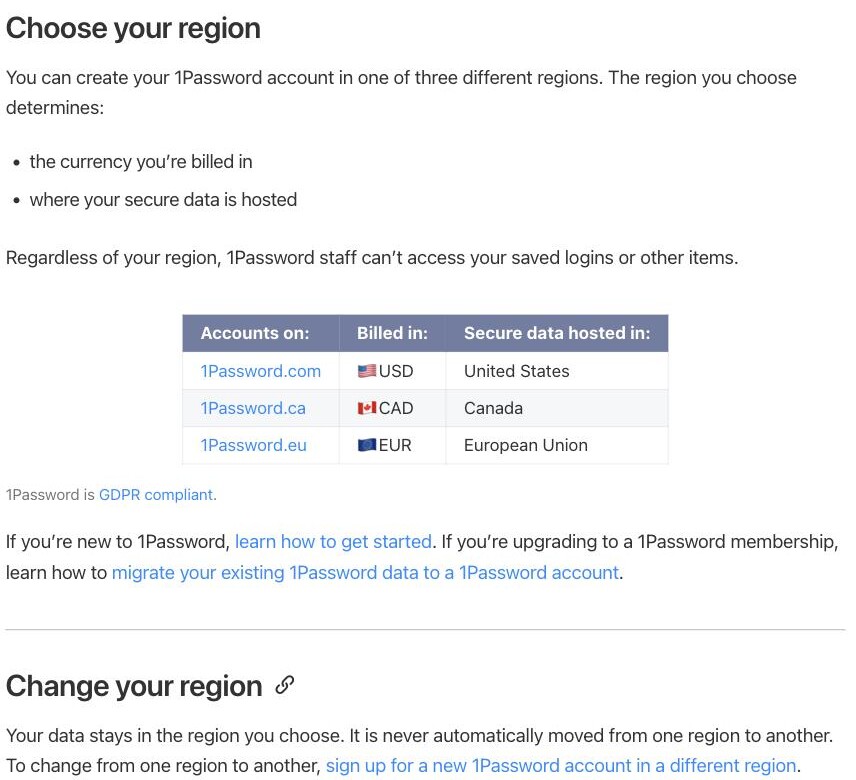
1Passwords eigene Seite „Choose your region“ bietet genau drei Hosting-Regionen — die Vereinigten Staaten, Kanada und die Europäische Union — und keine liegt in Festlandchina. Das stellt die Tresordaten und Konto-Identitäten Ihrer China-Nutzer ins Ausland, was ihre Speicherung zu einem grenzüberschreitenden Transfer (数据出境) personenbezogener Daten nach PIPL macht (Art. 38–40: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus), und weil 1Password sagt, Ihre Daten blieben in der gewählten Region und würden „niemals automatisch von einer Region in eine andere verschoben“, hält keine Einstellung sie in China. Für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen fügt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37) eine Inland-Speicherpflicht hinzu, die eine Offshore-Region nicht erfüllen kann, und Secrets, die sensibel genug sind, um Ihre China-Systeme zu betreiben, können Chinas Datenexport-Sicherheitsbewertung auslösen.
Ende-zu-Ende-Verschlüsselung bedeutet, dass 1Password-Mitarbeiter Ihre Einträge nicht lesen können — eine echte Sicherheitskontrolle, aber keine, die ändert, wo die Daten liegen, oder diese Pflichten erfüllt. 21YunBox kartiert Ihre Grenztransfer- und Residenz-Exponierung, lokalisiert die China-Secrets und -Kontodaten auf eine in China ansässige Grundlage und liefert jede auf China ausgerichtete Oberfläche im Inland auf ICP-gemeldeter Infrastruktur aus — ohne Neuaufbau und niemals eine Umgehung welcher Art auch immer. Behandeln Sie die Einzelheiten als ein mit Rechtsbeistand zu bestätigendes Risiko.
Compliance-Momentaufnahme
- ✕ 1Password bietet keine Hosting-Region in Festlandchina — nur die Vereinigten Staaten, Kanada und die Europäische Union.
- ! Die Tresordaten und Konto-Identitäten, die es für Ihre China-Nutzer hält, liegen daher im Ausland — sie dort zu speichern ist ein grenzüberschreitender Transfer (数据出境) personenbezogener Daten nach PIPL (Art. 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus.
- ! Diese Tresore bewahren die Zugangsdaten und Secrets auf, die Ihre China-Systeme aufschließen; ob eines zu „wichtigen Daten“ aufsteigt, die Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) auslösen, ist einzelfallabhängig — eine Frage für den Rechtsbeistand.
- ! Für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen verlangt das Cybersicherheitsgesetz Art. 39 (vormals Art. 37) eine Inland-Speicherung, die eine Offshore-Region nicht erfüllen kann. Das Konto von der US- in die EU-Region umzustellen, verschiebt den Transfer; es beendet ihn nicht.
- ! Ende-zu-Ende-Verschlüsselung bedeutet, dass 1Password-Mitarbeiter Ihre Einträge nicht lesen können — eine echte Sicherheitskontrolle, doch sie ändert nicht das Land, in dem die Daten liegen, und erfüllt auch nicht die PIPL-Pflichten zu Mitteilung, Einwilligung und Transfermechanismus.
- ✓ Der rechtmäßige Weg: die Secrets und Kontodaten der China-Gesellschaft auf einer in China ansässigen Grundlage halten, nur ins Ausland senden, was rechtmäßig ausreisen darf, 1Password für Ihre anderen Märkte behalten und jede auf China ausgerichtete Oberfläche im Inland auf ICP-gemeldeter Infrastruktur ausliefern — niemals eine Umgehung.
Was die offizielle 1Password-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| 1Password bietet genau drei Hosting-Regionen — die USA, Kanada und die EU — ohne eine Region in Festlandchina. Seine Support-Seite „Choose your region“ gibt an: „You can create your 1Password account in one of three different regions“ (Sie können Ihr 1Password-Konto in einer von drei verschiedenen Regionen anlegen), und ordnet jede dem Ort zu, an dem die Daten gehostet werden: 1Password.com den Vereinigten Staaten, 1Password.ca Kanada und 1Password.eu der Europäischen Union. China wird auf der Seite nirgends genannt, sodass die Tresore und Konto-Identitäten, die Sie für Ihre China-Nutzer führen, im Ausland liegen. | 1Password, „Choose your region“ (support.1password.com), abgerufen 2026-10-09 |
| Die Region steht fest, und keine Einstellung verlagert Ihre Daten nach China. 1Password gibt an, „your data stays in the region you choose“ (Ihre Daten bleiben in der von Ihnen gewählten Region) und „is never automatically moved from one region to another“ (werden niemals automatisch von einer Region in eine andere verschoben), und dass ein Regionswechsel bedeutet, anderswo ein neues Konto anzulegen und von Hand zu migrieren. Von der US- in die EU-Region zu wechseln, verschiebt den grenzüberschreitenden Transfer bloß; es bringt die Daten nicht ins Festland. | 1Password, „Choose your region“ (support.1password.com), abgerufen 2026-10-09 |
| Ende-zu-Ende-Verschlüsselung ist eine Sicherheitskontrolle, keine Residenz-Lösung. 1Password gibt an: „regardless of your region, 1Password staff can’t access your saved logins or other items“ (unabhängig von Ihrer Region können 1Password-Mitarbeiter nicht auf Ihre gespeicherten Logins oder anderen Einträge zugreifen). Dieses Zero-Knowledge-Design regelt, wer die Daten lesen kann — doch es ändert nicht das Land, in dem die Daten liegen, und erfüllt auch nicht die PIPL-Pflichten, die greifen, wenn in China erhobene personenbezogene Daten im Ausland gespeichert werden. | 1Password, „Choose your region“ (support.1password.com), abgerufen 2026-10-09 |
| In China erhobene Konto- und Tresordaten, die in eine Offshore-Region gesendet werden, sind ein PIPL-Grenztransfer. In Festlandchina von Nutzern erhobene personenbezogene Daten in ein 1Password-Konto in den USA, Kanada oder der EU zu verschieben, löst PIPL Art. 38–40 aus: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus — eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung. Die Pflicht liegt beim Verarbeiter (Ihnen), nicht beim Auftragsverarbeiter. | Gesetz zum Schutz personenbezogener Daten der VR China, Art. 38–40 (cac.gov.cn), abgerufen 2026-10-09 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Fragt man, ob 1Password in Festlandchina „funktioniert“, lenkt die ehrliche Antwort die Frage um. Ein Passwort-Manager ist erreichbar oder nicht wie jede App, doch Erreichbarkeit entscheidet die Sache hier nicht. 1Password ist der Tresor für das Sensibelste, was Ihr Unternehmen aufbewahrt — die Passwörter, Passkeys, API-Schlüssel und Wiederherstellungs-Secrets, die Ihre Systeme öffnen, und eine Konto-Identität für jeden Mitarbeiter, den Sie hinzufügen. Für einen China-Betrieb hängt die Entscheidung davon ab, wo dieser Tresor physisch liegt und ob das Gesetz es überhaupt erlaubte, dass diese Zugangsdaten und Identitäten das Land verlassen. 1Password beantwortet das „Wo“ in seiner eigenen Dokumentation, und die Antwort lautet: nicht in China.
1Password in China auf einen Blick
| Worüber es entscheidet | In 1Passwords eigenen Worten — und nach chinesischem Recht |
|---|---|
| Was es aufbewahrt | 1Password ist ein Passwort- und Secrets-Manager. Seine Tresore bewahren die Passwörter, Passkeys, API-Schlüssel und Wiederherstellungs-Secrets auf, die Ihre Systeme aufschließen, dazu eine Konto-Identität für jeden hinzugefügten Nutzer — so bündelt es Ihre sensibelsten Zugangsdaten und personenbezogene Daten über Ihre China-Mitarbeiter in einem gehosteten Dienst. |
| Wo die Daten gehostet werden | 1Passwords Seite „Choose your region“ bietet genau drei Regionen — die Vereinigten Staaten (1Password.com), Kanada (1Password.ca) und die Europäische Union (1Password.eu). Keine liegt in Festlandchina, und „your data stays in the region you choose“ (Ihre Daten bleiben in der von Ihnen gewählten Region). |
| Kontodaten überqueren die Grenze | Die Identitäten, E-Mail-Adressen, Gruppen- und Tresor-Mitgliedschaften und Zugriffsprotokolle, die 1Password über Ihre China-Nutzer führt, sind personenbezogene Daten. In einer US-, kanadischen oder EU-Region gehalten, sind sie ein grenzüberschreitender Transfer (数据出境) nach PIPL (Art. 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus. |
| Ende-zu-Ende-Verschlüsselung | 1Password sagt, „regardless of your region, 1Password staff can’t access your saved logins or other items“ (unabhängig von Ihrer Region können 1Password-Mitarbeiter nicht auf Ihre gespeicherten Logins oder anderen Einträge zugreifen). Dieses Zero-Knowledge-Design ist eine echte Sicherheitskontrolle — doch es ändert nicht das Land, in dem die Daten liegen, und erfüllt auch nicht die PIPL-Pflichten, die mit ihrer Verlagerung ins Ausland verbunden sind. |
| Die Secrets selbst | Diese Tresore bewahren die Schlüssel zu Ihren China-Systemen auf, nicht bloß Kontaktdaten. Für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen verlangt das Cybersicherheitsgesetz Art. 39 (vormals Art. 37) eine Inland-Speicherung, die eine Offshore-Region nicht leisten kann; ob ein Secret zu „important data“ (wichtigen Daten) aufsteigt, die eine Datenexport-Sicherheitsbewertung (数据出境安全评估) auslösen, ist einzelfallabhängig — eine Frage für den Rechtsbeistand. |
| Der rechtmäßige Weg | Halten Sie die Secrets und Kontodaten der China-Gesellschaft auf einer in China ansässigen Grundlage, senden Sie nur ins Ausland, was rechtmäßig ausreisen darf, und liefern Sie jede auf China ausgerichtete Oberfläche im Inland auf ICP-gemeldeter Infrastruktur aus. 21YunBox kartiert, lokalisiert und liefert aus; es verwendet oder empfiehlt niemals eine Umgehung. |
Jede Region, die 1Password anbietet, liegt im Ausland
1Passwords Position wird auf seiner eigenen Support-Seite „Choose your region“ festgelegt, nicht durch einen Verbindungstest. Es bietet Ihrem Konto eine von drei Regionen — die Vereinigten Staaten (1Password.com), Kanada (1Password.ca) oder die Europäische Union (1Password.eu) — und sagt Ihnen klar, dass „your data stays in the region you choose“ (Ihre Daten in der von Ihnen gewählten Region bleiben) und „is never automatically moved from one region to another“ (niemals automatisch von einer Region in eine andere verschoben werden). Es gibt keine Region in Festlandchina auf dieser Liste und keine vierte Option, die man anfordern könnte.
Wo auch immer sich Ihre Organisation angemeldet hat: Die Tresore mit den Zugangsdaten Ihres China-Teams — und der Kontoeintrag darüber, wer diese Personen sind — liegen in den USA, in Kanada oder in der EU. Diese eine Tatsache entscheidet die nachfolgenden China-Fragen, lange bevor die Leistung überhaupt ins Bild kommt.
Die Speicherung im Ausland ist ein grenzüberschreitender Transfer — selbst Ende-zu-Ende-verschlüsselt
Beginnen Sie mit dem, was 1Password notwendigerweise über Personen führt, nicht nur ihre Passwörter: die E-Mail-Adressen, Namen, Gruppen- und Tresor-Mitgliedschaften, Geräteeinträge und Zugriffsprotokolle, die es zum Betrieb Ihres Kontos vorhält. Für Ihre Nutzer in China sind das personenbezogene Daten, und sie in einer US-, kanadischen oder EU-Region zu halten, ist ein grenzüberschreitender Transfer nach Chinas Gesetz zum Schutz personenbezogener Daten. Das PIPL legt die Pflicht dem Verarbeiter auf — Ihnen, der Organisation, nicht 1Password als Auftragsverarbeiter — und Art. 38–40 verlangen Mitteilung, eine gesonderte Einwilligung, die sich von allgemeinen Nutzungsbedingungen unterscheidet, und einen Transfermechanismus: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung.
1Password wird zu Recht darauf hinweisen, dass es Ihre Tresore nicht lesen kann — „regardless of your region, 1Password staff can’t access your saved logins or other items“ (unabhängig von Ihrer Region können 1Password-Mitarbeiter nicht auf Ihre gespeicherten Logins oder anderen Einträge zugreifen). Sein Ende-zu-Ende-, Zero-Knowledge-Design ist eine echte Stärke, und Chinas Recht fördert starke technische Schutzmaßnahmen ausdrücklich. Doch Verschlüsselung beantwortet eine andere Frage als die Residenz. Sie regelt, wer die Daten lesen kann; sie ändert nicht das Land, in dem die Daten liegen, und erfüllt nicht die Mitteilungs-, Einwilligungs- und Transfermechanismus-Pflichten, die in dem Moment greifen, in dem in China erhobene personenbezogene Daten im Ausland zu liegen kommen. Ein verschlossener Kasten in Frankfurt ist immer noch ein Kasten in Frankfurt.
Zwei weitere Pflichten können greifen, je nachdem, wer Sie sind und was Sie speichern. Ist Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur oder bewegt sie personenbezogene Daten in großem Umfang, verlangt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37 — die Datenlokalisierungsvorschrift wurde durch die 2025er Novelle, in Kraft seit 1. Januar 2026, umnummeriert, inhaltlich unverändert), dass in China erzeugte personenbezogene Daten in China gespeichert werden, was eine Offshore-1Password-Region nicht leisten kann. Und weil diese bestimmten Tresore die Schlüssel zu Ihren China-Systemen statt gewöhnlicher Kontaktdaten enthalten, ist die Sensibilität dessen, was ausreist, ungewöhnlich hoch: Ob etwas davon zu „important data“ (wichtigen Daten) aufsteigt, die Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) auslösen, bevor sie ausreisen dürfen, ist einzelfallabhängig und genau die Art Frage, die man dem Rechtsbeistand vorlegt, statt sie wegzunehmen.
„Eine andere Region wählen“ erreicht das Festland nicht
Der Instinkt ist, das Konto auf eine Region umzustellen, die die Daten näher hält. Doch die einzigen Regionen, die 1Password anbietet, sind die Vereinigten Staaten, Kanada und die Europäische Union — keine in Festlandchina —, sodass keine eine China-Residenzpflicht löst; ein China-Team von der US- in die EU-Region zu verlagern, verschiebt den grenzüberschreitenden Transfer bloß, es beendet ihn nicht. Und 1Password sagt ausdrücklich, dass die Region nach der Festlegung feststeht: Daten werden „never automatically moved from one region to another“ (niemals automatisch von einer Region in eine andere verschoben), und sie zu ändern bedeutet, ein neues Konto in der neuen Region einzurichten und von Hand zu migrieren. Es gibt keine Einstellung, die Ihre China-Zugangsdaten nach China legt.
Sie im Inland zu halten, ist eine andere Übung — ein einwilligungsgestützter, in China ansässiger Ort für die Secrets und Kontodaten der China-Gesellschaft, bei dem nur das ins Ausland geht, was rechtmäßig ausreisen darf — und das ist ein rechtlicher Entwurf, bevor es ein technischer ist.
Nichts davon sagt, 1Password sei „gesperrt“ oder „illegal“. Es ist eine Risikokarte: Welche Pflichten gelten, hängt von Ihrer Gesellschaft, Ihrer Rolle nach chinesischem Recht, den Daten, die Ihre Tresore tatsächlich enthalten, und davon ab, wer Ihre Nutzer sind. Ob die Apps aus dem Festland reibungslos synchronisieren, ist eine betriebliche Frage, die variieren kann — und sie ist niemals etwas, das man mit einer Umgehung welcher Art auch immer „löst“, was zugleich ein Compliance-Risiko und an der Sache vorbei ist. Die produktive Frage ist, wie man die China-Zugangsdaten und -Identitäten auf eine rechtmäßige Grundlage stellt, und das sollte man mit Rechtsbeistand klären, bevor man sich darauf verlässt.
Der rechtskonforme Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, einen Secrets-Manager für einen China-Betrieb zu führen, und er hat eine Gestalt. Zuerst kartieren: Unser China-Team arbeitet Ihre PIPL-Exponierung an beiden Fronten durch — die Konto-Identitäten und Metadaten, die 1Password über Ihre China-Nutzer führt, und die Zugangsdaten selbst — und bestimmt, was im Land bleiben muss, was rechtmäßig ausreisen darf, wo eine Speicherpflicht nach Art. 39 oder eine Datenexport-Sicherheitsbewertung greift und was Ihre Einwilligung und Mitteilung abdecken müssen. Die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: Wir richten eine in China ansässige Grundlage für die Secrets und Kontodaten der China-Gesellschaft ein — einen einwilligungsgestützten, inländischen Ort für das, was bleiben muss —, sodass Ihr Team einen funktionierenden Secrets-Workflow behält, während diese Daten standardmäßig das Festland nicht mehr verlassen, und Sie 1Password für die Märkte behalten, in denen es Ihnen bereits dient.
Dann ausliefern: Jede auf China ausgerichtete Oberfläche in Ihrem Stack — die Apps und Dienste, die diese Secrets tatsächlich verbrauchen, oder ein inländischer Bereitstellungs-Endpunkt — ist ein öffentlicher Dienst im Festland und trägt daher eine ICP-Beian-Pflicht (备案) und braucht rechtskonforme Inland-Auslieferung. 21YunBox liefert sie im Inland aus — der 21YunBox Optimizer — vor dem, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Das Ergebnis ist eine Zugangsdaten- und Identitätsschicht, die für Ihre Nutzer in China rechtmäßig und rechtskonform läuft. Was wir niemals tun — und was rechtmäßig niemand kann — ist, Ihnen einen Weg um Chinas Datenexportregeln oder um irgendeine Netzbeschränkung herum zu verschaffen.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
- Chinas Datenexport-Sicherheitsbewertung
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Ist 1Password in Festlandchina verfügbar?
1Password ist kein Dienst, den China an der Grenze sperrt, sodass Verfügbarkeit nicht das eigentliche Hindernis ist — dass die App erreichbar ist, macht das Setup nicht rechtskonform. Die China-Frage ist die Datenresidenz: 1Password bietet nur drei Hosting-Regionen, die Vereinigten Staaten, Kanada und die Europäische Union, keine in Festlandchina, sodass die Tresore und Konto-Identitäten, die Sie für Ihre China-Nutzer führen, im Ausland liegen. Ob die Apps aus dem Festland reibungslos synchronisieren, kann variieren, doch das ist eine betriebliche Frage, nicht die Entscheidung — und die Antwort ist niemals eine Netz-Behelfslösung. Behandeln Sie die Einzelheiten als ein mit Rechtsbeistand zu bestätigendes Risiko.
Ist die Speicherung der 1Password-Daten unseres China-Teams im Ausland ein grenzüberschreitender Transfer?
Liegt Ihr Konto in der US-, kanadischen oder EU-Region — irgendwo außerhalb des Festlands —, dann werden die Konto-Identitäten, Mitgliedschafts- und Zugriffseinträge, die es für Ihre China-Nutzer führt, zusammen mit den Tresordaten selbst, im Ausland gespeichert, ein grenzüberschreitender Transfer (数据出境) nach PIPL. Das bedeutet Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung). Ende-zu-Ende-Verschlüsselung ändert das nicht: Sie regelt, wer die Daten lesen kann, nicht, in welchem Land sie liegen. Für einen Betreiber kritischer Informationsinfrastruktur fügt das Cybersicherheitsgesetz Art. 39 (vormals Art. 37) eine Inland-Speicherpflicht hinzu, die eine Offshore-Region nicht erfüllen kann, und sensible Secrets können eine Datenexport-Sicherheitsbewertung auslösen. Klären Sie Ihre genauen Pflichten mit Rechtsbeistand.
Können wir einfach eine andere 1Password-Region wählen, um die Daten in China zu halten?
Nein — die einzigen Regionen, die 1Password anbietet, sind die Vereinigten Staaten, Kanada und die Europäische Union, und keine liegt in Festlandchina, sodass keine eine China-Residenzpflicht löst. 1Password gibt zudem an, dass Daten niemals automatisch zwischen Regionen verschoben werden, sodass ein Wechsel den grenzüberschreitenden Transfer bloß verlagert, statt ihn zu beenden. In China erhobene Secrets und Kontodaten im Inland zu halten, bedeutet, eine einwilligungsgestützte, in China ansässige Grundlage für diese Daten einzurichten und nur ins Ausland zu senden, was rechtmäßig ausreisen darf, während Sie 1Password für Ihre anderen Märkte behalten. 21YunBox kartiert diese Aufteilung, lokalisiert die inländischen Daten und liefert jede auf China ausgerichtete Oberfläche auf ICP-gemeldeter Infrastruktur aus — es ist kein Weg um Chinas Datenexportregeln herum.





















