1Password fonctionne-t-il en Chine ? Résidence des données, transfert transfrontalier PIPL et où vivent vos secrets
1Password détient les données les plus sensibles de votre organisation — les mots de passe, clés d'accès, clés d'API et secrets qui déverrouillent vos systèmes en Chine, ainsi que les identités de compte de vos employés en Chine. Sa propre documentation ne propose que trois régions d'hébergement — les États-Unis, le Canada et l'Union européenne — aucune en Chine continentale, de sorte que tout cela réside à l'étranger, ce qui fait de son stockage un transfert transfrontalier d'informations personnelles au titre de la PIPL. Un regard priorité à la conformité sur les questions de résidence des données et de transfert transfrontalier — et la voie légale, sur le territoire.
1Password fonctionne-t-il en Chine ?
1Password détient les données les plus sensibles de votre organisation — les mots de passe, clés d'accès, clés d'API et secrets qui déverrouillent vos systèmes en Chine, ainsi que les identités de compte de vos employés en Chine. La question chinoise n'est donc pas de savoir si l'application s'ouvre ; c'est de savoir où tout cela vient reposer, et si cela avait l'autorisation de quitter le pays.
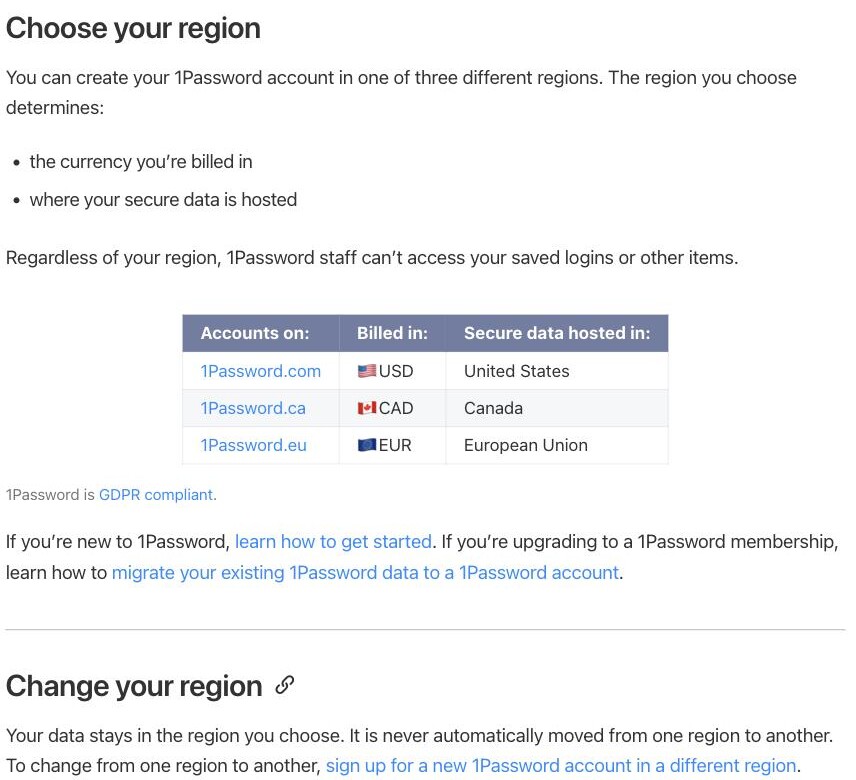
La propre page « Choose your region » de 1Password propose exactement trois régions d'hébergement — les États-Unis, le Canada et l'Union européenne — et aucune n'est en Chine continentale. Cela place les données de coffre et les identités de compte de vos utilisateurs en Chine à l'étranger, ce qui fait de leur stockage un transfert transfrontalier (数据出境) d'informations personnelles au titre de la PIPL (articles 38 à 40 : information, un consentement distinct, et un mécanisme de transfert), et parce que 1Password indique que “your data stays in the region you choose” et qu'elles ne sont “never automatically moved from one region to another,” aucun réglage ne les conserve en Chine. Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, l'article 39 de la loi sur la cybersécurité (anciennement l'article 37) ajoute une obligation de stockage sur le territoire qu'une région à l'étranger ne peut satisfaire, et des secrets assez sensibles pour faire tourner vos systèmes en Chine peuvent soulever l'évaluation de sécurité pour l'exportation de données de la Chine.
Le chiffrement de bout en bout signifie que le personnel de 1Password ne peut lire vos éléments — un véritable contrôle de sécurité, mais pas un qui change l'endroit où résident les données ni ne libère de ces obligations. 21YunBox cartographie votre exposition transfrontalière et de résidence, localise les secrets et données de compte Chine sur un socle résident en Chine, et diffuse toute surface tournée vers la Chine sur le territoire, sur une infrastructure déclarée ICP — sans reconstruction, et jamais aucune forme de contournement. Traitez les détails comme un risque à confirmer avec un conseil.
Aperçu de conformité
- ✕ 1Password ne propose aucune région d'hébergement en Chine continentale — seulement les États-Unis, le Canada et l'Union européenne.
- ! Les données de coffre et identités de compte qu'il détient pour vos utilisateurs en Chine résident donc à l'étranger — les y stocker est un transfert transfrontalier (数据出境) d'informations personnelles au titre de la PIPL (articles 38 à 40) : information, un consentement distinct, et un mécanisme de transfert.
- ! Ces coffres détiennent les identifiants et secrets qui déverrouillent vos systèmes en Chine ; savoir si l'un s'élève au rang d'“important data” déclenchant l'évaluation de sécurité pour l'exportation de données de la Chine (数据出境安全评估) est propre à chaque cas — une question pour un conseil.
- ! Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, la loi sur la cybersécurité article 39 (anciennement l'article 37) exige un stockage sur le territoire qu'une région à l'étranger ne peut satisfaire. Basculer le compte de la région États-Unis vers l'UE relocalise le transfert ; il n'y met pas fin.
- ! Le chiffrement de bout en bout signifie que le personnel de 1Password ne peut lire vos éléments — un véritable contrôle de sécurité, mais il ne change pas le pays où résident les données, ni ne libère des obligations PIPL d'information, de consentement et de mécanisme de transfert.
- ✓ La voie légale : conservez les secrets et données de compte de l'entité chinoise sur un socle résident en Chine, n'envoyez à l'étranger que ce qui peut légalement quitter le pays, conservez 1Password pour vos autres marchés, et diffusez toute surface tournée vers la Chine sur le territoire, sur une infrastructure déclarée ICP — jamais de contournement.
Ce que la documentation officielle de 1Password dit de la Chine
| Fait | Source primaire |
|---|---|
| 1Password propose exactement trois régions d'hébergement — les États-Unis, le Canada et l'UE — sans aucune région en Chine continentale. Sa page de support « Choose your region » indique : “You can create your 1Password account in one of three different regions,” et associe chacune à l'endroit où les données sont hébergées : 1Password.com aux États-Unis, 1Password.ca au Canada, et 1Password.eu dans l'Union européenne. La Chine n'est nommée nulle part sur la page, de sorte que les coffres et identités de compte que vous conservez pour vos utilisateurs en Chine résident à l'étranger. | 1Password, « Choose your region » (support.1password.com), consulté le 2026-10-09 |
| La région est fixe, et aucun réglage ne relocalise vos données en Chine. 1Password indique que “your data stays in the region you choose” et “is never automatically moved from one region to another,” et qu'en changer signifie créer un nouveau compte ailleurs et migrer à la main. Basculer de la région États-Unis vers l'UE ne fait que déplacer le transfert transfrontalier ; il n'amène pas les données sur le continent. | 1Password, « Choose your region » (support.1password.com), consulté le 2026-10-09 |
| Le chiffrement de bout en bout est un contrôle de sécurité, pas une solution de résidence. 1Password indique que “regardless of your region, 1Password staff can’t access your saved logins or other items.” Cette conception à divulgation nulle régit qui peut lire les données — mais elle ne change pas le pays où elles se trouvent, ni ne libère des obligations PIPL qui s'attachent lorsque des informations personnelles collectées en Chine sont stockées à l'étranger. | 1Password, « Choose your region » (support.1password.com), consulté le 2026-10-09 |
| Les données de compte et de coffre collectées en Chine et envoyées vers une région à l'étranger sont un transfert transfrontalier PIPL. Déplacer des informations personnelles collectées auprès d'utilisateurs en Chine continentale vers un compte 1Password hébergé aux États-Unis, au Canada ou dans l'UE déclenche les articles 38 à 40 de la PIPL : information, un consentement distinct, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. L'obligation incombe au responsable (vous), non au sous-traitant. | Loi sur la protection des informations personnelles de la RPC, articles 38 à 40 (cac.gov.cn), consulté le 2026-10-09 |
Sources vérifiées par Équipe Conformité 21YunBox le 9 octobre 2026.
Demandez si 1Password « fonctionne » en Chine continentale et la réponse honnête réoriente la question. Un gestionnaire de mots de passe est joignable ou non comme n’importe quelle application, mais la joignabilité n’est pas ce qui tranche ici. 1Password est le coffre des éléments les plus sensibles que conserve votre entreprise — les mots de passe, clés d’accès, clés d’API et secrets de récupération qui ouvrent vos systèmes, et une identité de compte pour chaque employé que vous y ajoutez. Pour une opération en Chine, la décision dépend de l’endroit où ce coffre réside physiquement, et de savoir si la loi autorisait ces identifiants et identités à quitter le pays. 1Password répond au « où » dans sa propre documentation, et la réponse est : pas en Chine.
1Password en Chine en un coup d’œil
| Ce qui tranche | Dans les propres termes de 1Password — et le droit chinois |
|---|---|
| Ce qu'il détient | 1Password est un gestionnaire de mots de passe et de secrets. Ses coffres détiennent les mots de passe, clés d'accès, clés d'API et secrets de récupération qui déverrouillent vos systèmes, ainsi qu'une identité de compte pour chaque utilisateur que vous ajoutez — il concentre donc vos données d'identifiants les plus sensibles, et des informations personnelles sur vos employés en Chine, dans un seul service hébergé. |
| Où les données sont hébergées | La page « Choose your region » de 1Password propose exactement trois régions — les États-Unis (1Password.com), le Canada (1Password.ca) et l'Union européenne (1Password.eu). Aucune n'est en Chine continentale, et “your data stays in the region you choose.” |
| Les données de compte franchissant la frontière | Les identités, adresses e-mail, appartenances aux groupes et aux coffres et journaux d'accès que 1Password conserve au sujet de vos utilisateurs en Chine sont des informations personnelles. Détenus dans une région américaine, canadienne ou de l'UE, ils constituent un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40) : information, un consentement distinct, et un mécanisme de transfert. |
| Chiffrement de bout en bout | 1Password indique que “regardless of your region, 1Password staff can’t access your saved logins or other items.” Cette conception à divulgation nulle est un véritable contrôle de sécurité — mais elle ne change pas le pays où résident les données, ni ne libère des obligations PIPL qui s'attachent à leur déplacement à l'étranger. |
| Les secrets eux-mêmes | Ces coffres détiennent les clés de vos systèmes en Chine, pas seulement des coordonnées. Pour un OIIC ou un responsable à grand volume, la loi sur la cybersécurité article 39 (anciennement l'article 37) exige un stockage sur le territoire qu'une région à l'étranger ne peut satisfaire ; savoir si un secret s'élève au rang d'“important data” déclenchant une évaluation de sécurité pour l'exportation de données (数据出境安全评估) est propre à chaque cas — une question pour un conseil. |
| La voie légale | Conservez les secrets et données de compte de l'entité chinoise sur un socle résident en Chine, n'envoyez à l'étranger que ce qui peut légalement quitter le pays, et diffusez toute surface tournée vers la Chine sur le territoire, sur une infrastructure déclarée ICP. 21YunBox cartographie, localise et diffuse ; il n'emploie ni ne suggère jamais aucun contournement. |
Toutes les régions proposées par 1Password sont à l’étranger
La position de 1Password est fixée sur sa propre page de support « Choose your region », non par un test de connexion. Elle propose à votre compte l’une de trois régions — les États-Unis (1Password.com), le Canada (1Password.ca) ou l’Union européenne (1Password.eu) — et vous indique clairement que “your data stays in the region you choose” et “is never automatically moved from one region to another.” Il n’y a aucune région en Chine continentale sur cette liste, ni de quatrième option à demander.
Ainsi, où que votre organisation se soit inscrite, les coffres qui détiennent les identifiants de votre équipe en Chine — et le registre de compte de qui sont ces personnes — se trouvent aux États-Unis, au Canada ou dans l’UE. Ce seul fait tranche les questions chinoises qui suivent, bien avant que la performance n’entre en jeu.
Le stocker à l’étranger est un transfert transfrontalier — même chiffré de bout en bout
Commençons par ce que 1Password détient nécessairement au sujet des personnes, pas seulement leurs mots de passe : les adresses e-mail, les noms, les appartenances aux groupes et aux coffres, les enregistrements d’appareils et les journaux d’accès qu’il conserve pour faire tourner votre compte. Pour vos utilisateurs en Chine, ce sont des informations personnelles, et les détenir dans une région américaine, canadienne ou de l’UE est un transfert transfrontalier au titre de la loi sur la protection des informations personnelles de la Chine. La PIPL fait peser l’obligation sur le responsable — vous, l’organisation, et non 1Password en tant que sous-traitant — et les articles 38 à 40 exigent une information, un consentement distinct de toute condition générale d’utilisation, et un mécanisme de transfert : une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification.
1Password fera remarquer, à juste titre, qu’il ne peut pas lire vos coffres — “regardless of your region, 1Password staff can’t access your saved logins or other items.” Sa conception de bout en bout, à divulgation nulle, est une véritable force, et le droit chinois encourage positivement de solides garde-fous techniques. Mais le chiffrement répond à une question différente de la résidence. Il régit qui peut lire les données ; il ne change pas le pays où elles se trouvent, et il ne libère pas des obligations d’information, de consentement et de mécanisme de transfert qui s’attachent dès l’instant où des informations personnelles collectées en Chine viennent reposer à l’étranger. Un coffre verrouillé à Francfort reste un coffre à Francfort.
Deux obligations supplémentaires peuvent mordre selon qui vous êtes et ce que vous stockez. Si votre organisation est un opérateur d’infrastructure d’information critique, ou déplace des informations personnelles en volume, l’article 39 de la loi sur la cybersécurité (anciennement l’article 37 — la disposition de localisation des données a été renumérotée par l’amendement de 2025 entré en vigueur le 1er janvier 2026, sa substance inchangée) exige que les informations personnelles générées en Chine y soient stockées, ce qu’une région 1Password à l’étranger ne peut faire. Et parce que ces coffres particuliers détiennent les clés de vos systèmes en Chine plutôt que des coordonnées ordinaires, la sensibilité de ce qui part est inhabituellement élevée : savoir si une partie s’élève au rang d’“important data” déclenchant l’évaluation de sécurité pour l’exportation de données de la Chine (数据出境安全评估) avant de pouvoir partir est propre à chaque cas, et exactement le genre de question à soumettre à un conseil plutôt qu’à écarter.
« Choisir une autre région » n’atteint pas le continent
L’instinct est de basculer le compte vers une région qui garde les données plus près. Mais les seules régions proposées par 1Password sont les États-Unis, le Canada et l’Union européenne — aucune en Chine continentale — de sorte qu’aucune ne résout une obligation de résidence chinoise ; déplacer une équipe chinoise de la région États-Unis vers la région UE ne fait que relocaliser le transfert transfrontalier, il n’y met pas fin. Et 1Password est explicite : la région est fixée une fois définie — les données “is never automatically moved from one region to another,” et en changer signifie créer un nouveau compte dans la nouvelle région et migrer à la main. Aucun réglage ne place vos identifiants chinois à l’intérieur de la Chine.
Les conserver sur le territoire est un exercice différent — un endroit consenti et résident en Chine pour les secrets et données de compte de l’entité chinoise, seul ce qui peut légalement quitter le pays partant à l’étranger — et c’est une conception juridique avant d’être technique.
Rien de tout cela ne dit que 1Password est « bloqué » ou « illégal ». C’est une cartographie des risques : les obligations qui s’appliquent dépendent de votre entité, de votre rôle au regard du droit chinois, des données que vos coffres détiennent réellement, et de qui sont vos utilisateurs. Que les applications se synchronisent sans accroc depuis le continent est une affaire opérationnelle qui peut varier — et ce n’est jamais quelque chose à « résoudre » par une quelconque forme de contournement, qui est à la fois un risque de conformité et hors de propos. La question productive est de savoir comment conserver les identifiants et identités chinois sur une base légale, et cela mérite d’être réglé avec un conseil avant de vous y fier.
La voie légale — cartographier, localiser, diffuser
Il existe une manière conforme d’exploiter un gestionnaire de secrets pour une opération en Chine, et elle a une forme. D’abord, cartographier : notre équipe Chine passe en revue votre exposition PIPL sur les deux fronts — les identités de compte et métadonnées que 1Password détient au sujet de vos utilisateurs en Chine, et les données d’identifiants elles-mêmes — en identifiant ce qui doit rester dans le pays, ce qui peut légalement quitter le pays, les endroits où une obligation de stockage de l’article 39 ou une évaluation de sécurité pour l’exportation de données mord, et ce que votre consentement et votre information doivent couvrir. Les conclusions juridiques sont réglées avec un conseil ; nous construisons le tableau technique qui les alimente.
Ensuite, localiser : nous mettons en place un socle résident en Chine pour les secrets et données de compte de l’entité chinoise — un endroit consenti, sur le territoire, pour ce qui doit rester — afin que votre équipe conserve un flux de secrets fonctionnel tandis que ces données cessent de quitter le continent par défaut, et que vous conserviez 1Password pour les marchés où il vous sert déjà.
Enfin, diffuser : toute surface tournée vers la Chine dans votre stack — les applications et services qui consomment réellement ces secrets, ou un point de terminaison de provisionnement sur le territoire — est un service public sur le continent, elle est donc soumise à une obligation de déclaration ICP (备案) et nécessite une diffusion conforme sur le territoire. 21YunBox la diffuse sur place — l’Optimizer 21YunBox — en amont de ce que vous exploitez déjà, sans reconstruction ni changement de plateforme. Le résultat est une couche d’identifiants et d’identités qui fonctionne légalement et de façon conforme pour vos utilisateurs en Chine. Ce que nous ne faisons jamais — et que personne ne peut faire légalement — c’est vous remettre un moyen de passer outre aux règles chinoises d’exportation de données ou à une quelconque restriction réseau.
Obtenir une évaluation de conformité →
Lectures complémentaires :
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- L’évaluation de sécurité chinoise pour l’exportation de données
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
1Password est-il disponible en Chine continentale ?
1Password n'est pas un service que la Chine bloque à la frontière, de sorte que la disponibilité n'est pas le véritable obstacle — le fait que l'application soit joignable ne rend pas la configuration conforme. La question chinoise est la résidence des données : 1Password ne propose que trois régions d'hébergement, les États-Unis, le Canada et l'Union européenne, aucune en Chine continentale, de sorte que les coffres et identités de compte que vous conservez pour vos utilisateurs en Chine résident à l'étranger. Que les applications se synchronisent sans accroc depuis le continent peut varier, mais c'est une affaire opérationnelle, non la décision — et la réponse n'est jamais un expédient réseau. Traitez les détails comme un risque à confirmer avec un conseil.
Stocker à l'étranger les données 1Password de notre équipe en Chine est-il un transfert transfrontalier ?
Si votre compte est dans la région États-Unis, Canada ou UE — où que ce soit hors du continent — alors les identités de compte, appartenances et journaux d'accès qu'il détient pour vos utilisateurs en Chine, ainsi que les données de coffre elles-mêmes, sont stockés à l'étranger, un transfert transfrontalier (数据出境) au titre de la PIPL. Cela implique une information, un consentement distinct, et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification). Le chiffrement de bout en bout n'y change rien : il régit qui peut lire les données, non le pays où elles résident. Pour un opérateur d'infrastructure d'information critique, la loi sur la cybersécurité article 39 (anciennement l'article 37) ajoute une obligation de stockage sur le territoire qu'une région à l'étranger ne peut satisfaire, et des secrets sensibles peuvent soulever une évaluation de sécurité pour l'exportation de données. Confirmez vos obligations exactes avec un conseil.
Pouvons-nous simplement choisir une autre région 1Password pour garder les données en Chine ?
Non — les seules régions proposées par 1Password sont les États-Unis, le Canada et l'Union européenne, et aucune n'est en Chine continentale, de sorte qu'aucune ne résout une obligation de résidence chinoise. 1Password indique en outre que les données ne sont jamais déplacées automatiquement entre régions, de sorte que basculer ne fait que relocaliser le transfert transfrontalier au lieu d'y mettre fin. Conserver sur le territoire les secrets et données de compte collectés en Chine signifie mettre en place un socle consenti et résident en Chine pour ces données et n'envoyer à l'étranger que ce qui peut légalement quitter le pays, tout en conservant 1Password pour vos autres marchés. 21YunBox cartographie ce partage, localise les données sur le territoire, et diffuse toute surface tournée vers la Chine sur une infrastructure déclarée ICP — ce n'est pas un moyen de passer outre aux règles chinoises d'exportation de données.





















