¿Funciona Resend en China? Transferencia transfronteriza según la PIPL, datos de destinatarios y cumplimiento en la entrega
La API de correo de Resend es accesible desde China, pero almacena las direcciones de correo de sus destinatarios, el contenido de los mensajes y los registros de entrega en AWS en Estados Unidos, sin ninguna región en China continental — así que cada envío a un destinatario en China es una transferencia transfronteriza según la PIPL. Un análisis, con el cumplimiento por delante, de dónde guarda Resend los datos de sus destinatarios y de la vía legal hacia China.
¿Funciona Resend en China?
Resend es accesible desde China, pero almacena las direcciones de correo de sus destinatarios, el contenido de los mensajes y los registros de entrega en Estados Unidos — así que cada envío a una persona en China continental es una transferencia transfronteriza de sus datos personales, no una cuestión de velocidad.
Resend es una API de correo alojada en AWS: usted le entrega la dirección del destinatario y el cuerpo del mensaje, y almacena ese contenido, los registros de entrega, las cargas de webhooks y los registros de cuenta en EE. UU. — sin ninguna región en China continental, y sus regiones de envío (como eu-west-1) no cambian dónde se almacenan los datos. Enviar a alguien en China le convierte, por tanto, en responsable de una transferencia transfronteriza según la PIPL (artículos 38–40): notificación, un consentimiento separado y un mecanismo de transferencia, con un consentimiento de marketing y una baja además (artículos 13/23). La palanca legal es una vía de entrega conforme dentro del país, con consentimiento y minimización de datos — más una entrega con registro ICP para la aplicación que dispara el correo —, no hacer accesible la API en el extranjero.
Esto es un mapa de riesgo, no un veredicto: concrete los detalles con asesoría legal. Nuestro equipo de China puede cartografiar su exposición →
Instantánea de cumplimiento
- ✕ Resend almacena los datos de clientes en Estados Unidos; no tiene región en China continental
- ! Correo del destinatario + contenido del mensaje enviados para la entrega = una transferencia transfronteriza según la PIPL
- ! Elegir la región de envío eu-west-1 no saca de EE. UU. los datos almacenados
- ! Los envíos de marketing necesitan además un consentimiento separado según la PIPL y una baja que funcione
- ✓ 21YunBox encamina la entrega en China dentro del país, gobierna la transferencia y tramita el registro ICP de la aplicación
Lo que la documentación oficial de Resend dice sobre China
| Hecho | Fuente primaria |
|---|---|
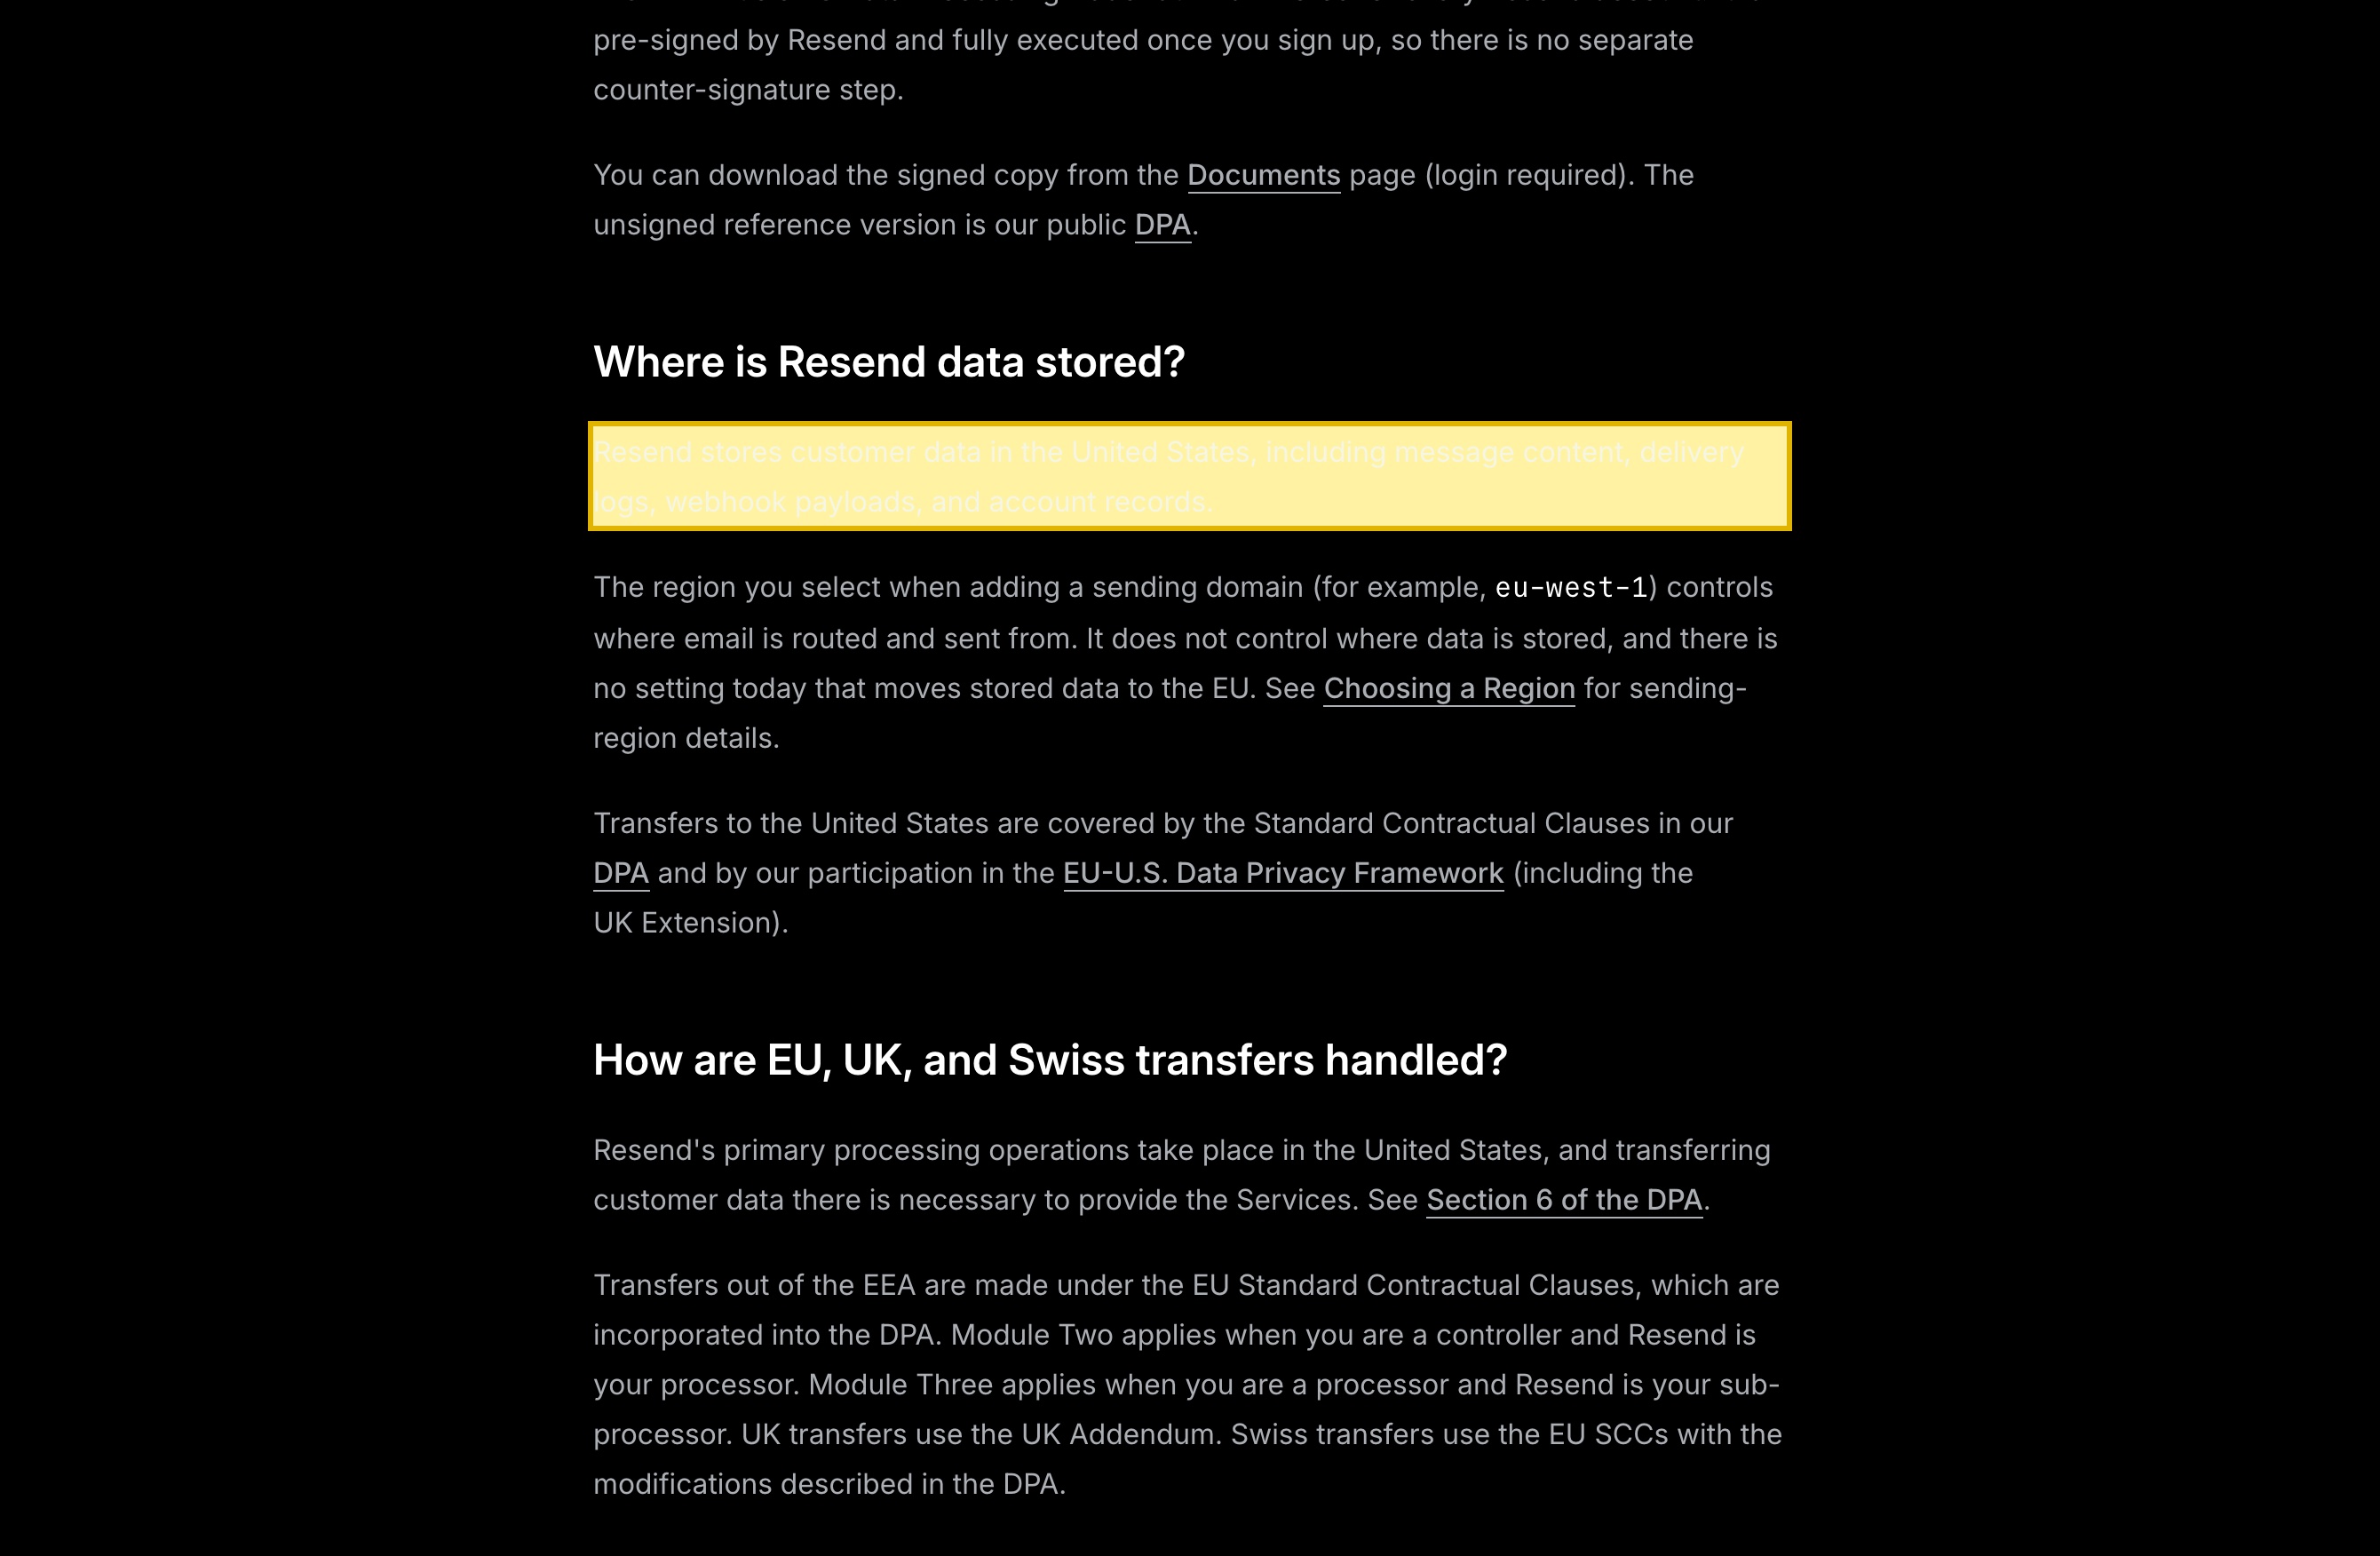
| Resend almacena los datos de clientes en Estados Unidos, sin ninguna región en China continental. Su página sobre el RGPD indica que almacena “message content, delivery logs, webhook payloads, and account records” (contenido de los mensajes, registros de entrega, cargas de webhooks y registros de cuenta) en EE. UU., y que la región de envío que elija (por ejemplo eu-west-1) “does not control where data is stored, and there is no setting today that moves stored data to the EU.” (no controla dónde se almacenan los datos, y hoy no existe ningún ajuste que traslade los datos almacenados a la UE). | Resend — página GDPR (resend.com), consultado el 2026-10-10 |
| El alojamiento es AWS, todos los subencargados están en EE. UU. y los registros se conservan en el extranjero. Resend indica “Amazon Web Services, Inc. (USA): Third party hosting and sending provider” (proveedor externo de alojamiento y envío) en primer lugar entre 22 subencargados, todos marcados (USA) y ninguno en China; los datos de correo y de registros se conservan durante 30 días mientras la cuenta está activa, los datos restantes se eliminan en un plazo de 90 días tras la baja y las copias de seguridad se guardan durante 7 días. | Resend — páginas Subprocessors y GDPR (resend.com), consultado el 2026-10-10 |
| Enviar al extranjero la dirección y el contenido de un destinatario en China es una transferencia transfronteriza según la PIPL. Subir el correo del destinatario y el cuerpo del mensaje a servidores en EE. UU. activa sobre usted, el responsable del tratamiento, los artículos 38 a 40 de la PIPL — notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación) —, y los envíos de marketing añaden un deber de consentimiento y baja según los artículos 13/23. | PIPL artículos 38–40 y 13/23 (explicación de 21YunBox sobre transferencias transfronterizas), consultado el 2026-10-10 |
| Un operador CII o un tratante de grandes volúmenes tiene un deber de almacenamiento dentro del país que unos servidores en EE. UU. no pueden cumplir. El artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige que los datos personales recogidos en China se almacenen en China; la reforma de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo. | Ley de Ciberseguridad de China artículo 39 (antes artículo 37), consultado el 2026-10-10 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Para un producto que envía correos a usuarios en China continental, la primera pregunta sobre Resend suele ser si su API es siquiera accesible desde el continente — y lo es; Resend es una API de correo orientada a desarrolladores que China no bloquea de plano. Así que la accesibilidad no es donde se toma la decisión sobre China. Lo que la decide es lo que ocurre cuando usted entrega a Resend los datos de contacto de sus destinatarios en China y el propio mensaje para que lo entregue en su nombre. Resend está alojado en AWS y, según su propia descripción, almacena los datos de clientes — contenido de los mensajes, registros de entrega, cargas de webhooks y registros de cuenta — en Estados Unidos, sin ninguna región en China continental. Eso pone sobre la mesa dos cuestiones distintas: la transferencia transfronteriza de los datos personales de sus destinatarios fuera de China, y su contrapartida de entrega y registro — hacer llegar el correo a los buzones del continente, y el deber de ICP que conlleva la aplicación que dispara el correo.
Resend en China de un vistazo
| Qué lo decide | En los propios términos de Resend — y la ley china |
|---|---|
| Qué le entrega a Resend | La dirección de correo del destinatario y el cuerpo del mensaje. El propio Resend almacena “message content, delivery logs, webhook payloads, and account records” (contenido de los mensajes, registros de entrega, cargas de webhooks y registros de cuenta) — todo ello datos personales en cuanto el destinatario es una persona en China continental. |
| Adónde va | Al extranjero. Resend almacena los datos de clientes en Estados Unidos e indica “Amazon Web Services, Inc. (USA)” como su proveedor de alojamiento y envío. Sus regiones de envío (us-east-1, eu-west-1, sa-east-1, ap-northeast-1) no incluyen ninguna en China continental, y elegir la región de la UE “does not control where data is stored.” (no controla dónde se almacenan los datos). |
| Enviar a través de él correo recogido en China | Cada envío a un destinatario en China saca del país la dirección de correo de ese destinatario y el contenido del mensaje — una transferencia transfronteriza (数据出境) según los artículos 38 a 40 de la PIPL. El deber recae sobre usted, el responsable del tratamiento: notificación, un consentimiento separado y un mecanismo de transferencia. |
| Conservación, residencia y consentimiento | Resend conserva los datos de correo y de registros durante 30 días mientras la cuenta está activa, elimina los datos restantes en un plazo de 90 días tras la baja y guarda copias de seguridad durante 7 días — todo en EE. UU. Un operador de infraestructuras de información críticas tiene un deber de almacenamiento dentro del país (Ley de Ciberseguridad, artículo 39 (antes artículo 37)); los envíos de marketing necesitan además un consentimiento separado y una baja que funcione (PIPL, artículos 13/23). |
| La vía legal | La accesibilidad no es el eje. Encamine la entrega a destinatarios en China por una vía conforme dentro del país, minimice los datos de destinatarios, obtenga los consentimientos transfronterizo y de marketing, y entregue la aplicación que dispara los correos dentro del país sobre infraestructura con registro ICP. 21YunBox cartografía, localiza y entrega; asesora en las cuestiones de licencias y legales, que corresponden a su asesoría jurídica. |
Lo que realmente le entrega — los datos de contacto y el contenido de sus destinatarios
Con una API de correo transaccional, lo que usted envía no es una página que renderizar: son los datos de contacto de una persona y un mensaje sobre ella. Cada llamada a Resend lleva la dirección de correo del destinatario y el cuerpo del mensaje, que en un producto orientado a China contiene habitualmente justo lo que revela una notificación: un código de un solo uso, un restablecimiento de contraseña, una confirmación de pedido o de envío, un aviso de cuenta o de facturación. Después, Resend guarda un registro de ello. Su página sobre el RGPD indica que almacena “message content, delivery logs, webhook payloads, and account records” (contenido de los mensajes, registros de entrega, cargas de webhooks y registros de cuenta) en Estados Unidos, que conserva los datos de correo y de registros durante 30 días mientras la cuenta está activa (más tiempo con acuerdos enterprise), que elimina los datos de clientes restantes en un plazo de 90 días tras la baja de la cuenta y que guarda copias de seguridad durante 7 días. Todo ello son datos personales, y todo ello reposa en el extranjero.
Resend está alojado en AWS — indica “Amazon Web Services, Inc. (USA): Third party hosting and sending provider” (proveedor externo de alojamiento y envío) en primer lugar entre sus subencargados, todos ellos marcados (USA) y ninguno en China continental. Resend ha añadido regiones de envío — Virginia del Norte (us-east-1), Irlanda (eu-west-1), São Paulo (sa-east-1) y Tokio (ap-northeast-1) —, pero solo controlan desde dónde se despacha el correo saliente. En palabras de la propia Resend, esa elección “does not control where data is stored, and there is no setting today that moves stored data to the EU.” (no controla dónde se almacenan los datos, y hoy no existe ningún ajuste que traslade los datos almacenados a la UE). Los datos reposan en Estados Unidos envíe desde donde envíe, y no hay ninguna región en China continental.
Es una transferencia transfronteriza — de los datos personales de sus destinatarios
Esta es la puerta que la mayoría de los equipos pasa por alto. En el momento en que envía a una persona en China continental, sube la dirección de correo de esa persona — y lo que el cuerpo del mensaje revele sobre ella — a la infraestructura de Resend en EE. UU. Según la Ley de Protección de Información Personal de China, eso es una transferencia transfronteriza de datos personales (数据出境), y la PIPL pone el deber sobre el responsable del tratamiento — usted, el cliente de Resend, no Resend. Los artículos 38 a 40 exigen notificación, un consentimiento separado, distinto de cualquier aceptación de recibir sus correos, y un mecanismo de transferencia: una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Por encima de ciertos umbrales, o cuando se trata de «datos importantes», esa transferencia puede exigir además la evaluación de seguridad para la exportación de datos de China (数据出境安全评估) antes de que salga nada.
Encima se acumulan dos deberes más. Si parte de su mensajería con China es comercial — una promoción, un boletín, una campaña de recuperación —, los artículos 13 y 23 de la PIPL exigen una base legal y el consentimiento del destinatario, y usted debe respetar las bajas; una relación transaccional no autoriza por sí sola el marketing. Y si su organización es operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la reforma de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos sin cambios de fondo) exige que los datos personales recogidos en China se almacenen en China, un deber de almacenamiento dentro del país que unos registros de correo residentes en EE. UU. no pueden satisfacer. Nada de esto depende de lo rápido que responda la API; depende de si los datos tenían una base legal para salir del país.
Llegar a la API no es la cuestión — una vía de entrega conforme dentro del país, sí
Así que «¿podemos acceder a Resend desde China?» es la prueba equivocada. Se accede. La pregunta productiva es cómo mantener los datos de sus destinatarios en China sobre una base legal y, aun así, entregar el correo — y tiene dos partes. La parte de cumplimiento consiste en detener el envío al extranjero, sin consentimiento, de datos de contacto de China: encamine su mensajería a destinatarios en China por una vía de entrega conforme dentro del país, reduzca al mínimo los datos de destinatarios que transfiere, obtenga el consentimiento transfronterizo separado (y el de marketing cuando proceda) y mantenga una base legal para todo lo que siga saliendo.
La parte práctica es la propia entrega. El correo enviado desde rangos de IP en el extranjero a los grandes proveedores de buzones del continente encuentra un filtrado y unas fricciones de entregabilidad con los que los remitentes de fuera de China rara vez se topan. Esta página no le pone cifra — una tasa de entregabilidad no significa nada sin un método, una muestra y una fecha declarados —, pero es un motivo habitual por el que los equipos quieren una vía de envío dentro del país al margen del análisis legal. Y, por separado, la aplicación o el sitio que dispara y gestiona el correo — el registro de usuario, el recibo, el restablecimiento — es en sí mismo un servicio público en el continente, así que conlleva un deber de registro ICP (备案) y necesita una entrega conforme dentro del país. Esto es un mapa de riesgo, no un veredicto: si a su programa le corresponde un mecanismo de transferencia, almacenamiento dentro del país o un flujo de consentimiento rediseñado depende de lo que realmente envíe, de cuánto y a quién — concrete los detalles con asesoría legal antes de construir.
La vía legal — cartografiar, localizar, entregar
Existe una forma legal de operar el correo de un producto orientado a China, y tiene una forma concreta. Primero, cartografiar: nuestro equipo de China inventaría qué mensajes van a destinatarios en China, qué datos de contacto y qué contenido lleva cada uno, dónde los trata y almacena Resend y qué conserva — y después analiza su exposición transfronteriza según la PIPL, sus deberes de consentimiento de marketing y cualquier deber de almacenamiento dentro del país del artículo 39. Nosotros trazamos la imagen técnica; usted resuelve las conclusiones jurídicas con su asesoría legal.
Luego, localizar: encaminar el tramo de China — el correo transaccional y de notificaciones que envía a usuarios del continente — por una vía de entrega conforme dentro del país, mientras conserva Resend para los mercados donde ya le da servicio. Localizar significa detener el envío al extranjero, sin consentimiento, de datos de contacto de China y trasladar la entrega en China a una vía legal dentro del país — nunca una vía que envíe los datos al extranjero de todos modos. Cuando una licencia de telecomunicaciones o de mensajería afecta al canal, eso corresponde a un operador nacional con licencia y a su asesoría legal; 21YunBox asesora en ese terreno y no posee ninguna licencia de ese tipo.
Luego, entregar: la aplicación orientada a China que dispara y renderiza esos correos conlleva un deber de registro ICP (备案) y necesita una entrega conforme dentro del país — el 21YunBox Optimizer, por delante del stack que ya utiliza, sin reconstruir y sin cambiar de plataforma. El resultado es un programa de correo que funciona de forma legal y conforme para sus usuarios en China. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión. Somos una capa de cumplimiento y un socio de Resend, no un competidor.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La evaluación de seguridad para la exportación de datos de China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Está bloqueado Resend en China?
No — la API de Resend es accesible desde el continente, así que la accesibilidad no es el problema. La cuestión de cumplimiento es que las direcciones de correo de sus destinatarios en China y el contenido de los mensajes se envían a la infraestructura de Resend en EE. UU. y se almacenan allí, lo que convierte cada envío en una transferencia transfronteriza de datos personales según la PIPL. Trate los detalles como un riesgo que confirmar con asesoría legal.
¿La región de la UE de Resend (eu-west-1) mantiene mis datos en Europa, o podría mantenerlos en China?
Ni una cosa ni la otra. Las regiones de Resend son regiones de envío que solo controlan desde dónde se despacha el correo; su página sobre el RGPD indica que esa elección “does not control where data is stored” (no controla dónde se almacenan los datos), que siguen en Estados Unidos. No hay ninguna región en China continental, así que los datos de un destinatario en China no se quedan en China cuando envía a través de Resend.
¿Podemos seguir usando Resend para un producto orientado a China?
A menudo sí, como parte de una configuración gobernada. 21YunBox cartografía lo que sale del país, encamina la entrega a destinatarios en China por una vía conforme dentro del país, con consentimiento y minimización de datos, y proporciona una entrega dentro del país, con registro ICP, para la aplicación que dispara el correo — por delante del stack que ya utiliza, sin reconstruir nada. Resuelva las conclusiones jurídicas con su asesoría legal.


