Resendは中国本土で使えるか:PIPLの越境移転・受信者データ・配信コンプライアンス
ResendのメールAPIは中国から到達できますが、受信者のメールアドレス、メッセージ本文、配信ログを、中国本土リージョンのない米国のAWSに保存します——したがって中国の受信者への送信はすべてPIPLの越境移転です。Resendが受信者データをどこに保持するか、そして中国への合法的な経路を、コンプライアンス起点で読み解きます。
Resendは中国本土で使えるか
Resendは中国から到達できますが、受信者のメールアドレス、メッセージ本文、配信ログを米国に保存します——したがって中国本土の人への送信はすべて、その人の個人情報の越境移転であり、速度の問いではありません。
ResendはAWSでホストされるメールAPIです:受信者のアドレスとメッセージ本文を渡すと、そのメッセージ本文、配信ログ、Webhookのペイロード、アカウント記録を米国に保存します——中国本土リージョンはなく、その送信リージョン(eu-west-1など)はデータの保存場所を動かしません。したがって中国の誰かへの送信は、貴社をPIPLの越境移転の取扱者にします(第38〜40条):通知、個別の同意、移転メカニズム、そして上にマーケティングの同意とオプトアウト(第13条・第23条)。合法的なレバーは、同意とデータ最小化を伴う法令適合の国内配信経路——加えてメールをトリガーするアプリのICP備案済み配信——であって、オフショアのAPIを到達可能にすることではありません。
これは判定ではなくリスクの見取り図です——具体論は専門家と確定してください。当社の中国チームが露出を整理します →
コンプライアンス・スナップショット
- ✕ Resendは顧客データを米国に保存——中国本土リージョンはない
- ! 配信のために送る受信者のメール+メッセージ本文=PIPLの越境移転
- ! eu-west-1の送信リージョンを選んでも、保存データは米国から動かない
- ! マーケティング送信には別途のPIPL同意と機能するオプトアウトも必要
- ✓ 21YunBoxが中国配信を国内に通し、移転を統制し、アプリをICP備案する
Resendの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
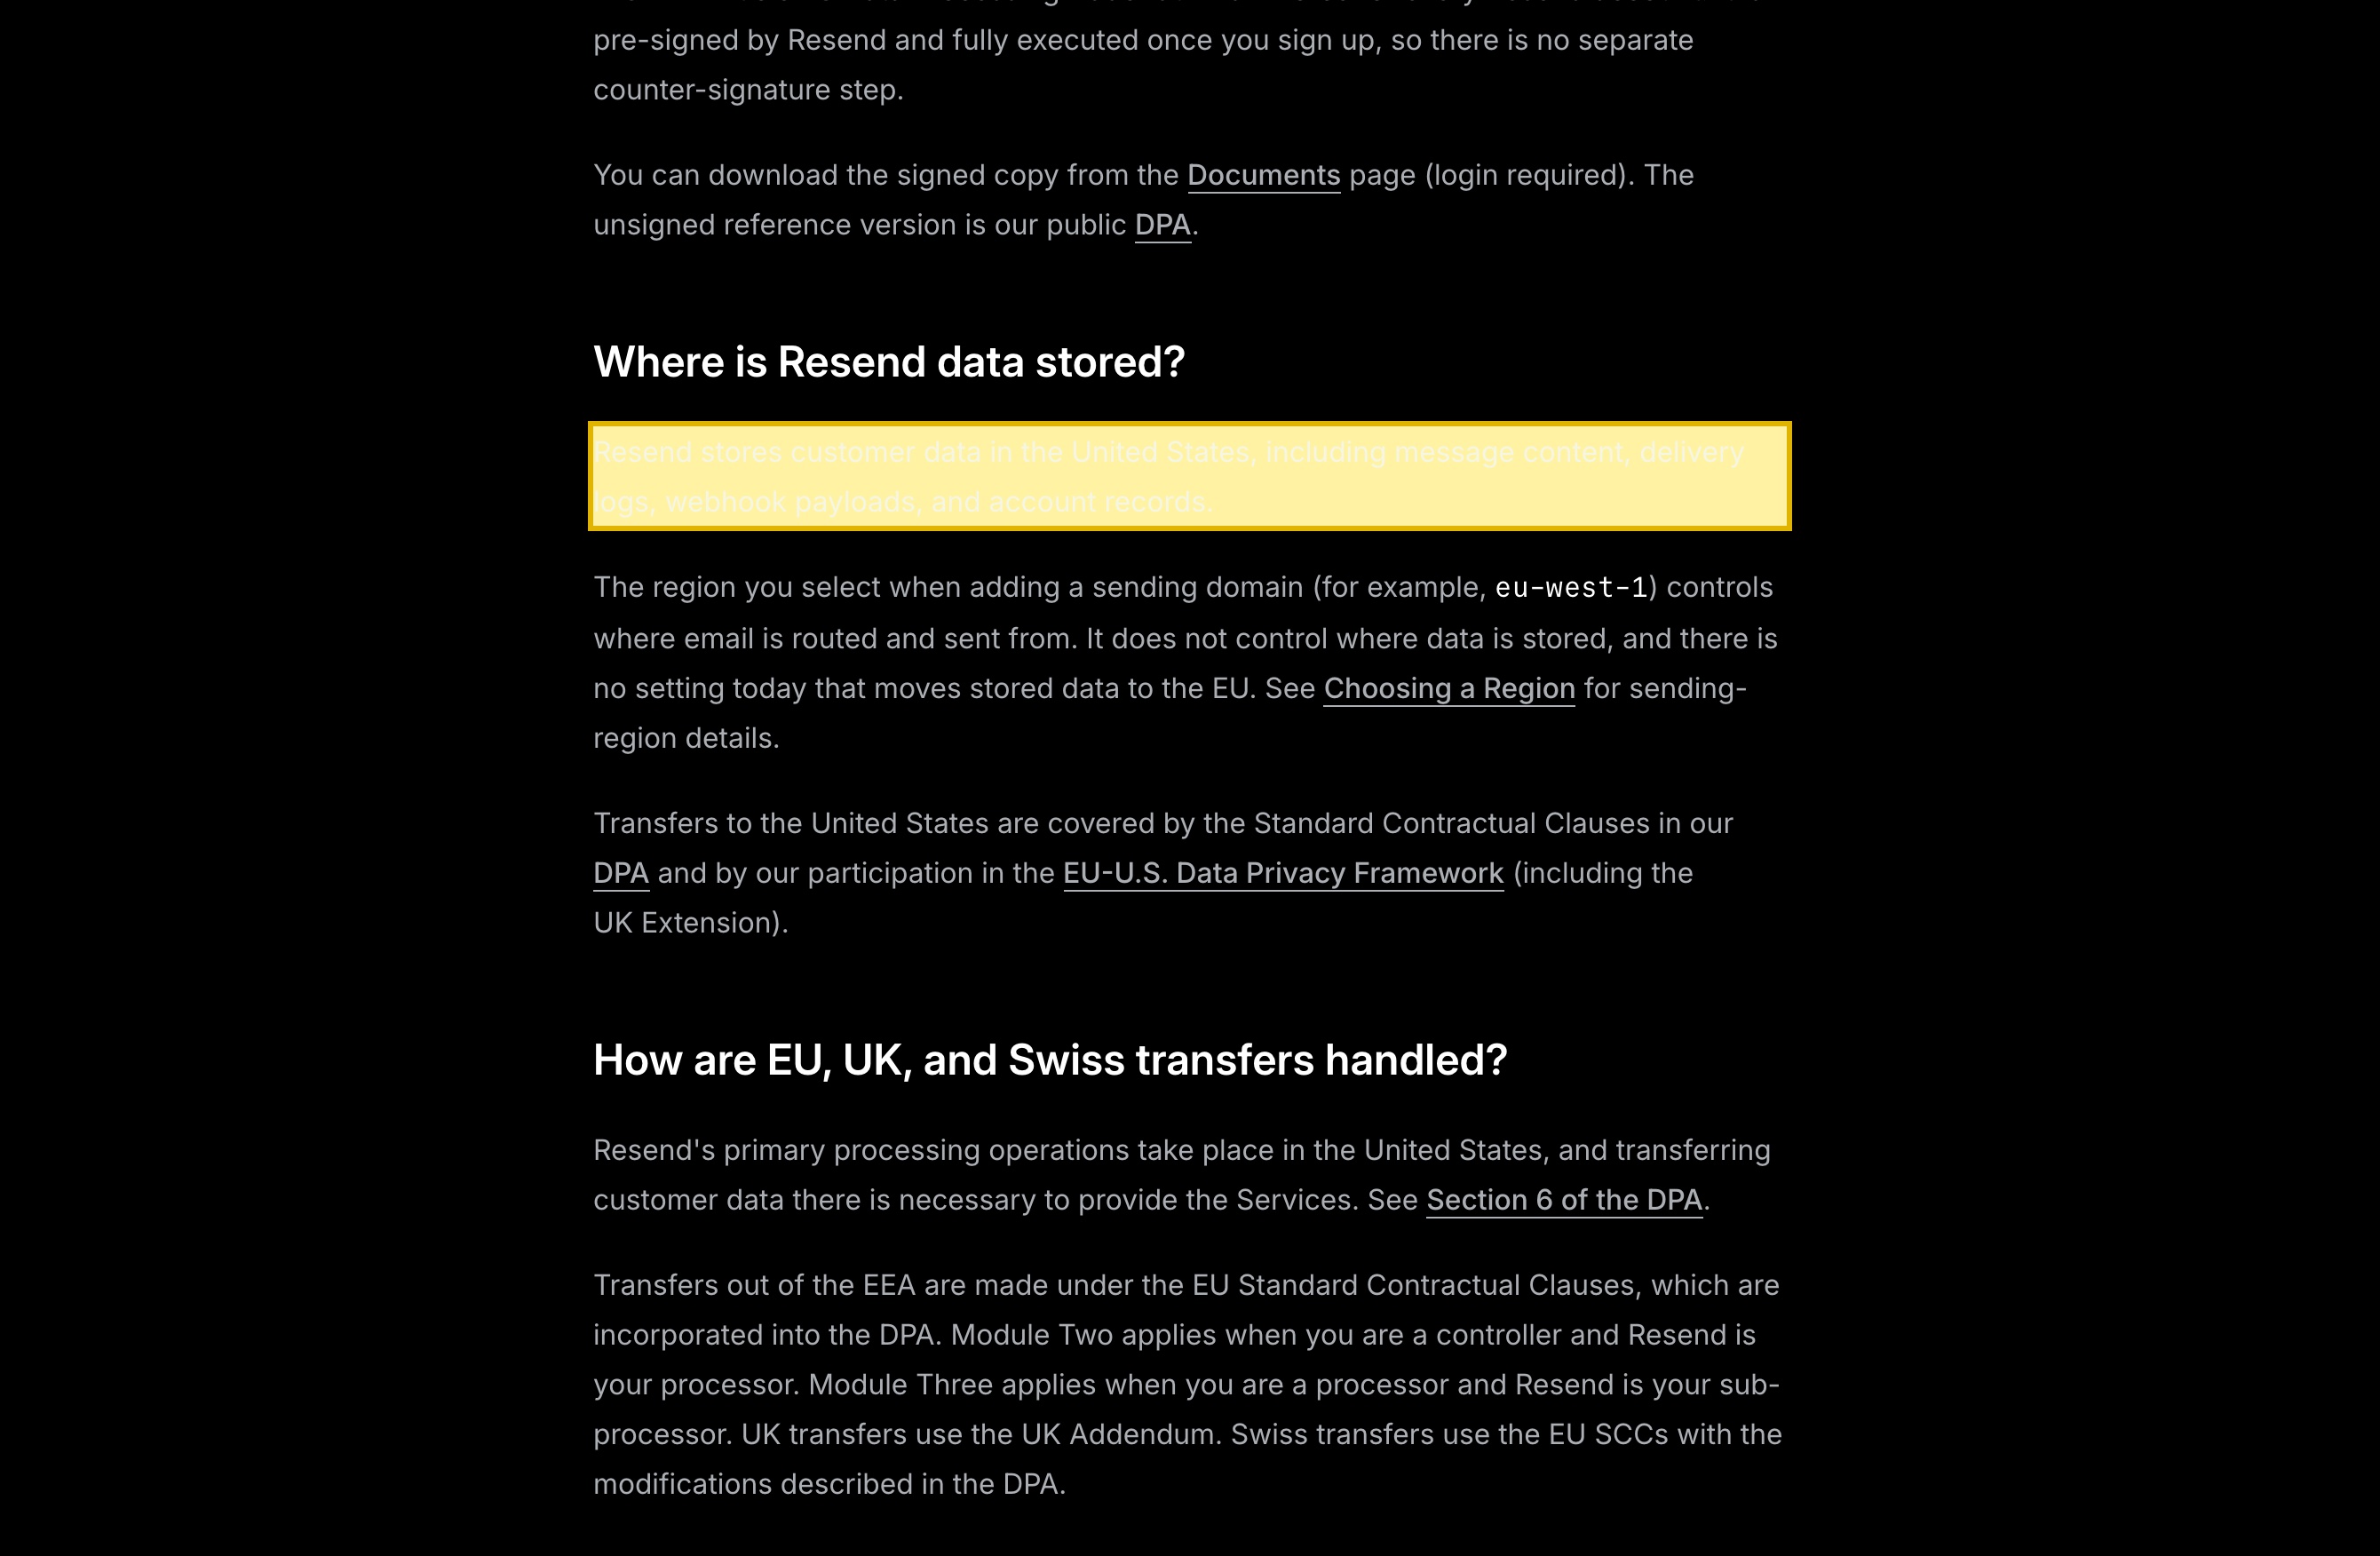
| Resendは顧客データを米国に保存し、中国本土リージョンはない。そのGDPRページは「メッセージ本文、配信ログ、Webhookのペイロード、アカウント記録」を米国に保存するとし、選ぶ送信リージョン(例えばeu-west-1)は「データの保存場所を制御せず、今日、保存されたデータをEUに移す設定はない」とする。 | Resend — GDPR page(resend.com、2026-10-10 取得) |
| ホスティングはAWSで、サブプロセッサーはすべて米国拠点、記録はオフショアで保持される。Resendは22のサブプロセッサーの筆頭に「Amazon Web Services, Inc.(USA):第三者のホスティングおよび送信プロバイダー」を挙げ、その一つひとつが(USA)とタグ付けされ、中国のものはない。メールとログのデータはアカウントがアクティブな間30日間保持され、残りのデータは解約後90日以内に削除され、バックアップは7日間保持される。 | Resend — Subprocessors and GDPR pages(resend.com、2026-10-10 取得) |
| 中国の受信者のアドレスとコンテンツをオフショアへ送ることは、PIPLの越境移転。受信者のメールとメッセージ本文を米国のサーバーにアップロードすることは、取扱者である貴社にPIPL第38〜40条を発動させる——通知、個別の同意、そして移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)——そしてマーケティング送信は第13条・第23条の下で同意とオプトアウトの義務を加える。 | PIPL第38〜40条・第13条/第23条(21YunBox 越境解説) |
| CIIOまたは大量取扱者は、米国のサーバーが満たせない国内保存の義務を負う。サイバーセキュリティ法第39条(旧第37条)(英語)は、中国で収集した個人情報を中国に保存することを求める。2025年改正、2026年1月1日施行が、データ国内保存の条文を第37条から第39条に再採番し、実質は不変である。 | 中国サイバーセキュリティ法 第39条(旧第37条)(2026-10-10 取得) |
情報源は21YunBox コンプライアンスチームが2026年10月10日に確認しました。
中国本土のユーザーにメールを送る製品にとって、Resendについての最初の問いはたいてい、そのAPIが本土から到達できるかどうかです——そして到達できます。Resendは開発者向けのメールAPIで、中国が一律にブロックするものではありません。したがって中国の判断は、到達性で下されるのではありません。判断を下すのは、貴社がResendに中国の受信者の連絡先と、貴社に代わって配信するメッセージそのものを渡したときに何が起きるかです。ResendはAWS上にホストされ、自身の説明によれば顧客データ——メッセージ本文、配信ログ、Webhookのペイロード、アカウント記録——を、中国本土リージョンのない米国に保存します。それが2つの別個の問いを俎上に載せます:受信者の個人情報の中国からの越境移転と、その配信・備案の対となる部分——本土のメールボックスにメールを届けること、そしてメールをトリガーするアプリが担うICPの義務です。
中国でのResend:ひと目で
| 決め手 | Resend自身の言葉では——そして中国の法では |
|---|---|
| Resendに渡すもの | 受信者のメールアドレスとメッセージ本文。Resend自身が「メッセージ本文、配信ログ、Webhookのペイロード、アカウント記録」を保存します——受信者が中国本土の人であれば、そのすべてが個人情報です。 |
| どこへ行くか | オフショアへ。Resendは顧客データを米国に保存し、ホスティングと送信のプロバイダーとして「Amazon Web Services, Inc.(USA)」を挙げます。その送信リージョン(us-east-1、eu-west-1、sa-east-1、ap-northeast-1)に中国本土のものはなく、EUリージョンを選んでも「データの保存場所は制御しない」とされます。 |
| 中国で収集したメールをそれで送ること | 中国の受信者への送信はすべて、その受信者のメールアドレスとメッセージ本文を国外へ動かします——PIPL第38〜40条の下での越境移転(数据出境)です。義務は取扱者である貴社に:通知、*個別の*同意、そして移転メカニズムのいずれか一つ。 |
| 保持・国内保存・同意 | Resendはアカウントがアクティブな間メールとログのデータを30日間保持し、解約後90日以内に残りのデータを削除し、バックアップを7日間保持します——すべて米国内で。重要情報インフラ運営者は国内保存の義務を負います(サイバーセキュリティ法第39条、旧第37条)。マーケティング送信には、別途の同意と機能するオプトアウトも必要です(PIPL第13条・第23条)。 |
| 合法的な経路 | 到達性は軸ではありません。中国の受信者への配信を法令適合の国内経路に通し、受信者データを最小化し、越境とマーケティングの同意を取得し、トリガーとなるアプリをICP備案済みのインフラ上から国内配信します。21YunBoxはmap・localize・deliverを行い、免許や法律の問いについてはアドバイザリーで、それらは専門家に委ねられます。 |
実際にそれに渡すもの——受信者の連絡先データとコンテンツ
トランザクションメールAPIでは、送るものは描画するページではありません——人の連絡先と、その人に関するメッセージです。Resendへの各呼び出しは、受信者のメールアドレスとメッセージ本文を運び、中国向けの製品ではそれは日常的に、まさに通知が明かすものを含みます:ワンタイムパスコード、パスワードリセット、注文や配送の確認、アカウントや請求の通知。そしてResendはそれを記録に残します。そのGDPRページは、「メッセージ本文、配信ログ、Webhookのペイロード、アカウント記録」を米国に保存し、アカウントがアクティブな間メールとログのデータを30日間(エンタープライズ契約ではより長く)保持し、アカウント解約後90日以内に残りの顧客データを削除し、バックアップを7日間保持する、と記します。そのすべてが個人情報であり、そのすべてがオフショアに置かれます。
ResendはAWS上にホストされています——サブプロセッサーの筆頭に「Amazon Web Services, Inc.(USA):第三者のホスティングおよび送信プロバイダー」を挙げ、その一つひとつが(USA)とタグ付けされ、中国本土のものはありません。Resendは送信リージョン——北バージニア(us-east-1)、アイルランド(eu-west-1)、サンパウロ(sa-east-1)、東京(ap-northeast-1)——を追加しましたが、それらは送信メールがどこから発送されるかを制御するだけです。Resend自身の言葉では、その選択は「データの保存場所は制御せず、今日、保存されたデータをEUに移す設定はない」とされます。どこから送っても、データは米国に置かれ、中国本土リージョンはまったくありません。
それは越境移転である——受信者の個人情報の
ここが、ほとんどのチームが見落とすゲートです。中国本土の人に送信した瞬間、貴社はその人のメールアドレス——そしてメッセージ本文がその人について明かすあらゆるもの——をResendの米国のインフラにアップロードします。中国の個人情報保護法(PIPL)の下では、それは個人情報の越境移転(数据出境)であり、PIPLは義務を取扱者——Resendではなく、その顧客である貴社——に課します。第38〜40条は、通知、貴社のメールを受け取る合意とは別個の個別の同意、そして移転メカニズムのいずれか一つ——CACの安全評価、CAC標準契約、または認証——を求めます。一定の閾値を超える場合、またはデータが「重要データ」である場合、その移転は、何かが出る前に中国のデータ越境セキュリティ評価(英語)(数据出境安全评估)も必要とし得ます。
さらに2つの義務が上に積み重なります。中国向けのメッセージのいずれかが商用——プロモーション、ニュースレター、ウィンバック——である場合、PIPL第13条と第23条は、合法的な根拠と受信者の同意を求め、オプトアウトを尊重しなければなりません。トランザクションの関係はそれ自体ではマーケティングを許可しません。そして貴社の組織が重要情報インフラ運営者または大量取扱者である場合、サイバーセキュリティ法(英語)第39条(旧第37条——データ国内保存の条文は2025年改正で再採番され、2026年1月1日から施行、実質は不変)は、中国で収集した個人情報を中国に保存することを求め、米国に置かれるメール記録では満たせない国内保存の義務です。これのいずれも、APIがどれだけ速く応答するかでは決まりません。データが国を出る合法的な根拠を持っていたかで決まります。
APIに到達することは問いではない——法令適合の国内配信経路こそが問いだ
したがって「中国からResendに到達できるか?」は間違ったテストです。到達できます。生産的な問いは、中国の受信者のデータを合法的な足場に留めつつ、なおメールを届ける方法であり——それには2つの部分があります。コンプライアンスの部分は、中国の連絡先データの同意なきオフショア送信をやめることです:中国の受信者へのメッセージングを法令適合の国内配信経路に通し、移転する受信者データを最小限に抑え、別個の越境の同意(および該当する場合はマーケティングの同意)を取得し、なお出るものには合法的な根拠を保ちます。
実務の部分は配信そのものです。オフショアのIP範囲から本土の大手メールボックスプロバイダーへ送られるメールは、中国の外の送信者がめったに遭遇しないフィルタリングと到達性の摩擦に直面します。このページはそこに数値を付けません——到達率は、明示された方法・サンプル・日付がなければ何の意味もありません——が、それは法的な分析とは別に、チームが国内の送信経路を望む一般的な理由です。そして別途、メールをトリガーし管理するアプリやサイト——サインアップ、レシート、リセット——は、それ自体が本土での公開のサービスであるため、ICP備案(备案)の義務を担い、法令適合の国内配信を必要とします。これは判定ではなくリスクの見取り図です:移転メカニズム、国内保存、または作り直した同意フローが貴社のプログラムに当てはまるかは、実際に何を、どれだけ、誰に送るかで変わります——作る前に専門家と具体論を詰めてください。
合法的な経路——map・localize・deliver
中国向けの製品のためにメールを運用する合法的な方法はあり、それには形があります。まずmap(棚卸し):当社の中国チームが、どのメッセージが中国の受信者に行くか、それぞれがどんな連絡先データとコンテンツを運ぶか、Resendがどこでそれを処理・保存するか、何を保持するかを棚卸しし——そのうえでPIPLの越境の露出、マーケティングの同意の義務、そして第39条の国内保存の義務を精査します。技術的な全体像は当社が示し、法的な結論は専門家と確定します。
次にlocalize(国内化):中国区間——本土のユーザーに送るトランザクションと通知のメール——を法令適合の国内配信経路に通し、その一方で、すでに役立っている市場ではResendを使い続けます。localizeとは、中国の連絡先データの同意なきオフショア送信をやめ、中国の配信を合法的な国内経路へ移すことであって——結局データをオフショアへ送る仕組みでは決してありません。電気通信またはメッセージングの免許がそのチャネルに関わる場合、それは免許を受けた国内の事業者と専門家に委ねられ、21YunBoxはそこではアドバイザリーで、そうした免許は保持しません。
次にdeliver(配信):それらのメールをトリガーし描画する中国向けのアプリは、ICP備案(备案)の義務を担い、法令適合の国内配信を必要とします——21YunBox Optimizerを、今お使いのスタックの前段に、作り直しも再プラットフォームもなく。その結果が、中国のユーザーに向けて合法的に、法令に適合して動くメールプログラムです。21YunBoxはいかなる種類の不正な手段も用いず、また勧めることもありません。当社はResendへのコンプライアンスのオーバーレイでありパートナーであって、競合ではありません。
関連する読み物:
よくあるご質問
Resendは中国でブロックされていますか?
いいえ——ResendのAPIは本土から到達できるため、到達性は問題ではありません。コンプライアンスの問いは、中国の受信者のメールアドレスとメッセージ本文がResendの米国のインフラに送られ保存されることで、それが各送信をPIPLの下での個人情報の越境移転にします。具体論は専門家と確認すべきリスクとして扱ってください。
ResendのEU(eu-west-1)リージョンはデータを欧州に留めますか、それとも中国に留められますか?
どちらでもありません。Resendのリージョンは、メールがどこから発送されるかだけを制御する送信リージョンです。そのGDPRページは、その選択が「データの保存場所を制御しない」とし、それは米国のままです。中国本土リージョンはないため、Resendで送るとき中国の受信者のデータは中国に留まりません。
中国向けの製品でResendを使い続けられますか?
多くの場合、統制されたセットアップの一部としてなら可能です。21YunBoxが、何が国を出るかを整理し、中国の受信者への配信を同意とデータ最小化を伴う法令適合の国内経路に通し、メールをトリガーするアプリにICP備案済みの国内配信を提供します——今お使いのスタックの前段に、作り直しなしで。法的な結論は専門家と確定してください。


