Resend fonctionne-t-il en Chine ? Transfert transfrontalier PIPL, données des destinataires et conformité de diffusion
L'API e-mail de Resend est joignable depuis la Chine, mais elle stocke les adresses e-mail de vos destinataires, le contenu des messages et les journaux de livraison sur AWS aux États-Unis, sans aucune région en Chine continentale — de sorte que chaque envoi à un destinataire en Chine est un transfert transfrontalier au titre de la PIPL. Un regard, d'abord sous l'angle de la conformité, sur l'endroit où Resend conserve les données de vos destinataires et sur la voie légale vers la Chine.
Resend fonctionne-t-il en Chine ?
Resend est joignable depuis la Chine, mais il stocke les adresses e-mail de vos destinataires, le contenu des messages et les journaux de livraison aux États-Unis — de sorte que chaque envoi à une personne en Chine continentale est un transfert transfrontalier de ses informations personnelles, non une question de vitesse.
Resend est une API e-mail hébergée sur AWS : vous lui confiez l'adresse du destinataire et le corps du message, et il stocke ce contenu de message, ces journaux de livraison, ces charges utiles de webhooks et ces dossiers de compte aux États-Unis — sans aucune région en Chine continentale, et ses régions d'envoi (telles que eu-west-1) ne déplacent pas l'endroit où les données sont stockées. Envoyer à une personne en Chine fait donc de vous le responsable de traitement d'un transfert transfrontalier au titre de la PIPL (articles 38 à 40) : information, consentement distinct, et un mécanisme de transfert, avec un consentement marketing et une désinscription par-dessus (articles 13/23). Le levier légal est une voie de livraison conforme sur le territoire avec consentement et minimisation des données — plus une diffusion déclarée (ICP) pour l'application qui déclenche le courrier — non de rendre joignable l'API à l'étranger.
Il s'agit d'une carte des risques, pas d'un verdict — réglez les détails avec un conseil. Notre équipe Chine peut cartographier votre exposition →
Aperçu de conformité
- ✕ Resend stocke les données clients aux États-Unis ; il n'a aucune région en Chine continentale
- ! Adresse e-mail du destinataire + contenu du message envoyés pour livraison = un transfert transfrontalier au titre de la PIPL
- ! Choisir la région d'envoi eu-west-1 ne déplace pas les données stockées hors des États-Unis
- ! Les envois marketing nécessitent aussi un consentement PIPL distinct et une désinscription fonctionnelle
- ✓ 21YunBox achemine la livraison en Chine sur le territoire, encadre le transfert, et déclare (ICP) l'application
Ce que la documentation officielle de Resend dit de la Chine
| Fait | Source primaire |
|---|---|
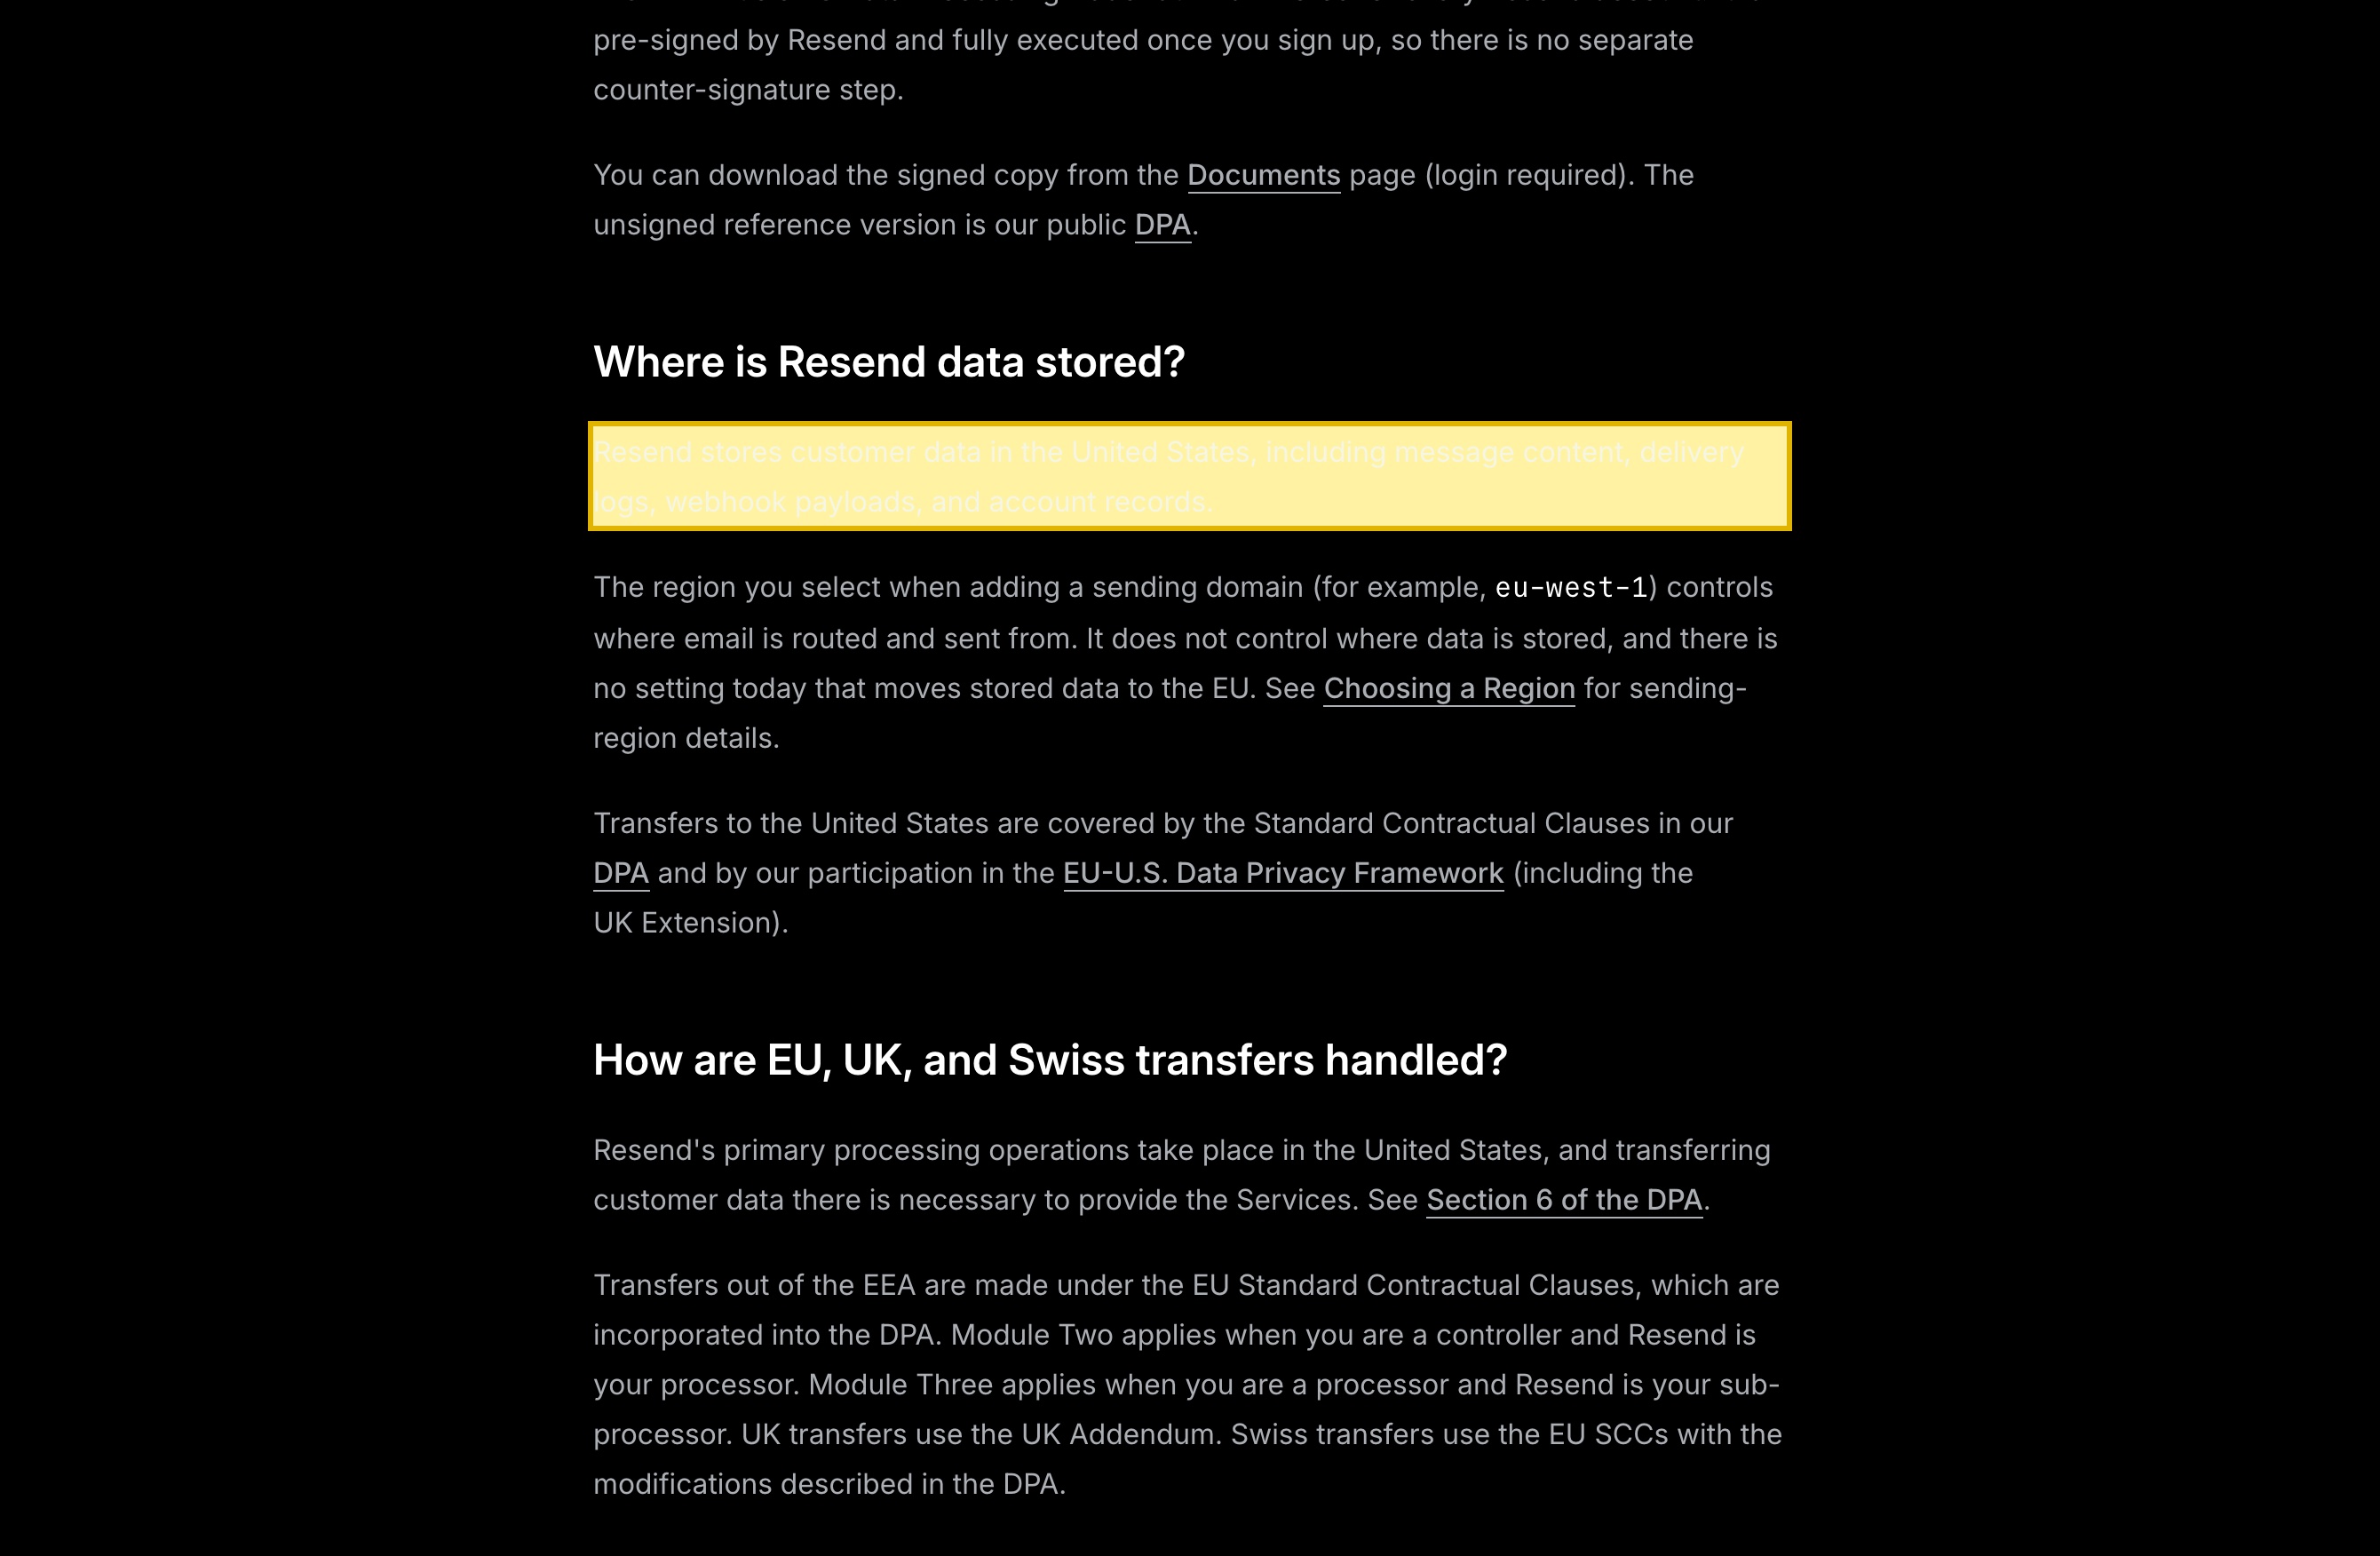
| Resend stocke les données clients aux États-Unis, sans aucune région en Chine continentale. Sa page GDPR indique qu'il stocke “message content, delivery logs, webhook payloads, and account records” aux États-Unis, et que la région d'envoi que vous choisissez (par exemple eu-west-1) “does not control where data is stored, and there is no setting today that moves stored data to the EU.” | Resend — GDPR page (resend.com), consulté le 2026-10-10 |
| L'hébergement est AWS, chaque sous-traitant est basé aux États-Unis, et les dossiers sont conservés à l'étranger. Resend liste “Amazon Web Services, Inc. (USA): Third party hosting and sending provider” en premier parmi 22 sous-traitants, chacun étiqueté (USA) et aucun en Chine ; les données d'e-mail et de journal sont conservées pendant 30 jours tant qu'un compte est actif, les données restantes supprimées dans les 90 jours suivant la résiliation, et les sauvegardes conservées pendant 7 jours. | Resend — Subprocessors and GDPR pages (resend.com), consulté le 2026-10-10 |
| Envoyer à l'étranger l'adresse et le contenu d'un destinataire en Chine est un transfert transfrontalier au titre de la PIPL. Téléverser l'adresse e-mail du destinataire et le corps du message vers des serveurs américains déclenche les articles 38 à 40 de la PIPL à votre charge, le responsable de traitement — information, consentement distinct, et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification) — et les envois marketing ajoutent un devoir de consentement et de désinscription au titre des articles 13/23. | PIPL articles 38 à 40 et 13/23 (explication transfrontalière 21YunBox), consulté le 2026-10-10 |
| Un OIIC ou un responsable à grand volume doit un devoir de stockage sur le territoire que des serveurs américains ne peuvent satisfaire. La loi sur la cybersécurité article 39 (anciennement l'article 37) exige que les informations personnelles collectées en Chine soient stockées en Chine ; l'amendement de 2025, en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, sa substance restant inchangée. | Loi chinoise sur la cybersécurité article 39 (anciennement 37), consulté le 2026-10-10 |
Sources vérifiées par Équipe Conformité 21YunBox le 10 octobre 2026.
Pour un produit qui envoie des e-mails à des utilisateurs en Chine continentale, la première question à propos de Resend est généralement de savoir si son API peut même être atteinte depuis le continent — et elle le peut ; Resend est une API e-mail orientée développeurs que la Chine ne bloque pas d’emblée. La joignabilité n’est donc pas là où se décide la question chinoise. Ce qui la décide, c’est ce qui se passe lorsque vous confiez à Resend les coordonnées de vos destinataires en Chine et le message lui-même à livrer en votre nom. Resend est hébergé sur AWS et, de son propre aveu, stocke les données clients — contenu des messages, journaux de livraison, charges utiles de webhooks et dossiers de compte — aux États-Unis, sans aucune région en Chine continentale. Cela met deux questions distinctes sur la table : le transfert transfrontalier des informations personnelles de vos destinataires hors de Chine, et le pendant livraison-et-déclaration — faire entrer le courrier dans les boîtes aux lettres du continent, et le devoir ICP que porte l’application qui déclenche le courrier.
Resend en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Resend — et le droit chinois |
|---|---|
| Ce que vous confiez à Resend | L'adresse e-mail du destinataire et le corps du message. Resend stocke lui-même “message content, delivery logs, webhook payloads, and account records” — tout cela est une information personnelle dès lors que le destinataire est une personne en Chine continentale. |
| Où cela va | À l'étranger. Resend stocke les données clients aux États-Unis et liste “Amazon Web Services, Inc. (USA)” comme fournisseur d'hébergement et d'envoi. Ses régions d'envoi (us-east-1, eu-west-1, sa-east-1, ap-northeast-1) n'en comptent aucune en Chine continentale, et choisir la région UE “does not control where data is stored.” |
| Envoyer par son intermédiaire des e-mails collectés en Chine | Chaque envoi à un destinataire en Chine déplace l'adresse e-mail de ce destinataire et le contenu du message hors du pays — un transfert transfrontalier (数据出境) au titre des articles 38 à 40 de la PIPL. Le devoir incombe à vous, le responsable de traitement : information, consentement distinct, et un mécanisme de transfert. |
| Conservation, résidence et consentement | Resend conserve les données d'e-mail et de journal pendant 30 jours tant qu'un compte est actif, supprime les données restantes dans les 90 jours suivant la résiliation, et conserve les sauvegardes pendant 7 jours — le tout aux États-Unis. Un opérateur d'infrastructure d'information critique doit un devoir de stockage sur le territoire (loi sur la cybersécurité article 39, anciennement l'article 37) ; les envois marketing nécessitent aussi un consentement distinct et une désinscription fonctionnelle (PIPL articles 13/23). |
| La voie légale | La joignabilité n'est pas l'axe. Acheminez la livraison vers les destinataires en Chine par une voie conforme sur le territoire, minimisez les données des destinataires, obtenez les consentements transfrontalier et marketing, et diffusez l'application déclencheuse sur le territoire, sur une infrastructure déclarée (ICP). 21YunBox cartographie, localise et diffuse ; il est consultatif sur les questions de licence et juridiques, qui relèvent de votre conseil. |
Ce que vous lui confiez réellement — les coordonnées et le contenu de vos destinataires
Avec une API d’e-mail transactionnel, ce que vous envoyez n’est pas une page à rendre — ce sont les coordonnées d’une personne et un message à son sujet. Chaque appel à Resend transporte l’adresse e-mail du destinataire et le corps du message, qui, pour un produit tourné vers la Chine, contient couramment exactement ce qu’une notice révèle : un code à usage unique, une réinitialisation de mot de passe, une confirmation de commande ou d’expédition, une notification de compte ou de facturation. Resend en conserve ensuite une trace. Sa page GDPR indique qu’il stocke “message content, delivery logs, webhook payloads, and account records” aux États-Unis, conservant les données d’e-mail et de journal pendant 30 jours tant que le compte est actif (plus longtemps dans le cadre d’accords entreprise), supprimant les données clients restantes dans les 90 jours suivant la résiliation du compte, et conservant les sauvegardes pendant 7 jours. Tout cela est une information personnelle, et tout cela repose à l’étranger.
Resend est hébergé sur AWS — il liste “Amazon Web Services, Inc. (USA): Third party hosting and sending provider” en premier parmi ses sous-traitants, chacun étant étiqueté (USA), et aucun en Chine continentale. Resend a ajouté des régions d’envoi — Virginie du Nord (us-east-1), Irlande (eu-west-1), São Paulo (sa-east-1) et Tokyo (ap-northeast-1) — mais celles-ci contrôlent uniquement l’endroit d’où le courrier sortant est expédié. Selon les propres termes de Resend, le choix “does not control where data is stored, and there is no setting today that moves stored data to the EU.” Les données reposent aux États-Unis où que vous envoyiez, et il n’existe aucune région en Chine continentale.
C’est un transfert transfrontalier — des informations personnelles de vos destinataires
Voici la porte que la plupart des équipes manquent. Dès l’instant où vous envoyez à une personne en Chine continentale, vous téléversez l’adresse e-mail de cette personne — et ce que le corps du message révèle à son sujet — vers l’infrastructure américaine de Resend. Au titre de la loi chinoise sur la protection des informations personnelles, c’est un transfert transfrontalier d’informations personnelles (数据出境), et la PIPL met le devoir sur le responsable de traitement — vous, le client de Resend, non Resend. Les articles 38 à 40 exigent information, un consentement distinct de tout accord à recevoir vos e-mails, et un mécanisme de transfert : une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Au-delà de certains seuils, ou lorsque les données sont des « données importantes », ce transfert peut aussi nécessiter l’évaluation de sécurité pour l’exportation de données de Chine (数据出境安全评估) avant que quoi que ce soit ne parte.
Deux devoirs supplémentaires s’empilent par-dessus. Si une partie de votre messagerie vers la Chine est commerciale — une promotion, une infolettre, une relance — les articles 13 et 23 de la PIPL exigent une base légale et le consentement du destinataire, et vous devez honorer la désinscription ; une relation transactionnelle n’autorise pas en elle-même le marketing. Et si votre organisation est un opérateur d’infrastructure d’information critique ou un responsable de traitement à grand volume, l’article 39 de la loi sur la cybersécurité (anciennement l’article 37 — l’article de localisation des données a été renuméroté par l’amendement de 2025, en vigueur depuis le 1er janvier 2026, sa substance restant inchangée) exige que les informations personnelles collectées en Chine soient stockées en Chine, un devoir de stockage sur le territoire que des dossiers d’e-mail résidant aux États-Unis ne peuvent satisfaire. Rien de cela ne dépend de la rapidité de réponse de l’API ; cela dépend de savoir si les données avaient une base légale pour quitter le pays.
Atteindre l’API n’est pas la question — une voie de livraison conforme sur le territoire l’est
Ainsi, « pouvons-nous atteindre Resend depuis la Chine ? » est le mauvais test. L’API répond. La question productive est de savoir comment maintenir les données de vos destinataires en Chine sur une assise légale tout en faisant livrer le courrier — et cela comporte deux volets. Le volet conformité consiste à cesser l’envoi à l’étranger, sans consentement, des coordonnées collectées en Chine : acheminez votre messagerie vers les destinataires en Chine par une voie de livraison conforme, sur le territoire, réduisez au minimum les données de destinataires que vous transférez, obtenez le consentement transfrontalier distinct (et le consentement marketing là où il s’applique), et conservez une base légale pour tout ce qui part encore.
Le volet pratique est la livraison elle-même. Les e-mails envoyés depuis des plages d’IP à l’étranger vers les grands fournisseurs de boîtes aux lettres du continent rencontrent un filtrage et une friction de délivrabilité que les expéditeurs hors de Chine rencontrent rarement. Cette page n’y met aucun chiffre — un taux de délivrabilité ne signifie rien sans méthode, échantillon et date déclarés — mais c’est une raison courante pour laquelle les équipes veulent une voie d’envoi sur le territoire, indépendamment de l’analyse juridique. Et séparément, l’application ou le site qui déclenche et gère le courrier — l’inscription, le reçu, la réinitialisation — est lui-même un service public sur le continent, de sorte qu’il porte un devoir de déclaration ICP (备案) et nécessite une livraison conforme, sur le territoire. Il s’agit d’une carte des risques, pas d’un verdict : savoir si un mécanisme de transfert, un stockage sur le territoire, ou un flux de consentement revu s’appliquent à votre programme dépend de ce que vous envoyez réellement, en quelle quantité, et à qui — réglez les détails avec un conseil avant de construire.
La voie légale — cartographier, localiser, diffuser
Il existe une manière légale d’exploiter l’e-mail pour un produit tourné vers la Chine, et elle a une forme. D’abord, cartographier : notre équipe Chine inventorie quels messages vont à des destinataires en Chine, quelles coordonnées et quel contenu chacun transporte, où Resend les traite et les stocke, et ce qu’il conserve — puis étudie votre exposition PIPL transfrontalière, vos devoirs de consentement marketing, et tout devoir de stockage sur le territoire au titre de l’article 39. Nous cadrons le tableau technique ; vous réglez les conclusions juridiques avec un conseil.
Ensuite, localiser : acheminez le tronçon chinois — le courrier transactionnel et de notification que vous envoyez aux utilisateurs du continent — par une voie de livraison conforme, sur le territoire, tout en conservant Resend pour les marchés où il vous sert déjà. Localiser signifie cesser l’envoi à l’étranger, sans consentement, des coordonnées collectées en Chine et déplacer la livraison en Chine vers une voie légale sur le territoire — jamais un renvoi vers un point de terminaison à l’étranger qui expédie les données hors du pays malgré tout. Lorsqu’une licence de télécommunications ou de messagerie porte sur le canal, cela relève d’un opérateur national agréé et de votre conseil ; 21YunBox est consultatif sur ce point et ne détient aucune licence de ce type.
Ensuite, diffuser : l’application tournée vers la Chine qui déclenche et rend ces e-mails porte un devoir de déclaration ICP (备案) et nécessite une livraison conforme, sur le territoire — le 21YunBox Optimizer, devant la pile que vous exploitez déjà, sans reconstruction et sans changement de plateforme. Le résultat est un programme e-mail qui s’exécute légalement et en conformité pour vos utilisateurs en Chine. 21YunBox ne recourt ni ne suggère jamais de contournement d’aucune sorte. Nous sommes une couche conforme et un partenaire de Resend, non un concurrent.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- L’évaluation de sécurité pour l’exportation de données de Chine
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Resend est-il bloqué en Chine ?
Non — l'API de Resend est joignable depuis le continent, la joignabilité n'est donc pas le problème. La question de conformité est que les adresses e-mail de vos destinataires en Chine et le contenu des messages sont envoyés vers l'infrastructure américaine de Resend et y sont stockés, ce qui fait de chaque envoi un transfert transfrontalier d'informations personnelles au titre de la PIPL. Traitez les détails comme un risque à confirmer avec un conseil.
La région UE de Resend (eu-west-1) garde-t-elle mes données en Europe, ou pourrait-elle les garder en Chine ?
Ni l'un ni l'autre. Les régions de Resend sont des régions d'envoi qui contrôlent uniquement l'endroit d'où le courrier est expédié ; sa page GDPR indique que le choix “does not control where data is stored,” lequel demeure les États-Unis. Il n'existe aucune région en Chine continentale, de sorte que les données d'un destinataire en Chine ne restent pas en Chine lorsque vous envoyez via Resend.
Pouvons-nous continuer à utiliser Resend pour un produit tourné vers la Chine ?
Souvent oui, dans le cadre d'une configuration encadrée. 21YunBox cartographie ce qui quitte le pays, achemine la livraison vers les destinataires en Chine par une voie conforme sur le territoire avec consentement et minimisation des données, et fournit une diffusion déclarée (ICP) et sur le territoire pour l'application qui déclenche le courrier — devant la pile que vous exploitez déjà, sans reconstruction. Réglez les conclusions juridiques avec un conseil.


