Funktioniert Resend in China? PIPL-Grenztransfer, Empfängerdaten und Auslieferungs-Compliance
Resends E-Mail-API ist aus China erreichbar, aber sie speichert die E-Mail-Adressen, Nachrichteninhalte und Zustellprotokolle Ihrer Empfänger auf AWS in den Vereinigten Staaten, ohne Festland-China-Region — sodass jeder Versand an einen China-Empfänger ein PIPL-Grenztransfer ist. Ein Blick zuerst auf die Compliance: wo Resend Ihre Empfängerdaten hält und der rechtmäßige Weg nach China.
Funktioniert Resend in China?
Resend ist aus China erreichbar, aber es speichert die E-Mail-Adressen, Nachrichteninhalte und Zustellprotokolle Ihrer Empfänger in den Vereinigten Staaten — sodass jeder Versand an eine Person in Festlandchina ein grenzüberschreitender Transfer ihrer personenbezogenen Daten ist, keine Geschwindigkeitsfrage.
Resend ist eine AWS-gehostete E-Mail-API: Sie übergeben ihr die Adresse des Empfängers und den Nachrichtentext, und sie speichert diesen Nachrichteninhalt, Zustellprotokolle, Webhook-Payloads und Kontodatensätze in den USA — ohne Festland-China-Region, und seine Sende-Regionen (wie eu-west-1) bewegen nicht, wo Daten gespeichert werden. An jemanden in China zu senden, macht Sie also zum Verarbeiter eines PIPL-Grenztransfers (Art. 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus, mit einer Marketing-Einwilligung und einem Opt-out obendrauf (Art. 13/23). Der rechtmäßige Hebel ist ein rechtskonformer inländischer Auslieferungspfad mit Einwilligung und Datenminimierung — plus ICP-gemeldete Auslieferung für die App, die die Mail auslöst — nicht, die Offshore-API erreichbar zu machen.
Dies ist eine Risikokarte, kein Urteil — klären Sie die Einzelheiten mit Rechtsbeistand. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ✕ Resend speichert Kundendaten in den Vereinigten Staaten; es hat keine Festland-China-Region
- ! Empfänger-E-Mail + Nachrichteninhalt zum Ausliefern gesendet = ein PIPL-Grenztransfer
- ! Die eu-west-1-Sende-Region zu wählen, bewegt gespeicherte Daten nicht aus den USA
- ! Werbliche Versände brauchen zudem eine gesonderte PIPL-Einwilligung und ein funktionierendes Opt-out
- ✓ 21YunBox leitet China-Auslieferung im Inland, regelt den Transfer und meldet die App per ICP
Was die offizielle Resend-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
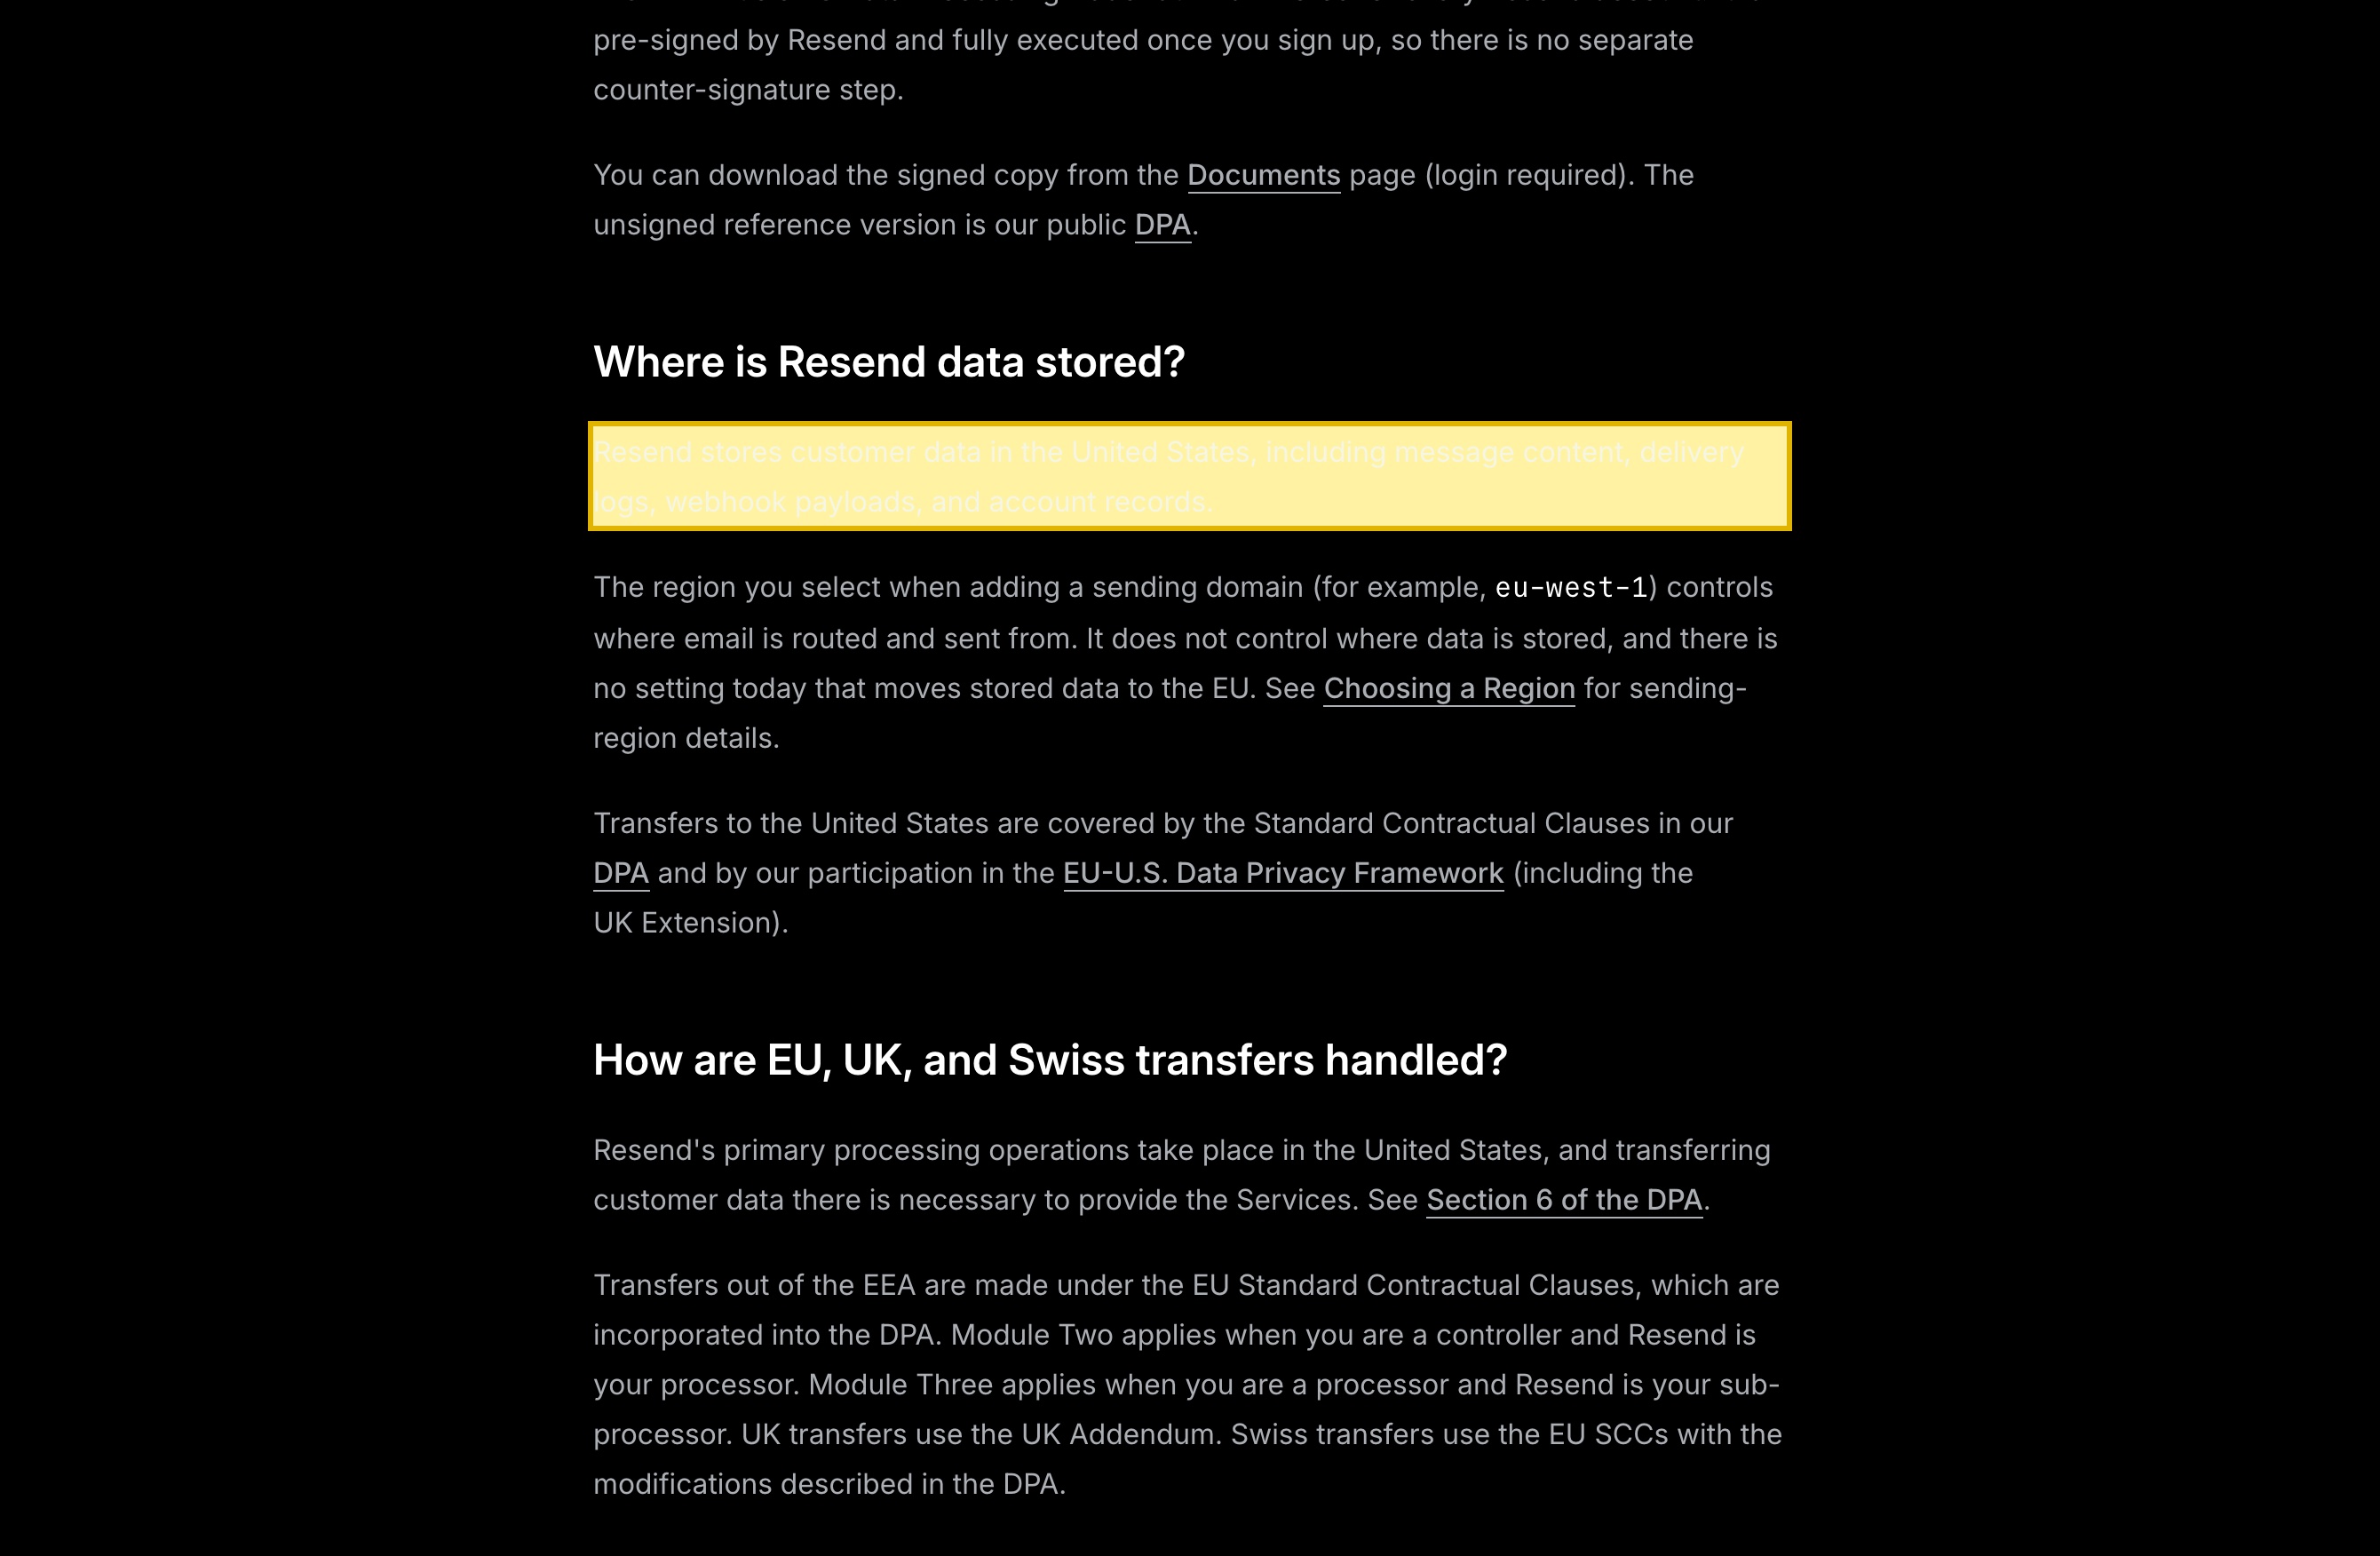
| Resend speichert Kundendaten in den Vereinigten Staaten, ohne Festland-China-Region. Seine DSGVO-Seite gibt an, es speichere „message content, delivery logs, webhook payloads, and account records“ in den USA, und dass die Sende-Region, die Sie wählen (zum Beispiel eu-west-1), „does not control where data is stored, and there is no setting today that moves stored data to the EU“. | Resend — GDPR page (resend.com), abgerufen 2026-10-10 |
| Das Hosting ist AWS, jeder Subprozessor ist US-ansässig, und Datensätze werden im Ausland aufbewahrt. Resend listet „Amazon Web Services, Inc. (USA): Third party hosting and sending provider“ als ersten unter 22 Subprozessoren, jeden mit (USA) getaggt und keinen in China; E-Mail- und Log-Daten werden 30 Tage aufbewahrt, solange ein Konto aktiv ist, verbleibende Daten innerhalb von 90 Tagen nach Kündigung gelöscht und Backups 7 Tage gehalten. | Resend — Subprocessors and GDPR pages (resend.com), abgerufen 2026-10-10 |
| Die Adresse und den Inhalt eines China-Empfängers ins Ausland zu senden, ist ein PIPL-Grenztransfer. Die E-Mail des Empfängers und den Nachrichtentext auf US-Server hochzuladen, löst PIPL Art. 38–40 bei Ihnen, dem Verarbeiter, aus — Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung) —, und werbliche Versände fügen eine Einwilligungs- und Opt-out-Pflicht nach Art. 13/23 hinzu. | PIPL Articles 38–40 and 13/23 (21YunBox cross-border explainer), abgerufen 2026-10-10 |
| Ein CIIO oder hochvolumiger Verarbeiter schuldet eine inländische Speicherpflicht, die US-Server nicht erfüllen können. Das Cybersicherheitsgesetz Art. 39 (vormals Art. 37) verlangt, dass in China erhobene personenbezogene Daten in China gespeichert werden; die Novelle 2025, in Kraft seit 1. Januar 2026, hat den Datenlokalisierungsartikel von 37 auf 39 umnummeriert, inhaltlich unverändert. | China Cybersecurity Law Article 39 (formerly 37), abgerufen 2026-10-10 |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für ein Produkt, das Nutzern in Festlandchina E-Mails sendet, ist die erste Frage zu Resend meist, ob seine API überhaupt aus dem Festland erreicht werden kann — und das kann sie; Resend ist eine entwicklerorientierte E-Mail-API, die China nicht rundheraus sperrt. Erreichbarkeit ist also nicht, wo die China-Entscheidung getroffen wird. Was sie entscheidet, ist, was geschieht, wenn Sie Resend die Kontaktdaten Ihrer China-Empfänger und die Nachricht selbst übergeben, um sie in Ihrem Auftrag auszuliefern. Resend ist auf AWS gehostet und speichert, nach eigener Darstellung, Kundendaten — Nachrichteninhalt, Zustellprotokolle, Webhook-Payloads und Kontodatensätze — in den Vereinigten Staaten, ohne Festland-China-Region. Das legt zwei eigenständige Fragen auf den Tisch: den grenzüberschreitenden Transfer der personenbezogenen Daten Ihrer Empfänger aus China und das Auslieferungs-und-Melde-Gegenstück — Mail in Festland-Postfächer zu bringen und die ICP-Pflicht, die die App trägt, die die Mail auslöst.
Resend in China auf einen Blick
| Worüber es entscheidet | In Resends eigenen Worten — und nach chinesischem Recht |
|---|---|
| Was Sie Resend übergeben | Die E-Mail-Adresse des Empfängers und den Nachrichtentext. Resend selbst speichert „message content, delivery logs, webhook payloads, and account records“ — all das personenbezogene Daten, sobald der Empfänger eine Person in Festlandchina ist. |
| Wohin es geht | Ins Ausland. Resend speichert Kundendaten in den Vereinigten Staaten und listet „Amazon Web Services, Inc. (USA)“ als seinen Hosting- und Sende-Anbieter. Seine Sende-Regionen (us-east-1, eu-west-1, sa-east-1, ap-northeast-1) umfassen keine in Festlandchina, und die EU-Region zu wählen, „does not control where data is stored“. |
| In China gesammelte E-Mail darüber senden | Jeder Versand an einen China-Empfänger bewegt dessen E-Mail-Adresse und Nachrichteninhalt aus dem Land — ein grenzüberschreitender Transfer (数据出境) nach PIPL Art. 38–40. Die Pflicht liegt bei Ihnen, dem Verarbeiter: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus. |
| Aufbewahrung, Residenz & Einwilligung | Resend bewahrt E-Mail- und Log-Daten 30 Tage auf, solange ein Konto aktiv ist, löscht verbleibende Daten innerhalb von 90 Tagen nach Kündigung und hält Backups 7 Tage — alles in den USA. Ein Betreiber kritischer Informationsinfrastruktur schuldet eine inländische Speicherpflicht (Cybersicherheitsgesetz Art. 39, vormals Art. 37); werbliche Versände brauchen zudem eine gesonderte Einwilligung und ein funktionierendes Opt-out (PIPL Art. 13/23). |
| Der rechtmäßige Weg | Erreichbarkeit ist nicht die Achse. Leiten Sie die China-Empfänger-Auslieferung über einen rechtskonformen inländischen Pfad, halten Sie Empfängerdaten minimiert, holen Sie die Grenz- und Marketing-Einwilligungen ein und liefern Sie die auslösende App im Inland auf ICP-gemeldeter Infrastruktur aus. 21YunBox kartiert, lokalisiert und liefert aus; es ist beratend bei Lizenz- und Rechtsfragen, die bei Ihrem Rechtsbeistand liegen. |
Was Sie ihr tatsächlich übergeben — die Kontaktdaten und Inhalte Ihrer Empfänger
Bei einer transaktionalen E-Mail-API ist das, was Sie senden, keine Seite zum Rendern — es sind die Kontaktdaten einer Person und eine Nachricht über sie. Jeder Aufruf an Resend trägt die E-Mail-Adresse des Empfängers und den Nachrichtentext, der für ein auf China ausgerichtetes Produkt regelmäßig genau das enthält, was eine Benachrichtigung preisgibt: einen Einmal-Passcode, einen Passwort-Reset, eine Bestell- oder Versandbestätigung, eine Konto- oder Abrechnungsbenachrichtigung. Resend hält dann einen Datensatz davon. Seine DSGVO-Seite gibt an, dass es „message content, delivery logs, webhook payloads, and account records“ in den Vereinigten Staaten speichert, E-Mail- und Log-Daten 30 Tage aufbewahrt, solange das Konto aktiv ist (länger unter Enterprise-Vereinbarungen), verbleibende Kundendaten innerhalb von 90 Tagen nach Kontokündigung löscht und Backups 7 Tage hält. All das sind personenbezogene Daten, und all das ruht im Ausland.
Resend ist auf AWS gehostet — es listet „Amazon Web Services, Inc. (USA): Third party hosting and sending provider“ als ersten unter seinen Subprozessoren, jeder davon mit (USA) getaggt, keiner in Festlandchina. Resend hat Sende-Regionen hinzugefügt — Northern Virginia (us-east-1), Irland (eu-west-1), São Paulo (sa-east-1) und Tokio (ap-northeast-1) —, aber diese steuern nur, von wo ausgehende Mail versendet wird. In Resends eigenen Worten „does not control where data is stored, and there is no setting today that moves stored data to the EU“ (steuert die Wahl nicht, wo Daten gespeichert werden, und es gibt heute keine Einstellung, die gespeicherte Daten in die EU verschiebt). Die Daten ruhen in den Vereinigten Staaten, von wo immer Sie senden, und es gibt überhaupt keine Festland-China-Region.
Es ist ein grenzüberschreitender Transfer — der personenbezogenen Daten Ihrer Empfänger
Hier ist das Tor, das die meisten Teams übersehen. In dem Moment, in dem Sie an eine Person in Festlandchina senden, laden Sie die E-Mail-Adresse dieser Person — und was immer der Nachrichtentext über sie preisgibt — auf Resends US-Infrastruktur. Nach Chinas Gesetz zum Schutz personenbezogener Daten ist das ein grenzüberschreitender Transfer personenbezogener Daten (数据出境), und PIPL legt die Pflicht auf den Verarbeiter — Sie, Resends Kunde, nicht Resend. Art. 38–40 verlangen Mitteilung, eine gesonderte Einwilligung, getrennt von jeder Zustimmung, Ihre E-Mail zu empfangen, und einen Transfermechanismus: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Oberhalb bestimmter Schwellen, oder wo die Daten „wichtige Daten“ sind, kann dieser Transfer zudem Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) verlangen, bevor irgendetwas ausreist.
Zwei weitere Pflichten stapeln sich obendrauf. Ist ein Teil Ihrer China-Nachrichtenübermittlung werblich — eine Promotion, ein Newsletter, eine Win-back —, verlangen PIPL Art. 13 und 23 eine Rechtsgrundlage und die Einwilligung des Empfängers, und Sie müssen das Opt-out achten; eine transaktionale Beziehung lizenziert Marketing nicht von sich aus. Und ist Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur oder ein hochvolumiger Verarbeiter, verlangt Art. 39 (vormals Art. 37 — der Datenlokalisierungsartikel wurde durch die Novelle 2025, in Kraft seit 1. Januar 2026, umnummeriert, inhaltlich unverändert) des Cybersicherheitsgesetzes, dass in China erhobene personenbezogene Daten in China gespeichert werden, eine inländische Speicherpflicht, die US-residente E-Mail-Datensätze nicht erfüllen können. Nichts davon hängt davon ab, wie schnell die API antwortet; es hängt davon ab, ob die Daten eine Rechtsgrundlage hatten, das Land zu verlassen.
Die API zu erreichen, ist nicht die Frage — ein rechtskonformer inländischer Auslieferungspfad schon
Also ist „können wir Resend aus China erreichen?“ der falsche Test. Es ist erreichbar. Die produktive Frage ist, wie man die Daten der China-Empfänger auf einer rechtmäßigen Grundlage hält und die Mail dennoch ausgeliefert bekommt — und das hat zwei Teile. Der Compliance-Teil ist, den uneingewilligten Offshore-Versand von China-Kontaktdaten zu stoppen: Leiten Sie Ihre China-Empfänger-Nachrichtenübermittlung über einen rechtskonformen, inländischen Auslieferungspfad, halten Sie die Empfängerdaten, die Sie übertragen, auf ein Minimum, holen Sie die gesonderte Grenz-Einwilligung ein (und die Marketing-Einwilligung, wo sie gilt) und halten Sie eine rechtmäßige Grundlage für alles, was dennoch ausreist.
Der praktische Teil ist die Auslieferung selbst. E-Mail, die von Offshore-IP-Bereichen an die großen Festland-Postfachanbieter gesendet wird, trifft auf Filterung und Zustellbarkeitsreibung, die Absender außerhalb Chinas selten erleben. Diese Seite setzt keine Zahl darauf — eine Zustellbarkeitsrate bedeutet nichts ohne angegebene Methode, Stichprobe und Datum —, aber es ist ein häufiger Grund, warum Teams unabhängig von der rechtlichen Analyse einen inländischen Versandpfad wollen. Und separat ist die App oder Site, die die Mail auslöst und verwaltet — die Anmeldung, der Beleg, der Reset —, selbst ein öffentlicher Dienst im Festland, trägt also eine ICP-Beian (备案)-Pflicht und braucht rechtskonforme, inländische Auslieferung. Dies ist eine Risikokarte, kein Urteil: Ob ein Transfermechanismus, inländische Speicherung oder ein überarbeiteter Einwilligungsfluss auf Ihr Programm zutrifft, hängt davon ab, was Sie tatsächlich senden, wie viel und an wen — klären Sie die Einzelheiten mit Rechtsbeistand, bevor Sie bauen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtmäßigen Weg, E-Mail für ein auf China ausgerichtetes Produkt zu betreiben, und er hat eine Gestalt. Zuerst kartieren: Unser China-Team inventarisiert, welche Nachrichten an China-Empfänger gehen, welche Kontaktdaten und Inhalte jede trägt, wo Resend sie verarbeitet und speichert und was es aufbewahrt — und arbeitet dann Ihre PIPL-Grenz-Exponierung, Ihre Marketing-Einwilligungs-Pflichten und jede inländische Speicherpflicht nach Art. 39 durch. Wir rahmen das technische Bild; die rechtlichen Schlüsse ziehen Sie mit Rechtsbeistand.
Dann lokalisieren: Leiten Sie die China-Teilstrecke — die transaktionale und Benachrichtigungs-Mail, die Sie an Nutzer im Festland senden — über einen rechtskonformen, inländischen Auslieferungspfad, während Sie Resend für die Märkte behalten, in denen es Ihnen bereits dient. Lokalisieren heißt, den uneingewilligten Offshore-Versand von China-Kontaktdaten zu stoppen und die China-Auslieferung auf einen rechtmäßigen inländischen Pfad zu bewegen — niemals eine Umleitung, die die Daten ohnehin ins Ausland verschifft. Wo eine Telekom- oder Messaging-Lizenz den Kanal berührt, liegt das bei einem lizenzierten inländischen Betreiber und Ihrem Rechtsbeistand; 21YunBox ist dort beratend und hält keine solche Lizenz.
Dann ausliefern: Die auf China ausgerichtete App, die diese E-Mails auslöst und rendert, trägt eine ICP-Beian (备案)-Pflicht und braucht rechtskonforme, inländische Auslieferung — der 21YunBox Optimizer, vor dem Stack, den Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Das Ergebnis ist ein E-Mail-Programm, das legal und rechtskonform für Ihre Nutzer in China läuft. 21YunBox verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer. Wir sind eine rechtskonforme Overlay und Partnerin zu Resend, keine Konkurrentin zu ihm.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Ist Resend in China gesperrt?
Nein — Resends API ist aus dem Festland erreichbar, Erreichbarkeit ist also nicht das Problem. Die Compliance-Frage ist, dass die E-Mail-Adressen und Nachrichteninhalte Ihrer China-Empfänger an Resends US-Infrastruktur gesendet und dort gespeichert werden, was jeden Versand zu einem grenzüberschreitenden Transfer personenbezogener Daten nach PIPL macht. Behandeln Sie die Einzelheiten als ein mit Rechtsbeistand zu bestätigendes Risiko.
Hält Resends EU-(eu-west-1-)Region meine Daten in Europa, oder könnte sie sie in China halten?
Keines von beidem. Resends Regionen sind Sende-Regionen, die nur steuern, von wo Mail versendet wird; seine DSGVO-Seite gibt an, die Wahl „does not control where data is stored“, was die Vereinigten Staaten bleiben. Es gibt keine Festland-China-Region, die Daten eines China-Empfängers bleiben also nicht in China, wenn Sie über Resend senden.
Können wir Resend für ein auf China ausgerichtetes Produkt weiter nutzen?
Oft ja, als Teil eines geregelten Setups. 21YunBox kartiert, was das Land verlässt, leitet die China-Empfänger-Auslieferung über einen rechtskonformen inländischen Pfad mit Einwilligung und Datenminimierung und bietet ICP-gemeldete, inländische Auslieferung für die App, die die Mail auslöst — vor dem Stack, den Sie bereits betreiben, ohne Neuaufbau. Klären Sie die rechtlichen Schlüsse mit Rechtsbeistand.


