¿Funciona hCaptcha en China? Datos de los visitantes, transferencia transfronteriza según la PIPL y residencia de datos
El widget antibots de hCaptcha es accesible desde China continental, así que la carga no es la verdadera cuestión. Para distinguir a personas de bots, recoge la dirección IP, los datos del dispositivo y del navegador y señales de comportamiento de cada visitante — movimientos del ratón, pulsaciones de teclas, eventos táctiles —, todo ello información personal según la PIPL; y, según la propia política de privacidad de Intuition Machines, hCaptcha se opera desde Estados Unidos, con los datos de los visitantes «transferred to, processed, and stored in the United States» (su FAQ sobre el RGPD añade centros de datos en la UE y «regional servers around the world»), sin nombrar ninguna región en China continental. Para los visitantes en China, eso convierte la recogida en una transferencia transfronteriza (数据出境) según los artículos 38–40 de la PIPL — notificación, un consentimiento separado, un mecanismo de transferencia —, y la propia recogida necesita una base legal según la PIPL y una notificación clara. Una mirada, con el cumplimiento por delante, a lo que recoge hCaptcha, adónde va y la ruta legal dentro del país.
¿Funciona hCaptcha en China?
El widget de hCaptcha es accesible desde China continental, así que la carga no es la verdadera cuestión. Lo que la decide es que un CAPTCHA, por diseño, inspecciona a cada visitante — y hCaptcha recoge su dirección IP, sus datos de dispositivo y navegador y sus señales de comportamiento, todo ello información personal según la PIPL, y después los trata en el extranjero.
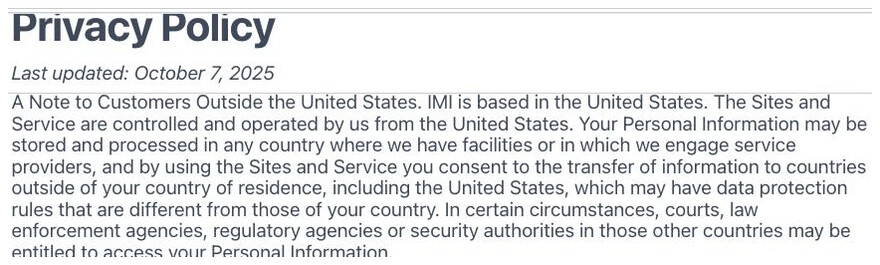
Según la propia política de privacidad de Intuition Machines, hCaptcha “is based in the United States,” está “controlled and operated by us from the United States,” y los datos de los visitantes “will be transferred to, processed, and stored in the United States”; su FAQ sobre el RGPD añade centros de datos en Europa y EE. UU. y “regional servers around the world,” y no nombra ninguna región de China continental. Para los visitantes en China, eso convierte la recogida en una transferencia transfronteriza (数据出境) según los artículos 38–40 de la PIPL — notificación, un consentimiento separado y un mecanismo de transferencia —, y puede activar la evaluación de seguridad para la exportación de datos de China. La propia recogida necesita una base legal según la PIPL y una notificación clara y, para un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) añade un deber de almacenamiento dentro del país que ninguna región en el extranjero cumple.
21YunBox cartografía su exposición transfronteriza y de consentimiento, localiza la verificación humana para China sobre una base residente en China y con consentimiento, y entrega su sitio orientado a China dentro del país sobre infraestructura con registro ICP — sin reconstruir y nunca mediante ninguna forma de elusión. Trate los detalles como un riesgo que confirmar con asesoría legal. Nuestro equipo de China puede cartografiar su exposición con usted →
Instantánea de cumplimiento
- ✓ La accesibilidad no es el problema. hCaptcha se sirve desde sus propios endpoints (js.hcaptcha.com) en lugar de desde dominios propiedad de Google, así que no está bloqueado en la frontera como algunos CAPTCHA extranjeros. La accesibilidad no es la cuestión en China.
- ! Un CAPTCHA inspecciona a cada visitante por diseño. hCaptcha recoge la dirección IP, los datos del dispositivo y del navegador y las señales de comportamiento de cada visitante en China — “mouse movements, scroll position, keypress events, touch events” —, todo ello información personal según la PIPL.
- ! hCaptcha lo opera Intuition Machines desde Estados Unidos; según su propia política de privacidad, los datos de los visitantes se “transferred to, processed, and stored in the United States,” y su FAQ sobre el RGPD añade centros de datos en la UE y “regional servers around the world.” No nombra ninguna región de China continental, así que las señales residen en el extranjero — una transferencia transfronteriza (数据出境) según los artículos 38–40 de la PIPL: notificación, un consentimiento separado y un mecanismo de transferencia.
- ! La propia recogida necesita una base legal según la PIPL y una notificación clara antes de que se active el desafío; la transferencia transfronteriza a hCaptcha necesita además un consentimiento separado adicional.
- ! Por encima de determinados umbrales puede aplicarse la evaluación de seguridad para la exportación de datos (数据出境安全评估) y, para un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige que la información personal recogida en China se almacene en China — un deber que ninguna región en el extranjero cumple. Los controles Enterprise de “First-Party Hosting” no nombran ninguna región de China continental y, por sí solos, no cumplen sus deberes según la PIPL.
- ✓ La vía legal: utilizar una opción de verificación humana residente en China que mantenga dentro del país las señales de los visitantes sobre una base con consentimiento, enviar al extranjero solo lo que puede salir legalmente y entregar el sitio orientado a China dentro del país sobre infraestructura con registro ICP — cartografiar, localizar, entregar, y nunca la elusión.
Lo que la documentación oficial de hCaptcha dice sobre China
| Hecho | Fuente primaria |
|---|---|
| hCaptcha inspecciona a cada visitante y recoge su dirección IP, sus datos de dispositivo y navegador y sus señales de comportamiento. Según su propia política de privacidad, hCaptcha recoge de los usuarios finales “mouse movements, scroll position, keypress events, touch events, and similar information as applicable” para distinguir a personas de bots, junto con “IP addresses, browser type, Internet service provider, platform type, device type, operating system”; su declaración del Data Privacy Framework dice que puede tratar “Communications metadata (e.g. information on originating IP address or other identifier, date and time of interaction)” en Estados Unidos. Una dirección IP y los identificadores de dispositivo son información personal según la PIPL. | hCaptcha — Privacy Policy (hcaptcha.com), consultado el 2026-10-09 |
| hCaptcha se opera desde Estados Unidos, y su política de privacidad dice que los datos de los visitantes se tratan y almacenan allí. En “A Note to Customers Outside the United States” afirma: “IMI is based in the United States. The Sites and Service are controlled and operated by us from the United States,” y en “Cross-Border Data Transfer” que “your personal data will be transferred to, processed, and stored in the United States.” hCaptcha es un servicio de Intuition Machines, Inc. (IMI). | hCaptcha — Privacy Policy (hcaptcha.com), consultado el 2026-10-09 |
| hCaptcha no nombra ninguna región de datos en China continental. Su FAQ sobre el RGPD dice que está “operated by Intuition Machines, a company headquartered in the United States,” que “processes the vast majority of data within one of our many regional servers around the world,” que trata los metadatos “in our main data centers in Europe and, if applicable, the US,” y que “by default, analytics data is already stored in the EU.” China continental no aparece en ninguna parte de su documentación de privacidad o del RGPD, así que las señales de los visitantes recogidas en China acaban residiendo fuera del continente. | hCaptcha — GDPR FAQ (hcaptcha.com), consultado el 2026-10-09 |
| Enviar las señales de los visitantes en China a la infraestructura de hCaptcha en el extranjero es una transferencia transfronteriza según la PIPL. Trasladar información personal recogida de personas en China continental a infraestructura de EE. UU. o de la UE activa los artículos 38–40 de la PIPL: notificación, un consentimiento separado distinto de cualquier aceptación general y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. La propia recogida de las señales de IP, dispositivo y comportamiento necesita también una base legal según la PIPL y una notificación clara. | Ley de Protección de Información Personal de la RPC, artículos 38–40 (cac.gov.cn), consultado el 2026-10-09 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 9 de octubre de 2026.
Para un sitio que sirve a China continental, hCaptcha tiene el mismo giro incómodo que una herramienta de privacidad: es un control de seguridad que, usado tal cual, puede crear una exposición de cumplimiento de datos propia. El primer instinto es preguntar si el widget llega siquiera a cargar desde China — y, en la red, por lo general lo hace. hCaptcha se sirve desde sus propios endpoints en lugar de desde dominios propiedad de Google, así que no está bloqueado en la frontera como algunos CAPTCHA extranjeros. La accesibilidad, por tanto, no es donde se resuelve la decisión en China. Lo que la resuelve es más sencillo y está antes que la velocidad: un CAPTCHA funciona inspeccionando a cada visitante, y hCaptcha recoge la dirección IP, los detalles del dispositivo y del navegador y las señales de comportamiento de cada uno para distinguir a una persona de un bot — todo ello información personal según la ley china — y después trata esos datos fuera del continente.
hCaptcha en China de un vistazo
| Qué lo decide | En los propios términos de hCaptcha — y la ley china |
|---|---|
| Qué es | hCaptcha es un widget de verificación humana / antibots de Intuition Machines, Inc. (IMI). Para decidir si un visitante es humano recoge, en sus propias palabras, “IP addresses, browser type, Internet service provider, platform type, device type, operating system,” y, de los usuarios finales, “mouse movements, scroll position, keypress events, touch events, and similar information as applicable.” (movimientos del ratón, posición de desplazamiento, pulsaciones de teclas, eventos táctiles e información similar). Eso es un registro continuo de visitantes identificables. |
| ¿Es accesible desde el continente? | Por lo general, sí. hCaptcha se carga desde sus propios hosts (js.hcaptcha.com) y no depende de dominios propiedad de Google, así que no está bloqueado en la frontera como algunos CAPTCHA extranjeros. La accesibilidad es la mitad de la cuestión que corresponde a la entrega, no la mitad que decide si puede usarlo legalmente. |
| ¿Adónde van las señales de los visitantes? | Al extranjero. Su política de privacidad dice que hCaptcha está “controlled and operated by us from the United States” y que los datos personales “will be transferred to, processed, and stored in the United States”; su FAQ sobre el RGPD añade “main data centers in Europe and, if applicable, the US” y “many regional servers around the world.” No nombra ninguna región de China continental. |
| Recoger en él las señales de los visitantes en China | La dirección IP, los identificadores del dispositivo y las señales de comportamiento son información personal. Conservarlos en infraestructura de EE. UU. o de la UE es una transferencia transfronteriza (数据出境) según la PIPL (artículos 38–40): notificación, un consentimiento separado y un mecanismo de transferencia. La propia recogida necesita una base legal según la PIPL y una notificación clara antes de que se active el desafío, puede aplicarse una evaluación de seguridad para la exportación de datos por encima de los umbrales y, para un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) fija un deber de almacenamiento dentro del país que una región en el extranjero no puede cumplir. |
| A quién corresponde el deber | A usted, el operador del sitio orientado a China — el responsable del tratamiento de la información personal. La propia política de hCaptcha dice que el tratamiento de los datos de los usuarios finales “is governed by the agreement we have with our Integrator customers,” es decir, IMI actúa como encargado del tratamiento. Insertar el widget no traslada la obligación de la PIPL al proveedor. |
| La vía legal | Utilizar una opción de verificación humana residente en China que mantenga dentro del país los datos del desafío y de las señales sobre una base con consentimiento, enviar al extranjero solo lo que puede salir legalmente y entregar el sitio orientado a China dentro del país sobre infraestructura con registro ICP. 21YunBox cartografía, localiza y entrega; nunca utiliza ni sugiere ninguna forma de elusión. |
Un CAPTCHA inspecciona a cada visitante — así que recoge información personal por diseño
El punto estructural es fácil de pasar por alto precisamente porque hCaptcha es una herramienta de seguridad. Todo su método consiste en observar lo que hace un visitante y decidir si es humano — y, para hacerlo, lee señales de la persona. En la propia política de privacidad de hCaptcha esas señales se detallan: la recogida automática de “IP addresses, browser type, Internet service provider, platform type, device type, operating system,” y, de los usuarios finales en concreto, “mouse movements, scroll position, keypress events, touch events, and similar information as applicable.” Su declaración del Data Privacy Framework va más allá y nombra lo que puede tratar en Estados Unidos: “Communications metadata (e.g. information on originating IP address or other identifier, date and time of interaction).” (metadatos de las comunicaciones, como la dirección IP de origen u otro identificador, y la fecha y hora de la interacción).
Según la Ley de Protección de Información Personal de China, una dirección IP y un identificador de dispositivo son información personal, y las señales de interacción describen el comportamiento de una persona identificable. Así que el widget que usted añadió para frenar a los bots es, para cada visitante en China, un punto de recogida de información personal — recogida en silencio, antes de que el visitante haya hecho nada más que llegar al formulario. Eso hace que se apliquen dos deberes a la vez: una base legal y una notificación clara para recogerla y — como los datos salen después del continente — las normas transfronterizas de más abajo.
Accesible — pero la cuestión es dónde aterrizan las señales
Como hCaptcha por lo general carga desde China, es tentador dar la casilla por marcada. No lo está. La decisión es dónde acaban residiendo las señales del visitante y si tenían una base legal para salir del país, y hCaptcha responde al «dónde» en sus propios documentos. Su política de privacidad afirma que IMI “is based in the United States,” que “the Sites and Service are controlled and operated by us from the United States,” y que los datos personales “will be transferred to, processed, and stored in the United States.” Su FAQ sobre el RGPD describe una huella más amplia pero igualmente en el extranjero — el tratamiento “within one of our many regional servers around the world,” los metadatos “in our main data centers in Europe and, if applicable, the US,” con la analítica “by default… already stored in the EU.” En ninguna parte nombra una región de China continental.
Por eso esta página no publica ninguna cifra propia de latencia o accesibilidad en China para hCaptcha: la velocidad no es el eje para una decisión que depende de la residencia y del consentimiento. hCaptcha sí ofrece controles Enterprise — anuncia funciones de “First-Party Hosting” y “Zero PII”, y dice que los clientes Enterprise pueden obtener “hard technical guarantees on what data is stored, where data will be processed.” (garantías técnicas firmes sobre qué datos se almacenan y dónde se tratarán). Merece la pena explorarlos, pero no nombran ninguna región de China continental y, por sí solos, no cumplen los deberes de consentimiento, notificación y transferencia de la PIPL que recaen sobre usted como responsable del tratamiento. Si alguno de ellos le da una base residente en China es una configuración que debe confirmar con hCaptcha y con asesoría legal — no algo que herede por defecto al insertar el widget.
La transferencia transfronteriza — y el consentimiento que necesita
Esta es la puerta que la mayoría de los equipos pasa por alto. Un despliegue de hCaptcha que trata datos en EE. UU. o en la UE está, por definición, fuera del continente. Las señales de IP, dispositivo y comportamiento que guarda de sus visitantes en China son información personal, y cargarlas en infraestructura en el extranjero es una transferencia transfronteriza de información personal según la PIPL. La ley pone el deber en el responsable del tratamiento — usted, el operador del sitio, no hCaptcha como encargado: los artículos 38–40 exigen notificación, un consentimiento separado, distinto de cualquier aceptación general para usar su sitio, y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación.
Dos normas más pueden añadirse. Por encima de determinados umbrales, o cuando se trata de «datos importantes», la transferencia puede exigir la evaluación de seguridad para la exportación de datos de China (数据出境安全评估) antes de que nada salga. Y si su organización es un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la disposición de localización de datos se renumeró en la reforma de 2025, en vigor desde el 1 de enero de 2026, sin cambiar su fondo) exige que la información personal generada en China se almacene en China, algo que un despliegue de hCaptcha en el extranjero no puede satisfacer. Nada de esto depende de lo rápido que se muestre el desafío; depende de si los datos tenían una base legal para recogerse y para viajar. Un matiz propio de un CAPTCHA: puede que pueda apoyar la recogida en una base distinta del consentimiento — la seguridad del servicio —, pero ese es exactamente el tipo de juicio que conviene resolver con asesoría legal, y no elimina el consentimiento separado ni el mecanismo de transferencia que sigue necesitando el traslado transfronterizo. Cuáles de estas obligaciones se aplican a su despliegue concreto es un riesgo que debe confirmar con asesoría legal frente a lo que realmente recoge y adónde va.
La vía legal — cartografiar, localizar, entregar
Existe una forma legal de proteger contra bots un sitio orientado a China, y tiene una forma definida. Primero, cartografiar: nuestro equipo de China analiza su exposición a la PIPL en ambos frentes — la recogida y la transferencia —, identificando qué recoge el desafío de los visitantes en China, qué parte debe quedarse en el país, qué puede salir legalmente, dónde se aplica una evaluación de seguridad para la exportación de datos o un deber de almacenamiento del artículo 39, y qué debe cubrir su flujo de consentimiento y notificación. Las conclusiones jurídicas se resuelven con asesoría legal; nosotros construimos la imagen técnica que las alimenta.
Luego, localizar: ponemos en marcha e integramos una opción de verificación humana que mantenga los datos del desafío y de las señales de China sobre una base residente en China y con consentimiento — China cuenta con servicios nacionales de verificación humana consolidados, por ejemplo GeeTest (极验) y las ofertas de CAPTCHA/人机验证 integradas en las principales plataformas de nube chinas —, de modo que la protección de la que depende sigue funcionando mientras las señales de los visitantes dejan de salir del país por defecto. Allí donde hCaptcha siga sirviendo a sus otros mercados, seguirá haciéndolo.
Luego, entregar: el sitio orientado a China que muestra el desafío es en sí un servicio público en el continente, así que lleva un deber de registro ICP (备案) y necesita una entrega conforme dentro del país. 21YunBox lo entrega dentro del país — el 21YunBox Optimizer —, situado por delante del stack que ya utiliza, sin reconstruir y sin cambiar de plataforma. El resultado es una protección contra bots que funciona de forma legal y conforme para las personas que realmente usan su sitio en China. Lo que nunca hacemos — y lo que nadie puede hacer legalmente — es darle una forma de rodear las normas chinas de exportación de datos o cualquier restricción de red: localizamos lo que debe quedarse, entregamos dentro del país y nunca sacamos información personal de China subrepticiamente.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La evaluación de seguridad para la exportación de datos de China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Está disponible hCaptcha en China continental?
Por lo general, sí — hCaptcha se carga desde sus propios endpoints y no depende de dominios propiedad de Google, así que no es un servicio que China impida en la frontera, y la disponibilidad no es el obstáculo. La verdadera cuestión para un sitio orientado a China es la residencia de datos y el consentimiento: hCaptcha lo opera Intuition Machines desde Estados Unidos y trata los datos de los visitantes en EE. UU. y la UE, sin región en China continental, así que las señales de IP, dispositivo y comportamiento que recoge de sus visitantes en China residen en el extranjero. Esta página no publica ninguna cifra de latencia en China, porque la velocidad no es el eje — y la respuesta nunca es un rodeo de red. Trate los detalles como un riesgo que confirmar con asesoría legal.
¿Usar hCaptcha para visitantes en China es una transferencia transfronteriza de información personal?
Si las señales que recoge hCaptcha — dirección IP, datos de dispositivo y navegador, eventos de ratón, teclado y táctiles — se tratan en infraestructura de EE. UU. o de la UE (hCaptcha no nombra ninguna región de China continental), entonces sí: para sus visitantes en China, eso es una transferencia transfronteriza (数据出境) según la PIPL. Eso significa notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación) y, por encima de los umbrales, puede estar sujeta a la evaluación de seguridad para la exportación de datos de China. La propia recogida necesita una base legal según la PIPL y una notificación clara y, para un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) añade un deber de almacenamiento dentro del país. El responsable del tratamiento es usted, el operador del sitio; hCaptcha es el encargado. Confirme sus obligaciones exactas con asesoría legal.
¿Cómo es una forma conforme con China de hacer verificación humana, y puede ayudar 21YunBox?
El patrón legal mantiene los datos del desafío y de las señales de los visitantes en China sobre una base residente en China y con consentimiento, en lugar de enviarlos por defecto al extranjero — China cuenta con servicios nacionales de verificación humana consolidados precisamente para esto —, mientras que el sitio orientado a China que muestra el desafío se entrega dentro del país sobre infraestructura con registro ICP. Nuestro equipo de China puede cartografiar su exposición transfronteriza y de consentimiento según la PIPL para su entidad, sus datos y sus usuarios, localizar la verificación humana para China sobre una opción residente en China y poner en marcha la entrega dentro del país, con registro ICP, que hCaptcha no ofrece, por delante del stack que ya utiliza. Nunca es una ruta que rodee las normas chinas de exportación de datos. Póngase en contacto para revisar su caso concreto.





















