hCaptcha fonctionne-t-il en Chine ? Données de visiteur, transfert transfrontalier PIPL et résidence des données
Le widget anti-bot de hCaptcha est accessible depuis la Chine continentale, de sorte que le chargement n'est pas la vraie question. Pour distinguer les humains des bots, il collecte l'adresse IP, les données d'appareil et de navigateur, et des signaux comportementaux de chaque visiteur — mouvements de souris, frappes, événements tactiles — tous des informations personnelles au titre de la PIPL ; et selon la propre politique de confidentialité d'Intuition Machines, hCaptcha est exploité depuis les États-Unis, les données de visiteur étant « transférées vers, traitées et stockées aux États-Unis » (sa FAQ RGPD ajoute des centres de données UE et des « serveurs régionaux dans le monde entier »), ne nommant aucune région de Chine continentale. Pour les visiteurs en Chine, cela fait de la collecte un transfert transfrontalier (数据出境) au titre des articles 38 à 40 de la PIPL — information, un consentement distinct, un mécanisme de transfert — la collecte elle-même nécessitant une base légale PIPL et une information claire. Un regard priorité à la conformité sur ce que hCaptcha collecte, où cela va, et la voie légale sur le territoire.
hCaptcha fonctionne-t-il en Chine ?
Le widget de hCaptcha est accessible depuis la Chine continentale, de sorte que le chargement n'est pas la vraie question. Ce qui la décide, c'est qu'un CAPTCHA, par conception, inspecte chaque visiteur — et hCaptcha collecte son adresse IP, ses données d'appareil et de navigateur, et des signaux comportementaux, tous des informations personnelles au titre de la PIPL, puis les traite à l'étranger.
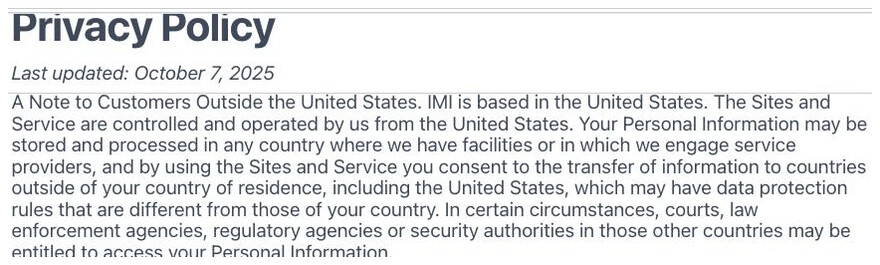
Selon la propre politique de confidentialité d'Intuition Machines, hCaptcha "is based in the United States," est "controlled and operated by us from the United States," et les données de visiteur "will be transferred to, processed, and stored in the United States" ; sa FAQ RGPD ajoute des centres de données en Europe et aux États-Unis et des "regional servers around the world," et ne nomme aucune région de Chine continentale. Pour les visiteurs en Chine, cela fait de la collecte un transfert transfrontalier (数据出境) au titre des articles 38 à 40 de la PIPL — information, un consentement distinct, et un mécanisme de transfert — et cela peut déclencher l'évaluation de sécurité pour l'exportation de données de la Chine. La collecte elle-même nécessite une base légale PIPL et une information claire, et pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité ajoute une obligation de stockage sur le territoire qu'aucune région à l'étranger ne satisfait.
21YunBox cartographie votre exposition transfrontalière et de consentement, localise la vérification humaine Chine sur une assise résidente en Chine et consentie, et diffuse votre site tourné vers la Chine sur le territoire sur une infrastructure déclarée ICP — sans reconstruction, et jamais aucune forme de contournement. Traitez les détails comme un risque à confirmer avec un conseil. Notre équipe Chine peut cartographier avec vous votre exposition →
Aperçu de conformité
- ✓ L'accessibilité n'est pas le problème. hCaptcha sert depuis ses propres points de terminaison (js.hcaptcha.com) plutôt que depuis des domaines appartenant à Google, de sorte qu'il n'est pas bloqué à la frontière comme le sont certains CAPTCHA étrangers. L'accessibilité n'est pas la question Chine.
- ! Un CAPTCHA inspecte chaque visiteur par conception. hCaptcha collecte l'adresse IP, les données d'appareil et de navigateur, et des signaux comportementaux de chaque visiteur chinois — "mouse movements, scroll position, keypress events, touch events" — tous des informations personnelles au titre de la PIPL.
- ! hCaptcha est exploité par Intuition Machines depuis les États-Unis ; selon sa propre politique de confidentialité, les données de visiteur sont "transferred to, processed, and stored in the United States," et sa FAQ RGPD ajoute des centres de données UE et des "regional servers around the world." Il ne nomme aucune région de Chine continentale, de sorte que les signaux reposent à l'étranger — un transfert transfrontalier (数据出境) au titre des articles 38 à 40 de la PIPL : information, un consentement distinct, et un mécanisme de transfert.
- ! La collecte elle-même nécessite une base légale PIPL et une information claire avant que le défi ne se déclenche ; le transfert transfrontalier vers hCaptcha nécessite un consentement distinct supplémentaire par-dessus.
- ! Au-dessus de certains seuils, l'évaluation de sécurité pour l'exportation de données (数据出境安全评估) peut s'appliquer, et pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité exige que les informations personnelles collectées en Chine soient stockées en Chine — une obligation qu'aucune région à l'étranger ne satisfait. Les contrôles Enterprise "First-Party Hosting" ne nomment aucune région de Chine continentale et ne s'acquittent pas à eux seuls de vos obligations PIPL.
- ✓ La voie légale : exploiter une option de vérification humaine résidente en Chine qui garde les signaux de visiteur sur le territoire sur une assise consentie, n'envoyer à l'étranger que ce qui peut légalement partir, et diffuser le site tourné vers la Chine sur le territoire sur une infrastructure déclarée ICP — cartographier, localiser, diffuser, et jamais aucun contournement.
Ce que la documentation officielle de hCaptcha dit de la Chine
| Fait | Source primaire |
|---|---|
| hCaptcha inspecte chaque visiteur et collecte son adresse IP, ses données d'appareil et de navigateur, et des signaux comportementaux. Selon sa propre politique de confidentialité, hCaptcha recueille des utilisateurs finaux "mouse movements, scroll position, keypress events, touch events, and similar information as applicable" pour distinguer les humains des bots, aux côtés de "IP addresses, browser type, Internet service provider, platform type, device type, operating system" ; sa divulgation Data Privacy Framework indique qu'il peut traiter des "Communications metadata (e.g. information on originating IP address or other identifier, date and time of interaction)" aux États-Unis. Une adresse IP et des identifiants d'appareil sont des informations personnelles au titre de la PIPL. | hCaptcha — Privacy Policy (hcaptcha.com), consulté le 2026-10-09 |
| hCaptcha est exploité depuis les États-Unis, et sa politique de confidentialité indique que les données de visiteur y sont traitées et stockées. Sous "A Note to Customers Outside the United States," elle indique : "IMI is based in the United States. The Sites and Service are controlled and operated by us from the United States," et sous "Cross-Border Data Transfer" que "your personal data will be transferred to, processed, and stored in the United States." hCaptcha est un service d'Intuition Machines, Inc. (IMI). | hCaptcha — Privacy Policy (hcaptcha.com), consulté le 2026-10-09 |
| hCaptcha ne nomme aucune région de données de Chine continentale. Sa FAQ RGPD indique qu'il est "operated by Intuition Machines, a company headquartered in the United States," qu'il "processes the vast majority of data within one of our many regional servers around the world," qu'il traite les métadonnées "in our main data centers in Europe and, if applicable, the US," et que "by default, analytics data is already stored in the EU." La Chine continentale n'apparaît nulle part dans sa documentation de confidentialité ou RGPD, de sorte que les signaux de visiteur collectés en Chine reposent hors du continent. | hCaptcha — GDPR FAQ (hcaptcha.com), consulté le 2026-10-09 |
| Envoyer les signaux des visiteurs chinois à l'infrastructure à l'étranger de hCaptcha est un transfert transfrontalier PIPL. Déplacer les informations personnelles collectées auprès de personnes en Chine continentale vers une infrastructure aux États-Unis ou dans l'UE déclenche les articles 38 à 40 de la PIPL : information, un consentement distinct de tout accord général, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. La collecte de l'IP, de l'appareil et des signaux comportementaux elle-même nécessite aussi une base légale PIPL et une information claire. | Loi sur la protection des informations personnelles de la RPC, articles 38 à 40 (cac.gov.cn), consulté le 2026-10-09 |
Sources vérifiées par Équipe Conformité 21YunBox le 9 octobre 2026.
Pour un site au service de la Chine continentale, hCaptcha porte la même torsion gênante qu’un outil de confidentialité : c’est un contrôle de sécurité qui, utilisé tel quel, peut créer une exposition de conformité des données qui lui est propre. Le premier instinct est de demander si le widget se charge seulement depuis la Chine — et sur le réseau, il le fait généralement. hCaptcha sert depuis ses propres points de terminaison plutôt que depuis des domaines appartenant à Google, de sorte qu’il n’est pas bloqué à la frontière comme le sont certains CAPTCHA étrangers. L’accessibilité n’est donc pas là où la décision Chine se règle. Ce qui la règle est plus simple et se situe en amont de la vitesse : un CAPTCHA fonctionne en inspectant chaque visiteur, et hCaptcha collecte l’adresse IP, les détails d’appareil et de navigateur, et des signaux comportementaux de chacun pour distinguer un humain d’un bot — tout cela des informations personnelles au titre du droit chinois — puis traite ces données hors du continent.
hCaptcha en Chine en un coup d’œil
| Ce qui le détermine | Dans les propres termes de hCaptcha — et le droit chinois |
|---|---|
| Ce que c'est | hCaptcha est un widget de vérification humaine / anti-bot d'Intuition Machines, Inc. (IMI). Pour décider si un visiteur est humain, il collecte, dans ses propres termes, “IP addresses, browser type, Internet service provider, platform type, device type, operating system,” et des utilisateurs finaux “mouse movements, scroll position, keypress events, touch events, and similar information as applicable.” C'est un enregistrement continu de visiteurs identifiables. |
| Est-il accessible depuis le continent ? | Généralement, oui. hCaptcha se charge depuis ses propres hôtes (js.hcaptcha.com) et ne dépend pas de domaines appartenant à Google, de sorte qu'il n'est pas bloqué à la frontière comme le sont certains CAPTCHA étrangers. L'accessibilité est la moitié diffusion de la question, non la moitié qui décide si vous pouvez légalement l'utiliser. |
| Où vont les signaux de visiteur ? | À l'étranger. Sa politique de confidentialité indique que hCaptcha est “controlled and operated by us from the United States” et que les données personnelles “will be transferred to, processed, and stored in the United States” ; sa FAQ RGPD ajoute “main data centers in Europe and, if applicable, the US” et “many regional servers around the world.” Il ne nomme aucune région de Chine continentale. |
| Collecter les signaux des visiteurs chinois dedans | L'adresse IP, les identifiants d'appareil et les signaux comportementaux sont des informations personnelles. Les détenir sur une infrastructure aux États-Unis ou dans l'UE est un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40) : information, un consentement distinct, et un mécanisme de transfert. La collecte elle-même nécessite une base légale PIPL et une information claire avant que le défi ne se déclenche, une évaluation de sécurité pour l'exportation de données peut s'appliquer au-dessus des seuils, et pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité fixe une obligation de stockage sur le territoire qu'une région à l'étranger ne peut pas satisfaire. |
| Qui doit l'obligation | Vous, l'opérateur du site tourné vers la Chine — le responsable des informations personnelles. La propre politique de hCaptcha indique que le traitement des données d'utilisateur final “is governed by the agreement we have with our Integrator customers,” c'est-à-dire qu'IMI agit comme le sous-traitant mandaté. Intégrer le widget ne déplace pas l'obligation PIPL sur le fournisseur. |
| La voie légale | Exploiter une option de vérification humaine résidente en Chine qui garde les données du défi et des signaux sur le territoire sur une assise consentie, n'envoyer à l'étranger que ce qui peut légalement partir, et diffuser le site tourné vers la Chine sur le territoire sur une infrastructure déclarée ICP. 21YunBox cartographie, localise et diffuse ; il n'utilise ni ne suggère jamais aucun contournement, de quelque nature que ce soit. |
Un CAPTCHA inspecte chaque visiteur — il recueille donc des informations personnelles par conception
Le point structurel est facile à manquer précisément parce que hCaptcha est un outil de sécurité. Toute sa méthode consiste à observer ce qu’un visiteur fait et à décider s’il est humain — et pour cela, il lit des signaux chez la personne. Dans la propre politique de confidentialité de hCaptcha, ces signaux sont détaillés : collecte automatique de “IP addresses, browser type, Internet service provider, platform type, device type, operating system,” et, des utilisateurs finaux spécifiquement, “mouse movements, scroll position, keypress events, touch events, and similar information as applicable.” Sa divulgation Data Privacy Framework va plus loin et nomme ce qu’il peut traiter aux États-Unis : “Communications metadata (e.g. information on originating IP address or other identifier, date and time of interaction).”
Au titre de la loi chinoise sur la protection des informations personnelles, une adresse IP et un identifiant d’appareil sont des informations personnelles, et les signaux d’interaction décrivent le comportement d’une personne identifiable. Ainsi, le widget que vous avez ajouté pour arrêter les bots est, pour chaque visiteur chinois, un point de collecte d’informations personnelles — recueillies silencieusement, avant que le visiteur n’ait fait quoi que ce soit d’autre qu’arriver sur le formulaire. Cela fait s’attacher deux obligations à la fois : une base légale et une information claire pour le collecter, et — parce que les données quittent ensuite le continent — les règles transfrontalières ci-dessous.
Accessible — mais l’endroit où les signaux atterrissent est la question
Parce que hCaptcha se charge généralement depuis la Chine, il est tentant de considérer la case cochée. Elle ne l’est pas. La décision est l’endroit où les signaux du visiteur reposent et s’ils avaient une base légale pour quitter le pays, et hCaptcha répond au « où » dans ses propres documents. Sa politique de confidentialité indique qu’IMI “is based in the United States,” que “the Sites and Service are controlled and operated by us from the United States,” et que les données personnelles “will be transferred to, processed, and stored in the United States.” Sa FAQ RGPD décrit une empreinte plus large mais toujours à l’étranger — traitement “within one of our many regional servers around the world,” métadonnées “in our main data centers in Europe and, if applicable, the US,” avec l’analytique “by default… already stored in the EU.” Nulle part il ne nomme une région de Chine continentale.
Pour cette raison, cette page ne publie aucun chiffre de latence ou d’accessibilité Chine de première main pour hCaptcha : la vitesse n’est pas l’axe pour une décision qui dépend de la résidence et du consentement. hCaptcha offre bien des contrôles Enterprise — il annonce des fonctionnalités “First-Party Hosting” et “Zero PII” et indique que les clients Enterprise peuvent obtenir des “hard technical guarantees on what data is stored, where data will be processed.” Celles-ci valent la peine d’être explorées, mais elles ne nomment aucune région de Chine continentale et, à elles seules, ne s’acquittent pas des obligations PIPL de consentement, d’information et de transfert qui vous incombent en tant que responsable. Savoir si l’une d’elles vous donne une assise résidente en Chine est une configuration à confirmer avec hCaptcha et avec un conseil — non un défaut dont vous héritez en intégrant le widget.
Le transfert transfrontalier — et le consentement qu’il nécessite
Voici le passage obligé que la plupart des équipes manquent. Un déploiement hCaptcha qui traite des données aux États-Unis ou dans l’UE est, par définition, hors du continent. L’IP, l’appareil et les signaux comportementaux qu’il détient pour vos visiteurs en Chine sont des informations personnelles, et les charger sur une infrastructure à l’étranger est un transfert transfrontalier d’informations personnelles au titre de la PIPL. Le droit met l’obligation sur le responsable — vous, l’opérateur du site, non hCaptcha le sous-traitant : les articles 38 à 40 exigent une information, un consentement distinct de tout accord général pour utiliser votre site, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification.
Deux règles de plus peuvent mordre par-dessus. Au-dessus de certains seuils, ou là où les données sont des « données importantes », le transfert peut nécessiter l’évaluation de sécurité pour l’exportation de données (数据出境安全评估) de la Chine avant que quoi que ce soit ne parte. Et si votre organisation est un opérateur d’infrastructure d’information critique, l’article 39 de la loi sur la cybersécurité (anciennement l’article 37 — la disposition de localisation des données a été renumérotée par l’amendement 2025 entré en vigueur le 1er janvier 2026, sa substance inchangée) exige que les informations personnelles générées en Chine soient stockées en Chine, ce qu’un déploiement hCaptcha à l’étranger ne peut pas satisfaire. Rien de cela ne dépend de la vitesse à laquelle le défi s’affiche ; cela dépend du fait de savoir si les données avaient une base légale pour être collectées et pour voyager. Une nuance particulière pour un CAPTCHA : vous pourriez être en mesure de fonder la collecte sur une base autre que le consentement — la sécurité du service — mais c’est exactement le genre de jugement à régler avec un conseil, et cela ne supprime pas le consentement distinct et le mécanisme de transfert dont le mouvement transfrontalier a toujours besoin. Lesquelles de ces obligations s’appliquent à votre déploiement précis est un risque à confirmer avec un conseil au regard de ce que vous collectez réellement et de où cela va.
La voie légale — cartographier, localiser, diffuser
Il existe une manière légale d’exploiter une défense anti-bot pour un site tourné vers la Chine, et elle a une forme. D’abord, cartographier : notre équipe Chine travaille à travers votre exposition PIPL sur les deux fronts — la collecte et le transfert — en identifiant ce que le défi recueille des visiteurs chinois, ce qui doit rester dans le pays, ce qui peut légalement partir, où une évaluation de sécurité pour l’exportation de données ou une obligation de stockage de l’article 39 mord, et ce que votre flux de consentement et d’information doit couvrir. Les conclusions juridiques se règlent avec un conseil ; nous construisons l’image technique qui les alimente.
Ensuite, localiser : nous mettons en place et intégrons une option de vérification humaine qui garde les données du défi et des signaux Chine sur une assise résidente en Chine et consentie — la Chine a des services domestiques de vérification humaine bien établis, par exemple GeeTest (极验) et les offres CAPTCHA / 人机验证 intégrées aux principales plateformes cloud chinoises — de sorte que la protection dont vous dépendez continue de fonctionner tandis que les signaux de visiteur cessent de quitter le pays par défaut. Là où hCaptcha sert toujours vos autres marchés, il continue de les servir.
Ensuite, diffuser : le site tourné vers la Chine qui affiche le défi est lui-même un service public sur le continent, de sorte qu’il porte une obligation de déclaration ICP (备案) et a besoin d’une diffusion conforme, sur le territoire. 21YunBox le diffuse sur le territoire — le 21YunBox Optimizer — placé devant le stack que vous exploitez déjà, sans reconstruction et sans replateformisation. Le résultat est une défense anti-bot qui tourne légalement et en conformité pour les personnes qui utilisent réellement votre site en Chine. Ce que nous ne faisons jamais — et ce que personne ne peut faire légalement — c’est vous remettre une voie pour contourner les règles chinoises d’exportation de données ou toute restriction réseau : nous localisons ce qui doit rester, diffusons sur le territoire, et ne déplaçons jamais d’informations personnelles hors de Chine subrepticement.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- L’évaluation de sécurité pour l’exportation de données de la Chine
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
hCaptcha est-il disponible en Chine continentale ?
Généralement, oui — hCaptcha se charge depuis ses propres points de terminaison et ne dépend pas de domaines appartenant à Google, de sorte que ce n'est pas un service que la Chine bloque à la frontière, et la disponibilité n'est pas l'obstacle. La vraie question pour un site tourné vers la Chine est la résidence des données et le consentement : hCaptcha est exploité par Intuition Machines depuis les États-Unis et traite les données de visiteur aux États-Unis et dans l'UE, sans région de Chine continentale, de sorte que l'IP, l'appareil et les signaux comportementaux qu'il collecte de vos visiteurs chinois reposent à l'étranger. Cette page ne publie aucun chiffre de latence Chine, parce que la vitesse n'est pas l'axe — et la réponse n'est jamais un contournement réseau. Traitez les détails comme un risque à confirmer avec un conseil.
Utiliser hCaptcha pour des visiteurs chinois est-il un transfert transfrontalier d'informations personnelles ?
Si les signaux que hCaptcha collecte — adresse IP, données d'appareil et de navigateur, événements de souris, de frappe et tactiles — sont traités sur une infrastructure aux États-Unis ou dans l'UE (hCaptcha ne nomme aucune région de Chine continentale), alors oui : pour vos visiteurs chinois, c'est un transfert transfrontalier (数据出境) au titre de la PIPL. Cela signifie une information, un consentement distinct, et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification), et au-dessus des seuils cela peut être soumis à l'évaluation de sécurité pour l'exportation de données de la Chine. La collecte elle-même nécessite une base légale PIPL et une information claire, et pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité ajoute une obligation de stockage sur le territoire. Le responsable, c'est vous, l'opérateur du site ; hCaptcha est le sous-traitant mandaté. Confirmez vos obligations exactes avec un conseil.
À quoi ressemble une manière conforme en Chine d'exploiter la vérification humaine, et 21YunBox peut-il aider ?
Le schéma légal garde les données du défi et des signaux des visiteurs chinois sur une assise résidente en Chine et consentie plutôt que de les diriger par défaut à l'étranger — la Chine a des services domestiques de vérification humaine bien établis pour exactement cela — tandis que le site tourné vers la Chine qui affiche le défi est diffusé sur le territoire sur une infrastructure déclarée ICP. Notre équipe Chine peut cartographier votre exposition PIPL transfrontalière et de consentement pour votre entité, vos données et vos utilisateurs, localiser la vérification humaine Chine sur une option résidente en Chine, et mettre en place la diffusion déclarée ICP, sur le territoire, que hCaptcha ne fournit pas, devant le stack que vous exploitez déjà. Ce n'est jamais une route pour contourner les règles chinoises d'exportation de données. Contactez-nous pour traiter votre cas précis.





















