¿Funciona Groq en China? Prompts, el registro de IA generativa y los datos transfronterizos
GroqCloud sirve modelos abiertos en el hardware LPU de Groq con sede en EE. UU., y su propia documentación sitúa los datos conservados en buckets de Google Cloud en EE. UU., sin región en China continental — así que la decisión no es la accesibilidad. Cada llamada es una transferencia transfronteriza según la PIPL, y una función pública de IA generativa en el continente necesita un registro ante la CAC. Una mirada, con el cumplimiento por delante, a la residencia, la puerta del registro y la vía legal de IA en China.
¿Funciona Groq en China?
GroqCloud funciona en hardware con sede en EE. UU. sin región en China continental, así que la cuestión no es si el endpoint responde — es si sus prompts y datos pueden salir legalmente de China, y si su función pública de IA necesita un registro ante la CAC. GroqCloud sirve modelos abiertos a través de una API compatible con OpenAI, y su propia documentación sitúa los datos de clientes conservados en buckets de Google Cloud en EE. UU.; llegar a él desde el continente envía cada prompt, documento RAG, conjunto de datos de ajuste fino y línea de código al extranjero, a Estados Unidos.
Como el modelo está alojado en otra jurisdicción, la decisión es de cumplimiento, no de velocidad. Cada llamada de un usuario en China es una transferencia transfronteriza según la PIPL de información personal (a menudo sensible según el artículo 28), y ofrecer una función pública de IA generativa en el continente depende de un registro ante la CAC conforme a las Medidas Provisionales para la Gestión de los Servicios de IA Generativa — un registro que tiene usted, no el proveedor de la API de origen. Los controles de Zero Data Retention y de no conservación por defecto de Groq reducen lo que se guarda, no el hecho de que los datos cruzaron la frontera.
Esto es un mapa de riesgo, no un dictamen — concrete los detalles con asesoría legal en China. Localizamos su función sobre un modelo legal en China y la entregamos dentro del país; 21YunBox nunca utiliza ni sugiere ninguna forma de elusión. Nuestro equipo de China puede cartografiar su exposición →
Instantánea de cumplimiento
- ✕ Sin región en China continental; la documentación de Groq sitúa los datos conservados en buckets de Google Cloud en EE. UU.
- ! Cada prompt, documento RAG, conjunto de ajuste fino y salida enviado a GroqCloud sale de China (PIPL)
- ! Una función pública de IA generativa en el continente necesita un registro ante la CAC — lo presenta usted, no Groq
- ! Los prompts con datos de identificación, financieros, de salud o biométricos son información personal sensible (PIPL artículo 28)
- ! Zero Data Retention recorta qué cruza y durante cuánto tiempo, no el hecho de que cruzó la frontera
- ✓ 21YunBox cartografía la exposición, localiza un modelo nacional/soberano registrado ante la CAC y lo entrega
Lo que la documentación oficial de Groq dice sobre China
| Hecho | Fuente primaria |
|---|---|
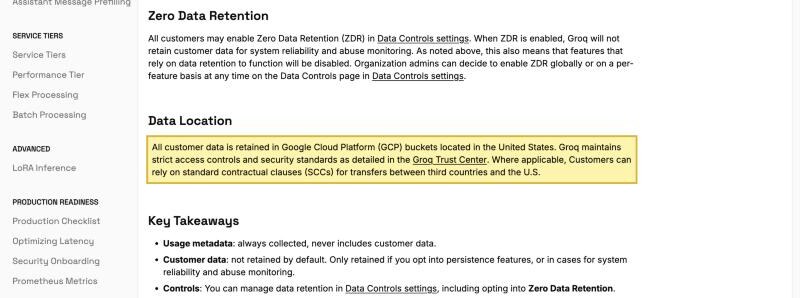
| GroqCloud almacena los datos de clientes conservados en buckets de Google Cloud en EE. UU., y no hay región en China continental. La documentación de datos de Groq afirma: “All customer data is retained in Google Cloud Platform (GCP) buckets located in the United States,” y que “By default, Groq does not retain customer data for inference requests.” Lo que Groq sí conserva está en EE. UU.; llegar al modelo desde China envía su solicitud al extranjero. | Groq — Your Data in GroqCloud (console.groq.com/docs/your-data), consultado el 2026-10-10 |
| Groq es una empresa estadounidense que trata datos en EE. UU. y en otras jurisdicciones del mundo — ninguna en China continental. Su política de privacidad (en vigor desde el 12 de noviembre de 2025) afirma que Groq “is located in the United States, and maintains processing operations in various global jurisdictions.” Los clientes pueden activar Zero Data Retention, pero eso rige cuánto se guarda, no el hecho de que los datos salieron de China. | Política de privacidad de Groq, «Additional Information for International Users» (en vigor desde el 12 de noviembre de 2025), consultado el 2026-10-10 |
| Enviar el prompt de un usuario del continente a GroqCloud en EE. UU. es una transferencia transfronteriza de información personal según la PIPL. Los artículos 38–40 exigen notificación, un consentimiento separado y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación — antes de que los datos puedan salir de China. Véase transferencias transfronterizas de datos conforme a la PIPL. | Ley de Protección de Información Personal (PIPL), artículos 38–40 |
| Una función de IA generativa abierta al público para usuarios del continente depende de un registro ante la CAC. Las Medidas Provisionales para la Gestión de los Servicios de IA Generativa (生成式人工智能服务管理暂行办法, en vigor desde el 15 de agosto de 2023) exigen una evaluación de seguridad y un registro de algoritmos para los servicios capaces de influir en la opinión pública, además del etiquetado del contenido generado por IA. El deber recae sobre la función que usted opera, no sobre la API de origen en EE. UU. | Medidas Provisionales para la Gestión de los Servicios de IA Generativa (CAC, en vigor desde el 2023-08-15) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Para un producto dirigido a China continental, la primera pregunta sobre Groq no es si el endpoint de GroqCloud responde desde Shanghái ni lo rápido que su hardware LPU devuelve los tokens. Es si los datos que usted le entrega pueden salir legalmente del país, y si la función pública de IA que construye encima necesita un registro antes de poder ofrecerse a usuarios del continente. GroqCloud sirve modelos abiertos como Llama a través de una API compatible con OpenAI, y cada llamada lleva una carga real: el prompt del usuario, los documentos recuperados de su corpus RAG, los conjuntos de datos de ajuste fino, el código fuente y los secretos que pega una función de programación, y la salida generada por el modelo. Esa carga contiene de forma rutinaria información personal y, a menudo, secretos comerciales. La propia documentación de Groq sitúa los datos de clientes conservados en buckets de Google Cloud en EE. UU. y no nombra ninguna región en China continental — así que llegar al modelo desde China significa enviar esa carga al extranjero.
Groq en China de un vistazo
| Qué lo decide | En los propios términos de Groq — y la ley china |
|---|---|
| Dónde se ejecuta realmente la inferencia | GroqCloud funciona en el propio hardware LPU de Groq, y su documentación sitúa los datos de clientes conservados en “Google Cloud Platform (GCP) buckets located in the United States.” La política de privacidad de Groq dice que la empresa “is located in the United States.” (está ubicada en Estados Unidos). No hay ninguna región en China continental que seleccionar — llegar al modelo desde China envía su solicitud a EE. UU. |
| Qué le envía, y por qué es información personal | Un prompt rara vez es solo una pregunta: lleva lo que el usuario escribió, subió o pegó, además de sus documentos RAG, los conjuntos de datos de ajuste fino y — en una función de programación — el código fuente y los secretos que contiene. Eso es información personal y, a menudo, secretos comerciales. Cuando un prompt contiene datos de identificación, financieros, de salud, biométricos o de un menor, el artículo 28 de la PIPL lo trata como información personal sensible. |
| Los prompts o el código de sus usuarios en China = una transferencia transfronteriza | Cada llamada de un usuario del continente a GroqCloud en EE. UU. es una transferencia transfronteriza de información personal según la PIPL (artículos 38–40): requiere notificación, un consentimiento separado, distinto de la aceptación para usar la función, y un mecanismo legal de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. |
| La puerta del registro de IA generativa | Ofrecer una función de IA generativa abierta al público a usuarios dentro del continente depende de las Medidas Provisionales para la Gestión de los Servicios de IA Generativa de China (生成式人工智能服务管理暂行办法, CAC, en vigor desde el 15 de agosto de 2023) — una evaluación de seguridad y un registro de algoritmos para los servicios capaces de influir en la opinión pública, además del etiquetado del contenido generado por IA. Usted registra la función que lanza; el proveedor de la API de origen no la registra por usted. |
| La accesibilidad no es el eje | Aunque el endpoint responda, esa no es la decisión — la transferencia transfronteriza y la puerta del registro sí lo son. Y la superficie orientada a China que llevaría la función (la aplicación, la interfaz de chat, el extremo de API al que acceden sus usuarios del continente) es en sí un servicio público en el continente, así que lleva su propio deber de registro ICP (备案) y de entrega dentro del país. |
Sin región en el continente, así que sus prompts y datos salen del país
La posición de Groq la fija dónde se ejecuta, no una prueba de tiempo de carga. GroqCloud sirve modelos abiertos en el propio hardware LPU de Groq, y la documentación de la empresa es explícita sobre la residencia: los datos de clientes conservados están en “Google Cloud Platform (GCP) buckets located in the United States,” y la política de privacidad de Groq afirma que la empresa “is located in the United States, and maintains processing operations in various global jurisdictions.” (está ubicada en Estados Unidos y mantiene operaciones de tratamiento en diversas jurisdicciones del mundo). Ninguna de esas jurisdicciones es China continental. El endpoint para desarrolladores es una única API global; llegar a él desde Shanghái o Shenzhen no sitúa el modelo dentro del país — envía su solicitud a infraestructura en EE. UU.
Groq sí vende GroqRack, un clúster de cómputo LPU on-premise dirigido a compradores soberanos y regulados, y en principio ese hardware puede instalarse dentro de un país determinado. Conviene ser honestos sobre lo que eso resuelve y lo que no: colocar hardware en suelo local es un ingrediente de residencia, no un veredicto de cumplimiento. Un servicio de IA generativa legal en China tiene que seguir siendo un servicio registrado, gestionado por un operador que tenga los registros — la ubicación del hardware no crea eso por sí sola. Por eso esta página no publica ninguna cifra propia de latencia en China para GroqCloud: la velocidad es el eje equivocado para un modelo alojado en otra jurisdicción y ofrecido a través de un endpoint global en EE. UU. La pregunta productiva es cómo poner IA generativa delante de usuarios chinos de forma legal.
Lo que le envía es información personal
Una solicitud de completado no es un ping anónimo. Lo que sus usuarios escriben, pegan o suben viaja con ella, y también todo lo que adjunta su aplicación: los pasajes recuperados en un pipeline RAG, los registros que inyecta como contexto, los conjuntos de datos detrás de un ajuste fino y — en una función de programación con IA — el código fuente, las claves de API y las credenciales que contiene ese código. Según la Ley de Protección de Información Personal de China, la mayor parte de eso es información personal, y la ley pone el deber en el responsable del tratamiento — usted, el operador de la función —, no en el proveedor del modelo. Cuando un prompt lleva un número de documento de identidad, datos financieros o de salud, datos biométricos o información de un menor, el artículo 28 de la PIPL lo trata como información personal sensible, lo que eleva el listón del consentimiento y de la necesidad. Los secretos comerciales de un prompt no son materia de la PIPL, pero usted los pierde en el momento en que salen del país.
Las condiciones de datos de Groq sí ayudan en un punto concreto, y es justo decirlo: su documentación indica que GroqCloud no conserva por defecto los datos de clientes de las solicitudes de inferencia, ofrece Zero Data Retention, que los clientes pueden activar, y conserva registros de fiabilidad y de abuso durante un máximo de treinta días. Es una postura real de minimización de datos. Pero responde a cuánto se guarda y durante cuánto tiempo — no a si los datos cruzaron la frontera en primer lugar. La transferencia ocurre en el momento en que la solicitud se envía a EE. UU.; los ajustes de conservación cambian el residuo, no el cruce. Para un operador de infraestructuras de información críticas, el deber de localización de datos del artículo 39 de la Ley de Ciberseguridad (antes artículo 37) — la reforma de 2025 de la Ley de Ciberseguridad, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo — exige que la información personal y los datos importantes se almacenen dentro de China, un deber que una inferencia alojada en EE. UU. no puede satisfacer.
La puerta del registro — y por qué recortar la conservación no la cierra
Supongamos que la cuestión de los datos está resuelta y que usted sigue queriendo un chatbot, un asistente o un botón de «generar» para usuarios del continente. Se abre una segunda puerta que no tiene nada que ver con la conservación: si puede usted ofrecer un servicio de IA generativa abierto al público en China. Las Medidas Provisionales para la Gestión de los Servicios de IA Generativa de China (生成式人工智能服务管理暂行办法, Administración del Ciberespacio de China, en vigor desde el 15 de agosto de 2023) regulan el uso de la IA generativa para prestar contenidos de texto, imagen, audio y vídeo «al público» dentro del continente. Exigen, entre otras cosas, una evaluación de seguridad y un registro de algoritmos para los servicios capaces de influir en la opinión pública y — según las normas de etiquetado de 2025 — un etiquetado claro del contenido generado por IA. Si su función además clasifica o recomienda contenidos a los usuarios, las Disposiciones sobre Recomendación Algorítmica añaden un registro propio. Estas obligaciones recaen sobre la función pública que opera usted; Groq, una API de origen en EE. UU., no presenta ninguna de ellas por usted.
Por eso Zero Data Retention, un límite de treinta días para los registros o fijar el almacenamiento en una región concreta no cierran la puerta. Esos controles reducen qué cruza y cuánto tiempo vive una copia — algo real y valioso —, pero no cambian que los datos de un usuario del continente se envían al extranjero para procesarlos, y no hacen nada respecto del deber de registro, que se activa al ofrecer el servicio al público, no por cómo se almacenan sus entradas. La residencia y la puerta del registro no se ven afectadas por recortar la conservación. Nada de esto es un dictamen sobre su producto concreto: es un mapa de dónde está la exposición. Concrete los detalles — qué deberes se aplican, qué mecanismo de transferencia encaja, si su función entra en el ámbito — con asesoría legal cualificada en China frente a lo que realmente lance.
La vía legal — cartografiar, localizar, entregar
Existe una forma legal de poner IA generativa delante de usuarios chinos, y no rodea nada de lo anterior. Pasa por un modelo servido desde dentro de China por un operador que tiene los registros, con los datos mantenidos sobre una base conforme. Hay dos patrones habituales: un gran modelo nacional que ya tiene el registro de IA generativa ante la CAC, o un modelo en una nube soberana dentro de China gestionado por un operador local con licencia. Cuál encaja depende de su caso de uso, sus datos y su entidad — confírmelo con asesoría legal y con el operador antes de construir.
Aquí es donde encaja 21YunBox — una capa conforme y un socio de su stack, nunca un competidor de Groq. Nuestro equipo de China hace tres cosas. Cartografiamos su exposición — la cuestión transfronteriza de la PIPL, si las Medidas de IA Generativa alcanzan a su función, los deberes de información personal sensible y de registro ICP — frente a su entidad, sus datos y quiénes son sus usuarios. Localizamos: ponemos en marcha una vía de IA legal en China — un modelo nacional registrado ante la CAC o un modelo en una nube soberana dentro de China — y la integramos en lugar de la llamada que no puede servirse legalmente desde EE. UU., manteniendo un procesamiento con consentimiento y dentro del país para lo que debe quedarse en suelo continental (y, allí donde un comprador busque de verdad hardware soberano como GroqRack, combinándolo con un modelo y un operador registrados para que el hardware esté detrás de un servicio legal, no por sí solo). Y entregamos: cualquier superficie orientada a China — la aplicación, la interfaz de chat, el extremo de API al que acceden sus usuarios del continente — funciona sobre una entrega dentro del país con registro ICP, el 21YunBox Optimizer, por delante del stack que ya utiliza, sin reconstruir y sin un segundo código base.
Lo que no hacemos, y lo que nadie puede hacer legalmente, es convertir un modelo alojado en EE. UU. en uno del continente. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión. Localizamos y entregamos un equivalente legal, para que su función de IA funcione de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Las Medidas Provisionales de China para la Gestión de los Servicios de IA Generativa
- Transferencias transfronterizas de datos conforme a la PIPL
- Cómo obtener un registro ICP para China
- La Ley de Ciberseguridad de China y la localización de datos
Preguntas frecuentes
¿Está disponible Groq en China continental?
No hay región en China continental para GroqCloud. La propia documentación de Groq sitúa los datos de clientes conservados en buckets de Google Cloud en EE. UU., y su política de privacidad dice que la empresa está ubicada en Estados Unidos, así que llegar al modelo desde el continente envía sus datos al extranjero en lugar de a un servicio dentro del país. La decisión para un producto orientado a China no es si el endpoint responde — es si los datos pueden salir legalmente de China y si su función pública de IA necesita un registro ante la CAC. No existe ninguna forma legal de convertir un modelo alojado en EE. UU. en uno del continente, y 21YunBox nunca utiliza ni sugiere ninguna forma de elusión.
¿Conserva GroqCloud mis prompts o se entrena con ellos?
Según la documentación de Groq, GroqCloud no conserva por defecto los datos de clientes de las solicitudes de inferencia, ofrece Zero Data Retention, que usted puede activar, y conserva registros de fiabilidad y de abuso durante un máximo de treinta días; los datos conservados están en buckets de Google Cloud en EE. UU. Es una postura real de minimización de datos, pero responde a cuánto se guarda y durante cuánto tiempo — no a si los datos cruzaron la frontera. La transferencia transfronteriza según la PIPL ocurre en el momento en que la solicitud de un usuario del continente se envía a EE. UU., y el deber de registro de IA generativa se activa al ofrecer la función al público, no por cómo se almacenan sus entradas.
Groq vende el hardware soberano GroqRack — ¿hace eso conforme un despliegue en China?
No por sí solo. GroqRack es hardware LPU on-premise dirigido a compradores soberanos y regulados y, en principio, puede instalarse dentro de un país — pero colocar hardware en suelo local es un ingrediente de residencia, no un veredicto de cumplimiento. Un servicio de IA generativa legal en China tiene que seguir siendo un servicio registrado, gestionado por un operador que tenga los registros ante la CAC y entregado sobre infraestructura con registro ICP. Apple ya lo verifica para las apps de su tienda en China continental: desde noviembre de 2026, App Store Connect pregunta a cada una si ofrece contenido generado por IA o sintético y, según los requisitos de Apple para funciones de IA en China, un «Sí» depende del número de registro aprobado por la CAC y del nombre registrado del modelo que hay detrás de la función, además de una autorización de su titular registrado cuando el registro es de otro — dónde esté el hardware no le da nada que introducir. 21YunBox cartografía esa vía, localiza su función sobre un modelo nacional registrado ante la CAC o en una nube soberana dentro de China, y la entrega dentro del país — nunca una ruta hacia el modelo en el extranjero.


