¿Funciona OneLogin en China? Residencia de los datos de identidad y accesibilidad del inicio de sesión
OneLogin (de One Identity) no opera ninguna región en China continental — aloja los datos de identidad solo en sus regiones de EE. UU. o de la UE, de modo que para los usuarios chinos es una transferencia transfronteriza de información personal según la PIPL, y el flujo de inicio de sesión se sirve desde el extranjero, lo que convierte la disponibilidad del acceso en un riesgo de cumplimiento y de operaciones. Una mirada a las puertas, con el cumplimiento por delante.
¿Funciona OneLogin en China?
No — no tal como está. OneLogin no opera ninguna región en China continental: aloja las identidades de sus usuarios en su región de EE. UU. o de la UE y sirve el flujo de inicio de sesión desde el extranjero, así que, para los usuarios chinos, es primero una transferencia transfronteriza de información personal y, en segundo lugar, un riesgo de disponibilidad del acceso.
El propio SDK de OneLogin fija la región de datos como “Optional: us or eu. Defaults to us,” (opcional: us o eu; por defecto, us), y su documentación señala que la dirección de acceso es la misma que usaría para entrar en OneLogin (“the same address you would use to login to OneLogin”) — un host <subdomain>.onelogin.com. Así que el directorio de nombres, correos, credenciales, factores MFA y registros de autenticación de sus usuarios chinos reside en EE. UU. o en la UE — una transferencia transfronteriza que regula la PIPL (artículos 38–43), con un deber de almacenamiento en el continente para los operadores de infraestructuras críticas y los tratantes de grandes volúmenes (artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)) —, y si ese inicio de sesión en el extranjero es lento o está bloqueado, los usuarios sencillamente no pueden acceder. OneLogin en sí no está sujeto a ICP; ese deber recae sobre la aplicación que protege. La tabla de abajo empareja la redacción de la propia OneLogin con la regla que activa cada punto.
Esto es un mapa de riesgo, no un veredicto — lo que se aplica depende de su entidad, de sus volúmenes de datos y de quiénes son sus usuarios. Nuestro equipo de China puede cartografiar su exposición con usted →
Instantánea de cumplimiento
- ! Las identidades de sus usuarios chinos residen en la región de EE. UU. o de la UE de OneLogin — en el extranjero
- ! Atender a China es una transferencia transfronteriza de información personal — se aplica la PIPL
- ✕ OneLogin no opera ninguna región en China continental a la que trasladar su tenant
- ! El inicio de sesión se sirve desde el extranjero — si es lento o está bloqueado, los usuarios no pueden autenticarse
- ✓ OneLogin en sí no está sujeto a ICP — pero la aplicación que protege sí
Lo que la documentación oficial de OneLogin dice sobre China
| Hecho | Fuente primaria |
|---|---|
OneLogin aloja los datos de identidad solo en una región de EE. UU. o de la UE — no hay opción en China continental. El propio SDK de OneLogin expone un único ajuste de región de datos — “Optional: us or eu. Defaults to us” —, así que, salvo que se acuerde expresamente la región de la UE, un tenant se crea en Estados Unidos. En cualquier caso, las identidades de sus usuarios chinos se almacenan fuera del continente: una transferencia transfronteriza de información personal según la PIPL (notificación, consentimiento separado y un mecanismo de transferencia, artículos 38–43). | README del SDK de Ruby de OneLogin (github.com/onelogin/onelogin-ruby-sdk), consultado el 2026-10-07; PIPL artículos 38–43 |
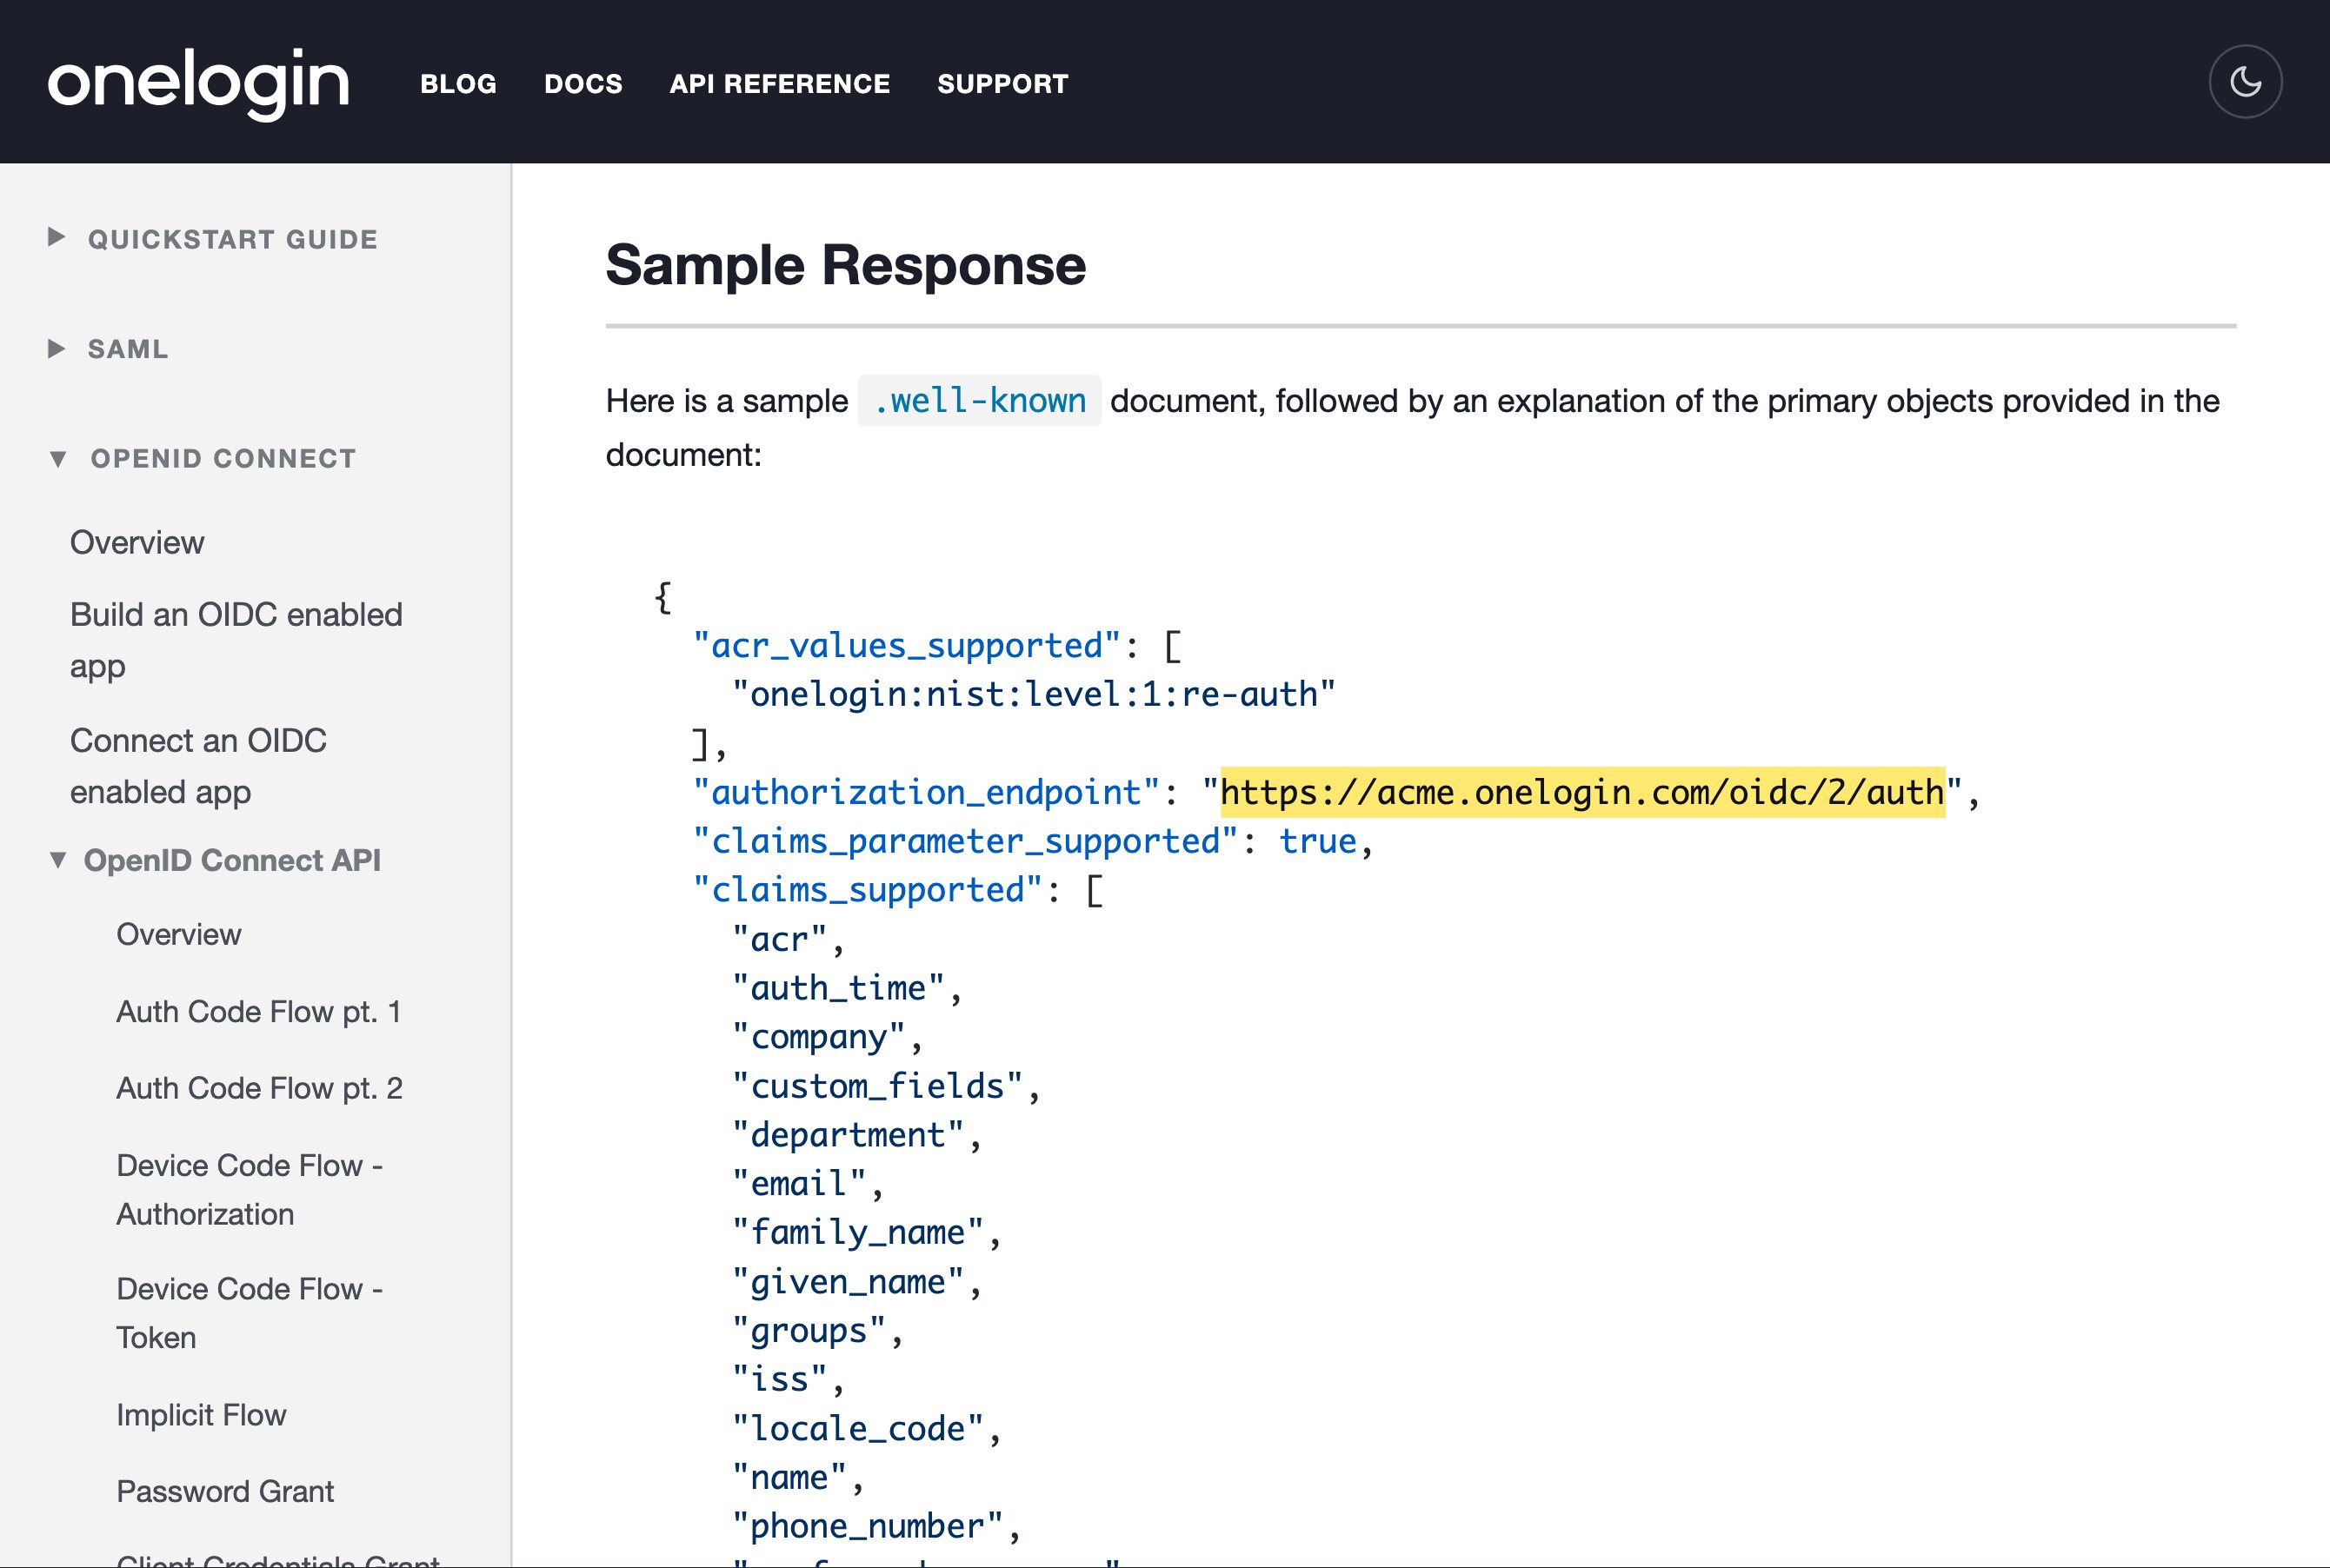
El propio flujo de inicio de sesión se sirve desde los hosts de OneLogin en el extranjero. OneLogin documenta que su API y su acceso comparten una misma dirección — “The OneLogin API uses your subdomain as the API Domain. This is the same address you would use to login to OneLogin” —, y sus endpoints de autorización, token y userinfo de OpenID Connect se resuelven en https://<subdomain>.onelogin.com/oidc/2/…. Si ese endpoint en el extranjero es lento o inaccesible desde dentro del continente, sus usuarios no pueden terminar de autenticarse y quedan fuera de la aplicación protegida — un riesgo de disponibilidad, no simplemente una pantalla lenta. | Documentación para desarrolladores de OneLogin — visión general de la API y configuración del proveedor OpenID Connect (developers.onelogin.com), consultado el 2026-10-07 |
| Un proveedor de identidad guarda justamente los datos que la PIPL trata como más sensibles. El directorio de OneLogin guarda nombres de usuario, direcciones de correo electrónico, credenciales de acceso y factores MFA, junto con los registros de autenticación y de eventos que hay detrás de cada inicio de sesión — todo ello información personal de sus usuarios chinos. Guardada en la región de EE. UU. o de la UE de OneLogin, es una transferencia transfronteriza según la PIPL; y, para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe almacenarse en el continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)) — algo que una región en el extranjero no puede hacer. | Documentación de producto de OneLogin (usuarios, directorios, MFA, eventos), consultado el 2026-10-07; PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37) |
| OneLogin no conlleva registro ICP — la aplicación que protege, sí. Un IdP es un servicio de identidad de backend, no el sitio web público que navega un visitante del continente, así que el registro ICP (ICP 备案, según la Orden n.º 292 del Consejo de Estado y la Orden n.º 33 del MIIT) se aplica a la aplicación de cara al público y a su recurso de alojamiento dentro del país, no a OneLogin. Adoptar OneLogin ni aporta ni elimina esa obligación; lo que añade es la cuestión de la residencia de los datos de identidad y la dependencia del inicio de sesión descritas arriba. | Análisis de cumplimiento de 21YunBox; Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 7 de octubre de 2026.
Para una audiencia de China continental, la pregunta decisiva sobre OneLogin no es lo rápido que se dibuja su pantalla de acceso — es dónde se permite que residan las identidades de sus usuarios, y si se puede llegar siquiera al flujo de inicio de sesión. OneLogin responde a lo primero en su propia documentación: aprovisiona las cuentas solo en una región de EE. UU. o de la UE, sin presencia dentro de China continental. Así que un despliegue de OneLogin orientado a China mantiene en el extranjero el directorio de nombres, correos electrónicos, credenciales, factores MFA y registros de autenticación — una transferencia transfronteriza de información personal que regula la ley china — y sirve también desde el extranjero el flujo de inicio de sesión, donde una conexión lenta o bloqueada no solo molesta a los usuarios: les deja por completo fuera de la aplicación. OneLogin en sí no está sujeto a registro ICP; ese deber recae sobre la aplicación que protege. La residencia y la disponibilidad son la exposición.
OneLogin en China de un vistazo
| Qué lo decide | En los propios términos de OneLogin |
|---|---|
| Dónde funciona | OneLogin aprovisiona las cuentas en una región de EE. UU. o de la UE — el ajuste de región de su SDK es “Optional: us or eu. Defaults to us.” (opcional: us o eu; por defecto, us). Ninguna región está dentro de China continental. |
| Dónde residen las identidades | Los directorios de usuarios, nombres, correos electrónicos, credenciales, factores MFA y registros de autenticación se almacenan en esa región de EE. UU. o de la UE — fuera del continente. |
| Desde dónde se sirve el inicio de sesión | El flujo de acceso y de OpenID Connect se resuelve en https://<subdomain>.onelogin.com — “the same address you would use to login to OneLogin” (la misma dirección que usaría para acceder a OneLogin) —, servido desde el extranjero. |
| Servir al público (ICP) | OneLogin es un servicio de identidad de backend, no el sitio público, así que no conlleva un registro ICP propio; la obligación de ICP recae sobre la aplicación que protege. |
| La exposición | Para los usuarios chinos, el almacenamiento de identidades en el extranjero es una transferencia transfronteriza que regula la PIPL; un inicio de sesión en el extranjero que es lento o está bloqueado deja fuera a los usuarios — disponibilidad, no solo velocidad. |
Solo EE. UU. o la UE — así que las identidades de sus usuarios están en el extranjero
OneLogin aprovisiona cada cuenta en uno de dos lugares. Su propio SDK expone un único ajuste de región — “Optional: us or eu. Defaults to us” —, así que, salvo que se acuerde expresamente la región de la UE, un tenant se crea en Estados Unidos. No hay una tercera opción dentro de China continental. Sea cual sea la región que aloja su tenant, los registros de identidad que un IdP existe para guardar — directorios de usuarios, nombres y direcciones de correo electrónico, credenciales de contraseña y MFA, y los registros de autenticación y de eventos que hay detrás de cada acceso — se almacenan fuera del continente.
Para sus usuarios chinos, ese almacenamiento es una transferencia transfronteriza de información personal según la Ley de Protección de Información Personal. El responsable del tratamiento — usted, no OneLogin — tiene que notificar, obtener consentimiento separado y cumplir un mecanismo de transferencia: una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación (PIPL artículos 38–43). Si usted es un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China tiene que almacenarse en el continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)) — un deber de residencia que no puede satisfacer ni una región de EE. UU. ni una de la UE. Elegir la región de la UE puede ayudar en la narrativa del RGPD; traslada los datos entre dos ubicaciones en el extranjero, no hacia China.
El flujo de inicio de sesión también está en el extranjero — y eso convierte la accesibilidad en un riesgo de disponibilidad
Con la mayoría de las herramientas alojadas en el extranjero, una conexión lenta desde dentro del continente es una molestia. Con un proveedor de identidad es una puerta que no se abre. OneLogin sirve el propio inicio de sesión desde sus hosts: su documentación indica que la API usa su subdominio como dominio de la API, el mismo que usaría para acceder a OneLogin (“The OneLogin API uses your subdomain as the API Domain. This is the same address you would use to login to OneLogin,”), y sus endpoints de autorización, token y userinfo de OpenID Connect se resuelven todos en https://<subdomain>.onelogin.com/oidc/2/…. Por tanto, cada viaje de ida y vuelta de la autenticación sale del continente y vuelve.
Así que, si ese endpoint en el extranjero es lento, intermitente o está bloqueado para sus usuarios del continente, no se limitan a esperar — no pueden completar el inicio de sesión y quedan fuera de cualquier aplicación que esté detrás de OneLogin. Es una cuestión de disponibilidad de toda su aplicación, no una cuestión de velocidad de una pantalla, y es la razón por la que un proveedor de identidad es la dependencia que conviene probar primero para China.
La línea del ICP no está en OneLogin — está en la aplicación que protege
Es tentador preguntarse si el propio OneLogin necesita un registro ICP. No lo necesita, y esa es la respuesta honesta: OneLogin es un servicio de identidad de backend, no el sitio web de cara al público que navega un visitante del continente, así que el régimen de registro ICP (备案) de la Orden n.º 292 del Consejo de Estado y la Orden n.º 33 del MIIT se aplica a la aplicación y al recurso de alojamiento en el continente sobre el que funciona — no al IdP. Adoptar OneLogin ni crea ni elimina esa obligación. Lo que OneLogin cambia son las otras dos exposiciones: dónde se almacenan las identidades de sus usuarios y si pueden llegar a aquello que les inicia la sesión. Si mantiene separadas esas dos cuestiones, el panorama de cumplimiento deja de tratar de la velocidad del acceso y pasa a tratar de la residencia de datos y la disponibilidad.
Esto es un mapa de riesgo, no un veredicto: si se le aplica un mecanismo de transferencia transfronteriza, el almacenamiento dentro del país o ambos depende de su entidad, de cuántos datos personales guarda y de quiénes son sus usuarios — conviene concretarlo con asesoría legal antes de construir.
Dónde encaja 21YunBox — una capa conforme, no una migración
Usted sigue utilizando OneLogin exactamente como está. Nosotros añadimos lo que un proveedor de identidad en el extranjero no puede darle por sí solo: una entrega conforme, con registro ICP, desde dentro del continente, situada por delante de la aplicación que OneLogin protege — sin reconstruir, sin un segundo código base y sin abandonar OneLogin. Nuestro equipo de China cartografía sus obligaciones transfronterizas y de residencia de datos según la PIPL frente a su entidad y sus volúmenes de datos, aborda el riesgo de disponibilidad del inicio de sesión para sus usuarios del continente y pone en marcha la entrega dentro del país que necesita una presencia legal en China, mientras su stack de identidad sigue donde ya funciona.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
Preguntas frecuentes
¿Podemos simplemente elegir la región de la UE de OneLogin para cumplir en China?
No — ninguna de las dos regiones está en China. OneLogin aprovisiona las cuentas en EE. UU. por defecto, con la UE como única alternativa, y ambas están fuera del continente. Elegir la UE puede ayudar en la narrativa del RGPD, pero para sus usuarios chinos sigue siendo una transferencia transfronteriza de información personal según la PIPL, y no hace nada por el deber de residencia de datos en el continente que se aplica a un operador de infraestructuras de información críticas o a un tratante de grandes volúmenes. El cambio de región traslada sus datos de identidad entre dos ubicaciones en el extranjero, no hacia China.
Si la pantalla de acceso de OneLogin carga, ¿significa que «funciona» en China?
Trate la accesibilidad y el cumplimiento como dos cuestiones separadas. Como el flujo de acceso y de OpenID Connect se sirve desde los hosts de OneLogin en el extranjero, una conexión inestable o bloqueada desde dentro del continente significa que los usuarios no pueden autenticarse y quedan fuera de toda la aplicación — así que la disponibilidad es un riesgo operativo real, no solo pantallas más lentas. Pero aunque el inicio de sesión cargue al instante, almacenar en el extranjero las identidades de sus usuarios chinos sigue siendo una transferencia transfronteriza que regula la PIPL. Cargar rápido no lo hace conforme.
¿Puede 21YunBox ayudarnos a que nuestra configuración de OneLogin funcione en China?
Sí. Nuestro equipo de China puede cartografiar su exposición — las cuestiones transfronterizas y de residencia de datos según la PIPL en torno a los datos de identidad que guarda OneLogin, y el riesgo de disponibilidad del inicio de sesión para sus usuarios del continente — y poner en marcha, por delante de la aplicación que OneLogin protege, la entrega dentro del país con registro ICP que requiere una presencia conforme en China, sin reconstruir y sin abandonar OneLogin. Póngase en contacto para revisar su caso concreto.





















