Funktioniert OneLogin in China? Identitätsdaten-Residency & Login-Erreichbarkeit
OneLogin (by One Identity) betreibt keine Festlandchina-Region — es hostet Identitätsdaten nur in seinen US- oder EU-Regionen, für chinesische Nutzer ist es also ein grenzüberschreitender Transfer personenbezogener Daten nach PIPL, und der Anmeldefluss wird von offshore bedient, was die Login-Verfügbarkeit zu einem Compliance- und Betriebsrisiko macht. Ein Compliance-zuerst-Blick auf die Türen.
Funktioniert OneLogin in China?
Nein — nicht so, wie es steht. OneLogin betreibt keine Festlandchina-Region: es hostet die Identitäten Ihrer Nutzer in seiner US- oder EU-Region und bedient den Anmeldefluss von offshore, für chinesische Nutzer ist es also zuerst ein grenzüberschreitender Transfer personenbezogener Daten und zweitens ein Login-Verfügbarkeitsrisiko.
OneLogins eigenes SDK setzt die Datenregion auf „Optional: us or eu. Defaults to us," und seine Dokumentation merkt an, dass die Login-Adresse „the same address you would use to login to OneLogin" ist — ein <subdomain>.onelogin.com-Host. Das Verzeichnis der Namen, E-Mails, Zugangsdaten, MFA-Faktoren und Authentifizierungsprotokolle Ihrer chinesischen Nutzer lebt also in den USA oder der EU — ein grenzüberschreitender Transfer, den PIPL regelt (Artikel 38–43), mit einer inländischen Speicherpflicht für CIIOs und Verarbeiter großer Mengen (Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — und wenn diese Anmeldung außerhalb Chinas langsam oder blockiert ist, können sich Nutzer schlicht nicht einloggen. OneLogin selbst braucht keine ICP; diese Pflicht fällt auf die App, die es schützt. Die Tabelle unten paart OneLogins eigene Formulierung mit der Regel, die jeder Punkt auslöst.
Dies ist eine Risikokarte, kein Urteil — was zutrifft, dreht sich um Ihre Rechtsperson, Ihre Datenmengen und wer Ihre Nutzer sind. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Die Identitäten Ihrer chinesischen Nutzer leben in OneLogins US- oder EU-Region — offshore
- ! China zu bedienen ist ein grenzüberschreitender Transfer personenbezogener Daten — PIPL gilt
- ✕ OneLogin betreibt keine Festlandchina-Region, auf die Sie Ihren Tenant umstellen könnten
- ! Die Anmeldung wird offshore bedient — ist sie langsam oder blockiert, können Nutzer sich nicht authentifizieren
- ✓ OneLogin selbst braucht keine ICP — aber die App, die es schützt, braucht eine
Was die offizielle OneLogin-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
OneLogin hostet Identitätsdaten nur in einer US- oder EU-Region — es gibt keine Festlandchina-Option. OneLogins eigenes SDK exponiert eine einzige Datenregionseinstellung — „Optional: us or eu. Defaults to us" — es sei denn, die EU-Region wird eigens arrangiert, kommt ein Tenant also in den Vereinigten Staaten hoch. So oder so werden die Identitäten Ihrer chinesischen Nutzer außerhalb des Festlands gespeichert: ein grenzüberschreitender Transfer personenbezogener Daten nach PIPL (Benachrichtigung, gesonderte Einwilligung und ein Transfermechanismus, Artikel 38–43). | OneLogin Ruby SDK README (github.com/onelogin/onelogin-ruby-sdk), abgerufen 2026-10-07; PIPL Articles 38–43 |
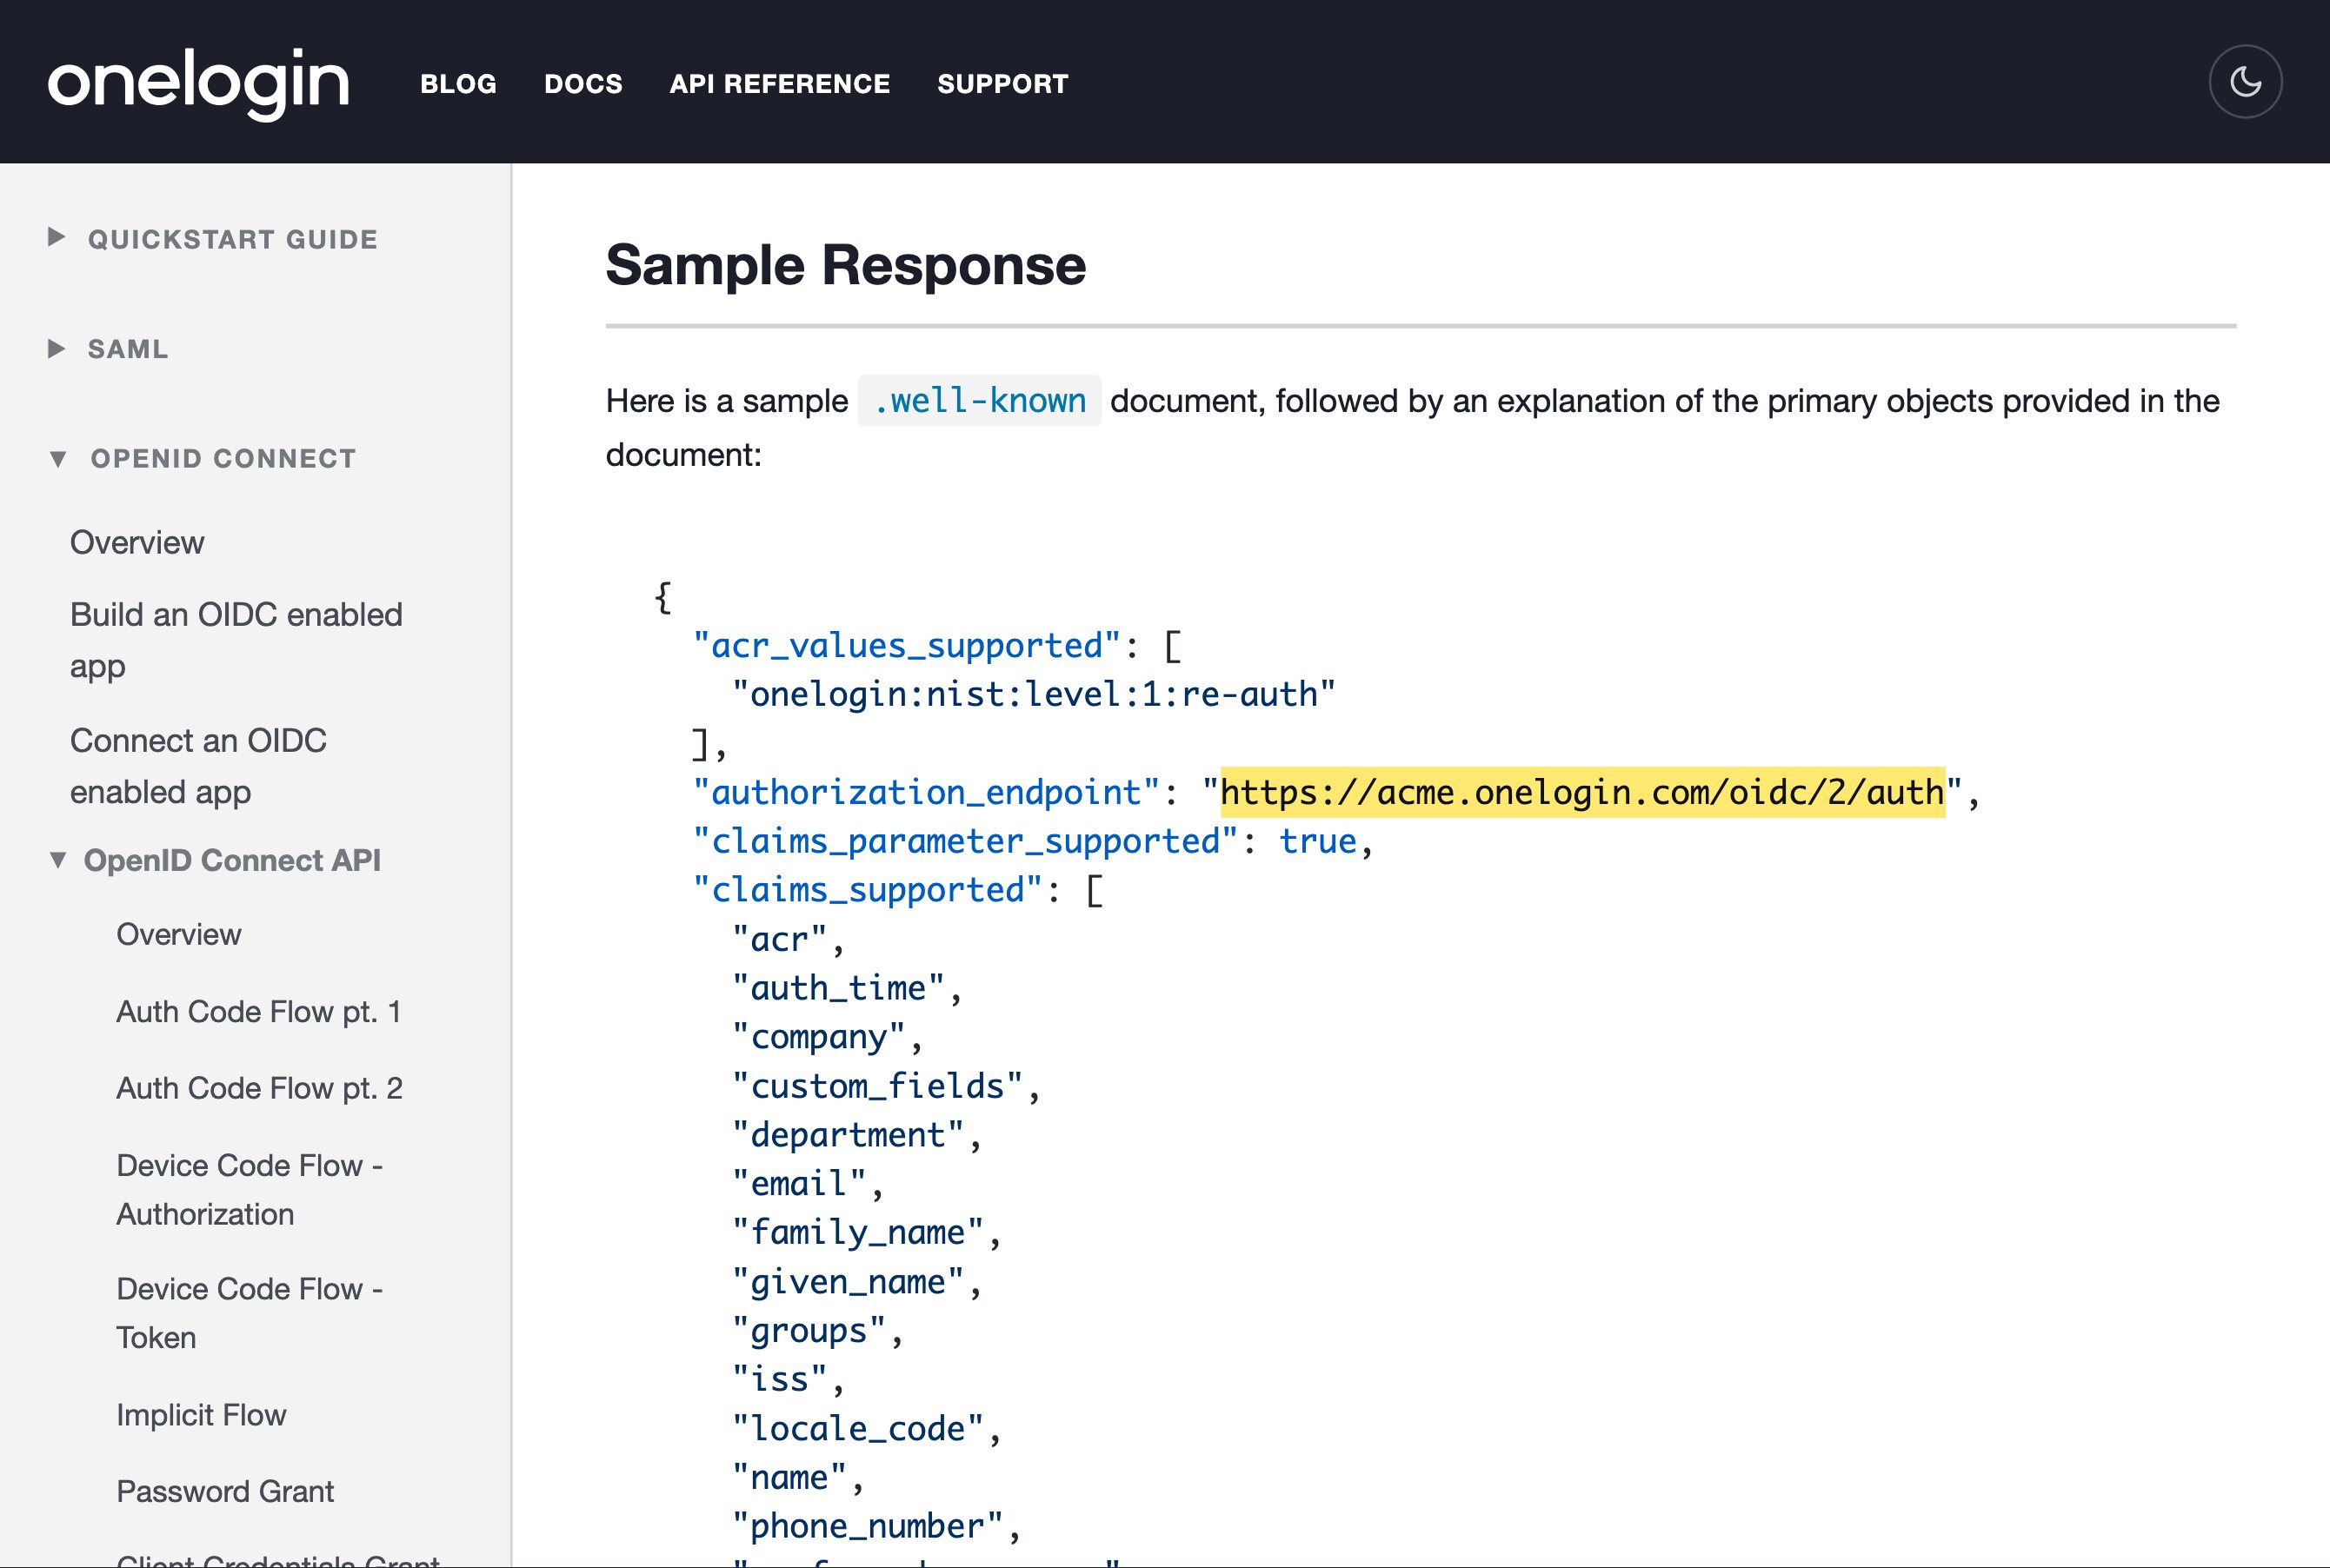
Der Anmeldefluss selbst wird von OneLogins Hosts außerhalb Chinas bedient. OneLogin dokumentiert, dass seine API und der Login eine Adresse teilen — „The OneLogin API uses your subdomain as the API Domain. This is the same address you would use to login to OneLogin" — und seine OpenID-Connect-Authorization-, -Token- und -Userinfo-Endpunkte lösen auf https://<subdomain>.onelogin.com/oidc/2/… auf. Wenn dieser Endpunkt außerhalb Chinas aus dem Inneren des Festlands langsam oder unerreichbar ist, können Ihre Nutzer die Authentifizierung nicht abschließen und sind aus der geschützten App ausgesperrt — ein Verfügbarkeitsrisiko, nicht bloß ein langsamer Paint. | OneLogin developer docs — API overview and OpenID Connect provider configuration (developers.onelogin.com), abgerufen 2026-10-07 |
| Ein Identity Provider hält genau die Daten, die PIPL als am sensibelsten behandelt. OneLogins Verzeichnis bewahrt Nutzernamen, E-Mail-Adressen, Login-Zugangsdaten und MFA-Faktoren, zusammen mit den Authentifizierungs- und Event-Protokollen hinter jeder Anmeldung — alle personenbezogene Daten Ihrer chinesischen Nutzer. In OneLogins US- oder EU-Region gehalten, ist das ein grenzüberschreitender Transfer nach PIPL; und für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erhobene personenbezogene Daten auf dem Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — was eine Region außerhalb Chinas nicht kann. | OneLogin product documentation (users, directories, MFA, events), abgerufen 2026-10-07; PIPL Article 40; Cybersecurity Law Article 39 (formerly Article 37) |
| OneLogin trägt keine ICP-Beian — die App, die es schützt, tut es. Ein IdP ist ein Backend-Identitätsdienst, nicht die öffentliche Website, die ein Besucher auf dem Festland durchsucht, die ICP-Beian (ICP 备案, nach Erlass Nr. 292 des Staatsrats und MIIT-Erlass Nr. 33) knüpft also an die öffentlich ausgerichtete Anwendung und ihre Hosting-Ressource auf dem Festland an, nicht an OneLogin. OneLogin zu übernehmen schafft diese Pflicht nicht und beseitigt sie nicht; was es hinzufügt, ist die Identitätsdaten-Residency-Frage und die Login-Abhängigkeit oben. | 21YunBox compliance analysis; State Council Order No. 292; MIIT Order No. 33 |
Quellen vom 21YunBox Compliance-Team am 7. Oktober 2026 geprüft.
Für ein Publikum auf dem Festland China ist die entscheidende Frage zu OneLogin nicht, wie schnell sein Login-Bildschirm malt — sie ist, wo die Identitäten Ihrer Nutzer leben dürfen und ob der Anmeldefluss überhaupt erreicht werden kann. OneLogin beantwortet die erste in seiner eigenen Dokumentation: es stellt Konten nur in einer US- oder EU-Region bereit, ohne Präsenz innerhalb des Festlands China. Ein China-gerichtetes OneLogin-Deployment hält das Verzeichnis der Namen, E-Mails, Zugangsdaten, MFA-Faktoren und Authentifizierungsprotokolle also offshore — ein grenzüberschreitender Transfer personenbezogener Daten, den Chinas Recht regelt — und bedient den Anmeldefluss ebenfalls von offshore, wo eine langsame oder blockierte Verbindung Nutzer nicht bloß ärgert, sondern sie vollständig aus der Anwendung aussperrt. OneLogin selbst braucht keine ICP-Beian; diese Pflicht landet auf der App, die es schützt. Die Residency und die Verfügbarkeit sind die Exponierung.
OneLogin in China auf einen Blick
| Was es entscheidet | In OneLogins eigenen Worten |
|---|---|
| Wo es läuft | OneLogin stellt Konten in einer US- oder EU-Region bereit — seine SDK-Regionseinstellung ist „Optional: us or eu. Defaults to us." Keine Region ist innerhalb des Festlands China. |
| Wo Identitäten leben | Nutzerverzeichnisse, Namen, E-Mails, Zugangsdaten, MFA-Faktoren und Authentifizierungsprotokolle werden in dieser US- oder EU-Region gespeichert — außerhalb des Festlands. |
| Wo die Anmeldung bedient wird | Der Login- und OpenID-Connect-Fluss löst auf https://<subdomain>.onelogin.com auf — „the same address you would use to login to OneLogin" — offshore bedient. |
| Die Öffentlichkeit bedienen (ICP) | OneLogin ist ein Backend-Identitätsdienst, nicht die öffentliche Website, es trägt also keine eigene ICP-Beian; die ICP-Pflicht fällt auf die App, die es schützt. |
| Die Exponierung | Für chinesische Nutzer ist Identitätsspeicherung außerhalb Chinas ein grenzüberschreitender Transfer, den PIPL regelt; eine Anmeldung außerhalb Chinas, die langsam oder blockiert ist, sperrt Nutzer aus — Verfügbarkeit, nicht bloß Geschwindigkeit. |
Nur USA oder EU — Ihre Nutzeridentitäten sitzen also offshore
OneLogin stellt jedes Konto an einem von zwei Orten bereit. Sein eigenes SDK exponiert eine einzige Regionseinstellung — „Optional: us or eu. Defaults to us” — es sei denn, die EU-Region wird eigens arrangiert, kommt ein Tenant also in den Vereinigten Staaten hoch. Es gibt keine dritte Wahl innerhalb des Festlands China. Welche Region auch immer Ihren Tenant hält, die Identitätsdatensätze, die ein IdP zu halten existiert — Nutzerverzeichnisse, Namen und E-Mail-Adressen, Passwort- und MFA-Zugangsdaten und die Authentifizierungs- und Event-Protokolle hinter jedem Login — werden außerhalb des Festlands gespeichert.
Für Ihre chinesischen Nutzer ist diese Speicherung ein grenzüberschreitender Transfer personenbezogener Daten nach dem Gesetz zum Schutz personenbezogener Daten. Der Verarbeiter — Sie, nicht OneLogin — muss informieren, eine gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (PIPL Artikel 38–43). Wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen sind, müssen in China erhobene personenbezogene Daten auf dem Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — eine Residency-Pflicht, die weder eine US- noch eine EU-Region erfüllen kann. Die EU-Region zu wählen mag einer DSGVO-Erzählung helfen; es bewegt die Daten zwischen zwei Orten außerhalb Chinas, nicht nach China.
Der Login-Fluss ist auch offshore — und das macht Erreichbarkeit zu einem Verfügbarkeitsrisiko
Bei den meisten Tools außerhalb Chinas ist eine langsame Verbindung aus dem Inneren des Festlands eine Lästigkeit. Bei einem Identity Provider ist es eine Tür, die sich nicht öffnet. OneLogin bedient die Anmeldung selbst von seinen eigenen Hosts: seine Dokumentation erklärt „The OneLogin API uses your subdomain as the API Domain. This is the same address you would use to login to OneLogin,” und seine OpenID-Connect-Authorization-, -Token- und -Userinfo-Endpunkte lösen alle auf https://<subdomain>.onelogin.com/oidc/2/… auf. Jeder Authentifizierungs-Roundtrip verlässt also das Festland und kommt zurück.
Wenn dieser Endpunkt außerhalb Chinas für Ihre Nutzer auf dem Festland langsam, intermittierend oder blockiert ist, warten sie also nicht bloß — sie können die Anmeldung nicht abschließen und sind aus welcher Anwendung auch immer hinter OneLogin sitzt ausgesperrt. Das ist eine Verfügbarkeitsfrage über Ihre ganze App, keine Geschwindigkeitsfrage über einen Bildschirm, und es ist der Grund, warum ein Identity Provider die Abhängigkeit ist, die es für China zuerst zu testen lohnt.
Die ICP-Linie liegt nicht auf OneLogin — sie liegt auf der App, die es bewacht
Es ist verlockend zu fragen, ob OneLogin selbst eine ICP-Beian braucht. Es braucht keine, und das ist die ehrliche Antwort: OneLogin ist ein Backend-Identitätsdienst, nicht die öffentlich ausgerichtete Website, die ein Besucher auf dem Festland durchsucht, das ICP-备案-Regime nach Erlass Nr. 292 des Staatsrats und MIIT-Erlass Nr. 33 knüpft also an die Anwendung und die Hosting-Ressource auf dem Festland an, auf der sie läuft — nicht an den IdP. OneLogin zu übernehmen erzeugt noch klärt diese Pflicht. Was OneLogin verändert, sind die anderen beiden Exponierungen: wo die Identitäten Ihrer Nutzer gespeichert werden und ob sie das Ding erreichen können, das sie anmeldet. Halten Sie diese beiden klar, und das Compliance-Bild hört auf, um Login-Geschwindigkeit zu gehen, und fängt an, um Data Residency und Verfügbarkeit zu gehen.
Dies ist eine Risikokarte, kein Urteil: ob ein grenzüberschreitender Transfermechanismus, inländische Speicherung oder beides auf Sie zutreffen, hängt von Ihrer Rechtsperson, wie viele personenbezogene Daten Sie halten und wer Ihre Nutzer sind, ab — wert, mit Rechtsbeistand geklärt zu werden, bevor Sie bauen.
Wo 21YunBox hineinpasst — ein rechtskonformes Overlay, keine Migration
Sie betreiben OneLogin genau so weiter, wie es ist. Wir fügen das hinzu, was ein Identity Provider außerhalb Chinas Ihnen nicht selbst geben kann: rechtskonforme, ICP-eingereichte Auslieferung aus dem Inneren des Festlands, vor die Anwendung gesetzt, die OneLogin schützt — kein Neuaufbau, keine zweite Codebasis und kein Wegzug von OneLogin. Unser China-Team kartiert Ihre PIPL-Grenz- und Data-Residency-Pflichten gegen Ihre Rechtsperson und Datenmengen, arbeitet das Login-Verfügbarkeitsrisiko für Ihre Nutzer auf dem Festland durch und stellt die inländische Auslieferung auf, die eine rechtmäßige China-Präsenz braucht, während Ihr Identity-Stack dort bleibt, wo er bereits läuft.
Compliance-Einschätzung anfordern →
Weiterführend:
Häufige Fragen
Können wir einfach OneLogins EU-Region wählen, um in China rechtskonform zu bleiben?
Nein — keine Region ist in China. OneLogin stellt Konten standardmäßig in den USA bereit, mit der EU als einziger Alternative, und beide sitzen außerhalb des Festlands. Die EU zu wählen kann einer DSGVO-Erzählung helfen, aber für Ihre chinesischen Nutzer ist es weiterhin ein grenzüberschreitender Transfer personenbezogener Daten nach PIPL, und es tut nichts für die Festland-Data-Residency-Pflicht, die auf einen CIIO oder Verarbeiter großer Mengen zutrifft. Der Regionswechsel bewegt Ihre Identitätsdaten zwischen zwei Orten außerhalb Chinas, nicht nach China.
Wenn OneLogins Login-Bildschirm lädt, bedeutet das, dass es in China „funktioniert"?
Behandeln Sie Erreichbarkeit und Compliance als zwei separate Fragen. Weil der Login- und OpenID-Connect-Fluss von OneLogins Hosts außerhalb Chinas bedient wird, bedeutet eine instabile oder blockierte Verbindung aus dem Inneren des Festlands, dass Nutzer sich nicht authentifizieren können und aus der ganzen App ausgesperrt sind — Verfügbarkeit ist also ein echtes operatives Risiko, nicht bloß langsamere Paints. Aber selbst wenn die Anmeldung sofort lädt, ist die Speicherung der Identitäten Ihrer chinesischen Nutzer offshore weiterhin ein grenzüberschreitender Transfer, den PIPL regelt. Schnell zu laden macht es nicht rechtskonform.
Kann 21YunBox helfen, unser OneLogin-Setup in China funktionieren zu lassen?
Ja. Unser China-Team kann Ihre Exponierung kartieren — die PIPL-Grenz- und Data-Residency-Fragen rund um die Identitätsdaten, die OneLogin hält, und das Login-Verfügbarkeitsrisiko für Ihre Nutzer auf dem Festland — und die ICP-eingereichte, inländische Auslieferung aufstellen, die eine rechtskonforme China-Präsenz erfordert, vor der App, die OneLogin schützt, ohne Neuaufbau und ohne Wegzug von OneLogin. Nehmen Sie Kontakt auf, um Ihren spezifischen Fall durchzugehen.





















