OneLoginは中国本土で使えるか:アイデンティティデータの国内保存とログインの到達性
OneLogin(One Identity提供)は中国本土リージョンを運用していません——アイデンティティデータを米国またはEUのリージョンにのみ保持するため、中国のユーザーにとってはPIPLの下での個人情報の越境移転であり、サインインフローはオフショアから配信されるため、ログインの可用性がコンプライアンスと運用のリスクになります。その複数の扉を、コンプライアンス起点で読み解きます。
OneLoginは中国本土で使えるか
いいえ——現状のままでは。OneLoginは中国本土リージョンを運用していません。ユーザーのアイデンティティを米国またはEUのリージョンに保持し、サインインフローをオフショアから配信するため、中国のユーザーにとっては、まず個人情報の越境移転であり、次にログイン可用性のリスクです。
OneLogin自身のSDKはデータリージョンを"Optional: us or eu. Defaults to us"(任意:us または eu。既定は us)に設定し、そのドキュメントはログインアドレスが"the same address you would use to login to OneLogin"(OneLoginへのログインに使うのと同じアドレス)——<subdomain>.onelogin.com のホスト——だと記しています。したがって中国のユーザーの氏名・メール・認証情報・MFA要素・認証ログのディレクトリは米国またはEUに置かれます——これはPIPLが規律する越境移転であり(第38〜43条)、CIIOや大量取扱者には本土内保存の義務(第40条、サイバーセキュリティ法 第39条(旧第37条))を伴います——そしてそのオフショアのサインインが遅い、または通らない場合、ユーザーは単純にログインできません。OneLogin自体はICP備案を要しません。その義務は、OneLoginが守るアプリに課されます。下の表は、OneLogin自身の記述と各ポイントが引き起こすルールを並べたものです。
これは判定ではなくリスクの見取り図です——当てはまるものは、貴社の法人・データ量・利用者が誰かで変わります。当社の中国チームがリスクを一緒に可視化します →
コンプライアンス・スナップショット
- ! 中国のユーザーのアイデンティティはOneLoginの米国またはEUリージョンに置かれる——オフショア
- ! 中国に提供することは個人情報の越境移転——PIPLが適用
- ✕ OneLoginにはテナントを切り替えられる中国本土リージョンがない
- ! サインインはオフショアから配信——遅い、または通らないと、ユーザーは認証できない
- ✓ OneLogin自体はICP備案を要しない——が、それが守るアプリは要する
OneLoginの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
OneLoginはアイデンティティデータを米国またはEUのリージョンにのみ保持する——中国本土の選択肢はない。OneLogin自身のSDKは単一のデータリージョン設定——"Optional: us or eu. Defaults to us"(任意:us または eu。既定は us)——を露出するため、EUリージョンを特別に手配しない限り、テナントは米国で立ち上がる。いずれにせよ中国のユーザーのアイデンティティは本土外に保存される:PIPLの下での個人情報の越境移転だ(通知、個別の同意、移転メカニズム。第38〜43条)。 | OneLogin Ruby SDK README(github.com/onelogin/onelogin-ruby-sdk、2026-10-07 取得);PIPL 第38〜43条 |
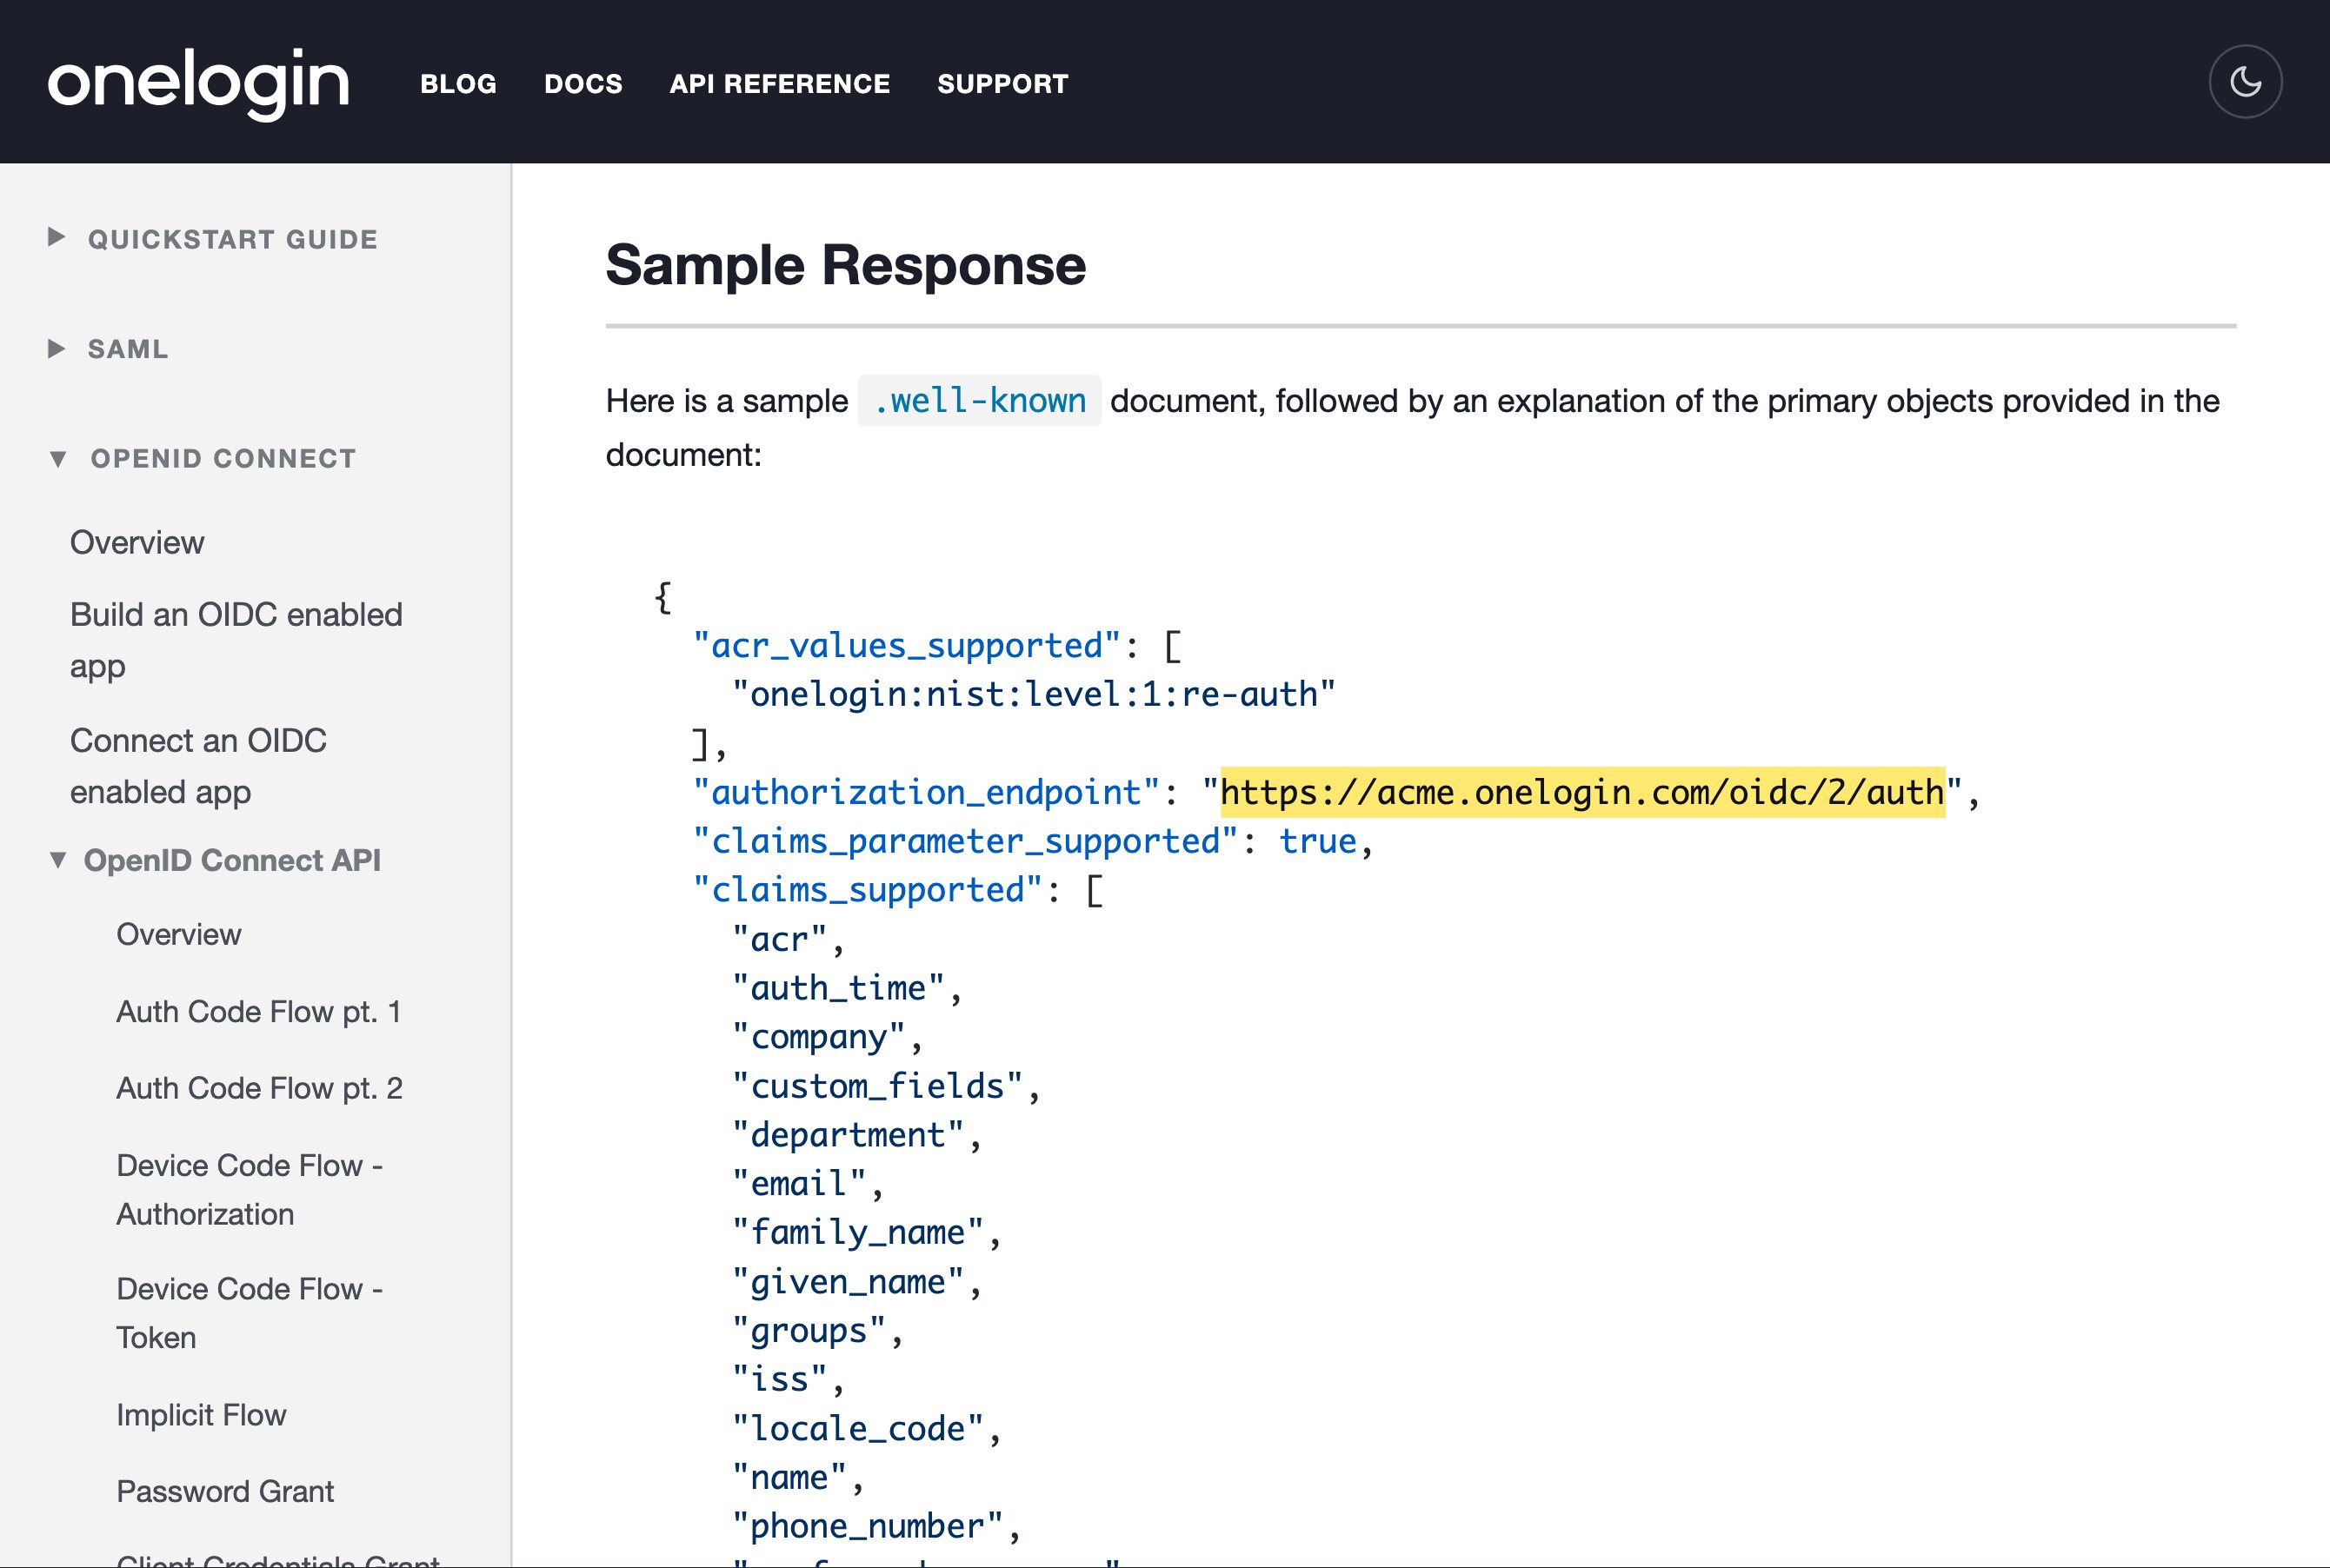
サインインフローそのものが、OneLoginのオフショアのホストから配信される。OneLoginは、APIとログインが1つのアドレスを共有すること——"The OneLogin API uses your subdomain as the API Domain. This is the same address you would use to login to OneLogin"(OneLogin APIはサブドメインをAPIドメインとして使う。これはOneLoginへのログインに使うのと同じアドレスだ)——をドキュメント化しており、OpenID Connectの認可・トークン・userinfoの各エンドポイントは https://<subdomain>.onelogin.com/oidc/2/… に解決される。そのオフショアのエンドポイントが本土内から遅い、または到達できない場合、ユーザーは認証を完了できず、守られているアプリから締め出される——単なる遅い描画ではなく、可用性のリスクだ。 | OneLogin developer docs — API overview and OpenID Connect provider configuration(developers.onelogin.com、2026-10-07 取得) |
| アイデンティティプロバイダーは、PIPLが最もセンシティブに扱うデータをまさに保持する。OneLoginのディレクトリは、ユーザーの氏名、メールアドレス、ログイン認証情報、MFA要素を、一つひとつのサインインの背後にある認証・イベントログとともに保持する——いずれも中国のユーザーの個人情報だ。OneLoginの米国またはEUリージョンに保持されると、それはPIPLの下での越境移転に当たる。そして重要情報インフラ運営者または大量取扱者の場合、中国で収集した個人情報は本土内に保存しなければならない(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))——オフショアのリージョンにはできないことだ。 | OneLogin product documentation(users, directories, MFA, events、2026-10-07 取得);PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条) |
| OneLoginはICP備案を伴わない——それが守るアプリが伴う。IdPはバックエンドのアイデンティティサービスであって、本土の訪問者が閲覧する公開Webサイトではないため、ICP備案(国務院令第292号およびMIIT令第33号の下)は、公開向けのアプリケーションとその国内ホスティングリソースに紐づくのであって、OneLoginには紐づかない。OneLoginを採用しても、その義務を提供することも除くこともない。付け加わるのは、上記のアイデンティティデータの国内保存の問いとログインの依存関係だ。 | 21YunBox コンプライアンス分析;国務院令第292号;MIIT令第33号 |
情報源は21YunBox コンプライアンスチームが2026年10月7日に確認しました。
中国本土のオーディエンスにとって、OneLoginをめぐる決め手は、ログイン画面がどれだけ速く描画されるかではありません——ユーザーのアイデンティティがどこに置かれることが許されるか、そしてそもそもサインインフローに到達できるか、です。OneLoginは前者を自身のドキュメントで答えています。アカウントを米国またはEUのリージョンにのみプロビジョニングし、中国本土内には存在しません。したがって中国向けのOneLoginデプロイは、氏名・メール・認証情報・MFA要素・認証ログのディレクトリをオフショアに保ち——中国の法が規律する個人情報の越境移転——サインインフローもオフショアから配信します。そこでは接続が遅い、または通らないと、ユーザーを単にいらだたせるだけでなく、アプリケーションから完全に締め出します。OneLogin自体はICP備案を必要としません。その義務は、OneLoginが守るアプリに課されます。国内保存と可用性こそがリスクです。
中国でのOneLogin:ひと目で
| 決め手 | OneLogin自身の言葉では |
|---|---|
| どこで動くか | OneLoginはアカウントを米国またはEUのリージョンにプロビジョニングします——そのSDKのリージョン設定は“Optional: us or eu. Defaults to us.”(任意:us または eu。既定は us)です。中国本土内のリージョンはありません。 |
| アイデンティティはどこに置かれるか | ユーザーディレクトリ、氏名、メール、認証情報、MFA要素、認証ログは、その米国またはEUのリージョン——本土外——に保存されます。 |
| サインインはどこから配信されるか | ログインとOpenID Connectのフローは https://<subdomain>.onelogin.com に解決されます——“the same address you would use to login to OneLogin”(OneLoginへのログインに使うのと同じアドレス)——オフショアから配信されます。 |
| 公衆への提供(ICP) | OneLoginはバックエンドのアイデンティティサービスであって公開サイトではないため、それ自体はICP備案を伴いません。ICPの義務は、OneLoginが守るアプリに課されます。 |
| リスク | 中国のユーザーにとって、オフショアのアイデンティティ保存はPIPLが規律する越境移転です。遅い、または通らないオフショアのサインインは、ユーザーを締め出します——単なる速度ではなく、可用性の問題です。 |
米国かEUのみ——だからユーザーのアイデンティティはオフショアに置かれる
OneLoginはすべてのアカウントを2つの場所のいずれかにプロビジョニングします。自身のSDKは単一のリージョン設定——“Optional: us or eu. Defaults to us”(任意:us または eu。既定は us)——を露出しているため、EUリージョンを特別に手配しない限り、テナントは米国で立ち上がります。中国本土内という第三の選択肢はありません。どちらのリージョンがテナントを保持していても、IdPが保持するために存在するアイデンティティ記録——ユーザーディレクトリ、氏名とメールアドレス、パスワードとMFAの認証情報、そして一つひとつのログインの背後にある認証・イベントログ——は、本土外に保存されます。
中国のユーザーにとって、その保存は個人情報保護法(PIPL)の下での個人情報の越境移転です。取扱者——OneLoginではなく貴社——は、通知し、個別の同意を取得し、移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)をクリアしなければなりません(PIPL 第38〜43条)。貴社が重要情報インフラ運営者または大量取扱者である場合、中国で収集した個人情報は本土内に保存しなければなりません(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))——米国のリージョンもEUのリージョンも満たせない国内保存の義務です。EUリージョンを選ぶことはGDPRの説明には役立つかもしれませんが、それはデータを2つのオフショアの場所のあいだで動かすだけであって、中国へ入れるものではありません。
ログインフローもオフショア——そのため到達性が可用性のリスクになる
たいていのオフショアツールでは、本土内からの遅い接続は厄介ごとです。アイデンティティプロバイダーでは、それは開かない扉です。OneLoginはサインインそのものを自社のホストから配信します。ドキュメントは”The OneLogin API uses your subdomain as the API Domain. This is the same address you would use to login to OneLogin,“(OneLogin APIはサブドメインをAPIドメインとして使う。これはOneLoginへのログインに使うのと同じアドレスだ)と述べ、OpenID Connectの認可・トークン・userinfoの各エンドポイントはすべて https://<subdomain>.onelogin.com/oidc/2/… に解決されます。したがって認証のラウンドトリップはすべて本土を出て戻ってきます。
そのため、そのオフショアのエンドポイントが本土のユーザーにとって遅い、断続的、または通らない場合、彼らは単に待たされるのではありません——サインインを完了できず、OneLoginの背後にあるアプリケーションが何であれ、そこから締め出されます。それは1つの画面についての速度の問いではなく、アプリ全体についての可用性の問いです。だからこそ、アイデンティティプロバイダーは、中国に向けてまず最初にテストすべき依存先なのです。
ICPの線引きはOneLoginにではなく、それが守るアプリにある
OneLogin自体がICP備案を必要とするか、と問いたくなります。必要としません。それが正直な答えです。OneLoginはバックエンドのアイデンティティサービスであって、本土の訪問者が閲覧する公開のWebサイトではありません。したがって国務院令第292号とMIIT令第33号の下でのICP備案(备案)の制度は、アプリケーションと、それが動く本土のホスティングリソースに紐づくのであって、IdPには紐づきません。OneLoginを採用しても、その義務を生むことも解くこともありません。OneLoginが変えるのは、残る2つのリスクです——ユーザーのアイデンティティがどこに保存されるか、そして彼らが自分をサインインさせるものに到達できるか、です。この2つをきちんと分けて考えれば、コンプライアンスの全体像はログイン速度の話ではなくなり、データの国内保存と可用性の話になります。
これは判定ではなくリスクの見取り図です。越境の移転メカニズム、国内保存、またはその両方が貴社に当てはまるかどうかは、貴社の法人・保持する個人データ量・利用者が誰かによって変わります——構築の前に、専門家と確定させる価値があります。
21YunBoxの位置づけ——移行ではなく、法令適合のオーバーレイ
OneLoginはそのまま運用し続けます。当社が加えるのは、オフショアのアイデンティティプロバイダーが単独では与えられないものです——法令に沿った、本土の内側からのICP備案済み配信を、OneLoginが守るアプリケーションの前段に置きます。作り直しも、2つ目のコードベースも、OneLoginからの移行も要りません。当社の中国チームが、PIPLの越境とデータ国内保存の義務を貴社の法人・データ量に照らして整理し、本土のユーザーのログイン可用性のリスクに取り組み、合法的な中国拠点に必要な国内配信を立ち上げます。その間、貴社のアイデンティティスタックはすでに動いているその場所にとどまります。
関連する読み物:
よくあるご質問
中国で法令適合を保つために、OneLoginのEUリージョンを選べばよいですか?
いいえ——どちらのリージョンも中国にありません。OneLoginは既定で米国にアカウントをプロビジョニングし、代替はEUだけで、いずれも本土外にあります。EUを選ぶことはGDPRの説明には役立ちえますが、中国のユーザーにとっては依然としてPIPLの下での個人情報の越境移転であり、CIIOや大量取扱者に当てはまる本土のデータ国内保存の義務には何の効果もありません。リージョンの切り替えは、アイデンティティデータを2つのオフショアの場所のあいだで動かすだけであって、中国へ入れるものではありません。
OneLoginのログイン画面が読み込まれれば、中国で「使える」ということですか?
到達性とコンプライアンスは2つの別々の問いとして扱ってください。ログインとOpenID Connectのフローがオフショアのホストから配信されるため、本土内からの不安定な、または通らない接続は、ユーザーが認証できず、アプリ全体から締め出されることを意味します——したがって可用性は、単なる遅い描画ではなく、現実の運用リスクです。しかし、たとえサインインが瞬時に読み込まれても、中国のユーザーのアイデンティティをオフショアに保存することは、依然としてPIPLが規律する越境移転です。速く読み込まれても、それが法令適合になるわけではありません。
21YunBoxはOneLogin設定を中国で使えるようにする手助けができますか?
はい。当社の中国チームが、リスクを可視化し——OneLoginが保持するアイデンティティデータをめぐるPIPLの越境とデータ国内保存の問い、そして本土ユーザーのログイン可用性のリスク——OneLoginが守るアプリの前段に、法令適合の中国拠点に必要なICP備案済みの中国国内からの配信を立ち上げます。作り直しも、OneLoginからの移行も不要です。個別のケースを整理するにはお問い合わせください。





















