¿Funciona Auth0 en China? Residencia de los datos de identidad, PIPL y las dos puertas
Auth0 es un proveedor de identidad alojado que almacena las identidades, las credenciales y los registros de inicio de sesión de los usuarios en una región de tenant en el extranjero — EE. UU., la UE, el Reino Unido, Australia, Japón, Canadá o una lista de 20 regiones de Private Cloud —, ninguna en China continental. Eso convierte los datos de identidad de sus usuarios en China en una transferencia transfronteriza según la PIPL. Un análisis centrado en el cumplimiento de las dos puertas.
¿Funciona Auth0 en China?
Si puede usar Auth0 para usuarios en China continental es, ante todo, una cuestión de residencia de datos, no de velocidad. Auth0 es un proveedor de identidad alojado — alberga las cuentas, las credenciales, los perfiles y los registros de inicio de sesión contra los que se autentica su aplicación —, así que el hecho decisivo es en qué país se almacenan esos datos de identidad.
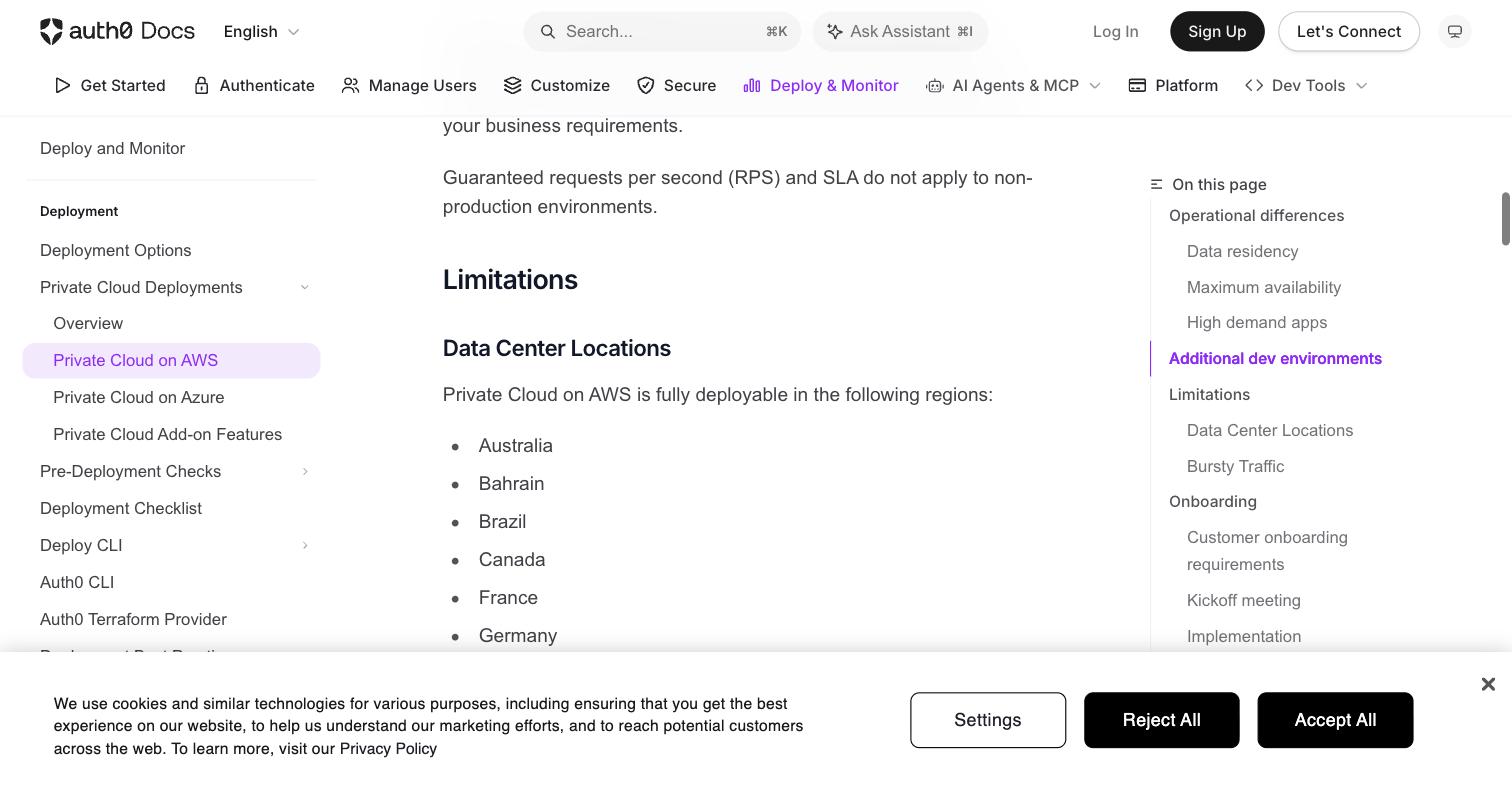
Usted elige la región de su tenant al crearlo, y todas las regiones de Auth0 están en el extranjero. Su Public Cloud funciona en EE. UU., la UE, el Reino Unido, Australia, Japón y Canadá; incluso la opción geográficamente más flexible de Auth0, Private Cloud on AWS, es “fully deployable” (totalmente desplegable) en una lista de 20 regiones — Australia, Baréin, Brasil, Canadá, Francia, Alemania, Hong Kong, India, Indonesia, Irlanda, Japón, México, Singapur, Sudáfrica, Corea del Sur, Suecia, Tailandia, los Emiratos Árabes Unidos, el Reino Unido y EE. UU. — y ninguna está en China continental. Así, las identidades y los registros de inicio de sesión de sus usuarios en China se alojan fuera del país: una transferencia transfronteriza de datos personales regulada por la PIPL, que exige notificación, consentimiento separado y un mecanismo de transferencia, y — para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes — almacenamiento dentro del país. Como el inicio de sesión se responde desde esa región en el extranjero, el viaje de ida y vuelta de la autenticación también cruza la frontera. La tabla siguiente recoge las palabras de la propia Auth0 y las normas que activan.
Esto es un panorama de riesgo, no un veredicto — lo que usted debe depende de sus volúmenes de datos, de su papel y de lo sensibles que sean los datos de identidad. Nuestro equipo de China puede cartografiar con usted su exposición en Auth0 →
Instantánea de cumplimiento
- ! Accesible en China, pero cada inicio de sesión se responde desde una región de tenant en el extranjero — el viaje de ida y vuelta de la autenticación cruza la frontera
- ! Almacena identidades, credenciales y registros de inicio de sesión en la región en el extranjero que usted elija (EE. UU., UE, Reino Unido, Australia, Japón, Canadá)
- ! Que esos datos de identidad salgan de China es una transferencia transfronteriza de datos personales regulada por la PIPL
- ✕ Ninguna región de tenant en China continental — ni siquiera la lista de 20 regiones de AWS de Private Cloud incluye una
- ✓ Existe una vía de entrega dentro del país, conforme y con registro ICP — sin reconstruir y sin migrar fuera de Auth0
Lo que la documentación oficial de Auth0 dice sobre China
| Hecho | Fuente primaria |
|---|---|
| En palabras de la propia Auth0, “Private Cloud on AWS is fully deployable in the following regions: Australia, Bahrain, Brazil, Canada, France, Germany, Hong Kong, India, Indonesia, Ireland, Japan, Mexico, Singapore, South Africa, South Korea, Sweden, Thailand, United Arab Emirates (UAE), United Kingdom, USA” (Private Cloud on AWS es totalmente desplegable en esas 20 regiones) — y ninguna está en China continental (Hong Kong, la más cercana, está fuera del continente a efectos del ICP y de la residencia de datos). Las regiones estándar de la Public Cloud de Auth0 — EE. UU., la UE, el Reino Unido, Australia, Japón y Canadá — tampoco incluyen ninguna ubicación en China continental. | Auth0 Docs — Private Cloud on AWS (regiones desplegables), consultado el 2026-10-07 |
| Auth0 afirma: “With Private Cloud on AWS, you choose the region where your data is stored” (con Private Cloud on AWS, usted elige la región en la que se almacenan sus datos) — y los datos en cuestión son datos personales: identidades de usuarios, credenciales, perfiles, pertenencia a grupos y registros de autenticación. Como el abanico de opciones no incluye China continental, los datos recogidos de usuarios en China salen del país hacia la región en el extranjero que usted elija. | Auth0 Docs — Private Cloud on AWS (selección de región), consultado el 2026-10-07 |
| Los datos de identidad alojados en el extranjero constituyen una transferencia transfronteriza conforme a la Ley de Protección de Información Personal de China. El responsable del tratamiento — usted, cliente de Auth0, no Auth0 — debe notificar, obtener un consentimiento separado y cumplir un mecanismo de transferencia: una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. | PIPL, capítulo III, artículos 38–43 (suministro transfronterizo de información personal) |
| Un proveedor de identidad suele tratar información personal sensible — factores biométricos utilizados para la autenticación multifactor, identificadores de cuentas financieras o los datos de menores de 14 años. La PIPL solo permite tratar información personal sensible con un propósito específico y una necesidad suficiente y con consentimiento separado, lo que eleva el listón para alojar esos tipos de datos en un almacén de identidades en el extranjero. | PIPL, artículos 28–29 (información personal sensible) |
| Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, los datos personales recogidos en China deben almacenarse dentro de China continental (artículo 39 de la Ley de Ciberseguridad (antes artículo 37); artículo 40 de la PIPL). Auth0 no publica ninguna región en China continental, así que la única forma de mantener en suelo chino los datos de identidad de sus usuarios en China es ejecutar esa identidad y su almacenamiento sobre infraestructura dentro del continente — y ponerlo en marcha legalmente es lo que hace entrar en juego un registro ICP. | PIPL, artículo 40; Ley de Ciberseguridad, artículo 39 (antes artículo 37) (localización de datos) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 7 de octubre de 2026.
Si Auth0 «funciona» en China continental es una cuestión de residencia de datos antes que de rendimiento. Auth0 es un proveedor de identidad alojado: almacena las cuentas, las credenciales, los perfiles y los registros de inicio de sesión contra los que se autentica su aplicación — y los guarda en una región de tenant que usted elige, todas ellas fuera de China continental. Una aplicación orientada a China sobre Auth0 es accesible, pero cada inicio de sesión se responde desde el extranjero, lo que convierte los datos de identidad de sus usuarios en China en una transferencia transfronteriza regulada por la ley china y le deja sin base en el continente para el registro que exige una presencia dentro del país. Esas son las dos puertas, y Auth0 documenta con sus propias palabras dónde residen sus datos.
Auth0 en China de un vistazo
| Qué lo decide | En los propios términos de Auth0 |
|---|---|
| Dónde residen las identidades | Los datos del tenant se almacenan en la región que usted elige al crear el tenant. La Public Cloud funciona en EE. UU., la UE, el Reino Unido, Australia, Japón y Canadá; Private Cloud on AWS es “fully deployable” (totalmente desplegable) en una lista de 20 regiones. Ninguna región está dentro de China continental. |
| Usted elige la región | “With Private Cloud on AWS, you choose the region where your data is stored” (con Private Cloud on AWS, usted elige la región en la que se almacenan sus datos) — pero el abanico de opciones no incluye China continental, así que los datos de los usuarios en China se almacenan en el extranjero. |
| Qué datos alberga | Identidades, credenciales, perfiles, pertenencia a grupos y registros de autenticación — datos personales según la PIPL, y parte de ellos (factores biométricos de MFA, datos de menores, identificadores financieros), información personal sensible. |
| Transferencia transfronteriza | Que los datos de identidad de los usuarios en China salgan del continente es una transferencia transfronteriza de datos personales. El responsable del tratamiento — usted, no Auth0 — debe notificar, obtener un consentimiento separado y cumplir un mecanismo de transferencia. |
| Servicio y residencia | Un sitio público en el continente sigue necesitando un registro ICP vinculado a un alojamiento dentro del país, y un operador de infraestructuras de información críticas o un tratante de grandes volúmenes debe almacenar en el continente los datos personales de China — y una región de Auth0 en el extranjero no proporciona ninguna de las dos cosas. |
Primera puerta — Auth0 mantiene en el extranjero las identidades de sus usuarios en China
Auth0 no opera infraestructura dentro de China continental, y es franco sobre dónde sí la opera. Usted elige una región de tenant al crearlo, y todas las opciones están en el extranjero: la Public Cloud opera en EE. UU., la UE, el Reino Unido, Australia, Japón y Canadá, e incluso el despliegue geográficamente más flexible de Auth0, Private Cloud on AWS, es “fully deployable in the following regions: Australia, Bahrain, Brazil, Canada, France, Germany, Hong Kong, India, Indonesia, Ireland, Japan, Mexico, Singapore, South Africa, South Korea, Sweden, Thailand, United Arab Emirates (UAE), United Kingdom, USA.” (totalmente desplegable en las siguientes regiones: Australia, Baréin, Brasil, Canadá, Francia, Alemania, Hong Kong, India, Indonesia, Irlanda, Japón, México, Singapur, Sudáfrica, Corea del Sur, Suecia, Tailandia, Emiratos Árabes Unidos, Reino Unido y EE. UU.) Ninguna está en China continental — y Hong Kong, la más cercana, está fuera del continente a efectos del ICP y de la residencia de datos.
Eso determina dónde residen las identidades de sus usuarios. Auth0 alberga datos personales — cuentas, credenciales, perfiles, pertenencia a grupos y registros de autenticación — y, en sus propias palabras, “you choose the region where your data is stored.” (usted elige la región en la que se almacenan sus datos). Cuando sus usuarios están en China, esa región está en el extranjero, así que sus datos de identidad salen del país. Conforme a la Ley de Protección de Información Personal de China, eso es una transferencia transfronteriza: el responsable del tratamiento — usted, cliente de Auth0, no Auth0 — debe notificar, obtener un consentimiento separado y cumplir un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación). Parte de lo que gestiona un proveedor de identidad es información personal sensible — factores biométricos utilizados para la autenticación multifactor, identificadores de cuentas financieras o los datos de menores de 14 años —, que la PIPL solo permite tratar con un propósito específico y necesario y con consentimiento separado, lo que eleva aún más el listón para alojarla en el extranjero.
Segunda puerta — sin región en el continente, no hay base para la residencia dentro del país ni para el ICP
Mantener los datos en China es la otra puerta, y aquí la geografía de Auth0 se agota. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, los datos personales recogidos en el continente deben almacenarse en el continente (artículo 39 de la Ley de Ciberseguridad (antes artículo 37); artículo 40 de la PIPL). Auth0 no publica ninguna región en China continental, así que en Auth0 no hay ningún lugar donde mantener esos datos de identidad en suelo chino. Poner en marcha un almacén de identidades dentro del país — y el sitio público que se sitúa delante — depende entonces de un registro ICP (ICP 备案) conforme a la Orden núm. 292 del Consejo de Estado y la Orden núm. 33 del MIIT, que debe vincularse a un recurso de alojamiento situado físicamente dentro del continente. «Ya funcionamos sobre Auth0» no sirve para cruzar ninguna de las dos puertas: llegar a China no es lo mismo que estar autorizado para almacenar datos allí, ni para operar allí un sitio público.
Accesible no es lo mismo que conforme
Auth0 no está bloqueado en China — un navegador en el continente puede acceder a él y las páginas de inicio de sesión cargan. Pero que algo sea accesible es asunto de la entrega; el cumplimiento se decide en otra parte. El viaje de ida y vuelta del inicio de sesión se responde desde la región de tenant en el extranjero, y ningún ajuste de red cambia el país en el que se almacenan los datos de identidad. Por eso «carga, así que estamos bien» pasa por alto la exposición: el riesgo de una configuración de Auth0 orientada a China no es que los usuarios no puedan iniciar sesión — es que iniciar sesión mueve sus datos de identidad a través de la frontera y le deja sin base para la residencia dentro del país ni para el ICP.
Esto es un mapa de riesgo, no un veredicto: si usted afronta una obligación de transferencia transfronteriza, un deber de localización de datos, un registro ICP o las tres cosas depende de lo que sirve, de cuántos datos personales alberga, de lo sensibles que son y de quiénes son sus usuarios — conviene resolverlo con asesoría legal antes de construir.
Dónde encaja 21YunBox — una capa de cumplimiento, no una migración
Usted sigue construyendo sobre Auth0. Nosotros añadimos la pieza que un proveedor de identidad alojado sin región en el continente deja en sus manos: una entrega conforme, con registro ICP, desde dentro del continente, situada por delante de su stack actual — sin reconstruir, sin una segunda base de código y sin migrar fuera de Auth0. Nuestro equipo de China cartografía sus obligaciones de transferencia transfronteriza y de residencia de datos en función de su entidad, sus volúmenes de datos y lo sensibles que son los datos de identidad, y después pone en marcha la entrega dentro del país y — cuando la ley exige que los datos de identidad de sus usuarios en China permanezcan en el continente — el almacenamiento dentro del país que necesita una presencia legal en China, mientras Auth0 sigue encargándose de la autenticación.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
Preguntas frecuentes
¿Almacena Auth0 en China los datos de identidad de los usuarios chinos?
No. Usted elige la región de su tenant al crearlo, y todas las regiones de Auth0 están en el extranjero — la Public Cloud en EE. UU., la UE, el Reino Unido, Australia, Japón y Canadá, y Private Cloud on AWS en una lista de 20 regiones que va de Australia a EE. UU. Ninguna está en China continental. Por eso las identidades, las credenciales y los registros de inicio de sesión de sus usuarios en China se almacenan fuera del país.
¿Es ilegal usar Auth0 en China?
No en sí mismo. La exposición es la transferencia transfronteriza de datos personales, que la PIPL permite si usted notifica, obtiene un consentimiento separado y cumple un mecanismo de transferencia. El peso de esa tarea crece con el volumen y el papel — conforme a las normas transfronterizas de la CAC de marzo de 2024, un responsable que no sea operador de infraestructuras de información críticas y que transfiera en un año natural información personal no sensible de menos de 100 000 personas queda exento de la evaluación de seguridad, el contrato estándar y la certificación, mientras que un operador de infraestructuras críticas o un tratante de grandes volúmenes tiene un deber de almacenamiento dentro del país. Trátelo como un riesgo que debe confirmar con su asesoría legal, no como una prohibición general.
¿Puede 21YunBox ayudar a que nuestra configuración de Auth0 sea conforme en China?
Sí. Nuestro equipo de China puede evaluar su exposición en transferencia transfronteriza y residencia de datos según sus volúmenes de datos y su papel, y poner en marcha una entrega dentro del país conforme y con registro ICP — y, cuando la ley exija que los datos de identidad de sus usuarios en China permanezcan en el continente, almacenamiento dentro del país — mientras su aplicación sigue autenticando a través de Auth0. Póngase en contacto con nosotros para analizar su caso concreto.




















