Funktioniert Auth0 in China? Identitäts-Datenresidenz, PIPL und die zwei Türen
Auth0 ist ein gehosteter Identitätsanbieter, der Nutzeridentitäten, Credentials und Login-Datensätze in einer Offshore-Tenant-Region speichert — den USA, der EU, dem UK, Australien, Japan, Kanada oder einer 20-Regionen-Private-Cloud-Liste — mit keiner in Festlandchina. Das macht die Identitätsdaten Ihrer China-Nutzer zu einem PIPL-Grenztransfer. Ein Blick zuerst auf die Compliance: die zwei Türen.
Funktioniert Auth0 in China?
Ob Sie Auth0 für Festland-China-Nutzer nutzen können, ist zuerst eine Datenresidenz-Frage, keine der Geschwindigkeit. Auth0 ist ein gehosteter Identitätsanbieter — es hält die Konten, Credentials, Profile und Login-Datensätze, gegen die Ihre Anwendung authentifiziert —, die entscheidende Tatsache ist also, in welchem Land diese Identitätsdaten gespeichert werden.
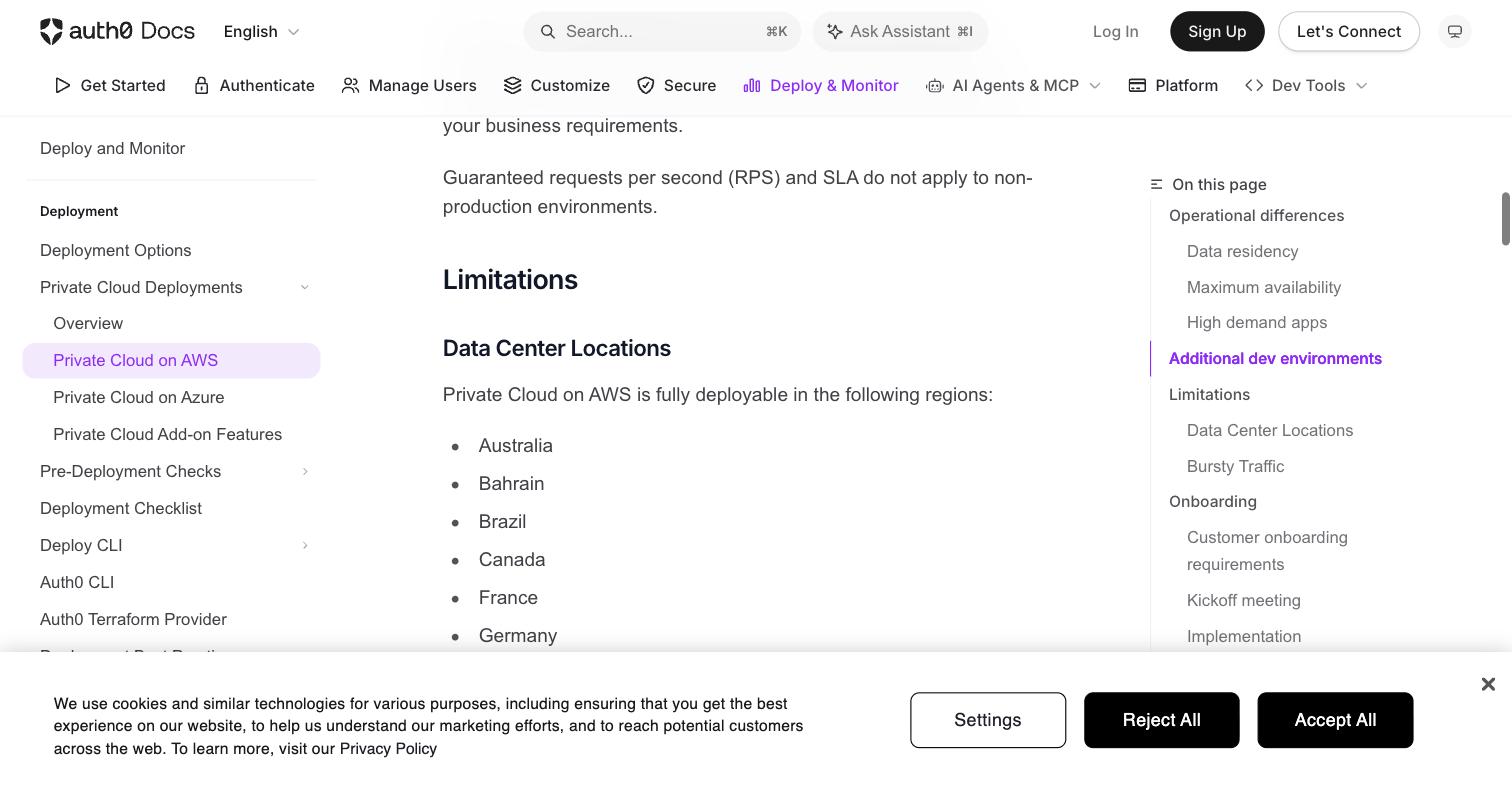
Sie wählen die Region Ihres Tenants, wenn Sie ihn erstellen, und Auth0s Regionen sitzen alle offshore. Seine Public Cloud läuft in den USA, der EU, dem UK, Australien, Japan und Kanada; selbst Auth0s geografisch flexibelste Option, Private Cloud auf AWS, ist über eine 20-Regionen-Liste „fully deployable“ — Australien, Bahrain, Brasilien, Kanada, Frankreich, Deutschland, Hongkong, Indien, Indonesien, Irland, Japan, Mexiko, Singapur, Südafrika, Südkorea, Schweden, Thailand, die VAE, das Vereinigte Königreich und die USA — und nicht eine liegt in Festlandchina. Die Identitäten und Sign-in-Datensätze Ihrer China-Nutzer werden also außerhalb des Landes gehalten: ein grenzüberschreitender Transfer personenbezogener Daten, den PIPL regelt, der Mitteilung, gesonderte Einwilligung und einen Transfermechanismus braucht und — für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen — Inland-Speicherung. Weil der Sign-in aus dieser Offshore-Region beantwortet wird, überschreitet der Authentifizierungs-Roundtrip die Grenze ebenfalls. Die Tabelle unten ist Auth0s eigener Wortlaut und die Regeln, die er auslöst.
Dies ist ein Risikobild, kein Urteil — was Sie schulden, hängt von Ihren Datenmengen, Ihrer Rolle und davon ab, wie sensibel die Identitätsdaten sind. Unser China-Team kann Ihre Auth0-Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! In China erreichbar, aber jeder Sign-in wird aus einer Offshore-Tenant-Region beantwortet — der Auth-Roundtrip überschreitet die Grenze
- ! Speichert Identitäten, Credentials und Login-Logs in der Offshore-Region, die Sie wählen (US, EU, UK, Australien, Japan, Kanada)
- ! Dass diese Identitätsdaten China verlassen, ist ein grenzüberschreitender Transfer personenbezogener Daten, den PIPL regelt
- ✕ Keine Festlandchina-Tenant-Region — selbst die 20-Regionen-AWS-Liste der Private Cloud hat keine
- ✓ Ein rechtskonformer, ICP-gemeldeter inländischer Auslieferungsweg existiert — ohne Neuaufbau, ohne Migration weg von Auth0
Was die offizielle Auth0-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| In Auth0s eigenen Worten: „Private Cloud on AWS is fully deployable in the following regions: Australia, Bahrain, Brazil, Canada, France, Germany, Hong Kong, India, Indonesia, Ireland, Japan, Mexico, Singapore, South Africa, South Korea, Sweden, Thailand, United Arab Emirates (UAE), United Kingdom, USA“ — und keine liegt in Festlandchina (Hongkong, die nächste, sitzt für ICP- und Datenresidenz-Zwecke außerhalb des Festlands). Auth0s Standard-Public-Cloud-Regionen — die USA, EU, das UK, Australien, Japan und Kanada — enthalten ebenso keinen Festlandchina-Standort. | Auth0 Docs — Private Cloud on AWS (deployable regions), abgerufen 2026-10-07 |
| Auth0 gibt an: „With Private Cloud on AWS, you choose the region where your data is stored“ — und die fraglichen Daten sind personenbezogene Daten: Nutzeridentitäten, Credentials, Profile, Gruppenmitgliedschaften und Authentifizierungs-Logs. Weil die Auswahlmenge keine Festlandchina-Option hat, verlassen die von Nutzern in China erhobenen Daten das Land in welche Offshore-Region auch immer Sie wählen. | Auth0 Docs — Private Cloud on AWS (region selection), abgerufen 2026-10-07 |
| Offshore gehaltene Identitätsdaten sind ein grenzüberschreitender Transfer nach Chinas Gesetz zum Schutz personenbezogener Daten. Der Verarbeiter personenbezogener Daten — Sie, Auth0s Kunde, nicht Auth0 — muss Mitteilung machen, eine gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. | PIPL Kapitel III, Art. 38–43 (grenzüberschreitende Bereitstellung personenbezogener Daten) |
| Ein Identitätsanbieter handhabt oft sensible personenbezogene Daten — biometrische Faktoren, die für Multi-Faktor-Authentifizierung genutzt werden, Finanzkonto-Kennungen oder die Daten Minderjähriger unter 14. PIPL erlaubt die Verarbeitung sensibler personenbezogener Daten nur für einen spezifischen Zweck mit hinreichender Notwendigkeit und mit gesonderter Einwilligung, was die Latte für das Halten dieser Datentypen in einem Offshore-Identitätsspeicher hebt. | PIPL Art. 28–29 (sensible personenbezogene Daten) |
| Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erhobene personenbezogene Daten innerhalb Festlandchinas gespeichert werden (Cybersicherheitsgesetz Art. 39 (vormals Art. 37); PIPL Art. 40). Auth0 veröffentlicht keine Festlandchina-Region, der einzige Weg, die Identitätsdaten Ihrer China-Nutzer auf chinesischem Boden zu halten, ist also, diese Identität und ihre Speicherung auf Infrastruktur innerhalb des Festlands zu betreiben — und das rechtmäßig aufzusetzen, ist das, was eine ICP-Beian ins Bild bringt. | PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) (Datenlokalisierung) |
Quellen vom 21YunBox Compliance-Team am 7. Oktober 2026 geprüft.
Ob Auth0 in Festlandchina „funktioniert“, ist eine Datenresidenz-Frage, bevor es eine der Performance ist. Auth0 ist ein gehosteter Identitätsanbieter: Es speichert die Konten, Credentials, Profile und Login-Datensätze, gegen die Ihre Anwendung authentifiziert — und es hält sie in einer Tenant-Region, die Sie wählen und die jede außerhalb Festlandchinas sitzt. Eine auf China ausgerichtete App auf Auth0 ist erreichbar, aber jeder Sign-in wird aus dem Ausland beantwortet, was die Identitätsdaten Ihrer China-Nutzer in einen grenzüberschreitenden Transfer verwandelt, den Chinas Recht regelt, und Ihnen keine Festland-Grundlage für die Beian lässt, die eine inländische Präsenz braucht. Das sind die zwei Türen, und Auth0 dokumentiert in seinen eigenen Worten, wo seine Daten leben.
Auth0 in China auf einen Blick
| Worüber es entscheidet | In Auth0s eigenen Worten |
|---|---|
| Wo Identitäten leben | Tenant-Daten werden in der Region gespeichert, die Sie bei der Tenant-Erstellung wählen. Public Cloud läuft in den USA, der EU, dem UK, Australien, Japan und Kanada; Private Cloud auf AWS ist über eine 20-Regionen-Liste „fully deployable“. Keine Region liegt innerhalb Festlandchinas. |
| Sie wählen die Region | „With Private Cloud on AWS, you choose the region where your data is stored“ — aber die Auswahlmenge enthält keine Festlandchina-Option, die Daten der China-Nutzer werden also offshore gespeichert. |
| Welche Daten es hält | Identitäten, Credentials, Profile, Gruppenmitgliedschaften und Authentifizierungs-Logs — personenbezogene Daten nach PIPL, manches davon (biometrische MFA-Faktoren, Daten Minderjähriger, Finanzkennungen) sensible personenbezogene Daten. |
| Grenzüberschreitender Transfer | Dass die Identitätsdaten der China-Nutzer das Festland verlassen, ist ein grenzüberschreitender Transfer personenbezogener Daten. Der Verarbeiter — Sie, nicht Auth0 — muss Mitteilung machen, eine gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen. |
| Bedienen & Residenz | Eine öffentlich zugängliche Festland-Website braucht weiterhin eine ICP-Beian, gebunden an inländisches Hosting, und ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen muss China-personenbezogene-Daten im Festland speichern — wofür eine Offshore-Auth0-Region beides nicht bietet. |
Tür eins — Auth0 hält die Identitäten Ihrer China-Nutzer offshore
Auth0 läuft nicht innerhalb Festlandchinas, und es ist offen darüber, wo es läuft. Sie wählen eine Tenant-Region, wenn Sie den Tenant erstellen, und die Auswahl ist durchweg offshore: Die Public Cloud läuft in den USA, der EU, dem UK, Australien, Japan und Kanada, und selbst Auth0s geografisch flexibelstes Deployment, Private Cloud auf AWS, ist „fully deployable in the following regions: Australia, Bahrain, Brazil, Canada, France, Germany, Hong Kong, India, Indonesia, Ireland, Japan, Mexico, Singapore, South Africa, South Korea, Sweden, Thailand, United Arab Emirates (UAE), United Kingdom, USA“. Nicht eine liegt in Festlandchina — und Hongkong, die nächste, sitzt für ICP- und Datenresidenz-Zwecke außerhalb des Festlands.
Das klärt, wo die Identitäten Ihrer Nutzer leben. Auth0 hält personenbezogene Daten — Konten, Credentials, Profile, Gruppenmitgliedschaften und Authentifizierungs-Logs — und, in seinen eigenen Worten, „you choose the region where your data is stored“. Wenn Ihre Nutzer in China sind, ist diese Region offshore, ihre Identitätsdaten verlassen also das Land. Nach Chinas Gesetz zum Schutz personenbezogener Daten ist das ein grenzüberschreitender Transfer: Der Verarbeiter personenbezogener Daten — Sie, Auth0s Kunde, nicht Auth0 — muss Mitteilung machen, eine gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung). Manches, was ein Identitätsanbieter handhabt, sind sensible personenbezogene Daten — biometrische Faktoren, die für Multi-Faktor-Authentifizierung genutzt werden, Finanzkonto-Kennungen oder die Daten Minderjähriger unter 14 —, die PIPL nur für einen spezifischen, notwendigen Zweck und mit gesonderter Einwilligung erlaubt, was die Latte für ihr Halten offshore weiter hebt.
Tür zwei — keine Festland-Region, also keine inländische Residenz- oder ICP-Grundlage
Die Daten in China zu halten, ist die andere Tür, und hier geht Auth0s Geografie aus. Für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen müssen im Festland erhobene personenbezogene Daten im Festland gespeichert werden (Cybersicherheitsgesetz Art. 39 (vormals Art. 37); PIPL Art. 40). Auth0 veröffentlicht keine Festlandchina-Region, es gibt also nirgends auf Auth0 einen Ort, diese Identitätsdaten auf chinesischem Boden zu halten. Einen inländischen Identitätsspeicher aufzusetzen — und die öffentliche Website davor — hängt dann von einer ICP-Beian (ICP 备案) nach Staatsratserlass Nr. 292 und MIIT-Erlass Nr. 33 ab, die an eine Hosting-Ressource physisch innerhalb des Festlands hängen muss. „Wir laufen bereits auf Auth0“ trägt über keine der Türen hinweg: China zu erreichen, ist nicht dasselbe wie dazu berechtigt zu sein, dort Daten zu speichern oder dort eine öffentliche Website zu betreiben.
Erreichbar ist nicht dasselbe wie rechtskonform
Auth0 ist in China nicht gesperrt — ein Browser im Festland kann es erreichen, und die Sign-in-Seiten laden. Aber Erreichbarkeit ist eine Auslieferungssache, nicht die Compliance-Frage. Der Login-Roundtrip wird aus der Offshore-Tenant-Region beantwortet, und keine noch so große Netzwerk-Optimierung ändert, in welchem Land die Identitätsdaten gespeichert werden. Deshalb verfehlt „es lädt, also sind wir fein“ die Exponierung: Das Risiko bei einem auf China ausgerichteten Auth0-Setup ist nicht, dass Nutzer sich nicht einloggen können — es ist, dass das Einloggen ihre Identitätsdaten über die Grenze bewegt und Sie ohne eine inländische Residenz- oder ICP-Grundlage lässt.
Dies ist eine Risikokarte, kein Urteil: Ob Sie einer Grenztransfer-Pflicht, einer Datenlokalisierungspflicht, einer ICP-Beian oder allen dreien gegenüberstehen, hängt davon ab, was Sie bedienen, wie viele personenbezogene Daten Sie halten, wie sensibel sie sind und wer Ihre Nutzer sind — es lohnt, es mit Rechtsbeistand zu klären, bevor Sie bauen.
Wo 21YunBox hineinpasst — eine rechtskonforme Overlay, keine Migration
Sie bauen weiter auf Auth0. Wir fügen das Stück hinzu, das ein gehosteter Identitätsanbieter ohne Festland-Region Ihnen überlässt: rechtskonforme, ICP-gemeldete Auslieferung aus dem Festland heraus, vor Ihren bestehenden Stack gesetzt — ohne Neuaufbau, ohne zweite Codebasis und ohne Migration weg von Auth0. Unser China-Team kartiert Ihre Grenzübertritts- und Datenresidenz-Pflichten gegen Ihre Gesellschaft, Ihre Datenmengen und darauf ab, wie sensibel die Identitätsdaten sind, und setzt dann die inländische Auslieferung auf und — wo das Recht verlangt, dass die Identitätsdaten Ihrer China-Nutzer im Festland bleiben — die inländische Speicherung, die eine rechtmäßige China-Präsenz braucht, während Auth0 weiter die Authentifizierung macht.
Compliance-Einschätzung anfordern →
Weiterführend:
Häufige Fragen
Speichert Auth0 die Identitätsdaten chinesischer Nutzer in China?
Nein. Sie wählen die Region Ihres Tenants, wenn Sie ihn erstellen, und Auth0s Regionen sind alle offshore — Public Cloud in den USA, der EU, dem UK, Australien, Japan und Kanada, und Private Cloud auf AWS über eine 20-Regionen-Liste, die von Australien bis zu den USA reicht. Keine liegt in Festlandchina. Die Identitäten, Credentials und Login-Datensätze Ihrer China-Nutzer werden also außerhalb des Landes gespeichert.
Ist es illegal, Auth0 in China zu nutzen?
Nicht von sich aus. Die Exponierung ist der grenzüberschreitende Transfer personenbezogener Daten, den PIPL erlaubt, wenn Sie Mitteilung machen, eine gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen. Wie schwer dieser Aufwand ist, skaliert mit Menge und Rolle — nach den Grenztransfer-Regeln der CAC vom März 2024 ist ein Nicht-Betreiber-kritischer-Informationsinfrastruktur, der weniger als 100.000 Personen nicht sensible personenbezogene Daten in einem Kalenderjahr bewegt, von der Bewertung, dem Standardvertrag und der Zertifizierung befreit, während ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen einer Inland-Speicherpflicht gegenübersteht. Behandeln Sie es als ein mit Rechtsbeistand zu bestätigendes Risiko, nicht als pauschales Verbot.
Kann 21YunBox helfen, unser Auth0-Setup in China rechtskonform zu machen?
Ja. Unser China-Team kann Ihre Grenzübertritts- und Datenresidenz-Exponierung für Ihre Datenmengen und Rolle einschätzen und rechtskonforme, ICP-gemeldete inländische Auslieferung aufsetzen — und, wo das Recht verlangt, dass die Identitätsdaten Ihrer China-Nutzer im Festland bleiben, inländische Speicherung —, während Ihre App weiter über Auth0 authentifiziert. Melden Sie sich, um Ihren konkreten Fall durchzugehen.




















