Auth0 fonctionne-t-il en Chine ? Résidence des données d'identité, PIPL et les deux portes
Auth0 est un fournisseur d'identité hébergé qui stocke les identités d'utilisateurs, les identifiants et les enregistrements de connexion dans une région de tenant à l'étranger — États-Unis, UE, Royaume-Uni, Australie, Japon, Canada, ou une liste de 20 régions Private Cloud — aucune en Chine continentale. Cela fait des données d'identité de vos utilisateurs en Chine un transfert transfrontalier au titre de la PIPL. Un regard, d'abord sous l'angle de la conformité, sur les deux portes.
Auth0 fonctionne-t-il en Chine ?
Savoir si vous pouvez utiliser Auth0 pour des utilisateurs en Chine continentale est d'abord une question de résidence des données, non de vitesse. Auth0 est un fournisseur d'identité hébergé — il détient les comptes, identifiants, profils et enregistrements de connexion contre lesquels votre application s'authentifie — de sorte que le fait décisif est le pays dans lequel ces données d'identité sont stockées.
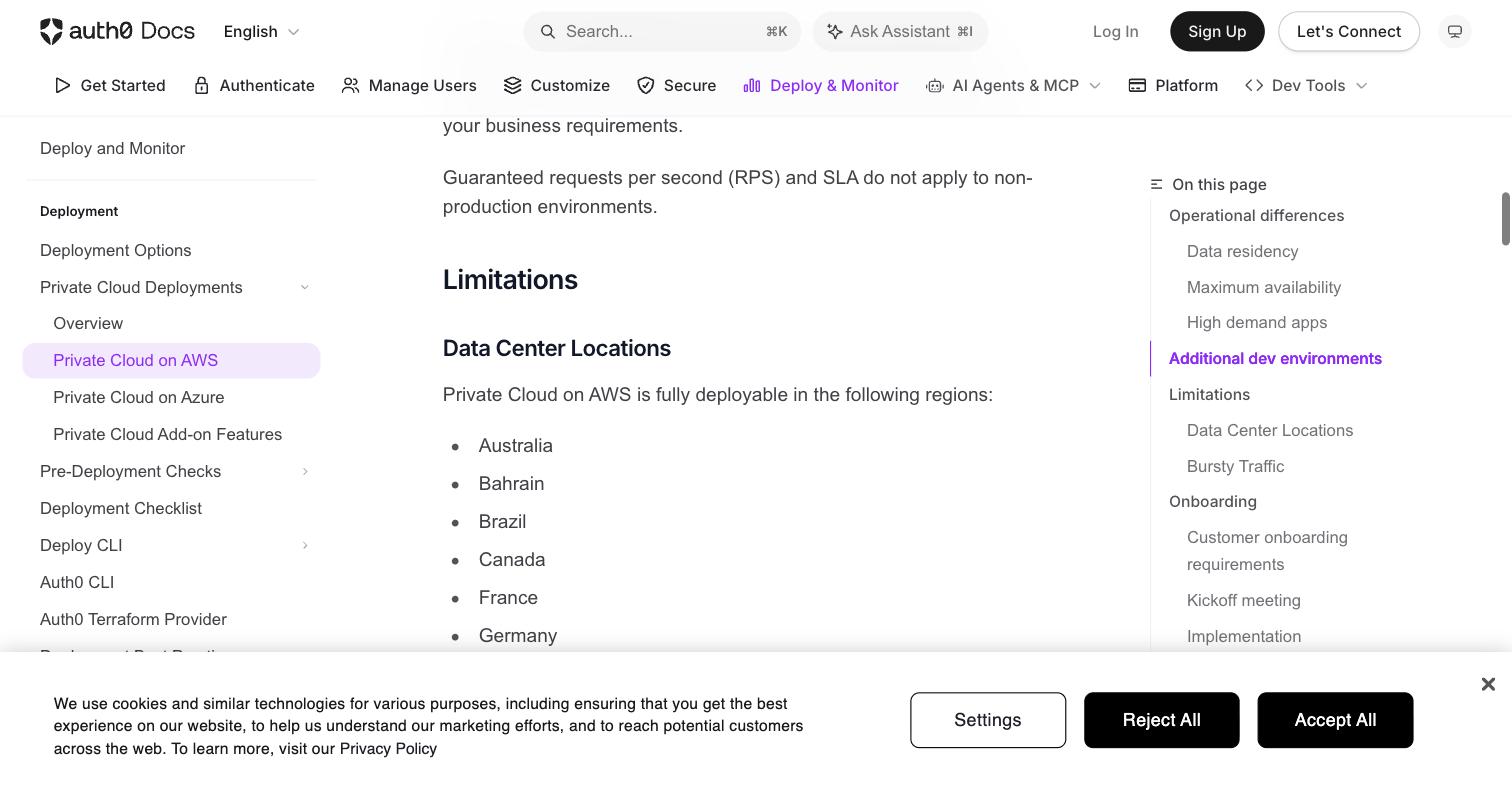
Vous choisissez la région de votre tenant à sa création, et les régions d'Auth0 se situent toutes à l'étranger. Son Public Cloud s'exécute aux États-Unis, dans l'UE, au Royaume-Uni, en Australie, au Japon et au Canada ; même l'option la plus géographiquement flexible d'Auth0, Private Cloud on AWS, est “fully deployable” sur une liste de 20 régions — Australie, Bahreïn, Brésil, Canada, France, Allemagne, Hong Kong, Inde, Indonésie, Irlande, Japon, Mexique, Singapour, Afrique du Sud, Corée du Sud, Suède, Thaïlande, les EAU, le Royaume-Uni et les États-Unis — et aucune n'est en Chine continentale. Ainsi, les identités et enregistrements de connexion de vos utilisateurs en Chine sont détenus hors du pays : un transfert transfrontalier d'informations personnelles que la PIPL régit, exigeant une information, un consentement distinct et un mécanisme de transfert, et — pour un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume — un stockage sur le territoire. Parce que la connexion est traitée depuis cette région à l'étranger, l'aller-retour d'authentification franchit lui aussi la frontière. Le tableau ci-dessous reprend les propres termes d'Auth0 et les règles qu'ils déclenchent.
Il s'agit d'une image des risques, pas d'un verdict — ce que vous devez dépend de vos volumes de données, de votre rôle et de la sensibilité des données d'identité. Notre équipe Chine peut cartographier votre exposition Auth0 avec vous →
Aperçu de conformité
- ! Accessible en Chine, mais chaque connexion est traitée depuis une région de tenant à l'étranger — l'aller-retour d'authentification franchit la frontière
- ! Stocke identités, identifiants et journaux de connexion dans la région à l'étranger que vous choisissez (États-Unis, UE, Royaume-Uni, Australie, Japon, Canada)
- ! Ces données d'identité quittant la Chine sont un transfert transfrontalier d'informations personnelles que la PIPL régit
- ✕ Aucune région de tenant en Chine continentale — même la liste AWS de 20 régions de Private Cloud n'en a aucune
- ✓ Une voie de diffusion conforme, déclarée (ICP) et sur le territoire existe — sans reconstruction, sans migration hors d'Auth0
Ce que la documentation officielle de Auth0 dit de la Chine
| Fait | Source primaire |
|---|---|
| Selon les propres termes d'Auth0, “Private Cloud on AWS is fully deployable in the following regions: Australia, Bahrain, Brazil, Canada, France, Germany, Hong Kong, India, Indonesia, Ireland, Japan, Mexico, Singapore, South Africa, South Korea, Sweden, Thailand, United Arab Emirates (UAE), United Kingdom, USA” — et aucune n'est en Chine continentale (Hong Kong, la plus proche, se situe hors du continent au regard de l'ICP et de la résidence des données). Les régions Public Cloud standard d'Auth0 — les États-Unis, l'UE, le Royaume-Uni, l'Australie, le Japon et le Canada — n'incluent de même aucun emplacement en Chine continentale. | Auth0 Docs — Private Cloud on AWS (régions déployables), consulté le 2026-10-07 |
| Auth0 indique “With Private Cloud on AWS, you choose the region where your data is stored” — et les données en question sont des informations personnelles : identités d'utilisateurs, identifiants, profils, appartenances à des groupes et journaux d'authentification. Parce que l'ensemble de choix n'a aucune option en Chine continentale, les données collectées auprès d'utilisateurs en Chine quittent le pays vers la région à l'étranger que vous choisissez. | Auth0 Docs — Private Cloud on AWS (sélection de région), consulté le 2026-10-07 |
| Les données d'identité détenues à l'étranger sont un transfert transfrontalier au titre de la loi chinoise sur la protection des informations personnelles. Le responsable du traitement des informations personnelles — vous, le client d'Auth0, non Auth0 — doit informer, obtenir un consentement distinct et satisfaire un mécanisme de transfert : une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. | PIPL, chapitre III, articles 38 à 43 (fourniture transfrontalière d'informations personnelles) |
| Un fournisseur d'identité traite souvent des informations personnelles sensibles — facteurs biométriques utilisés pour l'authentification multifacteur, identifiants de compte financier, ou données de mineurs de moins de 14 ans. La PIPL n'autorise le traitement d'informations personnelles sensibles que pour une finalité précise avec une nécessité suffisante et avec un consentement distinct, ce qui relève le seuil pour détenir ces types de données dans un magasin d'identité à l'étranger. | PIPL articles 28 et 29 (informations personnelles sensibles) |
| Pour un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume, les informations personnelles collectées en Chine doivent être stockées en Chine continentale (loi sur la cybersécurité article 39 (anciennement l'article 37) ; PIPL article 40). Auth0 ne publie aucune région en Chine continentale, de sorte que la seule manière de garder les données d'identité de vos utilisateurs en Chine sur le sol chinois est d'exploiter cette identité et son stockage sur une infrastructure à l'intérieur du continent — et mettre cela en place légalement fait entrer une déclaration ICP dans le tableau. | PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) (localisation des données) |
Sources vérifiées par Équipe Conformité 21YunBox le 7 octobre 2026.
Savoir si Auth0 « fonctionne » en Chine continentale est une question de résidence des données avant d’être une question de performance. Auth0 est un fournisseur d’identité hébergé : il stocke les comptes, identifiants, profils et enregistrements de connexion contre lesquels votre application s’authentifie — et il les conserve dans une région de tenant que vous choisissez, chacune située hors de Chine continentale. Une application tournée vers la Chine sur Auth0 est accessible, mais chaque connexion est traitée depuis l’étranger, ce qui transforme les données d’identité de vos utilisateurs en Chine en un transfert transfrontalier que le droit chinois régit et ne vous laisse aucune assise sur le continent pour la déclaration qu’exige une présence sur le territoire. Ce sont les deux portes, et Auth0 documente où résident ses données dans ses propres termes.
Auth0 en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes d'Auth0 |
|---|---|
| Où résident les identités | Les données de tenant sont stockées dans la région que vous choisissez à la création du tenant. Le Public Cloud s'exécute aux États-Unis, dans l'UE, au Royaume-Uni, en Australie, au Japon et au Canada ; Private Cloud on AWS est “fully deployable” sur une liste de 20 régions. Aucune région n'est en Chine continentale. |
| Vous choisissez la région | “With Private Cloud on AWS, you choose the region where your data is stored” — mais l'ensemble de choix ne contient aucune option en Chine continentale, de sorte que les données des utilisateurs en Chine sont stockées à l'étranger. |
| Quelles données il détient | Identités, identifiants, profils, appartenances à des groupes et journaux d'authentification — des informations personnelles au titre de la PIPL, dont certaines (facteurs MFA biométriques, données de mineurs, identifiants financiers) sont des informations personnelles sensibles. |
| Transfert transfrontalier | Les données d'identité des utilisateurs en Chine quittant le continent sont un transfert transfrontalier d'informations personnelles. Le responsable de traitement — vous, non Auth0 — doit informer, obtenir un consentement distinct et satisfaire un mécanisme de transfert. |
| Diffusion et résidence | Un site public du continent nécessite tout de même une déclaration ICP liée à un hébergement sur le territoire, et un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume doit stocker les informations personnelles de Chine sur le continent — ni l'un ni l'autre qu'une région Auth0 à l'étranger ne fournit. |
Première porte — Auth0 garde les identités de vos utilisateurs en Chine à l’étranger
Auth0 ne s’exécute pas à l’intérieur de la Chine continentale, et il est franc sur l’endroit où il s’exécute. Vous choisissez une région de tenant à la création du tenant, et les choix sont tous à l’étranger : le Public Cloud opère aux États-Unis, dans l’UE, au Royaume-Uni, en Australie, au Japon et au Canada, et même le déploiement le plus géographiquement flexible d’Auth0, Private Cloud on AWS, est “fully deployable in the following regions: Australia, Bahrain, Brazil, Canada, France, Germany, Hong Kong, India, Indonesia, Ireland, Japan, Mexico, Singapore, South Africa, South Korea, Sweden, Thailand, United Arab Emirates (UAE), United Kingdom, USA.” Aucune n’est en Chine continentale — et Hong Kong, la plus proche, se situe hors du continent au regard de l’ICP et de la résidence des données.
Cela règle l’endroit où résident les identités de vos utilisateurs. Auth0 détient des informations personnelles — comptes, identifiants, profils, appartenances à des groupes et journaux d’authentification — et, selon ses propres termes, “you choose the region where your data is stored.” Lorsque vos utilisateurs sont en Chine, cette région est à l’étranger, de sorte que leurs données d’identité quittent le pays. Au titre de la loi chinoise sur la protection des informations personnelles, c’est un transfert transfrontalier : le responsable du traitement des informations personnelles — vous, le client d’Auth0, non Auth0 — doit informer, obtenir un consentement distinct et satisfaire un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification). Une partie de ce qu’un fournisseur d’identité traite est une information personnelle sensible — facteurs biométriques utilisés pour l’authentification multifacteur, identifiants de compte financier, ou données de mineurs de moins de 14 ans — que la PIPL n’autorise que pour une finalité précise et nécessaire et avec un consentement distinct, ce qui relève encore le seuil pour la détenir à l’étranger.
Deuxième porte — aucune région sur le continent, donc aucune résidence sur le territoire ni assise ICP
Garder les données en Chine est l’autre porte, et là, la géographie d’Auth0 s’épuise. Pour un opérateur d’infrastructure d’information critique ou un responsable de traitement à grand volume, les informations personnelles collectées sur le continent doivent être stockées sur le continent (loi sur la cybersécurité article 39 (anciennement l’article 37) ; PIPL article 40). Auth0 ne publie aucune région en Chine continentale, il n’y a donc nulle part chez Auth0 où garder ces données d’identité sur le sol chinois. Mettre en place un magasin d’identité sur le territoire — et le site public devant lui — dépend alors d’une déclaration ICP (ICP 备案) au titre de l’ordonnance n° 292 du Conseil des affaires de l’État et de l’ordonnance n° 33 du MIIT, qui doit se rattacher à une ressource d’hébergement physiquement à l’intérieur du continent. « Nous sommes déjà sur Auth0 » ne franchit aucune des deux portes : atteindre la Chine n’est pas la même chose qu’être autorisé à y stocker des données, ni à y exploiter un site public.
Accessible n’est pas synonyme de conforme
Auth0 n’est pas bloqué en Chine — un navigateur sur le continent peut l’atteindre et les pages de connexion se chargent. Mais l’accessibilité est une affaire de diffusion, non la question de conformité. L’aller-retour de connexion est traité depuis la région de tenant à l’étranger, et aucune optimisation réseau ne change le pays dans lequel les données d’identité sont stockées. C’est pourquoi « ça se charge, donc tout va bien » passe à côté de l’exposition : le risque, sur une configuration Auth0 tournée vers la Chine, n’est pas que les utilisateurs ne puissent se connecter — c’est que se connecter déplace leurs données d’identité par-delà la frontière et vous laisse sans assise de résidence sur le territoire ni d’ICP.
Il s’agit d’une image des risques, pas d’un verdict : faire face à une obligation de transfert transfrontalier, à une obligation de localisation des données, à une déclaration ICP, ou aux trois, dépend de ce que vous servez, du volume d’informations personnelles que vous détenez, de leur sensibilité et de qui sont vos utilisateurs — à régler avec un conseil avant de construire.
Où se place 21YunBox — une couche de conformité, pas une migration
Vous continuez à construire sur Auth0. Nous ajoutons l’élément qu’un fournisseur d’identité hébergé sans région sur le continent vous laisse : une diffusion conforme, déclarée (ICP), depuis l’intérieur du continent, placée devant votre stack existant — sans reconstruction, sans second code et sans migration hors d’Auth0. Notre équipe Chine cartographie vos obligations transfrontalières et de résidence des données au regard de votre entité, de vos volumes de données et de la sensibilité des données d’identité, puis met en place la diffusion sur le territoire et — là où la loi exige que les données d’identité de vos utilisateurs en Chine restent sur le continent — le stockage sur le territoire qu’exige une présence légale en Chine, pendant qu’Auth0 continue d’assurer l’authentification.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
Questions fréquentes
Auth0 stocke-t-il les données d'identité des utilisateurs chinois en Chine ?
Non. Vous choisissez la région de votre tenant à sa création, et les régions d'Auth0 sont toutes à l'étranger — Public Cloud aux États-Unis, dans l'UE, au Royaume-Uni, en Australie, au Japon et au Canada, et Private Cloud on AWS sur une liste de 20 régions allant de l'Australie aux États-Unis. Aucune n'est en Chine continentale. Ainsi, les identités, identifiants et enregistrements de connexion de vos utilisateurs en Chine sont stockés hors du pays.
Est-il illégal d'utiliser Auth0 en Chine ?
Pas en soi. L'exposition est le transfert transfrontalier d'informations personnelles, que la PIPL permet si vous informez, obtenez un consentement distinct et satisfaites un mécanisme de transfert. L'ampleur de cet effort croît avec le volume et le rôle — au titre des règles transfrontalières de la CAC de mars 2024, un responsable non opérateur d'infrastructure d'information critique qui transfère les informations personnelles non sensibles de moins de 100 000 personnes au cours d'une année civile est exempté de l'évaluation, du contrat type et de la certification, tandis qu'un opérateur d'infrastructure d'information critique ou un responsable à grand volume fait face à une obligation de stockage sur le territoire. Traitez-le comme un risque à confirmer avec un conseil, non comme une interdiction générale.
21YunBox peut-il aider à rendre notre configuration Auth0 conforme en Chine ?
Oui. Notre équipe Chine peut évaluer votre exposition transfrontalière et de résidence des données pour vos volumes de données et votre rôle, et mettre en place une diffusion conforme, déclarée (ICP) et sur le territoire — et, là où la loi exige que les données d'identité de vos utilisateurs en Chine restent sur le continent, un stockage sur le territoire — pendant que votre application continue de s'authentifier via Auth0. Prenez contact pour traiter votre cas précis.




















