TrustArc fonctionne-t-il en Chine ? Données de consentement, transfert transfrontalier PIPL et résidence des données
TrustArc est une plateforme de gestion de la confidentialité et du consentement — pourtant son propre Trust Center indique que la plateforme est hébergée sur AWS dans des régions américaine, européenne, canadienne et irlandaise/indienne, sans aucune région en Chine continentale. Pour la Chine, cela transforme les signaux de consentement, les identifiants d'appareil et d'IP et les registres de consentement qu'elle collecte en un transfert transfrontalier au titre de la PIPL — et une bannière de cookies de style RGPD/américain n'est pas le consentement distinct et spécifique qu'exige le droit chinois. Un regard priorité à la conformité sur l'exposition en matière de résidence des données, de régime de consentement et d'ICP — et la voie légale sur le territoire.
TrustArc fonctionne-t-il en Chine ?
L'ironie est la réponse : TrustArc est une plateforme de gestion de la confidentialité et du consentement qui, utilisée telle quelle pour la Chine continentale, peut devenir une exposition de conformité à part entière. L'atteindre n'est pas le problème — c'est l'endroit où elle conserve les registres de consentement de vos utilisateurs chinois, et le fait que le consentement lui-même compte ou non au titre du droit chinois.
Selon son propre Trust Center, la plateforme est “hosted on AWS” dans des régions américaine, européenne, canadienne et irlandaise/indienne, sans aucune région en Chine continentale. Ainsi, chaque signal de consentement, identifiant d'appareil et d'IP et reçu de consentement qu'elle capture chez un visiteur chinois est une information personnelle qui quitte le continent — un transfert transfrontalier que régit la PIPL (information, consentement distinct et un mécanisme de transfert, articles 38 à 40), avec une obligation de stockage sur le territoire pour un opérateur d'IIC ou un responsable à grand volume (article 40 de la PIPL ; loi sur la cybersécurité article 39 (anciennement l'article 37)). Et la PIPL place le consentement au premier plan : une bannière de cookies réglée pour les bases légales du RGPD ou l'opt-out américain n'est pas le consentement distinct et spécifique qu'elle exige — y compris un consentement supplémentaire avant que les données ne franchissent la frontière (article 39). La bannière elle-même est récupérée depuis une région à l'étranger : depuis l'intérieur de la Chine, elle peut donc se charger lentement ou échouer — et une porte de consentement qui ne peut pas se charger peut bloquer la page qu'elle protège.
Il s'agit d'une carte des risques, pas d'un verdict — ce que vous devez dépend de vos volumes de données, de votre rôle de responsable et de qui sont vos utilisateurs, et cela vaut la peine d'être réglé avec un conseil. Notre équipe Chine peut cartographier votre exposition avec vous →
Aperçu de conformité
- ! Les signaux de consentement, l'appareil/IP et les registres de consentement sont journalisés sur AWS hors du continent (États-Unis / UE / Irlande / Inde / Canada)
- ! Ces registres sont des informations personnelles d'utilisateurs chinois qui franchissent la frontière — la PIPL s'applique
- ✕ TrustArc ne nomme aucune région d'hébergement en Chine continentale
- ! Une bannière de cookies de style RGPD / américain n'est pas le consentement distinct et spécifique de la PIPL
- ! Une porte de consentement servie depuis l'étranger (Dublin / Mumbai) peut caler ou échouer depuis l'intérieur de la Chine
- ! Les opérateurs d'IIC / responsables à grand volume doivent un stockage sur le territoire que TrustArc ne peut fournir
Ce que la documentation officielle de TrustArc dit de la Chine
| Fait | Source primaire |
|---|---|
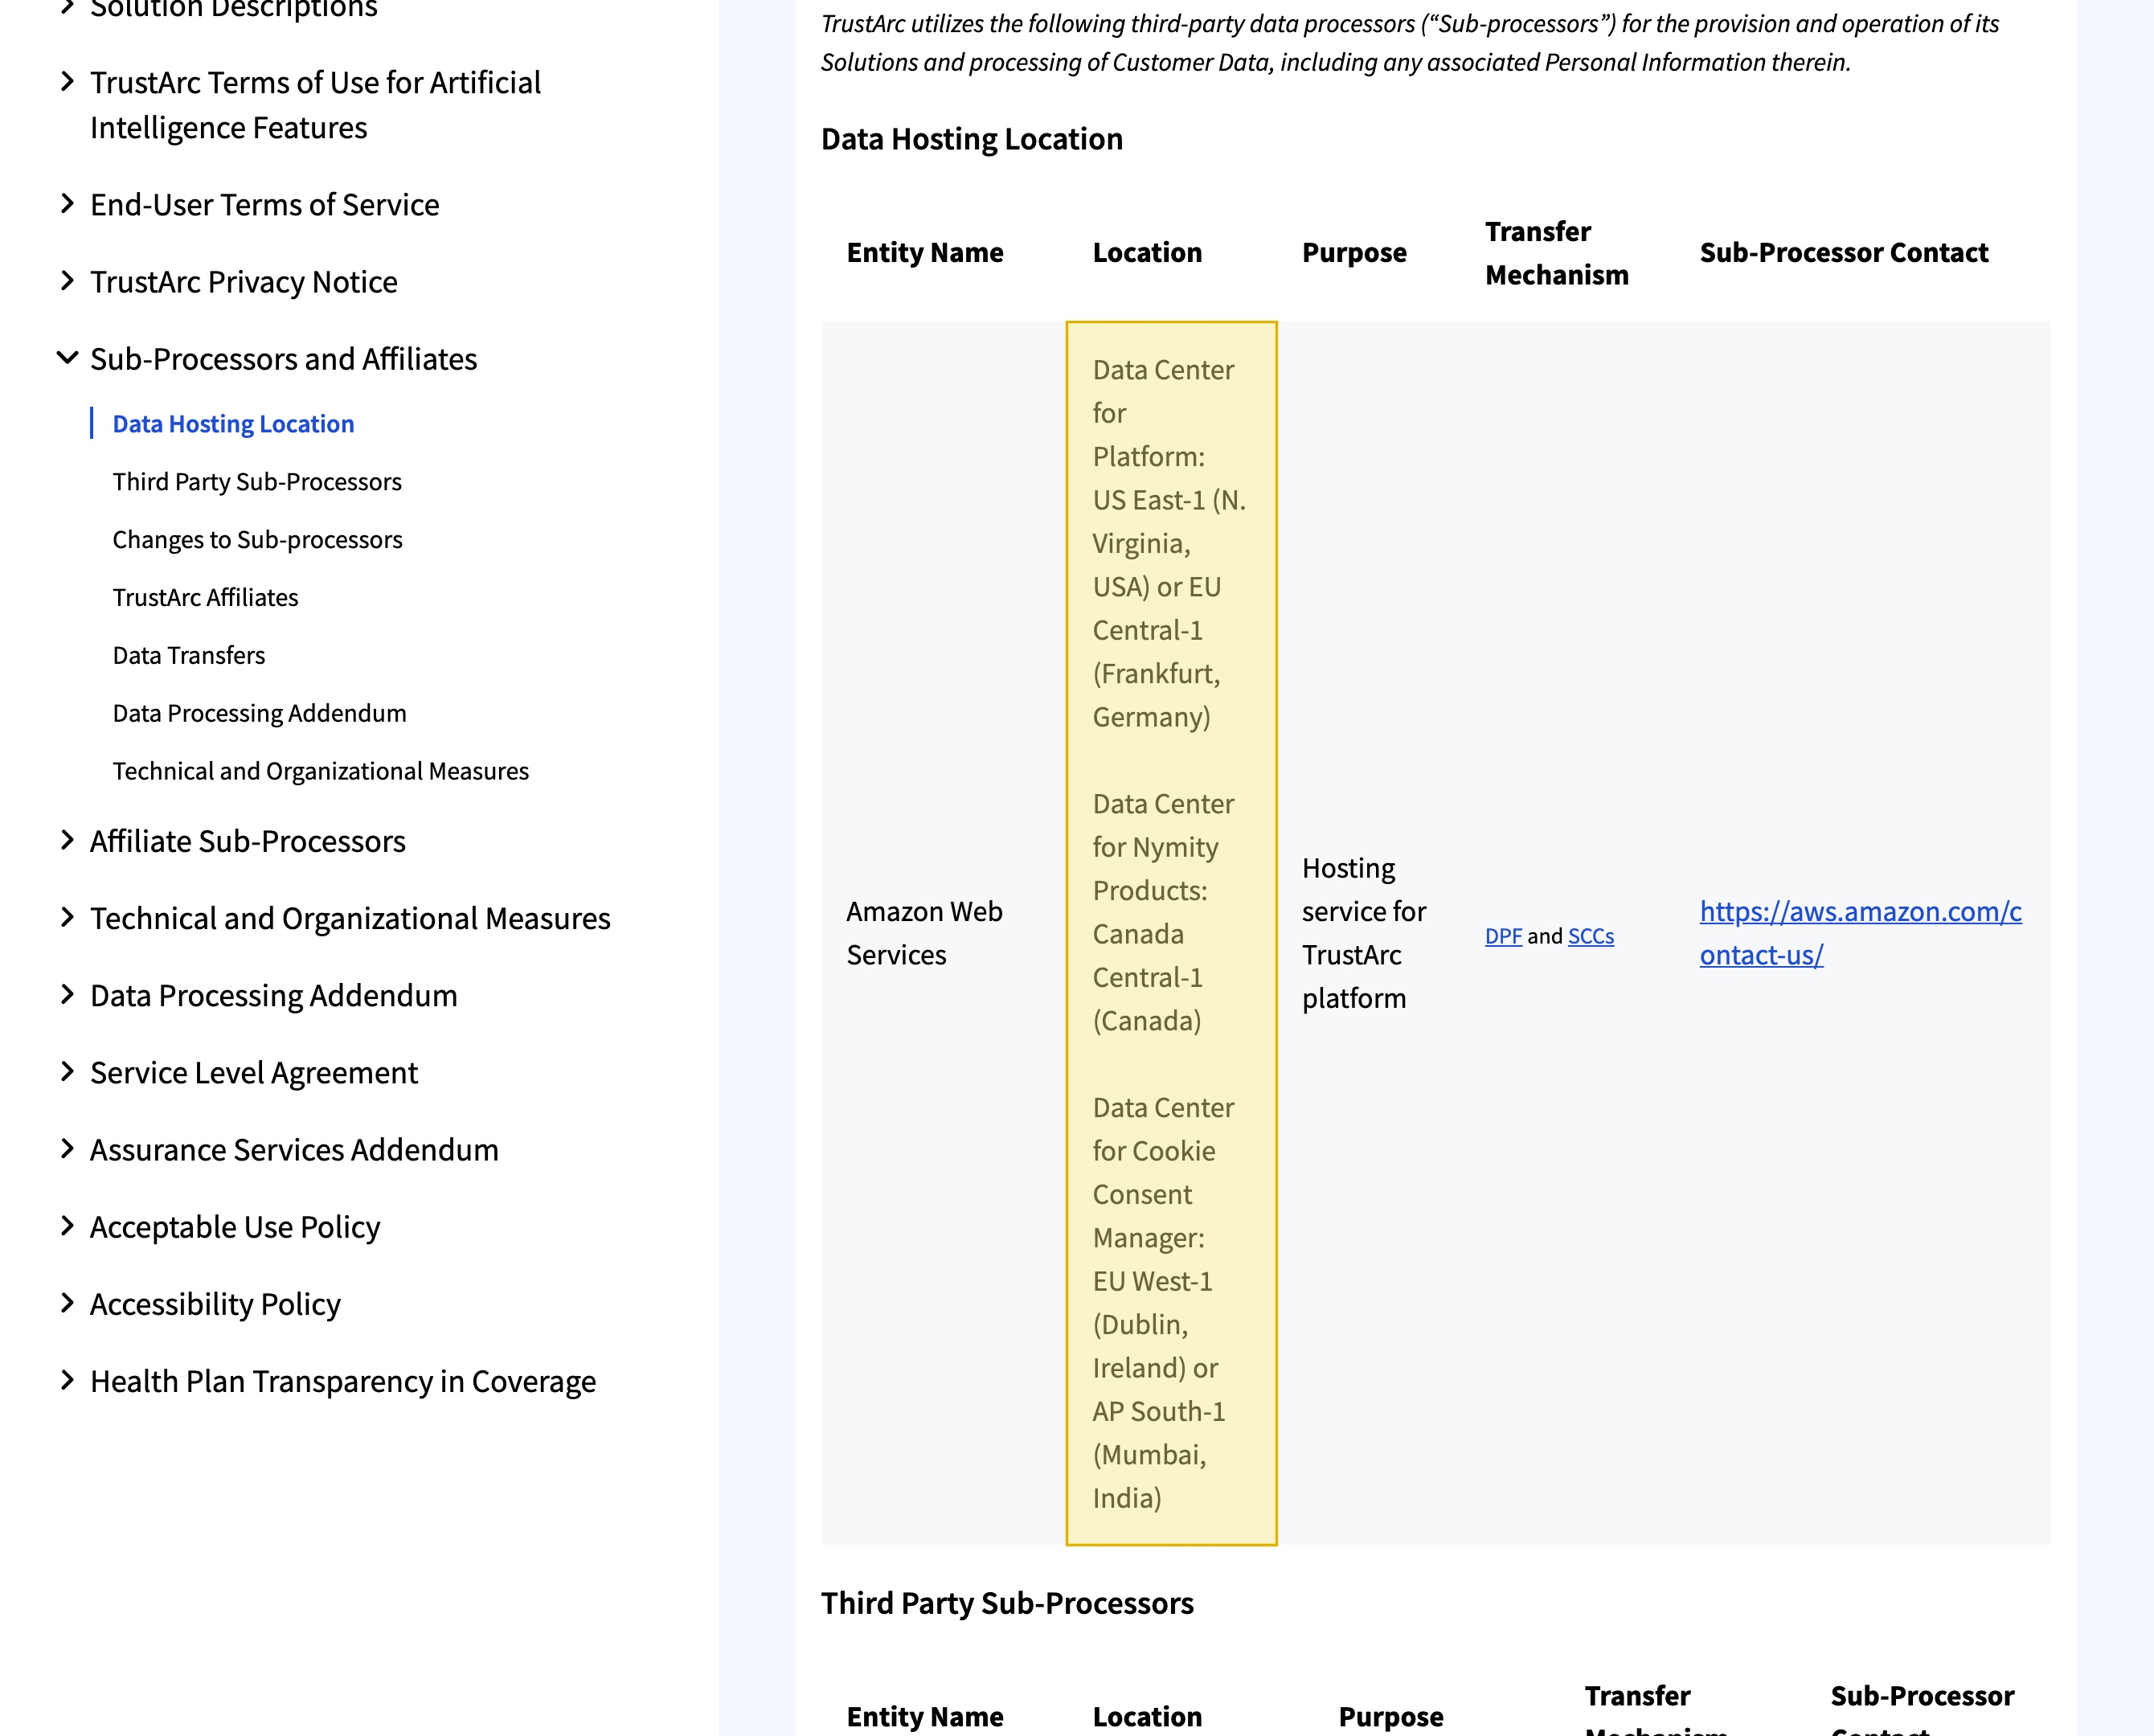
| Le Trust Center de TrustArc place son hébergement hors de Chine continentale. Sa divulgation Sub-Processors and Affiliates (“Last updated: October, 2026”) nomme “Amazon Web Services” comme “Hosting service for TrustArc platform,” avec “Data Center for Platform: US East-1 (N. Virginia, USA) or EU Central-1 (Frankfurt, Germany),” “Data Center for Cookie Consent Manager: EU West-1 (Dublin, Ireland) or AP South-1 (Mumbai, India)” et les produits Nymity au Canada. Pour une plateforme de consentement, c'est le propos pris à l'envers : le registre qui prouve qu'un utilisateur chinois a consenti est lui-même une information personnelle conservée à l'étranger — un transfert transfrontalier d'informations personnelles au titre de la PIPL (information, consentement distinct et un mécanisme de transfert, articles 38 à 40). | TrustArc Trust Center — Sub-Processors and Affiliates, consulté le 2026-10-09 ; PIPL articles 38 à 40 |
| TrustArc indique que les données de sa plateforme sont hébergées sur AWS par défaut, et qu'il s'agit d'une société américaine. Sa propre page de confidentialité indique “All data processed in the TrustArc platform is by default hosted in the Amazon Web Services,” et TrustArc Inc. s'auto-certifie au titre du EU-U.S. Data Privacy Framework. Aucune région en Chine continentale n'est proposée : il n'existe donc aucune ressource sur le territoire où faire vivre les données de consentement, d'appareil et de demande — et aucune à laquelle attacher une déclaration ICP. | TrustArc Trust Center — Privacy / Data hosting, consulté le 2026-10-09 |
| Une bannière de consentement de style RGPD / américain n'est pas automatiquement le consentement PIPL. La PIPL de la Chine place le consentement au premier plan : elle exige un consentement volontaire, explicite et pleinement éclairé, et un consentement distinct et spécifique dans des cas définis — pour les informations personnelles sensibles, pour le partage avec un tiers, et comme étape supplémentaire autonome avant que les informations personnelles ne soient transférées à l'étranger (article 39 de la PIPL). Un flux configuré autour des bases légales du RGPD ou de l'opt-out américain peut laisser le consentement lui-même non conforme, indépendamment de l'endroit où le registre est stocké. Traitez-le comme un risque à examiner avec un conseil. | PIPL articles 13, 29 et 39 (consentement distinct ; consentement transfrontalier), consulté le 2026-10-09 |
| Pour certains responsables, les données doivent rester en Chine — et servir depuis l'intérieur du continent déclenche une déclaration ICP. Lorsque le responsable est un opérateur d'infrastructure d'information critique ou déplace des informations personnelles en volume, les informations personnelles collectées en Chine doivent être stockées sur le continent (article 40 de la PIPL ; loi sur la cybersécurité article 39 (anciennement l'article 37)) — ce qu'un stockage de consentement à l'étranger ne peut satisfaire, et au-dessus de certains seuils le transfert peut exiger une évaluation de sécurité des exportations de données. Tout site public réellement servi depuis l'intérieur de la Chine doit aussi porter une déclaration ICP (ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT), liée à une ressource d'hébergement du continent que TrustArc ne fournit pas. | Article 40 de la PIPL ; loi sur la cybersécurité article 39 (anciennement l'article 37) ; ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT |
Sources vérifiées par Équipe Conformité 21YunBox le 9 octobre 2026.
Pour un public de Chine continentale, TrustArc arrive avec une question qui se replie sur elle-même. TrustArc est une plateforme de gestion de la confidentialité et du consentement — ce qu’une entreprise achète pour prouver qu’elle traite les informations personnelles légalement : la bannière de consentement aux cookies, le registre courant de qui a accepté quoi, les évaluations de confidentialité derrière. Pointée vers la Chine telle qu’elle est livrée, cette même plateforme peut devenir une exposition à part entière. Le problème n’est pas de savoir si la bannière se charge. C’est que les signaux de consentement, les identifiants d’appareil et d’IP et les données comportementales que TrustArc lit chez vos visiteurs chinois — et les registres de consentement qu’elle stocke ensuite — viennent reposer sur une infrastructure hors du continent, et qu’un flux de consentement conçu pour le RGPD et le droit américain de la vie privée n’est pas le consentement qu’exige le droit chinois lui-même. Le premier est une question de résidence des données et de transfert transfrontalier ; le second, une question de régime de consentement. Les deux passent avant la performance, et TrustArc tranche la moitié « résidence » dans son propre Trust Center.
TrustArc en Chine en un coup d’œil
| Ce qui tranche | Dans les propres termes de TrustArc — et le droit chinois |
|---|---|
| Ce que TrustArc collecte | Une plateforme de gestion du consentement lit les choix de consentement de chaque visiteur, les identifiants d'appareil et d'IP et les signaux comportementaux, puis stocke les reçus de consentement et les registres d'évaluation de confidentialité derrière eux. Chacun de ces éléments est une information personnelle au titre du droit chinois. |
| Où vivent les registres | Le Trust Center de TrustArc nomme “Amazon Web Services” comme “Hosting service for TrustArc platform,” avec la plateforme à “US East-1 (N. Virginia, USA) or EU Central-1 (Frankfurt, Germany),” le Cookie Consent Manager à “EU West-1 (Dublin, Ireland) or AP South-1 (Mumbai, India),” et les produits Nymity au Canada. Aucun n'est à l'intérieur de la Chine continentale. |
| Les registres de vos utilisateurs chinois | Les signaux de consentement, les identifiants d'appareil et les reçus de consentement collectés auprès de personnes en Chine et conservés à l'étranger sont un transfert transfrontalier d'informations personnelles que régit la PIPL (articles 38 à 40) : information, un consentement distinct, et un mécanisme de transfert validé. |
| Le consentement compte-t-il seulement | La PIPL est un régime qui place le consentement au premier plan et demande un consentement distinct et spécifique — et un consentement distinct supplémentaire avant que quoi que ce soit ne franchisse la frontière. Une bannière réglée pour les bases légales du RGPD ou l'opt-out américain ne satisfait pas, à elle seule, cette exigence. |
| Résidence et service au public | Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les informations personnelles collectées en Chine doivent rester sur le continent (article 40 de la PIPL ; loi sur la cybersécurité article 39 (anciennement l'article 37)) — ce qu'un stockage à l'étranger ne peut pas faire. Un site servi depuis l'intérieur de la Chine a aussi besoin d'une déclaration ICP liée à une ressource d'hébergement du continent que TrustArc ne fournit pas. |
Le registre du consentement est lui-même une information personnelle — et TrustArc le conserve à l’étranger
La partie délicate est structurelle, pas un détail. Une plateforme de gestion du consentement existe pour capturer et conserver la preuve que vous avez traité les informations personnelles légalement — le choix qu’un visiteur a fait, l’appareil et l’IP auxquels il était lié, la trace derrière une demande ou une évaluation de confidentialité. Mais la propre documentation de confidentialité de TrustArc indique que “All data processed in the TrustArc platform is by default hosted in the Amazon Web Services,” et la divulgation de sous-traitants de son Trust Center place cet hébergement AWS dans des régions américaine, européenne, canadienne et irlandaise ou indienne — aucune sur le continent. TrustArc Inc. est une société américaine, auto-certifiée au titre du EU-U.S. Data Privacy Framework. Ainsi, le registre qui prouve qu’un utilisateur chinois a consenti est conservé aux États-Unis ou en Europe, ce qui signifie que la plateforme de confidentialité a discrètement produit la chose même qu’elle existe pour documenter.
Au titre de la loi sur la protection des informations personnelles de la Chine, c’est un transfert transfrontalier, et l’obligation retombe sur le responsable du traitement des informations personnelles — vous, pas TrustArc. Vous devez une information, un consentement distinct pour le transfert à l’étranger, et un mécanisme de transfert validé : une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification (articles 38 à 40 de la PIPL). La plateforme qui recueille le consentement n’absorbe pas l’obligation qui s’attache à l’endroit où ce consentement est ensuite stocké.
Un flux de consentement aux cookies conçu pour le RGPD n’est pas le consentement PIPL
C’est l’arête la plus tranchante pour un outil de consentement en particulier. La PIPL de la Chine place le consentement au premier plan d’une manière qui diffère du RGPD et de la pratique d’opt-out américaine : elle s’appuie sur le consentement comme base légale principale, exige que le consentement soit volontaire, explicite et pleinement éclairé, et demande un consentement distinct et spécifique dans des situations définies — pour les informations personnelles sensibles, pour la communication d’informations personnelles à un tiers, et, point crucial, comme étape supplémentaire autonome avant que les informations personnelles ne soient envoyées au-delà de la frontière (article 39 de la PIPL). Une bannière configurée autour des bases légales du RGPD, de l’intérêt légitime ou d’un opt-out « refuser/accepter » de style américain ne satisfait pas automatiquement à tout cela. La plateforme de gestion du consentement peut recueillir un consentement qui, tel qu’il est formulé et séquencé pour d’autres régimes, pourrait ne pas être le consentement que la PIPL reconnaîtrait.
Ainsi, le comportement par défaut de l’outil peut laisser deux lacunes à la fois : les registres se trouvent à l’étranger (le problème de résidence ci-dessus), et le consentement lui-même peut ne pas atteindre le seuil du consentement distinct de la PIPL, que ce soit pour le traitement ou pour le transfert. Laquelle de ces lacunes vous engage réellement — et comment un flux de consentement valable en Chine devrait être formulé et étagé — est une question à régler avec un conseil au regard de vos propres données et utilisateurs ; le point ici est seulement que « nous avons déjà une bannière de consentement » n’y répond pas.
Aucune région sur le continent, donc pas de stockage sur le territoire ni d’assise ICP
TrustArc nomme AWS comme hôte et pointe vers des centres de données américain, européen, canadien et irlandais ou indien ; il ne publie aucune région en Chine continentale. Cette géographie répond à deux autres questions avant même que la vitesse n’entre dans le cadre.
D’abord, la résidence. Si vous êtes un opérateur d’infrastructure d’information critique ou un responsable à grand volume, les informations personnelles collectées en Chine doivent être stockées sur le continent (article 40 de la PIPL ; loi sur la cybersécurité article 39 — la disposition de localisation des données renumérotée de l’article 37 par l’amendement de 2025 à la loi sur la cybersécurité entré en vigueur le 1er janvier 2026, son fond inchangé). Un stockage à l’étranger de consentements et d’évaluations ne peut pas satisfaire à cette obligation quelle que soit sa configuration, et au-dessus de certains seuils de volume — ou lorsque les registres comptent comme des données importantes — le transfert peut aussi exiger l’évaluation de sécurité des exportations de données de la Chine avant que quoi que ce soit ne parte. Ensuite, la licence. Un site public réellement servi aux visiteurs du continent depuis l’intérieur de la Chine déclenche une déclaration ICP (ICP 备案) au titre de l’ordonnance n° 292 du Conseil des affaires de l’État et de l’ordonnance n° 33 du MIIT, et cette déclaration doit s’attacher à une ressource d’hébergement physiquement sur le continent. TrustArc n’en offre aucune, il n’y a donc rien sur TrustArc à déclarer. L’histoire de traitement de données propre que la plateforme est censée vous donner est exactement ce qu’elle laisse ouvert en Chine.
Une porte de consentement servie depuis l’étranger peut bloquer la page
La moitié « joignabilité » est réelle aussi, et pour une bannière de consentement elle mord plus fort que pour un script ordinaire. Une expérience de consentement aux cookies est chargée côté client, souvent câblée pour verrouiller la page jusqu’à ce que le visiteur fasse un choix. Parce que le Cookie Consent Manager de TrustArc est servi depuis des régions AWS à l’étranger — Dublin, Irlande ou Mumbai, Inde selon sa propre divulgation — ce script et sa configuration sont récupérés hors du continent, le même saut transfrontalier que prend toute ressource à l’étranger pour atteindre un utilisateur en Chine.
Ainsi, lorsqu’une porte de consentement servie depuis l’étranger se charge lentement ou échoue depuis l’intérieur de la Chine, elle n’échoue pas discrètement sur le côté — elle peut bloquer le contenu même qu’elle est censée protéger. C’est un problème de diffusion, pas un problème juridique, mais sur un site tourné vers le continent les deux se cumulent : la porte la plus difficile à diffuser est aussi celle qui porte l’exposition transfrontalière et de consentement. Nous ne publions ici aucun chiffre de latence de première main pour TrustArc en Chine, car la vitesse n’est pas l’axe sur lequel se joue cette décision, et un chiffre sans méthode, échantillon ni date ne ferait qu’induire en erreur. Une chose que 21YunBox ne fait jamais — et que nul fournisseur légal ne peut proposer — c’est de faire passer les données outre les règles chinoises d’exportation de données ou toute restriction réseau : nous n’employons ni ne suggérons jamais aucun contournement, de quelque nature que ce soit.
Il s’agit d’une carte des risques, pas d’un verdict. Savoir si vous devez un consentement distinct, un flux de consentement valable en Chine, un mécanisme de transfert, un stockage sur le territoire, une évaluation des exportations de données, une déclaration ICP, ou une combinaison de ces éléments, dépend de vos volumes de données, de votre rôle de responsable et de qui sont vos utilisateurs — à régler avec un conseil avant de vous y fier.
La voie légale — cartographier, localiser, diffuser
Il existe une manière conforme d’exploiter TrustArc pour un public tourné vers le continent, et elle a une forme. D’abord, cartographier : notre équipe Chine passe en revue les obligations de transfert transfrontalier PIPL, de régime de consentement et de résidence des données qui s’attachent aux signaux de consentement, aux identifiants d’appareil et aux reçus que TrustArc enregistre — au regard de votre entité, de vos volumes de données et de qui sont vos utilisateurs — et repère là où une obligation de consentement distinct, une évaluation des exportations de données ou une obligation de stockage de l’article 39 s’applique. Les conclusions juridiques se règlent avec un conseil ; nous construisons le tableau technique qui les alimente.
Ensuite, localiser : pour les registres qui doivent rester dans le pays, nous mettons en place et intégrons un stockage résident en Chine et un flux de consentement aligné sur la PIPL sur une assise déclarée ICP, sur le territoire — le schéma légal, sur le territoire, de collecte, traitement et stockage consentis et sur le territoire — de sorte que ce qui ne peut pas légalement partir ne parte plus, pendant que vous conservez TrustArc pour les marchés où il vous sert déjà.
Ensuite, diffuser : le site ou l’application tourné vers le continent qui présente la porte de consentement est lui-même un service public sur le continent : il porte donc une obligation de déclaration ICP et a besoin d’une diffusion conforme, sur le territoire. 21YunBox le diffuse sur le territoire — l’Optimizer 21YunBox — placé en amont de ce que vous exploitez déjà, sans reconstruction ni changement de plateforme. Le résultat est une configuration de confidentialité et de consentement qui fonctionne légalement et de façon conforme pour vos utilisateurs en Chine.
Obtenir une évaluation de conformité →
Lectures complémentaires :
- Les transferts transfrontaliers de données au titre de la PIPL
- L’évaluation de sécurité des exportations de données de la Chine
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
TrustArc stocke-t-il les données de consentement des utilisateurs chinois en Chine ?
Non. Selon son propre Trust Center, la plateforme est hébergée sur AWS dans des régions américaine, européenne, canadienne et irlandaise/indienne, sans aucune région en Chine continentale. Les signaux de consentement, les identifiants d'appareil et d'IP et les reçus de consentement qu'elle capture chez les visiteurs chinois sont conservés à l'étranger, ce qui en fait un transfert transfrontalier d'informations personnelles au titre de la PIPL : le responsable (vous, pas TrustArc) doit une information, un consentement distinct et un mécanisme de transfert (articles 38 à 40).
Si TrustArc est un outil de consentement, comment peut-il être un risque de conformité en Chine ?
De deux manières. D'abord, la conformité en Chine dépend de l'endroit où vivent les données, pas de la finalité de l'outil — si le registre de consentement est stocké aux États-Unis ou dans l'UE, vous avez créé le transfert transfrontalier même que la PIPL réglemente, et pour un opérateur d'IIC ou un responsable à grand volume, une obligation de résidence qu'un stockage à l'étranger ne peut satisfaire. Ensuite, la PIPL place le consentement au premier plan et demande un consentement distinct et spécifique — y compris avant que les données ne franchissent la frontière — de sorte qu'une bannière conçue pour le RGPD ou l'opt-out américain peut ne pas recueillir un consentement que la Chine reconnaît. Les deux sont des risques à examiner avec un conseil ; exploiter une plateforme de consentement n'exempte pas les informations personnelles qu'elle collecte des règles chinoises.
21YunBox peut-il aider à faire fonctionner notre configuration TrustArc en Chine ?
Oui. Notre équipe Chine peut cartographier votre exposition — les obligations de transfert transfrontalier PIPL, de régime de consentement et de résidence des données qui s'attachent aux données de consentement et de préférences que TrustArc enregistre, pour votre entité, vos volumes de données et vos utilisateurs — et mettre en place la diffusion et le stockage déclarés ICP, sur le territoire, qu'exige une présence conforme en Chine, en amont de la stack TrustArc que vous exploitez déjà. Contactez-nous pour étudier votre cas précis.






















