TrustArcは中国本土で使えるか:同意データ、PIPLの越境、データの国内保存
TrustArcはプライバシー・同意管理のプラットフォームです——ところが自身のTrust Centerは、そのプラットフォームが米国・EU・カナダ・アイルランド/インドのリージョンのAWSでホストされ、中国本土のリージョンはないと述べています。中国にとってそれは、収集する同意シグナル・デバイスとIPの識別子・同意記録を、PIPLの下での越境移転に変えます——そしてGDPR/米国式のクッキー同意バナーは、中国の法が求める個別かつ特定の同意ではありません。データの国内保存・同意レジーム・ICPのエクスポージャー、そして合法的な中国国内の経路を、コンプライアンス起点で読み解きます。
TrustArcは中国本土で使えるか
皮肉がそのまま答えです:TrustArcはプライバシー・同意管理のプラットフォームで、中国本土向けに出荷のまま使うと、それ自体がコンプライアンスのエクスポージャーになり得ます。到達することが問題ではありません——貴社の中国ユーザーの同意記録をどこに保つか、そして同意それ自体が中国の法の下で有効か、が問題です。
TrustArc自身のTrust Centerによれば、プラットフォームは米国・EU・カナダ・アイルランド/インドのリージョンにわたって「AWSでホストされ」、中国本土のリージョンはありません。したがって中国の訪問者から捕捉するすべての同意シグナル・デバイスとIPの識別子・同意レシートは、本土を離れる個人情報です——PIPLが規律する越境移転(通知、個別の同意、移転メカニズム、第38〜40条)で、CIIOや大量取扱者には中国国内保存の義務(PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条))を伴います。そしてPIPLは同意を第一に置きます:GDPRの適法性根拠や米国のオプトアウトに合わせたクッキーバナーは、それが求める個別かつ特定の同意——国境を越える前のさらなる同意を含む(第39条)——ではありません。バナー自体がオフショアのリージョンから取得されるため、中国の中からは遅く読み込まれたり失敗したりし得ます——そして読み込めない同意ゲートは、それが守るページを止め得ます。
これは判定ではなくリスクの地図です——何を負うかは、データ量、取扱者としての役割、ユーザーが誰かにより、専門家と確定させる価値があります。当社の中国チームが、貴社のエクスポージャーを一緒に図にします →
コンプライアンス・スナップショット
- ! 同意シグナル・デバイス/IP・同意記録は、本土の外のAWS(米国/EU/アイルランド/インド/カナダ)に記録される。
- ! それらの記録は国境を越える中国ユーザーの個人情報——PIPLが適用される。
- ✕ TrustArcは中国本土のホスティングリージョンを一切挙げていない。
- ! GDPR/米国式のクッキーバナーは、PIPLの個別かつ特定の同意ではない。
- ! オフショア(ダブリン/ムンバイ)から提供される同意ゲートは、中国の中から止まったり失敗したりし得る。
- ! CIIO/大量取扱者は、TrustArcが提供できない中国国内保存を負う。
TrustArcの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
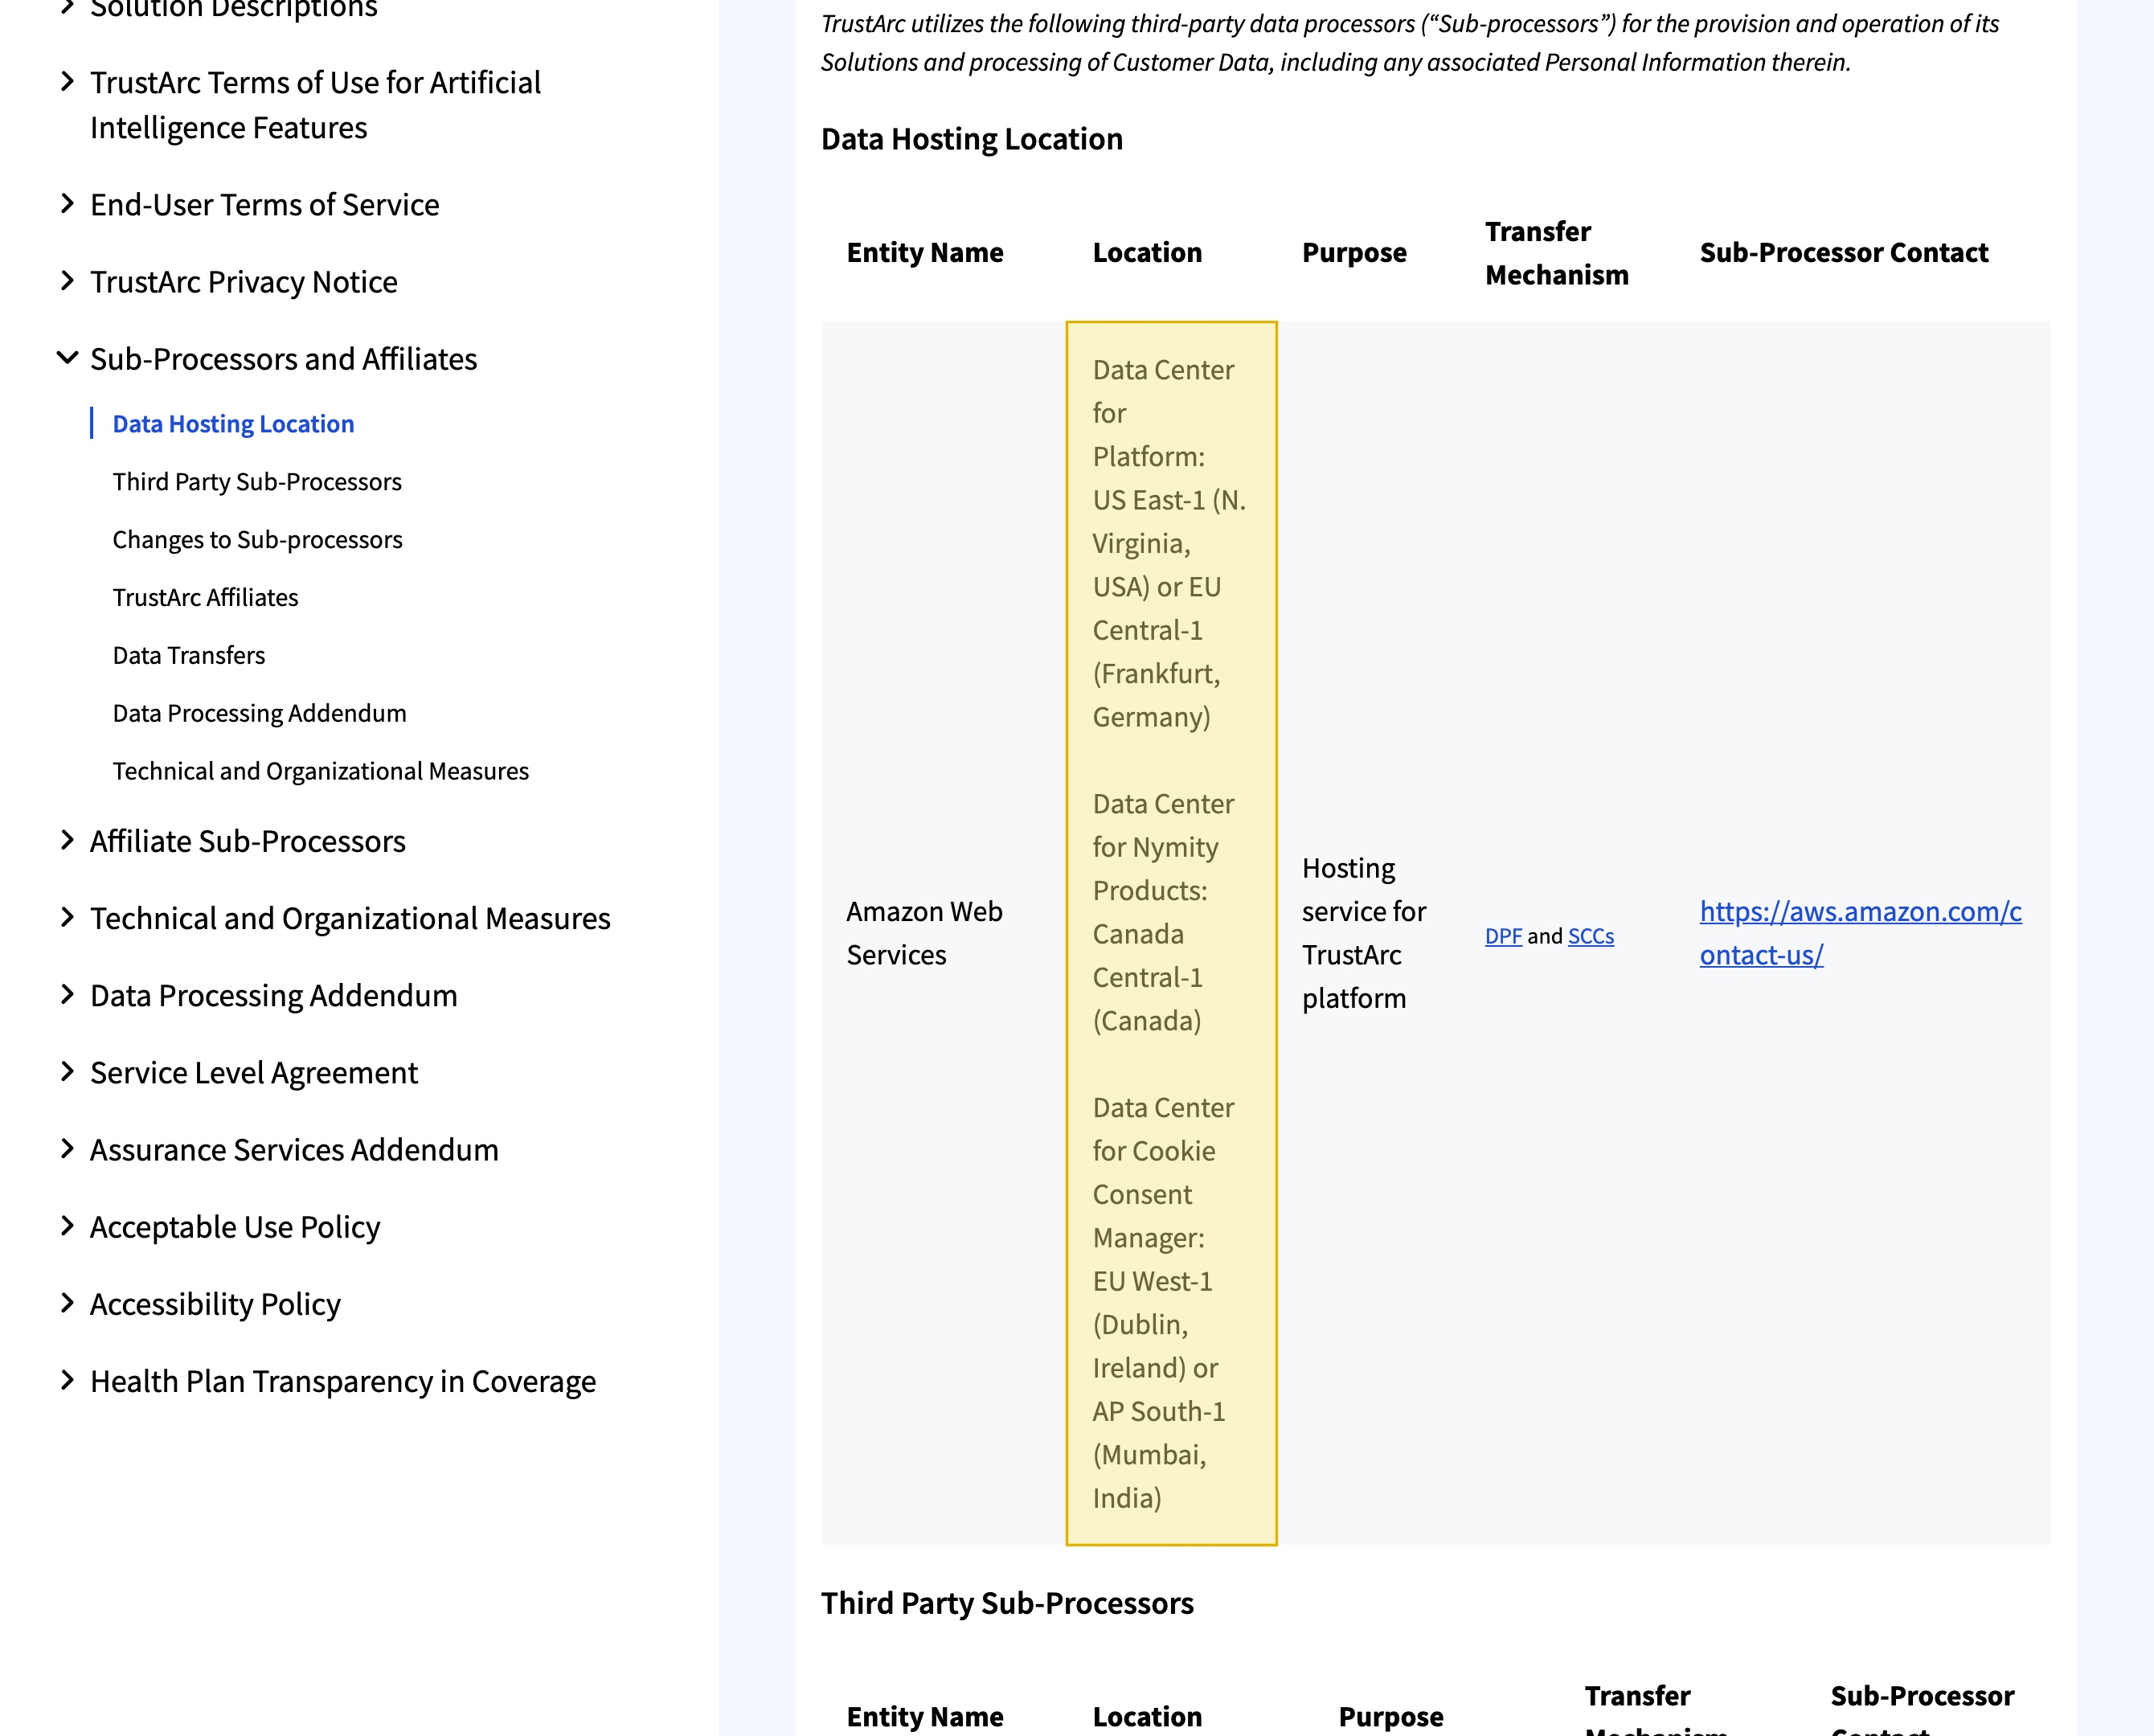
| TrustArcのTrust Centerは、そのホスティングを中国本土の外に置く。そのSub-Processors and Affiliatesの開示("Last updated: October, 2026")は、"Amazon Web Services"を"Hosting service for TrustArc platform"と名指しし、"Data Center for Platform: US East-1 (N. Virginia, USA) or EU Central-1 (Frankfurt, Germany)"、"Data Center for Cookie Consent Manager: EU West-1 (Dublin, Ireland) or AP South-1 (Mumbai, India)"、Nymity製品はカナダとします。同意プラットフォームにとってそれは逆向きの論点です:中国ユーザーが同意したことを証明する記録それ自体が、オフショアに保持される個人情報——PIPLの下での個人情報の越境移転(通知、個別の同意、移転メカニズム、第38〜40条)——なのです。 | TrustArc Trust Center — Sub-Processors and Affiliates(2026-10-09 取得);PIPL 第38〜40条 |
| TrustArcは、プラットフォームのデータが既定でAWSにホストされること、そして自身が米国企業であることを述べる。自身のプライバシーページは"All data processed in the TrustArc platform is by default hosted in the Amazon Web Services"と述べ、TrustArc Inc.はEU-U.S. Data Privacy Frameworkの下で自己認証します。中国本土のリージョンは提供されないため、同意・デバイス・要求のデータが置かれる中国国内のリソースはなく——ICP備案を付ける対象もありません。 | TrustArc Trust Center — Privacy / Data hosting(2026-10-09 取得) |
| GDPR/米国式の同意バナーは、自動的にはPIPLの同意ではない。中国のPIPLは同意を第一に置きます:任意・明示的・十分に説明された同意を求め、定められた場合には個別かつ特定の同意を要求します——センシティブ個人情報について、第三者との共有について、そして個人情報が海外へ移転される前のさらに独立した一段階として(PIPL 第39条)。GDPRの適法性根拠や米国のオプトアウトを中心に構成されたフローは、記録がどこに保存されるかとは独立に、同意それ自体を非適合に残し得ます。専門家とともに通すべきリスクとして扱ってください。 | PIPL 第13条・第29条・第39条(個別の同意;越境の同意)(2026-10-09 取得) |
| 一部の取扱者ではデータは中国に留まらなければならず——そして中国の中からの提供はICP備案を作動させる。取扱者が重要情報インフラ運営者であるか、個人情報を量で動かす場合、中国で収集した個人情報は本土に保存しなければなりません(PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条)(英語))——オフショアの同意保管庫では満たせず、一定の閾値を超えると移転はデータ越境安全評価を要することがあります。中国の中から実際に提供されるあらゆる公開サイトは、TrustArcが提供しない本土のホスティングリソースに紐づいたICP備案(国務院令第292号;工業・情報化部令第33号)も負わなければなりません。 | PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条);国務院令第292号;工業・情報化部令第33号 |
情報源は21YunBox コンプライアンスチームが2026年10月9日に確認しました。
中国本土の聴衆にとって、TrustArcは自分自身に折り返す問いとともに現れます。TrustArcはプライバシー・同意管理のプラットフォーム——企業が、個人情報を合法的に扱っていることを証明するために買うもの:クッキー同意バナー、誰が何に同意したかの継続的な記録、その背後のプライバシー評価——です。出荷のまま中国に向けると、その同じプラットフォームがそれ自体のエクスポージャーになり得ます。問題はバナーが読み込まれるかではありません。TrustArcが貴社の中国の訪問者から読み取る同意シグナル・デバイスとIPの識別子・行動データ——そしてそれから保存する同意記録——が、本土の外のインフラに留まること、そしてGDPRと米国プライバシー法のために作られた同意フローが、中国自身の法が求める同意ではないこと、です。第一はデータの国内保存と越境の問い、第二は同意レジームの問いです。どちらも性能より手前にあり、TrustArcは国内保存の半分を自身のTrust Centerで明かしています。
中国本土でのTrustArc:ひと目で
| 決め手 | TrustArc自身の言葉で——そして中国の法では |
|---|---|
| TrustArcが収集するもの | 同意管理プラットフォームは、各訪問者の同意の選択・デバイスとIPの識別子・行動シグナルを読み取り、その背後の同意レシートとプライバシー評価の記録を保存します。そのどの項目も、中国の法の下では個人情報です。 |
| 記録はどこに置かれるか | TrustArcのTrust Centerは“Amazon Web Services”を“Hosting service for TrustArc platform”と名指しし、プラットフォームは“US East-1 (N. Virginia, USA) or EU Central-1 (Frankfurt, Germany)”、Cookie Consent Managerは“EU West-1 (Dublin, Ireland) or AP South-1 (Mumbai, India)”、Nymity製品はカナダにあります。いずれも中国本土の中にはありません。 |
| 貴社の中国ユーザーの記録 | 中国の人々から収集しオフショアに保持される同意シグナル・デバイス識別子・同意レシートは、PIPLが規律する個人情報の越境移転です(第38〜40条):通知、個別の同意、そしてクリアされた移転メカニズムのいずれか一つ。 |
| そもそもその同意が有効か | PIPLは同意を第一に置くレジームで、個別かつ特定の同意を——そして国境を越える前にさらに別の個別の同意を——求めます。GDPRの適法性根拠や米国のオプトアウトに合わせて調整されたバナーは、それ自体ではこの基準を満たしません。 |
| 国内保存と公衆への提供 | 重要情報インフラ運営者または大量取扱者にとって、中国で収集した個人情報は本土に留まらなければなりません(PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条))——オフショアの保管庫では満たせません。中国の中から提供されるサイトは、TrustArcが提供しない本土のホスティングリソースに紐づくICP備案も要します。 |
同意の記録それ自体が個人情報である——そしてTrustArcはそれをオフショアに保つ
ぎこちない部分は細部ではなく構造的なものです。同意管理プラットフォームは、個人情報を合法的に扱ったことの証拠——訪問者が行った選択、それが紐づいたデバイスとIP、プライバシー要求や評価の背後の軌跡——を捕捉し保持するために存在します。しかしTrustArc自身のプライバシー文書は、“All data processed in the TrustArc platform is by default hosted in the Amazon Web Services”(TrustArcプラットフォームで処理されるすべてのデータは、既定でAWSにホストされる)と述べ、そのTrust Centerのサブプロセッサー開示は、そのAWSホスティングを米国・EU・カナダ・アイルランドまたはインドのリージョンに置きます——本土には一つもありません。TrustArc Inc.は米国企業で、EU-U.S. Data Privacy Frameworkの下で自己認証しています。したがって中国ユーザーが同意したことを証明する記録は米国または欧州に保持され、つまりプライバシープラットフォームが、まさにそれが文書化するために存在するもの(越境移転)を静かに生み出しているのです。
中国の個人情報保護法の下ではそれは越境移転で、義務は個人情報取扱者——TrustArcではなく貴社——に落ちます。貴社は通知、海外移転のための個別の同意、そしてクリアされた移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)を負います(PIPL 第38〜40条)。同意を集めるプラットフォームは、その同意がその後保存される場所に付随する義務を吸収してはくれません。
GDPR向けに作られたクッキー同意フローはPIPLの同意ではない
これは同意ツールに特有の、より鋭い縁です。中国のPIPLは、GDPRや米国のオプトアウトの慣行とは異なる形で同意を第一に置きます:同意を主たる適法性根拠に据え、同意が任意・明示的・十分に説明されたものであることを求め、定められた状況では個別かつ特定の同意を要求します——センシティブ個人情報について、個人情報を第三者に提供することについて、そして決定的に、個人情報が国境を越えて送られる前のさらに独立した一段階として(PIPL 第39条)。GDPRの適法性根拠・正当な利益・米国式の「拒否/承諾」オプトアウトを中心に構成されたバナーは、そのいずれも自動的には満たしません。同意管理プラットフォームは、他のレジーム向けに文言と順序が組まれているために、PIPLが認める同意ではないかもしれない同意を集めている、ということが起こり得ます。
ですからツールの既定の挙動は、二つの空隙を同時に残し得ます:記録はオフショアに置かれ(上記の国内保存の問題)、そして同意それ自体が、処理についても移転についてもPIPLの個別同意の基準を満たさないかもしれません。このどちらが実際に貴社を拘束するか——そして中国で有効な同意フローをどう文言化し段取るべきか——は、貴社自身のデータとユーザーに照らして専門家と確定させるべき問いです。ここでの論点は、「すでに同意バナーを動かしている」ことがそれに答えてはいない、ということだけです。
本土リージョンがない、だから中国国内保存もICPの足場もない
TrustArcはAWSをホストとして名指しし、米国・EU・カナダ・アイルランドまたはインドのデータセンターを指しますが、中国本土のリージョンは一切公表していません。その地理が、速度が視野に入る前に、さらに二つの問いに答えます。
第一に国内保存です。貴社が重要情報インフラ運営者または大量取扱者であれば、中国で収集した個人情報は本土に保存しなければなりません(PIPL 第40条;サイバーセキュリティ法第39条(旧第37条——2026年1月1日施行の2025年改正で繰り下げ、実質不変))。オフショアの同意・評価の保管庫は、どう構成してもその義務を満たせませんし、一定の量の閾値を超える場合——または記録が重要データに当たる場合——移転は、何かが出ていく前に中国のデータ越境安全評価も要することがあります。第二に免許です。中国の中から本土の訪問者に実際に提供される公開サイトは、国務院令第292号と工業・情報化部令第33号の下でICP備案を作動させ、その備案は本土に物理的にあるホスティングリソースに紐づかなければなりません。TrustArcはそれを一切提供しないので、TrustArc上に備案を付ける対象がありません。プラットフォームが貴社に与えるはずのきれいなデータ取り扱いの物語は、中国でまさにそれが開いたままにするものなのです。
オフショアから提供される同意ゲートはページを止め得る
到達性の半分も現実で、同意バナーにとっては、普通のスクリプトより強く効きます。クッキー同意の体験はクライアント側で読み込まれ、しばしば訪問者が選択するまでページに関門をかけるように配線されます。TrustArcのCookie Consent ManagerはオフショアのAWSリージョン——自身の開示によればダブリン(アイルランド)またはムンバイ(インド)——から提供されるため、そのスクリプトとその構成は本土の外から取得され、すべてのオフショア資産が中国のユーザーに届くために取る同じ越境ホップを踏みます。
ですからオフショア提供の同意ゲートが中国の中から遅く読み込まれたり失敗したりするとき、それは脇で静かに失敗するのではなく——それが守るはずのまさにそのコンテンツを止め得ます。それは法の問題ではなく配信の問題ですが、中国向けのサイトでは二つが複合します:最も配信が難しいゲートが、同時に越境と同意のエクスポージャーを運ぶゲートでもあるのです。このページではTrustArcについて一次的な中国のレイテンシ値を公表しません。速度はこの判断が回る軸ではなく、方法・サンプル・日付のない数字は誤誘導するだけだからです。21YunBoxが決してしない一つのこと——そしていかなる合法的な提供者も提供できないこと——は、中国のデータ越境ルールやネットワーク制限を迂回することです:当社はいかなる種類の不正な手段も用いず、推奨もしません。
これは判定ではなくリスクの地図です。個別の同意、中国で有効な同意フロー、移転メカニズム、中国国内保存、データ越境評価、ICP備案、あるいはそれらの組み合わせのどれを負うかは、貴社のデータ量、取扱者としての役割、そしてユーザーが誰かによります——それに依拠する前に専門家と確定させる価値があります。
合法的な経路——マッピング、ローカライズ、デリバリー
中国向けの聴衆に対してTrustArcを運用する法令適合の道があり、それには形があります。まずマッピング:当社の中国チームが、TrustArcが記録する同意シグナル・デバイス識別子・レシートに付随するPIPLの越境・同意レジーム・データの国内保存の義務を——貴社の法人・データ量・ユーザーが誰かに照らして——通し、個別同意の義務、データ越境評価、または第39条の保存義務がどこで効くかを印します。法的結論は専門家と確定させ、当社はそれに供給する技術的な絵を作ります。
次にローカライズ:中国に留まらなければならない記録については、ICP備案済みの中国国内の足場に、中国居住の保管庫とPIPLに沿った同意フローを立ち上げ・統合します——同意済みの中国国内での収集・処理・保存という合法的な中国国内のパターン——ので、合法的に出られないものはもう出ていかず、一方で貴社はすでに役立っている市場についてはTrustArcを保ちます。
次にデリバリー:同意ゲートを提示する中国向けのサイトやアプリは、それ自体が本土の公開サービスなので、ICP備案の義務を負い、法令適合の中国国内からの配信を必要とします。21YunBoxはそれを中国国内から配信します——21YunBox Optimizer——すでに運用しているものの前段に置き、作り直しも再プラットフォーム化もなく。その結果が、中国のユーザーに向けて合法かつ法令適合で動くプライバシーと同意の設定です。
関連する読み物:
よくあるご質問
TrustArcは中国ユーザーの同意データを中国に保存しますか?
いいえ。TrustArc自身のTrust Centerによれば、プラットフォームは米国・EU・カナダ・アイルランド/インドのリージョンのAWSでホストされ、中国本土のリージョンはありません。中国の訪問者から捕捉する同意シグナル・デバイスとIPの識別子・同意レシートはオフショアに保持され、それがPIPLの下での個人情報の越境移転になります:取扱者(TrustArcではなく貴社)が通知・個別の同意・移転メカニズムを負います(第38〜40条)。
TrustArcが同意ツールなら、どうして中国でコンプライアンスのリスクになり得るのですか?
二つの道筋で。第一に、中国でのコンプライアンスはツールが何のためのものかではなくデータがどこに置かれるかで決まります——同意記録が米国やEUに保存されるなら、PIPLが規律するまさにその越境移転を作り出したことになり、CIIOや大量取扱者にはオフショアの保管庫では満たせない国内保存の義務が生じます。第二に、PIPLは同意を第一に置き、個別かつ特定の同意を——国境を越える前も含めて——求めるため、GDPRや米国のオプトアウト向けに作られたバナーは、中国が認める同意を集めていないかもしれません。どちらも専門家とともに通すべきリスクです;同意プラットフォームを運用することは、それが収集する個人情報を中国のルールから免除しません。
21YunBoxは当社のTrustArcの構成を中国で機能させる手助けができますか?
はい。当社の中国チームは、貴社のエクスポージャー——TrustArcが記録する同意と選好のデータに、貴社の法人・データ量・ユーザーについて付随するPIPLの越境・同意レジーム・データの国内保存の義務——を図にし、すでに運用しているTrustArcのスタックの前段に、法令適合の中国プレゼンスが要するICP備案済みの中国国内からの配信と保存を立ち上げます。お問い合わせいただければ、個別のケースを一緒に通します。






















