Funktioniert TrustArc in China? Einwilligungsdaten, PIPL-Grenztransfer & Datenresidenz
TrustArc ist eine Datenschutz- und Einwilligungs-Management-Plattform — doch sein eigenes Trust Center sagt, die Plattform ist auf AWS in US-, EU-, kanadischen und irisch/indischen Regionen gehostet, ohne Festland-China-Region. Für China verwandelt das die Einwilligungssignale, Geräte- und IP-Identifikatoren und Einwilligungs-Datensätze, die es sammelt, in einen grenzüberschreitenden Transfer nach PIPL — und ein DSGVO/US-artiges Cookie-Banner ist nicht die gesonderte, spezifische Einwilligung, die Chinas Recht verlangt. Ein Blick zuerst auf die Compliance: die Datenresidenz-, Einwilligungsregime- und ICP-Exponierung — und der rechtmäßige inländische Weg.
Funktioniert TrustArc in China?
Die Ironie ist die Antwort: TrustArc ist eine Datenschutz- und Einwilligungs-Management-Plattform, die, wie es ist für Festlandchina genutzt, zu einer eigenen Compliance-Exponierung werden kann. Es zu erreichen, ist nicht das Problem — wo es die Einwilligungs-Datensätze Ihrer chinesischen Nutzer behält, und ob die Einwilligung selbst nach chinesischem Recht zählt, ist es.
Nach TrustArcs eigenem Trust Center ist die Plattform „hosted on AWS“ über US-, EU-, kanadische und irisch/indische Regionen, ohne Festland-China-Region. Jedes Einwilligungssignal, jeder Geräte- und IP-Identifikator und jeder Einwilligungs-Beleg, den es von einem chinesischen Besucher erfasst, ist also personenbezogene Information, die das Festland verlässt — ein grenzüberschreitender Transfer, den PIPL regiert (Mitteilung, gesonderte Einwilligung und ein Transfermechanismus, Art. 38–40), mit einer inländischen Speicherpflicht für einen CIIO oder Verarbeiter großer Mengen (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). Und PIPL ist Einwilligungs-erstes: Ein für DSGVO-Rechtsgrundlagen oder US-Opt-out abgestimmtes Cookie-Banner ist nicht die gesonderte, spezifische Einwilligung, die es verlangt — einschließlich einer weiteren Einwilligung, bevor Daten die Grenze überqueren (Art. 39). Das Banner selbst wird von einer Offshore-Region geholt, aus China kann es also langsam laden oder versagen — und ein Einwilligungs-Gate, das nicht laden kann, kann die Seite aufhalten, die es bewacht.
Dies ist eine Risikokarte, kein Urteil — was Sie schulden, dreht sich um Ihre Datenmengen, Ihre Rolle als Verarbeiter und wer Ihre Nutzer sind, und es lohnt, es mit Rechtsbeistand zu klären. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Einwilligungssignale, Geräte/IP und Einwilligungs-Datensätze werden auf AWS außerhalb des Festlands protokolliert (US / EU / Irland / Indien / Kanada)
- ! Diese Datensätze sind PI chinesischer Nutzer, die die Grenze überqueren — PIPL gilt
- ✕ TrustArc benennt keine Festland-China-Hosting-Region
- ! Ein DSGVO/US-artiges Cookie-Banner ist nicht PIPLs gesonderte, spezifische Einwilligung
- ! Ein offshore bedientes Einwilligungs-Gate (Dublin / Mumbai) kann aus China stocken oder versagen
- ! CIIO / Verarbeiter großer Mengen schulden inländische Speicherung, die TrustArc nicht bereitstellen kann
Was die offizielle TrustArc-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
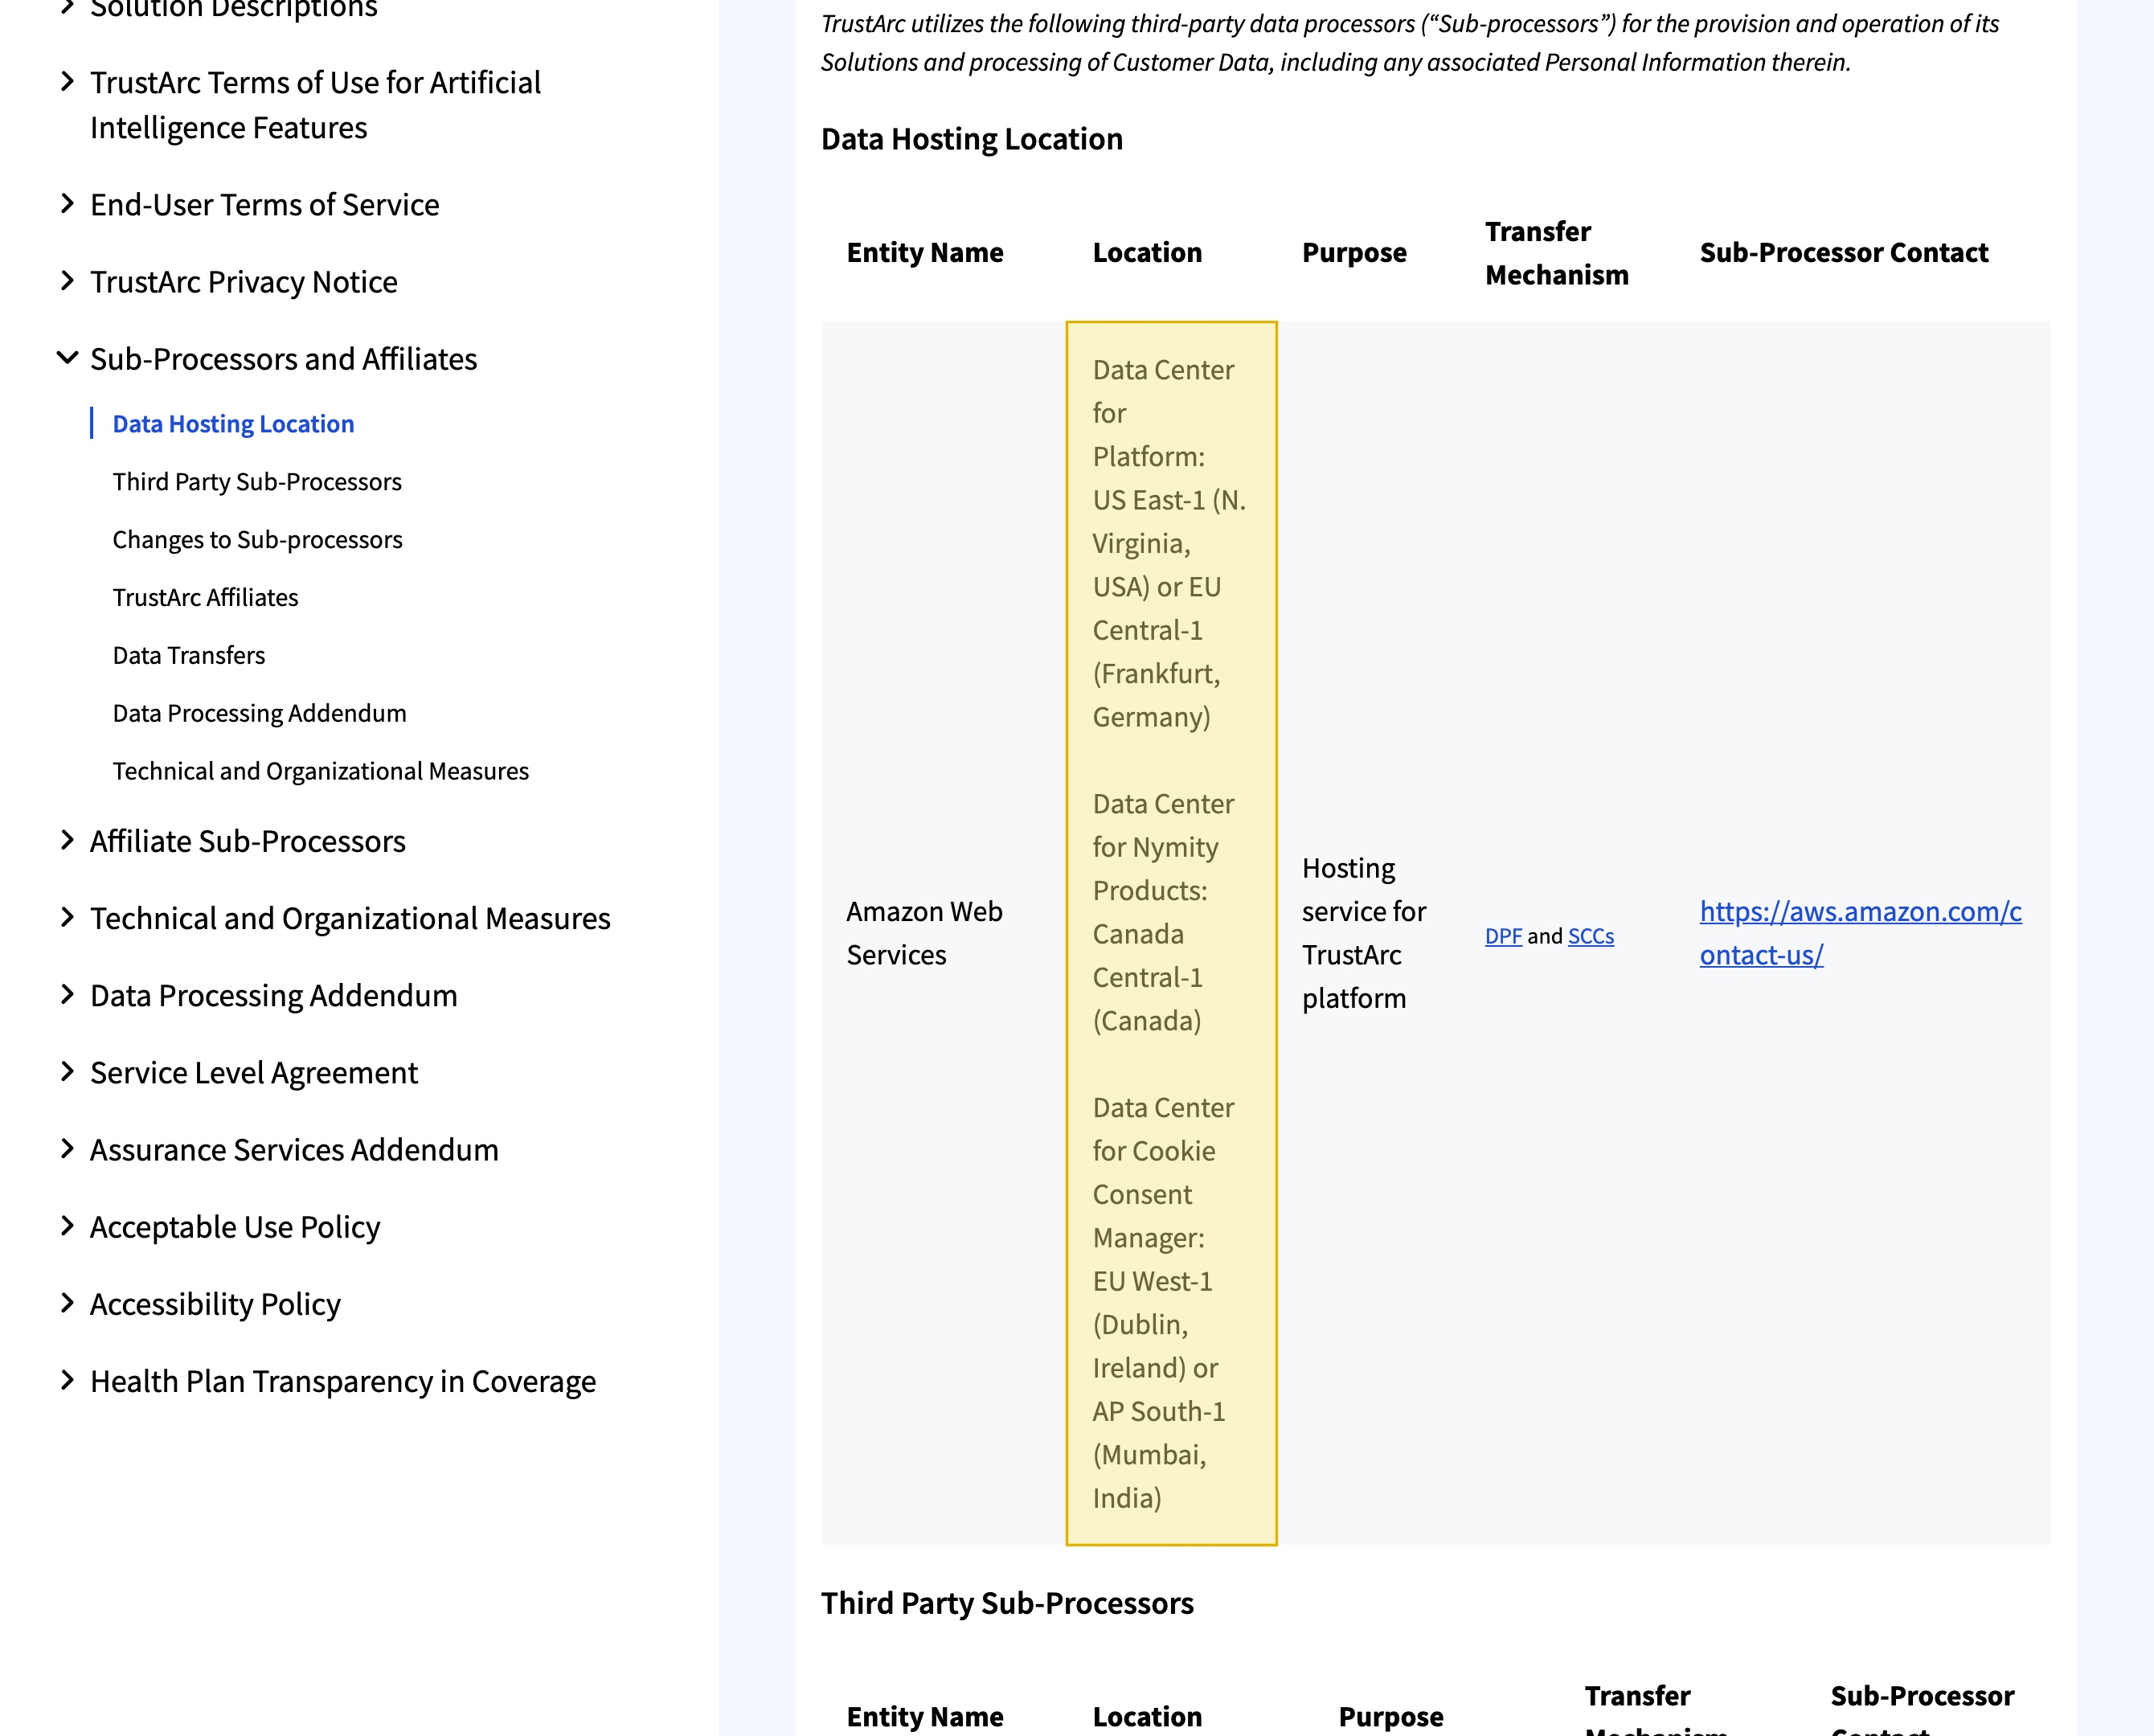
| TrustArcs Trust Center platziert sein Hosting außerhalb Festlandchinas. Seine Sub-Processors-and-Affiliates-Offenlegung („Last updated: October, 2026“) benennt „Amazon Web Services“ als den „Hosting service for TrustArc platform,“ mit „Data Center for Platform: US East-1 (N. Virginia, USA) or EU Central-1 (Frankfurt, Germany),“ „Data Center for Cookie Consent Manager: EU West-1 (Dublin, Ireland) or AP South-1 (Mumbai, India)“ und Nymity-Produkten in Kanada. Für eine Einwilligungs-Plattform ist das der Punkt umgekehrt: Der Datensatz, der beweist, dass ein chinesischer Nutzer einwilligte, ist selbst personenbezogene Information, offshore gehalten — ein grenzüberschreitender Transfer personenbezogener Information nach PIPL (Mitteilung, gesonderte Einwilligung und ein Transfermechanismus, Art. 38–40). | TrustArc Trust Center — Sub-Processors and Affiliates, retrieved 2026-10-09; PIPL Articles 38–40 |
| TrustArc gibt an, dass seine Plattformdaten standardmäßig auf AWS gehostet werden, und dass es ein US-Unternehmen ist. Seine eigene Datenschutzseite sagt „All data processed in the TrustArc platform is by default hosted in the Amazon Web Services,“ und TrustArc Inc. selbst-zertifiziert unter dem EU-U.S. Data Privacy Framework. Keine Festland-China-Region ist im Angebot, es gibt also keine inländische Ressource, auf der Einwilligungs-, Geräte- und Anfragedaten leben könnten — und keine, an die eine ICP-Beian anzuknüpfen wäre. | TrustArc Trust Center — Privacy / Data hosting, retrieved 2026-10-09 |
| Ein DSGVO/US-artiges Einwilligungs-Banner ist nicht automatisch PIPL-Einwilligung. Chinas PIPL ist Einwilligungs-erstes: Es verlangt freiwillige, ausdrückliche, vollständig informierte Einwilligung, und eine gesonderte, spezifische Einwilligung in definierten Fällen — für sensible personenbezogene Information, für das Teilen mit einem Dritten und als weiteren eigenständigen Schritt, bevor personenbezogene Information ins Ausland transferiert wird (PIPL Art. 39). Ein um DSGVO-Rechtsgrundlagen oder US-Opt-out konfigurierter Fluss kann die Einwilligung selbst nicht-rechtskonform lassen, unabhängig davon, wo der Datensatz gespeichert ist. Behandeln Sie es als ein mit Rechtsbeistand durchzuarbeitendes Risiko. | PIPL Articles 13, 29 and 39 (separate consent; cross-border consent), retrieved 2026-10-09 |
| Für manche Verarbeiter müssen die Daten in China bleiben — und aus dem Festland heraus zu bedienen, löst eine ICP-Beian aus. Wo der Verarbeiter ein Betreiber kritischer Informationsinfrastruktur ist oder personenbezogene Information in Menge bewegt, muss in China gesammelte personenbezogene Information im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — was ein Offshore-Einwilligungs-Speicher nicht erfüllen kann, und oberhalb gewisser Schwellen kann der Transfer eine Datenexport-Sicherheitsbewertung verlangen. Jede öffentliche Seite, die tatsächlich aus China heraus bedient wird, muss zudem eine ICP-Beian tragen (State Council Order No. 292; MIIT Order No. 33), gebunden an eine Festland-Hosting-Ressource, die TrustArc nicht bereitstellt. | PIPL Article 40; Cybersecurity Law Article 39 (formerly Article 37); State Council Order No. 292; MIIT Order No. 33 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Für ein Festlandchina-Publikum kommt TrustArc mit einer Frage, die sich auf sich selbst zurückfaltet. TrustArc ist eine Datenschutz- und Einwilligungs-Management-Plattform — das, was ein Unternehmen kauft, um zu beweisen, dass es personenbezogene Information rechtmäßig handhabt: das Cookie-Einwilligungs-Banner, der laufende Datensatz, wer wozu zustimmte, die Datenschutz-Bewertungen dahinter. Auf China gerichtet, wie sie ausgeliefert wird, kann dieselbe Plattform zu einer eigenen Exponierung werden. Das Problem ist nicht, ob das Banner lädt. Es ist, dass die Einwilligungssignale, Geräte- und IP-Identifikatoren und Verhaltensdaten, die TrustArc von Ihren chinesischen Besuchern liest — und die Einwilligungs-Datensätze, die es dann speichert — auf Infrastruktur außerhalb des Festlands zur Ruhe kommen, und dass ein für DSGVO und US-Datenschutzrecht gebauter Einwilligungs-Fluss nicht die Einwilligung ist, die Chinas eigenes Recht verlangt. Das Erste ist eine Datenresidenz- und Grenzfrage; das Zweite eine Einwilligungsregime-Frage. Beide sitzen vor Performance, und TrustArc klärt die Residenz-Hälfte in seinem eigenen Trust Center.
TrustArc in China auf einen Blick
| Was es entscheidet | In TrustArcs eigenen Worten — und Chinas Recht |
|---|---|
| Was TrustArc sammelt | Eine Einwilligungs-Management-Plattform liest die Einwilligungs-Entscheidungen, Geräte- und IP-Identifikatoren und Verhaltenssignale jedes Besuchers, dann speichert sie die Einwilligungs-Belege und Datenschutz-Bewertungs-Datensätze dahinter. Jedes Element davon ist personenbezogene Information nach chinesischem Recht. |
| Wo die Datensätze leben | TrustArcs Trust Center benennt „Amazon Web Services“ als den „Hosting service for TrustArc platform,“ mit der Plattform in „US East-1 (N. Virginia, USA) or EU Central-1 (Frankfurt, Germany),“ dem Cookie Consent Manager in „EU West-1 (Dublin, Ireland) or AP South-1 (Mumbai, India),“ und Nymity-Produkten in Kanada. Keines ist innerhalb Festlandchinas. |
| Die Datensätze Ihrer China-Nutzer | Einwilligungssignale, Geräte-Identifikatoren und Einwilligungs-Belege, die von Menschen in China gesammelt und offshore gehalten werden, sind ein grenzüberschreitender Transfer personenbezogener Information, den PIPL regiert (Art. 38–40): Mitteilung, eine gesonderte Einwilligung und ein erfüllter Transfermechanismus. |
| Ob die Einwilligung überhaupt zählt | PIPL ist ein Einwilligungs-erstes Regime, das nach gesonderter, spezifischer Einwilligung fragt — und einer weiteren gesonderten Einwilligung, bevor irgendetwas die Grenze überquert. Ein für DSGVO-Rechtsgrundlagen oder US-Opt-out abgestimmtes Banner erfüllt diesen Standard für sich genommen nicht. |
| Residenz & die Öffentlichkeit bedienen | Für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen muss in China gesammelte personenbezogene Information im Festland bleiben (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — was ein Offshore-Speicher nicht kann. Eine aus China heraus bediente Seite braucht zudem eine ICP-Beian, gebunden an eine Festland-Hosting-Ressource, die TrustArc nicht bereitstellt. |
Der Datensatz der Einwilligung ist selbst personenbezogene Information — und TrustArc hält ihn offshore
Der unangenehme Teil ist strukturell, kein Detail. Eine Einwilligungs-Management-Plattform existiert, um den Beweis zu erfassen und zu behalten, dass Sie personenbezogene Information rechtmäßig gehandhabt haben — die Entscheidung, die ein Besucher traf, das Gerät und die IP, an die sie gebunden war, die Spur hinter einer Datenschutz-Anfrage oder -Bewertung. Aber TrustArcs eigene Datenschutz-Dokumentation gibt an, dass „All data processed in the TrustArc platform is by default hosted in the Amazon Web Services,“ und seine Trust-Center-Sub-Prozessor-Offenlegung platziert dieses AWS-Hosting in US-, EU-, kanadischen und irischen oder indischen Regionen — keine im Festland. TrustArc Inc. ist ein US-Unternehmen, selbst-zertifiziert unter dem EU-U.S. Data Privacy Framework. Der Datensatz, der beweist, dass ein chinesischer Nutzer eingewilligt hat, wird also in den Vereinigten Staaten oder Europa gehalten, was bedeutet, dass die Datenschutzplattform still genau das erzeugt hat, was zu dokumentieren sie existiert.
Nach Chinas Gesetz zum Schutz personenbezogener Informationen ist das ein grenzüberschreitender Transfer, und die Pflicht landet auf dem Verarbeiter personenbezogener Information — Sie, nicht TrustArc. Sie schulden Mitteilung, eine gesonderte Einwilligung für den Überseetransfer und einen erfüllten Transfermechanismus: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (PIPL Art. 38–40). Die Plattform, die die Einwilligung sammelt, absorbiert nicht die Pflicht, die an das anknüpft, wo diese Einwilligung dann gespeichert wird.
Ein für DSGVO gebauter Cookie-Einwilligungs-Fluss ist keine PIPL-Einwilligung
Dies ist die schärfere Kante speziell für ein Einwilligungs-Werkzeug. Chinas PIPL ist Einwilligungs-erstes auf eine Weise, die sich von der DSGVO und von der US-Opt-out-Praxis unterscheidet: Es stützt sich auf Einwilligung als primäre Rechtsgrundlage, verlangt, dass Einwilligung freiwillig, ausdrücklich und vollständig informiert ist, und fordert gesonderte, spezifische Einwilligung in definierten Situationen — für sensible personenbezogene Information, für das Bereitstellen personenbezogener Information an einen Dritten, und, entscheidend, als weiteren eigenständigen Schritt, bevor personenbezogene Information über die Grenze gesendet wird (PIPL Art. 39). Ein Banner, das um DSGVO-Rechtsgrundlagen, berechtigtes Interesse oder ein US-artiges „reject/accept“-Opt-out konfiguriert ist, erfüllt nichts davon automatisch. Die Einwilligungs-Management-Plattform kann eine Einwilligung sammeln, die, wie für andere Regime formuliert und sequenziert, möglicherweise nicht die Einwilligung ist, die PIPL anerkennen würde.
Das Standardverhalten des Werkzeugs kann also zwei Lücken zugleich lassen: Die Datensätze sitzen offshore (das Residenz-Problem oben), und die Einwilligung selbst erfüllt möglicherweise PIPLs Gesonderte-Einwilligung-Hürde für die Verarbeitung oder den Transfer nicht. Welche davon Sie tatsächlich bindet — und wie ein China-gültiger Einwilligungs-Fluss formuliert und gestaffelt sein sollte — ist eine Frage, die mit Rechtsbeistand gegen Ihre eigenen Daten und Nutzer zu klären ist; der Punkt hier ist nur, dass „wir betreiben bereits ein Einwilligungs-Banner“ sie nicht beantwortet.
Keine Festland-Region, also keine inländische Speicherung und keine ICP-Grundlage
TrustArc benennt AWS als seinen Host und verweist auf US-, EU-, kanadische und irische oder indische Rechenzentren; es veröffentlicht keine Festland-China-Region. Diese Geografie beantwortet zwei weitere Fragen, bevor Geschwindigkeit je ins Bild kommt.
Erstens, Residenz. Wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen sind, muss in China gesammelte personenbezogene Information im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 — die Datenlokalisierungs-Bestimmung, umnummeriert von Art. 37 durch die Cybersicherheitsgesetz-Novelle 2025, die am 1. Januar 2026 in Kraft trat, Inhalt unverändert). Ein Offshore-Einwilligungs-und-Bewertungs-Speicher kann diese Pflicht nicht erfüllen, wie er auch konfiguriert ist, und oberhalb gewisser Mengenschwellen — oder wo die Datensätze als wichtige Daten zählen — kann der Transfer zudem Chinas Datenexport-Sicherheitsbewertung verlangen, bevor irgendetwas abfließt. Zweitens, Lizenzierung. Eine öffentlich zugängliche Seite, die tatsächlich aus China heraus an Festland-Besucher bedient wird, löst eine ICP-Beian (ICP 备案) unter State Council Order No. 292 und MIIT Order No. 33 aus, und diese Meldung muss an eine Hosting-Ressource physisch im Festland anknüpfen. TrustArc bietet keine, es gibt auf TrustArc also nichts, wogegen zu melden wäre. Die saubere Datenhandhabungs-Geschichte, die die Plattform Ihnen geben soll, ist genau das, was sie in China offen lässt.
Ein offshore bedientes Einwilligungs-Gate kann die Seite aufhalten
Die Erreichbarkeits-Hälfte ist auch real, und für ein Einwilligungs-Banner greift sie härter als für ein gewöhnliches Skript. Ein Cookie-Einwilligungs-Erlebnis wird clientseitig geladen, oft verdrahtet, die Seite zu gaten, bis der Besucher eine Entscheidung trifft. Weil TrustArcs Cookie Consent Manager von Offshore-AWS-Regionen bedient wird — Dublin, Irland oder Mumbai, Indien nach seiner eigenen Offenlegung — werden dieses Skript und seine Konfiguration von außerhalb des Festlands geholt, derselbe grenzüberschreitende Sprung, den jedes Offshore-Asset nimmt, um einen Nutzer in China zu erreichen.
Wenn ein offshore bedientes Einwilligungs-Gate also aus China langsam lädt oder versagt, versagt es nicht leise abseits — es kann genau den Inhalt aufhalten, den es bewachen soll. Das ist ein Auslieferungs-Problem, kein rechtliches, aber auf einer China-gerichteten Seite verstärken sich die zwei: Das Gate, das am schwersten auszuliefern ist, ist auch das, das die Grenz- und Einwilligungs-Exponierung trägt. Wir veröffentlichen hier keine First-Party-China-Latenzzahl für TrustArc, denn Geschwindigkeit ist nicht die Achse, um die sich diese Entscheidung dreht, und eine Zahl ohne Methode, Stichprobe und Datum würde nur in die Irre führen. Eines, das 21YunBox nie tut — und was kein rechtmäßiger Anbieter anbieten kann — ist, um Chinas Datenexport-Regeln oder irgendeine Netzwerkbeschränkung herumzuleiten: Wir nutzen oder empfehlen niemals irgendeine Form der Umgehung.
Dies ist eine Risikokarte, kein Urteil. Ob Sie eine gesonderte Einwilligung, einen China-gültigen Einwilligungs-Fluss, einen Transfermechanismus, inländische Speicherung, eine Datenexport-Bewertung, eine ICP-Beian oder eine Kombination schulden, hängt von Ihren Datenmengen, Ihrer Rolle als Verarbeiter und davon ab, wer Ihre Nutzer sind — es lohnt, es mit Rechtsbeistand zu klären, bevor Sie sich darauf verlassen.
Der rechtmäßige Weg — kartieren, lokalisieren, liefern
Es gibt einen rechtskonformen Weg, TrustArc für ein China-gerichtetes Publikum zu betreiben, und er hat eine Gestalt. Zuerst kartieren: Unser China-Team arbeitet die PIPL-Grenz-, Einwilligungsregime- und Datenresidenz-Pflichten durch, die an die Einwilligungssignale, Geräte-Identifikatoren und Belege anknüpfen, die TrustArc aufzeichnet — gegen Ihre Gesellschaft, Ihre Datenmengen und wer Ihre Nutzer sind — und markiert, wo eine Gesonderte-Einwilligung-Pflicht, eine Datenexport-Bewertung oder eine Speicherpflicht nach Art. 39 greift. Die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: Für die Datensätze, die im Land bleiben müssen, stellen wir einen China-ansässigen Speicher und einen PIPL-konformen Einwilligungs-Fluss auf einer ICP-gemeldeten, inländischen Grundlage auf und integrieren sie — das rechtmäßige inländische Muster eingewilligter, inländischer Erfassung, Verarbeitung und Speicherung — sodass, was nicht rechtmäßig gehen darf, es nicht länger tut, während Sie TrustArc für die Märkte behalten, wo es Ihnen bereits dient.
Dann liefern: Die China-gerichtete Seite oder App, die das Einwilligungs-Gate präsentiert, ist selbst ein öffentlicher Dienst im Festland, sie trägt also eine ICP-Beian-Pflicht und braucht rechtskonforme, inländische Auslieferung. 21YunBox liefert sie inländisch aus — der 21YunBox Optimizer — gesetzt vor das, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Das Ergebnis ist ein Datenschutz- und Einwilligungs-Setup, das rechtmäßig und rechtskonform für Ihre Nutzer in China läuft.
Compliance-Einschätzung anfordern →
Weiterführende Lektüre:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
- Wie man eine ICP-Beian für China erhält
Häufige Fragen
Speichert TrustArc die Einwilligungsdaten chinesischer Nutzer in China?
Nein. Nach TrustArcs eigenem Trust Center ist die Plattform auf AWS in US-, EU-, kanadischen und irisch/indischen Regionen gehostet, ohne Festland-China-Region. Die Einwilligungssignale, Geräte- und IP-Identifikatoren und Einwilligungs-Belege, die es von chinesischen Besuchern erfasst, werden offshore gehalten, was sie zu einem grenzüberschreitenden Transfer personenbezogener Information nach PIPL macht: Der Verarbeiter (Sie, nicht TrustArc) schuldet Mitteilung, gesonderte Einwilligung und einen Transfermechanismus (Art. 38–40).
Wenn TrustArc ein Einwilligungs-Werkzeug ist, wie kann es ein Compliance-Risiko in China sein?
Auf zwei Weisen. Erstens dreht sich Compliance in China darum, wo die Daten leben, nicht darum, wozu das Werkzeug dient — wenn der Einwilligungs-Datensatz in den USA oder der EU gespeichert ist, haben Sie genau den grenzüberschreitenden Transfer geschaffen, den PIPL reguliert, und für einen CIIO oder Verarbeiter großer Mengen eine Residenzpflicht, die ein Offshore-Speicher nicht erfüllen kann. Zweitens ist PIPL Einwilligungs-erstes und fragt nach gesonderter, spezifischer Einwilligung — einschließlich bevor Daten die Grenze überqueren — ein für DSGVO oder US-Opt-out gebautes Banner sammelt also möglicherweise keine Einwilligung, die China anerkennt. Beides sind mit Rechtsbeistand durchzuarbeitende Risiken; eine Einwilligungs-Plattform zu betreiben, befreit die personenbezogene Information, die sie sammelt, nicht von Chinas Regeln.
Kann 21YunBox helfen, unser TrustArc-Setup in China zum Laufen zu bringen?
Ja. Unser China-Team kann Ihre Exponierung kartieren — die PIPL-Grenz-, Einwilligungsregime- und Datenresidenz-Pflichten, die an die Einwilligungs- und Präferenzdaten anknüpfen, die TrustArc aufzeichnet, für Ihre Gesellschaft, Datenmengen und Nutzer — und die ICP-gemeldete, inländische Auslieferung und Speicherung aufstellen, die eine rechtskonforme China-Präsenz verlangt, vor dem TrustArc-Stack, den Sie bereits betreiben. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzuarbeiten.






















