¿Funciona SAS en China? Residencia de datos, localización y transferencia transfronteriza según la PIPL
SAS Viya puede desplegarse en la nube, en entornos híbridos y on-premise, así que puede funcionar en China continental — la cuestión es la residencia. SAS Managed Cloud Services funciona solo en Microsoft Azure, Azure Government y AWS, sin ningún entorno en China continental, de modo que un despliegue alojado por SAS de sus análisis de riesgo, fraude, crédito y salud reposa en el extranjero — una transferencia transfronteriza según la PIPL. Una mirada, con el cumplimiento primero, a SAS y a la vía legal en China.
¿Funciona SAS en China?
SAS, el software, funciona sin problemas en China — SAS Viya se despliega en la nube, en entornos híbridos y on-premise, así que puede ejecutarlo dentro del país; la pregunta real es dónde reposan sus datos, y la nube gestionada por SAS no tiene ningún entorno en China continental.
SAS concentra datos — extrae de todos los sistemas de origen y construye extractos, tablas en memoria y conjuntos de resultados en caché a partir de registros de clientes, transacciones, crédito, riesgo y salud —, así que un entorno de SAS es a menudo un gran almacén de datos personales de China, gran parte de ellos información personal sensible según el artículo 28 de la PIPL. SAS Viya puede desplegarse en infraestructura que usted opera, así que ejecutarlo dentro del país es legal y no exige ninguna migración; pero SAS Managed Cloud Services funciona solo en Microsoft Azure, Microsoft Azure Government y AWS, sin ningún entorno en China continental, de modo que cargar datos personales recogidos en China en un despliegue alojado por SAS es una transferencia transfronteriza según la PIPL, y para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes el deber de almacenamiento dentro del país (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad, antes artículo 37) es uno que un entorno en el extranjero no puede cumplir.
Trate los detalles como un riesgo que confirmar con asesoría legal — nosotros cartografiamos la exposición, no dictaminamos sobre ella. Nuestro equipo de China puede cartografiar su exposición →
Instantánea de cumplimiento
- ✕ La nube gestionada por SAS funciona solo en Azure/Azure Government/AWS — sin entorno en China continental.
- ! SAS Viya es flexible en residencia — puede desplegarse on-premise o en su propia nube dentro del país.
- ! Datos personales de China en una nube de SAS en el extranjero = transferencia transfronteriza según la PIPL (artículos 38–40).
- ! SAS concentra datos de riesgo, fraude, crédito y salud — a menudo información personal sensible según el artículo 28 de la PIPL.
- ! Tratantes de grandes volúmenes y operadores de infraestructuras críticas deben almacenar dentro del país; CSL artículo 39 (antes artículo 37).
- ✓ Vía legal: ejecutar SAS dentro del país (autogestionado/soberano) + entrega con registro ICP.
Lo que la documentación oficial de SAS dice sobre China
| Hecho | Fuente primaria |
|---|---|
| SAS Managed Cloud Services no tiene ningún entorno en China continental. La propia página de nube de SAS indica que el servicio gestionado “supports deployments on Microsoft Azure, Microsoft Azure Government and Amazon Web Services (AWS),” y que su modelo alojado “provides SAS software deployed on Microsoft Azure, Microsoft Azure Government or AWS infrastructure.” Ninguna de las tres es un entorno en China continental, así que un despliegue alojado por SAS acaba reposando en el extranjero. | SAS, «SAS Managed Cloud Services» (sas.com), consultado el 2026-10-10 |
| SAS Viya puede desplegarse donde usted elija — también dentro del país — y concentra datos sensibles. SAS describe Viya como una plataforma que ofrece “flexible deployment options across cloud, hybrid and on-premises environments,” así que funciona en infraestructura que usted opera, también en suelo de China continental. SAS también dice que Viya es “used across industries, including for customer intelligence, fraud detection, health care, forecasting” — así que los extractos, las tablas en memoria y las cachés que construye son a menudo información personal sensible según el artículo 28 de la PIPL. | SAS, página de la plataforma «SAS Viya» (sas.com), consultado el 2026-10-10 |
| Los datos personales de China en un despliegue de SAS en el extranjero son una transferencia transfronteriza según la PIPL. Cargar los registros de clientes, transacciones, crédito, riesgo y salud que usted recoge de usuarios de China continental en un entorno de SAS alojado en el extranjero activa los artículos 38 a 40 de la PIPL: notificación, un consentimiento separado y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. | Ley de Protección de Información Personal de la RPC, artículos 38–40 (cac.gov.cn), consultado el 2026-10-10 |
| A gran escala, se aplica un deber de almacenamiento dentro del país que un entorno en el extranjero no puede cumplir. Para un operador de infraestructuras de información críticas — y, con los volúmenes que especifica la CAC, para un tratante de grandes volúmenes —, los datos personales recogidos en el continente deben almacenarse en el continente conforme al artículo 40 de la PIPL y al artículo 39 de la Ley de Ciberseguridad (antes artículo 37). Como un entorno de SAS concentra datos de todos los sistemas de origen, es precisamente el tipo de almacén que puede superar ese umbral. | PIPL artículo 40; Ley de Ciberseguridad de la RPC artículo 39 (antes artículo 37) (cac.gov.cn), consultado el 2026-10-10 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Para un producto que da servicio a China continental, la primera pregunta sobre SAS no es si el software se instala ni si un usuario puede abrir un informe — SAS Viya puede desplegarse donde usted elija, y SAS 9 lleva décadas funcionando en centros de datos on-premise. La pregunta real es dónde se permite que reposen los datos que guarda SAS. SAS es una plataforma de análisis, inteligencia de negocio y estadística: extrae datos de todos sus sistemas de origen y construye extractos, tablas en memoria y conjuntos de resultados en caché a partir de registros de clientes, transacciones, crédito, riesgo y salud. Eso son datos personales, y gran parte de ellos información personal sensible según la PIPL. Dos hechos fijan la situación. SAS Viya ofrece “flexible deployment options across cloud, hybrid and on-premises environments” (opciones de despliegue flexibles en la nube, en entornos híbridos y on-premise), así que puede funcionar dentro del país — la palanca legal —, mientras que SAS Managed Cloud Services funciona solo en Microsoft Azure, Microsoft Azure Government y AWS, sin ningún entorno en China continental, de modo que un despliegue alojado por SAS reposa en el extranjero.
SAS en China de un vistazo
| Qué lo decide | En los propios términos de SAS — y la ley china |
|---|---|
| ¿Dónde reposan físicamente los datos? | La propia página de nube de SAS dice que SAS Managed Cloud Services “supports deployments on Microsoft Azure, Microsoft Azure Government and Amazon Web Services (AWS).” Ninguna de las tres es un entorno en China continental, así que un despliegue alojado por SAS reposa en el extranjero. SAS Viya en sí, en cambio, ofrece “flexible deployment options across cloud, hybrid and on-premises environments” y puede desplegarse en infraestructura que usted opera — también en suelo de China continental. |
| Qué guarda un entorno de SAS — y por qué son datos personales | SAS dice que Viya es “used across industries, including for customer intelligence, fraud detection, health care, forecasting” (utilizado en todos los sectores, entre otras cosas para inteligencia de clientes, detección de fraude, sanidad y previsión). Los extractos, las tablas en memoria (CAS) y los conjuntos de resultados en caché que construye proceden de registros de clientes, transacciones, expedientes de crédito y riesgo y datos de salud — datos personales según la PIPL, e información personal sensible conforme al artículo 28 cuando aparecen datos financieros, de salud o de menores. Una plataforma de BI los concentra: extrae de todos los sistemas de origen hacia un único lugar. |
| Los registros de sus usuarios de China = una transferencia transfronteriza si están en el extranjero | Cargar datos personales recogidos de usuarios de China continental en un despliegue de SAS alojado en un entorno en el extranjero es una transferencia transfronteriza (数据出境) conforme a la PIPL (artículos 38 a 40): notificación, un consentimiento separado y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. |
| El deber de almacenamiento dentro del país | Para un operador de infraestructuras de información críticas — y, con los volúmenes que especifica la CAC, para un tratante de grandes volúmenes —, los datos personales recogidos en el continente deben almacenarse en el continente conforme al artículo 40 de la PIPL y al artículo 39 de la Ley de Ciberseguridad (antes artículo 37); la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39 (sin cambios de fondo). Un entorno de SAS Managed Cloud Services en el extranjero no puede cumplirlo, por su propia estructura. |
| La accesibilidad no es el eje — la vía legal | Que un informe de SAS se muestre rápido desde un entorno en el extranjero no cambia nada: los datos siguen reposando fuera del país, y el deber de residencia sigue aplicándose. Como SAS Viya puede desplegarse donde usted elija, la vía legal es ejecutarlo dentro del país — autogestionado en infraestructura del continente o en una opción gestionada autorizada dentro del país o soberana — y situar cualquier superficie orientada a China por delante, con entrega con registro ICP. |
Dónde reposan realmente los datos
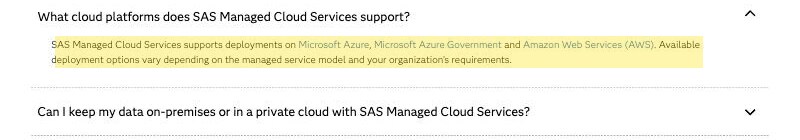
La situación de SAS la fija dónde funciona un despliegue, no una prueba de tiempo de carga. El servicio gestionado, SAS Managed Cloud Services, indica que “supports deployments on Microsoft Azure, Microsoft Azure Government and Amazon Web Services (AWS),” y su modelo alojado “provides SAS software deployed on Microsoft Azure, Microsoft Azure Government or AWS infrastructure.” Son las únicas nubes que SAS nombra para la oferta gestionada, y ninguna es un entorno en China continental. Los datos situados allí están en el extranjero respecto al continente, y trasladar a ellas datos personales recogidos en el continente es una transferencia transfronteriza fuera de China. El propio SAS reconoce directamente el problema de la ubicación de los datos: su modelo Remote Managed Services promete “alleviate your compliance concerns by locating your data in your own data center,” (aliviar sus preocupaciones de cumplimiento ubicando sus datos en su propio centro de datos), gestionando el software de SAS “while you maintain your own cloud or on-premises infrastructure.” Esa es la forma de la palanca legal.
Por todo ello, la prueba habitual de «¿responde desde Shanghái?» es la pregunta equivocada — y por eso esta página no publica ninguna cifra propia de latencia en China para SAS; la velocidad no es el eje para unos datos que están en el país equivocado. SAS Viya es una plataforma con licencia, basada en contenedores, con, en palabras de SAS, “flexible deployment options across cloud, hybrid and on-premises environments” y “governed deployment across cloud, hybrid, and on-prem” — funciona en infraestructura que usted opera, y SAS 9 lleva mucho tiempo funcionando en centros de datos on-premise. Así que la cuestión de la residencia depende por completo de cómo despliega usted, no de si el software funciona. Consulte nuestra explicación sobre las transferencias transfronterizas de datos conforme a la PIPL.
Lo que guarda son datos personales
Un entorno de SAS rara vez es un puñado de filas. SAS existe para concentrar datos: ingiere de todos sus sistemas de origen y construye extractos, tablas en memoria y conjuntos de resultados en caché sobre los que modelar e informar. SAS describe Viya como “used across industries, including for customer intelligence, fraud detection, health care, forecasting and AI/ML model deployment,” y como “trusted by regulated and risk-sensitive industries that require speed, scale and compliance.” Esos son precisamente los datos que identifican a las personas — registros de clientes y cuentas, historiales de transacciones, expedientes de crédito y riesgo, datos de seguros y siniestros, e historias clínicas. Son datos personales conforme a la Ley de Protección de Información Personal de China siempre que se refieran a una persona identificada o identificable, e información personal sensible conforme al artículo 28 de la PIPL cuando aparecen datos financieros, de salud, biométricos o de menores.
La concentración no es casual — es la razón de ser de una plataforma de BI, y es también lo que agudiza la cuestión china. Un despliegue de SAS es a menudo uno de los mayores almacenes individuales de datos personales de China que posee una empresa, porque lo reúne todo en un solo lugar. Un responsable que trata datos personales a la escala que especifica la Administración del Ciberespacio de China queda sujeto a deberes reforzados: una evaluación de seguridad para la exportación de datos obligatoria antes de que los datos personales puedan salir del país y, para un operador de infraestructuras de información críticas o un responsable que guarde datos en esos volúmenes, un deber de almacenamiento dentro del país. Conforme al artículo 40 de la PIPL y al artículo 39 de la Ley de Ciberseguridad (antes artículo 37), los datos personales y los datos importantes recogidos en el continente deben almacenarse en el continente. Un entorno de SAS Managed Cloud Services en el extranjero no puede satisfacer ese deber por su propia estructura, y cuanto más concentre su entorno de SAS, más probable es que usted quede dentro del umbral que lo activa.
Ejecutarlo en un servicio gestionado sin región en China no cumple el deber de residencia — y qué lo cumple
Si un entorno de SAS Managed Cloud Services en otro país no puede guardar datos personales recogidos en el continente que la ley exige mantener en casa, la solución no es conectarse de vuelta a ese entorno extranjero desde dentro de China — es ejecutar SAS donde los datos deben residir. Aquí es donde la flexibilidad de despliegue de SAS resulta decisiva, y es una buena noticia: como SAS Viya se despliega en la nube, en entornos híbridos y on-premise, no tiene que abandonar SAS ni reconstruir sus análisis para cumplir. Ejecuta la misma plataforma, dentro del país.
Hay dos patrones legales dentro del país. El primero es un despliegue de SAS Viya gestionado por el cliente en infraestructura de China continental — en su propia cuenta de nube o on-premise —, de modo que el entorno y los datos personales que contiene nunca salgan del país; el propio Remote Managed Services de SAS incluso mantiene los datos y la infraestructura en su entorno mientras SAS opera el software. El segundo es una opción gestionada autorizada dentro del país o de nube soberana, operada en el continente por un operador local, sujeta a la disponibilidad y al cumplimiento propios de ese operador, que usted confirma directamente con él. En ambos casos, solo transfiere al extranjero los resultados agregados o desidentificados que pueden salir legalmente, y mantiene dentro del país los datos brutos de China a nivel de usuario. Nada de esto es un veredicto sobre su situación concreta: si usted es operador de infraestructuras de información críticas, qué umbrales de volumen supera, qué mecanismo de transferencia se aplica y si alguna transferencia es legal en absoluto son cuestiones que resolver con su asesoría legal frente a los datos que realmente guarda y la entidad que los guarda.
La vía legal — cartografiar, localizar, entregar
Existe una forma legal y duradera de utilizar SAS para usuarios en China, y mantiene intacta la forma de su stack. 21YunBox es una capa conforme, no una migración — y un socio de SAS, no un competidor. Nuestro equipo de China trabaja en tres movimientos. Cartografiamos su exposición: la cuestión transfronteriza de la PIPL, la evaluación de seguridad para la exportación de datos, el deber de almacenamiento dentro del país para operadores de infraestructuras de información críticas y tratantes de grandes volúmenes, y la obligación de registro ICP (备案) de cualquier superficie orientada a China — leído frente a su entidad, sus volúmenes de datos y de quién son los datos personales que hay en el entorno de SAS. Localizamos el despliegue ejecutándolo dentro del país — un despliegue de SAS Viya gestionado por el cliente en infraestructura del continente, o una opción gestionada autorizada dentro del país o soberana —, de modo que los datos personales permanezcan en suelo continental; localizar significa poner en marcha un despliegue legal dentro del país, nunca una vía de vuelta a un entorno en el extranjero. Y entregamos cada superficie orientada a China por delante de SAS — la aplicación, el borde de la API, los portales de administración y de informes a los que llegan sus usuarios del continente — dentro del país sobre infraestructura con registro ICP, el 21YunBox Optimizer, por delante del stack que ya utiliza, sin reconstruir y sin un segundo código. El resultado funciona de forma legal y conforme para sus usuarios en China. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China y la localización de datos
- Las medidas de evaluación de seguridad para la exportación de datos de China
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Funciona SAS en China?
El software sí — SAS Viya ofrece despliegue flexible en la nube, en entornos híbridos y on-premise, así que funciona dondequiera que lo despliegue, también en infraestructura de China continental, y SAS 9 lleva mucho tiempo funcionando en centros de datos on-premise. Lo que no tiene ninguna opción en China continental es la nube gestionada por SAS: SAS Managed Cloud Services solo nombra Microsoft Azure, Microsoft Azure Government y AWS. Así que el obstáculo no es la disponibilidad; es la residencia de datos. Confirme los detalles con asesoría legal.
¿Tiene SAS Managed Cloud Services una región en China?
No. La página de nube de SAS solo nombra Microsoft Azure, Microsoft Azure Government y Amazon Web Services (AWS) para el servicio gestionado, y ninguna es un entorno en China continental — así que un despliegue alojado por SAS reposa en el extranjero, lo que convierte los datos personales que usted recoge de usuarios de China y carga en él en una transferencia transfronteriza conforme a la PIPL (artículos 38–40). Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, también se aplica un deber de almacenamiento dentro del país (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad, antes artículo 37), que un entorno en el extranjero no puede cumplir. El propio Remote Managed Services de SAS, en cambio, mantiene sus datos y su infraestructura en su propia nube privada u on-premise.
¿Cómo utilizo SAS de forma conforme para usuarios de China continental?
Como SAS Viya puede desplegarse donde usted elija, la vía legal es ejecutarlo dentro del país en lugar de conectarse de vuelta a un entorno en el extranjero: un despliegue gestionado por el cliente en infraestructura del continente o en su propia cuenta de nube, o una opción gestionada autorizada dentro del país o soberana, manteniendo en suelo continental los datos brutos de China a nivel de usuario y transfiriendo al extranjero solo lo que puede salir legalmente. 21YunBox cartografía la exposición, localiza el despliegue dentro del país y entrega la aplicación, la API y la superficie de informes orientadas a China sobre infraestructura con registro ICP — no una vía para apartarse de las normas chinas de exportación de datos. Trate los detalles como un riesgo que confirmar con asesoría legal.


