SASは中国本土で使えるか:データの国内保存・ローカライゼーション・PIPLの越境移転
SAS Viyaはクラウド・ハイブリッド・オンプレミスにデプロイできるため、中国本土でも動かせます——問いは国内保存です。SAS Managed Cloud ServicesはMicrosoft Azure・Azure Government・AWSでのみ動き、中国本土の環境はありません。そのためSASがホストする、貴社のリスク・不正・与信・健康の分析のデプロイはオフショアに置かれます——PIPL上の越境移転です。SASと法令に沿った中国の道を、コンプライアンス起点で読み解きます。
SASは中国本土で使えるか
ソフトウェアとしてのSASは中国で問題なく動きます——SAS Viyaはクラウド・ハイブリッド・オンプレミスにデプロイできるため国内で動かせます。本当の問いはそのデータがどこに置かれるかであり、SASのマネージドクラウドには中国本土の環境がありません。
SASはデータを集中させます——あらゆるソースシステムから引き込み、顧客・取引・与信・リスク・健康のレコードから抽出・インメモリのテーブル・キャッシュを構築します——ので、SASの環境はしばしば中国の個人情報の大きな集積であり、その多くはPIPL第28条の下でのセンシティブな個人情報です。SAS Viyaは貴社が運用するインフラにデプロイできるため、国内で動かすことは合法で移行は不要です。しかしSAS Managed Cloud ServicesはMicrosoft Azure・Microsoft Azure Government・AWSでのみ動き、中国本土の環境がないため、中国で収集した個人データをSASがホストするデプロイに読み込むことはPIPL上の越境移転であり、重要情報インフラ運営者や大量取扱者には中国国内保存の義務(PIPL第40条、サイバーセキュリティ法 第39条、旧第37条)が、オフショアの環境には満たせません。
具体は専門家に確認すべきリスクとして扱ってください——当社はリスクを整理し、判定はしません。当社の中国チームが貴社のリスクを整理します →
コンプライアンス・スナップショット
- ✕ SASのマネージドクラウドはAzure/Azure Gov/AWSのみ——中国本土の環境なし。
- ! SAS Viyaは国内保存に柔軟——オンプレミスや自社クラウドで国内にデプロイ可能。
- ! オフショアのSASクラウド内の中国個人データ=PIPL上の越境移転(第38〜40条)。
- ! SASはリスク・不正・与信・健康のデータを集中——多くはPIPL第28条のセンシティブな個人情報。
- ! 大量取扱/CII取扱者は中国国内保存の義務:サイバーセキュリティ法 第39条(旧第37条)。
- ✓ 法令に沿った道:SASを国内で動かす(自社運用/ソブリン)+ICP備案済みの配信。
SASの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
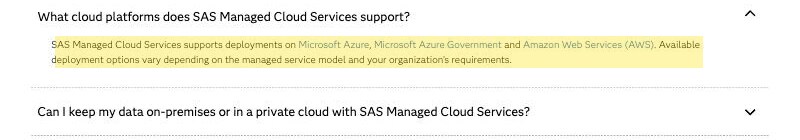
| SAS Managed Cloud Servicesには中国本土の環境がありません。SAS自身のクラウドのページは、マネージドサービスが“supports deployments on Microsoft Azure, Microsoft Azure Government and Amazon Web Services (AWS),”(Microsoft Azure・Microsoft Azure Government・AWS上のデプロイをサポートする)とし、そのホスト型モデルは“provides SAS software deployed on Microsoft Azure, Microsoft Azure Government or AWS infrastructure”(Microsoft Azure・Microsoft Azure Government・AWSのインフラ上にデプロイされるSASソフトウェアを提供する)とします。三つのいずれも中国本土の環境ではないため、SASがホストするデプロイはオフショアに置かれます。 | SAS, “SAS Managed Cloud Services”(sas.com)、2026-10-10 取得 |
| SAS Viyaは選んだ場所に——中国国内を含め——デプロイでき、センシティブなデータを集中させます。SASはViyaを“flexible deployment options across cloud, hybrid and on-premises environments”(クラウド・ハイブリッド・オンプレミス環境にまたがる柔軟なデプロイの選択肢)を提供するとし、貴社が運用するインフラ——中国本土の地を含む——で動きます。SASはまたViyaを“used across industries, including for customer intelligence, fraud detection, health care, forecasting”(顧客インテリジェンス、不正検知、ヘルスケア、予測などを含む業界横断で用いられる)とします——それが構築する抽出・インメモリのテーブル・キャッシュはしばしばPIPL第28条の下でのセンシティブな個人情報です。 | SAS, “SAS Viya” platform page(sas.com)、2026-10-10 取得 |
| オフショアのSASのデプロイ内の中国個人データは、PIPL上の越境移転です。中国本土のユーザーから収集した顧客・取引・与信・リスク・健康のレコードを、オフショアでホストされるSASの環境に読み込むことはPIPL第38〜40条を発動させます:通知、個別の同意、そして移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)。 | Personal Information Protection Law of the PRC, Articles 38–40(cac.gov.cn)、2026-10-10 取得 |
| 規模が大きければ、オフショアの環境が満たせない中国国内保存の義務が適用されます。重要情報インフラ運営者——そしてCACが定める量では大量取扱者——には、本土で収集した個人情報はPIPL第40条とサイバーセキュリティ法 第39条(旧第37条)(英語)の下で本土に保存しなければなりません。SASの環境はあらゆるソースシステムからデータを集中させるため、まさにその閾値を超えうる類いの集積です。 | PIPL Article 40;Cybersecurity Law of the PRC Article 39(旧 Article 37)(cac.gov.cn)、2026-10-10 取得 |
情報源は21YunBox コンプライアンスチームが2026年10月10日に確認しました。
中国本土にサービスする製品にとって、SASについての最初の問いは、ソフトウェアがインストールできるか、ユーザーがレポートを開けるかではありません——SAS Viyaは選んだ場所にデプロイでき、SAS 9は何十年もオンプレミスのデータセンターで動いてきました。本当の問いは、SASが保持するデータをどこに置くことが許されるか、です。SASは分析・BI・統計のプラットフォームです。あらゆるソースシステムからデータを引き込み、顧客・取引・与信・リスク・健康のレコードから抽出・インメモリのテーブル・キャッシュされた結果セットを構築します。それは個人情報であり、その多くはPIPLの下でのセンシティブな個人情報です。二つの事実が姿勢を決めます。SAS Viyaは“flexible deployment options across cloud, hybrid and on-premises environments”(クラウド・ハイブリッド・オンプレミス環境にまたがる柔軟なデプロイの選択肢)を提供するため国内で動かせます——法令に沿った打ち手——一方、SAS Managed Cloud ServicesはMicrosoft Azure・Microsoft Azure Government・AWSでのみ動き、中国本土の環境はないため、SASがホストするデプロイはオフショアに置かれます。
中国でのSAS:ひと目で
| 決め手 | SAS自身の言葉で——そして中国の法では |
|---|---|
| データは物理的にどこに存在するか? | SAS自身のクラウドのページは、SAS Managed Cloud Servicesが“supports deployments on Microsoft Azure, Microsoft Azure Government and Amazon Web Services (AWS)”(Microsoft Azure・Microsoft Azure Government・AWS上のデプロイをサポートする)とします。三つのいずれも中国本土の環境ではないため、SASがホストするデプロイはオフショアに置かれます。対照的にSAS Viya自体は“flexible deployment options across cloud, hybrid and on-premises environments”(クラウド・ハイブリッド・オンプレミス環境にまたがる柔軟なデプロイの選択肢)を提供し、貴社が運用するインフラ——中国本土の地を含む——にデプロイできます。 |
| SASの環境が保持するもの——そしてなぜ個人情報なのか | SASはViyaを“used across industries, including for customer intelligence, fraud detection, health care, forecasting”(顧客インテリジェンス、不正検知、ヘルスケア、予測などを含む業界横断で用いられる)とします。それが構築する抽出・インメモリのテーブル(CAS)・キャッシュされた結果セットは、顧客レコード、取引、与信・リスクのファイル、健康データから引かれます——PIPLの下での個人情報であり、金融・健康・未成年のデータが現れるところでは第28条の下でのセンシティブな個人情報です。BIプラットフォームはこれを集中させます。あらゆるソースシステムから一か所へ引き込むからです。 |
| 中国ユーザーのレコード=オフショアなら越境 | 中国本土のユーザーから収集した個人情報を、オフショアの環境でホストされるSASのデプロイに読み込むことは、PIPL(第38〜40条)の下での越境移転(数据出境)です:通知、個別の同意、そして移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)。 |
| 中国国内保存の義務 | 重要情報インフラ運営者——そしてCACが定める量では大量取扱者——には、本土で収集した個人情報はPIPL第40条とサイバーセキュリティ法 第39条(旧第37条)の下で本土に保存しなければなりません。2025年のサイバーセキュリティ法改正は2026年1月1日に施行され、データ国内保存の条文を第37条から第39条へ振り直しました(実質は不変)。オフショアのSAS Managed Cloud Servicesの環境は構造上これを満たせません。 |
| 到達性は軸ではない——法令に沿った道 | SASのレポートがオフショアの環境から速く描画されても何も変わりません。データは依然としてオフショアに置かれ、国内保存の義務は依然として適用されます。SAS Viyaは選んだ場所にデプロイできるため、法令に沿った道はそれを国内で動かすこと——本土のインフラで自社運用するか、ライセンスを得た中国国内/ソブリンのマネージドの選択肢で——そして中国向けのあらゆる面をその前段にICP備案済みの配信で置くことです。 |
データは実際にどこに存在するか
SASの姿勢は、読み込み時間の検査ではなく、デプロイがどこで動くかで決まります。マネージドサービスであるSAS Managed Cloud Servicesは、“supports deployments on Microsoft Azure, Microsoft Azure Government and Amazon Web Services (AWS),”(Microsoft Azure・Microsoft Azure Government・AWS上のデプロイをサポートする)とし、そのホスト型モデルは“provides SAS software deployed on Microsoft Azure, Microsoft Azure Government or AWS infrastructure”(Microsoft Azure・Microsoft Azure Government・AWSのインフラ上にデプロイされるSASソフトウェアを提供する)とします。それがSASがマネージドの提供のために名指す唯一のクラウドであり、そのいずれも中国本土の環境ではありません。そこに置かれたデータは本土に対してオフショアであり、本土で収集した個人情報をそこへ移すことは中国からの越境移転です。SAS自身もデータの所在の問題を直接認めています。そのRemote Managed Servicesのモデルは“alleviate your compliance concerns by locating your data in your own data center,”(データを貴社自身のデータセンターに置くことでコンプライアンスの懸念を和らげる)と約束し、“while you maintain your own cloud or on-premises infrastructure”(貴社が自社のクラウドまたはオンプレミスのインフラを維持する一方で)SASソフトウェアを管理します。それが法令に沿った打ち手の形です。
これらすべてのため、おなじみの「上海から応答するか?」の検査は間違った問いです——だからこのページはSASの中国レイテンシについて一次的な数値を公表しません。間違った国に置かれているデータにとって、速度は軸ではありません。SAS Viyaはライセンス制の、コンテナベースのプラットフォームで、SASの言葉では“flexible deployment options across cloud, hybrid and on-premises environments”(クラウド・ハイブリッド・オンプレミス環境にまたがる柔軟なデプロイの選択肢)と“governed deployment across cloud, hybrid, and on-prem”(クラウド・ハイブリッド・オンプレミスにまたがる統制されたデプロイ)を持ち——貴社が運用するインフラ上で動き、SAS 9は長くオンプレミスのデータセンターで動いてきました。したがって国内保存の問いは、ソフトウェアが動くかではなく、まったく どうデプロイするか の問いです。PIPLの下での越境データ移転の解説もご覧ください。
保持するものは個人情報である
SASの環境がわずかな行数であることは稀です。SASはデータを集中させるために存在します。あらゆるソースシステムから取り込み、モデル化し報告するための抽出・インメモリのテーブル・キャッシュされた結果セットを構築します。SASはViyaを“used across industries, including for customer intelligence, fraud detection, health care, forecasting and AI/ML model deployment,”(顧客インテリジェンス、不正検知、ヘルスケア、予測、AI/MLモデルのデプロイなどを含む業界横断で用いられる)とし、“trusted by regulated and risk-sensitive industries that require speed, scale and compliance”(速度・規模・コンプライアンスを要する規制業種とリスクに敏感な業種から信頼されている)とします。それこそが人を識別するデータ——顧客とアカウントのレコード、取引履歴、与信・リスクのファイル、保険と請求のデータ、健康のレコード——です。それらは、識別された、または識別可能な人に関する限り中国の個人情報保護法(PIPL)の下での個人情報であり、金融・健康・生体・未成年のデータが現れるところではPIPL第28条の下でのセンシティブな個人情報です。
その集中は偶然ではなく——BIプラットフォームの核心そのものであり、それがまた中国の問いを鋭くします。SASのデプロイは、すべてを一か所へ引き込むため、企業が保持する中国の個人情報の最大級の単一の集積の一つであることが多いのです。国家インターネット情報弁公室(CAC)が定める規模で個人情報を処理する取扱者は、加重された義務の下に入ります。個人情報が国を出る前の必須のデータ越境安全評価、そして重要情報インフラ運営者やその量でデータを保持する取扱者には、中国国内保存の義務です。PIPL第40条とサイバーセキュリティ法 第39条(旧第37条)の下で、本土で収集した個人情報と重要データは本土に保存しなければなりません。オフショアのSAS Managed Cloud Servicesの環境は構造上その義務を満たせず、SASの環境が集中させるほど、それを発動させる閾値の内側にいる可能性が高くなります。
中国リージョンのないマネージドサービスで動かしても国内保存の義務は満たせない——では何が満たすのか
別の国のSAS Managed Cloud Servicesの環境が、法が国内に留めることを求める、本土で収集した個人情報を保持できないなら、解決策は中国の内側からそのオフショアの環境へ戻ることではなく——データが存在しなければならない場所でSASを動かすことです。ここでSASのデプロイの柔軟性が決定的であり、それは朗報です。SAS Viyaはクラウド・ハイブリッド・オンプレミス環境にデプロイできるため、法令適合になるためにSASから乗り換えたり、分析を作り直したりする必要はありません。同じプラットフォームを、国内で動かします。
二つの国内パターンが合法です。一つ目は、本土の中国インフラ上——貴社自身のクラウドアカウントまたはオンプレミス——での顧客運用のSAS Viyaのデプロイで、環境とその中の個人情報が決して国を出ないようにするものです。SAS自身のRemote Managed Servicesでさえ、SASがソフトウェアを運用する一方で、データとインフラを貴社の環境に保ちます。二つ目は、現地の運営者によって本土で運用される、ライセンスを得た中国国内/ソブリンクラウドのマネージドの選択肢で、その運営者自身の提供状況とコンプライアンスに従い、貴社が直接確認します。いずれの場合も、合法的に出てよい集計済みまたは非識別化された結果だけをオフショアへ移し、生の、ユーザー単位の中国データは国内に保ちます。これはどれも、貴社の具体的な状況についての判定ではありません。貴社が重要情報インフラ運営者か、どの量の閾値を超えるか、どの移転メカニズムが適用されるか、そしてそもそもいずれかの移転が合法か、は、実際に保持しているデータとそれを保持する法人に照らして専門家と確定すべき問いです。
法令に沿った経路——把握し、国内化し、届ける
中国のユーザーに向けてSASを運用する、合法的で耐久的な道があり、それは貴社のスタックの形をそのまま保ちます。21YunBoxは移行ではなく法令適合のオーバーレイであり——SASの競合ではなくパートナーです。当社の中国チームは三つの動きで働きます。まず貴社のリスクを**把握(Map)します。PIPLの越境の問い、データ越境安全評価、重要情報インフラ運営者や大量取扱者のための中国国内保存の義務、そして中国向けのあらゆる面のICP備案(备案)の義務を、貴社の法人・取扱データ量・SASの環境に誰の個人情報があるかに照らして読み解きます。次に、デプロイを国内で動かすことで国内化(Localize)します——本土のインフラ上の顧客運用のSAS Viyaのデプロイ、またはライセンスを得た中国国内/ソブリンのマネージドの選択肢——ので、個人情報は中国の地に留まります。国内化とは、合法的な中国国内のデプロイを立ち上げることであって、オフショアの環境へ戻る経路では決してありません。そしてSASの前段のあらゆる中国向けの面——アプリ、APIのエッジ、本土のユーザーが到達する管理とレポーティングのポータル——を、すでに運用中のスタックの前段に、ICP備案済みのインフラ(21YunBox Optimizer)で国内から配信(Deliver)**します。作り直しも、二つ目のコードベースもありません。その結果が、中国の利用者に向けて合法かつ法令適合で動きます。21YunBoxは、いかなる種類の不正な手段も用いず、推奨もしません。
関連する読み物:
よくあるご質問
SASは中国で使えますか?
ソフトウェアは使えます——SAS Viyaはクラウド・ハイブリッド・オンプレミス環境にまたがる柔軟なデプロイを提供するため、デプロイする場所ならどこでも——中国本土のインフラを含め——動き、SAS 9は長くオンプレミスのデータセンターで動いてきました。中国本土の選択肢がないのはSASのマネージドクラウドです。SAS Managed Cloud ServicesはMicrosoft Azure・Microsoft Azure Government・AWSのみを名指します。したがって利用可否は障害ではなく、データの国内保存が問いです。具体は専門家に確認してください。
SAS Managed Cloud Servicesは中国リージョンを持っていますか?
いいえ。SASのクラウドのページはマネージドサービスにMicrosoft Azure・Microsoft Azure Government・Amazon Web Services(AWS)のみを名指し、そのいずれも中国本土の環境ではありません——そのためSASがホストするデプロイはオフショアに置かれ、中国ユーザーから収集してそこに読み込む個人情報はPIPL(第38〜40条)の下での越境移転になります。重要情報インフラ運営者や大量取扱者には、中国国内保存の義務(PIPL第40条、サイバーセキュリティ法 第39条、旧第37条)も適用され、オフショアの環境には満たせません。SAS自身のRemote Managed Servicesは、代わりにデータとインフラを貴社自身のオンプレミスまたはプライベートクラウドに保ちます。
中国本土のユーザー向けにSASを法令適合に運用するには?
SAS Viyaは選んだ場所にデプロイできるため、法令に沿った道はオフショアの環境へ戻るのではなく、それを国内で動かすことです。本土のインフラまたは貴社自身のクラウドアカウントでの顧客運用のデプロイ、またはライセンスを得た中国国内/ソブリンのマネージドの選択肢で、生の中国のユーザー単位のデータを中国の地に保ち、合法的に出てよいものだけをオフショアへ移します。21YunBoxがリスクを整理し、デプロイを国内に国内化し、中国向けのアプリ・API・レポーティングの面をICP備案済みのインフラで配信します——中国のデータ越境ルールを回り込む経路ではありません。具体は専門家に確認すべきリスクとして扱ってください。


