Funktioniert SAS in China? Datenresidenz, Lokalisierung und PIPL-Grenztransfer
SAS Viya ist über Cloud, Hybrid und On-Premises deploybar, es kann also in Festlandchina laufen — die Frage ist Residenz. SAS Managed Cloud Services läuft nur auf Microsoft Azure, Azure Government und AWS, ohne Festland-China-Umgebung, ein SAS-gehostetes Deployment Ihrer Risiko-, Betrugs-, Kredit- und Gesundheits-Analytics ruht also im Ausland — ein PIPL-Grenztransfer. Ein Blick zuerst auf die Compliance: SAS und der rechtmäßige China-Weg.
Funktioniert SAS in China?
SAS die Software läuft in China einwandfrei — SAS Viya deployt über Cloud, Hybrid und On-Premises, Sie können es also im Inland betreiben; die eigentliche Frage ist, wo seine Daten ruhen, und die SAS-verwaltete Cloud hat keine Festland-China-Umgebung.
SAS konzentriert Daten — es zieht aus jedem Quellsystem und baut Extrakte, In-Memory-Tabellen und gecachte Ergebnismengen aus Kunden-, Transaktions-, Kredit-, Risiko- und Gesundheitsdatensätzen — eine SAS-Umgebung ist also häufig ein großer Speicher von China-Personendaten, vieles davon sensible personenbezogene Information nach PIPL Art. 28. SAS Viya ist auf Infrastruktur deploybar, die Sie betreiben, es im Inland zu betreiben, ist also rechtmäßig und braucht keine Migration; aber SAS Managed Cloud Services läuft nur auf Microsoft Azure, Microsoft Azure Government und AWS, ohne Festland-China-Umgebung, in China erhobene Personendaten in ein SAS-gehostetes Deployment zu laden, ist also ein PIPL-Grenztransfer, und für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen ist die inländische Speicherpflicht (PIPL Art. 40; Cybersicherheitsgesetz Art. 39, vormals Art. 37) eine, die eine Offshore-Umgebung nicht erfüllen kann.
Behandeln Sie die Einzelheiten als ein mit Rechtsbeistand zu bestätigendes Risiko — wir kartieren Exponierung, wir urteilen nicht darüber. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ✕ SAS-verwaltete Cloud läuft nur auf Azure/Azure Gov/AWS — keine Festland-China-Umgebung.
- ! SAS Viya ist residenz-flexibel — On-Premises oder in Ihrer eigenen Cloud im Inland deploybar.
- ! China-Personendaten in einer Offshore-SAS-Cloud = ein PIPL-Grenztransfer (Art. 38–40).
- ! SAS konzentriert Risiko-, Betrugs-, Kredit- & Gesundheitsdaten — oft sensible PI nach PIPL Art. 28.
- ! Verarbeiter großer Mengen/CII schulden inländische Speicherung; CSL Art. 39 (vormals Art. 37).
- ✓ Rechtmäßiger Weg: SAS im Inland betreiben (selbstverwaltet/souverän) + ICP-gemeldete Auslieferung.
Was die offizielle SAS-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
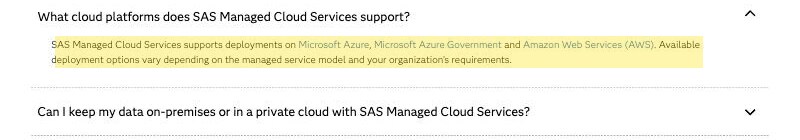
| SAS Managed Cloud Services hat keine Festland-China-Umgebung. SAS' eigene Cloud-Seite gibt an, der verwaltete Dienst „supports deployments on Microsoft Azure, Microsoft Azure Government and Amazon Web Services (AWS)“, und dass sein gehostetes Modell „provides SAS software deployed on Microsoft Azure, Microsoft Azure Government or AWS infrastructure“. Keine der drei ist eine Festland-China-Umgebung, ein SAS-gehostetes Deployment kommt also im Ausland zur Ruhe. | SAS, “SAS Managed Cloud Services” (sas.com), retrieved 2026-10-10 |
| SAS Viya ist deploybar, wo Sie wählen — auch im Inland — und konzentriert sensible Daten. SAS beschreibt Viya als Angebot von „flexible deployment options across cloud, hybrid and on-premises environments“, es läuft also auf Infrastruktur, die Sie betreiben, auch auf Festlandchina-Boden. SAS sagt auch, Viya werde „used across industries, including for customer intelligence, fraud detection, health care, forecasting“ — die Extrakte, In-Memory-Tabellen und Caches, die es baut, sind also häufig sensible personenbezogene Information nach PIPL Art. 28. | SAS, “SAS Viya” platform page (sas.com), retrieved 2026-10-10 |
| China-Personendaten in einem Offshore-SAS-Deployment sind ein grenzüberschreitender Transfer nach PIPL. Die Kunden-, Transaktions-, Kredit-, Risiko- und Gesundheitsdatensätze, die Sie von Nutzern in Festlandchina erheben, in eine im Ausland gehostete SAS-Umgebung zu laden, löst PIPL Art. 38–40 aus: Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. | Personal Information Protection Law of the PRC, Articles 38–40 (cac.gov.cn), retrieved 2026-10-10 |
| In großem Umfang gilt eine inländische Speicherpflicht, die eine Offshore-Umgebung nicht erfüllen kann. Für einen Betreiber kritischer Informationsinfrastruktur — und, bei den Mengen, die die CAC spezifiziert, einen Verarbeiter großer Mengen — muss im Festland erhobene personenbezogene Information im Festland gespeichert werden nach PIPL Art. 40 und dem Cybersicherheitsgesetz Art. 39 (vormals Art. 37). Weil eine SAS-Umgebung Daten aus jedem Quellsystem konzentriert, ist sie genau die Art Speicher, die diese Schwelle überschreiten kann. | PIPL Article 40; Cybersecurity Law of the PRC Article 39 (formerly Article 37) (cac.gov.cn), retrieved 2026-10-10 |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für ein Produkt, das Festlandchina bedient, ist die erste Frage zu SAS nicht, ob die Software installiert oder ob ein Nutzer einen Bericht öffnen kann — SAS Viya ist deploybar, wo immer Sie wählen, und SAS 9 läuft seit Jahrzehnten in On-Premises-Rechenzentren. Die eigentliche Frage ist, wo die Daten, die SAS hält, zur Ruhe kommen dürfen. SAS ist eine Analytics-, Business-Intelligence- und Statistik-Plattform: Es zieht Daten aus all Ihren Quellsystemen und baut Extrakte, In-Memory-Tabellen und gecachte Ergebnismengen aus Kunden-, Transaktions-, Kredit-, Risiko- und Gesundheitsdatensätzen. Das ist personenbezogene Information, vieles davon sensible personenbezogene Information nach PIPL. Zwei Tatsachen fixieren die Haltung. SAS Viya bietet „flexible deployment options across cloud, hybrid and on-premises environments“, es kann also im Inland laufen — der rechtmäßige Hebel — während SAS Managed Cloud Services nur auf Microsoft Azure, Microsoft Azure Government und AWS läuft, ohne Festland-China-Umgebung, ein SAS-gehostetes Deployment ruht also im Ausland.
SAS in China auf einen Blick
| Worüber es entscheidet | In SAS' eigenen Worten — und Chinas Recht |
|---|---|
| Wo ruhen die Daten physisch? | SAS' eigene Cloud-Seite sagt, SAS Managed Cloud Services „supports deployments on Microsoft Azure, Microsoft Azure Government and Amazon Web Services (AWS)“. Keine der drei ist eine Festland-China-Umgebung, ein SAS-gehostetes Deployment ruht also im Ausland. SAS Viya selbst hingegen bietet „flexible deployment options across cloud, hybrid and on-premises environments“ und ist auf Infrastruktur deploybar, die Sie betreiben — auch auf Festlandchina-Boden. |
| Was eine SAS-Umgebung hält — und warum es personenbezogene Information ist | SAS sagt, Viya werde „used across industries, including for customer intelligence, fraud detection, health care, forecasting“. Die Extrakte, In-Memory-Tabellen (CAS) und gecachten Ergebnismengen, die es baut, sind aus Kundendatensätzen, Transaktionen, Kredit- und Risikodateien und Gesundheitsdaten gezogen — personenbezogene Information nach PIPL, und sensible personenbezogene Information nach Art. 28, wo Finanz-, Gesundheits- oder Minderjährigen-Daten erscheinen. Eine BI-Plattform konzentriert dies: Sie zieht aus jedem Quellsystem an einen Ort. |
| Die Datensätze Ihrer China-Nutzer = ein grenzüberschreitender Transfer, wenn im Ausland | Von Nutzern in Festlandchina erhobene personenbezogene Information in ein SAS-Deployment zu laden, das in einer Offshore-Umgebung gehostet ist, ist ein grenzüberschreitender Transfer (数据出境) nach PIPL (Art. 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus — eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung. |
| Die inländische Speicherpflicht | Für einen Betreiber kritischer Informationsinfrastruktur — und, bei den Mengen, die die CAC spezifiziert, einen Verarbeiter großer Mengen — muss im Festland erhobene personenbezogene Information im Festland gespeichert werden nach PIPL Art. 40 und dem Cybersicherheitsgesetz Art. 39 (vormals Art. 37); die Cybersicherheitsgesetz-Novelle 2025, in Kraft seit 1. Januar 2026, hat den Datenlokalisierungsartikel von 37 auf 39 umnummeriert (inhaltlich unverändert). Eine Offshore-SAS-Managed-Cloud-Services-Umgebung kann sie strukturell nicht erfüllen. |
| Erreichbarkeit ist nicht die Achse — der rechtmäßige Weg | Dass ein SAS-Bericht schnell aus einer Offshore-Umgebung rendert, ändert nichts: Die Daten ruhen weiterhin im Ausland, und die Residenzpflicht gilt weiterhin. Weil SAS Viya deploybar ist, wo Sie wählen, ist der rechtmäßige Weg, es im Inland zu betreiben — selbstverwaltet auf Festland-Infrastruktur oder auf einer lizenzierten inländischen/souveränen verwalteten Option — und jede auf China ausgerichtete Oberfläche davor auf ICP-gemeldeter Auslieferung zu setzen. |
Wo die Daten tatsächlich ruhen
SAS’ Position wird dadurch gesetzt, wo ein Deployment läuft, nicht durch einen Ladezeit-Test. Der verwaltete Dienst, SAS Managed Cloud Services, gibt an, dass er „supports deployments on Microsoft Azure, Microsoft Azure Government and Amazon Web Services (AWS)“, und sein gehostetes Modell „provides SAS software deployed on Microsoft Azure, Microsoft Azure Government or AWS infrastructure“. Das sind die einzigen Clouds, die SAS für das verwaltete Angebot nennt, und keine ist eine Festland-China-Umgebung. Dort platzierte Daten sind relativ zum Festland im Ausland, und im Festland erhobene personenbezogene Information dorthin zu bewegen, ist ein grenzüberschreitender Transfer aus China hinaus. SAS selbst erkennt das Datenstandort-Problem direkt an: Sein Remote-Managed-Services-Modell verspricht, Ihre „compliance concerns by locating your data in your own data center“ zu beschwichtigen, indem es die SAS-Software verwaltet, „while you maintain your own cloud or on-premises infrastructure“. Das ist die Form des rechtmäßigen Hebels.
Wegen all dem ist der vertraute „antwortet es aus Shanghai?“-Test die falsche Frage — weshalb diese Seite keine erstanbieterliche China-Latenzzahl für SAS veröffentlicht; Geschwindigkeit ist nicht die Achse für Daten, die im falschen Land sitzen. SAS Viya ist eine lizenzierte, container-basierte Plattform mit, in SAS’ Worten, „flexible deployment options across cloud, hybrid and on-premises environments“ und „governed deployment across cloud, hybrid, and on-prem“ — es läuft auf Infrastruktur, die Sie betreiben, und SAS 9 läuft seit Langem in On-Premises-Rechenzentren. Die Residenzfrage dreht sich also ganz darum, wie Sie deployen, nicht darum, ob die Software funktioniert. Siehe unseren Erklärer zu grenzüberschreitenden Datentransfers nach PIPL.
Was es hält, ist personenbezogene Information
Eine SAS-Umgebung ist selten eine Handvoll Zeilen. SAS existiert, um Daten zu konzentrieren: Es nimmt aus all Ihren Quellsystemen auf und baut Extrakte, In-Memory-Tabellen und gecachte Ergebnismengen, um zu modellieren und zu berichten. SAS beschreibt Viya als „used across industries, including for customer intelligence, fraud detection, health care, forecasting and AI/ML model deployment“ und als „trusted by regulated and risk-sensitive industries that require speed, scale and compliance“. Das sind genau die Daten, die Menschen identifizieren — Kunden- und Kontodatensätze, Transaktionshistorien, Kredit- und Risikodateien, Versicherungs- und Schadendaten und Gesundheitsdatensätze. Sie sind personenbezogene Information nach Chinas Gesetz zum Schutz personenbezogener Daten, wo immer sie sich auf eine identifizierte oder identifizierbare Person beziehen, und sensible personenbezogene Information nach PIPL Art. 28, wo Finanz-, Gesundheits-, biometrische oder Minderjährigen-Daten erscheinen.
Die Konzentration ist nicht beiläufig — sie ist der ganze Punkt einer BI-Plattform, und sie ist auch, was die China-Frage schärft. Ein SAS-Deployment ist häufig einer der größten einzelnen Speicher von China-Personendaten, die ein Unternehmen hält, weil es alles an einen Ort zieht. Ein Verarbeiter, der personenbezogene Information in dem Umfang verarbeitet, den die Cyberspace Administration of China spezifiziert, fällt unter verschärfte Pflichten: eine verpflichtende Datenexport-Sicherheitsbewertung, bevor personenbezogene Information das Land verlassen darf, und, für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter, der Daten in diesen Mengen hält, eine inländische Speicherpflicht. Nach PIPL Art. 40 und dem Cybersicherheitsgesetz Art. 39 (vormals Art. 37) müssen im Festland erhobene personenbezogene Information und wichtige Daten im Festland gespeichert werden. Eine Offshore-SAS-Managed-Cloud-Services-Umgebung kann diese Pflicht strukturell nicht erfüllen, und je mehr Ihre SAS-Umgebung konzentriert, desto wahrscheinlicher sind Sie innerhalb der Schwelle, die sie auslöst.
Es auf einem Dienst ohne China-Region zu betreiben, erfüllt die Residenzpflicht nicht — und was es tut
Wenn eine SAS-Managed-Cloud-Services-Umgebung in einem anderen Land im Festland erhobene personenbezogene Information, die das Recht zu Hause bleiben verlangt, nicht halten kann, ist die Lösung nicht, von innerhalb Chinas zurück zu dieser Offshore-Umgebung zu reichen — es ist, SAS dort zu betreiben, wo die Daten leben müssen. Hier ist SAS’ Deployment-Flexibilität entscheidend, und es ist eine gute Nachricht: Weil SAS Viya über Cloud-, Hybrid- und On-Premises-Umgebungen deployt, müssen Sie nicht von SAS migrieren oder Ihre Analytics neu bauen, um rechtskonform zu werden. Sie betreiben dieselbe Plattform, im Inland.
Zwei inländische Muster sind rechtmäßig. Das erste ist ein kundenverwaltetes SAS-Viya-Deployment auf Festlandchina-Infrastruktur — auf Ihrem eigenen Cloud-Konto oder On-Premises — sodass die Umgebung und die personenbezogene Information darin das Land nie verlassen; SAS’ eigene Remote Managed Services halten die Daten und die Infrastruktur sogar in Ihrer Umgebung, während SAS die Software betreibt. Das zweite ist eine lizenzierte inländische oder Sovereign-Cloud-verwaltete Option, betrieben im Festland von einem lokalen Betreiber, vorbehaltlich der eigenen Verfügbarkeit und Compliance dieses Betreibers, die Sie direkt mit ihm bestätigen. In beiden Fällen transferieren Sie nur die aggregierten oder de-identifizierten Ergebnisse ins Ausland, die rechtmäßig gehen dürfen, und halten die rohen, nutzerebenen China-Daten im Inland. Nichts davon ist ein Urteil über Ihre spezifische Situation: Ob Sie ein Betreiber kritischer Informationsinfrastruktur sind, welche Mengenschwellen Sie überschreiten, welcher Transfermechanismus gilt und ob ein Transfer überhaupt rechtmäßig ist, sind Fragen, die mit Ihrem Rechtsbeistand gegen die Daten, die Sie tatsächlich halten, und die Entität, die sie hält, zu klären sind.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtmäßigen, dauerhaften Weg, SAS für Nutzer in China zu betreiben, und er bewahrt die Form Ihres Stacks. 21YunBox ist ein rechtskonformes Overlay, keine Migration — und ein Partner zu SAS, kein Konkurrent. Unser China-Team arbeitet in drei Zügen. Wir kartieren Ihre Exponierung: die PIPL-Grenzfrage, die Datenexport-Sicherheitsbewertung, die inländische Speicherpflicht für Betreiber kritischer Informationsinfrastruktur und Verarbeiter großer Mengen und die ICP-Beian (备案)-Pflicht auf jeder auf China ausgerichteten Oberfläche — gelesen gegen Ihre Gesellschaft, Ihre Datenmengen und wessen personenbezogene Information in der SAS-Umgebung sitzt. Wir lokalisieren das Deployment, indem wir es im Inland betreiben — ein kundenverwaltetes SAS-Viya-Deployment auf Festland-Infrastruktur oder eine lizenzierte inländische/souveräne verwaltete Option — sodass die personenbezogene Information auf Festlandboden bleibt; lokalisieren heißt, ein rechtmäßiges inländisches Deployment aufzustellen, niemals einen Weg zurück zu einer Offshore-Umgebung. Und wir liefern jede auf China ausgerichtete Oberfläche vor SAS — die Anwendung, die API-Kante, die Admin- und Reporting-Portale, die Ihre Festland-Nutzer erreichen — im Inland über ICP-gemeldete Infrastruktur, den 21YunBox Optimizer, vor dem Stack, den Sie bereits betreiben, ohne Neuaufbau und ohne zweite Codebasis. Das Ergebnis läuft legal und rechtskonform für Ihre Nutzer in China. 21YunBox verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
- Chinas Maßnahmen zur Sicherheitsbewertung von Datenexporten
- Wie Sie eine ICP-Beian für China erhalten
Häufige Fragen
Funktioniert SAS in China?
Die Software tut es — SAS Viya bietet flexibles Deployment über Cloud-, Hybrid- und On-Premises-Umgebungen, es läuft also, wo immer Sie es deployen, auch auf Festlandchina-Infrastruktur, und SAS 9 läuft seit Langem in On-Premises-Rechenzentren. Was keine Festland-China-Option hat, ist die SAS-verwaltete Cloud: SAS Managed Cloud Services nennt nur Microsoft Azure, Microsoft Azure Government und AWS. Verfügbarkeit ist also nicht das Hindernis; Datenresidenz ist es. Bestätigen Sie die Einzelheiten mit Rechtsbeistand.
Hat SAS Managed Cloud Services eine China-Region?
Nein. SAS' Cloud-Seite nennt für den verwalteten Dienst nur Microsoft Azure, Microsoft Azure Government und Amazon Web Services (AWS), und keine ist eine Festland-China-Umgebung — ein SAS-gehostetes Deployment ruht also im Ausland, was die personenbezogene Information, die Sie von China-Nutzern erheben und hineinladen, zu einem grenzüberschreitenden Transfer nach PIPL macht (Art. 38–40). Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen gilt zudem eine inländische Speicherpflicht (PIPL Art. 40; Cybersicherheitsgesetz Art. 39, vormals Art. 37), die eine Offshore-Umgebung nicht erfüllen kann. SAS' eigene Remote Managed Services halten Ihre Daten und Infrastruktur stattdessen in Ihrem eigenen On-Premises- oder Private-Cloud.
Wie betreibe ich SAS rechtskonform für Festlandchina-Nutzer?
Weil SAS Viya deploybar ist, wo Sie wählen, ist der rechtmäßige Weg, es im Inland zu betreiben, statt zu einer Offshore-Umgebung zurückzureichen: ein kundenverwaltetes Deployment auf Festland-Infrastruktur oder Ihrem eigenen Cloud-Konto oder eine lizenzierte inländische/souveräne verwaltete Option, wobei die rohen China-nutzerebenen Daten auf Festlandboden bleiben und nur das ins Ausland transferiert wird, was rechtmäßig gehen darf. 21YunBox kartiert die Exponierung, lokalisiert das Deployment im Inland und liefert die auf China ausgerichtete App-, API- und Reporting-Oberfläche auf ICP-gemeldeter Infrastruktur aus — kein Weg um Chinas Datenexportregeln herum. Behandeln Sie die Einzelheiten als ein mit Rechtsbeistand zu bestätigendes Risiko.


