SAS fonctionne-t-il en Chine ? Résidence des données, localisation et transfrontalier PIPL
SAS Viya se déploie sur cloud, hybride et sur site, il peut donc s'exécuter en Chine continentale — la question est la résidence. SAS Managed Cloud Services ne s'exécute que sur Microsoft Azure, Azure Government et AWS, sans environnement en Chine continentale ; un déploiement hébergé par SAS de vos analyses de risque, de fraude, de crédit et de santé repose donc à l'étranger — un transfert transfrontalier au titre de la PIPL. Un regard, d'abord sous l'angle de la conformité, sur SAS et la voie légale en Chine.
SAS fonctionne-t-il en Chine ?
Le logiciel SAS fonctionne très bien en Chine — SAS Viya se déploie sur cloud, hybride et sur site, vous pouvez donc l'exécuter sur le territoire ; la vraie question est de savoir où reposent ses données, et le cloud géré par SAS n'a aucun environnement en Chine continentale.
SAS concentre les données — il puise dans chaque système source et construit des extractions, des tables en mémoire et des ensembles de résultats mis en cache à partir d'enregistrements clients, de transactions, de crédit, de risque et de santé — de sorte qu'un environnement SAS est fréquemment un grand stock d'informations personnelles de Chine, dont une grande part d'informations personnelles sensibles au titre de l'article 28 de la PIPL. SAS Viya est déployable sur une infrastructure que vous exploitez, de sorte que l'exécuter sur le territoire est légal et ne nécessite aucune migration ; mais SAS Managed Cloud Services ne s'exécute que sur Microsoft Azure, Microsoft Azure Government et AWS, sans environnement en Chine continentale, de sorte que faire entrer des données personnelles collectées en Chine dans un déploiement hébergé par SAS est un transfert transfrontalier PIPL, et pour un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume, l'obligation de stockage sur le territoire (PIPL article 40 ; loi sur la cybersécurité article 39, anciennement l'article 37) est une obligation qu'un environnement à l'étranger ne peut satisfaire.
Traitez les détails comme un risque à confirmer avec un conseil — nous cartographions l'exposition, nous ne statuons pas dessus. Notre équipe Chine peut cartographier votre exposition →
Aperçu de conformité
- ✕ Le cloud géré par SAS ne s'exécute que sur Azure/Azure Gov/AWS — aucun environnement en Chine continentale.
- ! SAS Viya est flexible en résidence — déployable sur site ou dans votre propre cloud sur le territoire.
- ! Les données personnelles de Chine dans un cloud SAS à l'étranger = un transfert transfrontalier PIPL (art. 38 à 40).
- ! SAS concentre des données de risque, de fraude, de crédit et de santé — souvent des informations personnelles sensibles au titre de l'art. 28 de la PIPL.
- ! Les responsables à grand volume / d'infrastructure d'information critique doivent un stockage sur le territoire ; loi cybersécurité article 39 (anciennement l'article 37).
- ✓ Voie légale : exécuter SAS sur le territoire (auto-géré/souverain) + diffusion déclarée (ICP).
Ce que la documentation officielle de SAS dit de la Chine
| Fait | Source primaire |
|---|---|
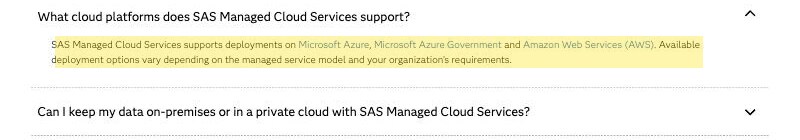
| SAS Managed Cloud Services n'a aucun environnement en Chine continentale. La propre page cloud de SAS indique que le service géré "supports deployments on Microsoft Azure, Microsoft Azure Government and Amazon Web Services (AWS)," et que son modèle hébergé "provides SAS software deployed on Microsoft Azure, Microsoft Azure Government or AWS infrastructure." Aucun des trois n'est un environnement en Chine continentale, de sorte qu'un déploiement hébergé par SAS vient reposer à l'étranger. | SAS, "SAS Managed Cloud Services" (sas.com), consulté le 2026-10-10 |
| SAS Viya est déployable où vous choisissez — y compris sur le territoire — et concentre des données sensibles. SAS décrit Viya comme offrant "flexible deployment options across cloud, hybrid and on-premises environments," il s'exécute donc sur une infrastructure que vous exploitez, y compris sur le sol de la Chine continentale. SAS indique aussi que Viya est "used across industries, including for customer intelligence, fraud detection, health care, forecasting" — de sorte que les extractions, tables en mémoire et caches qu'il construit sont fréquemment des informations personnelles sensibles au titre de l'article 28 de la PIPL. | SAS, "SAS Viya" platform page (sas.com), consulté le 2026-10-10 |
| Les données personnelles de Chine dans un déploiement SAS à l'étranger sont un transfert transfrontalier au titre de la PIPL. Faire entrer les enregistrements clients, de transactions, de crédit, de risque et de santé que vous collectez auprès d'utilisateurs en Chine continentale dans un environnement SAS hébergé à l'étranger déclenche les articles 38 à 40 de la PIPL : information, un consentement distinct, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. | Loi sur la protection des informations personnelles de la RPC, articles 38 à 40 (cac.gov.cn), consulté le 2026-10-10 |
| À l'échelle, une obligation de stockage sur le territoire s'applique qu'un environnement à l'étranger ne peut satisfaire. Pour un opérateur d'infrastructure d'information critique — et, aux volumes que la CAC précise, un responsable de traitement à grand volume — les informations personnelles collectées sur le continent doivent être stockées sur le continent au titre de l'article 40 de la PIPL et de l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité. Parce qu'un environnement SAS concentre des données de tous les systèmes sources, c'est précisément le genre de stock qui peut franchir ce seuil. | PIPL article 40 ; loi sur la cybersécurité de la RPC article 39 (anciennement l'article 37) (cac.gov.cn), consulté le 2026-10-10 |
Sources vérifiées par Équipe Conformité 21YunBox le 10 octobre 2026.
Pour un produit qui sert la Chine continentale, la première question au sujet de SAS n’est pas de savoir si le logiciel s’installe ou si un utilisateur peut ouvrir un rapport — SAS Viya est déployable où vous voulez, et SAS 9 tourne dans des centres de données sur site depuis des décennies. La vraie question est de savoir où les données que SAS détient ont le droit de venir reposer. SAS est une plateforme d’analytique, de business intelligence et de statistiques : elle puise des données dans tous vos systèmes sources et construit des extractions, des tables en mémoire et des ensembles de résultats mis en cache à partir d’enregistrements clients, de transactions, de crédit, de risque et de santé. C’est de l’information personnelle, et une grande part de l’information personnelle sensible au titre de la PIPL. Deux faits fixent la posture. SAS Viya offre « des options de déploiement flexibles sur des environnements cloud, hybrides et sur site », il peut donc s’exécuter sur le territoire — le levier légal — tandis que SAS Managed Cloud Services ne s’exécute que sur Microsoft Azure, Microsoft Azure Government et AWS, sans environnement en Chine continentale, de sorte qu’un déploiement hébergé par SAS repose à l’étranger.
SAS en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de SAS — et au regard du droit chinois |
|---|---|
| Où les données reposent-elles physiquement ? | La propre page cloud de SAS indique que SAS Managed Cloud Services “supports deployments on Microsoft Azure, Microsoft Azure Government and Amazon Web Services (AWS).” Aucun des trois n'est un environnement en Chine continentale, de sorte qu'un déploiement hébergé par SAS repose à l'étranger. SAS Viya lui-même, en revanche, offre “flexible deployment options across cloud, hybrid and on-premises environments” et est déployable sur une infrastructure que vous exploitez — y compris sur le sol de la Chine continentale. |
| Ce qu'un environnement SAS détient — et pourquoi c'est de l'information personnelle | SAS indique que Viya est “used across industries, including for customer intelligence, fraud detection, health care, forecasting.” Les extractions, tables en mémoire (CAS) et ensembles de résultats mis en cache qu'il construit sont tirés d'enregistrements clients, de transactions, de dossiers de crédit et de risque, et de données de santé — de l'information personnelle au titre de la PIPL, et de l'information personnelle sensible au titre de l'article 28 là où apparaissent des données financières, de santé ou de mineurs. Une plateforme de BI concentre cela : elle puise dans chaque système source pour tout rassembler en un seul endroit. |
| Les enregistrements de vos utilisateurs en Chine = un transfert transfrontalier si à l'étranger | Charger des informations personnelles collectées auprès d'utilisateurs en Chine continentale dans un déploiement SAS hébergé dans un environnement à l'étranger est un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40) : information, un consentement distinct, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. |
| L'obligation de stockage sur le territoire | Pour un opérateur d'infrastructure d'information critique — et, aux volumes que la CAC précise, un responsable de traitement à grand volume — les informations personnelles collectées sur le continent doivent être stockées sur le continent au titre de l'article 40 de la PIPL et de l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité ; l'amendement 2025 de la loi sur la cybersécurité, en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39 (substance inchangée). Un environnement SAS Managed Cloud Services à l'étranger ne peut, par construction, le satisfaire. |
| L'accessibilité n'est pas l'axe — la voie légale | Qu'un rapport SAS s'affiche rapidement depuis un environnement à l'étranger n'y change rien : les données reposent toujours à l'étranger, et l'obligation de résidence s'applique toujours. Parce que SAS Viya est déployable où vous voulez, la voie légale est de l'exécuter sur le territoire — en auto-géré sur une infrastructure du continent ou sur une option gérée souveraine / sur le territoire agréée — et de placer toute surface tournée vers la Chine devant lui sur une diffusion déclarée (ICP). |
Où les données reposent réellement
La position de SAS est fixée par l’endroit où un déploiement s’exécute, non par un test de temps de chargement. Le service géré, SAS Managed Cloud Services, indique qu’il “supports deployments on Microsoft Azure, Microsoft Azure Government and Amazon Web Services (AWS),” et que son modèle hébergé “provides SAS software deployed on Microsoft Azure, Microsoft Azure Government or AWS infrastructure.” Ce sont les seuls clouds que SAS nomme pour l’offre gérée, et aucun n’est un environnement en Chine continentale. Les données qui y sont placées sont à l’étranger par rapport au continent, et y faire entrer des informations personnelles collectées sur le continent est un transfert transfrontalier hors de Chine. SAS reconnaît lui-même le problème de localisation des données directement : son modèle Remote Managed Services promet d’“alleviate your compliance concerns by locating your data in your own data center,” en gérant le logiciel SAS “while you maintain your own cloud or on-premises infrastructure.” C’est la forme du levier légal.
À cause de tout cela, le test familier du « ça répond depuis Shanghai ? » est la mauvaise question — et c’est pourquoi cette page ne publie aucun chiffre de latence en Chine, de première main, pour SAS ; la vitesse n’est pas l’axe pour des données qui se trouvent dans le mauvais pays. SAS Viya est une plateforme agréée, à base de conteneurs, dotée, selon les mots de SAS, d’“flexible deployment options across cloud, hybrid and on-premises environments” et d’un “governed deployment across cloud, hybrid, and on-prem” — elle s’exécute sur une infrastructure que vous exploitez, et SAS 9 tourne depuis longtemps dans des centres de données sur site. La question de résidence porte donc entièrement sur la façon dont vous déployez, non sur le fonctionnement du logiciel. Voyez notre explication sur les transferts transfrontaliers de données au titre de la PIPL.
Ce qu’il détient est de l’information personnelle
Un environnement SAS est rarement une poignée de lignes. SAS existe pour concentrer les données : il ingère depuis tous vos systèmes sources et construit des extractions, des tables en mémoire et des ensembles de résultats mis en cache pour modéliser et produire des rapports. SAS décrit Viya comme “used across industries, including for customer intelligence, fraud detection, health care, forecasting and AI/ML model deployment,” et comme “trusted by regulated and risk-sensitive industries that require speed, scale and compliance.” C’est précisément la donnée qui identifie les personnes — enregistrements clients et de comptes, historiques de transactions, dossiers de crédit et de risque, données d’assurance et de sinistres, et dossiers de santé. Ce sont des informations personnelles au titre de la loi chinoise sur la protection des informations personnelles partout où elles se rapportent à une personne identifiée ou identifiable, et des informations personnelles sensibles au titre de l’article 28 de la PIPL là où apparaissent des données financières, de santé, biométriques ou de mineurs.
La concentration n’est pas accessoire — c’est tout l’objet d’une plateforme de BI, et c’est aussi ce qui aiguise la question chinoise. Un déploiement SAS est fréquemment l’un des plus grands stocks uniques d’informations personnelles de Chine qu’une entreprise détienne, parce qu’il rassemble tout en un seul endroit. Un responsable de traitement qui traite des informations personnelles à l’échelle que l’Administration du cyberespace de Chine précise relève d’obligations renforcées : une évaluation de sécurité des exportations de données obligatoire avant que des informations personnelles ne puissent quitter le pays, et, pour un opérateur d’infrastructure d’information critique ou un responsable détenant des données à ces volumes, une obligation de stockage sur le territoire. Au titre de l’article 40 de la PIPL et de l’article 39 (anciennement l’article 37) de la loi sur la cybersécurité, les informations personnelles et les données importantes collectées sur le continent doivent être stockées sur le continent. Un environnement SAS Managed Cloud Services à l’étranger ne peut, par construction, satisfaire cette obligation, et plus votre environnement SAS concentre, plus vous avez de chances de vous trouver à l’intérieur du seuil qui la déclenche.
L’exécuter sur un service géré sans région en Chine ne satisfait pas l’obligation de résidence — et ce qui la satisfait
Si un environnement SAS Managed Cloud Services dans un autre pays ne peut détenir des informations personnelles collectées sur le continent que la loi oblige à rester au pays, la solution n’est pas de tendre la main vers cet environnement à l’étranger depuis l’intérieur de la Chine — c’est d’exécuter SAS là où les données doivent vivre. C’est ici que la flexibilité de déploiement de SAS est décisive, et c’est une bonne nouvelle : parce que SAS Viya se déploie sur des environnements cloud, hybrides et sur site, vous n’avez pas à migrer hors de SAS ni à reconstruire votre analytique pour devenir conforme. Vous exécutez la même plateforme, sur le territoire.
Deux schémas sur le territoire sont légaux. Le premier est un déploiement SAS Viya géré par le client sur une infrastructure en Chine continentale — sur votre propre compte cloud ou sur site — de sorte que l’environnement et les informations personnelles qu’il contient ne quittent jamais le pays ; le Remote Managed Services de SAS lui-même garde même les données et l’infrastructure dans votre environnement pendant que SAS exploite le logiciel. Le second est une option gérée, souveraine ou sur le territoire, agréée, exploitée sur le continent par un opérateur local, soumise à la disponibilité et à la conformité propres de cet opérateur, que vous confirmez directement avec lui. Dans les deux cas, vous ne transférez à l’étranger que les résultats agrégés ou dé-identifiés qui peuvent légalement en sortir, et vous gardez les données brutes, au niveau de l’utilisateur, de Chine sur le territoire. Rien de tout cela n’est un verdict sur votre situation précise : savoir si vous êtes un opérateur d’infrastructure d’information critique, quels seuils de volume vous franchissez, quel mécanisme de transfert s’applique, et si un transfert est légal tout court, sont des questions à régler avec votre conseil, au regard des données que vous détenez réellement et de l’entité qui les détient.
La voie légale — cartographier, localiser, diffuser
Il existe une manière légale et durable d’exploiter SAS pour des utilisateurs en Chine, et elle préserve la forme de votre stack. 21YunBox est une couche de conformité, non une migration — et un partenaire de SAS, non un concurrent. Notre équipe Chine procède en trois temps. Nous cartographions votre exposition : la question transfrontalière PIPL, l’évaluation de sécurité des exportations de données, l’obligation de stockage sur le territoire pour les opérateurs d’infrastructure d’information critique et les responsables de traitement à grand volume, et l’obligation de déclaration ICP (备案) sur toute surface tournée vers la Chine — lues au regard de votre entité, de vos volumes de données et de la personne à qui appartiennent les informations personnelles présentes dans l’environnement SAS. Nous localisons le déploiement en l’exécutant sur le territoire — un déploiement SAS Viya géré par le client sur une infrastructure du continent, ou une option gérée souveraine / sur le territoire agréée — afin que les informations personnelles restent sur le sol du continent ; localiser signifie mettre en place un déploiement légal sur le territoire, jamais une route de retour vers un environnement à l’étranger. Et nous diffusons chaque surface tournée vers la Chine devant SAS — l’application, la frontière d’API, les portails d’administration et de reporting que vos utilisateurs du continent atteignent — sur le territoire, sur une infrastructure déclarée (ICP), le 21YunBox Optimizer, devant le stack que vous exploitez déjà, sans reconstruction ni second code source. Le résultat fonctionne de manière légale et conforme pour vos utilisateurs en Chine. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité et la localisation des données
- Les mesures chinoises d’évaluation de sécurité des exportations de données
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
SAS fonctionne-t-il en Chine ?
Le logiciel, oui — SAS Viya offre un déploiement flexible sur des environnements cloud, hybrides et sur site, il s'exécute donc là où vous le déployez, y compris sur une infrastructure en Chine continentale, et SAS 9 tourne depuis longtemps dans des centres de données sur site. Ce qui n'a aucune option en Chine continentale, c'est le cloud géré par SAS : SAS Managed Cloud Services ne nomme que Microsoft Azure, Microsoft Azure Government et AWS. La disponibilité n'est donc pas l'obstacle ; la résidence des données l'est. Confirmez les détails avec un conseil.
SAS Managed Cloud Services a-t-il une région en Chine ?
Non. La page cloud de SAS ne nomme que Microsoft Azure, Microsoft Azure Government et Amazon Web Services (AWS) pour le service géré, et aucun n'est un environnement en Chine continentale — de sorte qu'un déploiement hébergé par SAS repose à l'étranger, faisant des informations personnelles que vous collectez auprès d'utilisateurs en Chine et y faites entrer un transfert transfrontalier au titre de la PIPL (articles 38 à 40). Pour un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume, une obligation de stockage sur le territoire (PIPL article 40 ; loi sur la cybersécurité article 39, anciennement l'article 37) s'applique aussi, qu'un environnement à l'étranger ne peut satisfaire. Le Remote Managed Services de SAS, lui, garde vos données et votre infrastructure dans votre propre environnement sur site ou cloud privé.
Comment exécuter SAS en conformité pour des utilisateurs en Chine continentale ?
Parce que SAS Viya est déployable où vous choisissez, la voie légale est de l'exécuter sur le territoire plutôt que de tendre la main vers un environnement à l'étranger : un déploiement géré par le client sur une infrastructure du continent ou votre propre compte cloud, ou une option gérée souveraine / sur le territoire agréée, en gardant les données brutes de Chine au niveau de l'utilisateur sur le sol du continent et en ne transférant à l'étranger que ce qui peut légalement sortir. 21YunBox cartographie l'exposition, localise le déploiement sur le territoire, et diffuse l'application, l'API et la surface de reporting tournées vers la Chine sur une infrastructure déclarée (ICP) — non une route autour des règles chinoises d'exportation de données. Traitez les détails comme un risque à confirmer avec un conseil.


