¿Funciona OneTrust en China? Datos de consentimiento, PIPL y residencia de datos
OneTrust es una plataforma de cumplimiento de privacidad — y, sin embargo, su propio Help Center dice que los datos de los clientes no se almacenan en China («not stored in China») y que sus servicios funcionan desde EE. UU. y el EEE. Para China continental, eso convierte los registros de consentimiento que recoge en una transferencia transfronteriza según la PIPL, sin base para un registro ICP. Una mirada, con el cumplimiento por delante, a la exposición de residencia de datos y de accesibilidad.
¿Funciona OneTrust en China?
La ironía es la respuesta: OneTrust es una plataforma de cumplimiento de privacidad que, usada tal cual para China continental, puede convertirse en una exposición de cumplimiento en sí misma. Llegar a ella no es el problema — dónde guarda los registros de consentimiento de sus usuarios chinos sí lo es.
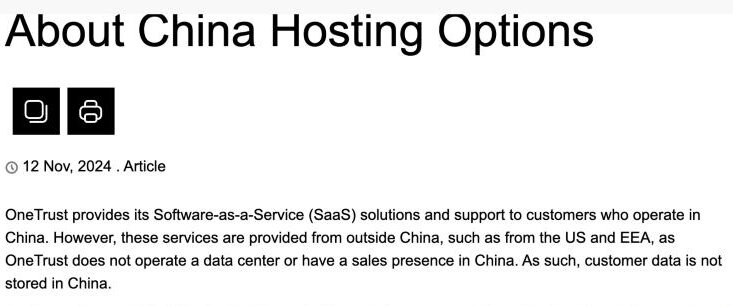
Según el propio Help Center de OneTrust, sus servicios se prestan desde fuera de China, por ejemplo desde EE. UU. y el EEE (“provided from outside China, such as from the US and EEA,”), y “customer data is not stored in China.” Así que cada registro de consentimiento, resultado de escaneo de cookies y solicitud de un interesado que captura de un visitante chino es información personal que sale del continente — una transferencia transfronteriza que regula la PIPL (notificación, consentimiento separado y un mecanismo de transferencia, artículos 38–43), con un deber de almacenamiento dentro del país para un operador de infraestructuras críticas o un tratante de grandes volúmenes (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)). El propio banner se obtiene de una CDN en el extranjero, así que desde dentro de China puede cargar lento o fallar — y una puerta de consentimiento que no carga puede retener la página que protege. La tabla de abajo recoge la redacción de la propia OneTrust y la regla que activa cada línea.
Esto es un mapa de riesgo, no un veredicto — lo que usted debe depende de sus volúmenes de datos, de su papel como responsable y de quiénes son sus usuarios, y conviene concretarlo con asesoría legal. Nuestro equipo de China puede cartografiar su exposición con usted →
Instantánea de cumplimiento
- ! Los registros de consentimiento y de solicitudes de los interesados se almacenan fuera del continente (EE. UU. / EEE)
- ! Esos registros son información personal de usuarios chinos que cruza la frontera — se aplica la PIPL
- ✕ OneTrust no menciona ninguna región de alojamiento en China continental
- ! Un banner de consentimiento servido desde una CDN en el extranjero puede atascarse o no cargar
- ! Los operadores de infraestructuras críticas o tratantes de grandes volúmenes deben almacenar dentro del país, algo que OneTrust no puede ofrecer
Lo que la documentación oficial de OneTrust dice sobre China
| Hecho | Fuente primaria |
|---|---|
| OneTrust afirma claramente que mantiene los datos de los clientes fuera de China. En su propio Help Center, OneTrust dice que sus servicios se prestan desde fuera de China (“provided from outside China, such as from the US and EEA,”), que no opera ningún centro de datos en el país y que “customer data is not stored in China.” Para una plataforma de consentimiento y privacidad, es el argumento al revés: el registro que prueba que un usuario chino consintió es en sí mismo información personal guardada en el extranjero — una transferencia transfronteriza de información personal según la PIPL (notificación, consentimiento separado y un mecanismo de transferencia, artículos 38–43). | OneTrust Help Center — About China Hosting Options, consultado el 2026-10-07; PIPL artículos 38–43 |
| Las ubicaciones de alojamiento de OneTrust no incluyen China continental. Según su Help Center, el alojamiento en la nube de OneTrust funciona sobre Microsoft Azure, en ubicaciones que abarcan Estados Unidos, Canadá, Brasil, el Reino Unido, Europa, Australia y Asia — la más cercana a China sigue estando fuera del continente. Sin ninguna región dentro del país disponible, no hay recurso de alojamiento en el continente donde residan los datos de consentimiento, de escaneo de cookies y de solicitudes de los interesados, ni ninguno al que vincular un registro ICP. | OneTrust Help Center — About OneTrust Hosting Options, Locations, and Backup, consultado el 2026-10-07 |
| El banner de consentimiento se entrega desde una CDN en el extranjero y depende de una búsqueda de geolocalización por IP. La documentación para desarrolladores de OneTrust describe el script obteniendo su configuración de “The CDN location for the JSON that the SDK fetches” — “Usually, but not always, cdn.cookielaw.org” — y señala que un código de país opcional “can be used to bypass the automatic IP lookup performed by the SDK,” de modo que, por defecto, el banner geolocaliza a cada visitante por IP. Servida desde fuera del continente, esa puerta puede cargar lento o fallar desde dentro de China, y un banner de consentimiento que no carga puede retener la propia página que debe controlar. La accesibilidad es la mitad de la cuestión que corresponde a la entrega, no la mitad legal que decide si usted puede usarlo. | OneTrust Developer Documentation — SDK configuration parameters, consultado el 2026-10-07 |
| Para algunos responsables, los datos deben quedarse en China — y servir desde dentro del continente activa un registro ICP. Cuando el responsable es un operador de infraestructuras de información críticas o trata información personal en volumen, la información personal recogida en China debe almacenarse en el continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)) — algo que un almacén de consentimientos en el extranjero no puede satisfacer. Y cualquier sitio público que se sirva realmente desde dentro de China debe contar con un registro ICP (Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT), ligado a un recurso de alojamiento en el continente que OneTrust no ofrece. | PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37); Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 7 de octubre de 2026.
Para una audiencia de China continental, la cuestión de OneTrust trae un giro incómodo. OneTrust es la herramienta que las organizaciones compran precisamente para cumplir — consentimiento de cookies, solicitudes de los interesados, escaneo de cookies, mapeo de datos —, pero usada tal cual para China puede convertirse en una exposición de cumplimiento en sí misma. No es un problema de velocidad: el banner llega a China. Es que los registros de consentimiento, los resultados del escaneo de cookies y los datos de solicitudes que OneTrust captura de sus usuarios chinos se guardan fuera del continente, y que el banner llega a través de una red en el extranjero. Lo primero es una cuestión de residencia de datos y transfronteriza según la ley china; lo segundo, de accesibilidad. Ambas están por encima del rendimiento, y OneTrust responde a las dos en su propia documentación.
OneTrust en China de un vistazo
| Qué lo decide | En los propios términos de OneTrust |
|---|---|
| Dónde residen los datos | OneTrust dice que sus servicios se prestan desde fuera de China (“provided from outside China, such as from the US and EEA,”) y que “customer data is not stored in China.” Los registros de consentimiento, de escaneo de cookies y de solicitudes de los interesados que captura están en el extranjero. |
| Huella de alojamiento | Según su Help Center, el alojamiento en la nube de OneTrust funciona sobre Microsoft Azure en ubicaciones de EE. UU., Canadá, Brasil, el Reino Unido, Europa, Australia y Asia. Ninguna está dentro de China continental; la más cercana sigue estando en el extranjero. |
| Cómo llega el banner | El script de consentimiento obtiene su configuración de una CDN en el extranjero — “Usually, but not always, cdn.cookielaw.org” (normalmente, aunque no siempre, cdn.cookielaw.org) — y elige una experiencia a partir de una búsqueda automática por IP. Entregada desde fuera del continente, la puerta puede atascarse o fallar. |
| Servir al público | Un sitio servido a visitantes del continente desde dentro de China necesita un registro ICP ligado a un recurso de alojamiento en el continente. OneTrust no menciona ninguna región en el continente, así que no tiene nada propio sobre lo que presentar ese registro. |
| Los datos de sus usuarios chinos | La información personal que OneTrust almacena en el extranjero es una transferencia transfronteriza que regula la PIPL, además de un deber de localización de datos para los operadores de infraestructuras de información críticas y los tratantes de grandes volúmenes que las regiones en el extranjero no pueden cumplir. |
El propio registro del consentimiento es información personal — guardada en el extranjero
La parte incómoda es estructural, no accidental. Todo el trabajo de OneTrust consiste en recoger y almacenar la prueba de que usted trató la información personal de forma legal — quién consintió, a qué, cuándo, y el rastro de una solicitud de un interesado. Pero en su propio Help Center OneTrust afirma que sus servicios se prestan desde fuera de China (“provided from outside China, such as from the US and EEA,”), que no opera ningún centro de datos en el país y que “customer data is not stored in China.” Así que el registro que prueba que un usuario chino consintió se guarda en Estados Unidos o en Europa — lo que significa que la herramienta de privacidad ha creado discretamente justo aquello que existe para documentar.
Según la Ley de Protección de Información Personal de China, eso es una transferencia transfronteriza, y la obligación recae sobre el responsable del tratamiento de la información personal — usted, no OneTrust. Usted tiene que notificar, obtener consentimiento separado para la transferencia al extranjero y cumplir un mecanismo de transferencia: una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación (PIPL artículos 38–43). La herramienta que recoge el consentimiento no cumple el deber ligado al lugar donde después se almacena ese consentimiento.
Sin región en el continente, no hay almacenamiento dentro del país ni base para el ICP
Las ubicaciones de alojamiento de OneTrust, según su Help Center, funcionan sobre Microsoft Azure en EE. UU., Canadá, Brasil, el Reino Unido, Europa, Australia y Asia — ninguna dentro de China continental, y la más cercana sigue estando fuera. Esa geografía zanja dos cuestiones distintas antes de que el rendimiento entre siquiera en escena.
Primero, la residencia: si usted es un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe almacenarse en el continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)) — un deber que un almacén de consentimientos en el extranjero no puede satisfacer, por mucho que se ajuste. Segundo, la licencia: un sitio de cara al público que se sirve realmente a visitantes del continente desde dentro de China activa un registro ICP (ICP 备案) según la Orden n.º 292 del Consejo de Estado y la Orden n.º 33 del MIIT, y ese registro debe ir ligado a un recurso de alojamiento físicamente en el continente. OneTrust no ofrece ninguno, así que en OneTrust no hay nada sobre lo que presentar el registro. «Ya usamos OneTrust para la privacidad» no se traslada a China; la historia de tratamiento de datos que se supone que le da la herramienta es precisamente lo que aquí deja sin resolver.
Una puerta de consentimiento entregada desde el extranjero puede retener la página
La mitad de la accesibilidad también es real, y es más aguda para un banner de consentimiento que para la mayoría de los scripts. La documentación para desarrolladores de OneTrust describe al cliente obteniendo su configuración de la ubicación de CDN del JSON que descarga el SDK (“The CDN location for the JSON that the SDK fetches”) — “Usually, but not always, cdn.cookielaw.org” — y señala que un código de país opcional “can be used to bypass the automatic IP lookup performed by the SDK,” de modo que, por defecto, cada visitante se geolocaliza por IP para decidir qué experiencia mostrarle. Tanto la configuración como esa búsqueda se originan fuera del continente.
Un banner suele configurarse para bloquear el paso a la página hasta que se haga una elección. Así que, cuando un script de consentimiento servido desde el extranjero carga lento o falla desde dentro de China, no falla en silencio en una esquina — puede retener el propio contenido que debe proteger. Es un problema de entrega, no legal, pero en un sitio orientado a China ambos se acumulan: el banner más difícil de entregar es también el que conlleva la exposición transfronteriza.
Esto es un mapa de riesgo, no un veredicto: si usted debe consentimiento separado, un mecanismo de transferencia, almacenamiento dentro del país, un registro ICP o alguna combinación depende de sus volúmenes de datos, de su papel como responsable y de quiénes son sus usuarios — conviene concretarlo con asesoría legal antes de apoyarse en ello.
Dónde encaja 21YunBox — una capa conforme, no una migración
Usted sigue utilizando OneTrust. Nosotros añadimos la pieza que una plataforma de privacidad alojada en EE. UU. y el EEE no puede aportar por su propia estructura: una entrega conforme, con registro ICP, desde dentro del continente, situada por delante de su origen existente — sin reconstruir, sin un segundo código base y sin abandonar OneTrust. Nuestro equipo de China cartografía las obligaciones transfronterizas y de residencia de datos según la PIPL ligadas a los datos de consentimiento y de preferencias que recoge OneTrust, frente a su entidad y sus volúmenes de datos, y después pone en marcha la entrega y el almacenamiento dentro del país que necesita una presencia legal en China — mientras su stack de privacidad sigue exactamente donde ya funciona.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
Preguntas frecuentes
¿Almacena OneTrust en China los datos de consentimiento de los usuarios chinos?
No. Según el propio Help Center de OneTrust, sus servicios se prestan desde fuera de China — «such as from the US and EEA» — y los datos de los clientes no se almacenan en China («customer data is not stored in China»). Los registros de consentimiento, los resultados de escaneo de cookies y las solicitudes de los interesados que captura de visitantes chinos se guardan en el extranjero, lo que los convierte en una transferencia transfronteriza de información personal según la PIPL: el responsable del tratamiento (usted, no OneTrust) debe notificación, consentimiento separado y un mecanismo de transferencia.
Si OneTrust es una herramienta de privacidad, ¿cómo puede ser un riesgo de cumplimiento en China?
Porque en China el cumplimiento depende de dónde residen los datos, no de para qué sirve la herramienta. Una plataforma de consentimiento existe para probar que usted trató la información personal de forma legal — pero si la propia prueba se almacena en EE. UU. o en el EEE, usted ha creado exactamente la transferencia transfronteriza que regula la PIPL y, para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el deber de residencia de datos que un almacén en el extranjero no puede cumplir. Trátelo como un riesgo que resolver con asesoría legal: usar una herramienta de privacidad no exime a la información personal que recoge de las reglas chinas de transferencia y residencia.
¿Puede 21YunBox ayudarnos a que nuestra configuración de OneTrust funcione en China?
Sí. Nuestro equipo de China puede cartografiar su exposición — evaluando las obligaciones transfronterizas y de residencia de datos según la PIPL ligadas a los datos de consentimiento y de preferencias que recoge OneTrust, para su entidad, sus volúmenes de datos y sus usuarios — y poner en marcha la entrega y el almacenamiento dentro del país, con registro ICP, que requiere una presencia conforme en China, por delante del stack de OneTrust que ya utiliza. Póngase en contacto para revisar su caso concreto.





















