Funktioniert OneTrust in China? Einwilligungsdaten, PIPL & Data Residency
OneTrust ist eine Privacy-Compliance-Plattform — doch sein eigenes Help Center sagt, Kundendaten werden „not stored in China", und seine Dienste laufen aus den USA und dem EWR. Für das Festland China verwandelt das die Einwilligungsdatensätze, die es sammelt, in einen grenzüberschreitenden Transfer nach PIPL, ohne ICP-Beian-Grundlage. Ein Compliance-zuerst-Blick auf die Data-Residency- und Erreichbarkeits-Exponierung.
Funktioniert OneTrust in China?
Die Ironie ist die Antwort: OneTrust ist eine Privacy-Compliance-Plattform, die, wie sie ist für das Festland China genutzt, zu einer eigenen Compliance-Exponierung werden kann. Es zu erreichen ist nicht das Problem — wo es die Einwilligungsdatensätze Ihrer chinesischen Nutzer hält, ist es.
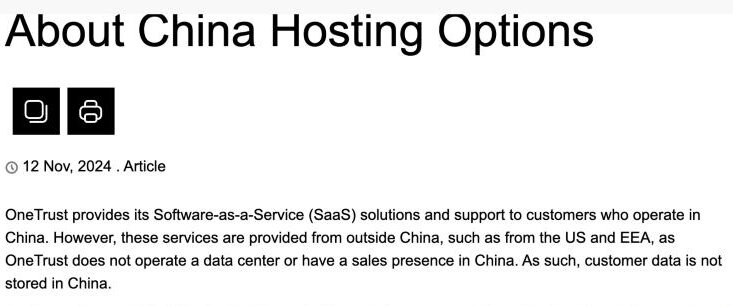
Nach OneTrusts eigenem Help Center werden seine Dienste „provided from outside China, such as from the US and EEA," und „customer data is not stored in China." Jeder Einwilligungsdatensatz, jedes Cookie-Scan-Ergebnis und jede Betroffenenanfrage, die es von einem chinesischen Besucher erfasst, sind also personenbezogene Informationen, die das Festland verlassen — ein grenzüberschreitender Transfer, den PIPL regelt (Benachrichtigung, gesonderte Einwilligung und ein Transfermechanismus, Artikel 38–43), mit einer inländischen Speicherpflicht für einen CIIO oder Verarbeiter großer Mengen (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)). Das Banner selbst wird von einem CDN außerhalb Chinas geholt, aus dem Inneren Chinas kann es also langsam laden oder fehlschlagen — und eine Einwilligungssperre, die nicht laden kann, kann die Seite aufhalten, die sie bewacht. Die Tabelle unten ist OneTrusts eigene Formulierung und die Regel, die jede Zeile auslöst.
Dies ist eine Risikokarte, kein Urteil — was Sie schulden, dreht sich um Ihre Datenmengen, Ihre Rolle als Verarbeiter und wer Ihre Nutzer sind, und es ist wert, mit Rechtsbeistand geklärt zu werden. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Einwilligungs- & DSAR-Datensätze werden außerhalb des Festlands gespeichert (USA / EWR)
- ! Diese Datensätze sind PI chinesischer Nutzer, die die Grenze überquert — PIPL gilt
- ✕ OneTrust benennt keine Festlandchina-Hosting-Region
- ! Ein Einwilligungsbanner, von einem CDN außerhalb Chinas bedient, kann hängen bleiben oder nicht laden
- ! CIIO / Verarbeiter großer Mengen schulden inländische Speicherung, die OneTrust nicht bieten kann
Was die offizielle OneTrust-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| OneTrust erklärt unverblümt, dass es Kundendaten aus China heraushält. In seinem eigenen Help Center sagt OneTrust, dass seine Dienste „provided from outside China, such as from the US and EEA" werden, dass es kein Rechenzentrum im Land betreibt und dass „customer data is not stored in China." Für eine Einwilligungs- und Privacy-Plattform ist das der Punkt umgekehrt: der Datensatz, der beweist, dass ein chinesischer Nutzer eingewilligt hat, ist selbst personenbezogene Information, die offshore gehalten wird — ein grenzüberschreitender Transfer personenbezogener Daten nach PIPL (Benachrichtigung, gesonderte Einwilligung und ein Transfermechanismus, Artikel 38–43). | OneTrust Help Center — About China Hosting Options, abgerufen 2026-10-07; PIPL Articles 38–43 |
| OneTrusts Hosting-Standorte umfassen nicht das Festland China. Nach seinem Help Center läuft OneTrust-Cloud-Hosting auf Microsoft Azure, über Standorte, die die Vereinigten Staaten, Kanada, Brasilien, das Vereinigte Königreich, Europa, Australien und Asien umspannen — der nächste zu China sitzt weiterhin außerhalb des Festlands. Ohne angebotene inländische Region gibt es keine Hosting-Ressource auf dem Festland, auf der Einwilligungs-, Cookie-Scan- und Betroffenenanfrage-Daten leben können, und keine, an die man eine ICP-Beian anknüpfen könnte. | OneTrust Help Center — About OneTrust Hosting Options, Locations, and Backup, abgerufen 2026-10-07 |
| Das Einwilligungsbanner wird von einem CDN außerhalb Chinas ausgeliefert und an einen Geo-IP-Lookup geknüpft. OneTrusts Entwicklerdokumentation beschreibt das Skript, das seine Konfiguration von „The CDN location for the JSON that the SDK fetches" zieht — „Usually, but not always, cdn.cookielaw.org" — und merkt an, dass ein optionaler Ländercode „can be used to bypass the automatic IP lookup performed by the SDK" kann, standardmäßig geolokalisiert das Banner also jeden Besucher per IP. Von außerhalb des Festlands bedient, kann diese Sperre aus dem Inneren Chinas langsam laden oder fehlschlagen, und ein Einwilligungsbanner, das nicht laden kann, kann genau die Seite aufhalten, die es sperren soll. Erreichbarkeit ist die Auslieferungshälfte der Frage, nicht die rechtliche Hälfte, die entscheidet, ob Sie es nutzen dürfen. | OneTrust Developer Documentation — SDK configuration parameters, abgerufen 2026-10-07 |
| Für einige Verarbeiter müssen die Daten in China bleiben — und das Bedienen aus dem Inneren des Festlands löst eine ICP-Beian aus. Wo der Verarbeiter ein Betreiber kritischer Informationsinfrastruktur ist oder personenbezogene Daten in Mengen bewegt, müssen in China erhobene personenbezogene Daten auf dem Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — was ein Einwilligungsspeicher außerhalb Chinas nicht erfüllen kann. Und jede öffentliche Website, die tatsächlich aus dem Inneren Chinas bedient wird, muss eine ICP-Beian tragen (Erlass Nr. 292 des Staatsrats; MIIT-Erlass Nr. 33), die an eine Hosting-Ressource auf dem Festland gebunden ist, die OneTrust nicht bietet. | PIPL Article 40; Cybersecurity Law Article 39 (formerly Article 37); State Council Order No. 292; MIIT Order No. 33 |
Quellen vom 21YunBox Compliance-Team am 7. Oktober 2026 geprüft.
Für ein Publikum auf dem Festland China trägt die Frage zu OneTrust eine unangenehme Wendung. OneTrust ist das Tool, das Organisationen kaufen, um rechtskonform zu bleiben — Cookie-Einwilligung, Betroffenenanfragen, Cookie-Scanning, Daten-Mapping — doch wie es ist für China genutzt, kann es zu einer eigenen Compliance-Exponierung werden. Das ist kein Geschwindigkeitsproblem: das Banner erreicht China. Es ist, dass die Einwilligungsdatensätze, Cookie-Scan-Ergebnisse und Anfragedaten, die OneTrust von Ihren chinesischen Nutzern erfasst, außerhalb des Festlands gehalten werden und dass das Banner über ein Netzwerk außerhalb Chinas ankommt. Das erste ist eine Data-Residency- und Grenz-Frage nach Chinas Recht; das zweite eine Erreichbarkeitsfrage. Beide sitzen vor der Performance, und OneTrust beantwortet beide in seiner eigenen Dokumentation.
OneTrust in China auf einen Blick
| Was es entscheidet | In OneTrusts eigenen Worten |
|---|---|
| Wo die Daten leben | OneTrust sagt, seine Dienste werden „provided from outside China, such as from the US and EEA," und dass „customer data is not stored in China." Die Einwilligungs-, Cookie-Scan- und Betroffenenanfrage-Datensätze, die es erfasst, sitzen offshore. |
| Hosting-Fußabdruck | Nach seinem Help Center läuft OneTrust-Cloud-Hosting auf Microsoft Azure über Standorte in den USA, Kanada, Brasilien, dem UK, Europa, Australien und Asien. Keiner ist innerhalb des Festlands China; der nächste liegt weiterhin außerhalb. |
| Wie das Banner ankommt | Das Einwilligungsskript zieht seine Konfiguration von einem CDN außerhalb Chinas — „Usually, but not always, cdn.cookielaw.org" — und wählt ein Erlebnis aus einem automatischen IP-Lookup. Von außerhalb des Festlands ausgeliefert, kann die Sperre hängen bleiben oder fehlschlagen. |
| Die Öffentlichkeit bedienen | Eine Website, die Besuchern auf dem Festland aus dem Inneren Chinas bedient wird, braucht eine ICP-Beian, die an eine Hosting-Ressource auf dem Festland gebunden ist. OneTrust benennt keine Festland-Region, es gibt also nichts Eigenes, wogegen man einreichen könnte. |
| Die Daten Ihrer China-Nutzer | Personenbezogene Informationen, die OneTrust offshore speichert, sind ein grenzüberschreitender Transfer, den PIPL regelt, plus eine Datenlokalisierungspflicht für CIIOs und Verarbeiter großer Mengen, die Regionen außerhalb Chinas nicht erfüllen können. |
Der Datensatz der Einwilligung ist selbst personenbezogene Information — offshore gehalten
Der unangenehme Teil ist strukturell, nicht beiläufig. OneTrusts ganze Aufgabe ist, den Nachweis zu sammeln und zu speichern, dass Sie personenbezogene Informationen rechtmäßig behandelt haben — wer eingewilligt hat, worin, wann, und die Spur hinter einer Betroffenenanfrage. Aber in seinem eigenen Help Center erklärt OneTrust, dass seine Dienste „provided from outside China, such as from the US and EEA” werden, dass es kein Rechenzentrum im Land betreibt und dass „customer data is not stored in China.” Der Datensatz, der beweist, dass ein chinesischer Nutzer eingewilligt hat, wird also in den Vereinigten Staaten oder Europa gehalten — was bedeutet, dass das Privacy-Tool still genau das geschaffen hat, was es zu dokumentieren existiert.
Nach Chinas Gesetz zum Schutz personenbezogener Daten ist das ein grenzüberschreitender Transfer, und die Pflicht landet auf dem Verarbeiter personenbezogener Daten — Sie, nicht OneTrust. Sie müssen informieren, eine gesonderte Einwilligung für den Überseetransfer einholen und einen Transfermechanismus erfüllen: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (PIPL Artikel 38–43). Das Tool, das die Einwilligung sammelt, entledigt nicht der Pflicht, die daran hängt, wo diese Einwilligung dann gespeichert wird.
Keine Festland-Region, also keine inländische Speicherung und keine ICP-Grundlage
OneTrusts Hosting-Standorte, nach seinem Help Center, laufen auf Microsoft Azure über die USA, Kanada, Brasilien, das UK, Europa, Australien und Asien — nicht einer davon innerhalb des Festlands China, und der nächste liegt weiterhin außerhalb. Diese Geografie klärt zwei separate Fragen, bevor Performance überhaupt ins Bild kommt.
Erstens Residency: wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen sind, müssen in China erhobene personenbezogene Daten auf dem Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — eine Pflicht, die ein Einwilligungsspeicher außerhalb Chinas nicht erfüllen kann, egal wie er abgestimmt ist. Zweitens Lizenzierung: eine öffentlich ausgerichtete Website, die tatsächlich Besuchern auf dem Festland aus dem Inneren Chinas bedient wird, hängt an einer ICP-Beian (ICP 备案) nach Erlass Nr. 292 des Staatsrats und MIIT-Erlass Nr. 33, und diese Beian muss an eine Hosting-Ressource anknüpfen, die physisch auf dem Festland liegt. OneTrust bietet keine, es gibt also nichts auf OneTrust, wogegen man einreichen könnte. „Wir betreiben bereits OneTrust für Datenschutz” trägt nicht nach China; die Datenhandhabungs-Geschichte, die das Tool Ihnen geben soll, ist genau das, was es hier offen lässt.
Eine Einwilligungssperre, von offshore ausgeliefert, kann die Seite aufhalten
Die Erreichbarkeitshälfte ist auch echt, und sie ist für ein Einwilligungsbanner schärfer als für die meisten Skripte. OneTrusts Entwicklerdokumentation beschreibt den Client, der seine Konfiguration von „The CDN location for the JSON that the SDK fetches” zieht — „Usually, but not always, cdn.cookielaw.org” — und merkt an, dass ein optionaler Ländercode „can be used to bypass the automatic IP lookup performed by the SDK” kann, standardmäßig wird also jeder Besucher per IP geolokalisiert, um zu entscheiden, welches Erlebnis gezeigt wird. Sowohl die Konfiguration als auch dieser Lookup stammen von außerhalb des Festlands.
Ein Banner ist oft so verdrahtet, dass es die Seite sperrt, bis eine Wahl getroffen ist. Wenn also ein von offshore bedientes Einwilligungsskript aus dem Inneren Chinas langsam lädt oder fehlschlägt, scheitert es nicht still in der Ecke — es kann genau den Inhalt aufhalten, den es schützen soll. Das ist ein Auslieferungsproblem, kein rechtliches, aber auf einer China-gerichteten Website stapeln sich die beiden: das Banner, das am schwersten auszuliefern ist, ist auch das, das die Grenz-Exponierung trägt.
Dies ist eine Risikokarte, kein Urteil: ob Sie gesonderte Einwilligung, einen Transfermechanismus, inländische Speicherung, eine ICP-Beian oder eine Kombination davon schulden, hängt von Ihren Datenmengen, Ihrer Rolle als Verarbeiter und davon ab, wer Ihre Nutzer sind — wert, mit Rechtsbeistand geklärt zu werden, bevor Sie sich darauf verlassen.
Wo 21YunBox hineinpasst — ein rechtskonformes Overlay, keine Migration
Sie betreiben OneTrust weiter. Wir fügen das Stück hinzu, das eine in den USA und dem EWR gehostete Privacy-Plattform strukturell nicht kann: rechtskonforme, ICP-eingereichte Auslieferung aus dem Inneren des Festlands, vor Ihren bestehenden Origin gesetzt — kein Neuaufbau, keine zweite Codebasis und kein Wegzug von OneTrust. Unser China-Team kartiert die PIPL-Grenz- und Data-Residency-Pflichten, die an die Einwilligungs- und Präferenzdaten anknüpfen, die OneTrust sammelt, gegen Ihre Rechtsperson und Datenmengen und stellt dann die inländische Auslieferung und Speicherung auf, die eine rechtmäßige China-Präsenz braucht — während Ihr Privacy-Stack genau dort bleibt, wo er bereits läuft.
Compliance-Einschätzung anfordern →
Weiterführend:
Häufige Fragen
Speichert OneTrust die Einwilligungsdaten chinesischer Nutzer in China?
Nein. Nach OneTrusts eigenem Help Center werden seine Dienste von außerhalb Chinas bereitgestellt — „such as from the US and EEA" — und „customer data is not stored in China." Die Einwilligungsdatensätze, Cookie-Scan-Ergebnisse und Betroffenenanfragen, die es von chinesischen Besuchern erfasst, werden offshore gehalten, was sie zu einem grenzüberschreitenden Transfer personenbezogener Daten nach PIPL macht: der Verarbeiter (Sie, nicht OneTrust) schuldet Benachrichtigung, gesonderte Einwilligung und einen Transfermechanismus.
Wenn OneTrust ein Privacy-Tool ist, wie kann es in China ein Compliance-Risiko sein?
Weil Compliance in China sich darum dreht, wo die Daten leben, nicht wofür das Tool da ist. Eine Einwilligungsplattform existiert, um zu beweisen, dass Sie personenbezogene Informationen rechtmäßig behandelt haben — aber wenn der Beweis selbst in den USA oder dem EWR gespeichert wird, haben Sie genau den grenzüberschreitenden Transfer geschaffen, den PIPL reguliert, und für einen CIIO oder Verarbeiter großer Mengen die Data-Residency-Pflicht, die ein Speicher außerhalb Chinas nicht erfüllen kann. Behandeln Sie es als ein mit Rechtsbeistand durchzuarbeitendes Risiko: ein Privacy-Tool zu nutzen befreit die personenbezogenen Informationen, die es sammelt, nicht von Chinas Transfer- und Residency-Regeln.
Kann 21YunBox helfen, unser OneTrust-Setup in China funktionieren zu lassen?
Ja. Unser China-Team kann Ihre Exponierung kartieren — die PIPL-Grenz- und Data-Residency-Pflichten einschätzen, die an die Einwilligungs- und Präferenzdaten anknüpfen, die OneTrust sammelt, für Ihre Rechtsperson, Datenmengen und Nutzer — und die ICP-eingereichte, inländische Auslieferung und Speicherung aufstellen, die eine rechtskonforme China-Präsenz erfordert, vor dem OneTrust-Stack, den Sie bereits betreiben. Nehmen Sie Kontakt auf, um Ihren spezifischen Fall durchzugehen.





















