¿Funciona Cursor en China? Residencia del código, índices de repositorio y datos transfronterizos
Cursor es accesible y utilizable en China continental — pero no opera ninguna región dentro del país, de modo que su código fuente, el índice del repositorio, sus prompts y el contexto se envían a servidores en EE. UU. y a modelos en el extranjero. Eso lo convierte en una transferencia transfronteriza de secretos comerciales y datos personales según la PIPL. Un análisis centrado en el cumplimiento de la residencia del código, el Privacy Mode y la puerta del registro.
¿Funciona Cursor en China?
Cursor es accesible y utilizable en China continental — así que la respuesta honesta no es un bloqueo; es la residencia del código. Cursor no opera ninguna infraestructura en China, de modo que un desarrollador en el continente llega a él cruzando la frontera: su código fuente, el índice y los embeddings del repositorio que construye, sus prompts y el contexto de su editor se envían a los servidores de Cursor en EE. UU. y se reparten hacia modelos de frontera en el extranjero (OpenAI, Anthropic y otros).
Ese código casi siempre contiene secretos comerciales y, a menudo, credenciales incrustadas e información personal en comentarios, fixtures y logs — por lo que enviarlo al extranjero es una transferencia transfronteriza según la PIPL (artículos 38–40, y artículo 28 cuando los datos son sensibles). El Privacy Mode y los acuerdos de retención cero de datos reducen lo que se conserva y detienen el entrenamiento, pero no el hecho de que el código cruce la frontera. La puerta del registro de IA generativa es más ligera aquí — Cursor es una herramienta para desarrolladores, no un servicio para el público del continente —, pero una función generativa pública en el continente que usted construya con él necesitaría su propio registro.
Esto es un mapa de riesgo, no un veredicto — concrete los detalles con su asesoría legal. Nuestro equipo de China puede cartografiar su exposición →
Instantánea de cumplimiento
- ✕ Sin región de datos en China continental — el código, su índice y el contexto van a servidores en el extranjero
- ! Accesible y utilizable en el continente — la cuestión es la residencia del código, no un bloqueo
- ! El código fuente, el índice del repositorio y los prompts pasan a modelos en el extranjero (OpenAI, Anthropic)
- ! El código contiene secretos comerciales, credenciales y datos personales — una transferencia transfronteriza según la PIPL (art. 38–40)
- ! Privacy Mode y ZDR recortan la retención y el entrenamiento — no el hecho de que su código cruce la frontera
- ✓ 21YunBox cartografía su exposición en residencia del código y entrega dentro del país las aplicaciones orientadas a China
Lo que la documentación oficial de Cursor dice sobre China
| Hecho | Fuente primaria |
|---|---|
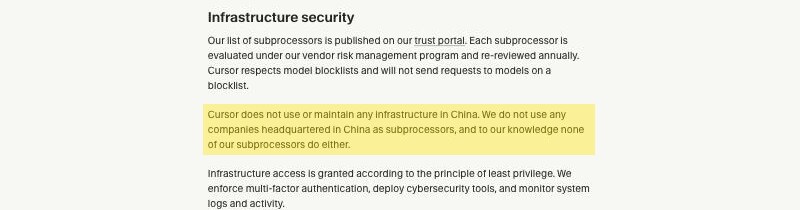
| Cursor no opera ninguna infraestructura en China; su código se ejecuta en sus servidores en EE. UU. La página de seguridad de Cursor afirma: “Cursor does not use or maintain any infrastructure in China. We do not use any companies headquartered in China as subprocessors.” (Cursor no utiliza ni mantiene ninguna infraestructura en China; no recurre como subencargados a empresas con sede en China.) Su política de privacidad sitúa los datos personales en servidores “located in various jurisdictions, including in the United States.” (ubicados en diversas jurisdicciones, entre ellas Estados Unidos). No hay ninguna región en China continental que seleccionar, de modo que un desarrollador en China llega a Cursor cruzando la frontera. | Cursor, página de seguridad y política de privacidad (cursor.com), consultado el 2026-10-10 |
| Con Privacy Mode activado, su código sigue pasando a modelos en el extranjero — simplemente no se conserva ni se usa para entrenar. La Data Use & Privacy Overview de Cursor indica que “maintains zero data retention (ZDR) agreements with all providers, and AI model providers will not store or train on your data,” (mantiene acuerdos de retención cero de datos (ZDR) con todos los proveedores, y los proveedores de modelos de IA no almacenarán sus datos ni entrenarán con ellos) aunque advierte que los detectores de abuso pueden seguir almacenando prompts marcados. Con Privacy Mode desactivado, Cursor “may use and store codebase data, prompts, editor actions, code snippets, and other code data and actions to improve our AI features.” (puede usar y almacenar datos del código base, prompts, acciones del editor, fragmentos de código y otros datos y acciones de código para mejorar sus funciones de IA). En cualquier caso, el código llega a la inferencia en el extranjero (OpenAI, Anthropic y otros). | Cursor, Data Use & Privacy Overview (cursor.com/data-use), consultado el 2026-10-10 |
| Enviar al extranjero el código de un desarrollador en China es una transferencia transfronteriza según la PIPL. Cuando ese código o ese contexto contienen información personal — nombres, credenciales o historiales de clientes en comentarios, fixtures o logs —, la Ley de Protección de Información Personal de China exige notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación) conforme a los artículos 38 a 40, y el artículo 28 añade deberes cuando los datos son sensibles. | Ley de Protección de Información Personal de la RPC, artículos 28 y 38–40 (cac.gov.cn), consultado el 2026-10-10 |
| La puerta del registro de IA generativa de la CAC apunta a la función pública que usted lanza, no al editor. Las Medidas Provisionales para la Gestión de los Servicios de IA Generativa de China (Orden núm. 15 de la CAC) se aplican a la generación de contenido «al público» dentro de China (artículo 2). Cursor, usado por sus propios ingenieros, no es eso; pero una función generativa pública en el continente que usted construya con él activa los deberes de registro, de seguridad de contenidos y de etiquetado de los contenidos generados por IA. | Medidas Provisionales para la Gestión de los Servicios de IA Generativa, Orden núm. 15 de la CAC, art. 2 (cac.gov.cn), consultado el 2026-10-10 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Para un público en China continental, lo primero que hay que dejar claro sobre Cursor es que la cuestión no es si carga. Cursor — el editor de código con IA desarrollado por Anysphere — es accesible y utilizable desde el continente; es una herramienta para desarrolladores, no un servicio de consumo que acabe bloqueado. Lo que realmente decide el asunto es la residencia: para indexar su repositorio, completar código y ejecutar agentes, Cursor envía su código fuente, el índice y los embeddings del repositorio que construye, sus prompts y el contexto del editor que los rodea a sus propios servidores y, desde allí, a modelos de frontera en el extranjero. Cursor no opera ninguna infraestructura en China — según su propia declaración — y aloja su servicio en Estados Unidos, de modo que cada una de esas solicitudes sale del país. El código fuente rara vez es solo lógica: contiene secretos comerciales y, con frecuencia, credenciales incrustadas, claves de API e información personal en comentarios, fixtures y datos de prueba. Llevarlo al extranjero es el hecho relevante para el cumplimiento, no el tiempo de ida y vuelta.
Cursor en China de un vistazo
| Qué lo decide | En los propios términos de Cursor — y la ley china |
|---|---|
| Dónde se ejecuta realmente | Cursor es un editor de IA independiente desarrollado por Anysphere. Su página de seguridad lo dice sin rodeos: “Cursor does not use or maintain any infrastructure in China.” (Cursor no utiliza ni mantiene ninguna infraestructura en China.) Su política de privacidad sitúa los datos personales en servidores “located in various jurisdictions, including in the United States.” (ubicados en diversas jurisdicciones, entre ellas Estados Unidos). Desde allí, las solicitudes se reparten hacia modelos de frontera en el extranjero (OpenAI, Anthropic y otros) y hacia los propios modelos de Cursor. No hay ninguna región en China continental que seleccionar. |
| Lo que usted le envía y por qué es información personal | Para completar su proyecto y razonar sobre él, Cursor envía su código fuente, el índice y los embeddings del repositorio que construye, sus prompts y el contexto del editor que los rodea. Ese código incrusta habitualmente credenciales, claves de API, historiales de clientes en los datos de prueba y nombres en los comentarios — información personal, e información personal sensible según el artículo 28 de la PIPL cuando aparecen documentos de identidad o datos financieros o de salud. Además, casi siempre constituye secretos comerciales. |
| El código de sus desarrolladores en China cruza la frontera | Cuando un desarrollador en el continente lanza una sugerencia de código, un chat o un agente, ese código y ese contexto salen del país hacia el servicio de Cursor en el extranjero. Según la Ley de Protección de Información Personal, eso es una transferencia transfronteriza (artículos 38 a 40): notificación, un consentimiento separado y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. |
| ¿Se aplica la puerta del registro de IA generativa? | Al editor en sí, por lo general no. Las Medidas Provisionales de la CAC para la Gestión de los Servicios de IA Generativa regulan los servicios que generan contenido «al público» dentro de China (artículo 2); una herramienta interna de programación que utilizan sus propios ingenieros no lo es. La puerta solo se activa si usted lanza una función generativa abierta al público para usuarios en el continente — una cuestión de registro distinta y posterior. |
| No es una cuestión de accesibilidad | Cursor es accesible y utilizable desde el continente, así que no se trata de un bloqueo y la velocidad no es el factor decisivo. La decisión depende de la residencia — de si su código puede salir legalmente del país. Cualquier superficie orientada a China que su equipo lance después sigue sujeta a un deber de registro ICP (备案) y necesita una entrega conforme y dentro del país. Esta página no publica ninguna cifra propia de latencia; la velocidad es el eje equivocado. |
Sin región en el continente, su código y su índice salen del país
Empiece por dónde se ejecuta Cursor, porque sobre eso descansa toda la cuestión. La página de seguridad de Cursor es inusualmente directa: “Cursor does not use or maintain any infrastructure in China. We do not use any companies headquartered in China as subprocessors, and to our knowledge none of our subprocessors do either.” (Cursor no utiliza ni mantiene ninguna infraestructura en China; no recurre como subencargados a empresas con sede en China y, hasta donde sabe, ninguno de sus subencargados lo hace.) Su política de privacidad sitúa los datos personales en servidores “located in various jurisdictions, including in the United States.” (ubicados en diversas jurisdicciones, entre ellas Estados Unidos). No existe una región de Cursor dentro del país, de modo que un desarrollador sentado en Shanghái o Shenzhen llega a un servicio alojado en EE. UU. cruzando la frontera cada vez que el editor hace algo inteligente.
Lo que convierte a Cursor en una cuestión de residencia más aguda que un simple complemento de autocompletado dentro del IDE es la cantidad de datos que envía. Cursor es un editor agéntico: indexa su repositorio completo, construyendo un índice y embeddings para que sus modelos puedan recuperar información entre archivos, y transmite sus prompts, sus ediciones y el contexto circundante a los modelos de frontera que opera en el extranjero y a proveedores externos como OpenAI y Anthropic. Así, los datos que cruzan la frontera no son unas pocas líneas alrededor del cursor — son una representación del propio código base, más el flujo de prompts y de contexto que sus ingenieros generan mientras trabajan. Nada de ello depende de la rapidez con que vuelve una sugerencia. Depende de si una representación de su código fuente tenía, de entrada, una base legal para salir del continente.
Lo que usted le envía es información personal — y, por lo general, secretos comerciales
Un código base no es texto neutro. Contiene comentarios, configuración, fixtures, logs y datos de prueba, y en ellos se incrustan habitualmente nombres, datos de contacto, credenciales, claves de API e historiales reales de clientes. En el momento en que un desarrollador en China envía todo eso a un modelo alojado fuera del continente, se produce una transferencia transfronteriza de información personal conforme a la Ley de Protección de Información Personal de China. La PIPL atribuye el deber al responsable del tratamiento — usted: los artículos 38 a 40 exigen notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación), y el artículo 28 añade deberes reforzados cuando los datos son sensibles — documentos de identidad oficiales e información financiera, de salud, biométrica o de menores, que tan a menudo aparece en los datos semilla y en los tickets.
Antes de ser una cuestión de cumplimiento, es una de confidencialidad: una representación de su código fuente propietario — y de los secretos comerciales que contiene — saliendo del país. Su política corporativa de gobierno de datos decide qué repositorios, archivos y secretos pueden siquiera acercarse a un asistente en el extranjero, y aquí importan los ajustes predeterminados de la propia Cursor. Con Privacy Mode desactivado, la descripción general de uso de datos de Cursor indica que “may use and store codebase data, prompts, editor actions, code snippets, and other code data and actions to improve our AI features” (puede usar y almacenar datos del código base, prompts, acciones del editor, fragmentos de código y otros datos y acciones de código para mejorar sus funciones de IA); con Privacy Mode activado, se compromete a no entrenar con sus datos. Con cualquiera de los dos ajustes, el código sigue enviándose al extranjero para producir un resultado. Y si parte de ese código o de esos datos son «datos importantes», o su organización opera infraestructuras de información críticas, la Ley de Ciberseguridad añade un deber de localización de datos: el artículo 39 (antes artículo 37, renumerado por la reforma de 2025 en vigor desde el 1 de enero de 2026, sin cambios de fondo) exige que la información personal y los datos importantes recogidos y generados dentro del país por dichos operadores se almacenen dentro del país, con una evaluación de seguridad antes de cualquier exportación.
Privacy Mode reduce lo que se conserva, no el hecho de que su código cruce la frontera
Es tentador tratar el Privacy Mode y la «retención cero de datos» como la respuesta de cumplimiento. Son reales y vale la pena tenerlos — pero resuelven un problema distinto al de la residencia. En palabras de la propia Cursor, con Privacy Mode activado “maintains zero data retention (ZDR) agreements with all providers, and AI model providers will not store or train on your data.” (mantiene acuerdos de retención cero de datos (ZDR) con todos los proveedores, y los proveedores de modelos de IA no almacenarán sus datos ni entrenarán con ellos). Leído con atención, eso regula qué se conserva y si se entrena un modelo una vez que los datos llegan — no si los datos llegan al extranjero en primer lugar. El código sigue cruzando la frontera para producir una sugerencia. La propia Cursor señala los límites: los detectores de abuso pueden seguir almacenando prompts marcados para investigarlos, los modelos sin ZDR deben activarse expresamente y usar su propia clave de API saca las solicitudes de esas protecciones y las somete a la política del propio proveedor. Recortar la retención reduce el radio de impacto; no cambia el hecho de la residencia ni afecta a ningún deber de registro.
Sobre esa puerta del registro, la respuesta honesta aquí es más ligera que para un servicio de IA de consumo — y conviene decirlo con claridad. Las Medidas Provisionales para la Gestión de los Servicios de IA Generativa de China (生成式人工智能服务管理暂行办法, Orden núm. 15 de la CAC) se aplican al uso de la IA generativa para «prestar servicios de generación de texto, imágenes, audio, vídeo y otros contenidos al público dentro del territorio de la República Popular China» (artículo 2). Cursor, usado por sus propios ingenieros dentro de su editor, no es un servicio de contenidos para el público, de modo que el registro que condiciona un chatbot de consumo en el continente por lo general no se aplica a la herramienta. La salvedad se refiere a lo que usted construya con ella: lleve al público chino una función basada en un modelo y ese servicio posterior será otra cosa, que necesitará su propio registro, medidas de seguridad de contenidos y etiquetado de los contenidos generados por IA — y, cuando clasifique o recomiende, también las Disposiciones sobre Recomendación Algorítmica. Cualquier superficie orientada a China que usted lance conlleva además un deber de registro ICP (备案). Esta página cartografía la exposición; no dictamina sobre su caso — concrete los detalles con su asesoría legal a partir del producto real y de los datos que trata.
La vía legal — cartografiar, localizar, entregar
Para una herramienta de desarrollo, el papel de 21YunBox es más ligero que para una función de IA de consumo, y lo diremos claramente: no existe un «Cursor nacional», y no somos una forma de localizar el propio Cursor — ese editor es de Anysphere y se opera desde el extranjero. Nuestro valor está en tres movimientos.
Primero, cartografiamos la exposición: lo que sus desarrolladores envían realmente al extranjero — código fuente, el índice del repositorio, prompts, contexto —, si algo de ello es información personal, sensible o «datos importantes», y cómo encaja todo eso con las normas transfronterizas de la PIPL, el artículo 28, la Ley de Ciberseguridad y su propia política de gobierno del código, para que usted y su asesoría legal puedan fijar las salvaguardas (qué repositorios entran en el alcance, qué no debe salir nunca, qué consentimientos y qué documentación se requieren). Segundo, le ayudamos a localizar la parte que no puede servirse legalmente desde el extranjero: establecer una vía de programación legal en China donde exista — un modelo autoalojado u on-premise, o un gran modelo nacional registrado ante la CAC integrado en lugar de la llamada al extranjero — y mantener un tratamiento y un almacenamiento consentidos y dentro del país para lo que deba permanecer en suelo continental. Es una alternativa legal en China, nunca una vía hacia el modelo en el extranjero. Tercero, entregamos cualquier superficie orientada a China que su equipo lance — la aplicación, el portal interno, el borde de la API al que llegan sus usuarios en el continente — sobre infraestructura dentro del país con registro ICP (el 21YunBox Optimizer), por delante del stack que ya utiliza, sin reconstruir y sin un segundo código base.
21YunBox es una capa de cumplimiento, no una migración, y un socio de las herramientas que usted utiliza, no un competidor. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión. El resultado es una configuración que funciona de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Las Medidas Provisionales de China para los Servicios de IA Generativa
- Transferencias transfronterizas de datos conforme a la PIPL
- Cómo obtener un registro ICP para China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
Preguntas frecuentes
¿Está bloqueado Cursor en China?
No. Cursor es accesible y utilizable desde el continente — es una herramienta para desarrolladores a la que se llega directamente, no un servicio de consumo que acabe bloqueado. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión. La cuestión decisiva no es la disponibilidad sino la residencia: Cursor no opera ninguna infraestructura en China, de modo que su código fuente, el índice del repositorio y el contexto cruzan la frontera hacia sus servidores en EE. UU. y los modelos en el extranjero que utiliza. Confirme los detalles con su asesoría legal.
¿Hace el Privacy Mode que Cursor sea conforme para China?
El Privacy Mode y los acuerdos de retención cero de datos de Cursor reducen lo que se conserva e impiden que su código entrene los modelos — pero no cambian el hecho de que el código sale del continente para la inferencia en el extranjero. La residencia no se ve afectada, como tampoco ningún deber de registro sobre una función pública que usted construya. Los detectores de abuso pueden seguir almacenando prompts marcados, y usar su propia clave de API saca los datos de esas protecciones. El Privacy Mode es un control de retención, no un mecanismo de transferencia transfronteriza — cartografíe la exposición con su asesoría legal.
¿Necesitamos un registro de IA generativa ante la CAC para que los desarrolladores usen Cursor en China?
Por lo general, no para el editor en sí. Las Medidas Provisionales para la Gestión de los Servicios de IA Generativa regulan los servicios que generan contenido para el público dentro de China (artículo 2); una herramienta interna de programación usada por sus propios ingenieros no es un servicio público. La puerta se activa si usted lanza una función generativa abierta al público para usuarios del continente — esa función posterior necesita el registro ante la CAC, medidas de seguridad de contenidos y etiquetado de los contenidos generados por IA. Confirme el alcance con su asesoría legal.


