Cursor fonctionne-t-il en Chine ? Résidence du code, index de dépôt et données transfrontalières
Cursor est accessible et utilisable en Chine continentale — mais il n'exploite aucune région sur le territoire, de sorte que votre code source, l'index de votre dépôt, vos prompts et votre contexte sont envoyés vers des serveurs américains et des modèles à l'étranger. Cela en fait un transfert transfrontalier, au titre de la PIPL, de secrets d'affaires et de données personnelles. Un regard, d'abord sous l'angle de la conformité, sur la résidence du code, le mode Privacy et la porte de la déclaration.
Cursor fonctionne-t-il en Chine ?
Cursor est accessible et utilisable en Chine continentale — la réponse honnête n'est donc pas un blocage ; c'est la résidence du code. Cursor n'exploite aucune infrastructure en Chine, de sorte qu'un développeur du continent l'atteint à travers la frontière : votre code source, l'index de dépôt et les embeddings qu'il construit, vos prompts et votre contexte d'éditeur sont envoyés vers les serveurs américains de Cursor et se répartissent vers des modèles de pointe à l'étranger (OpenAI, Anthropic et d'autres).
Ce code porte presque toujours des secrets d'affaires, et souvent des identifiants intégrés et des informations personnelles dans les commentaires, les fixtures et les journaux — l'envoyer à l'étranger est donc un transfert transfrontalier au titre de la PIPL (articles 38 à 40, et article 28 lorsque les données sont sensibles). Le mode Privacy et les accords de rétention zéro réduisent ce qui est conservé et stoppent l'entraînement, mais non le fait que le code franchit la frontière. La porte de déclaration de l'IA générative est plus légère ici — Cursor est un outil pour développeurs, non un service public au public du continent — mais une fonctionnalité générative publique sur le continent que vous construiriez avec lui nécessiterait sa propre déclaration.
Il s'agit d'une image des risques, pas d'un jugement — réglez les détails avec un conseil. Notre équipe Chine peut cartographier votre exposition →
Aperçu de conformité
- ✕ Aucune région de données en Chine continentale — le code, son index et le contexte vont vers des serveurs à l'étranger
- ! Accessible et utilisable sur le continent — l'enjeu est la résidence du code, non un blocage
- ! Le code source, l'index de dépôt et les prompts franchissent vers des modèles à l'étranger (OpenAI, Anthropic)
- ! Le code contient des secrets d'affaires, des identifiants, des informations personnelles — un transfert transfrontalier PIPL (art. 38 à 40)
- ! Le mode Privacy et la ZDR réduisent la rétention et l'entraînement — non le fait que votre code franchit la frontière
- ✓ 21YunBox cartographie votre exposition de résidence du code et diffuse les applications tournées vers la Chine sur le territoire
Ce que la documentation officielle de Cursor dit de la Chine
| Fait | Source primaire |
|---|---|
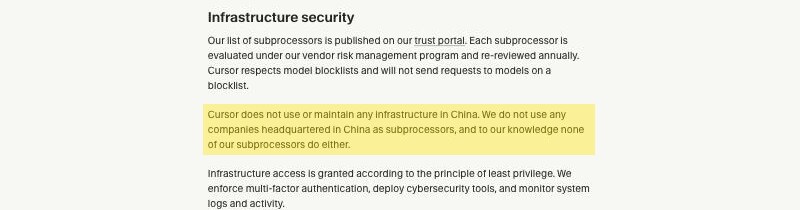
| Cursor n'exploite aucune infrastructure en Chine ; votre code s'exécute sur ses serveurs américains. La page de sécurité de Cursor indique : "Cursor does not use or maintain any infrastructure in China. We do not use any companies headquartered in China as subprocessors." Sa politique de confidentialité place les données personnelles sur des serveurs "located in various jurisdictions, including in the United States." Il n'existe aucune région en Chine continentale à sélectionner, de sorte qu'un développeur en Chine atteint Cursor à travers la frontière. | Cursor Security page and Privacy Policy (cursor.com), consulté le 2026-10-10 |
| Le mode Privacy activé, votre code franchit tout de même vers des modèles à l'étranger — il n'est simplement ni conservé ni utilisé pour l'entraînement. L'aperçu d'usage des données de Cursor indique qu'il "maintains zero data retention (ZDR) agreements with all providers, and AI model providers will not store or train on your data," tout en notant que des détecteurs d'abus peuvent tout de même stocker les prompts signalés. Le mode Privacy désactivé, Cursor "may use and store codebase data, prompts, editor actions, code snippets, and other code data and actions to improve our AI features." Dans les deux cas, le code atteint une inférence à l'étranger (OpenAI, Anthropic et d'autres). | Cursor Data Use & Privacy Overview (cursor.com/data-use), consulté le 2026-10-10 |
| Envoyer à l'étranger le code d'un développeur en Chine est un transfert transfrontalier au titre de la PIPL. Lorsque ce code ou ce contexte porte des informations personnelles — noms, identifiants, ou enregistrements clients dans les commentaires, les fixtures ou les journaux — la loi chinoise sur la protection des informations personnelles exige une information, un consentement distinct et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification) au titre des articles 38 à 40, l'article 28 ajoutant des obligations lorsque les données sont sensibles. | Loi sur la protection des informations personnelles de la RPC, articles 28 et 38 à 40 (cac.gov.cn), consulté le 2026-10-10 |
| La porte de déclaration de l'IA générative de la CAC vise la fonctionnalité publique que vous diffusez, non l'éditeur. Les Mesures provisoires pour la gestion des services d'IA générative de Chine (ordonnance n° 15 de la CAC) s'appliquent à la génération de contenu "to the public" en Chine (article 2). Cursor utilisé par vos propres ingénieurs n'en est pas ; mais une fonctionnalité générative publique sur le continent que vous construisez avec lui déclenche les obligations de déclaration, de sécurité des contenus et d'étiquetage des contenus d'IA. | Mesures provisoires pour la gestion des services d'IA générative, ordonnance n° 15 de la CAC, art. 2 (cac.gov.cn), consulté le 2026-10-10 |
Sources vérifiées par Équipe Conformité 21YunBox le 10 octobre 2026.
Pour un public en Chine continentale, la première chose à régler à propos de Cursor est que la question n’est pas de savoir s’il se charge. Cursor — l’éditeur de code IA construit par Anysphere — est accessible et utilisable depuis le continent ; c’est un outil pour développeurs, non un service grand public qui se fait bloquer. Ce qui décide réellement de l’affaire, c’est la résidence : pour indexer votre dépôt, compléter du code et exécuter des agents, Cursor envoie votre code source, l’index de dépôt et les embeddings qu’il construit, vos prompts et le contexte d’éditeur environnant vers ses propres serveurs, puis vers des modèles de pointe à l’étranger. Cursor n’exploite aucune infrastructure en Chine — selon sa propre déclaration — et héberge aux États-Unis, de sorte que chacune de ces requêtes quitte le pays. Le code source est rarement une simple logique : il porte des secrets d’affaires, et souvent des identifiants intégrés, des clés d’API et des informations personnelles dans les commentaires, les fixtures et les données de test. Le déplacer à l’étranger est l’événement de conformité, non le temps d’aller-retour.
Cursor en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Cursor — et au regard du droit chinois |
|---|---|
| Où il s'exécute réellement | Cursor est un éditeur IA autonome construit par Anysphere. Sa page de sécurité l'indique clairement : "Cursor does not use or maintain any infrastructure in China." Sa politique de confidentialité place les données personnelles sur des serveurs "located in various jurisdictions, including in the United States." Les requêtes se répartissent de là vers des modèles de pointe à l'étranger (OpenAI, Anthropic et d'autres) et les propres modèles de Cursor. Il n'existe aucune région en Chine continentale à sélectionner. |
| Ce que vous lui envoyez, et pourquoi ce sont des informations personnelles | Pour compléter votre projet et raisonner dessus, Cursor envoie votre code source, l'index de dépôt et les embeddings qu'il construit, vos prompts et le contexte d'éditeur environnant. Ce code intègre couramment des identifiants, des clés d'API, des enregistrements clients dans les données de test et des noms dans les commentaires — des informations personnelles, et des informations personnelles sensibles au titre de l'article 28 de la PIPL là où apparaissent des identités, des données financières ou de santé. C'est aussi, presque toujours, des secrets d'affaires. |
| Le code de vos développeurs en Chine qui franchit la frontière | Lorsqu'un développeur du continent déclenche une complétion, un chat ou un agent, ce code et ce contexte quittent le pays vers le service à l'étranger de Cursor. Au titre de la loi sur la protection des informations personnelles, c'est un transfert transfrontalier (articles 38 à 40) : information, un consentement distinct et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. |
| La porte de déclaration de l'IA générative s'applique-t-elle ? | À l'éditeur lui-même, généralement non. Les Mesures provisoires de la CAC pour la gestion des services d'IA générative régissent les services qui génèrent du contenu « au public » en Chine (article 2) ; un outil de codage interne utilisé par vos propres ingénieurs n'en est pas un. La porte ne s'ouvre que si vous diffusez une fonctionnalité générative tournée vers le public aux utilisateurs du continent — une question de déclaration distincte, en aval. |
| L'accessibilité n'est pas l'axe | Cursor est accessible et utilisable depuis le continent ; ce n'est donc pas un blocage et la vitesse n'est pas le facteur décisif. La décision dépend de la résidence — de savoir si votre code peut légalement quitter le pays. Toute surface tournée vers la Chine que votre équipe diffuse ensuite porte encore une obligation de déclaration ICP (备案) et a besoin d'une diffusion conforme, sur le territoire. Cette page ne publie aucun chiffre de latence first-party ; la vitesse est le mauvais axe. |
Aucune région sur le continent, votre code et son index quittent donc le pays
Commencez par l’endroit où Cursor s’exécute, car c’est là-dessus que repose toute la question. La page de sécurité de Cursor est d’une franchise inhabituelle : “Cursor does not use or maintain any infrastructure in China. We do not use any companies headquartered in China as subprocessors, and to our knowledge none of our subprocessors do either.” Sa politique de confidentialité place les données personnelles sur des serveurs “located in various jurisdictions, including in the United States.” Il n’existe aucune région Cursor sur le territoire, de sorte qu’un développeur assis à Shanghai ou à Shenzhen atteint un service hébergé aux États-Unis à travers la frontière chaque fois que l’éditeur fait quoi que ce soit d’intelligent.
Ce qui fait de Cursor une question de résidence plus tranchante qu’un simple plugin de complétion dans l’IDE, c’est la quantité de ce qu’il envoie. Cursor est un éditeur agentique : il indexe l’ensemble de votre dépôt, construisant un index et des embeddings pour que ses modèles puissent faire des recherches entre fichiers, et il transmet vos prompts, vos modifications et le contexte environnant à des modèles de pointe qu’il exploite à l’étranger ainsi qu’à des fournisseurs en amont comme OpenAI et Anthropic. Les données qui franchissent la frontière ne sont donc pas quelques lignes autour du curseur — c’est une représentation de la base de code elle-même, plus le flux de prompts et de contexte que vos ingénieurs génèrent en travaillant. Rien de cela ne dépend de la vitesse à laquelle une suggestion revient. Cela dépend de savoir si une représentation de votre code source avait une base légale pour quitter le continent au départ.
Ce que vous lui envoyez est une information personnelle — et généralement des secrets d’affaires
Une base de code n’est pas un texte neutre. Elle porte des commentaires, de la configuration, des fixtures, des journaux et des données de test, et ceux-ci intègrent couramment des noms, des coordonnées, des identifiants, des clés d’API et de vrais enregistrements clients. Dès l’instant où un développeur en Chine envoie cela à un modèle hébergé hors du continent, c’est un transfert transfrontalier d’informations personnelles au titre de la loi chinoise sur la protection des informations personnelles. La PIPL fait peser l’obligation sur le responsable de traitement — vous : les articles 38 à 40 exigent une information, un consentement distinct et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification), et l’article 28 ajoute des obligations renforcées lorsque les données sont sensibles — identités gouvernementales, données financières, de santé, biométriques ou de mineurs qui se cachent si souvent dans les données de départ et les tickets.
Avant d’être une question de conformité, c’en est une de confidentialité : une représentation de votre code source propriétaire — et les secrets d’affaires qu’il contient — quittant le pays. Votre politique de gouvernance des données décide quels dépôts, fichiers et secrets peuvent approcher un assistant à l’étranger, et les propres réglages par défaut de Cursor comptent ici. Le mode Privacy désactivé, l’aperçu d’usage des données de Cursor indique qu’il “may use and store codebase data, prompts, editor actions, code snippets, and other code data and actions to improve our AI features” ; le mode Privacy activé, il s’engage à ne pas s’entraîner sur vos données. L’un comme l’autre réglage envoie tout de même le code à l’étranger pour produire un résultat. Et si une partie de ce code ou de ces données est une « donnée importante », ou que votre organisation exploite une infrastructure d’information critique, la loi sur la cybersécurité ajoute une obligation de localisation des données — l’article 39 (tel que renuméroté par l’amendement 2025 entré en vigueur le 1er janvier 2026 ; la règle anciennement numérotée article 37, substance inchangée) impose que les informations personnelles et données importantes collectées et générées sur le territoire par de tels opérateurs y soient stockées, avec une évaluation de sécurité avant toute exportation.
Le mode Privacy réduit ce qui est conservé, pas le fait que votre code franchit la frontière
Il est tentant de traiter le mode Privacy et la « rétention zéro » comme la réponse de conformité. Ils sont réels et valent la peine — mais ils résolvent un autre problème que la résidence. Selon les propres termes de Cursor, le mode Privacy activé, il “maintains zero data retention (ZDR) agreements with all providers, and AI model providers will not store or train on your data.” À bien lire, cela régit ce qui est conservé et si cela entraîne un modèle après l’arrivée des données — non si les données arrivent à l’étranger en premier lieu. Le code franchit tout de même la frontière pour produire une complétion. Cursor en note lui-même les limites : des détecteurs d’abus peuvent tout de même stocker les prompts signalés pour enquête, les modèles non-ZDR doivent faire l’objet d’un opt-in, et apporter votre propre clé d’API sort les requêtes de ces protections et les place sous la politique du fournisseur. Réduire la rétention diminue le rayon d’exposition ; cela ne change pas le fait de résidence, et ne touche à aucune obligation de déclaration.
Sur cette porte de déclaration, la réponse honnête ici est plus légère que pour un service d’IA grand public — et il vaut la peine de le dire clairement. Les Mesures provisoires pour la gestion des services d’IA générative de Chine (生成式人工智能服务管理暂行办法, ordonnance n° 15 de la CAC) s’appliquent à l’usage de l’IA générative pour “provide services for generating text, images, audio, video, and other content to the public within the territory of the People’s Republic of China” (article 2). Cursor utilisé par vos propres ingénieurs dans leur éditeur n’est pas un service de contenu public, de sorte que la déclaration qui conditionne un chatbot grand public sur le continent ne s’applique généralement pas à l’outil. La réserve porte sur ce que vous construisez avec : portez une fonctionnalité pilotée par un modèle au public chinois et ce service en aval est une autre chose, nécessitant sa propre déclaration, des mesures de sécurité des contenus et l’étiquetage des contenus d’IA — et, lorsqu’il classe ou recommande, les Dispositions sur la recommandation algorithmique également. Toute surface tournée vers la Chine que vous diffusez porte aussi une obligation de déclaration ICP (备案). Cette page cartographie l’exposition ; elle ne tranche pas votre cas — réglez les détails avec votre conseil au regard du produit et des données réels que vous traitez.
La voie légale — cartographier, localiser, diffuser
Pour un outil de développement, le rôle de 21YunBox est plus léger que pour une fonctionnalité d’IA grand public, et nous le dirons clairement : il n’existe pas de « Cursor national », et nous ne sommes pas un moyen de localiser Cursor lui-même — cet éditeur est celui d’Anysphere, exploité à l’étranger. Notre valeur se décline en trois mouvements.
D’abord, nous cartographions l’exposition : ce que vos développeurs envoient réellement à l’étranger — code source, index de dépôt, prompts, contexte — si une partie en est personnelle, sensible ou « importante », et comment cela se situe au regard des règles transfrontalières de la PIPL, de l’article 28, de la loi sur la cybersécurité et de votre propre politique de gouvernance du code, afin que vous et votre conseil puissiez poser les garde-fous (quels dépôts sont concernés, ce qui ne doit jamais partir, quels consentement et registres sont requis). Ensuite, nous aidons à localiser la partie qui ne peut être légalement servie à l’étranger : mettre en place une voie de codage légale en Chine là où elle existe — un modèle auto-hébergé ou sur site, ou un grand modèle national déclaré auprès de la CAC intégré à la place de l’appel à l’étranger — et garder un traitement et un stockage consentis, sur le territoire, pour ce qui doit rester sur le sol du continent. C’est une alternative légale en Chine, jamais une voie vers le modèle à l’étranger. Enfin, nous diffusons toute surface tournée vers la Chine que votre équipe diffuse — l’application, le portail interne, la périphérie d’API que vos utilisateurs du continent atteignent — sur une infrastructure déclarée (ICP) et sur le territoire (le 21YunBox Optimizer), devant le stack que vous exploitez déjà, sans reconstruction et sans second code.
21YunBox est une couche de conformité, pas une migration, et un partenaire des outils que vous utilisez, non un concurrent. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte. Le résultat est une configuration qui fonctionne de manière légale et conforme pour vos utilisateurs en Chine.
Obtenir une évaluation de conformité →
À lire également :
- Les Mesures provisoires de Chine pour les services d’IA générative
- Les transferts transfrontaliers de données au titre de la PIPL
- Comment obtenir une déclaration ICP pour la Chine
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
Questions fréquentes
Cursor est-il bloqué en Chine ?
Non. Cursor est accessible et utilisable depuis le continent — c'est un outil pour développeurs que l'on atteint directement, non un service grand public bloqué. 21YunBox n'utilise ni ne suggère jamais de contournement d'aucune sorte. La question décisive n'est pas la disponibilité mais la résidence : Cursor n'exploite aucune infrastructure en Chine, de sorte que votre code source, l'index de dépôt et le contexte franchissent la frontière vers ses serveurs américains et les modèles à l'étranger qu'il utilise. Confirmez les détails avec un conseil.
Le mode Privacy rend-il Cursor conforme pour la Chine ?
Le mode Privacy et les accords de rétention zéro de Cursor réduisent ce qui est conservé et empêchent votre code d'entraîner les modèles — mais ils ne changent pas le fait que le code quitte le continent pour une inférence à l'étranger. La résidence est inchangée, et toute obligation de déclaration sur une fonctionnalité publique que vous construisez l'est aussi. Des détecteurs d'abus peuvent tout de même stocker les prompts signalés, et apporter votre propre clé d'API déplace les données hors de ces protections. Le mode Privacy est un contrôle de rétention, non un mécanisme transfrontalier — cartographiez l'exposition avec un conseil.
Avons-nous besoin d'une déclaration IA générative de la CAC pour laisser les développeurs utiliser Cursor en Chine ?
Généralement pas pour l'éditeur lui-même. Les Mesures provisoires pour la gestion des services d'IA générative régissent les services qui génèrent du contenu au public en Chine (article 2) ; un outil de codage interne utilisé par vos propres ingénieurs n'est pas un service public. La porte s'ouvre si vous diffusez une fonctionnalité générative tournée vers le public aux utilisateurs du continent — cette fonctionnalité en aval nécessite la déclaration de la CAC, des mesures de sécurité des contenus et l'étiquetage des contenus d'IA. Confirmez le périmètre avec un conseil.


