¿Funciona Amazon SES en China? Transferencia transfronteriza según la PIPL, datos de los destinatarios y cumplimiento en la entrega
Amazon SES no tiene ninguna región en China continental — ni siquiera en la partición de AWS China —, de modo que las direcciones de los destinatarios y el contenido de los mensajes que envía para su entrega en China se tratan en una región de AWS fuera de China: una transferencia transfronteriza según la PIPL de los datos personales de sus destinatarios, con listas de supresión y registros de eventos conservados en el extranjero, y la entregabilidad en los buzones del continente como un obstáculo aparte. Un análisis centrado en el cumplimiento de las cuestiones de transferencia transfronteriza, residencia y entrega dentro del país para Amazon SES.
¿Funciona Amazon SES en China?
Amazon SES puede llamarse desde China — pero no opera ninguna región en China continental, de modo que las direcciones de los destinatarios y el contenido de los mensajes que le entrega para su envío se tratan en el extranjero: una transferencia transfronteriza según la PIPL de los datos personales de sus usuarios en China.
Amazon SES es una API de correo solo de envío — usted le da la dirección de correo del destinatario y el mensaje completo (códigos de un solo uso, restablecimientos de contraseña, avisos de pedido y de cuenta, marketing) y él lo envía desde una región de AWS fuera de China. SES no está presente ni siquiera en la partición independiente de AWS China — la tabla de regiones enumera Amazon SNS, SQS y MQ en Pekín/Ningxia, pero no SES —, de modo que cada envío es una transferencia transfronteriza según la PIPL (artículos 38–40) de los datos personales de sus destinatarios; según la propia guía para desarrolladores de SES, el servicio también conserva esos datos en el extranjero — una lista de supresión con direcciones de destinatarios, registros de eventos que contienen “the email addresses of all the recipients” (las direcciones de correo de todos los destinatarios) y sus identidades de envío. El correo de marketing necesita además una base legal y el consentimiento (artículos 13/23 de la PIPL); para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) añade un deber de almacenamiento dentro del país. La palanca legal es encaminar el correo destinado a China por una ruta conforme dentro del país / entregable en China, minimizar los datos personales de los destinatarios y mantener el consentimiento — no hacer accesible la API en el extranjero.
Esto es un mapa de riesgo, no un veredicto — qué deberes le afectan depende de su entidad, de sus datos y de sus usuarios, y conviene concretarlo con su asesoría legal. Nuestro equipo de China puede cartografiar su exposición →
Instantánea de cumplimiento
- ✕ No hay ninguna región de Amazon SES en China continental — ni siquiera en la partición de AWS China.
- ! Las direcciones de los destinatarios y el contenido salen al extranjero — una transferencia transfronteriza según la PIPL (art. 38–40).
- ! SES conserva datos de los destinatarios en el extranjero: listas de supresión, registros de eventos e identidades.
- ! Las IP en el extranjero sufren el filtrado de los buzones del continente; el marketing exige consentimiento (PIPL art. 13/23).
- ✓ Vía legal: una ruta de entrega conforme dentro del país + consentimiento + entrega con registro ICP.
Lo que la documentación oficial de Amazon SES dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Amazon SES no tiene ninguna región en China continental — ni siquiera en la partición independiente de AWS China. La tabla de regiones “Amazon Web Services in China” de AWS enumera Amazon SNS, SQS y MQ en las regiones de Pekín (explotada por Sinnet) y Ningxia (explotada por NWCD), pero no Amazon SES ni Pinpoint, y la lista de endpoints de ninguna de las dos regiones de China incluye un host email/email-smtp — de modo que un remitente orientado a China llega a una región de AWS fuera de China. | Amazon Web Services in China — Region Table (amazonaws.cn) y AWS General Reference, endpoints de Amazon SES, consultado el 2026-10-10 |
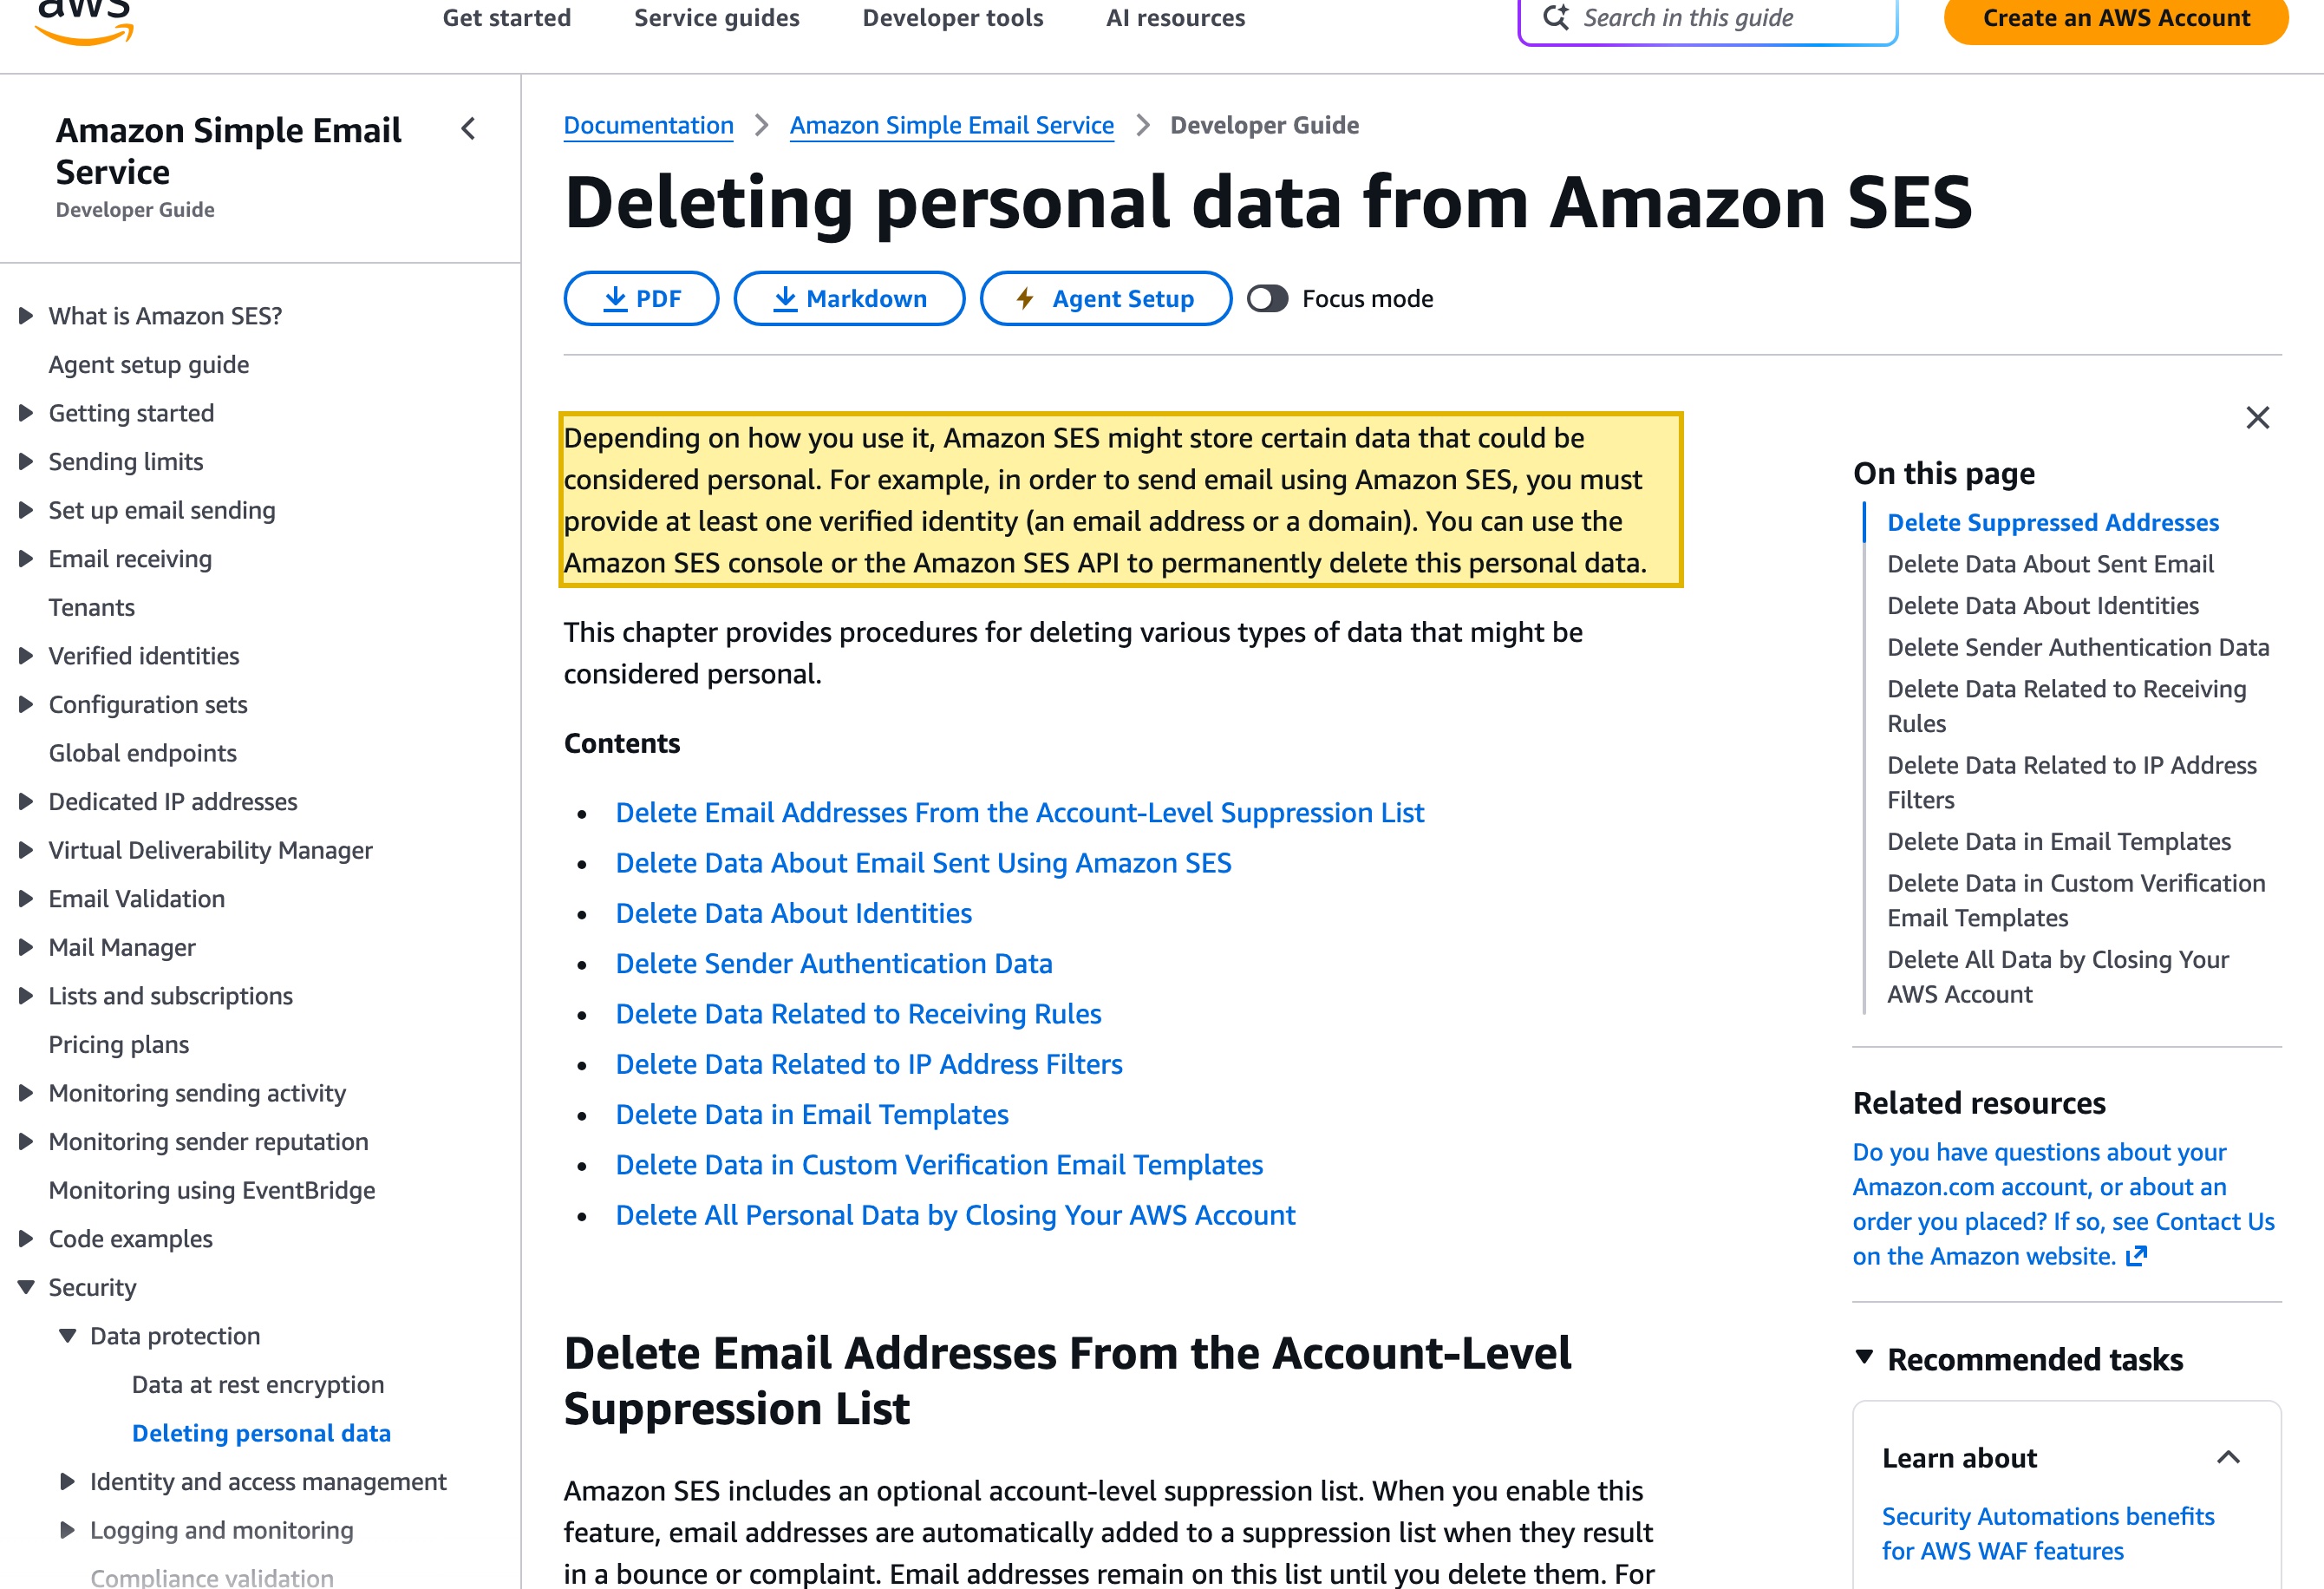
| Amazon SES almacena datos personales en el extranjero para enviar su correo — direcciones de destinatarios, registros de eventos e identidades. La propia guía para desarrolladores de SES afirma que el servicio “might store certain data that could be considered personal,” (podría almacenar ciertos datos que podrían considerarse personales) incluida una lista de supresión a nivel de cuenta en la que las direcciones “remain on this list until you delete them” (permanecen en esta lista hasta que usted las elimina) y datos de eventos que “also contains the email addresses of all the recipients the email was sent to.” (también contienen las direcciones de correo de todos los destinatarios a los que se envió el mensaje). | Amazon SES Developer Guide, «Deleting personal data from Amazon SES» (docs.aws.amazon.com), consultado el 2026-10-10 |
| Enviar a un destinatario en China a través de SES en el extranjero es una transferencia transfronteriza de datos personales. Subir la dirección de correo y el mensaje de un destinatario del continente a una región fuera de China activa los artículos 38 a 40 de la PIPL (数据出境): notificación, un consentimiento separado y un mecanismo de transferencia; el correo de marketing necesita además una base legal y el consentimiento conforme a los artículos 13 y 23 de la PIPL, y debe respetar la baja. | PIPL, artículos 38–40 y 13/23 — referencia de 21YunBox sobre transferencias transfronterizas de datos, consultado el 2026-10-10 |
| Un operador de infraestructuras de información críticas o un tratante de grandes volúmenes tiene un deber de almacenamiento dentro del país que una región de SES en el extranjero no puede cumplir. El artículo 39 de la Ley de Ciberseguridad (antes artículo 37) — la reforma de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo — exige que los datos personales generados en China se almacenen en China, y que cualquier exportación necesaria se autorice mediante una evaluación de seguridad. | Ley de Ciberseguridad, artículo 39 (antes artículo 37) — referencia de 21YunBox sobre la Ley de Ciberseguridad, consultado el 2026-10-10 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Si Amazon SES «funciona» en China continental es una cuestión de cumplimiento antes que de red, y para una API de correo transaccional la forma es concreta: no si puede llamar al endpoint, sino qué ocurre cuando le entrega las direcciones de correo de sus destinatarios en China y el mensaje que quiere que se entregue. Amazon SES es un servicio de correo solo de envío — usted le pasa una dirección de destinatario y el cuerpo completo (códigos de un solo uso, restablecimientos de contraseña, confirmaciones de pedido y de envío, avisos de cuenta, marketing) y él lo envía desde una región de AWS. No existe ninguna región de Amazon SES dentro de China continental, y SES no está presente ni siquiera en la partición independiente de AWS China — su tabla de regiones de China enumera Amazon SNS, SQS y MQ en Pekín y Ningxia, pero no SES. Así, un remitente orientado a China llega a una región fuera de China, y se abren dos frentes a la vez: una transferencia transfronteriza de los datos personales de sus destinatarios — sus direcciones más lo que revele el contenido — y su contraparte en la entrega, conseguir que el correo llegue a los buzones del continente desde direcciones IP en el extranjero, además del deber de registro ICP de la aplicación que lo desencadena.
Amazon SES en China de un vistazo
| Qué lo decide | En los propios términos de Amazon SES — y la ley china |
|---|---|
| Lo que envía para que se entregue | Amazon SES es una API de correo solo de envío — usted le entrega la dirección de correo del destinatario y el mensaje completo: códigos de un solo uso, restablecimientos de contraseña, confirmaciones de pedido y de envío, avisos de cuenta, marketing. La dirección es un dato personal, y el cuerpo transporta lo que revele — un pedido, un saldo, un aviso de salud o financiero. Esa es exactamente la carga que un servicio de correo transaccional existe para mover. |
| Dónde se trata | No existe ninguna región de Amazon SES dentro de China continental — ni siquiera en la partición independiente de AWS China. La propia tabla de regiones de China de AWS enumera Amazon SNS, SQS y MQ en Pekín y Ningxia, pero ni SES ni Pinpoint, y la lista de endpoints de ninguna de las dos regiones de China incluye un host email/email-smtp. Por tanto, un remitente orientado a China llega a una región de AWS fuera de China, de modo que cada dirección de destinatario y cada mensaje cruzan la frontera — una transferencia transfronteriza de datos personales conforme a los artículos 38 a 40 de la PIPL (数据出境). |
| Conservación — listas de supresión, registros de eventos, identidades | Según la propia guía para desarrolladores de SES, el servicio “might store certain data that could be considered personal” (podría almacenar ciertos datos que podrían considerarse personales): una lista de supresión a nivel de cuenta con direcciones de destinatarios que “remain on this list until you delete them” (permanecen en esta lista hasta que usted las elimina), datos de eventos (entregas, aperturas, clics) que “also contains the email addresses of all the recipients” (también contienen las direcciones de correo de todos los destinatarios) y sus identidades de envío. Al cerrar la cuenta, AWS indica que esos datos quedan “retained for 90 days” (conservados durante 90 días). Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, mantenerlos en China es además un deber de almacenamiento (artículo 39 de la Ley de Ciberseguridad, antes artículo 37). |
| Entregabilidad en buzones de China y consentimiento para marketing | Llegar a la API es fácil; conseguir que el correo entre en los buzones del continente (QQ, 163, Sina) desde direcciones IP en el extranjero es un obstáculo aparte — los remitentes extranjeros sufren de forma habitual limitaciones de envío y filtrado, y necesitan dominios autenticados (SPF, DKIM, DMARC) y una reputación de envío consolidada. El correo de marketing y comercial necesita además una base legal y el consentimiento conforme a los artículos 13 y 23 de la PIPL, y debe respetar la baja (opt-out). |
| La accesibilidad no es lo que está en juego | La API es accesible desde China; esa no es la cuestión. La medida legal es encaminar el correo destinado a China por una ruta conforme dentro del país / entregable en China, minimizar los datos personales de los destinatarios que envía, mantener el consentimiento de los artículos 13/23 y contar con una base transfronteriza legal para todo lo que siga saliendo — no hacer accesible la API en el extranjero. La aplicación que desencadena el correo sigue necesitando un registro ICP y una entrega dentro del país. |
Lo que realmente le entrega — los datos de contacto y el contenido de sus destinatarios
Empiece por lo que realmente es una llamada a SES. Amazon SES no entrega una referencia a un mensaje guardado en un lugar seguro; entrega el propio mensaje. Usted le entrega la dirección de correo del destinatario y el cuerpo completo, y la exposición está en ambos — la dirección es un dato personal, y el contenido es lo que ese mensaje revele. Las tareas para las que existe SES son las sensibles: códigos de un solo uso y restablecimientos de contraseña, confirmaciones de pedido y de envío, facturas y recibos, avisos de cuenta y de seguridad, y marketing. Cada una de ellas transporta los datos de contacto de una persona real, y muchas llevan más dentro del cuerpo — un historial de pedidos, un saldo de cuenta, un aviso médico o financiero.
Luego viene la parte que los equipos olvidan: SES conserva datos después del envío. Según la propia guía para desarrolladores de AWS, Amazon SES “might store certain data that could be considered personal” (podría almacenar ciertos datos que podrían considerarse personales). Mantiene una lista de supresión a nivel de cuenta — direcciones que rebotaron o presentaron quejas — cuyas entradas “remain on this list until you delete them” (permanecen en esta lista hasta que usted las elimina). Mediante conjuntos de configuración y destinos de eventos emite datos de eventos (entregas, aperturas, clics) que, en palabras de AWS, “typically contains your email address and the IP address the email was sent from” (normalmente contienen su dirección de correo y la dirección IP desde la que se envió el mensaje) y “also contains the email addresses of all the recipients the email was sent to” (también contienen las direcciones de correo de todos los destinatarios a los que se envió), y que se transmiten a servicios como Amazon S3, OpenSearch o Redshift. Almacena sus identidades de envío (las direcciones y los dominios desde los que envía). Y, al cerrar la cuenta, AWS indica que los datos quedan “retained for 90 days” (conservados durante 90 días). Nada de esto es entrenamiento de modelos — SES se limita a enviar correo, no es un servicio de IA —, pero todo ello son datos personales de sus destinatarios, conservados en una región de AWS fuera de China.
¿Adónde van? A una región de AWS fuera de China. No existe ninguna región de Amazon SES dentro de China continental, y — el matiz que hace tropezar a los equipos — SES no está disponible ni siquiera en la partición independiente de AWS China. AWS mantiene esa partición (la región de Pekín, explotada por Beijing Sinnet Technology Co., Ltd., y la región de Ningxia, por Ningxia Western Cloud Data Technology Co., Ltd.), y su propia tabla de regiones de China enumera allí servicios de mensajería como Amazon SNS, SQS y MQ — pero Amazon SES no figura, como tampoco Pinpoint, y la lista de endpoints de ninguna de las dos regiones de China incluye un host email o email-smtp. Así que la jugada de «usar sin más la partición de China», que funciona para algunos servicios de AWS, no funciona para SES (consulte ¿Funciona AWS en China? para la estructura de partición de dos puertas), exactamente igual que no funciona para Amazon Translate. Un remitente orientado a China llega a una región fuera del continente, y los datos de los destinatarios — direcciones, contenido, listas de supresión, registros de eventos — se tratan y conservan en el extranjero.
Es una transferencia transfronteriza — y, en el correo, una cuestión de entregabilidad
Como la dirección del destinatario y el mensaje salen de China para ser tratados y enviados, entregarlos a Amazon SES es una transferencia transfronteriza de datos personales, no un detalle de enrutamiento. El deber recae en usted como responsable del tratamiento, no en AWS como encargado. Los artículos 38 a 40 de la PIPL exigen que, antes de enviar datos personales al extranjero, usted notifique, obtenga un consentimiento separado, distinto de cualquier aceptación general del uso de su producto, y establezca un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Cuando el mensaje que envía es marketing u otra comunicación comercial, los artículos 13 y 23 de la PIPL añaden una base legal y el consentimiento para el propio envío, y usted debe respetar la baja. Cuando el contenido incluye información personal sensible — un aviso de salud, financiero o de identidad —, el artículo 28 añade un consentimiento separado y una evaluación de impacto previa. Por encima de ciertos umbrales, las exportaciones realmente necesarias pasan además por la evaluación de seguridad para la exportación de datos de China (数据出境安全评估) antes de que nada salga.
La residencia es la otra mitad. Si su organización es un operador de infraestructuras de información críticas — o un tratante de grandes volúmenes de datos personales —, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la reforma de 2025 de la Ley de Ciberseguridad, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo) exige que los datos personales generados en China se almacenen en China, y que cualquier exportación realmente necesaria se autorice mediante una evaluación de seguridad (véase también el artículo 40 de la PIPL). Un servicio solo de envío que conserva su lista de supresión y sus registros de eventos en una región en el extranjero choca de lleno con ese deber.
En el correo hay un segundo frente, práctico, allí donde los SMS se toparían con un régimen de licencias de telecomunicaciones: la entregabilidad. Llegar a SES es trivial, pero conseguir que el correo sea aceptado en los grandes buzones del continente — QQ, 163, Sina y los ecosistemas de Tencent y NetEase — desde una IP en el extranjero es un problema en sí mismo. Esos proveedores limitan y filtran habitualmente a los remitentes extranjeros desconocidos, de modo que un envío de SES desde el extranjero que técnicamente sale puede aun así retrasarse, acabar en la carpeta de spam o ser rechazado. Nada de esto depende de la rapidez con que responde la API; depende de dónde se tratan y conservan los datos de los destinatarios, con qué base legal y de si el correo se entrega por una ruta que los buzones de China aceptan. Por eso esta página no publica ninguna cifra de latencia ni de entregabilidad en China para Amazon SES: la velocidad no es el eje de una decisión que depende de la residencia, la transferencia transfronteriza y la entrega.
Llegar a la API no es la cuestión — una ruta de entrega conforme dentro del país, sí
El reflejo es apuntar SES a la región más cercana — Tokio, Singapur, Hong Kong — y dar el problema por resuelto con la distancia. Pero todas las regiones de Amazon SES están fuera de China continental, de modo que una más cercana cambia la latencia, no la ley: la dirección del destinatario y el mensaje siguen cruzando la frontera, siguen tratándose en el extranjero, y la lista de supresión y los registros de eventos siguen conservándose allí. Una región más cercana no es una región dentro del país, y Hong Kong es una jurisdicción distinta del continente a efectos de exportación de datos.
Así que las palancas honestas son estas, y ninguna es «hacer accesible la API en el extranjero». Primero, como SES no ofrece ninguna región en China continental ni ninguna versión autoalojada, la opción duradera para el correo destinado a China es una ruta conforme dentro del país / entregable en China — un servicio de correo o de notificaciones residente en China que mantiene los datos de los destinatarios en el continente y entrega por una ruta que aceptan los grandes proveedores de buzones —, mientras usted conserva Amazon SES para los mercados a los que ya sirve. Segundo, minimizar y obtener el consentimiento: envíe el mínimo de datos personales de los destinatarios que el mensaje necesite, obtenga el consentimiento de los artículos 13/23 para todo lo que sea marketing y respete la baja, y mantenga una base transfronteriza legal para todo lo que siga saliendo. Tercero, deje las conclusiones sobre licencias y derecho en manos de su asesoría legal: 21YunBox es consultivo sobre qué base legal y qué operador dentro del país encajan en su caso — no posee ni da a entender que posea una licencia china de telecomunicaciones o de mensajería. Lo que nada de esto es: una vía que, de todos modos, envía al extranjero los datos de los destinatarios y lo presenta como local.
Esto es un mapa de riesgo, no un veredicto de que Amazon SES esté «bloqueado» o sea «ilegal». Cuáles de estas obligaciones le afectan depende de su entidad, de los datos de los destinatarios y del contenido que transporta su correo, de su papel según el derecho chino y de quiénes son sus usuarios — conviene concretar los detalles con su asesoría legal antes de que su cadena de mensajería dependa de ello.
La vía legal — cartografiar, localizar, entregar
Existe una manera conforme de enviar correo transaccional y de marketing a un público en China, y tiene una forma concreta.
Primero, cartografiar. Nuestro equipo de cumplimiento para China traza qué correo pasa hoy realmente por Amazon SES — qué mensajes llegan a destinatarios en China, qué datos personales de contacto y qué contenido transporta cada uno, cuáles llegan a una región fuera de China, qué conserva SES (listas de supresión, registros de eventos, identidades), la base de consentimiento para todo lo que sea marketing y dónde le falta una base legal para el tramo transfronterizo. Nosotros construimos el panorama técnico; las conclusiones jurídicas se concretan con su asesoría legal.
Después, localizar. Cuando el correo destinado a China tiene que funcionar sobre una base china, trasladamos su entrega a una ruta conforme dentro del país / entregable en China — un servicio de correo o de notificaciones residente en China, con los datos de los destinatarios conservados en el continente y entregados por una ruta que los buzones del continente aceptan —, minimizamos los datos personales de los destinatarios que envía y mantenemos el consentimiento de los artículos 13/23 y la baja. Localizar significa que los datos de contacto y el contenido de los mensajes de sus usuarios en China dejan de salir del país por defecto — nunca una vía que, de todos modos, los envíe al extranjero. Usted conserva Amazon SES para los mercados y los mensajes en los que ya le sirve.
Por último, entregar. El sitio o la aplicación orientados a China que desencadenan y gestionan el correo son en sí mismos un servicio público en el continente, de modo que conllevan un deber de registro ICP y necesitan una entrega conforme dentro del país. 21YunBox los entrega dentro del país — el 21YunBox Optimizer —, situado por delante del origen que ya utiliza, sin reconstruir y sin cambiar de plataforma. El resultado es un producto orientado a China cuya mensajería y cuya entrega funcionan de forma legal y conforme para sus usuarios en China. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión: encaminamos el correo destinado a China por una ruta consentida y dentro del país, entregamos dentro del país y nunca sacamos datos personales de China subrepticiamente. Somos una capa de cumplimiento y un socio de AWS, no un competidor ni una migración.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Las medidas de evaluación de seguridad para la exportación de datos de China
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Está disponible Amazon SES en China continental?
La API y el SMTP de Amazon SES son accesibles desde el continente — no es un servicio que China bloquee por completo, así que la disponibilidad no es el obstáculo. Pero SES no opera ninguna región de envío en China continental, y no está presente ni siquiera en la partición independiente de AWS China (la tabla de regiones enumera Amazon SNS, SQS y MQ en Pekín/Ningxia, no SES). Por tanto, las direcciones de los destinatarios y el contenido de los mensajes que envía se tratan en una región de AWS fuera de China, y conseguir que el correo llegue a los buzones del continente (QQ, 163, Sina) desde direcciones IP en el extranjero es un obstáculo operativo aparte. Trate los detalles como un riesgo que debe confirmar con su asesoría legal.
¿Enviar correo a destinatarios en China a través de Amazon SES es una transferencia transfronteriza?
Sí. Como SES envía desde una región fuera de China, la dirección de correo del destinatario y el mensaje — junto con la lista de supresión y los registros de eventos que SES conserva — se tratan y almacenan en el extranjero, lo que constituye una transferencia transfronteriza (数据出境) conforme a los artículos 38 a 40 de la PIPL: notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación). El correo de marketing necesita además una base legal y el consentimiento conforme a los artículos 13 y 23, y debe respetar la baja. Para un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) añade un deber de almacenamiento dentro del país. Confirme sus obligaciones exactas con su asesoría legal.
¿Puedo simplemente activar una región de China en Amazon SES?
No. No existe ninguna región de Amazon SES en China continental que activar — ni en las regiones globales de AWS ni en su partición de China, donde AWS no ofrece ningún servicio equivalente de correo solo de envío. Mantener conforme el tramo de China significa encaminar el correo destinado a China por una ruta de correo conforme dentro del país / entregable en China, minimizar los datos personales de los destinatarios que envía y mantener el consentimiento exigido, mientras conserva SES para sus demás mercados — y entregar dentro del país, sobre infraestructura con registro ICP, la aplicación orientada a China que desencadena el correo. 21YunBox cartografía esa división y entrega dentro del país; no es una forma de esquivar las normas chinas de exportación de datos.


