Amazon SESは中国本土で使えるか:PIPLの越境、受信者データ、配信のコンプライアンス
Amazon SESは中国本土のリージョンを持ちません——AWSの中国パーティションにさえありません——ですから中国で配信するために送る受信者アドレスとメッセージ内容は非中国のAWSリージョンで処理されます:受信者の個人情報のPIPLの越境移転であり、サプレッションリストとイベントログはオフショアに保持され、本土のメールボックスへの到達性は別のハードルです。Amazon SESの越境・国内保存・中国国内配信の問いを、コンプライアンス起点で読み解きます。
Amazon SESは中国本土で使えるか
Amazon SESは中国から呼び出せます——しかし中国本土のリージョンを動かしていないので、配信のために手渡す受信者アドレスとメッセージ内容はオフショアで処理されます:貴社の中国ユーザーの個人情報のPIPLの越境移転です。
Amazon SESは送信専用のメールAPIです——受信者のメールアドレスと本文全体(ワンタイムパスコード、パスワードリセット、注文とアカウントの通知、マーケティング)を渡すと、非中国のAWSリージョンから送信します。SESはAWSの別個の中国パーティションにさえ不在です——Region Tableは北京/寧夏にAmazon SNS、SQS、MQを挙げますが、SESはありません——ですからすべての送信は、受信者の個人情報のPIPLの越境移転(英語)(第38〜40条)です;SES自身の開発者ガイドによれば、それはそのデータをオフショアに保持もします——受信者アドレスのサプレッションリスト、「メールが送られたすべての受信者のメールアドレス」を含むイベントログ、そして送信アイデンティティ。マーケティングメールはさらに適法な根拠と同意(PIPL 第13条/第23条)を必要とし;CIIOまたは大量取扱者には、サイバーセキュリティ法 第39条(旧第37条)が中国国内での保存の義務を加えます。合法的なレバーは、中国の受信者向けメールを法令適合の中国国内/中国配信可能な経路に乗せ、受信者のPIIを最小化し、同意を保つことであって——オフショアのAPIを到達可能にすることではありません。
これはリスクの見取り図であって判定ではありません——どの義務が効くかは、貴社の法人、データ、利用者によって変わり、専門家と確定させる価値があります。当社の中国チームがリスクを整理します →
コンプライアンス・スナップショット
- ✕ 中国本土にAmazon SESのリージョンはない——AWSの中国パーティションにさえ。
- ! 受信者アドレス+内容がオフショアへ行く——PIPLの越境移転(第38〜40条)。
- ! SESは受信者データをオフショアに保持する:サプレッションリスト、イベントログ、アイデンティティ。
- ! オフショアのIPは本土メールボックスのフィルタに直面;マーケティングは同意が必要(PIPL 第13条/第23条)。
- ✓ 法令に沿った経路:法令適合の中国国内の配信経路+同意+ICP備案済みの配信。
Amazon SESの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| Amazon SESは中国本土のリージョンを持たない——AWSの別個の中国パーティションにさえ。 AWSの「Amazon Web Services in China」Region Tableは、北京(Sinnetが運用)と寧夏(NWCDが運用)のリージョンにAmazon SNS、SQS、MQを挙げるが、Amazon SESもPinpointもなく、どちらの中国リージョンのエンドポイントリストもメール/email-smtpのホストを持たない——ですから中国向けの送信者は非中国のAWSリージョンに到達する。 | Amazon Web Services in China — Region Table (amazonaws.cn) & AWS General Reference, Amazon SES endpoints、2026-10-10 取得 |
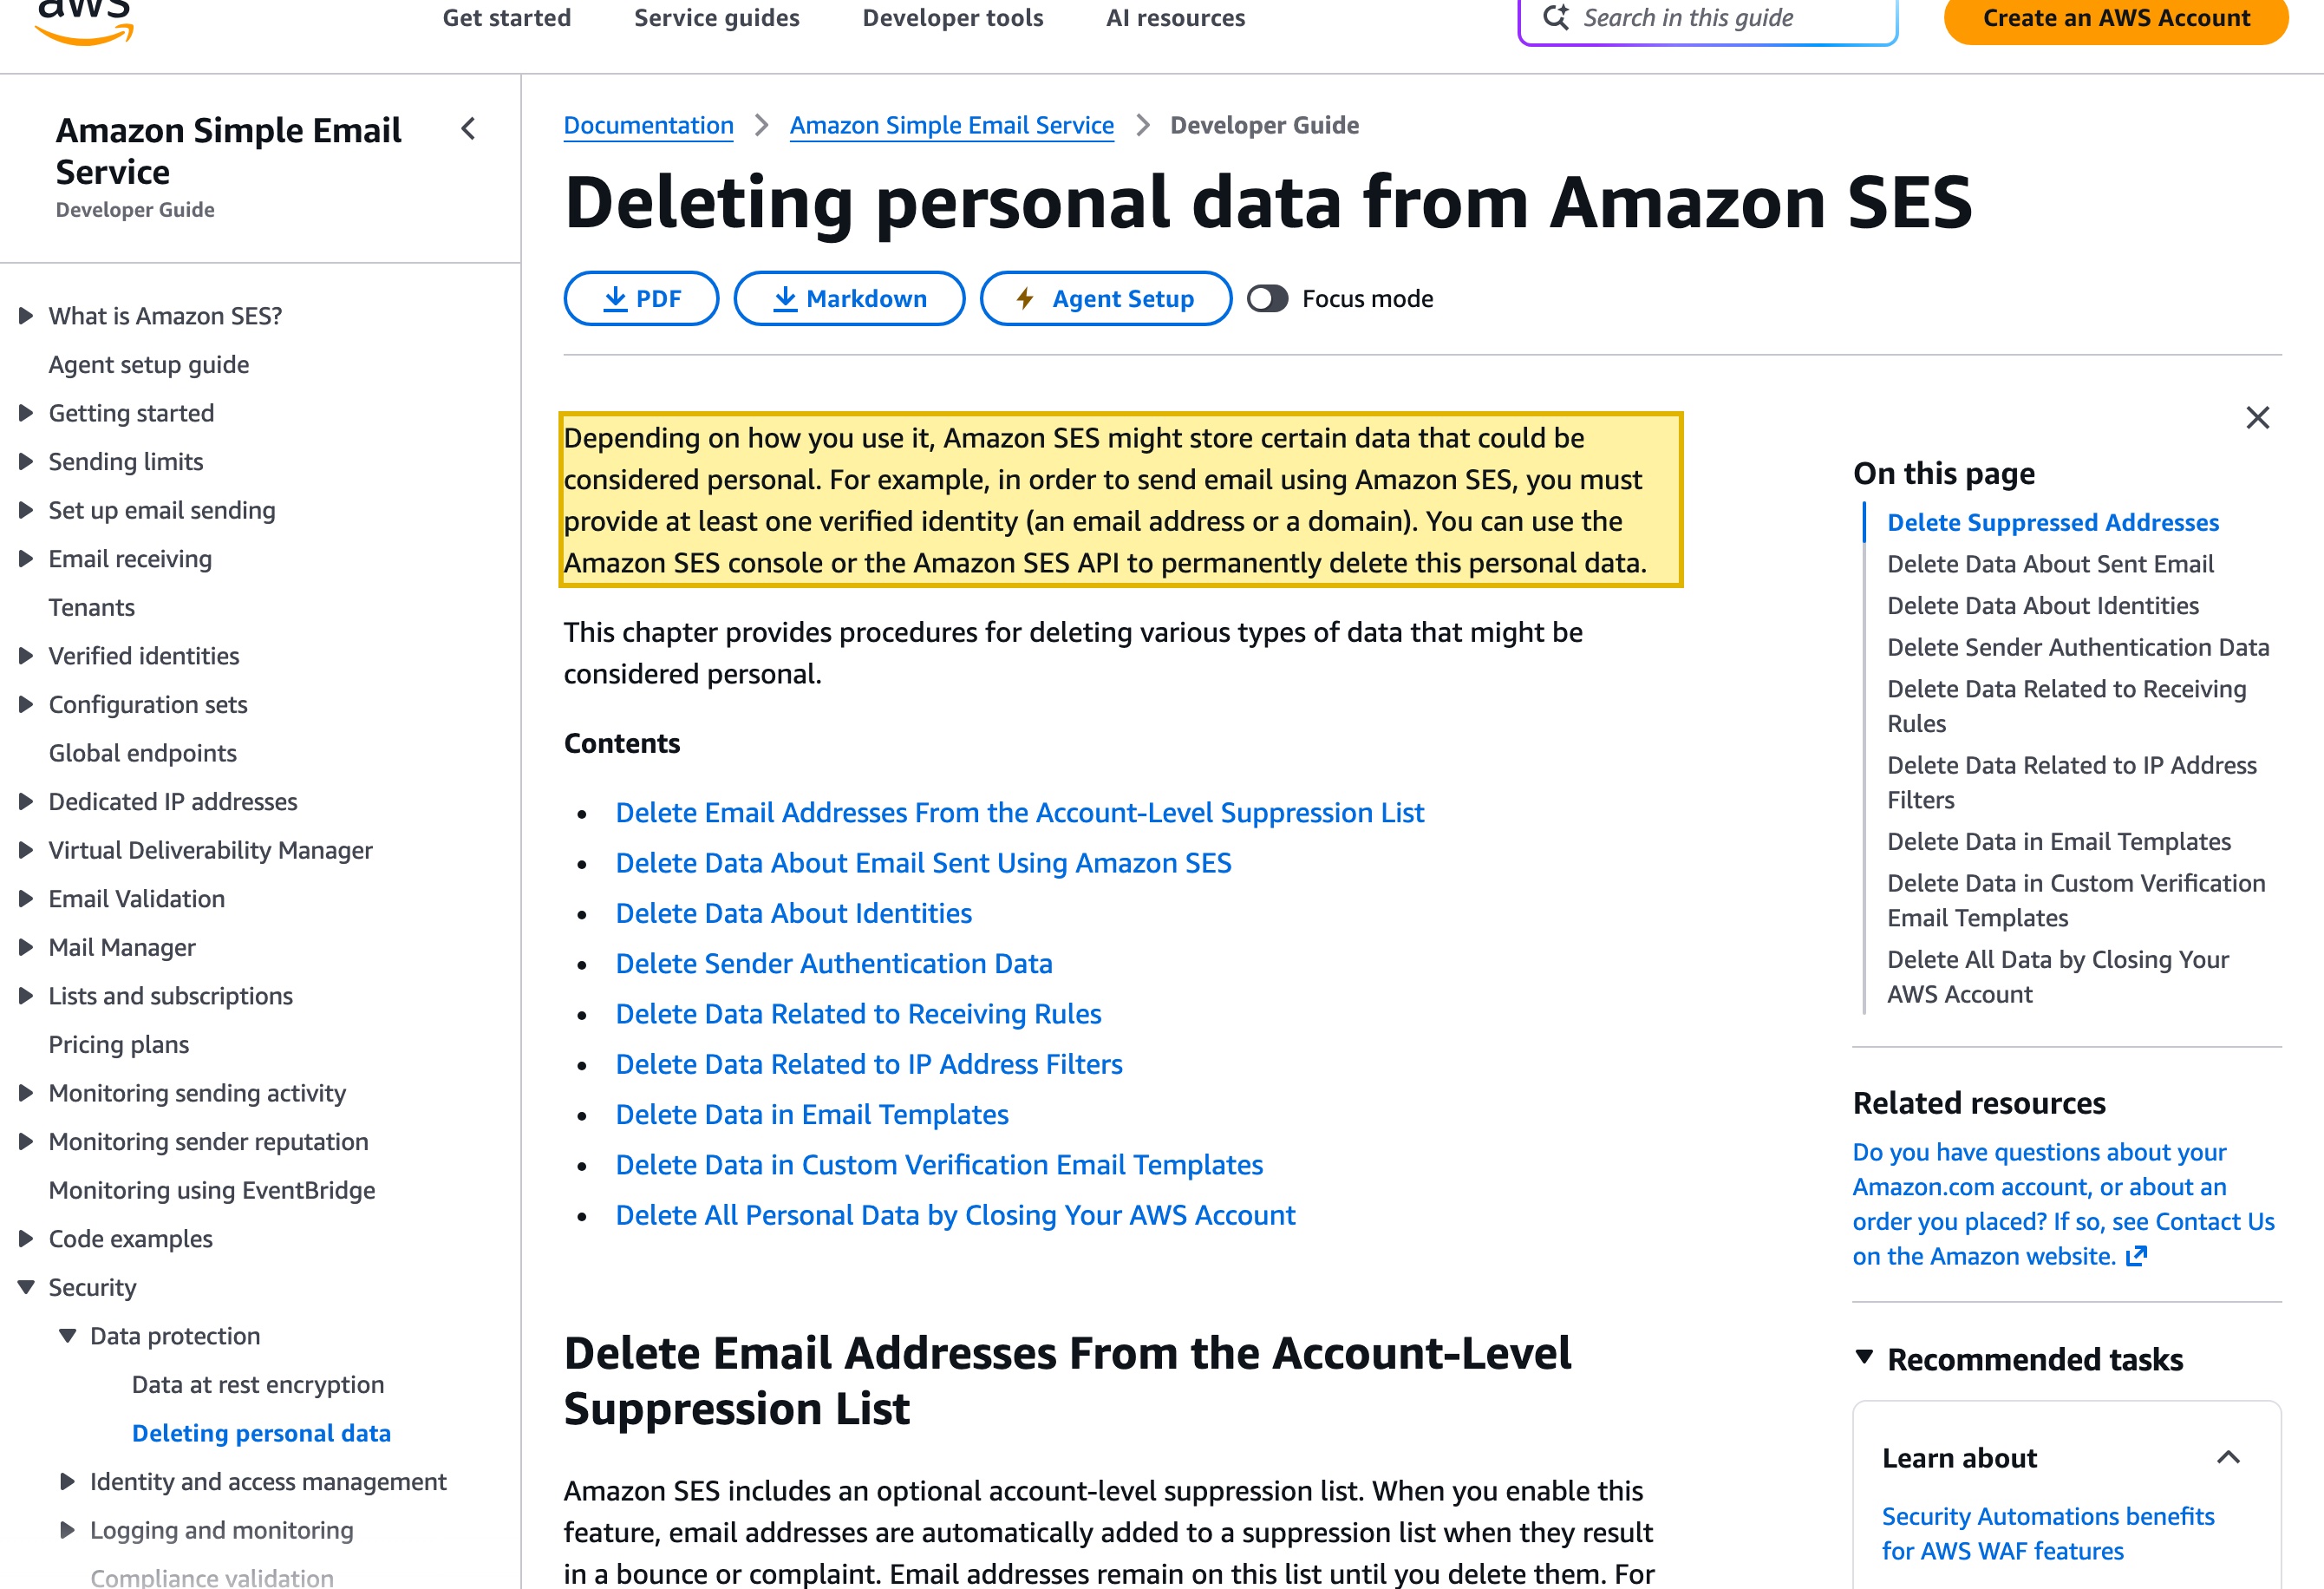
| Amazon SESはメールを送るために個人データをオフショアに保存する——受信者アドレス、イベントログ、アイデンティティ。 SES自身の開発者ガイドは、「個人とみなされ得る特定のデータを保存し得る」と述べ、削除するまでアドレスが「このリストに残る」アカウントレベルのサプレッションリストや、「メールが送られたすべての受信者のメールアドレスも含む」イベントデータを含む。 | Amazon SES Developer Guide, 「Deleting personal data from Amazon SES」 (docs.aws.amazon.com)、2026-10-10 取得 |
| オフショアのSESを通じて中国の受信者に送ることは、個人情報の越境移転である。 本土の受信者のメールアドレスとメッセージを非中国のリージョンへアップロードすることは、PIPL 第38〜40条(数据出境)を発動させる:通知、個別の同意、移転メカニズム;マーケティングメールはさらに、PIPL 第13条・第23条の下での適法な根拠と同意を必要とし、オプトアウトを尊重しなければならない。 | PIPL 第38〜40条・第13条/第23条 — 21YunBox 越境データ移転 参照、2026-10-10 取得 |
| CIIOまたは大量取扱者は、オフショアのSESリージョンには満たせない中国国内での保存の義務を負う。 サイバーセキュリティ法 第39条(旧第37条)——2026年1月1日施行の2025年改正が、データ国内保存の条文を第37条から第39条へ番号変更、実質は不変——は、中国で生成された個人情報を中国に保存し、必要な輸出は安全評価でクリアすることを求める。 | サイバーセキュリティ法 第39条(旧第37条) — 21YunBox サイバーセキュリティ法 参照、2026-10-10 取得 |
情報源は21YunBox コンプライアンスチームが2026年10月10日に確認しました。
Amazon SESが中国本土で「使える」かは、ネットワークの問いである前にコンプライアンスの問いであり、トランザクションメールのAPIにとってその形は具体的です:エンドポイントを呼び出せるかではなく、貴社の中国の受信者のメールアドレスと配信したいメッセージを手渡したときに何が起こるか、です。Amazon SESは送信専用のメールサービスです——受信者アドレスと本文全体(ワンタイムパスコード、パスワードリセット、注文と配送の確認、アカウント通知、マーケティング)を渡すと、AWSのリージョンから送信します。中国本土の中にAmazon SESのリージョンはなく、SESはAWSの別個の中国パーティションにさえありません——その中国Region Tableは北京と寧夏にAmazon SNS、SQS、MQを挙げますが、SESは挙げません。ですから中国向けの送信者は非中国のリージョンに到達し、二つの区間が一度に開きます:受信者の個人情報——アドレスと、内容が明かすすべて——の越境移転と、その配信の対になる部分、オフショアのIPから本土のメールボックスへメールを入れること、それにそれを起動するアプリのICPの義務です。
中国でのAmazon SES:ひと目で
| 決め手 | Amazon SES自身の言葉では——そして中国の法では |
|---|---|
| 配信のために何を送るか | Amazon SESは送信専用のメールAPIです——受信者のメールアドレスと本文全体を手渡します:ワンタイムパスコード、パスワードリセット、注文と配送の確認、アカウント通知、マーケティング。アドレスは個人情報であり、本文はそれが明かすもの——注文、残高、健康や金融の通知——を帯びます。それはまさに、トランザクションメールのサービスが動かすために存在するペイロードです。 |
| どこで処理されるか | 中国本土の中にAmazon SESのリージョンはありません——AWSの別個の中国パーティションにさえ。AWS自身の中国Region Tableは北京と寧夏にAmazon SNS、SQS、MQを挙げますが、SESもPinpointもなく、どちらの中国リージョンのエンドポイントリストもメール/email-smtpのホストを持ちません。ですから中国向けの送信者は非中国のAWSリージョンに到達し、すべての受信者アドレスとメッセージが国境を越えます——PIPL 第38〜40条の下での個人情報の越境移転(数据出境)。 |
| 保持——サプレッションリスト、イベントログ、アイデンティティ | SES自身の開発者ガイドによれば「個人とみなされ得る特定のデータを保存し得る」:削除するまで「このリストに残る」受信者アドレスのアカウントレベルのサプレッションリスト、「メールが送られたすべての受信者のメールアドレスも含む」イベントデータ(配信、開封、クリック)、そして送信アイデンティティ。アカウント閉鎖時、そのデータは「90日間保持される」。CIIOまたは大量取扱者には、それを中国に保つこともまた保存の義務です(サイバーセキュリティ法 第39条、旧第37条(英語))。 |
| 本土メールボックスへの到達性&マーケティングの同意 | APIに到達するのは容易です;オフショアのIPから本土のメールボックス(QQ、163、Sina)へメールを入れることは別のハードルです——外国の送信者は日常的にスロットリングされフィルタされ、認証されたドメイン(SPF、DKIM、DMARC)とウォームアップされた評価を必要とします。マーケティングと商業メールはさらに、PIPL 第13条・第23条の下での適法な根拠と同意を必要とし、オプトアウトを尊重しなければなりません。 |
| 到達性は軸ではない | APIは中国から到達できます;それは問いではありません。合法的な動きは、中国の受信者向けメールを法令適合の中国国内/中国配信可能な経路を通じてルーティングし、送る受信者のPIIを最小化し、第13条/第23条の同意を保ち、それでも国を出るものについては適法な越境の根拠を持つことであって——オフショアのAPIを到達可能にすることではありません。メールを起動するアプリは依然としてICP備案と中国国内からの配信を負います。 |
実際に何を手渡すのか——受信者の連絡先データと内容
SESの呼び出しが実際に何であるかから始めましょう。Amazon SESは、どこか安全な場所に保持されたメッセージへの参照を配信するのではありません;メッセージそのものを配信します。受信者のメールアドレスと本文全体を手渡し、露出はその両方です——アドレスは個人情報、内容はそのメッセージが明かすものです。SESが存在するジョブはセンシティブなものです:ワンタイムパスコードとパスワードリセット、注文と配送の確認、請求書と領収書、アカウントとセキュリティの通知、そしてマーケティング。それぞれが実在の人物の連絡先の詳細を帯び、多くは本文の中にさらに——注文履歴、口座残高、医療または金融の通知——を帯びます。
次に、チームが忘れる部分:SESは送信後もデータを保持します。AWS自身の開発者ガイドによれば、Amazon SESは”might store certain data that could be considered personal.”(個人とみなされ得る特定のデータを保存し得る。)それはアカウントレベルのサプレッションリスト——バウンスまたは苦情のあったアドレス——を維持し、そのエントリは”remain on this list until you delete them.”(削除するまでこのリストに残る。)設定セットとイベント宛先を通じて、イベントデータ(配信、開封、クリック)を送出し、AWSの言葉で”typically contains your email address and the IP address the email was sent from”(通常、貴方のメールアドレスとメールが送られたIPアドレスを含む)、そして”also contains the email addresses of all the recipients the email was sent to,“(メールが送られたすべての受信者のメールアドレスも含む)、Amazon S3、OpenSearch、Redshiftのようなサービスへストリームされます。送信アイデンティティ(送信元のアドレスとドメイン)も保存します。そしてアカウント閉鎖時、AWSはデータが”retained for 90 days”(90日間保持される)と述べます。これらのいずれもモデル訓練ではありません——SESはAIサービスではなくリレーです——しかしそのすべてが貴社の受信者の個人情報で、非中国のAWSリージョンに保持されます。
どこへ行くのか?非中国のAWSリージョンへ。中国本土の中にAmazon SESのリージョンはなく——そしてチームをつまずかせるニュアンス——SESはAWSの別個の中国パーティションにさえ利用できません。AWSはそのパーティション(Beijing Sinnet Technology Co., Ltd.が運用する北京リージョンとNingxia Western Cloud Data Technology Co., Ltd.が運用する寧夏リージョン)を運営し、自身の中国Region TableはAmazon SNS、SQS、MQのようなメッセージングサービスをそこに挙げます——しかしAmazon SESは不在で、Pinpointも同様、どちらの中国リージョンのエンドポイントリストもメールまたはemail-smtpのホストを持ちません。ですから一部のAWSサービスで通用する「中国パーティションを使うだけ」の動きは、SESには通用しません(二つの扉のパーティション構造については*AWSは中国で使えるか?*を参照(英語))、ちょうどAmazon Translateに通用しないのと同じです。中国向けの送信者は本土の外のリージョンに到達し、受信者データ——アドレス、内容、サプレッションリスト、イベントログ——はオフショアで処理・保持されます。
それは越境移転であり——メールにとっては到達性の問いでもある
受信者のアドレスとメッセージが処理・送信されるために中国を出るため、それをAmazon SESへ手渡すことは、ルーティングの細部ではなく個人情報の越境移転(英語)です。義務は、処理者であるAWSではなく、取扱者である貴社にあります。PIPL 第38〜40条は、個人情報が国外へ送られる前に、通知を行い、貴社の製品を使うことへの一般的な合意とは別個の個別の同意を取得し、移転メカニズムのいずれか一つ——CACの安全評価、CAC標準契約、または認証——を整えることを求めます。送るメッセージがマーケティングやその他の商業的コミュニケーションである場合、PIPL 第13条・第23条は送信そのものについての適法な根拠と同意を加え、オプトアウトを尊重しなければなりません。内容がセンシティブ個人情報——健康、金融、アイデンティティの通知——を帯びる場合、第28条が個別の同意と事前の影響評価を加えます。一定の閾値を超える場合、本当に必要な輸出もまた、何かが国外へ出る前に中国のデータ越境安全評価(英語)(数据出境安全评估)を通ります。
国内保存はもう一方の半分です。貴社の組織が重要情報インフラ運営者——または大量の個人情報取扱者——である場合、サイバーセキュリティ法(英語)の第39条(旧第37条——2026年1月1日施行の2025年サイバーセキュリティ法改正が、データ国内保存の条文を第37条から第39条へ番号変更、実質は不変)は、中国で生成された個人情報を中国に保存することを求め、本当に必要な輸出は安全評価でクリアされます(PIPL 第40条も参照)。サプレッションリストとイベントログをオフショアのリージョンに保つ送信専用のサービスは、その義務とまさに緊張関係にあります。
メールには、SMSなら電信ライセンスの制度に出会う第二の実務的な区間があります:到達性です。SESに到達するのは些細です。しかし大手の本土メールボックス——QQ、163、Sina、そしてTencentとNetEaseのエコシステム——にオフショアのIPからメールを受け入れさせることは、それ自体の問題です。それらのプロバイダーは不慣れな外国の送信者を日常的にスロットリングしフィルタするので、技術的に国を出るオフショアのSES送信も、遅延したり、スパムフォルダに入れられたり、拒否されたりし得ます。これらのいずれも、APIがどれだけ速く応答するかには懸かりません;受信者データがどこで処理・保持されるか、どんな適法な根拠で、そしてメールが中国のメールボックスが受け入れる経路で配信されるかに懸かります。このため本ページはAmazon SESについて中国レイテンシや到達性の数字を公表しません:速度は、国内保存・越境移転・配信に懸かる判断の軸ではありません。
APIに到達することは問いではない——法令適合の中国国内の配信経路が問いだ
反射的に、SESを最寄りのリージョン——東京、シンガポール、香港——に向けて、距離を解決された問題として扱いたくなります。しかしすべてのAmazon SESリージョンは中国本土の外にあるので、より近いものはレイテンシを変えても、法を変えません:受信者のアドレスとメッセージは依然として国境を越えて運ばれ、依然としてオフショアで処理され、サプレッションリストとイベントログは依然としてそこに保持されます。より近いリージョンは中国国内のものではなく、香港はデータ越境の目的では本土と別の管轄です。
ですから正直なレバーは次のものであり、そのどれも「オフショアのAPIを到達可能にする」ではありません。第一に、SESは中国本土のリージョンもセルフホストのビルドも提供しないので、中国の受信者向けメールの耐久性のある選択肢は、法令適合の中国国内/中国配信可能な経路です——受信者データを本土に保ち、大手メールボックスのプロバイダーが受け入れる経路で配信する、中国在住のメールまたは通知のサービス——その一方で、Amazon SESをすでに役立っている市場のために使い続けます。第二に、最小化し同意を取得する:メッセージに必要な最小限の受信者PIIを送り、マーケティングについては第13条/第23条の同意を取得しオプトアウトを尊重し、それでも国を出るものについては適法な越境の根拠を保ちます。第三に、ライセンスと法的な結論は専門家のものとして扱う:21YunBoxは、どの適法な根拠とどの中国国内の事業者が貴社のケースに合うかについて助言的です——中国の電信またはメッセージングのライセンスを保持または暗示しません。これらのいずれでもないのは、いずれにせよ受信者データをオフショアへ送ってそれをローカルと称する仕組みです。
これはリスクの見取り図であって、Amazon SESが「ブロックされている」とか「違法だ」という判定ではありません。これらの義務のうちどれが効くかは、貴社の法人、メールが帯びる受信者データと内容、中国法上の役割、そして利用者が誰かによって変わります——メッセージングのパイプラインがそれに依存する前に、具体を専門家と確定させる価値があります。
法令に沿った経路——マッピング、ローカライズ、配信
中国向けの観客にトランザクションメールとマーケティングメールを送る法令適合の方法はあり、それには形があります。
まず、マッピング。当社の中国コンプライアンスチームが、今日どのメールがAmazon SESを通って実際に流れているか——どのメッセージが中国の受信者に届くか、それぞれがどんな連絡先PIIと内容を帯びるか、どれが非中国のリージョンに到達するか、SESが何を保持するか(サプレッションリスト、イベントログ、アイデンティティ)、マーケティングについての同意の根拠、そして越境区間について適法な根拠を欠くところ——を図にします。技術的な絵姿を当社が組み立て、法的な結論は貴社の専門家と確定します。
次に、ローカライズ。中国の受信者向けメールが中国の足場で動かなければならないところでは、その配信を法令適合の中国国内/中国配信可能な経路に移します——受信者データが本土に保持され、本土のメールボックスが受け入れる経路で配信される、中国在住のメールまたは通知のサービス——送る受信者のPIIを最小化し、第13条/第23条の同意とオプトアウトを保ちます。ローカライズとは、貴社の中国ユーザーの連絡先の詳細とメッセージ内容が既定で国を出るのをやめることを意味します——いずれにせよデータをオフショアへ送る仕組みではありません。Amazon SESは、すでに役立っている市場とメッセージのために使い続けます。
そして、配信。メールを起動し管理する中国向けのサイトやアプリは、それ自体が中国本土の公開サービスなので、ICP備案の義務を負い、法令に沿った中国国内からの配信を必要とします。21YunBoxがそれを中国国内で——21YunBox Optimizerを——貴社がすでに運用するオリジンの前段に置いて配信します——再設計も作り直しもありません。その結果は、中国の利用者に向けてメッセージングと配信の両方が合法的かつ法令に沿って動く中国向けの製品です。21YunBoxはいかなる種類の回避的手段も用いず、また推奨しません:中国の受信者向けメールを同意を取得した中国国内の経路に乗せ、中国国内で配信し、個人情報をひそかに中国の外へ移すことは決してしません。当社はAWSに対する法令適合のオーバーレイでありパートナーであって、競合でも移行でもありません。
関連する読み物:
よくあるご質問
Amazon SESは中国本土で利用できますか?
Amazon SESのAPIとSMTPは本土から到達できます——それは中国が全面的にブロックするサービスではないので、利用可能性は障害ではありません。しかしSESは中国本土の送信リージョンを動かしておらず、AWSの別個の中国パーティションにさえ不在です(Region Tableは北京/寧夏にAmazon SNS、SQS、MQを挙げ、SESはありません)。ですから送る受信者アドレスとメッセージ内容は非中国のAWSリージョンで処理され、オフショアのIPから本土のメールボックス(QQ、163、Sina)へメールを入れることは別の運用上のハードルです。具体は専門家と確認すべきリスクとして扱ってください。
Amazon SESを通じて中国の受信者にメールを送ることは越境移転ですか?
はい。SESは非中国のリージョンから送信するため、受信者のメールアドレスとメッセージ——それにSESが保持するサプレッションリストとイベントログ——は、オフショアで処理・保存されます。PIPL 第38〜40条の下での越境移転(数据出境)です:通知、個別の同意、そして移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)。マーケティングメールはまた、第13条・第23条の下での適法な根拠と同意を必要とし、オプトアウトを尊重しなければなりません。重要情報インフラ運営者には、サイバーセキュリティ法の第39条(旧第37条)が中国国内での保存の義務を加えます。正確な義務は専門家と確認してください。
Amazon SESで中国リージョンをオンにするだけではだめですか?
いいえ。オンにできる中国本土のAmazon SESのリージョンはありません——AWSのグローバルリージョンにも、AWSが同等の送信専用メールサービスを提供しない中国パーティションにも。中国の区間を法令適合に保つとは、中国の受信者向けメールを法令適合の中国国内/中国配信可能なメール経路を通じてルーティングし、送る受信者のPIIを最小化し、必要な同意を保つこと——その一方で、SESをほかの市場のために使い続け——そしてメールを起動する中国向けのアプリをICP備案済みのインフラで中国国内から配信することです。21YunBoxはその切り分けを整理し、中国国内で配信します;それは中国のデータ越境ルールを回り込む経路ではありません。


