¿Funciona New Relic en China? Residencia de los datos de telemetría y PIPL
New Relic no tiene ninguna región de datos dentro de China continental — almacena las métricas, eventos, registros y trazas que usted envía en EE. UU., la UE o Japón. Cuando esa telemetría lleva datos personales de usuarios chinos, enviarla al extranjero es una transferencia transfronteriza según la PIPL, y New Relic dice que la elección de residencia es suya. Una mirada, con el cumplimiento por delante, a dónde residen sus datos de observabilidad.
¿Funciona New Relic en China?
New Relic no tiene región de datos en China continental — almacena la telemetría que usted envía en EE. UU., la UE o Japón. En el momento en que esa telemetría lleva datos personales de sus usuarios chinos, enviarla a New Relic es una transferencia transfronteriza según la PIPL de China, y la propia documentación de New Relic dice que la decisión de residencia le corresponde a usted.
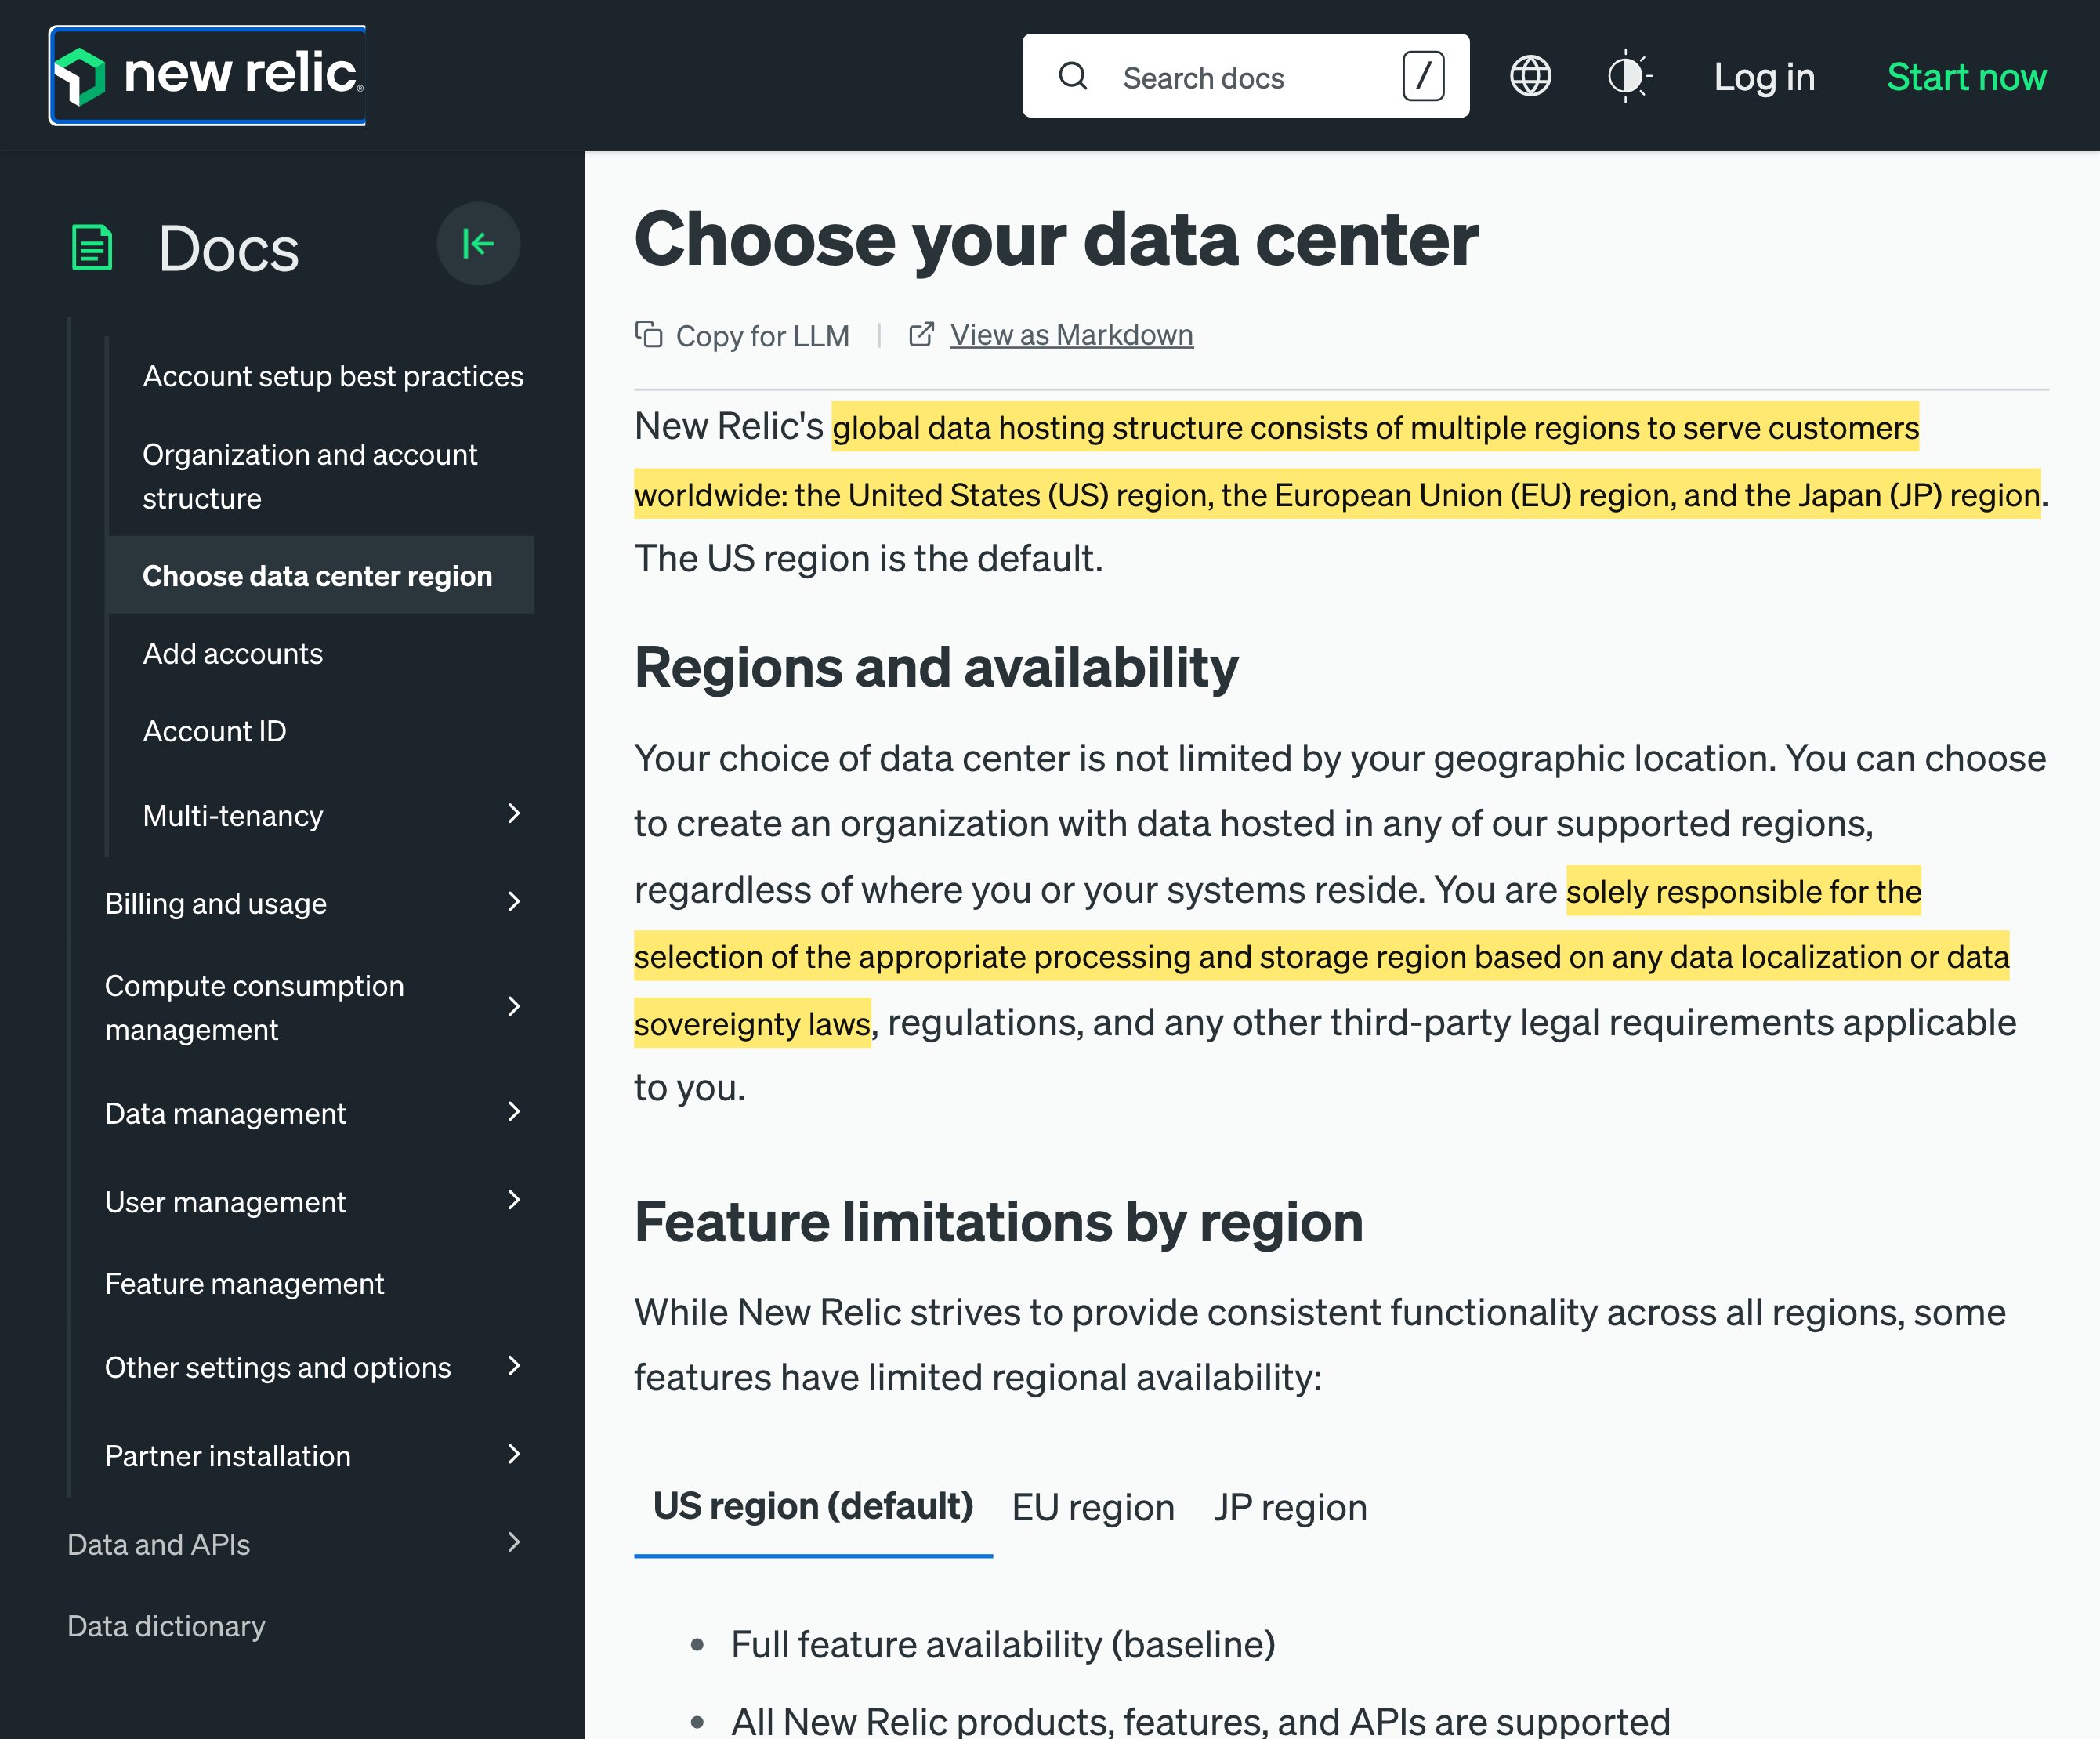
New Relic indica que su “global data hosting structure consists of multiple regions to serve customers worldwide: the United States (US) region, the European Union (EU) region, and the Japan (JP) region” — ninguna dentro del continente — y que “your Customer Data is stored in your selected region.” Sus agentes “do not collect any personal data” por defecto, pero los clientes pueden “configure metrics, events and traces to transmit personal data,” y los datos de observabilidad suelen llevar direcciones IP, IDs de usuario y atributos de las solicitudes. Envíelos al extranjero y será una transferencia transfronteriza de información personal que regula la PIPL (artículos 38–43), en servidores que nunca podrán estar en China. New Relic es telemetría de backend sin página pública, así que no necesita un registro ICP propio — eso recae sobre la aplicación que monitoriza. La tabla de abajo recoge la redacción de la propia New Relic y la regla que activa cada línea.
Esto es un mapa de riesgo, no un veredicto — qué cuenta como dato personal, y si le afecta un deber de localización, depende de lo que recogen sus agentes, de sus volúmenes y de sus usuarios. Nuestro equipo de China puede cartografiar con usted la exposición de su telemetría →
Instantánea de cumplimiento
- ✕ Ninguna región de datos de New Relic está dentro de China continental (solo EE. UU., UE y JP)
- ! Por tanto, la telemetría de sus usuarios en China se almacena en el extranjero
- ! Esa telemetría puede llevar datos personales — la PIPL regula la transferencia
- ! New Relic hace que la elección de una región conforme sea responsabilidad suya
- ✓ La telemetría de backend no necesita su propio ICP — la aplicación monitorizada, sí
Lo que la documentación oficial de New Relic dice sobre China
| Hecho | Fuente primaria |
|---|---|
| New Relic no tiene ninguna región de datos dentro de China continental. En su propia documentación, New Relic dice que su “global data hosting structure consists of multiple regions to serve customers worldwide: the United States (US) region, the European Union (EU) region, and the Japan (JP) region.” Ninguna de las tres está en el continente, y “your Customer Data is stored in your selected region for the New Relic database” — así que la telemetría de sus usuarios chinos se guarda en el extranjero, en EE. UU., la UE o Japón. | New Relic — Choose your data center (docs.newrelic.com), consultado el 2026-10-07 |
| La telemetría que ingiere New Relic puede llevar información personal. Los agentes de New Relic transmiten métricas, eventos, registros y trazas; New Relic indica que “do not collect any personal data” por defecto, pero que los clientes pueden “configure metrics, events and traces to transmit personal data to the New Relic services for processing” — y los datos de aplicaciones y navegadores suelen incluir direcciones IP, identificadores de usuario y atributos de las solicitudes. Una vez que esa información personal de usuarios chinos sale hacia una región de EE. UU., la UE o Japón, es una transferencia transfronteriza según la PIPL, que exige notificación, consentimiento separado y un mecanismo de transferencia (artículos 38–43). | New Relic GDPR FAQ (newrelic.com), consultado el 2026-10-07; PIPL artículos 38–43 |
| New Relic hace que la decisión de residencia de datos — y su riesgo legal — sea responsabilidad suya. Usted elige la región al crear la organización (“you must specify the data center region”), y New Relic indica que usted es “solely responsible for the selection of the appropriate processing and storage region based on any data localization or data sovereignty laws, regulations, and any other third-party legal requirements applicable to you.” Si usted es un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe almacenarse en el continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)) — un deber que ninguna de las tres regiones de New Relic en el extranjero puede satisfacer. | New Relic — Choose your data center (docs.newrelic.com), consultado el 2026-10-07; PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37) |
| New Relic se considera encargado del tratamiento — usted decide qué se envía, y ningún ICP se vincula al propio New Relic. New Relic indica que “New Relic acts as a processor (under the EU GDPR/UK GDPR); in other words, New Relic does NOT generally determine the purpose and means of processing.” Unido a su postura de que usted es el “solely responsible” de elegir una región de almacenamiento conforme, eso pone las obligaciones transfronterizas y de residencia de la PIPL sobre usted como responsable del tratamiento, no sobre New Relic. Y como New Relic es observabilidad de backend sin página pública, ningún registro ICP (Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT) se vincula al propio New Relic — ese deber recae sobre la aplicación orientada al continente que monitoriza. | New Relic GDPR FAQ (newrelic.com), consultado el 2026-10-07; Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 7 de octubre de 2026.
Para una audiencia de China continental, la pregunta sobre New Relic no es lo rápido que se dibujan sus paneles — es adónde van a parar los datos que envían sus agentes, y qué contienen. New Relic responde a la primera mitad en su propia documentación: aloja su telemetría en Estados Unidos, la Unión Europea o Japón, y no tiene ninguna región dentro de China continental. La segunda mitad es la que importa — los datos de observabilidad no son anónimos. Las métricas, los eventos, los registros y las trazas suelen llevar direcciones IP, identificadores de usuario y detalles de las solicitudes, y New Relic le permite configurar sus agentes para transmitir datos personales directamente. Así que, en el momento en que la telemetría de sus usuarios chinos sale hacia una región de New Relic, usted ha hecho una transferencia transfronteriza de información personal, almacenada en una infraestructura que nunca estará dentro del continente. Llegar a New Relic no es la exposición; dónde aterrizan los datos, sí.
New Relic en China de un vistazo
| Qué lo decide | En los propios términos de New Relic |
|---|---|
| Dónde funciona | Tres regiones de centros de datos — Estados Unidos, la Unión Europea y Japón —, elegidas al crear la organización. Ninguna región está dentro de China continental; la más cercana, Japón, sigue estando en el extranjero. |
| Qué ingiere | Métricas, eventos, registros y trazas de sus aplicaciones. New Relic: sus agentes “do not collect any personal data” por defecto, pero los clientes pueden “configure metrics, events and traces to transmit personal data” — así que el flujo puede llevar direcciones IP, IDs de usuario y atributos de las solicitudes. |
| Dónde residen sus datos | “Your Customer Data is stored in your selected region for the New Relic database” — EE. UU., la UE o Japón. La telemetría de usuarios chinos se guarda en el extranjero: una transferencia transfronteriza que regula la PIPL. |
| Quién decide la residencia | Usted. New Relic indica que usted es “solely responsible for the selection of the appropriate processing and storage region based on any data localization or data sovereignty laws.” |
| Registro ICP | No en el propio New Relic — no tiene ninguna página pública que registrar. La obligación de ICP recae sobre la aplicación orientada al continente que usted monitoriza, no sobre el flujo de telemetría. |
Su telemetría aterriza en el extranjero — y no es anónima
New Relic aloja sus datos en una de tres regiones — Estados Unidos, la Unión Europea o Japón — y, en sus propias palabras, “your Customer Data is stored in your selected region for the New Relic database.” No hay ninguna región de China continental que seleccionar. Eso resuelve dónde acaba la telemetría de un usuario chino antes de que el rendimiento entre siquiera en escena: en el extranjero.
Y esa telemetría no es anónima. Los agentes de New Relic envían métricas, eventos, registros y trazas, y aunque New Relic dice que “do not collect any personal data” por defecto, también indica que los clientes pueden “configure metrics, events and traces to transmit personal data to the New Relic services for processing.” Incluso la configuración por defecto reconoce la exposición — New Relic señala que sus agentes “disable collection of HTTP request parameters, such as the query string of a URL,” precisamente porque los datos de las solicitudes pueden ser sensibles. En la práctica, la telemetría de aplicaciones y navegadores lleva direcciones IP, identificadores de usuario y atributos de las solicitudes. Envíela a través de la frontera hacia una región de New Relic y habrá hecho una transferencia transfronteriza de información personal según la Ley de Protección de Información Personal de China: como responsable del tratamiento — usted, no New Relic —, debe notificar, obtener consentimiento separado y cumplir un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación) conforme a los artículos 38–43.
New Relic pone la decisión de residencia en sus manos
New Relic no le quita de encima el problema de la residencia; se lo entrega. Usted elige la región al crear la organización — “you must specify the data center region” —, y New Relic indica que usted es “solely responsible for the selection of the appropriate processing and storage region based on any data localization or data sovereignty laws, regulations, and any other third-party legal requirements applicable to you.” También delimita su propio papel de forma estrecha: “New Relic acts as a processor… in other words, New Relic does NOT generally determine the purpose and means of processing.”
Así que el peso del cumplimiento recae sobre usted, y la documentación de New Relic lo dice. Si usted es un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe almacenarse en el continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)) — y ninguna de las tres regiones de New Relic está en el continente. Para todos los demás, las normas de transferencia transfronteriza se siguen aplicando en el momento en que los datos personales salen hacia una región de EE. UU., la UE o Japón.
New Relic no necesita ICP — la aplicación que vigila, sí
Conviene ser preciso sobre qué requisito chino se aplica y cuál no, porque imponer el equivocado a New Relic enturbia el riesgo real. El registro ICP (ICP 备案, según la Orden n.º 292 del Consejo de Estado y la Orden n.º 33 del MIIT) regula los sitios web y servicios en línea públicos entregados a usuarios del continente. New Relic es observabilidad de backend — no hay ninguna página pública de New Relic que carguen sus usuarios finales —, así que ningún registro ICP se vincula al propio New Relic. Esa obligación corresponde al sitio web o a la aplicación orientados al continente que usted monitoriza. La exposición propia de New Relic no es de autorización; es de residencia. La pregunta honesta no es «¿tiene New Relic registro ICP?», sino «¿dónde residen los datos personales de su telemetría?» — y la respuesta es: no en China.
Esto es un mapa de riesgo, no un veredicto — qué cuenta como dato personal en su telemetría, y si se aplica siquiera un deber de localización, depende de lo que recogen sus agentes, de cuánto guarda y de quiénes son sus usuarios, y conviene concretarlo con asesoría legal antes de confiar en ello.
Dónde encaja 21YunBox — una capa conforme, no una migración
Usted sigue utilizando New Relic exactamente como hoy — los agentes, los paneles y las alertas se quedan en su sitio. Lo que New Relic no puede aportar es una base legal en el continente para la aplicación que vigila: esa es la pieza que añade 21YunBox — una entrega conforme, con registro ICP, desde dentro del continente, situada por delante de su origen existente, sin reconstruir y sin un segundo código base. Nuestro equipo de China cartografía qué información personal llevan realmente sus métricas, eventos, registros y trazas, sopesa sus obligaciones transfronterizas y de residencia de datos según la PIPL frente a su entidad y sus volúmenes de datos, y pone en marcha la entrega y el almacenamiento dentro del país que necesita una presencia conforme en China — mientras su telemetría sigue llegando a New Relic.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
Preguntas frecuentes
¿Necesita New Relic un registro ICP para funcionar en China?
El propio New Relic, no. El registro ICP (ICP 备案) se aplica a un sitio web o servicio en línea público entregado a usuarios del continente, y New Relic es observabilidad de backend sin ninguna página pública que carguen sus usuarios finales — así que la obligación de registro recae sobre la aplicación que usted monitoriza, no sobre el flujo de telemetría. La verdadera cuestión de New Relic es la residencia de datos: su telemetría se almacena en EE. UU., la UE o Japón, y si lleva datos personales de usuarios chinos, enviarla allí es una transferencia transfronteriza que regula la PIPL.
¿Dónde almacena New Relic la telemetría de nuestros usuarios chinos?
En el extranjero. New Relic aloja los datos en una de tres regiones — EE. UU., la UE o Japón —, fijada al crear la organización, e indica que “your Customer Data is stored in your selected region.” Ninguna de las tres está dentro de China continental. New Relic también dice que usted es el “solely responsible” de elegir una región que cumpla cualquier ley de localización o de soberanía de datos que le sea aplicable, así que la elección de residencia y sus consecuencias según la PIPL recaen sobre usted como responsable del tratamiento, no sobre New Relic.
¿Puede 21YunBox ayudarnos a usar New Relic de forma conforme en China?
Sí. Nuestro equipo de China puede cartografiar su exposición transfronteriza y de residencia de datos según la PIPL — qué información personal llevan realmente sus métricas, eventos, registros y trazas, sus volúmenes de datos y si se aplica un deber de localización — y poner en marcha la entrega y el almacenamiento dentro del país, con registro ICP, que requiere su aplicación orientada al continente, mientras New Relic sigue monitorizando el stack que ya utiliza. Póngase en contacto para revisar su configuración concreta.