Funktioniert New Relic in China? Telemetrie-Data-Residency & PIPL
New Relic betreibt keine Datenregion innerhalb des Festlands China — es speichert die Metriken, Events, Logs und Traces, die Sie senden, in den USA, der EU oder Japan. Wenn diese Telemetrie personenbezogene Daten über chinesische Nutzer trägt, ist sie offshore zu verschiffen ein PIPL-Grenztransfer, und New Relic sagt, die Residency-Wahl liege bei Ihnen. Ein Compliance-zuerst-Blick darauf, wo Ihre Observability-Daten leben.
Funktioniert New Relic in China?
New Relic hat keine Datenregion im Festland China — es speichert die Telemetrie, die Sie senden, in den USA, der EU oder Japan. In dem Moment, in dem diese Telemetrie personenbezogene Daten über Ihre chinesischen Nutzer trägt, ist sie an New Relic zu verschiffen ein grenzüberschreitender Transfer nach Chinas PIPL, und New Relics eigene Dokumentation sagt, die Residency-Entscheidung liege bei Ihnen.
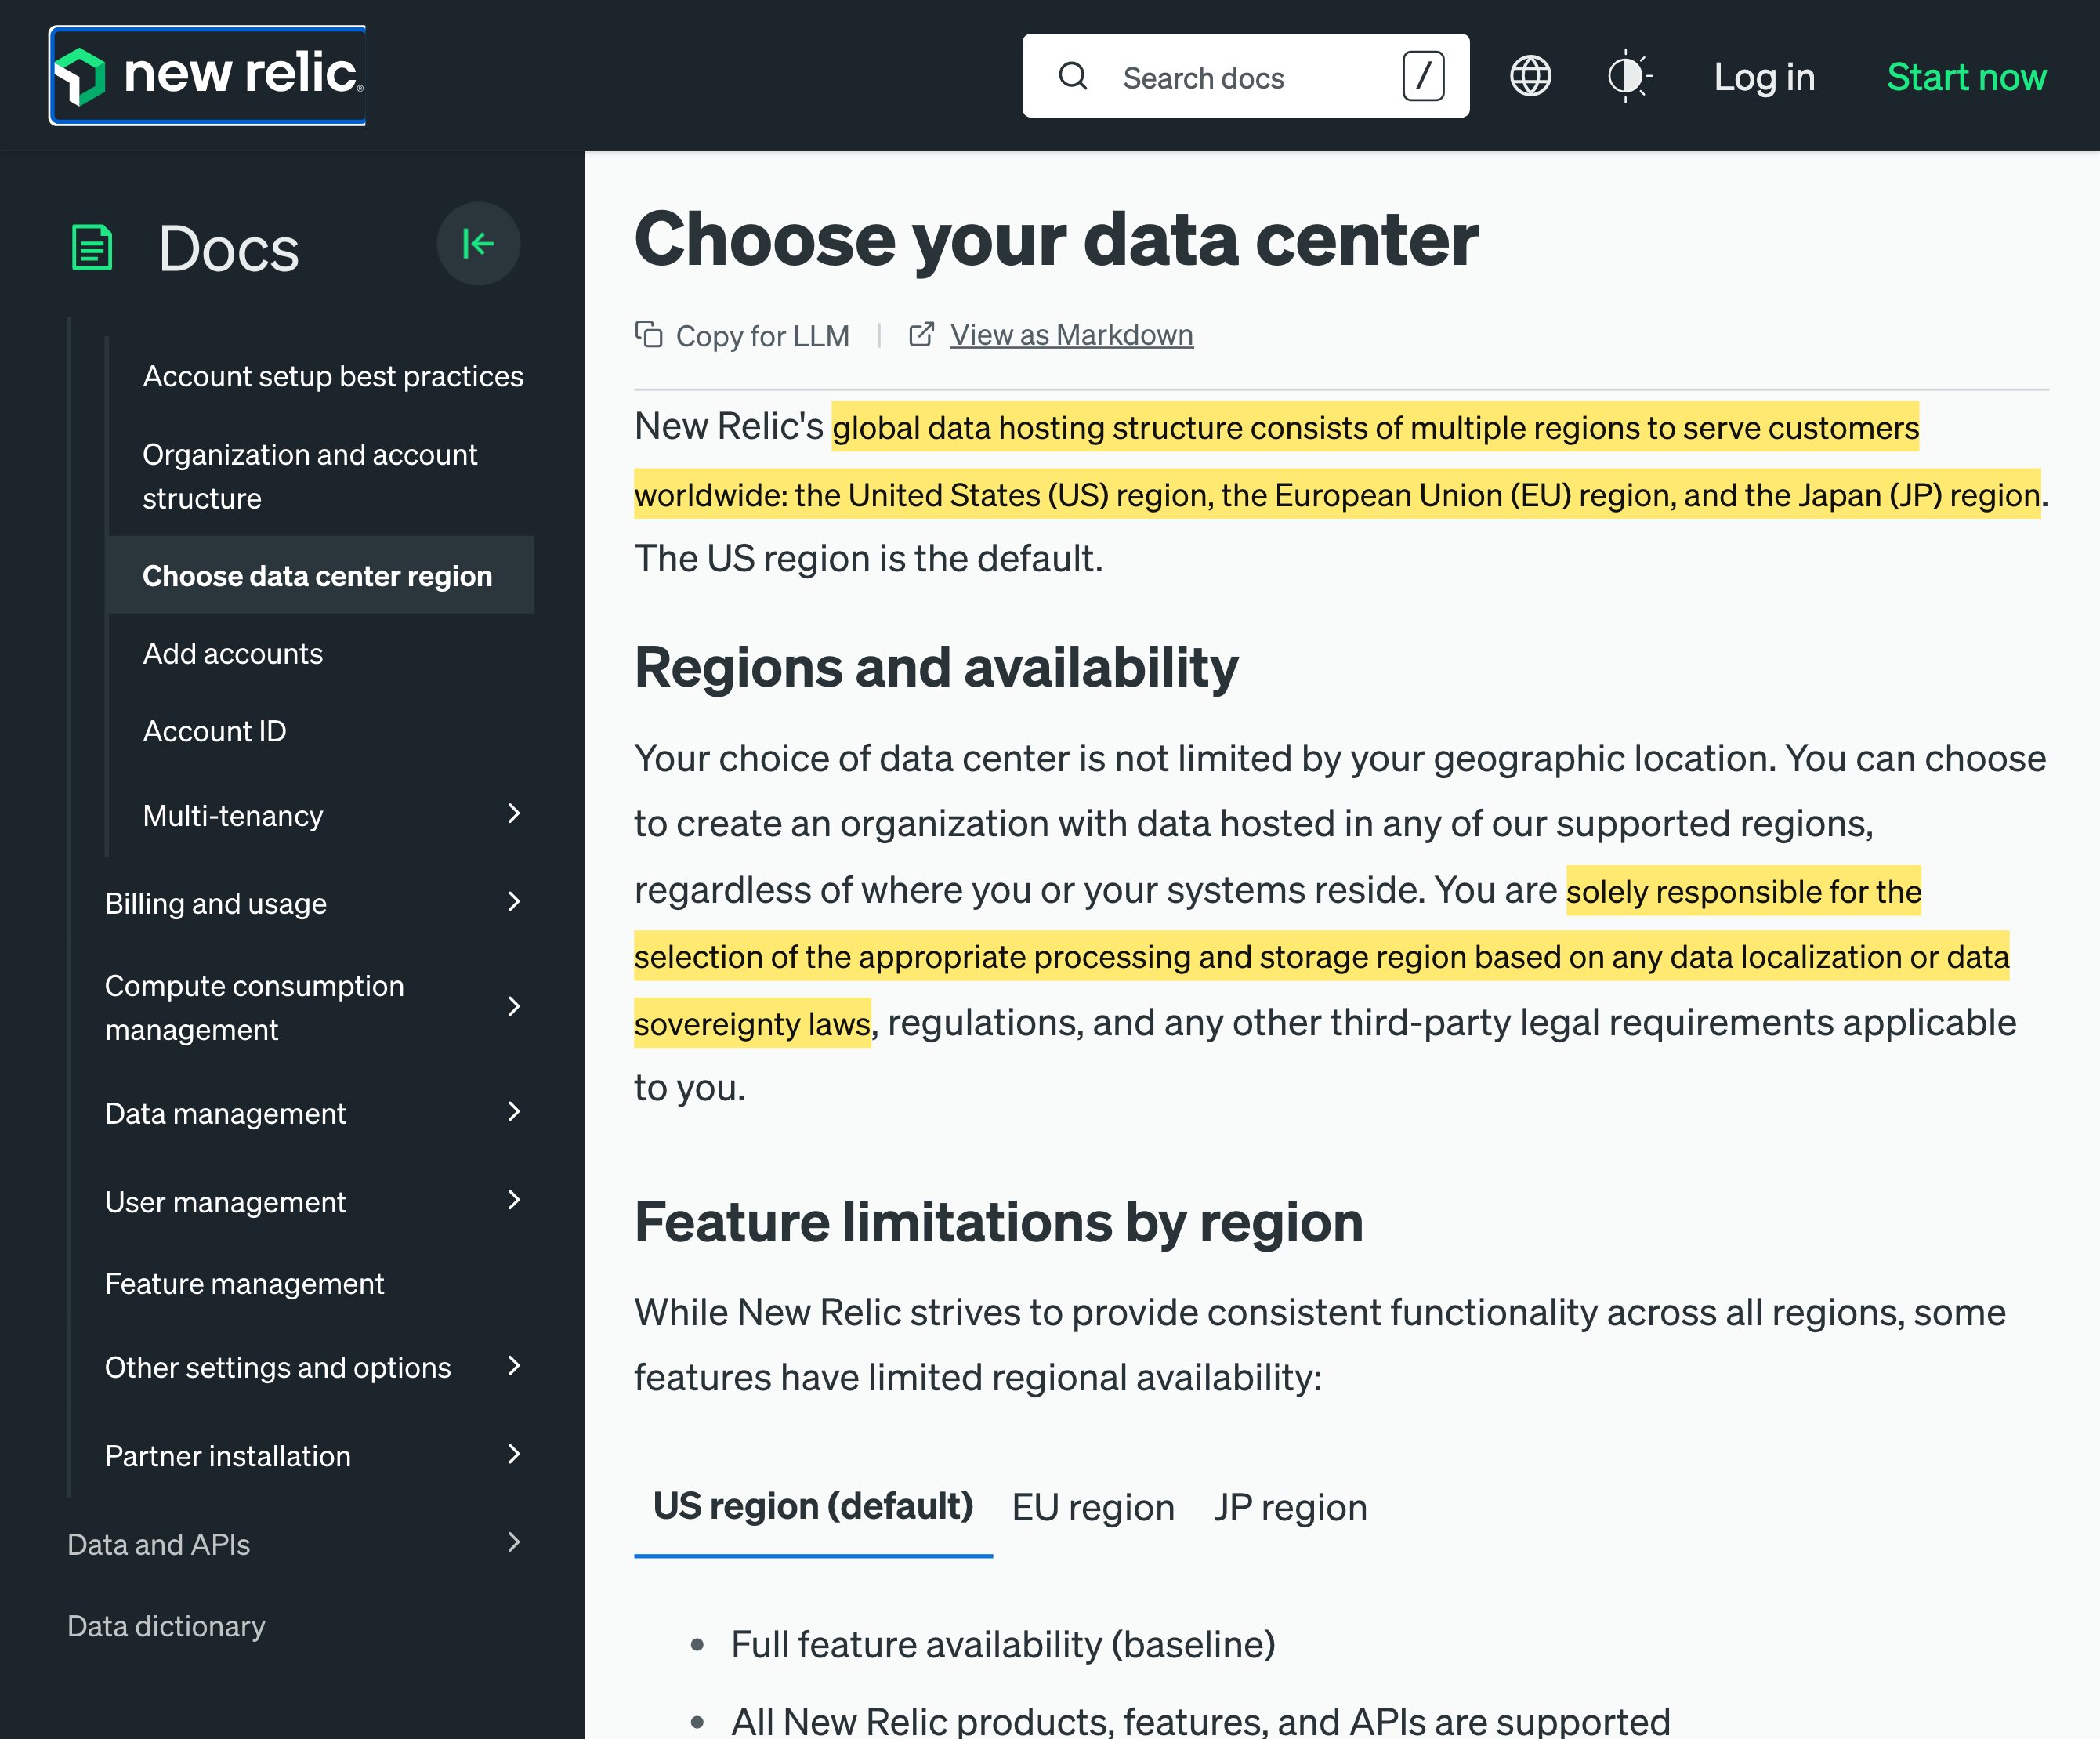
New Relic gibt an, seine „global data hosting structure consists of multiple regions to serve customers worldwide: the United States (US) region, the European Union (EU) region, and the Japan (JP) region" — keine innerhalb des Festlands — und dass „your Customer Data is stored in your selected region". Seine Agents „do not collect any personal data" standardmäßig, doch Kunden können „configure metrics, events and traces to transmit personal data", und Observability-Daten tragen routinemäßig IP-Adressen, Nutzer-IDs und Request-Attribute. Senden Sie das offshore, und es ist ein grenzüberschreitender Transfer personenbezogener Daten, den PIPL regelt (Artikel 38–43), auf Servern, die niemals in China sitzen können. New Relic ist Backend-Telemetrie ohne öffentliche Seite, es braucht also keine eigene ICP-Beian — das fällt auf die App, die es überwacht. Die Tabelle unten ist New Relics eigener Wortlaut und die Regel, die jede Zeile auslöst.
Dies ist eine Risikokarte, kein Urteil — was als personenbezogene Daten zählt, und ob eine Lokalisierungspflicht greift, hängt davon ab, was Ihre Agents sammeln, von Ihren Volumen und Ihren Nutzern. Unser China-Team kann Ihre Telemetrie-Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ✕ Keine New-Relic-Datenregion sitzt innerhalb des Festlands China (nur USA, EU und JP)
- ! Die Telemetrie Ihrer China-Nutzer wird daher offshore gespeichert
- ! Diese Telemetrie kann personenbezogene Daten tragen — PIPL regelt den Transfer
- ! New Relic macht die rechtskonforme-Region-Wahl zu Ihrer Verantwortung
- ✓ Backend-Telemetrie braucht keine eigene ICP — die überwachte App tut es
Was die offizielle New Relic-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| New Relic betreibt keine Datenregion innerhalb des Festlands China. In seiner eigenen Dokumentation sagt New Relic, seine „global data hosting structure consists of multiple regions to serve customers worldwide: the United States (US) region, the European Union (EU) region, and the Japan (JP) region". Keine der drei ist im Festland, und „your Customer Data is stored in your selected region for the New Relic database" — die Telemetrie von Ihren chinesischen Nutzern wird also offshore gehalten, in den USA, der EU oder Japan. | New Relic — Choose your data center (docs.newrelic.com), abgerufen 2026-10-07 |
| Die Telemetrie, die New Relic aufnimmt, kann personenbezogene Daten tragen. New Relics Agents streamen Metriken, Events, Logs und Traces; New Relic gibt an, sie „do not collect any personal data" standardmäßig, aber dass Kunden „configure metrics, events and traces to transmit personal data to the New Relic services for processing" können — und Anwendungs- und Browser-Daten schließen routinemäßig IP-Adressen, Nutzer-Identifier und Request-Attribute ein. Sobald diese personenbezogenen Daten über chinesische Nutzer zu einer US-, EU- oder Japan-Region aufbrechen, ist es ein grenzüberschreitender Transfer nach PIPL, der Mitteilung, gesonderte Einwilligung und einen Transfermechanismus erfordert (Artikel 38–43). | New Relic GDPR FAQ (newrelic.com), abgerufen 2026-10-07; PIPL Articles 38–43 |
| New Relic macht die Data-Residency-Entscheidung — und ihr Rechtsrisiko — zu Ihrer Verantwortung. Sie wählen die Region, wenn die Organisation erstellt wird („you must specify the data center region"), und New Relic gibt an, Sie seien „solely responsible for the selection of the appropriate processing and storage region based on any data localization or data sovereignty laws, regulations, and any other third-party legal requirements applicable to you". Wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen sind, müssen in China gesammelte personenbezogene Daten im Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — eine Pflicht, die keine von New Relics drei offshore gelegenen Regionen erfüllen kann. | New Relic — Choose your data center (docs.newrelic.com), abgerufen 2026-10-07; PIPL Article 40; Cybersecurity Law Article 39 (formerly Article 37) |
| New Relic behandelt sich als Verarbeiter — Sie entscheiden, was gesendet wird, und keine ICP heftet sich an New Relic selbst. New Relic gibt an, dass „New Relic acts as a processor (under the EU GDPR/UK GDPR); in other words, New Relic does NOT generally determine the purpose and means of processing". Gepaart mit seiner Position, dass Sie „solely responsible" für eine rechtskonforme Speicher-Region sind, legt das die PIPL-Grenz- und Residency-Pflichten auf Sie als Handler, nicht auf New Relic. Und weil New Relic Backend-Observability ohne öffentliche Seite ist, heftet sich keine ICP-Beian (Staatsrats-Verordnung Nr. 292; MIIT-Verordnung Nr. 33) an New Relic selbst — diese Pflicht sitzt bei der Festland-gerichteten App, die es überwacht. | New Relic GDPR FAQ (newrelic.com), abgerufen 2026-10-07; State Council Order No. 292; MIIT Order No. 33 |
Quellen vom 21YunBox Compliance-Team am 7. Oktober 2026 geprüft.
Für ein Festlandchina-Publikum ist die Frage zu New Relic nicht, wie schnell seine Dashboards malen — es ist, wo die Daten, die Ihre Agents verschiffen, enden, und was diese Daten enthalten. New Relic beantwortet die erste Hälfte in seiner eigenen Dokumentation: es hostet Ihre Telemetrie in den Vereinigten Staaten, der Europäischen Union oder Japan und betreibt keine Region innerhalb des Festlands China. Die zweite Hälfte ist die, die greift — Observability-Daten sind nicht anonym. Metriken, Events, Logs und Traces tragen routinemäßig IP-Adressen, Nutzer-Identifier und Request-Details, und New Relic lässt Sie Ihre Agents so konfigurieren, dass sie personenbezogene Daten geradewegs übertragen. In dem Moment, in dem die Telemetrie Ihrer chinesischen Nutzer zu einer New-Relic-Region aufbricht, haben Sie also einen grenzüberschreitenden Transfer personenbezogener Daten gemacht, gespeichert auf Infrastruktur, die niemals innerhalb des Festlands sein wird. New Relic zu erreichen ist nicht die Exponierung; wo die Daten landen, ist es.
New Relic in China auf einen Blick
| Was darüber entscheidet | In New Relics eigenen Worten |
|---|---|
| Wo es läuft | Drei Rechenzentrums-Regionen — die Vereinigten Staaten, die Europäische Union und Japan — gewählt, wenn Sie die Organisation erstellen. Keine Region ist innerhalb des Festlands China; die nächste, Japan, ist immer noch offshore. |
| Was es aufnimmt | Metriken, Events, Logs und Traces aus Ihren Apps. New Relic: seine Agents „do not collect any personal data" standardmäßig, aber Kunden können „configure metrics, events and traces to transmit personal data" — die Pipeline kann also IP-Adressen, Nutzer-IDs und Request-Attribute tragen. |
| Wo Ihre Daten sitzen | „Your Customer Data is stored in your selected region for the New Relic database" — den USA, der EU oder Japan. Telemetrie von chinesischen Nutzern wird offshore gehalten: ein grenzüberschreitender Transfer, den PIPL regelt. |
| Wer die Residency-Wahl besitzt | Sie. New Relic gibt an, Sie seien „solely responsible for the selection of the appropriate processing and storage region based on any data localization or data sovereignty laws". |
| ICP-Beian | Nicht auf New Relic selbst — es hat keine öffentliche Seite zum Einreichen. Die ICP-Pflicht sitzt bei der Festland-gerichteten App, die Sie überwachen, nicht bei der Telemetrie-Pipeline. |
Ihre Telemetrie landet offshore — und sie ist nicht anonym
New Relic hostet Ihre Daten in einer von drei Regionen — den Vereinigten Staaten, der Europäischen Union oder Japan — und, in seinen eigenen Worten, „your Customer Data is stored in your selected region for the New Relic database”. Es gibt keine Festlandchina-Region zum Auswählen. Das klärt, wo die Telemetrie eines chinesischen Nutzers endet, bevor Leistung je ins Bild kommt: offshore.
Und diese Telemetrie ist nicht anonym. New Relics Agents verschiffen Metriken, Events, Logs und Traces, und während New Relic sagt, sie „do not collect any personal data” standardmäßig, gibt es auch an, dass Kunden „configure metrics, events and traces to transmit personal data to the New Relic services for processing” können. Selbst die Standardeinstellungen erkennen die Exponierung an — New Relic merkt an, dass seine Agents „disable collection of HTTP request parameters, such as the query string of a URL”, genau weil Request-Daten sensibel sein können. In der Praxis tragen Anwendungs- und Browser-Telemetrie IP-Adressen, Nutzer-Identifier und Request-Attribute. Senden Sie das über die Grenze zu einer New-Relic-Region, und Sie haben einen grenzüberschreitenden Transfer personenbezogener Daten nach Chinas Gesetz zum Schutz personenbezogener Daten gemacht: als Handler — Sie, nicht New Relic — müssen Sie Mitteilung geben, gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung) nach Artikel 38–43.
New Relic legt die Residency-Entscheidung auf Sie
New Relic nimmt Ihnen das Residency-Problem nicht ab; es reicht es Ihnen. Sie wählen die Region, wenn Sie die Organisation erstellen — „you must specify the data center region” — und New Relic gibt an, Sie seien „solely responsible for the selection of the appropriate processing and storage region based on any data localization or data sovereignty laws, regulations, and any other third-party legal requirements applicable to you”. Es rahmt auch seine eigene Rolle eng: „New Relic acts as a processor… in other words, New Relic does NOT generally determine the purpose and means of processing”.
Das Compliance-Gewicht sitzt also bei Ihnen, und New Relics Dokumentation sagt das auch. Wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen sind, müssen in China gesammelte personenbezogene Daten im Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — und keine von New Relics drei Regionen ist im Festland. Für alle anderen gelten die Grenzregeln weiterhin in dem Moment, in dem personenbezogene Daten zu einer US-, EU- oder Japan-Region aufbrechen.
New Relic braucht keine ICP — die App, die es beobachtet, tut es
Es ist wert, präzise zu sein, welche chinesische Anforderung gilt und welche nicht, denn die falsche auf New Relic zu zwingen trübt das eigentliche Risiko. Die ICP-Beian (ICP 备案, nach Staatsrats-Verordnung Nr. 292 und MIIT-Verordnung Nr. 33) regelt öffentlich zugewandte Websites und Online-Dienste, die Festland-Nutzern ausgeliefert werden. New Relic ist Backend-Observability — es gibt keine öffentliche New-Relic-Seite, die Ihre Endnutzer laden — es heftet sich also keine ICP-Beian an New Relic selbst. Diese Pflicht gehört der Festland-gerichteten Website oder App, die Sie überwachen. New Relics eigene Exponierung ist nicht Lizenzierung; es ist Residency. Die ehrliche Frage ist nicht „ist New Relic ICP-eingereicht”, sondern „wo leben die personenbezogenen Daten in Ihrer Telemetrie” — und die Antwort ist: nicht in China.
Dies ist eine Risikokarte, kein Urteil — was als personenbezogene Daten in Ihrer Telemetrie zählt, und ob überhaupt eine Lokalisierungspflicht gilt, hängt davon ab, was Ihre Agents sammeln, wie viel Sie halten und wer Ihre Nutzer sind, und es ist wert, mit Rechtsbeistand zu klären, bevor Sie sich darauf verlassen.
Wo 21YunBox passt — eine rechtskonforme Overlay, keine Migration
Sie betreiben New Relic genau so weiter, wie Sie es heute tun — die Agents, die Dashboards und die Alerts bleiben alle an Ort und Stelle. Was New Relic nicht bieten kann, ist ein rechtmäßiges Festland-Fundament für die Anwendung, die es beobachtet: das ist das Stück, das 21YunBox hinzufügt — rechtskonforme, ICP-eingereichte Auslieferung aus dem Inneren des Festlands, vor Ihren bestehenden Origin gesetzt, ohne Neuaufbau und ohne zweite Codebasis. Unser China-Team kartiert, welche personenbezogenen Daten Ihre Metriken, Events, Logs und Traces tatsächlich tragen, wägt Ihre PIPL-Grenz- und Data-Residency-Pflichten gegen Ihre Rechtsperson und Ihre Datenmengen ab und stellt die inländische Auslieferung und Speicherung auf, die eine rechtskonforme China-Präsenz braucht — während Ihre Telemetrie weiter zu New Relic fließt.
Compliance-Einschätzung anfordern →
Weiterführend:
Häufige Fragen
Braucht New Relic eine ICP-Beian, um in China zu laufen?
Nicht New Relic selbst. Die ICP-Beian (ICP 备案) gilt für eine öffentlich zugewandte Website oder einen Online-Dienst, der Festland-Nutzern ausgeliefert wird, und New Relic ist Backend-Observability ohne öffentliche Seite, die Ihre Endnutzer laden — die Einreichungspflicht sitzt also bei der Anwendung, die Sie überwachen, nicht bei der Telemetrie-Pipeline. Die eigentliche New-Relic-Frage ist Data Residency: Ihre Telemetrie wird in den USA, der EU oder Japan gespeichert, und wenn sie personenbezogene Daten über chinesische Nutzer trägt, ist sie dorthin zu senden ein grenzüberschreitender Transfer, den PIPL regelt.
Wo speichert New Relic die Telemetrie von unseren chinesischen Nutzern?
Offshore. New Relic hostet Daten in einer von drei Regionen — den USA, der EU oder Japan — festgelegt, wenn die Organisation erstellt wird, und gibt an, dass „your Customer Data is stored in your selected region". Keine der drei ist innerhalb des Festlands China. New Relic sagt auch, Sie seien „solely responsible" für die Wahl einer Region, die jedes für Sie geltende Datenlokalisierungs- oder Datensouveränitäts-Recht erfüllt, die Residency-Wahl und ihre PIPL-Folgen landen also bei Ihnen als Handler, nicht bei New Relic.
Kann 21YunBox uns helfen, New Relic rechtskonform in China zu nutzen?
Ja. Unser China-Team kann Ihre PIPL-Grenz- und Data-Residency-Exponierung kartieren — welche personenbezogenen Daten Ihre Metriken, Events, Logs und Traces tatsächlich tragen, Ihre Datenmengen, und ob eine Lokalisierungspflicht gilt — und die ICP-eingereichte, inländische Auslieferung und Speicherung aufstellen, die Ihre Festland-gerichtete App verlangt, während New Relic weiter den Stack überwacht, den Sie bereits betreiben. Nehmen Sie Kontakt auf, um Ihr konkretes Setup durchzuarbeiten.