New Relic fonctionne-t-il en Chine ? Résidence des données de télémétrie et PIPL
New Relic n'exploite aucune région de données à l'intérieur de la Chine continentale — il stocke les métriques, événements, journaux et traces que vous envoyez aux États-Unis, dans l'UE ou au Japon. Lorsque cette télémétrie porte des données personnelles sur des utilisateurs chinois, l'expédier à l'étranger est un transfert transfrontalier PIPL, et New Relic dit que le choix de résidence est le vôtre. Un regard priorité à la conformité sur l'endroit où vivent vos données d'observabilité.
New Relic fonctionne-t-il en Chine ?
New Relic n'a aucune région de données en Chine continentale — il stocke la télémétrie que vous envoyez aux États-Unis, dans l'UE ou au Japon. À l'instant où cette télémétrie porte des données personnelles sur vos utilisateurs chinois, l'expédier à New Relic est un transfert transfrontalier au titre de la PIPL de la Chine, et la propre documentation de New Relic dit que la décision de résidence est la vôtre à prendre.
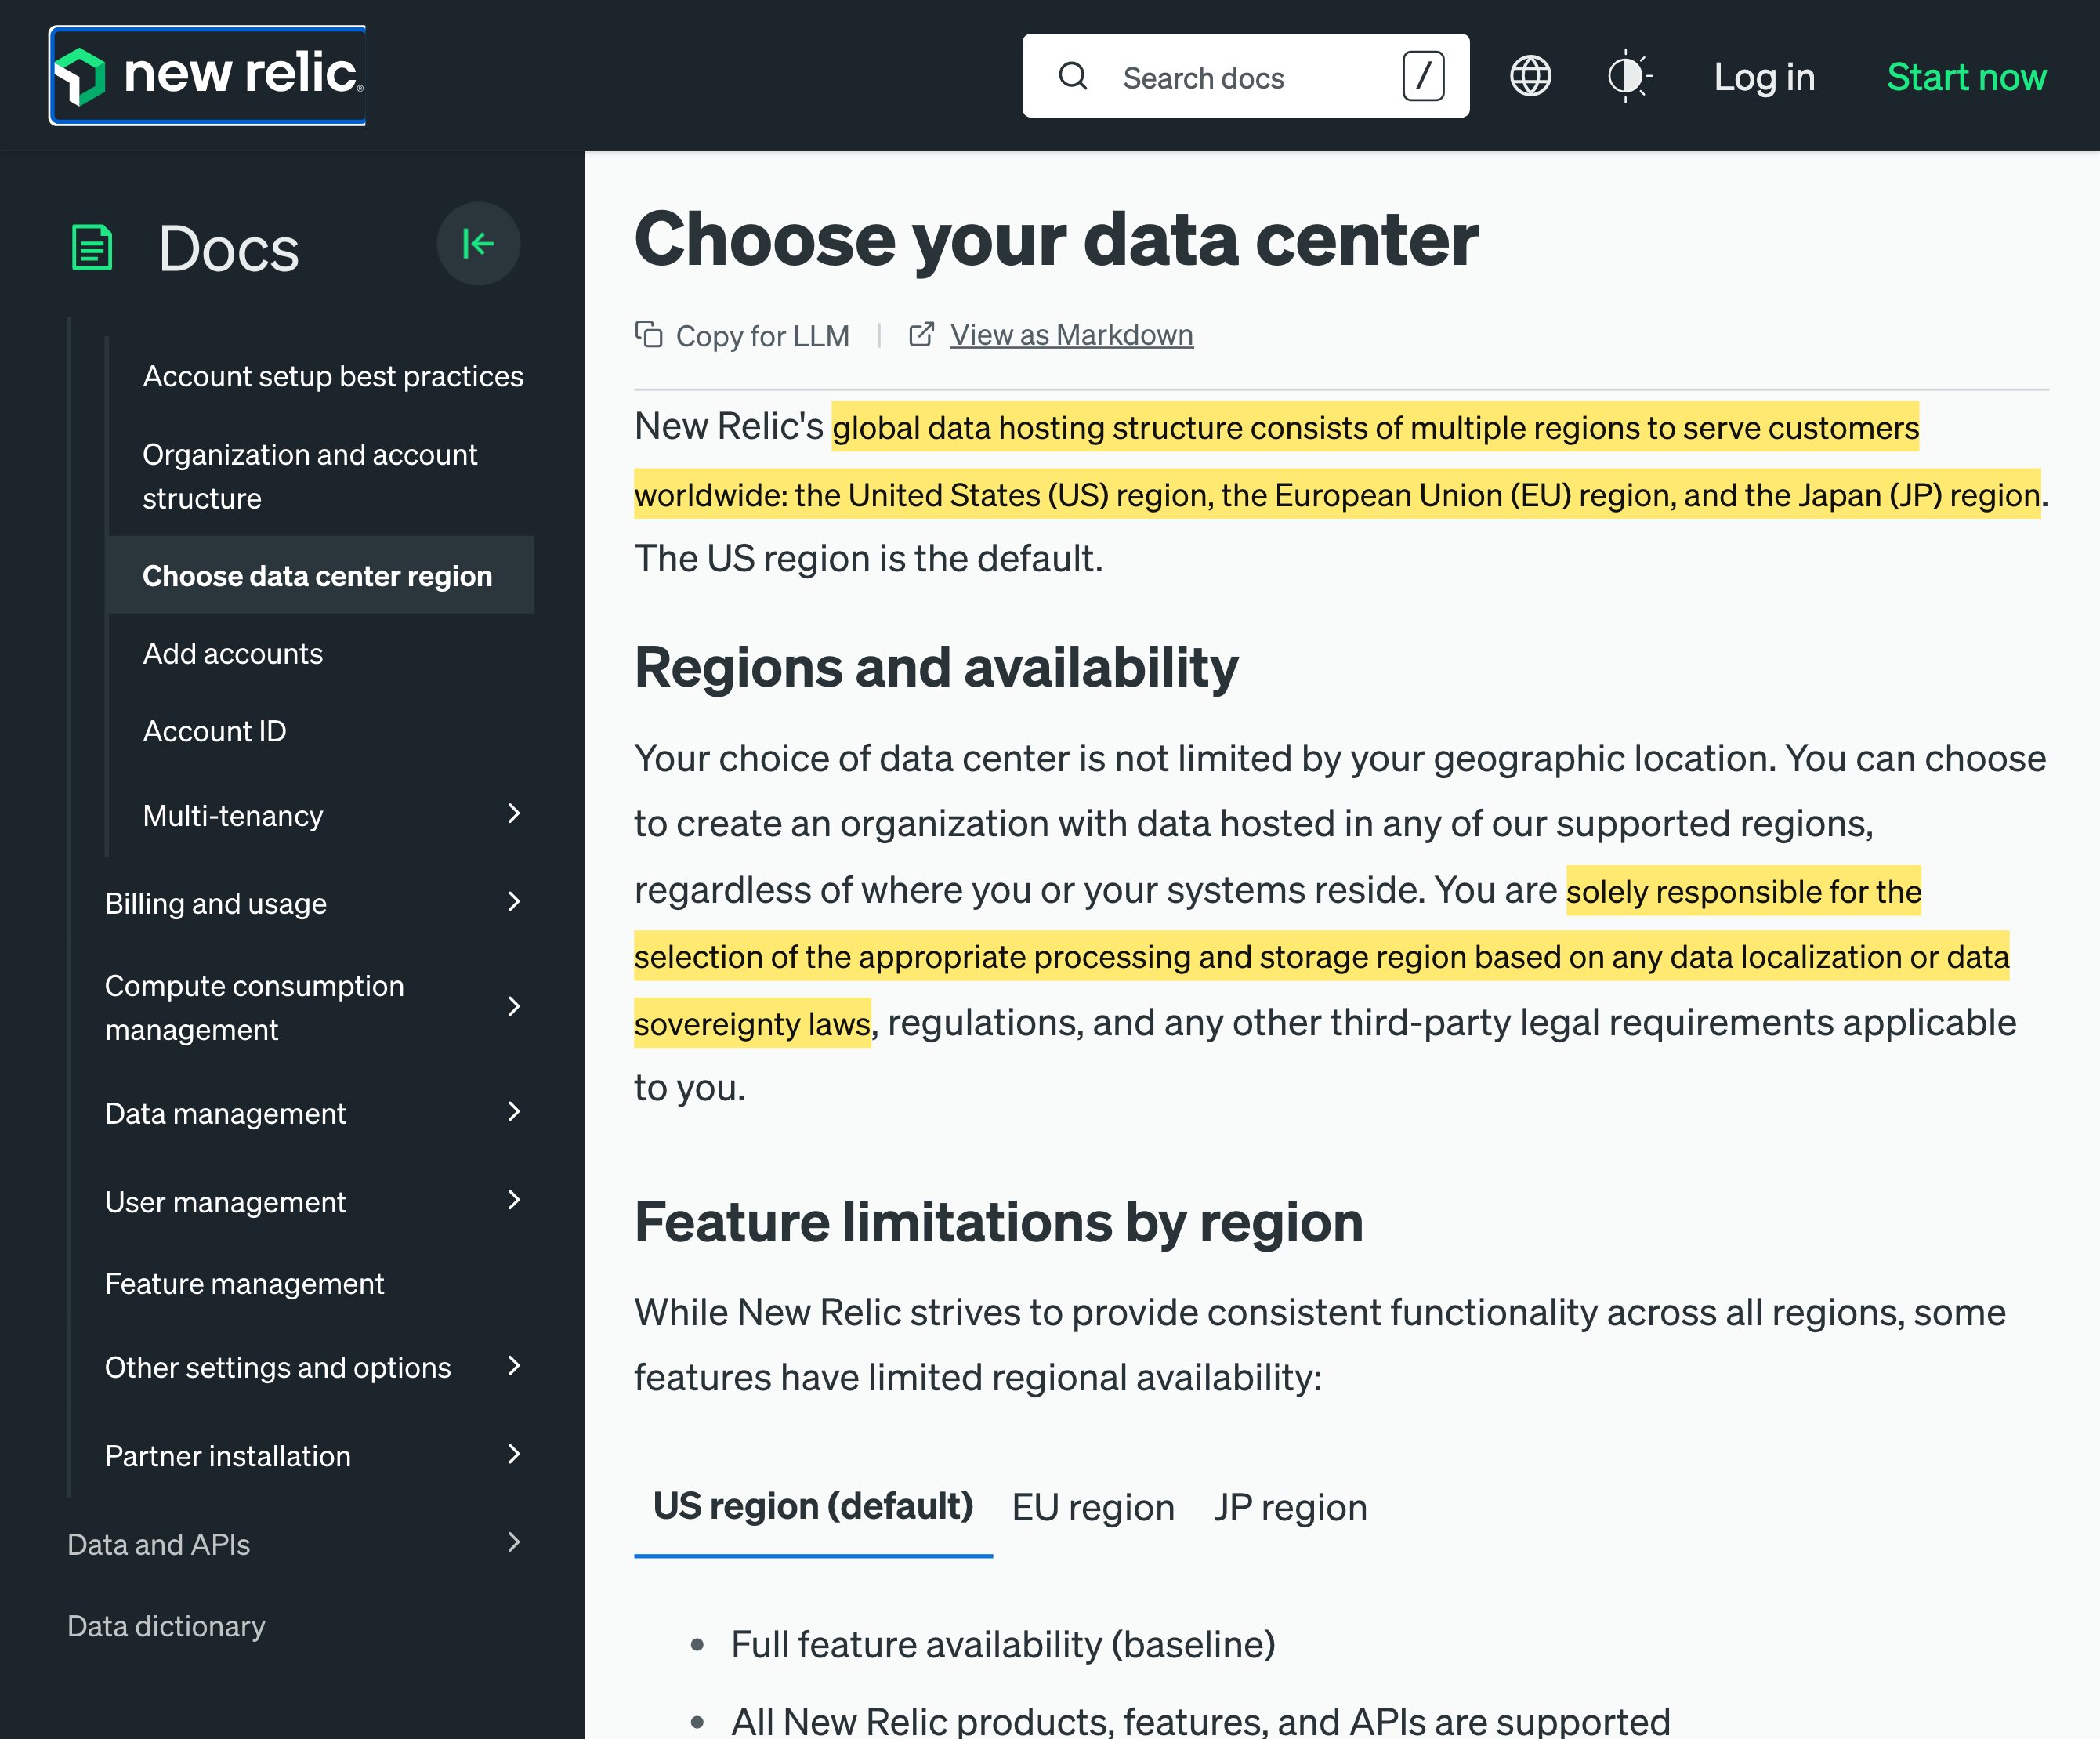
New Relic indique que sa "global data hosting structure consists of multiple regions to serve customers worldwide: the United States (US) region, the European Union (EU) region, and the Japan (JP) region" — aucune à l'intérieur du continent — et que "your Customer Data is stored in your selected region." Ses agents "do not collect any personal data" par défaut, pourtant les clients peuvent "configure metrics, events and traces to transmit personal data," et les données d'observabilité portent régulièrement des adresses IP, des identifiants d'utilisateur et des attributs de requête. Envoyez cela à l'étranger et c'est un transfert transfrontalier d'information personnelle que régit la PIPL (articles 38 à 43), sur des serveurs qui ne peuvent jamais se trouver en Chine. New Relic est de la télémétrie côté serveur sans page publique, de sorte qu'il n'a besoin d'aucune déclaration ICP qui lui soit propre — cela retombe sur l'app qu'il surveille. Le tableau ci-dessous est la propre formulation de New Relic et la règle que chaque ligne déclenche.
Ceci est une carte des risques, non un verdict — ce qui compte comme donnée personnelle, et si une obligation de localisation mord, dépend de ce que vos agents collectent, de vos volumes et de vos utilisateurs. Notre équipe Chine peut cartographier l'exposition de votre télémétrie avec vous →
Aperçu de conformité
- ✕ Aucune région de données New Relic ne se trouve à l'intérieur de la Chine continentale (US, UE et JP uniquement)
- ! La télémétrie de vos utilisateurs chinois est donc stockée à l'étranger
- ! Cette télémétrie peut porter des données personnelles — la PIPL régit le transfert
- ! New Relic fait du choix de la région conforme votre responsabilité
- ✓ La télémétrie côté serveur n'a besoin d'aucune ICP qui lui soit propre — l'app surveillée en a besoin
Ce que la documentation officielle de New Relic dit de la Chine
| Fait | Source primaire |
|---|---|
| New Relic n'exploite aucune région de données à l'intérieur de la Chine continentale. Dans sa propre documentation, New Relic dit que sa “global data hosting structure consists of multiple regions to serve customers worldwide: the United States (US) region, the European Union (EU) region, and the Japan (JP) region.” Aucune des trois n'est sur le continent, et “your Customer Data is stored in your selected region for the New Relic database” — de sorte que la télémétrie de vos utilisateurs chinois est détenue à l'étranger, aux États-Unis, dans l'UE ou au Japon. | New Relic — Choose your data center (docs.newrelic.com), consulté le 2026-10-07 |
| La télémétrie que New Relic ingère peut porter de l'information personnelle. Les agents de New Relic diffusent en flux des métriques, événements, journaux et traces ; New Relic indique qu'ils “do not collect any personal data” par défaut, mais que les clients peuvent “configure metrics, events and traces to transmit personal data to the New Relic services for processing” — et les données d'application et de navigateur incluent régulièrement des adresses IP, des identifiants d'utilisateur et des attributs de requête. Une fois que cette information personnelle sur des utilisateurs chinois part vers une région américaine, UE ou japonaise, c'est un transfert transfrontalier au titre de la PIPL, exigeant une information, un consentement distinct et un mécanisme de transfert (articles 38 à 43). | New Relic GDPR FAQ (newrelic.com), consulté le 2026-10-07 ; PIPL articles 38 à 43 |
| New Relic fait de la décision de résidence des données — et de son risque juridique — votre responsabilité. Vous choisissez la région lorsque l'organisation est créée (“you must specify the data center region”), et New Relic indique que vous êtes “solely responsible for the selection of the appropriate processing and storage region based on any data localization or data sovereignty laws, regulations, and any other third-party legal requirements applicable to you.” Si vous êtes un opérateur d'infrastructure d'information critique ou un responsable à grand volume, l'information personnelle collectée en Chine doit être stockée sur le continent (article 40 de la PIPL ; article 39 (anciennement l'article 37) de la loi sur la cybersécurité) — une obligation qu'aucune des trois régions à l'étranger de New Relic ne peut satisfaire. | New Relic — Choose your data center (docs.newrelic.com), consulté le 2026-10-07 ; PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) |
| New Relic se traite comme un sous-traitant — vous décidez ce qui est envoyé, et aucune ICP ne s'attache à New Relic lui-même. New Relic indique que “New Relic acts as a processor (under the EU GDPR/UK GDPR); in other words, New Relic does NOT generally determine the purpose and means of processing.” Associé à sa position selon laquelle vous êtes “solely responsible” pour une région de stockage conforme, cela met les obligations transfrontalières PIPL et de résidence sur vous en tant que responsable, non sur New Relic. Et parce que New Relic est de l'observabilité côté serveur sans page publique, aucune déclaration ICP (décret n° 292 du Conseil des affaires de l'État ; décret n° 33 du MIIT) ne s'attache à New Relic lui-même — cette obligation repose sur l'app tournée vers le continent qu'il surveille. | New Relic GDPR FAQ (newrelic.com), consulté le 2026-10-07 ; décret n° 292 du Conseil des affaires de l'État ; décret n° 33 du MIIT |
Sources vérifiées par Équipe Conformité 21YunBox le 7 octobre 2026.
Pour un public de Chine continentale, la question à propos de New Relic n’est pas la vitesse à laquelle ses tableaux de bord s’affichent — c’est l’endroit où aboutissent les données que vos agents expédient, et ce que ces données contiennent. New Relic répond à la première moitié dans sa propre documentation : il héberge votre télémétrie aux États-Unis, dans l’Union européenne ou au Japon, et n’exploite aucune région à l’intérieur de la Chine continentale. La seconde moitié est celle qui mord — les données d’observabilité ne sont pas anonymes. Les métriques, événements, journaux et traces portent régulièrement des adresses IP, des identifiants d’utilisateur et des détails de requête, et New Relic vous laisse configurer vos agents pour transmettre des données personnelles purement et simplement. Ainsi, à l’instant où la télémétrie de vos utilisateurs chinois part vers une région New Relic, vous avez effectué un transfert transfrontalier d’information personnelle, stockée sur une infrastructure qui ne sera jamais à l’intérieur du continent. Atteindre New Relic n’est pas l’exposition ; l’endroit où les données atterrissent l’est.
New Relic en Chine en un coup d’œil
| Ce qui décide | Dans les propres termes de New Relic |
|---|---|
| Où il tourne | Trois régions de centre de données — les États-Unis, l'Union européenne et le Japon — choisies lorsque vous créez l'organisation. Aucune région n'est à l'intérieur de la Chine continentale ; la plus proche, le Japon, est toujours à l'étranger. |
| Ce qu'il ingère | Métriques, événements, journaux et traces de vos apps. New Relic : ses agents “do not collect any personal data” par défaut, mais les clients peuvent “configure metrics, events and traces to transmit personal data” — de sorte que le pipeline peut porter des adresses IP, des identifiants d'utilisateur et des attributs de requête. |
| Où vos données se trouvent | “Your Customer Data is stored in your selected region for the New Relic database” — les États-Unis, l'UE ou le Japon. La télémétrie d'utilisateurs chinois est détenue à l'étranger : un transfert transfrontalier que régit la PIPL. |
| Qui porte la décision de résidence | Vous. New Relic indique que vous êtes “solely responsible for the selection of the appropriate processing and storage region based on any data localization or data sovereignty laws.” |
| Déclaration ICP | Pas sur New Relic lui-même — il n'a aucune page publique à déclarer. L'obligation ICP repose sur l'app tournée vers le continent que vous surveillez, non sur le pipeline de télémétrie. |
Votre télémétrie atterrit à l’étranger — et elle n’est pas anonyme
New Relic héberge vos données dans l’une de trois régions — les États-Unis, l’Union européenne ou le Japon — et, selon ses propres mots, “your Customer Data is stored in your selected region for the New Relic database.” Il n’y a aucune région de Chine continentale à sélectionner. Cela règle l’endroit où aboutit la télémétrie d’un utilisateur chinois avant que la performance n’entre jamais dans le tableau : à l’étranger.
Et cette télémétrie n’est pas anonyme. Les agents de New Relic expédient des métriques, événements, journaux et traces, et bien que New Relic dise qu’ils “do not collect any personal data” par défaut, il indique aussi que les clients peuvent “configure metrics, events and traces to transmit personal data to the New Relic services for processing.” Même les valeurs par défaut reconnaissent l’exposition — New Relic note que ses agents “disable collection of HTTP request parameters, such as the query string of a URL,” précisément parce que les données de requête peuvent être sensibles. En pratique, la télémétrie d’application et de navigateur porte des adresses IP, des identifiants d’utilisateur et des attributs de requête. Envoyez cela par-delà la frontière vers une région New Relic et vous avez effectué un transfert transfrontalier d’information personnelle au titre de la loi sur la protection des informations personnelles de la Chine : en tant que responsable — vous, non New Relic — vous devez donner une information, obtenir un consentement distinct, et satisfaire un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification) au titre des articles 38 à 43.
New Relic met la décision de résidence sur vous
New Relic ne vous retire pas le problème de résidence des mains ; il vous le remet. Vous choisissez la région lorsque vous créez l’organisation — “you must specify the data center region” — et New Relic indique que vous êtes “solely responsible for the selection of the appropriate processing and storage region based on any data localization or data sovereignty laws, regulations, and any other third-party legal requirements applicable to you.” Il cadre aussi son propre rôle étroitement : “New Relic acts as a processor… in other words, New Relic does NOT generally determine the purpose and means of processing.”
Ainsi le poids de la conformité repose sur vous, et la documentation de New Relic le dit autant. Si vous êtes un opérateur d’infrastructure d’information critique ou un responsable à grand volume, l’information personnelle collectée en Chine doit être stockée sur le continent (article 40 de la PIPL ; article 39 (anciennement l’article 37) de la loi sur la cybersécurité) — et aucune des trois régions de New Relic n’est sur le continent. Pour tous les autres, les règles de transfert transfrontalier s’appliquent toujours à l’instant où les données personnelles partent vers une région américaine, UE ou japonaise.
New Relic n’a besoin d’aucune ICP — l’app qu’il surveille en a besoin
Il vaut la peine d’être précis sur quelle exigence chinoise s’applique et ne s’applique pas, car forcer la mauvaise sur New Relic brouille le risque réel. La déclaration ICP (ICP 备案, au titre du décret n° 292 du Conseil des affaires de l’État et du décret n° 33 du MIIT) régit les sites web publics et services en ligne livrés à des utilisateurs continentaux. New Relic est de l’observabilité côté serveur — il n’y a aucune page New Relic publique que vos utilisateurs finaux chargent — de sorte qu’aucune déclaration ICP ne s’attache à New Relic lui-même. Cette obligation appartient au site web ou à l’app tourné vers le continent que vous surveillez. La propre exposition de New Relic n’est pas les licences ; c’est la résidence. La question honnête n’est pas « New Relic est-il déclaré ICP » mais « où vivent les données personnelles dans votre télémétrie » — et la réponse est : pas en Chine.
Ceci est une carte des risques, non un verdict — ce qui compte comme donnée personnelle dans votre télémétrie, et si une obligation de localisation s’applique tout court, dépend de ce que vos agents collectent, de la quantité que vous détenez et de qui sont vos utilisateurs, et cela vaut d’être réglé avec un conseil avant de vous y fier.
Où 21YunBox s’inscrit — un overlay conforme, non une migration
Vous continuez d’exécuter New Relic exactement comme aujourd’hui — les agents, les tableaux de bord et les alertes restent tous en place. Ce que New Relic ne peut fournir est une assise continentale légale pour l’application qu’il surveille : c’est la pièce que 21YunBox ajoute — une diffusion déclarée ICP depuis l’intérieur du continent, conforme, placée devant votre origine existante, sans reconstruction et sans seconde base de code. Notre équipe Chine cartographie quelle information personnelle vos métriques, événements, journaux et traces portent réellement, pèse vos obligations transfrontalières PIPL et de résidence des données au regard de votre entité et de vos volumes de données, et met en place la diffusion et le stockage sur le territoire qu’une présence Chine conforme exige — tandis que votre télémétrie continue de couler vers New Relic.
Obtenir une évaluation de conformité →
Lecture connexe :
- Comment obtenir une déclaration ICP pour la Chine
- Transferts transfrontaliers de données au titre de la PIPL
Questions fréquentes
New Relic a-t-il besoin d'une déclaration ICP pour tourner en Chine ?
Pas New Relic lui-même. La déclaration ICP (ICP 备案) s'applique à un site web public ou un service en ligne livré à des utilisateurs continentaux, et New Relic est de l'observabilité côté serveur sans page publique que vos utilisateurs finaux chargent — de sorte que l'obligation de déclaration repose sur l'application que vous surveillez, non sur le pipeline de télémétrie. La vraie question New Relic est la résidence des données : votre télémétrie est stockée aux États-Unis, dans l'UE ou au Japon, et si elle porte des données personnelles sur des utilisateurs chinois, les y envoyer est un transfert transfrontalier que régit la PIPL.
Où New Relic stocke-t-il la télémétrie de nos utilisateurs chinois ?
À l'étranger. New Relic héberge les données dans l'une de trois régions — les États-Unis, l'UE ou le Japon — fixée lorsque l'organisation est créée, et indique que “your Customer Data is stored in your selected region.” Aucune des trois n'est à l'intérieur de la Chine continentale. New Relic dit aussi que vous êtes “solely responsible” du choix d'une région qui satisfait toute loi de localisation des données ou de souveraineté des données qui vous est applicable, de sorte que la décision de résidence et ses conséquences PIPL retombent sur vous en tant que responsable, non sur New Relic.
21YunBox peut-il nous aider à utiliser New Relic en conformité en Chine ?
Oui. Notre équipe Chine peut cartographier votre exposition transfrontalière PIPL et de résidence des données — quelle information personnelle vos métriques, événements, journaux et traces portent réellement, vos volumes de données, et si une obligation de localisation s'applique — et mettre en place la diffusion et le stockage déclarés ICP, sur le territoire, dont votre app tournée vers le continent a besoin, tandis que New Relic continue de surveiller le stack que vous exploitez déjà. Prenez contact pour travailler votre configuration spécifique.