¿Funciona Dynatrace en China? PIPL, residencia de datos y dónde acaba su telemetría
Dynatrace SaaS se ejecuta únicamente en regiones de nube en el extranjero — AWS, Azure y Google Cloud, sin ninguna ubicación en China continental — y su monitorización capta por diseño datos personales de los usuarios finales. Monitorizar a usuarios del continente exporta su información personal al extranjero, una transferencia transfronteriza según la PIPL. Un análisis centrado en el cumplimiento de la puerta de la residencia de datos.
¿Funciona Dynatrace en China?
Sí — Dynatrace llega a China continental, pero la accesibilidad nunca fue la cuestión. Dynatrace SaaS capta por diseño los datos personales de sus usuarios finales y los almacena en regiones de nube en el extranjero sin ninguna ubicación en China continental, de modo que monitorizar a usuarios chinos exporta su información personal fuera del país — una transferencia transfronteriza que regula la ley china.
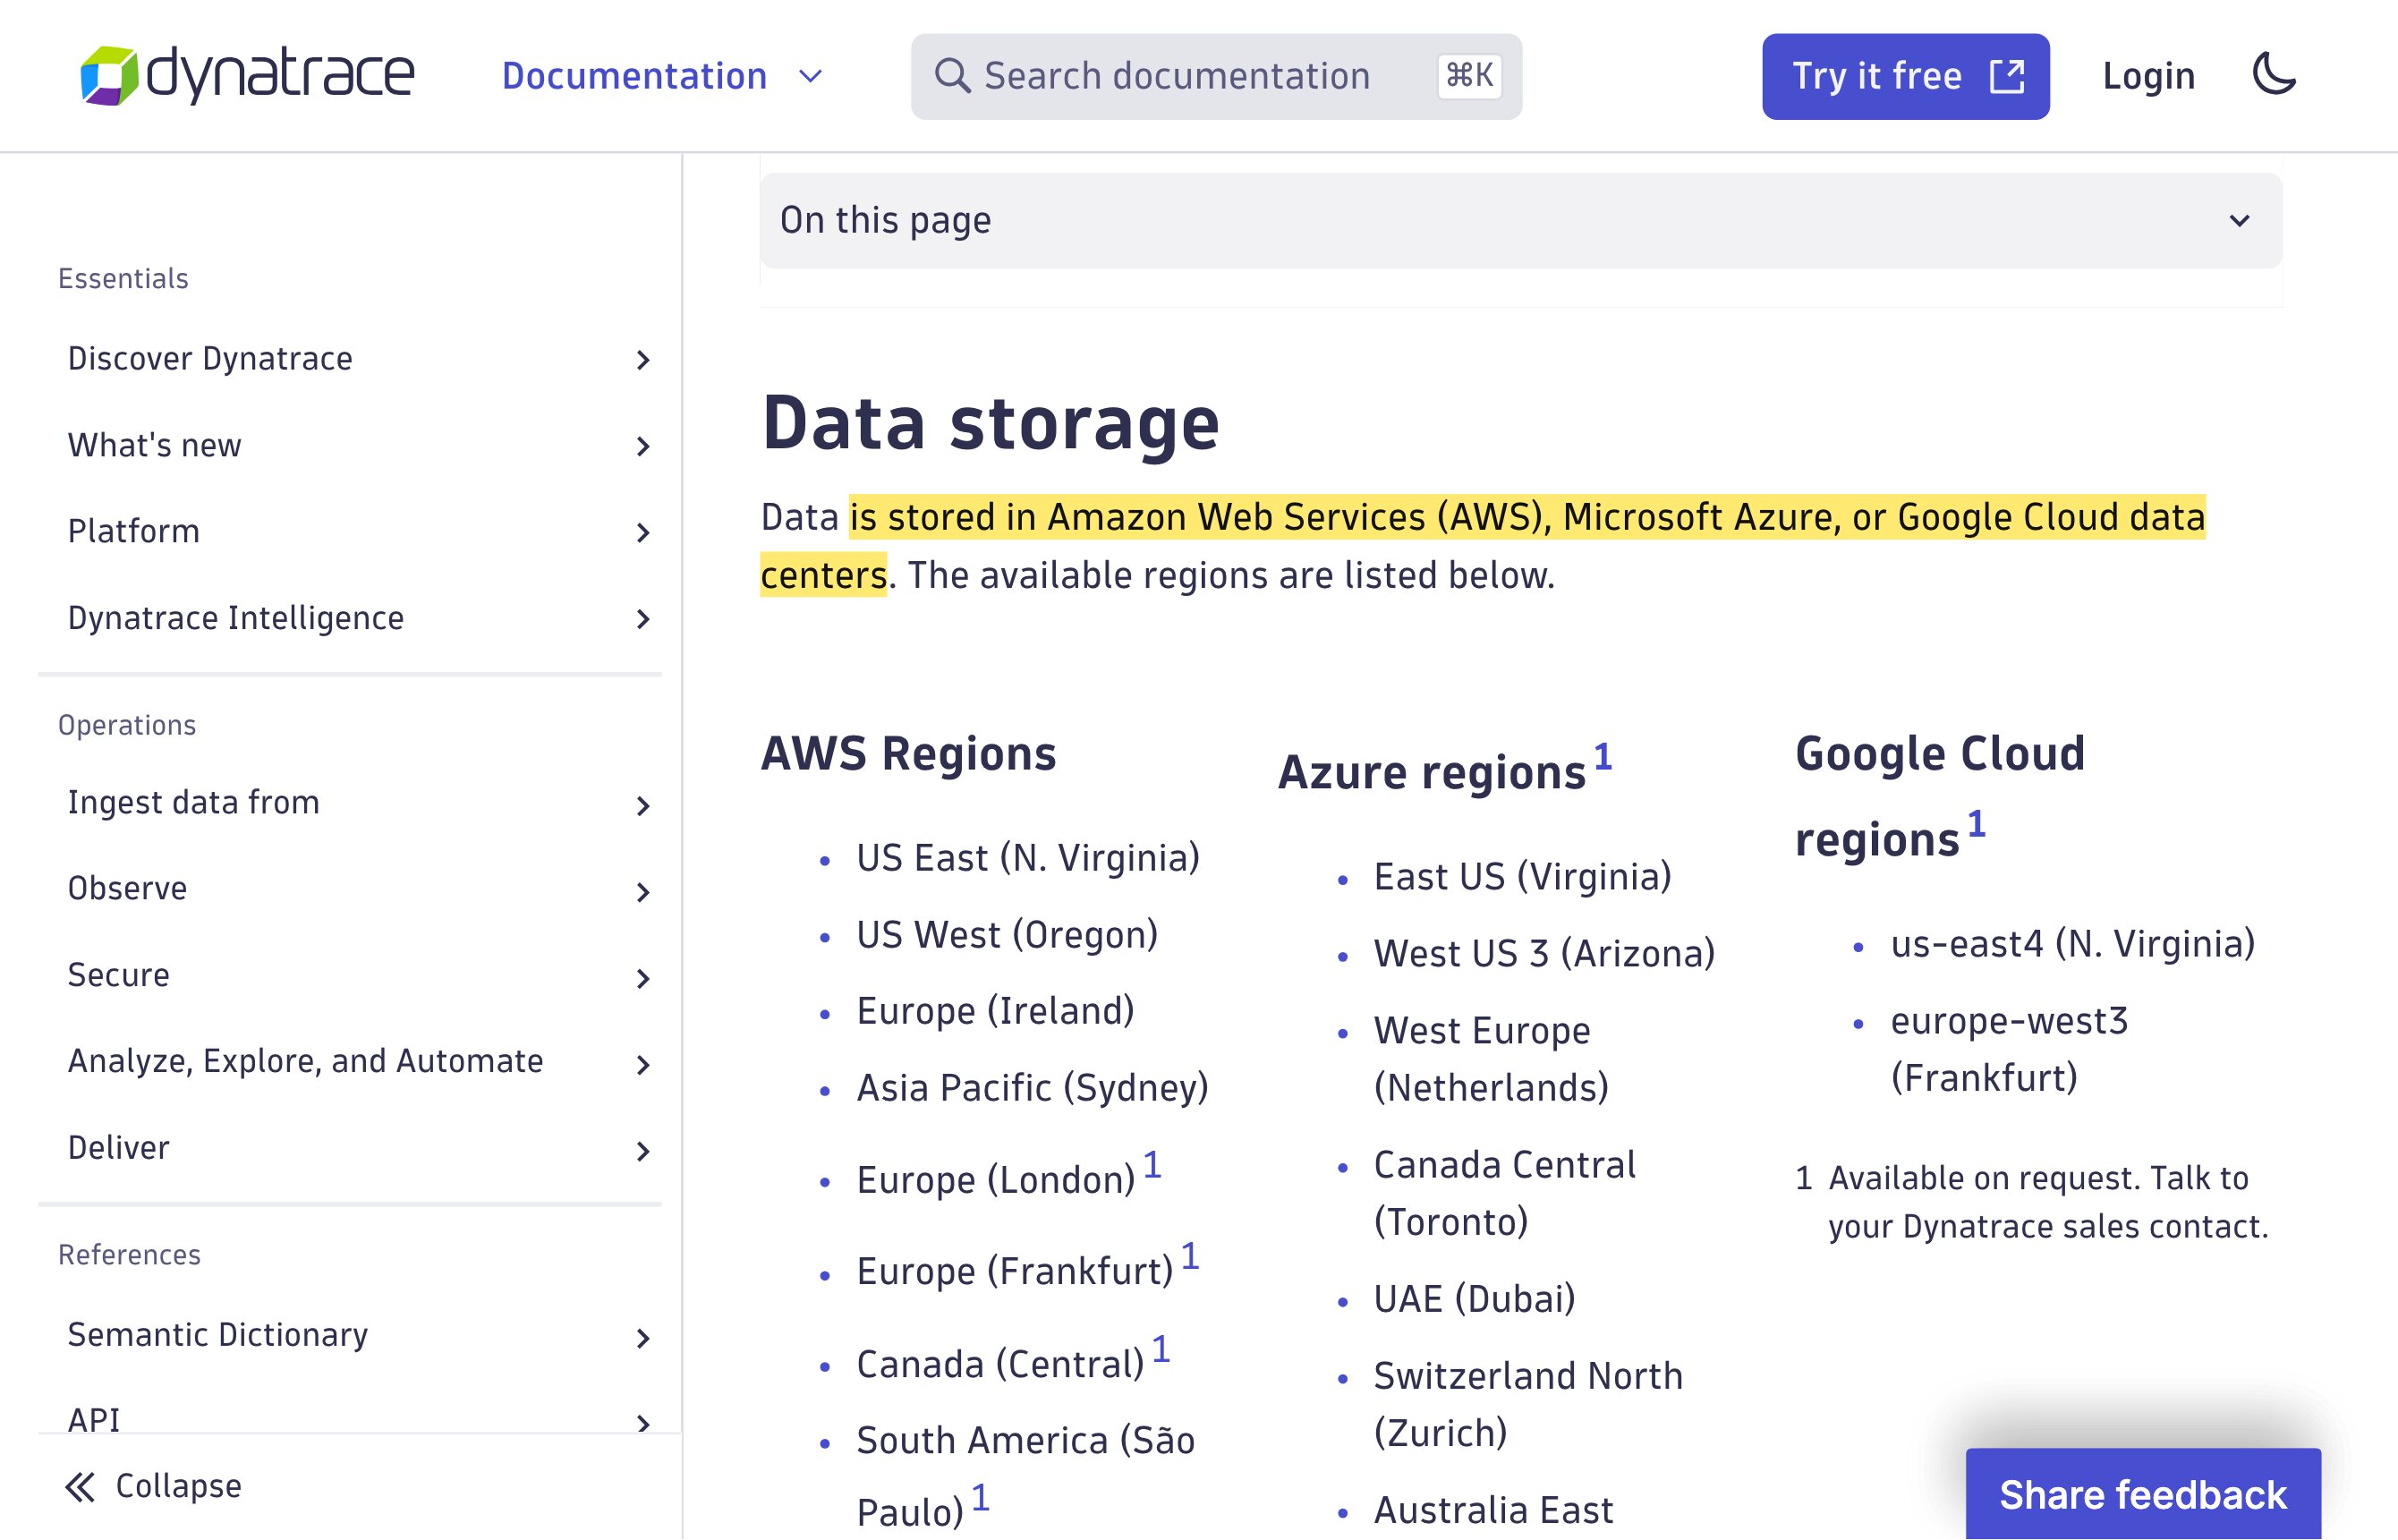
En palabras de Dynatrace, “may capture end-user data, potentially including personal and confidential information about your end users” (puede captar datos de los usuarios finales, incluida potencialmente información personal y confidencial sobre ellos) — las IP de cliente y las cabeceras HTTP se captan automáticamente (“captured automatically”) y, con Session Replay, se graban “all HTML source code” (todo el código fuente HTML) e interacciones “obtained through form fields” (obtenidas a través de campos de formulario). Esos datos “is stored in Amazon Web Services (AWS), Microsoft Azure, or Google Cloud data centers” (se almacenan en centros de datos de AWS, Microsoft Azure o Google Cloud), cuya lista de regiones — Virginia del Norte, Irlanda, Fráncfort, Singapur, Tokio, Sídney y otras — no incluye ningún lugar de China continental. Monitorice a usuarios del continente y su información personal sale del país: una transferencia transfronteriza según la PIPL (notificación, consentimiento separado y un mecanismo de transferencia, artículos 38–43), con un deber de almacenamiento en China para los operadores de infraestructuras de información críticas y los tratantes de grandes volúmenes (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). La tabla de abajo recoge la redacción de la propia documentación de Dynatrace y la norma que activa cada línea.
Esto es un mapa de riesgo, no un veredicto — cuánta exposición asume depende de lo que Dynatrace capta, en qué cantidad y de quién son los datos. Nuestro equipo de China puede cartografiar su exposición con usted →
Instantánea de cumplimiento
- ! Dynatrace capta por defecto datos personales de los usuarios finales — IP, acciones, Session Replay
- ✕ Sin región SaaS en China continental; su telemetría se almacena en el extranjero
- ! Los datos de los usuarios del continente cruzan la frontera — se aplican las normas transfronterizas de la PIPL
- ! Los operadores de infraestructuras críticas y los tratantes de grandes volúmenes tienen un deber de residencia de datos que una región en el extranjero no puede cumplir
- ✓ Dynatrace es accesible — pero la accesibilidad no es la prueba de cumplimiento
Lo que la documentación oficial de Dynatrace dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Dynatrace capta por diseño los datos personales de sus usuarios finales. En palabras de Dynatrace, “From monitored environments, Dynatrace may capture end-user data, potentially including personal and confidential information about your end users” (desde los entornos monitorizados, Dynatrace puede captar datos de los usuarios finales, incluida potencialmente información personal y confidencial sobre ellos), y en la monitorización de solicitudes “URLs, client IPs, and certain HTTP header fields are captured automatically.” (las URL, las IP de cliente y determinados campos de cabecera HTTP se captan automáticamente). Una dirección IP de cliente y un identificador de usuario son en sí mismos información personal según la Ley de Protección de Información Personal de China — así que lo que fluye hacia Dynatrace son datos personales regulados, no telemetría anónima. | Dynatrace Docs — Personal data captured by Dynatrace (docs.dynatrace.com), consultado el 2026-10-07; PIPL |
| Session Replay graba la propia sesión, no solo métricas. La documentación de privacidad de datos de Dynatrace afirma que Session Replay capta “all HTML source code” (todo el código fuente HTML) junto con interacciones “obtained through form fields, attributes, content, and interactions such as mouse movement and scrolling” (obtenidas a través de campos de formulario, atributos, contenido e interacciones como el movimiento del ratón y el desplazamiento) — y sus páginas de producto describen la reproducción de “each click or tap in a movie-like experience.” (cada clic o toque en una experiencia similar a una película). Para usuarios del continente eso puede significar nombres, datos de contacto y contenido en pantalla: información personal sensible cuya exportación es exactamente lo que regulan las normas transfronterizas de la PIPL. | Dynatrace Docs — Personal data captured by Dynatrace & Session Replay (docs.dynatrace.com), consultado el 2026-10-07; PIPL |
| Dynatrace SaaS almacena esos datos en el extranjero, sin región en China continental. Dynatrace afirma que sus datos “is stored in Amazon Web Services (AWS), Microsoft Azure, or Google Cloud data centers” (se almacenan en centros de datos de AWS, Microsoft Azure o Google Cloud), y su lista de regiones publicada recorre Virginia del Norte, Oregón, Irlanda, Fráncfort, Londres, Tel Aviv, Singapur, Tokio, Bombay y Sídney — ninguna dentro de China continental. Monitorice a usuarios del continente desde cualquiera de ellas y su información personal sale del país: una transferencia transfronteriza según la PIPL, que exige notificación, consentimiento separado y un mecanismo de transferencia (artículos 38–43). | Dynatrace Docs — Data security controls / SaaS regions (docs.dynatrace.com), consultado el 2026-10-07; PIPL, artículos 38–43 |
| El enmascaramiento reduce la exposición — no sitúa los datos dentro del país. Dynatrace ofrece controles de privacidad de datos para enmascarar datos personales en la captura, el almacenamiento y la visualización, lo que es prudente, pero el resultado se sigue almacenando en una región en el extranjero. Los deberes que quedan son de la ley china, no de Dynatrace: una transferencia transfronteriza sigue necesitando una base legal, y un operador de infraestructuras de información críticas o un tratante de grandes volúmenes debe mantener dentro del continente la información personal recogida en China (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — un deber de residencia que ninguna región de Dynatrace en el extranjero puede cumplir. | Dynatrace Docs — Data privacy / masking personal data (docs.dynatrace.com), consultado el 2026-10-07; PIPL, artículo 40; Ley de Ciberseguridad, artículo 39 (antes artículo 37) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 7 de octubre de 2026.
Para un público en China continental, la cuestión sobre Dynatrace no es si carga — es dónde pueden residir los datos de monitorización de sus usuarios. Dynatrace es una plataforma de observabilidad y, según su propia documentación, capta datos personales de los usuarios finales — IP de cliente, acciones de usuario y, con Session Replay, el contenido de sus pantallas — y después los almacena en regiones de nube en el extranjero, entre las que no figura ninguna ubicación en China continental. Dynatrace es accesible desde dentro de China; la exposición está en que monitorizar a usuarios chinos envía su información personal fuera del país, y eso es una cuestión de la legislación china sobre datos, no de su presupuesto de latencia.
Dynatrace en China de un vistazo
| Qué lo decide | En los propios términos de Dynatrace |
|---|---|
| Dónde se ejecuta | Dynatrace SaaS se ejecuta en regiones de AWS, Azure y Google Cloud repartidas por EE. UU., Europa, Oriente Medio y Asia-Pacífico — entre ellas Singapur, Tokio, Bombay y Sídney. Ninguna está dentro de China continental. |
| Qué capta | Según Dynatrace, “may capture end-user data, potentially including personal and confidential information” (puede captar datos de los usuarios finales, incluida potencialmente información personal y confidencial); las URL, las IP de cliente y las cabeceras HTTP se captan automáticamente (“captured automatically”), y Session Replay graba “all HTML source code” (todo el código fuente HTML) y las interacciones con los campos de formulario. |
| Dónde acaban sus datos | La telemetría se almacena en centros de datos de AWS, Microsoft Azure o Google Cloud (“in Amazon Web Services (AWS), Microsoft Azure, or Google Cloud data centers”), todos en el extranjero — de modo que los datos personales de un usuario del continente cruzan la frontera en el momento en que se recogen. |
| Norma transfronteriza | Esa exportación es una transferencia de información personal regulada por la PIPL: notificación, consentimiento separado y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación (artículos 38 a 43). |
| Residencia de datos | Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe permanecer en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — un deber que una región de Dynatrace en el extranjero no puede cumplir. |
| ¿Es accesible? | Sí. La accesibilidad es la mitad de la cuestión que corresponde a la entrega; no es lo que decide si puede utilizar legalmente Dynatrace para usuarios del continente. |
Accesible, pero esa nunca fue la prueba
Dynatrace no es el tipo de servicio que China bloquea de plano, y el agente de monitorización que inyecta en sus páginas suele reportar sin problemas desde navegadores del continente. Esa es la mitad de la cuestión que corresponde a la entrega, y es la mitad que aquí no resuelve nada. Lo que la resuelve es que cada una de esas balizas lleva datos personales a una región fuera de China. Tomar un panel lleno de datos como prueba de que Dynatrace «funciona en China» confunde la accesibilidad con el cumplimiento — son dos cuestiones distintas, y solo la segunda tiene peso legal.
Lo que capta Dynatrace — y por qué la PIPL lo trata como datos personales
Dynatrace deja claro lo que recoge. Según su propia documentación, “may capture end-user data, potentially including personal and confidential information about your end users” (puede captar datos de los usuarios finales, incluida potencialmente información personal y confidencial sobre ellos), y en la monitorización de solicitudes “URLs, client IPs, and certain HTTP header fields are captured automatically” (las URL, las IP de cliente y determinados campos de cabecera HTTP se captan automáticamente). Si activa Session Replay, va más allá: graba “all HTML source code” (todo el código fuente HTML) junto con interacciones “obtained through form fields, attributes, content, and interactions such as mouse movement and scrolling” (obtenidas a través de campos de formulario, atributos, contenido e interacciones como el movimiento del ratón y el desplazamiento). Una dirección IP de cliente es en sí misma información personal según la Ley de Protección de Información Personal de China, y el contenido de los campos de formulario y las capturas de pantalla pueden ser mucho más sensibles. Así que los datos que fluyen de sus usuarios del continente a Dynatrace son información personal regulada, no métricas anónimas — y de ese único hecho dependen todas las normas que vienen después.
Dónde acaban esos datos — en el extranjero, sin región en el continente
Dynatrace SaaS almacena lo que recoge “in Amazon Web Services (AWS), Microsoft Azure, or Google Cloud data centers” (en centros de datos de Amazon Web Services (AWS), Microsoft Azure o Google Cloud), y las regiones que publica van de Virginia del Norte y Oregón, pasando por Irlanda, Fráncfort, Londres y Tel Aviv, hasta Singapur, Tokio, Bombay y Sídney — sin nada dentro de China continental. Monitorice a usuarios chinos desde cualquiera de ellas y su información personal sale del país en cuanto se dispara la primera baliza. Según la Ley de Protección de Información Personal, eso es una transferencia transfronteriza, y el responsable del tratamiento — usted, no Dynatrace — tiene que notificar, obtener un consentimiento separado y cumplir un mecanismo de transferencia: una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación (artículos 38 a 43). Si usted es un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — un deber de residencia que ninguna región de Dynatrace en el extranjero puede satisfacer. Los controles de enmascaramiento de Dynatrace pueden reducir lo que capta, pero no cambian el país en el que se almacena el resto.
Otra puerta que quizá ya tenga pendiente: el propio sitio
Dynatrace va dentro de un sitio web, y ese sitio — si atiende al público del continente — conlleva su propia obligación de registro, con independencia de cualquier herramienta de monitorización. Un sitio público entregado a usuarios en China depende de un registro ICP conforme a la Orden núm. 292 del Consejo de Estado y la Orden núm. 33 del MIIT. Dynatrace ni crea ese deber ni puede cumplirlo por usted; simplemente añade encima una segunda cuestión, la de la residencia de datos. Distinguir bien ambas — el registro ICP del sitio anfitrión y el flujo transfronterizo de datos de Dynatrace — es, por lo general, el punto de partida de una revisión sobria de la preparación para China.
Esto es un mapa de riesgo, no un veredicto: cuánta exposición asume depende de lo que Dynatrace capte para usted, en qué cantidad y de quién son los datos — conviene concretarlo con asesoría legal antes de confiar en ello.
El papel de 21YunBox — una capa de cumplimiento, no una migración
Usted sigue utilizando Dynatrace. Lo que añadimos es la pieza que una plataforma de observabilidad en el extranjero no puede aportar: una entrega conforme, con registro ICP, desde dentro del continente, situada por delante del origen que ya utiliza — sin reconstruir, sin una segunda base de código y sin abandonar su stack de monitorización. Nuestro equipo de China cartografía las dos obligaciones que Dynatrace deja de su lado — el registro ICP del sitio anfitrión y la exposición en materia de transferencia transfronteriza y residencia de datos según la PIPL que genera su telemetría — y después pone en marcha la entrega y el almacenamiento dentro del país que necesita una presencia legal en China, mientras Dynatrace sigue exactamente donde está.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
Preguntas frecuentes
¿Está bloqueado Dynatrace en China continental?
No — y aquí la accesibilidad es la prueba equivocada. Dynatrace es una plataforma de observabilidad, no el tipo de servicio público que China bloquea de plano, y el agente de monitorización que inyecta en sus páginas suele reportar desde navegadores del continente. La exposición de cumplimiento no está en si el panel se llena de datos; está en que cada baliza lleva los datos personales de sus usuarios — IP de cliente, acciones de usuario y, con Session Replay, el contenido de sus pantallas — a una región de Dynatrace fuera de China. Esa exportación, no la latencia, es lo que regula la legislación china sobre datos.
¿Resuelve el problema de la PIPL enmascarar o anonimizar datos en Dynatrace?
Trátelo como una reducción del riesgo, no como una solución, y confirme el límite con su asesoría legal. El enmascaramiento limita lo que Dynatrace capta, almacena y muestra, y merece la pena aplicarlo — pero los datos personales restantes se siguen almacenando en una región en el extranjero, de modo que una transferencia transfronteriza sigue necesitando una base legal según la PIPL, y las direcciones IP de cliente son en sí mismas información personal. El enmascaramiento tampoco resuelve nada respecto a un deber de localización de datos: si usted es un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, los datos tienen que estar dentro del continente, algo que una región de Dynatrace en el extranjero no puede ofrecer.
¿Puede 21YunBox ayudarnos a seguir usando Dynatrace en China?
Sí. Nuestro equipo de China puede cartografiar las dos obligaciones que Dynatrace deja de su lado — el registro ICP de su sitio anfitrión y la exposición en materia de transferencia transfronteriza y residencia de datos según la PIPL que genera su telemetría — para su entidad, sus volúmenes de datos y sus usuarios, y poner en marcha la entrega y el almacenamiento dentro del país, con registro ICP, que requiere una presencia conforme en China, sobre el stack de monitorización que ya utiliza. Póngase en contacto con nosotros para analizar su caso concreto.