Dynatraceは中国本土で使えるか:PIPL、データの国内保存、テレメトリの行き先
Dynatrace SaaSはオフショアのクラウドリージョン——AWS・Azure・Google Cloudで、中国本土の拠点はない——でのみ稼働し、その監視は設計上エンドユーザーの個人データを捕捉します。本土の利用者を監視することは、その個人情報をオフショアへ持ち出すこと、すなわちPIPLの下での越境移転です。データの国内保存の扉をコンプライアンス起点で読み解きます。
Dynatraceは中国本土で使えるか
はい——Dynatraceは中国本土に到達しますが、到達性は最初から問いではありませんでした。Dynatrace SaaSは設計上エンドユーザーの個人データを捕捉し、それを中国本土の拠点を持たないオフショアのクラウドリージョンに保存するので、中国の利用者を監視することはその個人情報を国外へ持ち出します——中国の法が規律する越境移転です。
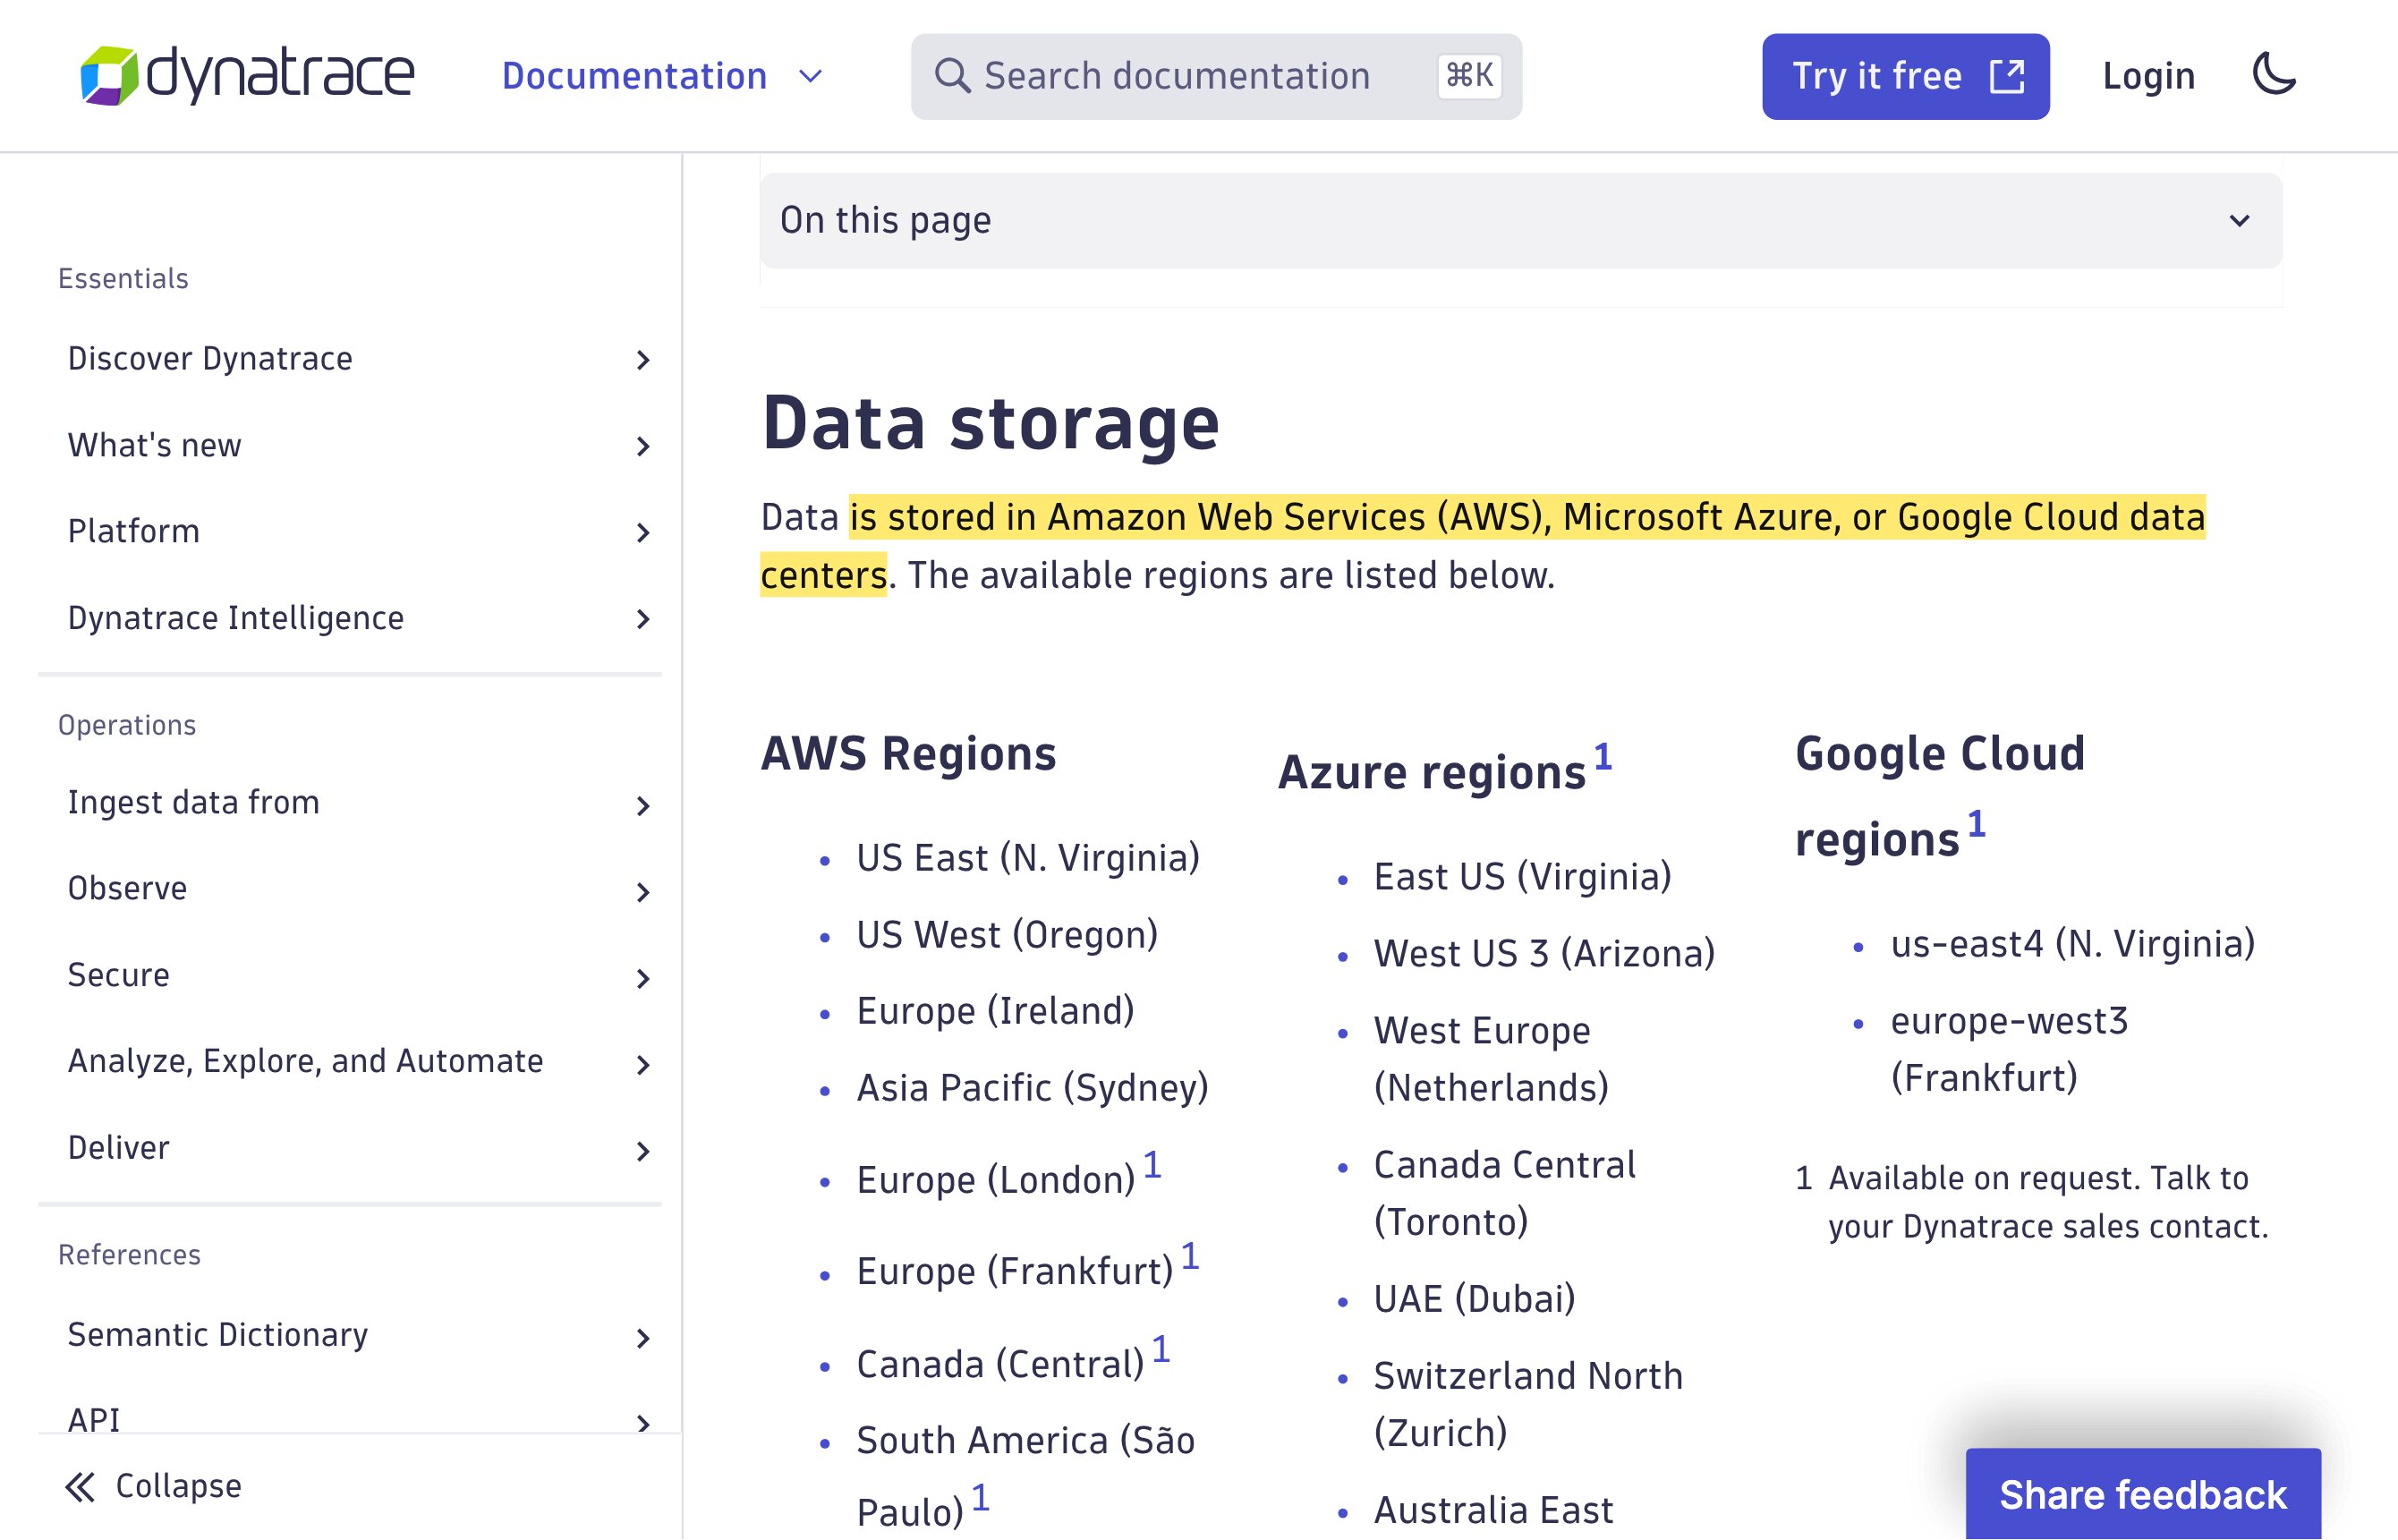
Dynatrace自身の言葉で、それは「エンドユーザーに関する個人情報や機密情報を含みうるエンドユーザーのデータを捕捉しうる」とし——クライアントIPとHTTPヘッダーは「自動的に捕捉」され、Session Replayでは「すべてのHTMLソースコード」と「フォーム項目を通じて得られる」操作が記録されます。そのデータは「AWS、Microsoft Azure、またはGoogle Cloudのデータセンターに保存される」とされ、そのリージョンの一覧——バージニア州北部、アイルランド、フランクフルト、シンガポール、東京、シドニーほか——に中国本土はどこにも含まれません。本土の利用者を監視すれば、その個人情報は国を離れます:PIPLの下での越境移転(通知、個別の同意、移転メカニズム、第38〜43条)で、CIIOと大量取扱者には中国国内での保存の義務を伴います(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))。下の表はDynatrace自身の記述と、それぞれの行が引き起こすルールです。
これは判定ではなくリスクの見取り図です——どれだけのリスクを負うかは、Dynatraceが何を捕捉するか、その量、そして誰のデータかによって変わります。当社の中国チームがリスクを一緒に整理します →
コンプライアンス・スナップショット
- ! Dynatraceは既定でエンドユーザーの個人データを捕捉する——IP、操作、Session Replay
- ✕ 中国本土のSaaSリージョンはない;テレメトリはオフショアに保存される
- ! 本土の利用者のデータは国境を越える——PIPLの越境ルールが適用
- ! CIIOと大量取扱者は、オフショアでは満たせないデータ国内保存の義務を負う
- ✓ Dynatraceは到達できる——しかし到達性はコンプライアンスのテストではない
Dynatraceの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| Dynatraceは設計上、エンドユーザーの個人データを捕捉する。Dynatrace自身の言葉で、「監視対象の環境から、Dynatraceはエンドユーザーに関する個人情報や機密情報を含みうるエンドユーザーのデータを捕捉しうる」とし、リクエスト監視では「URL、クライアントIP、一部のHTTPヘッダー項目が自動的に捕捉される」とする。クライアントIPアドレスとユーザーIDはそれ自体が中国の個人情報保護法(PIPL)(英語)の下での個人情報である——したがってDynatraceへ流れるものは、匿名のテレメトリではなく規制対象の個人データである。 | Dynatrace Docs — Personal data captured by Dynatrace(docs.dynatrace.com)、2026-10-07 取得;PIPL |
| Session Replayは、メトリクスだけでなくセッションそのものを記録する。Dynatraceのデータプライバシーのドキュメントは、Session Replayが「すべてのHTMLソースコード」を、「フォーム項目、属性、コンテンツ、そしてマウスの動きやスクロールといった操作を通じて得られる」操作とともに捕捉するとし——製品ページは「各クリックやタップを映画のような体験で」再生すると述べる。本土の利用者にとって、それは氏名、連絡先、画面上のコンテンツを意味しうる:まさにPIPLの越境ルールが規律する、持ち出しの対象となる機微な個人情報である。 | Dynatrace Docs — Personal data captured by Dynatrace & Session Replay(docs.dynatrace.com)、2026-10-07 取得;PIPL |
| Dynatrace SaaSは、そのデータをオフショアに保存し、中国本土のリージョンはない。Dynatraceは、そのデータが「AWS、Microsoft Azure、またはGoogle Cloudのデータセンターに保存される」とし、公表されているリージョンの一覧はバージニア州北部、オレゴン、アイルランド、フランクフルト、ロンドン、テルアビブ、シンガポール、東京、ムンバイ、シドニーに及ぶ——そのいずれも中国本土にはない。そのいずれかから本土の利用者を監視すれば、その個人情報は国を離れる:PIPLの下での越境移転で、通知・個別の同意・移転メカニズムを求める(第38〜43条)。 | Dynatrace Docs — Data security controls/SaaS regions(docs.dynatrace.com)、2026-10-07 取得;PIPL 第38〜43条 |
| マスキングはリスクを下げる——データを国内に持ってくるわけではない。Dynatraceは、捕捉・保存・表示の各段階で個人データをマスクするデータプライバシーの制御を提供しており、それは賢明だが、結果は依然としてオフショアのリージョンに保存される。残る義務は、Dynatraceのものではなく中国法のものである:越境移転は依然として合法的な根拠を要し、重要情報インフラ運営者または大量取扱者は、中国で収集した個人情報を本土内に保たなければならない(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))——オフショアのDynatraceのリージョンのいずれも満たせないデータ国内保存の義務である。 | Dynatrace Docs — Data privacy/masking personal data(docs.dynatrace.com)、2026-10-07 取得;PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条) |
情報源は21YunBox コンプライアンスチームが2026年10月7日に確認しました。
中国本土の利用者にとって、Dynatraceをめぐる問いは、読み込まれるかではありません——利用者の監視データをどこに置くことが許されるか、です。Dynatraceはオブザーバビリティのプラットフォームで、自社のドキュメントによれば、エンドユーザーの個人データ——クライアントIP、ユーザーの操作、そしてSession Replayでは画面の内容——を捕捉し、それを中国本土の拠点を一つも含まないオフショアのクラウドリージョンに保存します。Dynatraceは中国本土から到達できます。リスクは、中国の利用者を監視することがその個人情報を国外へ送り出すことであり、それは遅延の予算ではなく、中国のデータ法の問いだということです。
中国でのDynatrace:ひと目で
| 決め手 | Dynatrace自身の言葉では |
|---|---|
| どこで動くか | Dynatrace SaaSは、米国・ヨーロッパ・中東・アジア太平洋にまたがるAWS・Azure・Google Cloudのリージョン——シンガポール、東京、ムンバイ、シドニーを含む——で稼働します。そのいずれも中国本土にはありません。 |
| 何を捕捉するか | それは“may capture end-user data, potentially including personal and confidential information”(個人情報や機密情報を含みうるエンドユーザーのデータを捕捉しうる)とされ、URL・クライアントIP・HTTPヘッダーは“captured automatically”(自動的に捕捉)され、Session Replayは“all HTML source code”(すべてのHTMLソースコード)とフォーム項目の操作を記録します。 |
| データの行き先 | テレメトリは“in Amazon Web Services (AWS), Microsoft Azure, or Google Cloud data centers”(AWS、Microsoft Azure、またはGoogle Cloudのデータセンター)に保存され、いずれもオフショアです——したがって本土の利用者の個人データは、収集された瞬間に国境を越えます。 |
| 越境のルール | その持ち出しはPIPLが規律する個人情報の移転です:通知、個別の同意、移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)(第38〜43条)。 |
| データの国内保存 | 重要情報インフラ運営者(CIIO)または大量取扱者の場合、中国で収集した個人情報は本土内に留めなければなりません(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))——オフショアのDynatraceのリージョンでは満たせない義務です。 |
| 到達できるか | はい。到達性は問いの配信の半分であり、本土の利用者に対してDynatraceを合法的に使ってよいかを決めるものではありません。 |
到達できる、しかしそれは最初からテストではなかった
Dynatraceは、中国が全面的にブロックする類のサービスではなく、それが貴社のページに注入する監視エージェントは、本土のブラウザからおおむね報告を返します。それは問いの配信の半分であり、ここでは何も決着させない半分です。決着させるのは、それらのビーコンの一つひとつが個人データを中国の外のリージョンへ運ぶ、という事実です。満たされたダッシュボードを「Dynatraceは中国で使える」証拠と読むことは、到達性をコンプライアンスと取り違えることです——両者は別の問いであり、法的な重みを持つのは後者だけです。
Dynatraceが捕捉するもの——そしてなぜPIPLがそれを個人データとして扱うか
Dynatraceは、何を収集するかを明示しています。自社のドキュメントで、それは“may capture end-user data, potentially including personal and confidential information about your end users”(エンドユーザーに関する個人情報や機密情報を含みうるエンドユーザーのデータを捕捉しうる)とし、リクエスト監視では“URLs, client IPs, and certain HTTP header fields are captured automatically”(URL、クライアントIP、一部のHTTPヘッダー項目が自動的に捕捉される)とします。Session Replayをオンにすると、さらに進んで、“all HTML source code”(すべてのHTMLソースコード)を、“obtained through form fields, attributes, content, and interactions such as mouse movement and scrolling”(フォーム項目、属性、コンテンツ、そしてマウスの動きやスクロールといった操作を通じて得られる)操作とともに記録します。クライアントIPアドレスそれ自体が中国の個人情報保護法(PIPL)の下での個人情報であり、フォーム項目の内容や画面の捕捉は、それよりはるかに機微でありえます。したがって、本土の利用者からDynatraceへ流れるデータは、匿名のメトリクスではなく規制対象の個人情報であり——その一つの事実に、下流のあらゆるルールが懸かっています。
そのデータの行き先——オフショア、本土のリージョンはない
Dynatrace SaaSは、収集したものを“in Amazon Web Services (AWS), Microsoft Azure, or Google Cloud data centers”(AWS、Microsoft Azure、またはGoogle Cloudのデータセンター)に保存し、公表されているリージョンはバージニア州北部とオレゴンから、アイルランド、フランクフルト、ロンドン、テルアビブを経て、シンガポール、東京、ムンバイ、シドニーに及びます——中国本土には何もありません。そのいずれかから中国の利用者を監視すれば、最初のビーコンが発火した瞬間に、その個人情報は国を離れます。個人情報保護法(PIPL)の下で、それは越境移転であり、取扱者——Dynatraceではなく貴社——が、通知し、個別の同意を取得し、移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)をクリアしなければなりません(第38〜43条)。重要情報インフラ運営者(CIIO)または大量取扱者である場合、中国で収集した個人情報は本土内に保存しなければなりません(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))——オフショアのDynatraceのリージョンのいずれも満たせないデータ国内保存の義務です。Dynatraceのマスキングの制御は、捕捉するものを縮小できますが、残りが保存される国を変えはしません。
すでに負っているかもしれないもう一つの扉:サイトそのもの
Dynatraceはウェブサイトの中に乗っており、そのウェブサイトは——本土の一般公衆に配信される場合——あらゆる監視ツールとは別に、それ自体の届出の義務を負います。中国の利用者に配信される公開向けのサイトは、国務院令第292号および工業・情報化部令第33号の下でのICP備案を発動させます。Dynatraceはその義務を生み出しも、果たしもしません。単に、その上に二つ目の、データ国内保存の問いを重ねるだけです。その二つ——ホストサイトのICP備案と、Dynatraceの越境データの流れ——を取り違えないことが、たいてい、冷静な中国レディネスのレビューの出発点です。
これは判定ではなくリスクの見取り図です。どれだけのリスクを負うかは、Dynatraceが貴社のために何を捕捉するか、その量、そして誰のデータかによって変わります——それに依存する前に専門家と整理する価値があります。
21YunBoxの位置づけ——移行ではなく、法令適合のオーバーレイ
Dynatraceはそのまま動かし続けます。当社が加えるのは、オフショアのオブザーバビリティのプラットフォームが提供できない一片です。すなわち、すでに運用中のオリジンの前段に置く、法令に沿った中国本土内からのICP備案済みの配信です——作り直しも、二つ目のコードベースも、監視スタックからの移行もありません。当社の中国チームが、Dynatraceが貴社の側に残す二つの義務——ホストサイトのICP備案と、テレメトリが生むPIPLの越境およびデータ国内保存のリスク——を整理し、そのうえで、合法的な中国プレゼンスが必要とする中国国内からの配信と保存を立ち上げます。その間もDynatraceは、まさに今ある場所に留まります。
関連する読み物:
よくあるご質問
Dynatraceは中国本土でブロックされていますか?
いいえ——ここでは到達性を誤ったテストとして扱ってください。Dynatraceはオブザーバビリティのプラットフォームであり、中国が全面的にブロックする類の公開サービスではなく、それが貴社のページに注入する監視エージェントは、本土のブラウザからおおむね報告します。コンプライアンスのリスクは、ダッシュボードが満たされるかどうかではありません。それは、ビーコンの一つひとつが利用者の個人データ——クライアントIP、ユーザーの操作、そしてSession Replayでは画面の内容——を中国の外のDynatraceのリージョンへ運ぶ、ということです。遅延ではなくその持ち出しこそ、中国のデータ法が規律するものです。
Dynatraceでデータをマスキングまたは匿名化すれば、PIPLの問題は解決しますか?
治療ではなくリスクの低減として扱い、線引きは専門家に確認してください。マスキングは、Dynatraceが捕捉・保存・表示するものを制限し、それは行う価値がありますが——残りの個人データは依然としてオフショアのリージョンに保存されるので、越境移転は依然としてPIPLの下での合法的な根拠を要し、クライアントIPアドレスはそれ自体が個人情報です。マスキングはデータ国内保存の義務には何もしません。CIIOまたは大量取扱者である場合、データは本土内になければならず、オフショアのDynatraceのリージョンにはそれができません。
21YunBoxは中国でDynatraceを使い続ける手助けができますか?
はい。当社の中国チームが、Dynatraceが貴社の側に残す二つの義務——ホストサイトのICP備案と、テレメトリが生むPIPLの越境およびデータ国内保存のリスク——を、貴社の法人・取扱データ量・利用者に照らして整理し、法令適合の中国プレゼンスが必要とするICP備案済みの中国国内からの配信と保存を、すでに運用中の監視スタックの上に立ち上げます。個別のケースの整理はお問い合わせください。