Funktioniert Dynatrace in China? PIPL, Datenresidenz & wo Ihre Telemetrie landet
Dynatrace SaaS läuft nur in Offshore-Cloud-Regionen — AWS, Azure und Google Cloud, ohne Festlandchina-Standort — und seine Überwachung erfasst die personenbezogenen Daten von Endnutzern by design. Festland-Nutzer zu überwachen exportiert ihre personenbezogene Information offshore, ein Grenztransfer unter PIPL. Ein Compliance-zuerst-Blick auf die Datenresidenz-Tür.
Funktioniert Dynatrace in China?
Ja — Dynatrace erreicht Festlandchina, aber Erreichbarkeit war nie die Frage. Dynatrace SaaS erfasst die personenbezogenen Daten Ihrer Endnutzer by design und speichert sie in Offshore-Cloud-Regionen ohne Festlandchina-Standort, chinesische Nutzer zu überwachen exportiert ihre personenbezogene Information also aus dem Land — ein Grenztransfer, den Chinas Recht regelt.
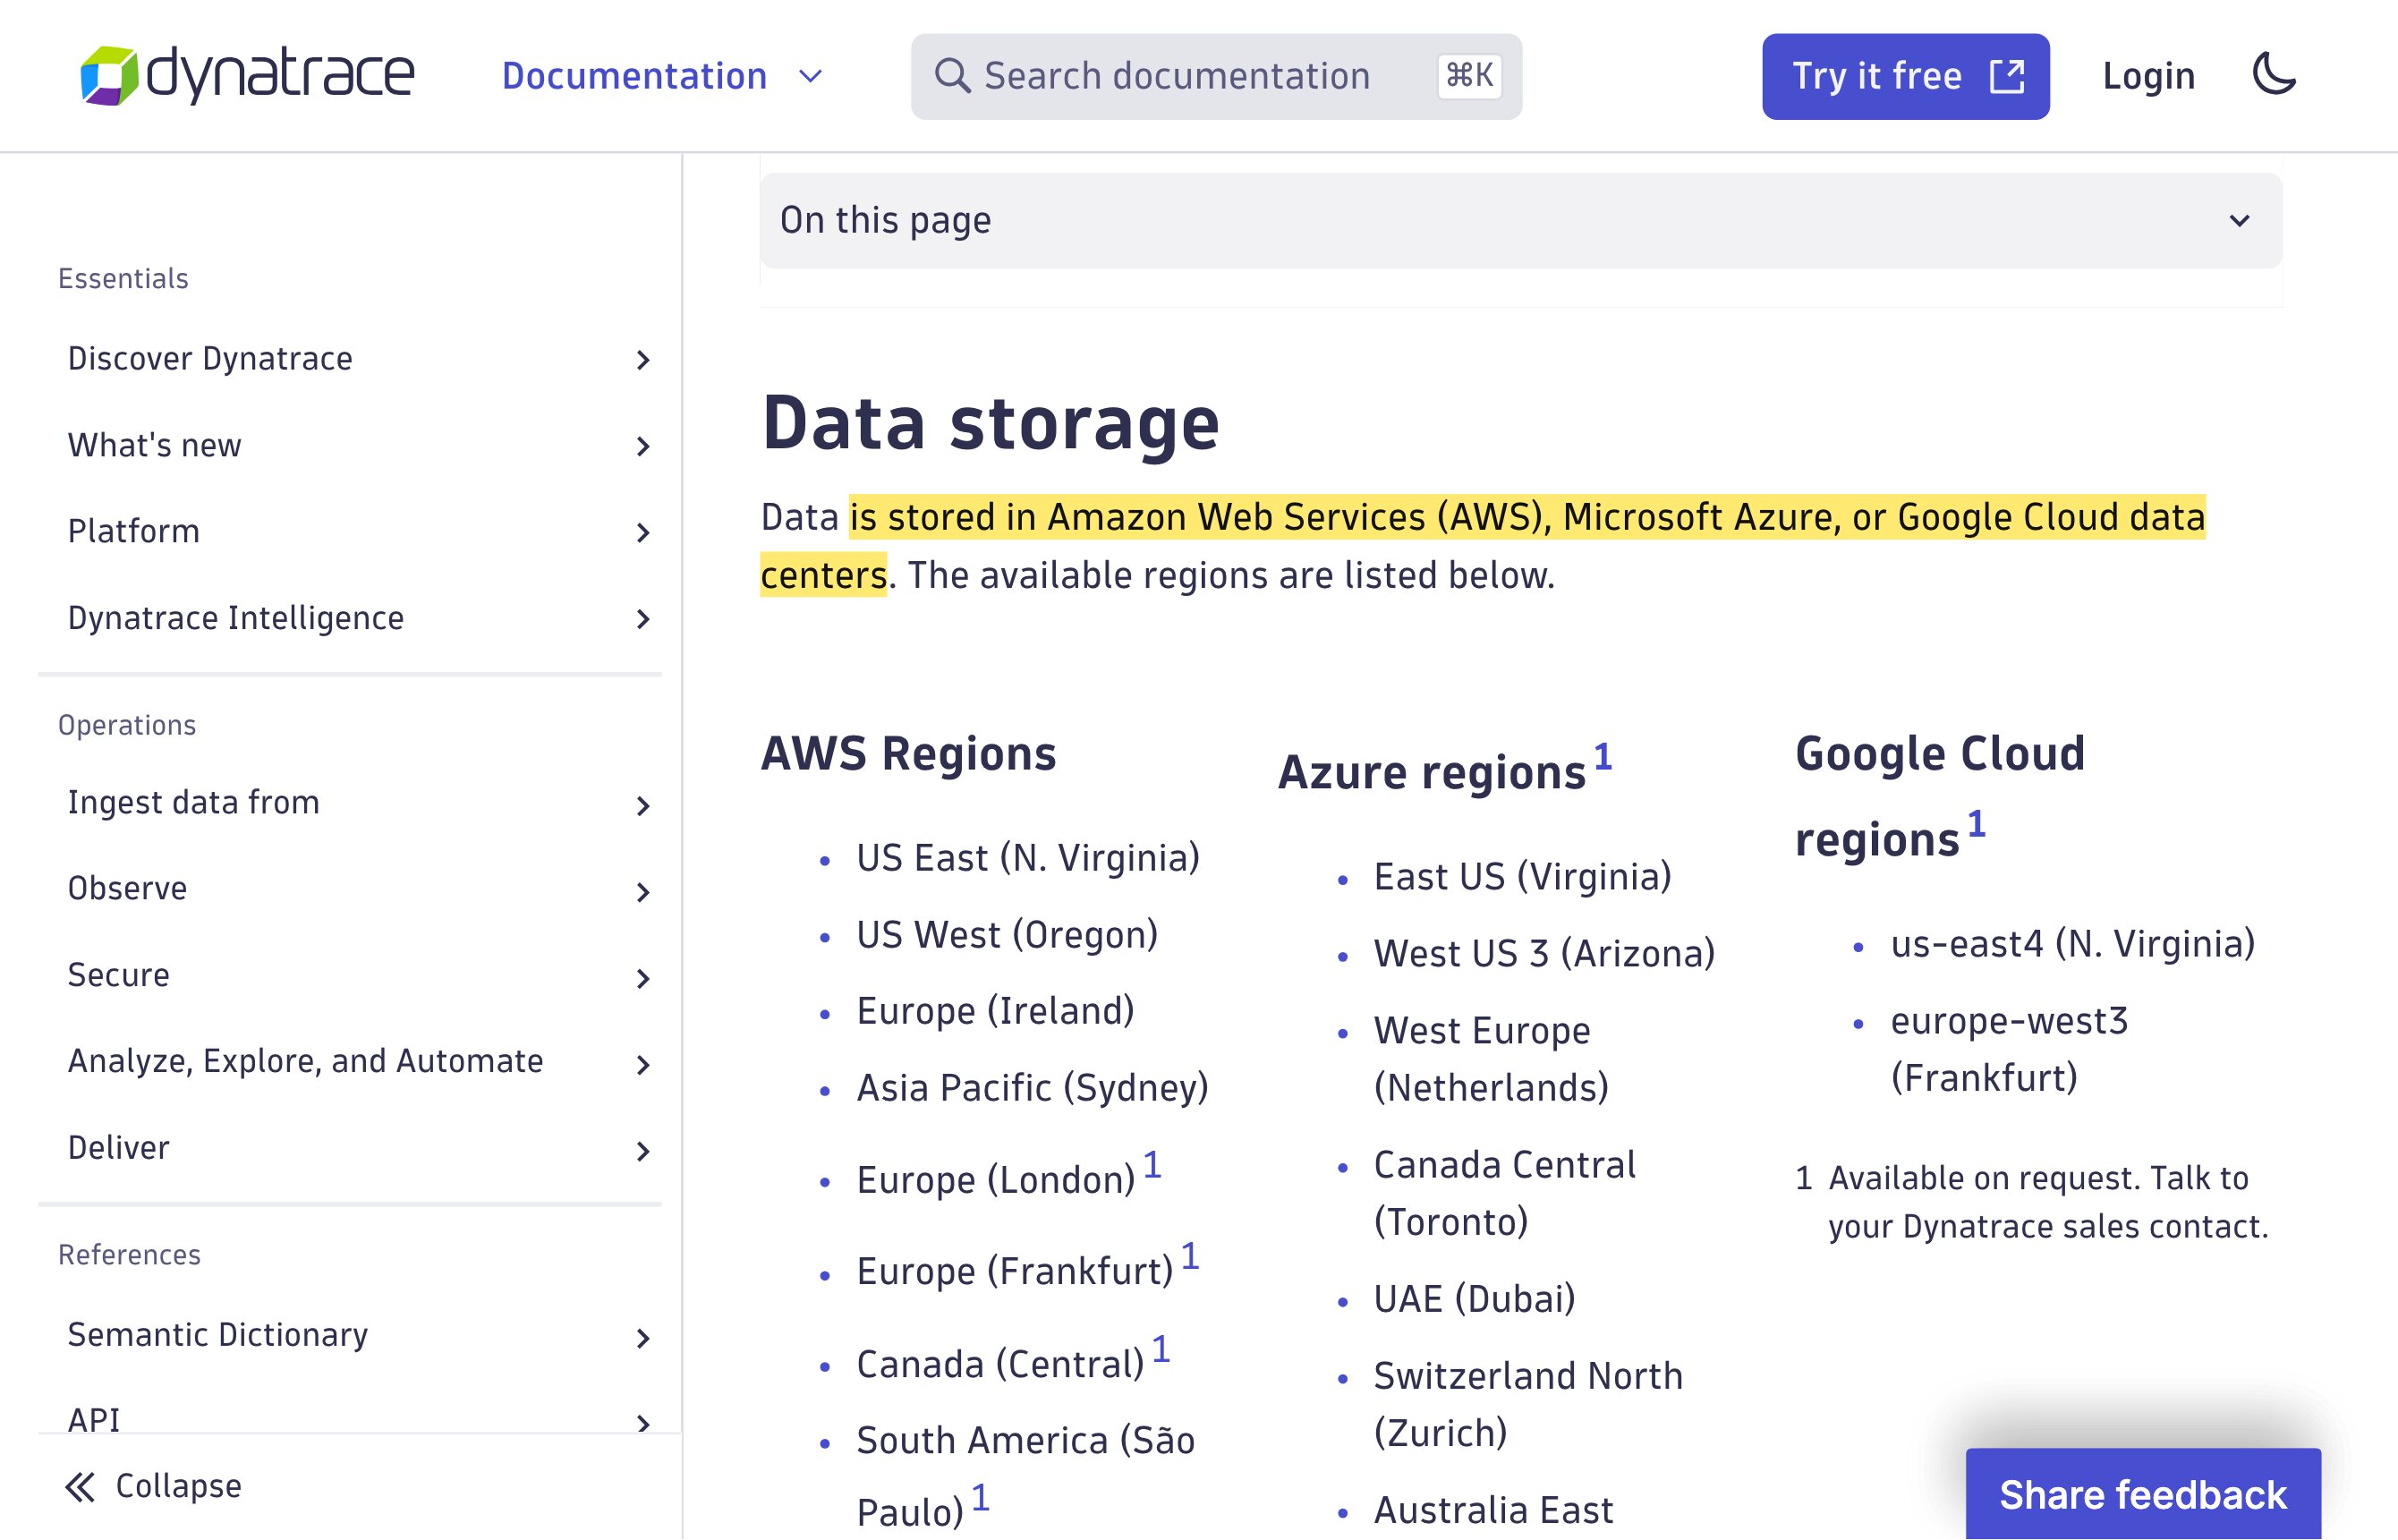
In Dynatrace' eigenen Worten „may capture end-user data, potentially including personal and confidential information about your end users“ — Client-IPs und HTTP-Header „captured automatically,“ und, mit Session Replay, „all HTML source code“ und Interaktionen „obtained through form fields.“ Diese Daten werden „is stored in Amazon Web Services (AWS), Microsoft Azure, or Google Cloud data centers“ gespeichert, deren Regionsliste — N. Virginia, Irland, Frankfurt, Singapur, Tokio, Sydney und mehr — nirgends in Festlandchina umfasst. Überwachen Sie Festland-Nutzer, und ihre personenbezogene Information verlässt das Land: ein Grenztransfer unter PIPL (Mitteilung, gesonderte Einwilligung und ein Transfermechanismus, Artikel 38–43), mit einer Speicherung-in-China-Pflicht für Betreiber kritischer Informationsinfrastruktur und Verarbeiter großer Mengen (PIPL Artikel 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). Die Tabelle unten ist Dynatrace' eigener Wortlaut und die Regel, die jede Zeile auslöst.
Dies ist eine Risikokarte, kein Urteil — wie viel Exponierung Sie tragen, hängt davon ab, was Dynatrace erfasst, wie viel und wessen Daten es sind. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Dynatrace erfasst standardmäßig die personenbezogenen Daten von Endnutzern — IPs, Aktionen, Session Replay
- ✕ Keine Festlandchina-SaaS-Region; Ihre Telemetrie wird offshore gespeichert
- ! Die Daten von Festland-Nutzern überqueren die Grenze — PIPL-Grenzregeln gelten
- ! Betreiber kritischer Informationsinfrastruktur und Verarbeiter großer Mengen schulden eine Datenresidenz-Pflicht, die offshore nicht erfüllt werden kann
- ✓ Dynatrace ist erreichbar — aber Erreichbarkeit ist nicht der Compliance-Test
Was die offizielle Dynatrace-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Dynatrace erfasst die personenbezogenen Daten Ihrer Endnutzer by design. In Dynatrace' eigenen Worten, „From monitored environments, Dynatrace may capture end-user data, potentially including personal and confidential information about your end users,“ und bei der Request-Überwachung „URLs, client IPs, and certain HTTP header fields are captured automatically.“ Eine Client-IP-Adresse und eine Nutzer-ID sind selbst personenbezogene Information unter Chinas Gesetz zum Schutz personenbezogener Daten — was zu Dynatrace fließt, sind also regulierte personenbezogene Daten, keine anonyme Telemetrie. | Dynatrace Docs — Personal data captured by Dynatrace (docs.dynatrace.com), abgerufen 2026-10-07; PIPL |
| Session Replay zeichnet die Sitzung selbst auf, nicht bloß Metriken. Dynatrace' Datenschutz-Dokumentation erklärt, Session Replay erfasse „all HTML source code“ zusammen mit Interaktionen „obtained through form fields, attributes, content, and interactions such as mouse movement and scrolling“ — und seine Produktseiten beschreiben das Abspielen „each click or tap in a movie-like experience.“ Für Festland-Nutzer kann das Namen, Kontaktdaten und Bildschirm-Inhalt bedeuten: sensible personenbezogene Information, deren Export genau das ist, was PIPLs Grenzregeln regeln. | Dynatrace Docs — Personal data captured by Dynatrace & Session Replay (docs.dynatrace.com), abgerufen 2026-10-07; PIPL |
| Dynatrace SaaS speichert diese Daten offshore, ohne Festlandchina-Region. Dynatrace erklärt, seine Daten würden „is stored in Amazon Web Services (AWS), Microsoft Azure, or Google Cloud data centers“ gespeichert, und seine veröffentlichte Regionsliste verläuft durch N. Virginia, Oregon, Irland, Frankfurt, London, Tel Aviv, Singapur, Tokio, Mumbai und Sydney — keine innerhalb Festlandchinas. Überwachen Sie Festland-Nutzer von einer von ihnen, und ihre personenbezogene Information verlässt das Land: ein Grenztransfer unter PIPL, der Mitteilung, gesonderte Einwilligung und einen Transfermechanismus erfordert (Artikel 38–43). | Dynatrace Docs — Data security controls / SaaS regions (docs.dynatrace.com), abgerufen 2026-10-07; PIPL Articles 38–43 |
| Maskierung senkt die Exponierung — sie bringt die Daten nicht ins Inland. Dynatrace stellt Datenschutz-Kontrollen bereit, um personenbezogene Daten bei Erfassung, Speicherung und Anzeige zu maskieren, was klug ist, aber das Ergebnis weiterhin in einer Offshore-Region speichert. Die Pflichten, die bleiben, sind die des chinesischen Rechts, nicht Dynatrace': Ein Grenztransfer braucht weiterhin eine rechtmäßige Grundlage, und ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen muss in China erhobene personenbezogene Information im Festland halten (PIPL Artikel 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — eine Residenz-Pflicht, die keine Offshore-Dynatrace-Region erfüllen kann. | Dynatrace Docs — Data privacy / masking personal data (docs.dynatrace.com), abgerufen 2026-10-07; PIPL Article 40; Cybersecurity Law Article 39 (formerly Article 37) |
Quellen vom 21YunBox Compliance-Team am 7. Oktober 2026 geprüft.
Für ein Festlandchina-Publikum ist die Frage zu Dynatrace nicht, ob es lädt — sie ist, wo die Überwachungsdaten Ihrer Nutzer leben dürfen. Dynatrace ist eine Observability-Plattform, und nach seiner eigenen Dokumentation erfasst es die personenbezogenen Daten von Endnutzern — Client-IPs, Nutzer-Aktionen und, mit Session Replay, den Inhalt ihrer Bildschirme — und speichert sie dann in Offshore-Cloud-Regionen, die keinen Festlandchina-Standort umfassen. Dynatrace ist von innerhalb Chinas erreichbar; die Exponierung ist, dass das Überwachen chinesischer Nutzer ihre personenbezogene Information aus dem Land schifft, was eine Frage für Chinas Datenrecht ist, nicht für Ihr Latenz-Budget.
Dynatrace in China auf einen Blick
| Was es entscheidet | In Dynatrace' eigenen Worten |
|---|---|
| Wo es läuft | Dynatrace SaaS läuft in AWS-, Azure- und Google-Cloud-Regionen über die USA, Europa, den Nahen Osten und den Asien-Pazifik-Raum — Singapur, Tokio, Mumbai und Sydney darunter. Keine liegt innerhalb Festlandchinas. |
| Was es erfasst | Es „may capture end-user data, potentially including personal and confidential information“; URLs, Client-IPs und HTTP-Header werden „captured automatically“, und Session Replay zeichnet „all HTML source code“ und Formularfeld-Interaktionen auf. |
| Wo Ihre Daten landen | Telemetrie wird „in Amazon Web Services (AWS), Microsoft Azure, or Google Cloud data centers“ gespeichert, alle offshore — die personenbezogenen Daten eines Festland-Nutzers überqueren also die Grenze in dem Moment, in dem sie erhoben werden. |
| Grenzregel | Dieser Export ist ein Transfer personenbezogener Information, den PIPL regelt: Mitteilung, gesonderte Einwilligung und ein Transfermechanismus — eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung (Artikel 38–43). |
| Datenresidenz | Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen muss in China erhobene personenbezogene Information im Festland bleiben (PIPL Artikel 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — eine Pflicht, die eine Offshore-Dynatrace-Region nicht erfüllen kann. |
| Ist es erreichbar? | Ja. Erreichbarkeit ist die Auslieferungs-Hälfte der Frage; sie ist nicht, was entscheidet, ob Sie Dynatrace rechtmäßig für Festland-Nutzer nutzen dürfen. |
Erreichbar, aber das war nie der Test
Dynatrace ist nicht die Art von Dienst, die China rundweg blockiert, und der Überwachungs-Agent, den es in Ihre Seiten injiziert, wird im Allgemeinen aus Festland-Browsern zurückmelden. Das ist die Auslieferungs-Hälfte der Frage, und es ist die Hälfte, die hier nichts klärt. Was es klärt, ist, dass jeder dieser Beacons personenbezogene Daten in eine Region außerhalb Chinas trägt. Ein gefülltes Dashboard als Beweis dafür zu lesen, dass Dynatrace „in China funktioniert“, verwechselt Erreichbarkeit mit Compliance — die beiden sind verschiedene Fragen, und nur die zweite trägt rechtliches Gewicht.
Was Dynatrace erfasst — und warum PIPL es als personenbezogene Daten behandelt
Dynatrace ist explizit darüber, was es erhebt. In seiner eigenen Dokumentation „may capture end-user data, potentially including personal and confidential information about your end users,“ und bei der Request-Überwachung „URLs, client IPs, and certain HTTP header fields are captured automatically.“ Schalten Sie Session Replay ein, und es geht weiter, zeichnet „all HTML source code“ auf, zusammen mit Interaktionen „obtained through form fields, attributes, content, and interactions such as mouse movement and scrolling.“ Eine Client-IP-Adresse ist selbst personenbezogene Information unter Chinas Gesetz zum Schutz personenbezogener Daten, und Formularfeld-Inhalt und Bildschirm-Aufnahmen können weit sensibler als das sein. Die Daten, die von Ihren Festland-Nutzern zu Dynatrace fließen, sind also regulierte personenbezogene Information, keine anonymen Metriken — und diese eine Tatsache ist, woran jede nachgelagerte Regel hängt.
Wo diese Daten landen — offshore, ohne Festland-Region
Dynatrace SaaS speichert, was es erhebt, „in Amazon Web Services (AWS), Microsoft Azure, or Google Cloud data centers,“ und die Regionen, die es veröffentlicht, reichen von N. Virginia und Oregon über Irland, Frankfurt, London und Tel Aviv bis Singapur, Tokio, Mumbai und Sydney — mit nichts innerhalb Festlandchinas. Überwachen Sie chinesische Nutzer von einer von ihnen, und ihre personenbezogene Information verlässt das Land in dem Moment, in dem der erste Beacon feuert. Unter dem Gesetz zum Schutz personenbezogener Daten ist das ein Grenztransfer, und der Verarbeiter — Sie, nicht Dynatrace — muss Mitteilung geben, gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (Artikel 38–43). Wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen sind, muss in China erhobene personenbezogene Information im Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — eine Residenz-Pflicht, die keine Offshore-Dynatrace-Region erfüllen kann. Dynatrace’ Maskierungs-Kontrollen können verkleinern, was Sie erfassen, aber sie ändern nicht das Land, in dem der Rest gespeichert wird.
Eine weitere Tür, die Sie möglicherweise bereits schulden: die Website selbst
Dynatrace reitet innerhalb einer Website, und diese Website — wenn sie die Festland-Öffentlichkeit bedient — trägt ihre eigene Melde-Pflicht, ganz getrennt von jedem Überwachungs-Werkzeug. Eine öffentlich zugängliche Website, die an Nutzer in China ausgeliefert wird, schaltet eine ICP-Beian nach Staatsratserlass Nr. 292 und MIIT-Erlass Nr. 33 ein. Dynatrace erzeugt weder diese Pflicht noch kann es sie erfüllen; es schichtet schlicht eine zweite, Datenresidenz-Frage obendrauf. Die beiden auseinanderzuhalten — die ICP-Beian der Host-Website und Dynatrace’ Grenzdaten-Fluss — ist gewöhnlich, wo eine nüchterne China-Readiness-Prüfung beginnt.
Dies ist eine Risikokarte, kein Urteil: Wie viel Exponierung Sie tragen, hängt davon ab, was Dynatrace für Sie erfasst, wie viel davon und wessen Daten es sind — es ist es wert, mit Rechtsbeistand geklärt zu werden, bevor Sie sich darauf verlassen.
Wo 21YunBox hineinpasst — ein rechtskonformer Overlay, keine Migration
Sie betreiben Dynatrace weiter. Was wir hinzufügen, ist das Stück, das eine Offshore-Observability-Plattform nicht kann: rechtskonforme, ICP-gemeldete Auslieferung von innerhalb des Festlands, vor den Origin gesetzt, den Sie bereits betreiben — kein Neuaufbau, keine zweite Codebasis und kein Wechsel weg von Ihrem Überwachungs-Stack. Unser China-Team kartiert die zwei Pflichten, die Dynatrace auf Ihrer Seite lässt — die ICP-Beian der Host-Website und die PIPL-Grenzübertritts- und Datenresidenz-Exponierung, die Ihre Telemetrie erzeugt — und stellt dann die inländische Auslieferung und Speicherung auf, die eine rechtmäßige China-Präsenz braucht, während Dynatrace genau dort bleibt, wo es ist.
Compliance-Einschätzung anfordern →
Weiterführende Lektüre:
Häufige Fragen
Ist Dynatrace in Festlandchina blockiert?
Nein — behandeln Sie Erreichbarkeit hier als den falschen Test. Dynatrace ist eine Observability-Plattform, nicht die Art öffentlicher Dienst, die China rundweg blockiert, und der Überwachungs-Agent, den es in Ihre Seiten injiziert, wird im Allgemeinen aus Festland-Browsern melden. Die Compliance-Exponierung ist nicht, ob das Dashboard sich füllt; sie ist, dass jeder Beacon die personenbezogenen Daten Ihrer Nutzer — Client-IPs, Nutzer-Aktionen und mit Session Replay den Inhalt ihrer Bildschirme — in eine Dynatrace-Region außerhalb Chinas trägt. Dieser Export, nicht die Latenz, ist, was Chinas Datenrecht regelt.
Löst das Maskieren oder Anonymisieren von Daten in Dynatrace das PIPL-Problem?
Behandeln Sie es als Risikoreduktion, keine Heilung, und klären Sie die Linie mit Rechtsbeistand. Maskierung begrenzt, was Dynatrace erfasst, speichert und zeigt, was es wert ist zu tun — aber die verbleibenden personenbezogenen Daten werden weiterhin in einer Offshore-Region gespeichert, ein Grenztransfer braucht unter PIPL also weiterhin eine rechtmäßige Grundlage, und Client-IP-Adressen sind selbst personenbezogene Information. Maskierung tut auch nichts für eine Datenlokalisierungs-Pflicht: Wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen sind, müssen die Daten innerhalb des Festlands sitzen, was eine Offshore-Dynatrace-Region nicht kann.
Kann 21YunBox uns helfen, Dynatrace in China weiter zu nutzen?
Ja. Unser China-Team kann die zwei Pflichten kartieren, die Dynatrace auf Ihrer Seite lässt — die ICP-Beian Ihrer Host-Website und die PIPL-Grenzübertritts- und Datenresidenz-Exponierung, die Ihre Telemetrie erzeugt — für Ihren Rechtsträger, Ihre Datenmengen und Ihre Nutzer, und die ICP-gemeldete, inländische Auslieferung und Speicherung aufstellen, die eine rechtskonforme China-Präsenz erfordert, auf dem Überwachungs-Stack, den Sie bereits betreiben. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzugehen.