Dynatrace fonctionne-t-il en Chine ? PIPL, résidence des données et où atterrit votre télémétrie
Dynatrace SaaS ne s'exécute que dans des régions cloud à l'étranger — AWS, Azure et Google Cloud, sans aucun emplacement en Chine continentale — et son monitoring capture par conception les données personnelles des utilisateurs finaux. Surveiller des utilisateurs du continent exporte leurs informations personnelles à l'étranger, un transfert transfrontalier au titre de la PIPL. Un regard, d'abord sous l'angle de la conformité, sur la porte de la résidence des données.
Dynatrace fonctionne-t-il en Chine ?
Oui — Dynatrace atteint la Chine continentale, mais l'accessibilité n'a jamais été la question. Dynatrace SaaS capture par conception les données personnelles de vos utilisateurs finaux et les stocke dans des régions cloud à l'étranger sans aucun emplacement en Chine continentale, de sorte que surveiller des utilisateurs chinois exporte leurs informations personnelles hors du pays — un transfert transfrontalier que le droit chinois régit.
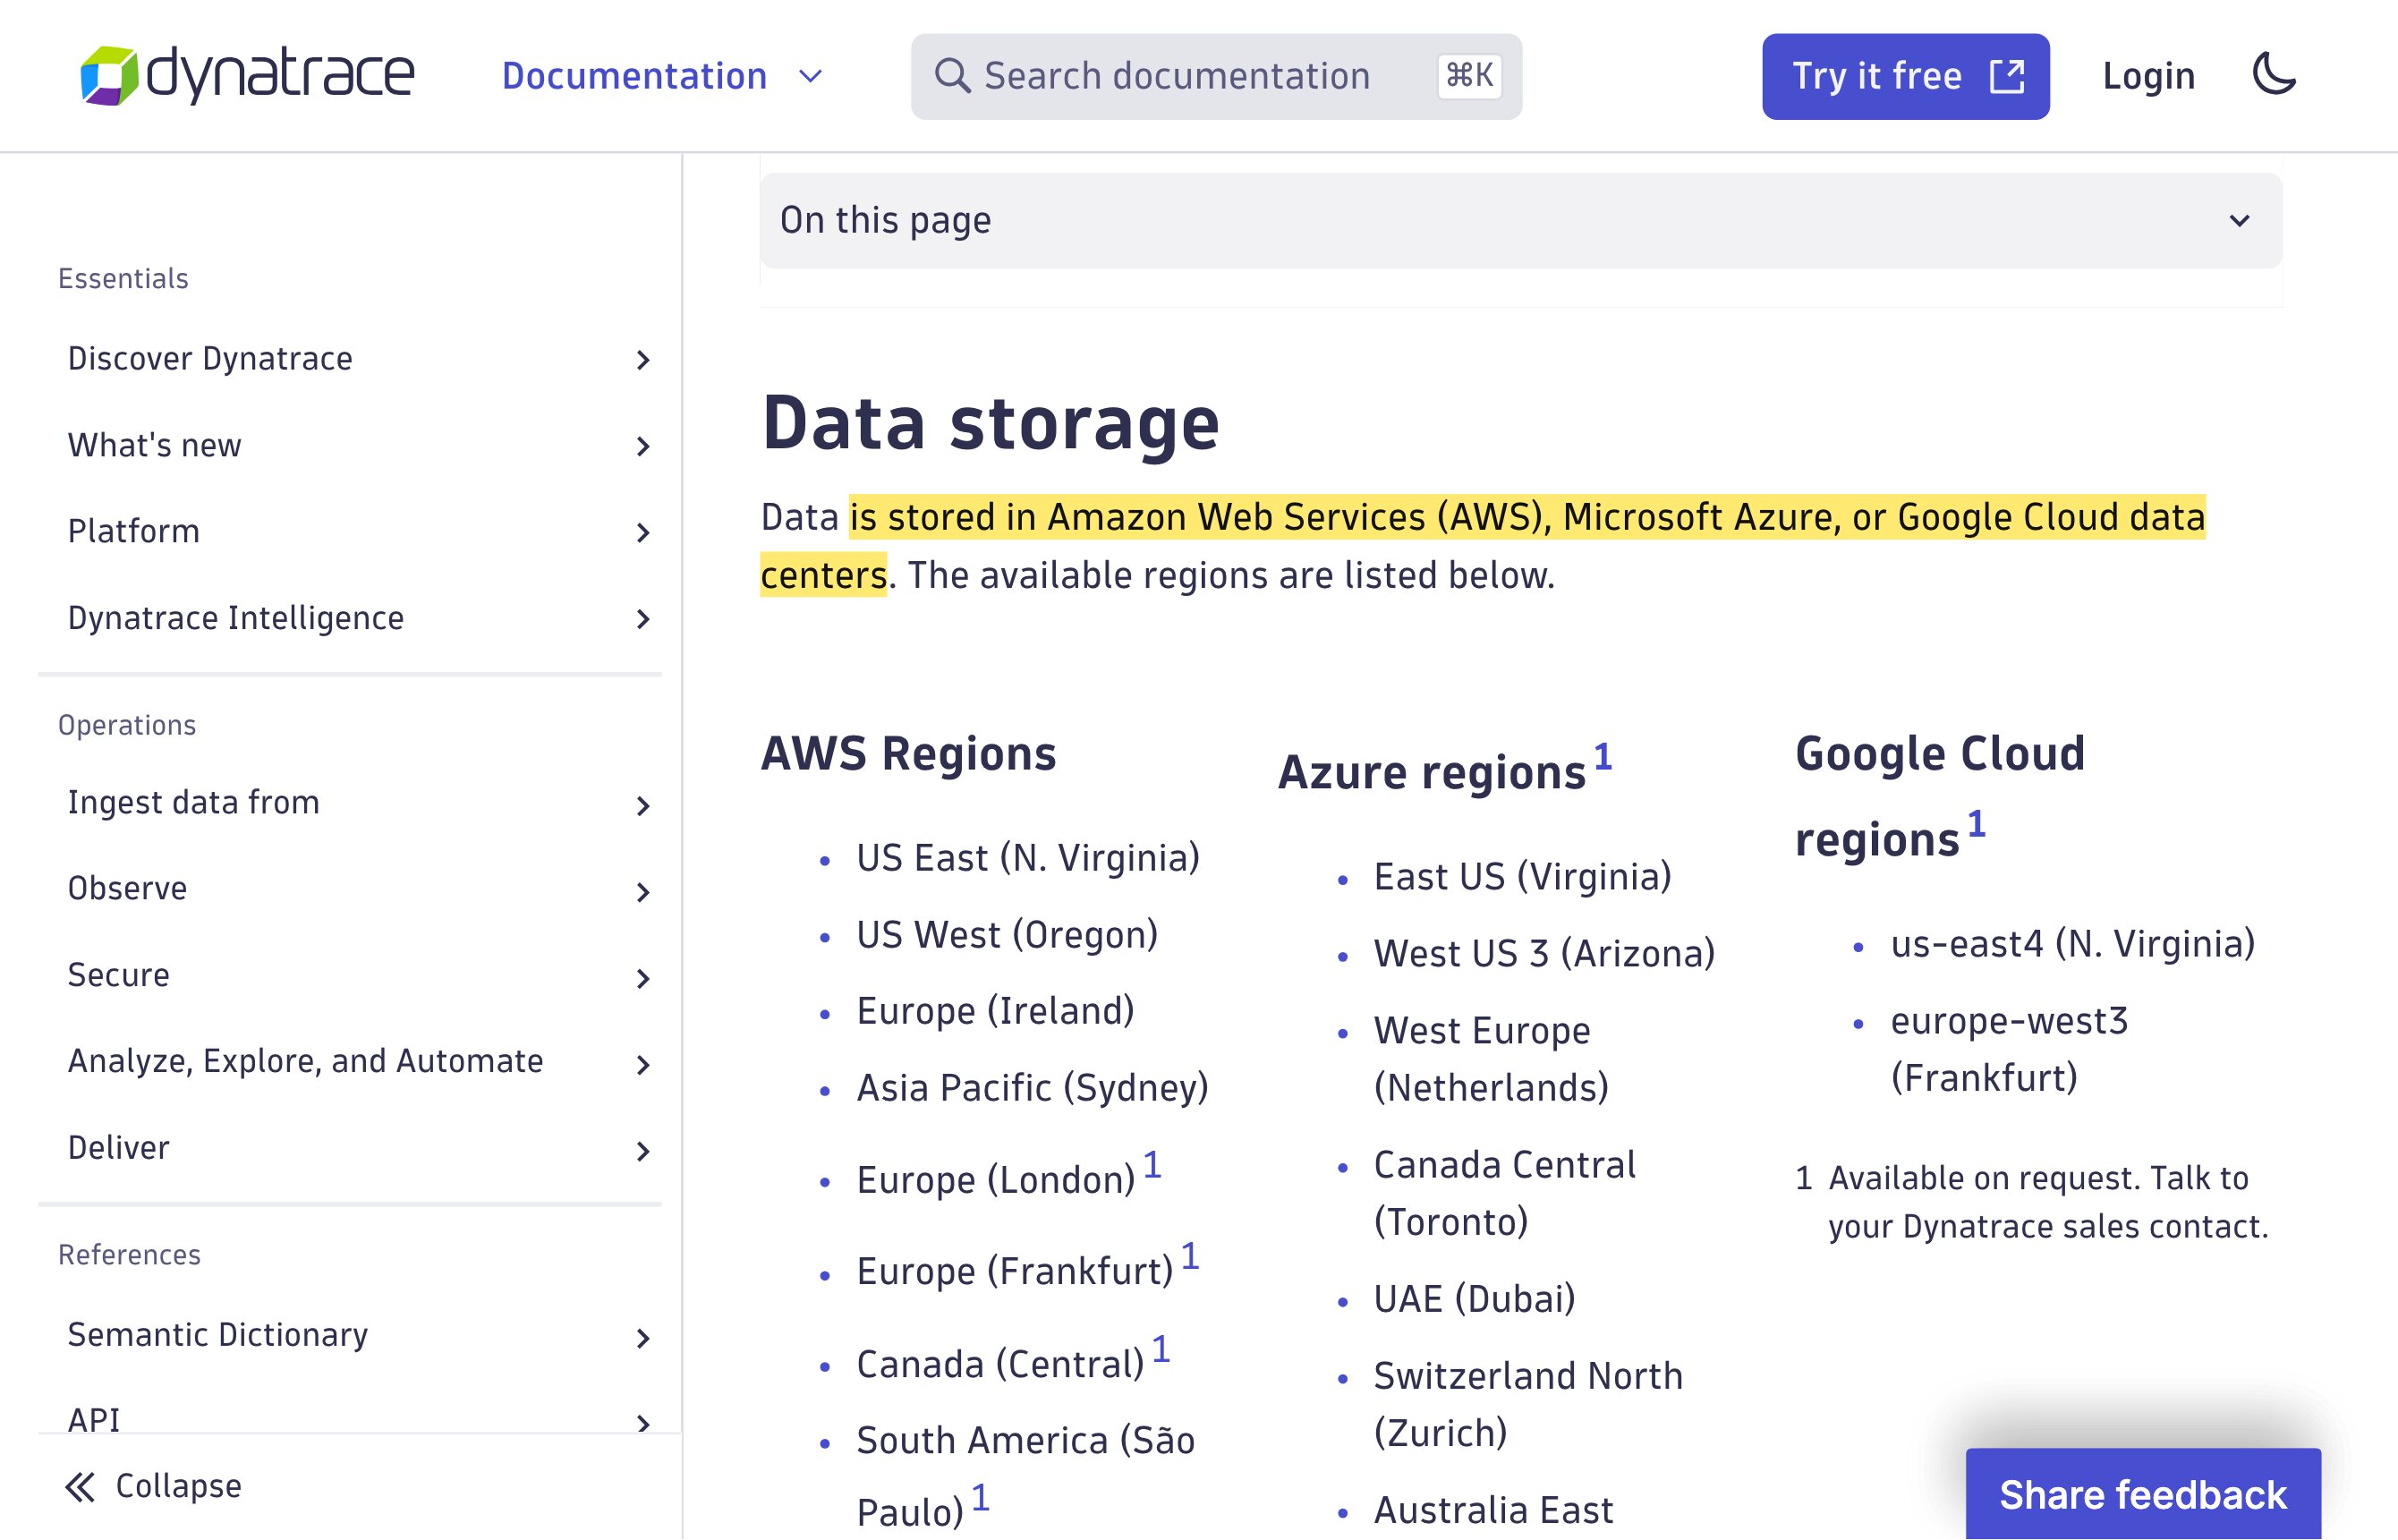
Selon les termes de Dynatrace, il “may capture end-user data, potentially including personal and confidential information about your end users” — les IP client et en-têtes HTTP “captured automatically” et, avec Session Replay, “all HTML source code” et les interactions “obtained through form fields”. Ces données “is stored in Amazon Web Services (AWS), Microsoft Azure, or Google Cloud data centers” dont la liste de régions — Virginie du Nord, Irlande, Francfort, Singapour, Tokyo, Sydney et d'autres — ne comporte aucun emplacement en Chine continentale. Surveillez des utilisateurs du continent et leurs informations personnelles quittent le pays : un transfert transfrontalier au titre de la PIPL (information, consentement distinct et un mécanisme de transfert, articles 38 à 43), avec une obligation de stockage en Chine pour les opérateurs d'infrastructure d'information critique et les responsables à grand volume (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)). Le tableau ci-dessous reprend les propres termes de Dynatrace et la règle que déclenche chaque ligne.
Il s'agit d'une image des risques, pas d'un verdict — le niveau d'exposition dépend de ce que Dynatrace capture, de son volume et de la personne à qui appartiennent les données. Notre équipe Chine peut cartographier votre exposition avec vous →
Aperçu de conformité
- ! Dynatrace capture par défaut les données personnelles des utilisateurs finaux — IP, actions, Session Replay
- ✕ Aucune région SaaS en Chine continentale ; votre télémétrie est stockée à l'étranger
- ! Les données des utilisateurs du continent franchissent la frontière — les règles transfrontalières de la PIPL s'appliquent
- ! Les opérateurs d'infrastructure d'information critique et les responsables à grand volume doivent une résidence des données que l'étranger ne peut satisfaire
- ✓ Dynatrace est accessible — mais l'accessibilité n'est pas le test de conformité
Ce que la documentation officielle de Dynatrace dit de la Chine
| Fait | Source primaire |
|---|---|
| Dynatrace capture par conception les données personnelles de vos utilisateurs finaux. Selon les termes de Dynatrace, “From monitored environments, Dynatrace may capture end-user data, potentially including personal and confidential information about your end users”, et dans le monitoring des requêtes “URLs, client IPs, and certain HTTP header fields are captured automatically”. Une adresse IP client et un identifiant d'utilisateur sont eux-mêmes des informations personnelles au titre de la loi chinoise sur la protection des informations personnelles — ce qui circule vers Dynatrace est donc des données personnelles réglementées, non une télémétrie anonyme. | Dynatrace Docs — Personal data captured by Dynatrace (docs.dynatrace.com), consulté le 2026-10-07 ; PIPL |
| Session Replay enregistre la session elle-même, non seulement des métriques. La documentation de confidentialité de Dynatrace indique que Session Replay capture “all HTML source code” ainsi que les interactions “obtained through form fields, attributes, content, and interactions such as mouse movement and scrolling” — et ses pages produit décrivent la relecture de “each click or tap in a movie-like experience”. Pour les utilisateurs du continent, cela peut signifier des noms, des coordonnées et du contenu à l'écran : des informations personnelles sensibles dont l'exportation est exactement ce que régissent les règles transfrontalières de la PIPL. | Dynatrace Docs — Personal data captured by Dynatrace & Session Replay (docs.dynatrace.com), consulté le 2026-10-07 ; PIPL |
| Dynatrace SaaS stocke ces données à l'étranger, sans région en Chine continentale. Dynatrace indique que ses données “is stored in Amazon Web Services (AWS), Microsoft Azure, or Google Cloud data centers”, et sa liste de régions publiée va de la Virginie du Nord, l'Oregon, l'Irlande, Francfort, Londres, Tel-Aviv, Singapour, Tokyo, Mumbai à Sydney — aucune en Chine continentale. Surveillez des utilisateurs du continent depuis l'une d'elles et leurs informations personnelles quittent le pays : un transfert transfrontalier au titre de la PIPL, qui exige une information, un consentement distinct et un mécanisme de transfert (articles 38 à 43). | Dynatrace Docs — Data security controls / SaaS regions (docs.dynatrace.com), consulté le 2026-10-07 ; PIPL articles 38 à 43 |
| Le masquage réduit l'exposition — il ne ramène pas les données sur le territoire. Dynatrace fournit des contrôles de confidentialité pour masquer les données personnelles à la capture, au stockage et à l'affichage, ce qui est prudent mais stocke tout de même le résultat dans une région à l'étranger. Les obligations qui demeurent sont celles du droit chinois, non celles de Dynatrace : un transfert transfrontalier nécessite toujours une base légale, et un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume doit conserver les informations personnelles collectées en Chine à l'intérieur du continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)) — une obligation de résidence qu'aucune région Dynatrace à l'étranger ne peut satisfaire. | Dynatrace Docs — Data privacy / masking personal data (docs.dynatrace.com), consulté le 2026-10-07 ; PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) |
Sources vérifiées par Équipe Conformité 21YunBox le 7 octobre 2026.
Pour un public en Chine continentale, la question à propos de Dynatrace n’est pas de savoir s’il se charge — c’est de savoir où les données de monitoring de vos utilisateurs ont le droit de résider. Dynatrace est une plateforme d’observabilité et, selon sa propre documentation, elle capture les données personnelles des utilisateurs finaux — adresses IP client, actions des utilisateurs et, avec Session Replay, le contenu de leurs écrans — puis les stocke dans des régions cloud à l’étranger qui ne comportent aucun emplacement en Chine continentale. Dynatrace est accessible depuis l’intérieur de la Chine ; l’exposition, c’est que surveiller des utilisateurs chinois expédie leurs informations personnelles hors du pays, ce qui est une question pour le droit chinois des données, non pour votre budget de latence.
Dynatrace en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Dynatrace |
|---|---|
| Où il s'exécute | Dynatrace SaaS s'exécute dans des régions AWS, Azure et Google Cloud à travers les États-Unis, l'Europe, le Moyen-Orient et l'Asie-Pacifique — Singapour, Tokyo, Mumbai et Sydney parmi elles. Aucune ne se trouve en Chine continentale. |
| Ce qu'il capture | Il “may capture end-user data, potentially including personal and confidential information” ; les URL, IP client et en-têtes HTTP sont “captured automatically”, et Session Replay enregistre “all HTML source code” et les interactions avec les champs de formulaire. |
| Où atterrissent vos données | La télémétrie est stockée “in Amazon Web Services (AWS), Microsoft Azure, or Google Cloud data centers”, toutes à l'étranger — de sorte que les données personnelles d'un utilisateur du continent franchissent la frontière dès l'instant où elles sont collectées. |
| Règle transfrontalière | Cette exportation est un transfert d'informations personnelles que la PIPL régit : information, consentement distinct et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification (articles 38 à 43). |
| Résidence des données | Pour un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume, les informations personnelles collectées en Chine doivent rester sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)) — une obligation qu'une région Dynatrace à l'étranger ne peut satisfaire. |
| Est-ce accessible ? | Oui. L'accessibilité est la moitié diffusion de la question ; ce n'est pas ce qui décide si vous pouvez légalement utiliser Dynatrace pour des utilisateurs du continent. |
Accessible, mais ce n’a jamais été le test
Dynatrace n’est pas le genre de service que la Chine bloque purement et simplement, et l’agent de monitoring qu’il injecte dans vos pages fera généralement remonter des informations depuis les navigateurs du continent. C’est la moitié diffusion de la question, et c’est la moitié qui ne règle rien ici. Ce qui règle la question, c’est que chacune de ces balises transporte des données personnelles vers une région hors de Chine. Lire un tableau de bord rempli comme preuve que Dynatrace « fonctionne en Chine » confond accessibilité et conformité — ce sont deux questions différentes, et seule la seconde a un poids juridique.
Ce que Dynatrace capture — et pourquoi la PIPL le traite comme des données personnelles
Dynatrace est explicite sur ce qu’il collecte. Dans sa propre documentation, il “may capture end-user data, potentially including personal and confidential information about your end users”, et dans le monitoring des requêtes “URLs, client IPs, and certain HTTP header fields are captured automatically”. Activez Session Replay et il va plus loin, enregistrant “all HTML source code” ainsi que les interactions “obtained through form fields, attributes, content, and interactions such as mouse movement and scrolling”. Une adresse IP client est elle-même une information personnelle au titre de la loi chinoise sur la protection des informations personnelles, et le contenu des champs de formulaire et les captures d’écran peuvent être bien plus sensibles que cela. Les données qui circulent de vos utilisateurs du continent vers Dynatrace sont donc des informations personnelles réglementées, non des métriques anonymes — et ce seul fait est celui dont dépend toute règle en aval.
Où atterrissent ces données — à l’étranger, sans région sur le continent
Dynatrace SaaS stocke ce qu’il collecte “in Amazon Web Services (AWS), Microsoft Azure, or Google Cloud data centers”, et les régions qu’il publie vont de la Virginie du Nord et de l’Oregon à l’Irlande, Francfort, Londres et Tel-Aviv, jusqu’à Singapour, Tokyo, Mumbai et Sydney — sans rien à l’intérieur de la Chine continentale. Surveillez des utilisateurs chinois depuis l’une d’elles et leurs informations personnelles quittent le pays dès que la première balise se déclenche. Au titre de la loi sur la protection des informations personnelles, c’est un transfert transfrontalier, et le responsable de traitement — vous, non Dynatrace — doit informer, obtenir un consentement distinct et satisfaire un mécanisme de transfert : une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification (articles 38 à 43). Si vous êtes opérateur d’infrastructure d’information critique ou responsable de traitement à grand volume, les informations personnelles collectées en Chine doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l’article 37)) — une obligation de résidence qu’aucune région Dynatrace à l’étranger ne peut satisfaire. Les contrôles de masquage de Dynatrace peuvent réduire ce que vous capturez, mais ils ne changent pas le pays où le reste est stocké.
Une porte de plus que vous devez peut-être déjà : le site lui-même
Dynatrace s’insère à l’intérieur d’un site web, et ce site — s’il sert le public du continent — porte sa propre obligation de déclaration, tout à fait indépendamment de tout outil de monitoring. Un site public servi aux utilisateurs en Chine déclenche une déclaration ICP au titre de l’ordonnance n° 292 du Conseil des affaires de l’État et de l’ordonnance n° 33 du MIIT. Dynatrace ne crée pas cette obligation ni ne peut l’acquitter ; il superpose simplement une seconde question, de résidence des données, par-dessus. Garder les deux distinctes — la déclaration ICP du site hôte et le flux de données transfrontalier de Dynatrace — est généralement là où commence un examen sérieux de la préparation à la Chine.
Il s’agit d’une image des risques, pas d’un verdict : le niveau d’exposition que vous portez dépend de ce que Dynatrace capture pour vous, de son volume et de la personne à qui appartiennent les données — à régler avec un conseil avant de vous y fier.
Où se place 21YunBox — une couche de conformité, pas une migration
Vous continuez à exploiter Dynatrace. Ce que nous ajoutons, c’est l’élément qu’une plateforme d’observabilité à l’étranger ne peut fournir : une diffusion conforme, déclarée (ICP), depuis l’intérieur du continent, placée devant l’origine que vous exploitez déjà — sans reconstruction, sans second code et sans quitter votre stack de monitoring. Notre équipe Chine cartographie les deux obligations que Dynatrace laisse de votre côté — la déclaration ICP du site hôte et l’exposition transfrontalière et de résidence des données au titre de la PIPL que crée votre télémétrie — puis met en place la diffusion et le stockage sur le territoire qu’exige une présence légale en Chine, pendant que Dynatrace reste exactement là où il est.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
Questions fréquentes
Dynatrace est-il bloqué en Chine continentale ?
Non — traitez l'accessibilité comme le mauvais test ici. Dynatrace est une plateforme d'observabilité, non le genre de service public que la Chine bloque purement et simplement, et l'agent de monitoring qu'il injecte dans vos pages fera généralement remonter des informations depuis les navigateurs du continent. L'exposition de conformité n'est pas de savoir si le tableau de bord se remplit ; c'est que chaque balise transporte les données personnelles de vos utilisateurs — IP client, actions des utilisateurs, et avec Session Replay le contenu de leurs écrans — vers une région Dynatrace hors de Chine. Cette exportation, non la latence, est ce que régit le droit chinois des données.
Le masquage ou l'anonymisation des données dans Dynatrace résout-il le problème PIPL ?
Traitez-le comme une réduction de risque, non un remède, et confirmez la ligne avec un conseil. Le masquage limite ce que Dynatrace capture, stocke et affiche, ce qui vaut la peine — mais les données personnelles restantes sont toujours stockées dans une région à l'étranger, de sorte qu'un transfert transfrontalier nécessite toujours une base légale au titre de la PIPL, et les adresses IP client sont elles-mêmes des informations personnelles. Le masquage ne fait rien non plus pour une obligation de localisation des données : si vous êtes opérateur d'infrastructure d'information critique ou responsable à grand volume, les données doivent résider à l'intérieur du continent, ce qu'une région Dynatrace à l'étranger ne peut faire.
21YunBox peut-il nous aider à continuer d'utiliser Dynatrace en Chine ?
Oui. Notre équipe Chine peut cartographier les deux obligations que Dynatrace laisse de votre côté — la déclaration ICP de votre site hôte et l'exposition transfrontalière et de résidence des données au titre de la PIPL que crée votre télémétrie — pour votre entité, vos volumes de données et vos utilisateurs, et mettre en place la diffusion et le stockage déclarés (ICP) et sur le territoire qu'exige une présence conforme en Chine, par-dessus le stack de monitoring que vous exploitez déjà. Prenez contact pour traiter votre cas précis.