¿Funciona Boomi en China? Datos de integración, PIPL y residencia de datos
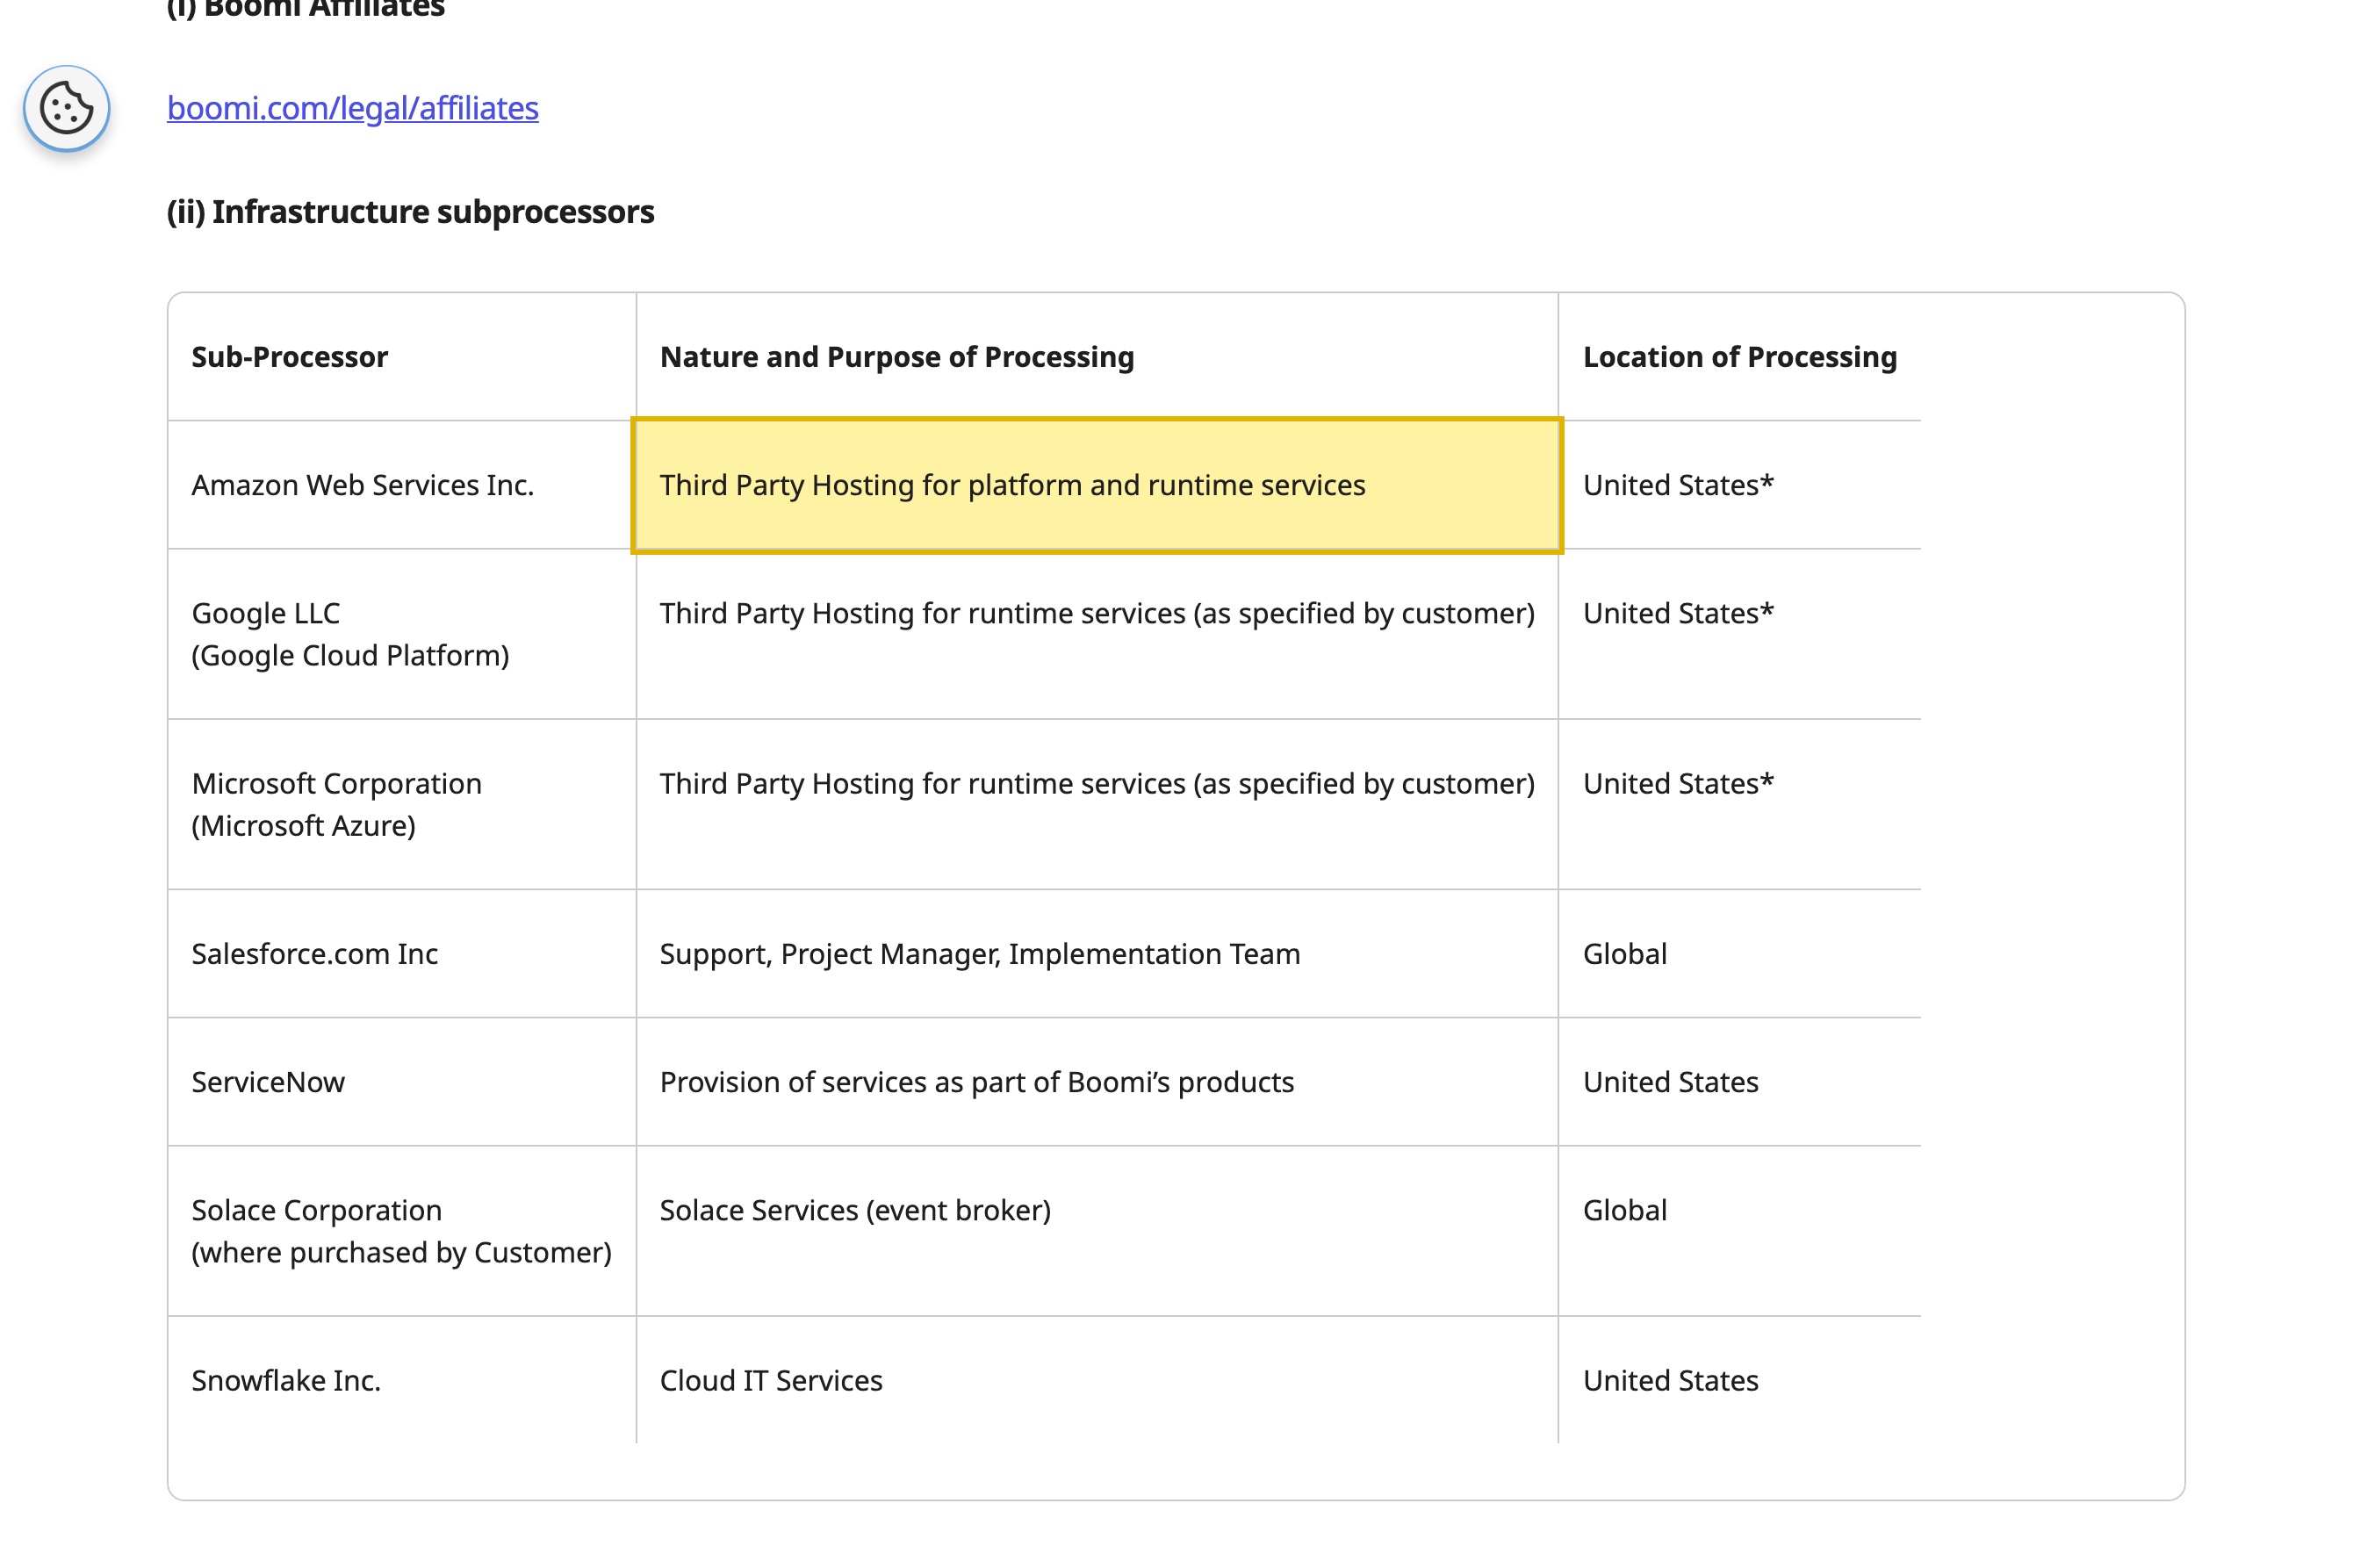
Boomi aloja su plataforma en Amazon Web Services en Estados Unidos, donde trata los datos de las cuentas, sin ninguna región en China continental — de modo que la información personal que sus integraciones sacan de China es una transferencia transfronteriza según la PIPL. Su runtime autogestionado puede mantener dentro del país los datos de China; el plano de control sigue en el extranjero. Un análisis centrado en el cumplimiento de la residencia, la transferencia transfronteriza y el ICP.
¿Funciona Boomi en China?
Accesible, pero es una cuestión de cumplimiento: Boomi es un iPaaS que mueve su patrimonio de datos a través de una plataforma alojada en EE. UU., de modo que la información personal de China que transporta cruza la frontera.
La propia lista de subencargados de Boomi aloja la plataforma en Amazon Web Services en Estados Unidos y trata allí los datos de las cuentas, sin nombrar ninguna región en China continental. Como una plataforma de integración abarca todo su patrimonio de datos, un solo pipeline puede sacar de China información personal sensible del artículo 28 — una transferencia transfronteriza según la PIPL que requiere notificación, consentimiento separado y un mecanismo de transferencia, a la que se suma un deber de almacenamiento dentro del país (artículo 39 de la Ley de Ciberseguridad, antes artículo 37). El runtime autogestionado de Boomi puede mantener dentro del país los datos de China, pero el plano de control, los metadatos y los logs siguen llegando a la plataforma en el extranjero.
Qué obligaciones le afectan depende de su entidad, de sus volúmenes y de sus usuarios — concrete los detalles con su asesoría legal. Nuestro equipo de China puede cartografiar su exposición →
Instantánea de cumplimiento
- ✕ Sin región en China continental; la plataforma se aloja en AWS en Estados Unidos.
- ! Un iPaaS mueve todo su patrimonio de datos; un solo pipeline puede transportar información personal sensible del art. 28.
- ! La información personal que sale de China es una transferencia transfronteriza según la PIPL que requiere consentimiento y un mecanismo.
- ! Un runtime autogestionado mantiene los datos dentro del país, pero el plano de control sigue en el extranjero.
- ! Un portal o panel orientado a China añade un deber de registro ICP a la residencia.
- ✓ 21YunBox cartografía la exposición, localiza los datos de China y entrega sobre infraestructura con registro ICP.
Lo que la documentación oficial de Boomi dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Boomi aloja su plataforma en el extranjero, en Estados Unidos. La lista de subencargados de Boomi nombra a Amazon Web Services para “Third Party Hosting for platform and runtime services” (alojamiento externo de los servicios de plataforma y de runtime), con “United States” (Estados Unidos) como lugar de tratamiento, y afirma que los datos de las cuentas “will continue to be processed in the United States.” (seguirán tratándose en Estados Unidos). No figura ninguna región en China continental. | Lista Sub-Processors de Boomi (consultado el 10 de octubre de 2026) |
| El runtime puede ejecutarse en su propio entorno y mantener los datos en local. Boomi documenta un runtime que se ejecuta “Boomi-hosted ... in multiple regions, or in your own environment across cloud, hybrid, and on-premises behind your firewall,” (alojado por Boomi … en varias regiones, o en su propio entorno, ya sea en la nube, híbrido u on-premise, detrás de su cortafuegos), donde “Data is processed and persisted within the runtime, and never transits through Boomi's platform for execution” (los datos se tratan y conservan dentro del runtime y nunca transitan por la plataforma de Boomi para su ejecución) — la palanca para mantener dentro del país los datos de China, aunque el plano de control y los logs sigan en el extranjero. | Página del runtime de la plataforma Boomi (consultado el 10 de octubre de 2026) |
| Sacar información personal de China es una transferencia transfronteriza regulada. Conforme a los artículos 38 a 40 de la PIPL, el responsable del tratamiento debe notificar, obtener un consentimiento separado para la transferencia al extranjero y cumplir un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación); por encima de ciertos umbrales puede aplicarse una evaluación de seguridad de la exportación de datos. | Ley de Protección de Información Personal (PIPL), arts. 38–40 |
| La información personal generada en China puede tener que permanecer en China. Para los operadores de infraestructuras de información críticas y los tratantes de grandes volúmenes, la información personal generada en el continente debe almacenarse allí — artículo 39 de la Ley de Ciberseguridad (antes artículo 37), tras la reforma de 2025, en vigor desde el 1 de enero de 2026, que renumeró el artículo de localización de datos, que pasó del 37 al 39, sin cambios de fondo, y artículo 40 de la PIPL — un deber que una región de AWS en el extranjero no puede cumplir. | Ley de Ciberseguridad, art. 39 (antes art. 37); PIPL, art. 40 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Que Boomi «funcione» en China continental es una cuestión de residencia de datos mucho antes que de conectividad. Boomi es una plataforma de integración como servicio (iPaaS) — toda su función consiste en mover y tratar datos entre sus aplicaciones, bases de datos y nubes —, así que la decisión no depende de si puede abrir Boomi Enterprise Platform desde Shanghái. Depende de dónde se permite que terminen reposando los datos que transportan esas integraciones y los metadatos que la plataforma conserva sobre ellas. Gran parte de lo que atraviesa un pipeline de Boomi es información personal: nombres de clientes y empleados, datos de contacto, datos de pedidos, nóminas y cuentas, identificadores de dispositivos y usuarios, y los logs de transacciones y eventos que los acompañan. Boomi responde a la cuestión de residencia en sus propios documentos — aloja la plataforma en Amazon Web Services en Estados Unidos, no nombra ninguna región en China continental y afirma que los datos de su cuenta siguen tratándose en Estados Unidos.
Boomi en China de un vistazo
| Qué lo decide | En los propios términos de Boomi — y la ley china |
|---|---|
| Dónde funciona | Boomi se divide en un plano de control alojado — Boomi Enterprise Platform, donde usted crea, despliega y supervisa las integraciones — y un runtime que las ejecuta. La lista de subencargados de Boomi aloja la plataforma en Amazon Web Services, con Estados Unidos como lugar de tratamiento, y no nombra ninguna región en China continental. El runtime puede ejecutarse alojado por Boomi en varias regiones o en su propio entorno. |
| Qué contiene y por qué es información personal | Un iPaaS mueve datos entre su CRM, su ERP, sus sistemas de RR. HH. y de finanzas y sus bases de datos, así que abarca todo el patrimonio de datos. Gran parte es información personal, y un solo pipeline puede transportar información personal sensible del artículo 28 — campos financieros y de pago, números de documentos de identidad oficiales, ubicación precisa y datos de salud o biométricos. |
| Sus datos de China cruzan la frontera | Cuando la plataforma que trata esos flujos está en Estados Unidos, la información personal que sus integraciones sacan de China es una transferencia transfronteriza conforme a los artículos 38 a 40 de la PIPL: notificación, un consentimiento separado para la transferencia al extranjero y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación). |
| Deber de almacenamiento dentro del país | Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal generada en China debe almacenarse en China — artículo 40 de la PIPL y artículo 39 de la Ley de Ciberseguridad (antes artículo 37; la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos, que pasó del 37 al 39, sin cambios de fondo). Una región de AWS en el extranjero no puede cumplir ese deber. |
| Poder abrirlo no es el eje | Poder abrir Boomi Enterprise Platform desde China no hace legal el movimiento de datos — la residencia y el consentimiento dependen de dónde reposan los datos, no de la velocidad de carga. Una superficie orientada a China construida sobre estas integraciones (portal, panel, formulario de recepción) conlleva además un deber de registro ICP. 21YunBox cartografía, localiza y entrega sobre infraestructura legal, con registro ICP y dentro del país. |
Sin región en el continente, sus datos de integración salen del país
Boomi — la plataforma de integración que Dell vendió a Francisco Partners y TPG en 2021, hoy una empresa independiente que ya no lleva la marca «Dell Boomi» — se compone de un plano de control alojado y de un runtime que ejecuta sus integraciones. El plano de control es Boomi Enterprise Platform, donde usted crea, despliega y supervisa procesos; la propia lista de subencargados de Boomi lo aloja en Amazon Web Services y da Estados Unidos como lugar de tratamiento, y añade que los datos relativos a su cuenta seguirán tratándose en Estados Unidos. Boomi nombra opciones regionales de runtime y, en 2022, un centro de datos en la nube en Japón, pero ninguna entrada de subencargado ni ninguna región sitúa la plataforma en China continental. Así que el «ya utilizamos Boomi» no se traslada al continente en los propios términos de Boomi: la plataforma y los metadatos que conserva residen en el extranjero, y la información personal que sus integraciones de China sacan del país se convierte en una transferencia transfronteriza en el momento en que sale.
Lo que transporta un pipeline de Boomi es información personal
Esta es la parte que la mayoría de los equipos subestima. Una plataforma de integración existe para mover datos entre sistemas — un CRM, un ERP, un sistema de RR. HH. o de nóminas, una base de datos, un servicio de pagos o de mensajería — y, como abarca todo el patrimonio de datos, la exposición es inusualmente amplia. Gran parte de lo que pasa por ella es información personal, y un solo pipeline puede transportar información personal sensible del artículo 28: campos financieros y de pago, números de documentos de identidad oficiales, ubicación precisa y datos de salud o biométricos. Cuando la plataforma que trata esos flujos está en Estados Unidos, la información personal que sus integraciones sacan de China es una transferencia transfronteriza en el momento en que sale, y la responsabilidad recae en usted, el responsable del tratamiento de la información personal, no en Boomi como encargado. Conforme a la Ley de Protección de Información Personal, los artículos 38 a 40 exigen notificación, un consentimiento separado para la transferencia al extranjero y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Por encima de los umbrales regulados, o cuando los datos son «datos importantes», puede ser necesario superar la evaluación de seguridad de la exportación de datos de China (数据出境安全评估) antes de que salga nada.
Acotar la exposición no cierra la puerta
Existe una forma legal de mantener en China los datos de integración, y la propia arquitectura de Boomi deja margen para ello. Junto al runtime alojado por Boomi, Boomi documenta un runtime autogestionado que se ejecuta “in your own environment across cloud, hybrid, and on-premises behind your firewall,” (en su propio entorno, ya sea en la nube, híbrido u on-premise, detrás de su cortafuegos), donde “Data is processed and persisted within the runtime, and never transits through Boomi’s platform for execution.” (los datos se tratan y conservan dentro del runtime y nunca transitan por la plataforma de Boomi para su ejecución). Ejecute ese runtime sobre infraestructura dentro del continente y los datos que transportan sus flujos de China podrán quedarse en China por defecto, y solo lo que puede salir legalmente fluirá hacia el resto de su patrimonio de datos.
Pero un runtime dentro del país no equivale a un cumplimiento automático. El plano de control de Boomi Enterprise Platform, los metadatos de los procesos y los logs de ejecución y de auditoría siguen llegando al SaaS en el extranjero, alojado en EE. UU. — de modo que algunos datos sobre su tratamiento en China cruzan la frontera aunque la carga útil no lo haga. El enmascaramiento, el filtrado de campos y la elección de «otra región» reducen qué cruza; no cambian que algo cruce, y por sí solos no satisfacen un deber de almacenamiento dentro del país. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal generada en China debe almacenarse en China conforme al artículo 40 de la PIPL y al artículo 39 de la Ley de Ciberseguridad (antes artículo 37) — un deber que una región de AWS en el extranjero no puede cumplir —, y una superficie pública construida sobre estas integraciones conlleva además un deber de registro ICP (备案). Esto es un mapa de riesgo, no un veredicto: si le corresponde un mecanismo de transferencia, una evaluación de la exportación de datos, el almacenamiento dentro del país, un registro ICP o alguna combinación de ellos depende de su entidad, de sus volúmenes de datos y de quiénes son sus usuarios, y conviene concretarlo con asesoría legal antes de que sus integraciones dependan de ello.
La vía legal — cartografiar, localizar, entregar
Existe una manera conforme de utilizar Boomi para un negocio orientado a China, y tiene una forma concreta. Primero, cartografiar: nuestro equipo de cumplimiento para China recorre su exposición conforme a la PIPL pipeline por pipeline — qué integraciones sacan información personal de China, qué puede salir legalmente, dónde se aplica una evaluación de seguridad de la exportación de datos o un deber de almacenamiento del artículo 39 y qué deben cubrir su notificación y su consentimiento. Nosotros construimos el panorama técnico; las conclusiones jurídicas se concretan con su asesoría legal.
Después, localizar: ponemos en marcha e integramos un runtime de Boomi dentro del país — autogestionado dentro del continente —, de modo que los datos de integración de China se traten y conserven en el país, dejando salir solo los datos que pueden hacerlo legalmente y manteniendo Boomi Enterprise Platform exactamente donde funciona para todos los demás mercados.
Por último, entregar: las aplicaciones, los portales y las API públicos que exponen estas integraciones a usuarios del continente son un servicio de internet en China, por lo que conllevan un deber de registro ICP (备案) y necesitan una entrega conforme dentro del país. 21YunBox los entrega dentro del país — el 21YunBox Optimizer — situados por delante de lo que ya utiliza, sin reconstruir y sin cambiar de plataforma. 21YunBox es una capa de cumplimiento, no una migración, y un socio de Boomi, no un competidor. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión. El resultado es un entorno de Boomi que funciona de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La evaluación de seguridad de la exportación de datos de China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Usar Boomi en China continental es un problema de residencia de datos aunque la plataforma cargue bien?
Sí — la accesibilidad no es el eje. Como Boomi aloja la plataforma en AWS en Estados Unidos sin ninguna región en China continental, la información personal que sus integraciones sacan de China es una transferencia transfronteriza según la PIPL, con independencia de la velocidad de carga. Los deberes de residencia, notificación y consentimiento dependen del movimiento de datos, no de si puede abrir la consola. Confirme los detalles con su asesoría legal a la luz de lo que realmente mueve y almacena.
¿Ejecutar en China el runtime autogestionado de Boomi lo hace conforme?
Ayuda, pero no equivale a un cumplimiento automático. Un runtime desplegado en su propio entorno dentro del país puede tratar y conservar en local los datos de China para que sigan siendo residentes, pero el plano de control de Boomi Enterprise Platform, los metadatos de los procesos y los logs de ejecución y de auditoría siguen llegando al SaaS en el extranjero, alojado en EE. UU. Usted sigue teniendo que definir qué datos pueden salir legalmente y cumplir un mecanismo de transferencia transfronteriza para los que salgan.
¿Y un panel o portal orientado a China construido sobre integraciones de Boomi — necesita algo más?
Sí. Cualquier superficie pública que se sirva a usuarios del continente es un servicio de internet en China y conlleva un deber de registro ICP (备案), independiente de la cuestión de residencia de datos. 21YunBox pone en marcha una entrega dentro del país, con registro ICP, por delante de su stack actual, mantiene residentes los datos de integración de China y cartografía lo que puede cruzar legalmente la frontera — sin reconstruir y sin una segunda base de código.


