Boomi fonctionne-t-il en Chine ? Données d'intégration, PIPL et résidence des données
Boomi héberge sa plateforme sur Amazon Web Services aux États-Unis, avec les données de compte traitées là-bas et aucune région en Chine continentale — de sorte que les informations personnelles que vos intégrations déplacent hors de Chine sont un transfert transfrontalier au titre de la PIPL. Son runtime auto-géré peut garder les données de Chine sur le territoire ; le plan de contrôle reste à l'étranger. Un regard, d'abord sous l'angle de la conformité, sur la résidence, le transfrontalier et l'ICP.
Boomi fonctionne-t-il en Chine ?
Accessible, mais une question de conformité : Boomi est un iPaaS qui déplace votre patrimoine de données à travers une plateforme hébergée aux États-Unis, de sorte que les informations personnelles de Chine qu'il transporte franchissent la frontière.
La propre liste de sous-traitants de Boomi héberge la plateforme sur Amazon Web Services aux États-Unis et y traite les données de compte, ne nommant aucune région en Chine continentale. Parce qu'une plateforme d'intégration se situe à travers tout votre patrimoine, un seul pipeline peut transporter des informations personnelles sensibles de l'article 28 hors de Chine — un transfert transfrontalier PIPL qui nécessite une information, un consentement distinct et un mécanisme de transfert, avec par-dessus une obligation de stockage sur le territoire (loi sur la cybersécurité article 39, anciennement l'article 37). Le runtime auto-géré de Boomi peut garder les données de Chine sur le territoire, mais le plan de contrôle, les métadonnées et les journaux atteignent toujours la plateforme à l'étranger.
Quelles obligations mordent dépend de votre entité, de vos volumes et de vos utilisateurs — réglez les détails avec un conseil. Notre équipe Chine peut cartographier votre exposition →
Aperçu de conformité
- ✕ Aucune région en Chine continentale ; la plateforme est hébergée sur AWS aux États-Unis.
- ! Un iPaaS déplace l'ensemble de votre patrimoine de données ; un seul pipeline peut transporter des IP sensibles de l'art. 28.
- ! Les IP qui quittent la Chine sont un transfert transfrontalier PIPL nécessitant consentement et mécanisme.
- ! Un runtime auto-géré garde les données sur le territoire, mais le plan de contrôle reste à l'étranger.
- ! Un portail ou tableau de bord tourné vers la Chine ajoute une obligation de déclaration ICP par-dessus la résidence.
- ✓ 21YunBox cartographie l'exposition, localise les données de Chine, et diffuse sur une infrastructure déclarée (ICP).
Ce que la documentation officielle de Boomi dit de la Chine
| Fait | Source primaire |
|---|---|
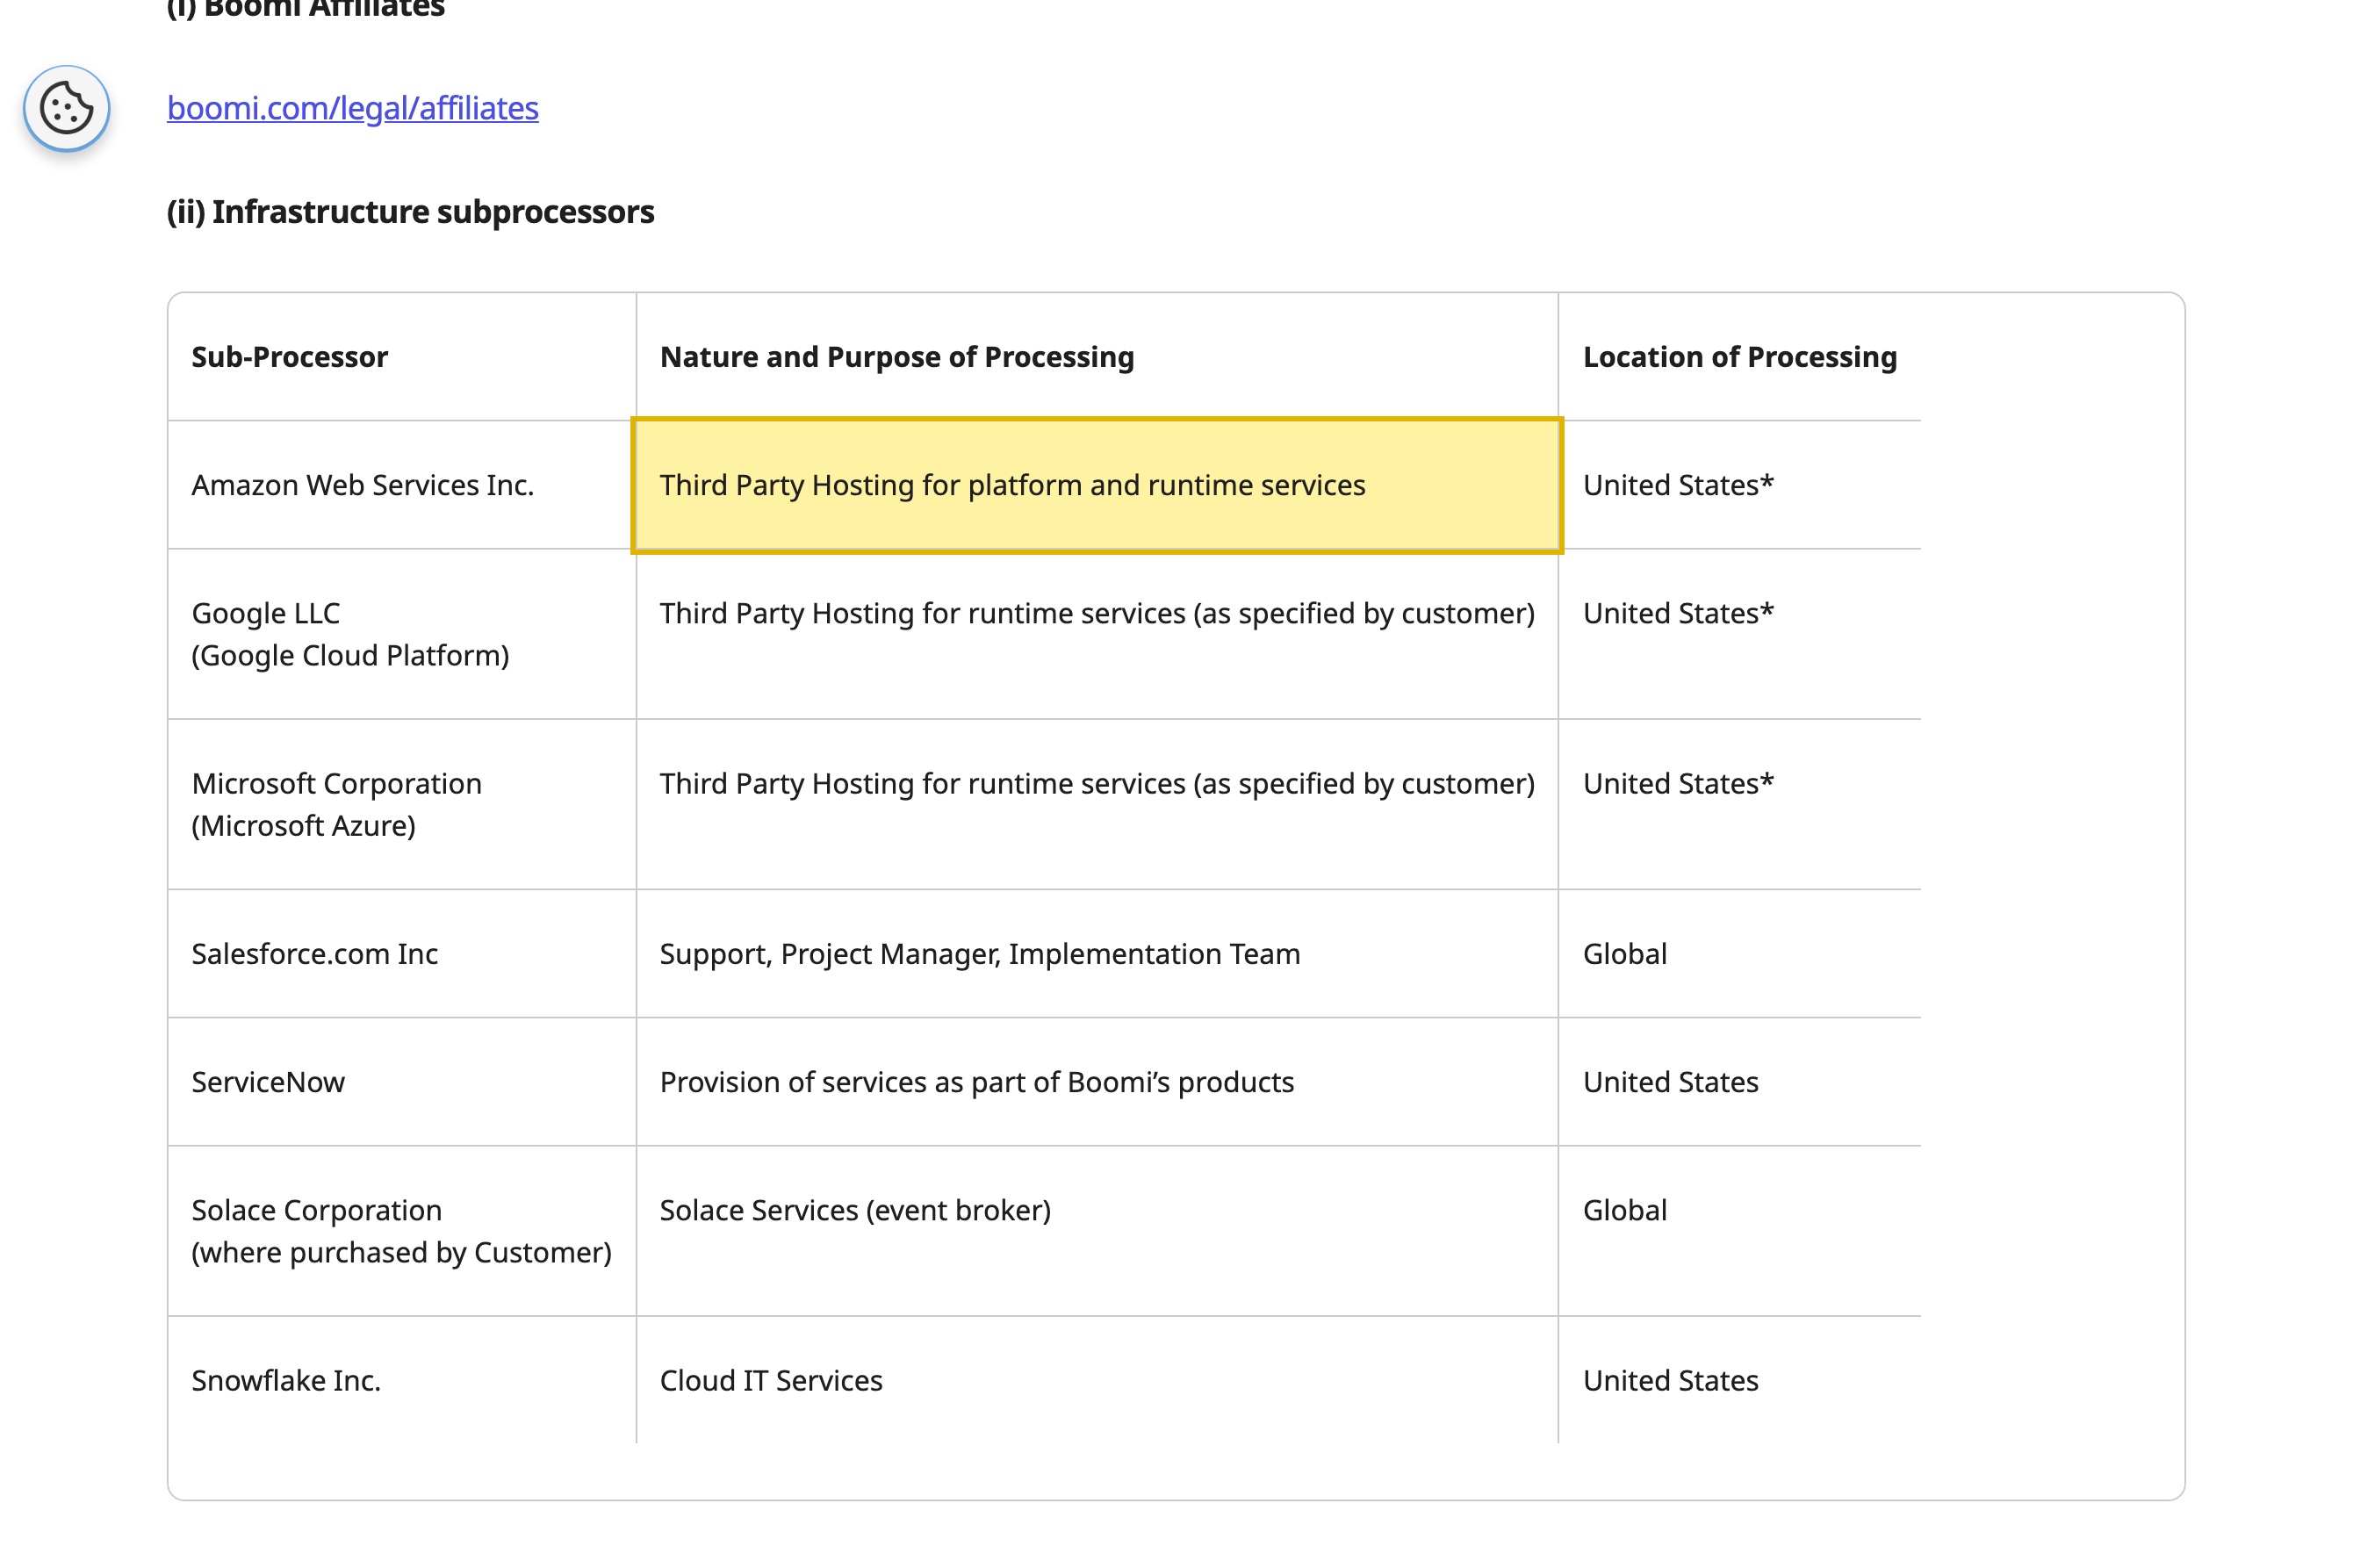
| Boomi héberge sa plateforme à l'étranger, aux États-Unis. La liste de sous-traitants de Boomi nomme Amazon Web Services pour le “Third Party Hosting for platform and runtime services” avec le lieu de traitement indiqué comme les “United States,” et indique que les données de compte “will continue to be processed in the United States.” Aucune région en Chine continentale n'est listée. | Boomi Sub-Processors list (consulté le 10 octobre 2026) |
| Le runtime peut s'exécuter dans votre propre environnement, gardant les données locales. Boomi documente un runtime qui s'exécute “Boomi-hosted ... in multiple regions, or in your own environment across cloud, hybrid, and on-premises behind your firewall,” où “Data is processed and persisted within the runtime, and never transits through Boomi's platform for execution” — le levier pour garder les données de Chine sur le territoire, bien que le plan de contrôle et les journaux restent à l'étranger. | Boomi platform runtime page (consulté le 10 octobre 2026) |
| Déplacer des informations personnelles hors de Chine est un transfert transfrontalier réglementé. Au titre des articles 38 à 40 de la PIPL, le responsable de traitement doit informer, obtenir un consentement distinct pour le transfert à l'étranger, et satisfaire un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification) ; au-delà des seuils, une évaluation de sécurité pour l'exportation de données peut s'appliquer. | Loi sur la protection des informations personnelles (PIPL), articles 38 à 40 |
| Les informations personnelles générées en Chine peuvent devoir y rester. Pour les opérateurs d'infrastructure d'information critique et les responsables à grand volume, les informations personnelles générées sur le continent doivent y être stockées — loi sur la cybersécurité article 39 (anciennement l'article 37), l'amendement 2025 entré en vigueur le 1er janvier 2026 ayant renuméroté l'article de localisation des données de 37 à 39 sans en changer la substance, et PIPL article 40 — une obligation qu'une région AWS à l'étranger ne peut satisfaire. | Loi sur la cybersécurité art. 39 (anciennement l'art. 37) ; PIPL art. 40 |
Sources vérifiées par Équipe Conformité 21YunBox le 10 octobre 2026.
Savoir si Boomi « fonctionne » en Chine continentale est une question de résidence des données bien avant d’être une question de connectivité. Boomi est une plateforme d’intégration en tant que service (iPaaS) — tout son travail est de déplacer et de traiter des enregistrements entre vos applications, bases de données et clouds — de sorte que la décision ne dépend pas de savoir si vous pouvez ouvrir la Boomi Enterprise Platform depuis Shanghai. Elle dépend de l’endroit où les données que ces intégrations transportent, et les métadonnées que la plateforme conserve à leur sujet, ont le droit de venir reposer. Une grande partie de ce qui traverse un pipeline Boomi est de l’information personnelle : noms de clients et d’employés, coordonnées, dossiers de commande, de paie et de compte, identifiants d’appareil et d’utilisateur, et les journaux de transaction et d’événement qui les suivent. Boomi répond à la question de la résidence dans ses propres documents — il héberge la plateforme sur Amazon Web Services aux États-Unis, ne nomme aucune région en Chine continentale, et indique que les données de votre compte continuent d’être traitées aux États-Unis.
Boomi en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Boomi — et au regard du droit chinois |
|---|---|
| Où il s'exécute | Boomi se divise en un plan de contrôle hébergé — la Boomi Enterprise Platform, où vous construisez, déployez et surveillez les intégrations — et un runtime qui les exécute. La liste de sous-traitants de Boomi héberge la plateforme sur Amazon Web Services avec le lieu de traitement indiqué comme les États-Unis, et ne nomme aucune région en Chine continentale. Le runtime peut s'exécuter hébergé par Boomi dans plusieurs régions ou dans votre propre environnement. |
| Ce qu'il détient, et pourquoi ce sont des informations personnelles | Un iPaaS déplace des enregistrements entre votre CRM, ERP, RH, finance et bases de données, il se situe donc à travers l'ensemble du patrimoine de données. Une grande partie en est de l'information personnelle, et un seul pipeline peut transporter des informations personnelles sensibles de l'article 28 — champs financiers et de paiement, numéros d'identifiant gouvernemental, localisation précise, et données de santé ou biométriques. |
| Vos données de Chine franchissant la frontière | Lorsque la plateforme traitant ces flux se situe aux États-Unis, les informations personnelles que vos intégrations transportent hors de Chine sont un transfert transfrontalier au titre des articles 38 à 40 de la PIPL : information, un consentement distinct pour le transfert à l'étranger, et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification). |
| Obligation de stockage sur le territoire | Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les informations personnelles générées en Chine doivent être stockées en Chine — PIPL article 40, et loi sur la cybersécurité article 39 (anciennement l'article 37 ; l'amendement 2025 de la loi sur la cybersécurité, entré en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, sans en changer la substance). Une région AWS à l'étranger ne peut satisfaire cette obligation. |
| L'accessibilité n'est pas l'axe | Pouvoir ouvrir la Boomi Enterprise Platform depuis la Chine ne rend pas le déplacement de données légal — la résidence et le consentement se rattachent à l'endroit où reposent les enregistrements, non à la vitesse de chargement. Une surface tournée vers la Chine construite sur ces intégrations (portail, tableau de bord, formulaire de saisie) porte aussi une obligation de déclaration ICP. 21YunBox cartographie, localise et diffuse sur une infrastructure légale, déclarée (ICP) et sur le territoire. |
Aucune région sur le continent, vos données d’intégration quittent donc le pays
Boomi — la plateforme d’intégration que Dell a cédée à Francisco Partners et TPG en 2021, désormais une société indépendante et qui n’est plus marquée « Dell Boomi » — est construite à partir d’un plan de contrôle hébergé et d’un runtime qui exécute vos intégrations. Le plan de contrôle est la Boomi Enterprise Platform, où vous construisez, déployez et surveillez les processus ; la propre liste de sous-traitants de Boomi l’héberge sur Amazon Web Services et donne le lieu de traitement comme les États-Unis, ajoutant que les données relatives à votre compte continueront d’être traitées aux États-Unis. Boomi nomme des options de runtime régionales, et en 2022 un centre de données cloud au Japon, mais aucune entrée de sous-traitant ni région ne place la plateforme en Chine continentale. Ainsi, « nous exécutons déjà Boomi » ne franchit pas le continent selon les propres termes de Boomi : la plateforme et les métadonnées qu’elle conserve résident à l’étranger, et les informations personnelles que vos intégrations de Chine déplacent hors du pays deviennent un transfert transfrontalier dès l’instant où elles partent.
Ce qu’un pipeline Boomi transporte, ce sont des informations personnelles
C’est la partie que la plupart des équipes sous-estiment. Une plateforme d’intégration existe pour déplacer des enregistrements entre systèmes — un CRM, un ERP, un système RH ou de paie, une base de données, un service de paiement ou de messagerie — et parce qu’elle se situe à travers l’ensemble du patrimoine de données, l’exposition est inhabituellement large. Une grande partie de ce qui passe est de l’information personnelle, et un seul pipeline peut transporter des informations personnelles sensibles de l’article 28 : champs financiers et de paiement, numéros d’identifiant gouvernemental, localisation précise, et données de santé ou biométriques. Lorsque la plateforme traitant ces flux se situe aux États-Unis, les informations personnelles que vos intégrations transportent hors de Chine sont un transfert transfrontalier dès l’instant où elles partent, et il retombe sur vous, le responsable du traitement des informations personnelles, non sur Boomi le sous-traitant. Au titre de la loi sur la protection des informations personnelles, les articles 38 à 40 exigent une information, un consentement distinct pour le transfert à l’étranger, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Au-delà des seuils réglementés, ou lorsque les données sont des « données importantes », l’évaluation de sécurité pour l’exportation de données de Chine (数据出境安全评估) peut devoir être validée avant que quoi que ce soit ne parte.
Réduire l’exposition ne ferme pas la porte
Il existe une manière légale de garder les données d’intégration en Chine, et l’architecture propre de Boomi y laisse de la place. Aux côtés du runtime hébergé par Boomi, Boomi documente un runtime auto-géré qui s’exécute “in your own environment across cloud, hybrid, and on-premises behind your firewall,” où “Data is processed and persisted within the runtime, and never transits through Boomi’s platform for execution.” Exécutez ce runtime sur une infrastructure à l’intérieur du continent et les données que vos flux de Chine transportent peuvent rester en Chine par défaut, avec seulement ce qui peut légalement partir qui s’écoule vers le reste de votre patrimoine.
Mais un runtime sur le territoire n’est pas une conformité automatique. Le plan de contrôle de la Boomi Enterprise Platform, les métadonnées de processus, et les journaux d’exécution et d’audit atteignent toujours le SaaS à l’étranger, hébergé aux États-Unis — de sorte que certaines données sur votre traitement en Chine franchissent la frontière même lorsque la charge utile ne le fait pas. L’expurgation, le filtrage de champs et le choix d’une « région différente » réduisent ce qui franchit la frontière ; ils ne changent pas qu’il y ait franchissement, et ils ne satisfont pas à eux seuls une obligation de stockage sur le territoire. Pour un opérateur d’infrastructure d’information critique ou un responsable à grand volume, les informations personnelles générées en Chine doivent être stockées en Chine au titre de l’article 40 de la PIPL et de la loi sur la cybersécurité article 39 (anciennement l’article 37) — une obligation qu’une région AWS à l’étranger ne peut satisfaire — et une surface publique au-dessus de ces intégrations porte aussi une obligation de déclaration ICP (备案). Il s’agit d’une image des risques, pas d’un verdict : devoir un mécanisme de transfert, une évaluation d’exportation de données, un stockage sur le territoire, une déclaration ICP, ou une combinaison, dépend de votre entité, de vos volumes de données et de qui sont vos utilisateurs, et mérite d’être réglé avec un conseil avant que vos intégrations n’en dépendent.
La voie légale — cartographier, localiser, diffuser
Il existe une manière conforme d’exploiter Boomi pour une activité tournée vers la Chine, et elle a une forme. D’abord, cartographier : notre équipe conformité Chine examine votre exposition PIPL pipeline par pipeline — quelles intégrations transportent des informations personnelles hors de Chine, ce qui peut légalement partir, où s’applique une évaluation de sécurité pour l’exportation de données ou une obligation de stockage de l’article 39, et ce que votre information et votre consentement doivent couvrir. Nous construisons l’image technique ; les conclusions juridiques se règlent avec votre conseil.
Ensuite, localiser : nous mettons en place et intégrons un runtime Boomi sur le territoire — auto-géré à l’intérieur du continent — de sorte que les données d’intégration de Chine soient traitées et persistées dans le pays, en ne laissant s’écouler que les données qui peuvent légalement partir, et en laissant la Boomi Enterprise Platform exactement là où elle s’exécute pour tout autre marché.
Enfin, diffuser : les applications, portails et API publics qui exposent ces intégrations aux utilisateurs du continent sont un service Internet en Chine, ils portent donc une obligation de déclaration ICP (备案) et ont besoin d’une diffusion conforme, sur le territoire. 21YunBox les diffuse sur le territoire — le 21YunBox Optimizer — placé devant ce que vous exploitez déjà, sans reconstruction ni re-plateformage. 21YunBox est une couche de conformité, pas une migration, et un partenaire de Boomi, non un concurrent. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte. Le résultat est un patrimoine Boomi qui fonctionne de manière légale et conforme pour vos utilisateurs en Chine.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- L’évaluation de sécurité pour l’exportation de données de Chine
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Utiliser Boomi en Chine continentale est-il un problème de résidence des données même si la plateforme se charge bien ?
Oui — l'accessibilité n'est pas l'axe. Parce que Boomi héberge la plateforme sur AWS aux États-Unis sans région en Chine continentale, les informations personnelles que vos intégrations transportent hors de Chine sont un transfert transfrontalier PIPL indépendamment de la vitesse de chargement. Les obligations de résidence, d'information et de consentement se rattachent au déplacement de données, non à la possibilité d'ouvrir la console. Confirmez les détails avec un conseil au regard de ce que vous déplacez et stockez réellement.
Exécuter le runtime auto-géré de Boomi en Chine le rend-il conforme ?
Cela aide, mais ce n'est pas une conformité automatique. Un runtime déployé dans votre propre environnement sur le territoire peut traiter et persister les données de Chine localement pour qu'elles restent résidentes, mais le plan de contrôle de la Boomi Enterprise Platform, les métadonnées de processus, et les journaux d'exécution et d'audit atteignent toujours le SaaS à l'étranger, hébergé aux États-Unis. Vous devez encore concevoir quels enregistrements peuvent légalement partir et satisfaire un mécanisme transfrontalier pour ceux qui le font.
Et un tableau de bord ou un portail tourné vers la Chine construit sur des intégrations Boomi — cela nécessite-t-il quelque chose de plus ?
Oui. Toute surface publique servie aux utilisateurs du continent est un service Internet en Chine et porte une obligation de déclaration ICP (备案), distincte de la question de résidence des données. 21YunBox met en place une diffusion déclarée (ICP) et sur le territoire devant votre stack existant, garde les données d'intégration de Chine résidentes, et cartographie ce qui peut légalement franchir la frontière — sans reconstruction et sans second code.


