Funktioniert Boomi in China? Integrationsdaten, PIPL & Datenresidenz
Boomi hostet seine Plattform auf Amazon Web Services in den Vereinigten Staaten, mit dort verarbeiteten Kontodaten und ohne Festlandchina-Region — die personenbezogenen Daten, die Ihre Integrationen aus China bewegen, sind also ein PIPL-Grenztransfer. Seine selbstverwaltete Runtime kann China-Daten im Inland halten; die Steuerungsebene bleibt offshore. Ein Blick zuerst auf die Compliance: Residenz, Grenzübertritt und ICP.
Funktioniert Boomi in China?
Erreichbar, aber eine Compliance-Frage: Boomi ist eine iPaaS, die Ihren Datenbestand durch eine US-gehostete Plattform bewegt, die China-Personendaten, die sie trägt, überqueren also die Grenze.
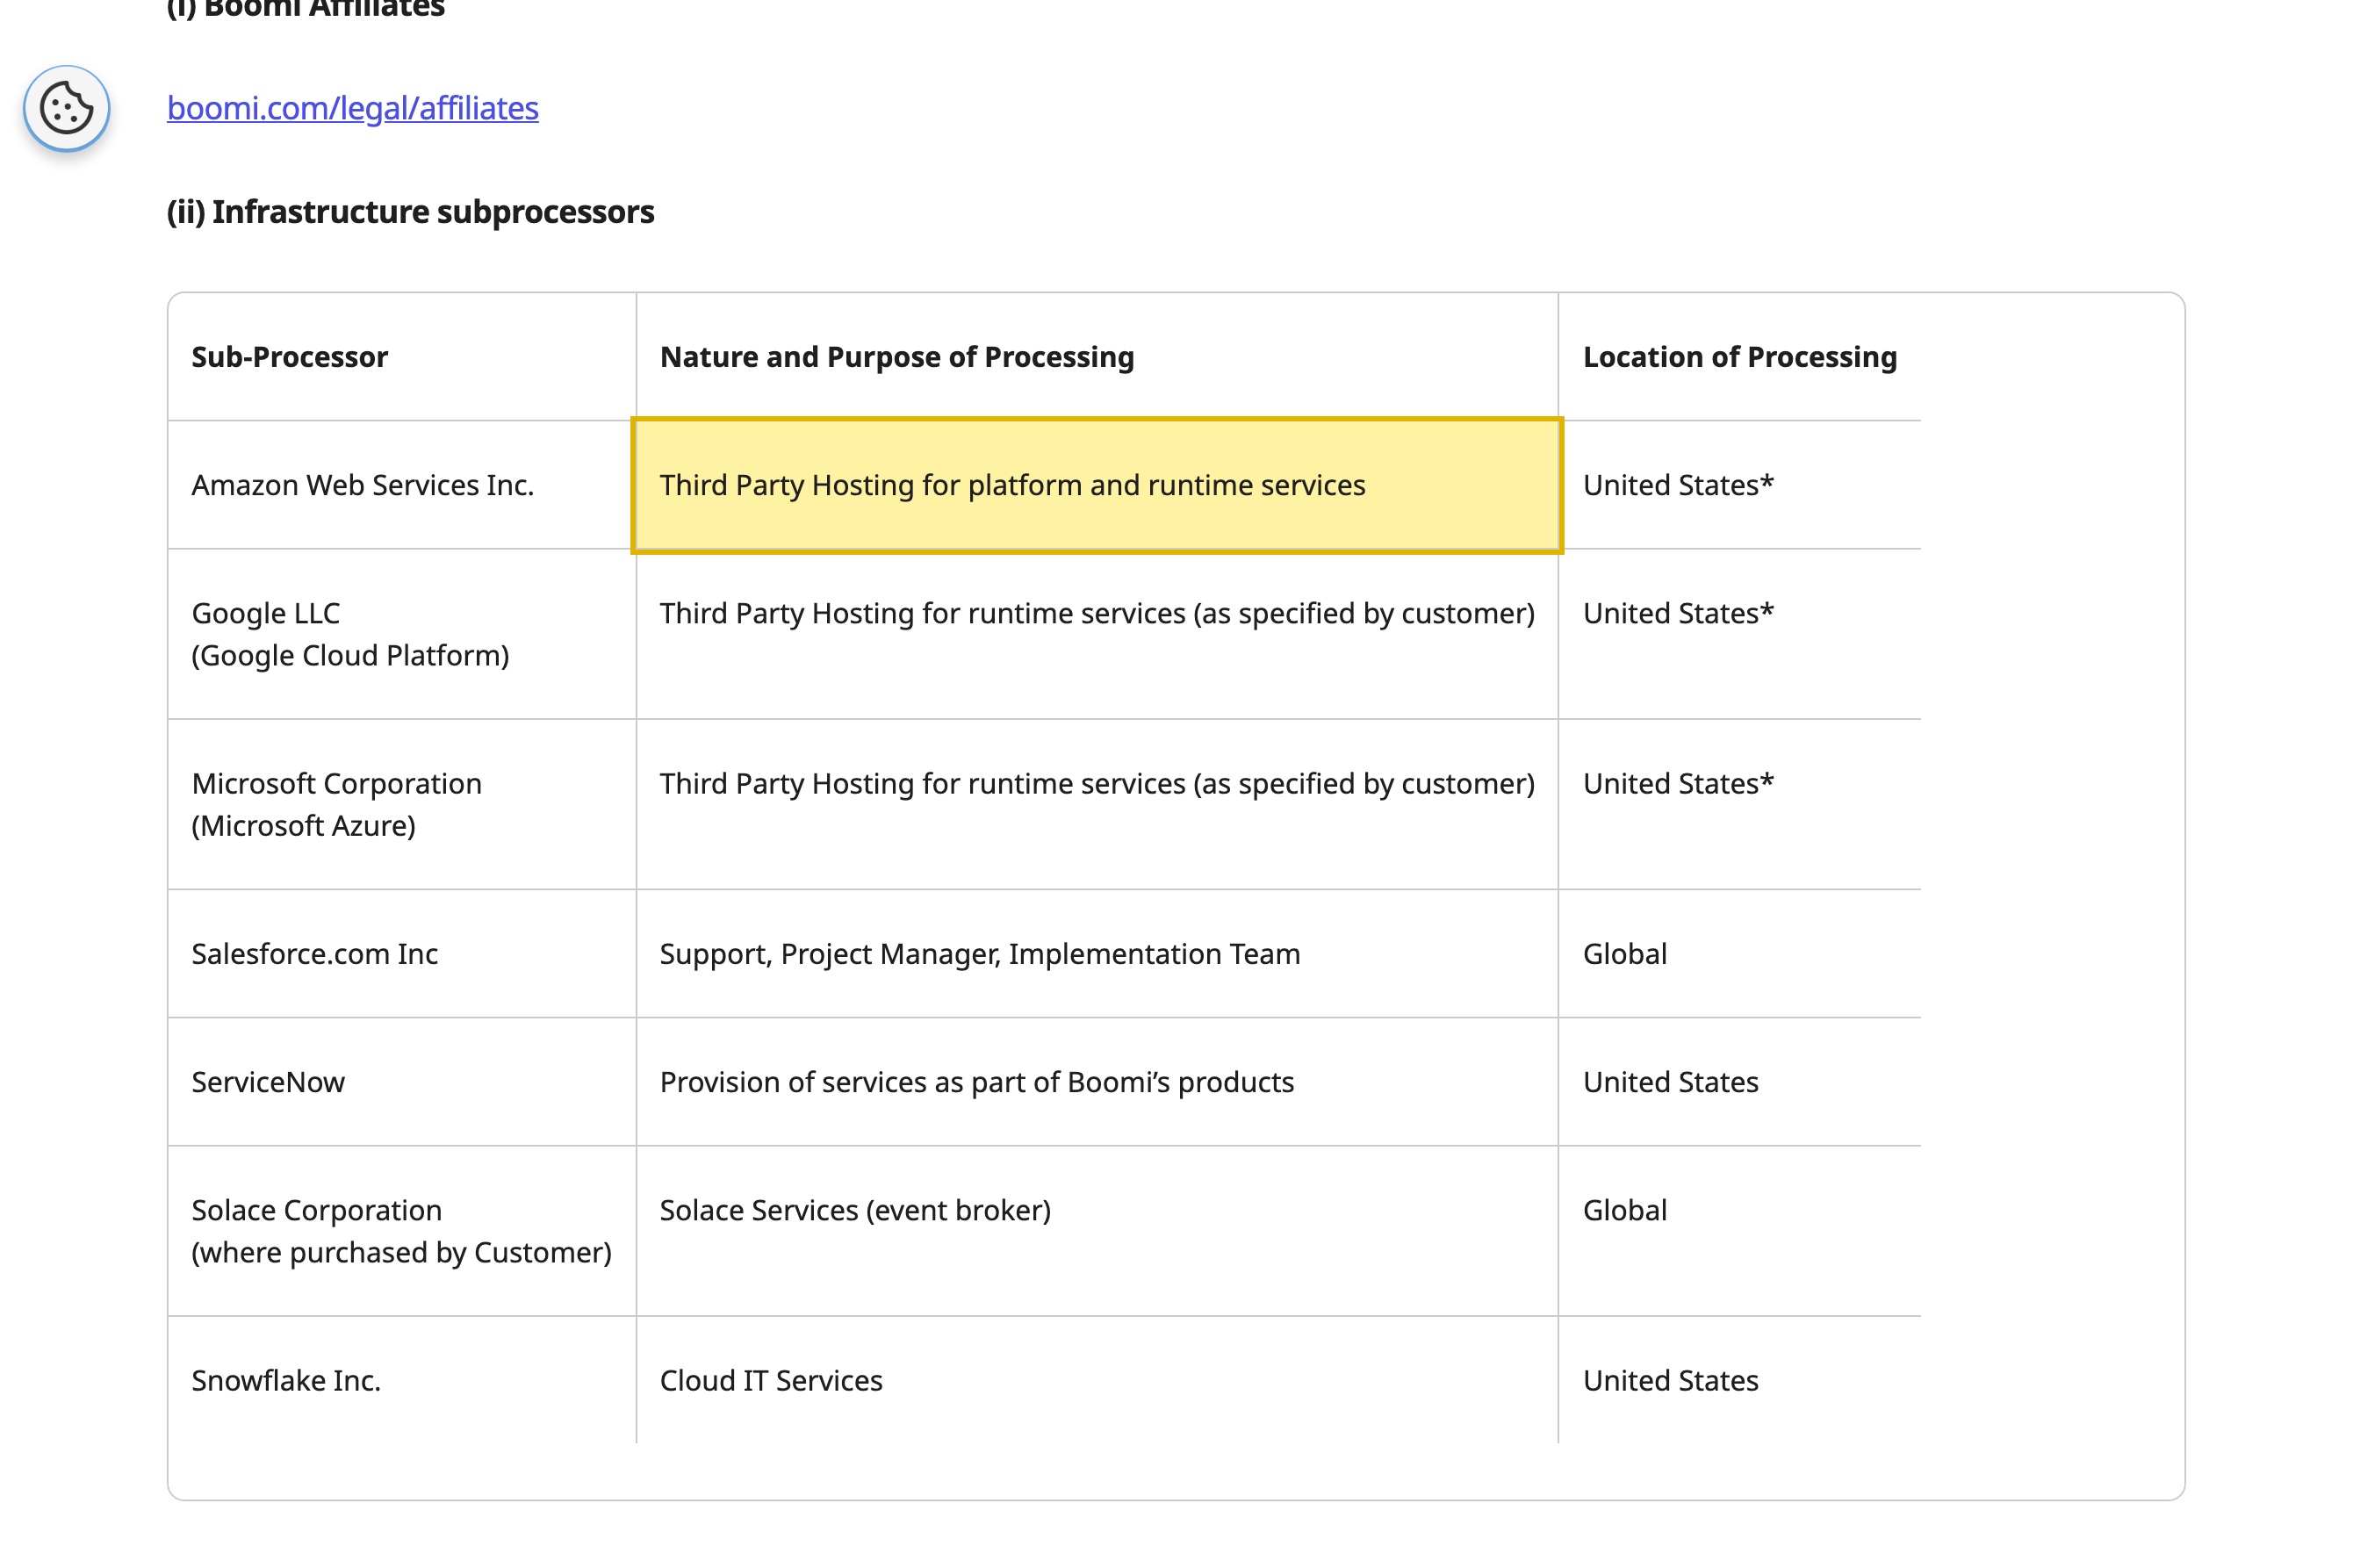
Boomis eigene Unterauftragsverarbeiter-Liste hostet die Plattform auf Amazon Web Services in den Vereinigten Staaten und verarbeitet Kontodaten dort, ohne eine Festlandchina-Region zu nennen. Weil eine Integrationsplattform quer über Ihrem gesamten Bestand sitzt, kann eine einzelne Pipeline sensible personenbezogene Daten nach Art. 28 aus China tragen — ein PIPL-Grenztransfer, der Mitteilung, gesonderte Einwilligung und einen Transfermechanismus braucht, mit einer Inland-Speicherpflicht obendrauf (Cybersicherheitsgesetz Art. 39, vormals Art. 37). Boomis selbstverwaltete Runtime kann China-Daten im Inland halten, aber die Steuerungsebene, Metadaten und Logs erreichen weiterhin die Offshore-Plattform.
Welche Pflichten greifen, hängt von Ihrer Gesellschaft, Ihren Volumina und Ihren Nutzern ab — klären Sie die Details mit Rechtsbeistand. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ✕ Keine Festlandchina-Region; die Plattform ist auf AWS in den Vereinigten Staaten gehostet.
- ! Eine iPaaS bewegt Ihren gesamten Datenbestand; eine Pipeline kann sensible Personendaten nach Art. 28 tragen.
- ! Personenbezogene Daten, die China verlassen, sind ein PIPL-Grenztransfer, der Einwilligung und einen Mechanismus braucht.
- ! Eine selbstverwaltete Runtime hält Daten im Inland, aber die Steuerungsebene bleibt offshore.
- ! Ein auf China ausgerichtetes Portal oder Dashboard fügt eine ICP-Beian-Pflicht obendrauf auf die Residenz hinzu.
- ✓ 21YunBox kartiert Exponierung, lokalisiert China-Daten und liefert auf ICP-gemeldeter Infrastruktur aus.
Was die offizielle Boomi-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Boomi hostet seine Plattform offshore, in den Vereinigten Staaten. Boomis Unterauftragsverarbeiter-Liste nennt Amazon Web Services für „Third Party Hosting for platform and runtime services“ mit dem Verarbeitungsort als „United States“, und gibt an, dass Kontodaten „will continue to be processed in the United States“. Keine Festlandchina-Region ist gelistet. | Boomi Sub-Processors list (abgerufen 10. Oktober 2026) |
| Die Runtime kann in Ihrer eigenen Umgebung ausgeführt werden und Daten lokal halten. Boomi dokumentiert eine Runtime, die „Boomi-hosted ... in multiple regions, or in your own environment across cloud, hybrid, and on-premises behind your firewall“ läuft, wo „Data is processed and persisted within the runtime, and never transits through Boomi's platform for execution“ — der Hebel, um China-Daten im Inland zu halten, obwohl die Steuerungsebene und Logs offshore bleiben. | Boomi platform runtime page (abgerufen 10. Oktober 2026) |
| Personenbezogene Daten aus China zu bewegen, ist ein regulierter Grenztransfer. Nach PIPL Art. 38–40 muss der Verarbeiter Mitteilung machen, eine gesonderte Einwilligung für den Übersee-Transfer einholen und einen Transfermechanismus erfüllen (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung); oberhalb von Schwellen kann eine Datenexport-Sicherheitsbewertung gelten. | Personal Information Protection Law (PIPL), Art. 38–40 |
| In China erzeugte personenbezogene Daten müssen möglicherweise in China bleiben. Für Betreiber kritischer Informationsinfrastruktur und Verarbeiter großer Mengen müssen im Festland erzeugte personenbezogene Daten dort gespeichert werden — Cybersicherheitsgesetz Art. 39 (vormals Art. 37), die 2025er Novelle, in Kraft seit 1. Januar 2026, die den Datenlokalisierungsartikel von 37 auf 39 umnummerierte, inhaltlich unverändert, und PIPL Art. 40 — eine Pflicht, die eine Offshore-AWS-Region nicht erfüllen kann. | Cybersicherheitsgesetz Art. 39 (vormals Art. 37); PIPL Art. 40 |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Ob Boomi in Festlandchina „funktioniert“, ist lange eine Datenresidenz-Frage, bevor es eine Konnektivitätsfrage ist. Boomi ist eine Integration Platform as a Service (iPaaS) — ihre ganze Aufgabe ist, Datensätze zwischen Ihren Anwendungen, Datenbanken und Clouds zu bewegen und zu verarbeiten —, die Entscheidung hängt also nicht davon ab, ob Sie die Boomi Enterprise Platform aus Shanghai öffnen können. Sie hängt davon ab, wo die Daten, die diese Integrationen tragen, und die Metadaten, die die Plattform über sie behält, zur Ruhe kommen dürfen. Vieles, was eine Boomi-Pipeline überquert, ist personenbezogene Daten: Kunden- und Mitarbeiternamen, Kontaktangaben, Bestell-, Gehalts- und Kontodatensätze, Geräte- und Nutzer-Identifikatoren und die Transaktions- und Ereignis-Logs, die sie begleiten. Boomi beantwortet die Residenzfrage in seinen eigenen Dokumenten — es hostet die Plattform auf Amazon Web Services in den Vereinigten Staaten, nennt keine Festlandchina-Region und gibt an, dass Ihre Kontodaten weiterhin in den Vereinigten Staaten verarbeitet werden.
Boomi in China auf einen Blick
| Worüber es entscheidet | In Boomis eigenen Worten — und nach chinesischem Recht |
|---|---|
| Wo es läuft | Boomi teilt sich in eine gehostete Steuerungsebene — die Boomi Enterprise Platform, wo Sie Integrationen bauen, bereitstellen und überwachen — und eine Runtime, die sie ausführt. Boomis Unterauftragsverarbeiter-Liste hostet die Plattform auf Amazon Web Services mit dem Verarbeitungsort als Vereinigte Staaten und nennt keine Festlandchina-Region. Die Runtime kann Boomi-gehostet in mehreren Regionen oder in Ihrer eigenen Umgebung laufen. |
| Was es hält, und warum es personenbezogene Daten sind | Eine iPaaS bewegt Datensätze zwischen Ihrem CRM, ERP, HR, Finanzsystem und Ihren Datenbanken, sie sitzt also quer über dem gesamten Datenbestand. Vieles davon ist personenbezogene Daten, und eine einzelne Pipeline kann sensible personenbezogene Daten nach Art. 28 tragen — Finanz- und Zahlungsfelder, amtliche Ausweisnummern, präzise Standortdaten und Gesundheits- oder biometrische Daten. |
| Ihre China-Daten überqueren die Grenze | Wenn die Plattform, die diese Flüsse verarbeitet, in den Vereinigten Staaten sitzt, sind die personenbezogenen Daten, die Ihre Integrationen aus China tragen, ein Grenztransfer nach PIPL Art. 38–40: Mitteilung, eine gesonderte Einwilligung für den Übersee-Transfer und ein Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung). |
| Inland-Speicherpflicht | Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erzeugte personenbezogene Daten in China gespeichert werden — PIPL Art. 40 und Cybersicherheitsgesetz Art. 39 (vormals Art. 37; die 2025er Cybersicherheitsgesetz-Novelle, in Kraft seit 1. Januar 2026, nummerierte den Datenlokalisierungsartikel von 37 auf 39 um, inhaltlich unverändert). Eine Offshore-AWS-Region kann diese Pflicht nicht erfüllen. |
| Erreichbarkeit ist nicht die Achse | Die Boomi Enterprise Platform aus China öffnen zu können, macht die Datenbewegung nicht rechtmäßig — Residenz und Einwilligung hängen daran, wo die Datensätze ruhen, nicht an der Ladegeschwindigkeit. Eine auf diesen Integrationen gebaute, auf China ausgerichtete Oberfläche (Portal, Dashboard, Intake-Formular) trägt auch eine ICP-Beian-Pflicht. 21YunBox kartiert, lokalisiert und liefert über rechtmäßige, ICP-gemeldete, inländische Infrastruktur aus. |
Keine Festland-Region, Ihre Integrationsdaten verlassen also das Land
Boomi — die Integrationsplattform, die Dell 2021 an Francisco Partners und TPG veräußerte, nun ein unabhängiges Unternehmen und nicht mehr als „Dell Boomi“ gebrandet — ist aus einer gehosteten Steuerungsebene und einer Runtime gebaut, die Ihre Integrationen ausführt. Die Steuerungsebene ist die Boomi Enterprise Platform, wo Sie Prozesse bauen, bereitstellen und überwachen; Boomis eigene Unterauftragsverarbeiter-Liste hostet sie auf Amazon Web Services und gibt den Verarbeitungsort als Vereinigte Staaten an, mit dem Zusatz, dass Daten zu Ihrem Konto weiterhin in den Vereinigten Staaten verarbeitet werden. Boomi nennt regionale Runtime-Optionen und 2022 ein Japan-Cloud-Rechenzentrum, aber kein Unterauftragsverarbeiter-Eintrag oder keine Region platziert die Plattform in Festlandchina. „Wir betreiben bereits Boomi“ trägt nach Boomis eigenen Bedingungen also nicht ins Festland: Die Plattform und die Metadaten, die sie behält, sitzen offshore, und die personenbezogenen Daten, die Ihre China-Integrationen aus dem Land bewegen, werden zu einem Grenztransfer, sobald sie es verlassen.
Was eine Boomi-Pipeline trägt, sind personenbezogene Daten
Dies ist der Teil, den die meisten Teams unterschätzen. Eine Integrationsplattform existiert, um Datensätze zwischen Systemen zu bewegen — einem CRM, einem ERP, einem HR- oder Gehaltssystem, einer Datenbank, einem Zahlungs- oder Messaging-Dienst —, und weil sie quer über dem gesamten Datenbestand sitzt, ist die Exponierung ungewöhnlich breit. Vieles, was durchläuft, ist personenbezogene Daten, und eine einzelne Pipeline kann sensible personenbezogene Daten nach Art. 28 tragen: Finanz- und Zahlungsfelder, amtliche Ausweisnummern, präzise Standortdaten und Gesundheits- oder biometrische Daten. Wenn die Plattform, die diese Flüsse verarbeitet, in den Vereinigten Staaten sitzt, sind die personenbezogenen Daten, die Ihre Integrationen aus China tragen, ein Grenztransfer, sobald sie es verlassen, und er landet bei Ihnen, dem Verarbeiter personenbezogener Daten, nicht bei Boomi dem Auftragsverarbeiter. Nach dem Gesetz zum Schutz personenbezogener Daten verlangen Art. 38–40 Mitteilung, eine gesonderte Einwilligung für den Übersee-Transfer und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Oberhalb der regulierten Schwellen, oder wo die Daten „wichtige Daten“ sind, muss Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) durchlaufen werden, bevor irgendetwas geht.
Die Exponierung zu verengen, schließt die Tür nicht
Es gibt einen rechtmäßigen Weg, die Integrationsdaten in China zu halten, und Boomis eigene Architektur lässt Raum dafür. Neben der Boomi-gehosteten Runtime dokumentiert Boomi eine selbstverwaltete Runtime, die „in your own environment across cloud, hybrid, and on-premises behind your firewall“ läuft, wo „Data is processed and persisted within the runtime, and never transits through Boomi’s platform for execution“. Betreiben Sie diese Runtime auf Infrastruktur innerhalb des Festlands, und die Daten, die Ihre China-Flüsse tragen, können standardmäßig in China bleiben, wobei nur, was rechtmäßig gehen darf, zum Rest Ihres Bestands hinausfließt.
Aber eine inländische Runtime ist keine automatische Compliance. Die Steuerungsebene der Boomi Enterprise Platform, die Prozess-Metadaten und die Ausführungs- und Audit-Logs erreichen weiterhin das offshore, US-gehostete SaaS — manche Daten über Ihre China-Verarbeitung überqueren die Grenze also, selbst wenn die Nutzlast es nicht tut. Redaktion, Feldfilterung und die Wahl einer „anderen Region“ reduzieren, was überquert; sie ändern nicht, dass etwas überquert, und sie erfüllen eine Inland-Speicherpflicht nicht für sich. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erzeugte personenbezogene Daten in China gespeichert werden nach PIPL Art. 40 und dem Cybersicherheitsgesetz Art. 39 (vormals Art. 37) — eine Pflicht, die eine Offshore-AWS-Region nicht erfüllen kann — und eine öffentlichkeitsgerichtete Oberfläche über diese Integrationen trägt auch eine ICP-Beian (备案)-Pflicht. Dies ist eine Risikokarte, kein Urteil: Ob Sie einen Transfermechanismus, eine Datenexport-Bewertung, Inland-Speicherung, eine ICP-Beian oder eine Kombination schulden, hängt von Ihrer Gesellschaft, Ihren Datenmengen und davon ab, wer Ihre Nutzer sind, und es lohnt, es mit Rechtsbeistand zu klären, bevor Ihre Integrationen davon abhängen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, Boomi für ein auf China ausgerichtetes Geschäft zu betreiben, und er hat eine Form. Zuerst kartieren: Unser China-Compliance-Team arbeitet Ihre PIPL-Exponierung Pipeline für Pipeline durch — welche Integrationen personenbezogene Daten aus China tragen, was rechtmäßig gehen darf, wo eine Datenexport-Sicherheitsbewertung oder eine Art.-39-Speicherpflicht gilt, und was Ihre Mitteilung und Einwilligung abdecken müssen. Wir bauen das technische Bild; die rechtlichen Schlüsse werden mit Ihrem Rechtsbeistand geklärt.
Dann lokalisieren: Wir setzen eine inländische Boomi-Runtime auf und integrieren sie — selbstverwaltet innerhalb des Festlands —, sodass die China-Integrationsdaten im Land verarbeitet und persistiert werden, wobei nur die Daten, die rechtmäßig gehen dürfen, hinausfließen, und die Boomi Enterprise Platform genau dort bleibt, wo sie für jeden anderen Markt läuft.
Dann ausliefern: Die öffentlichkeitsgerichteten Apps, Portale und APIs, die diese Integrationen Nutzern im Festland exponieren, sind ein Internetdienst in China, sie tragen also eine ICP-Beian (备案)-Pflicht und brauchen rechtskonforme, inländische Auslieferung. 21YunBox liefert sie im Inland aus — der 21YunBox Optimizer — vor das gesetzt, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. 21YunBox ist eine rechtskonforme Overlay, keine Migration, und eine Partnerin von Boomi, keine Konkurrentin. 21YunBox verwendet oder empfiehlt keine Umgehung welcher Art auch immer. Das Ergebnis ist ein Boomi-Bestand, der für Ihre Nutzer in China rechtmäßig und rechtskonform läuft.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Ist die Nutzung von Boomi in Festlandchina ein Datenresidenz-Problem, selbst wenn die Plattform problemlos lädt?
Ja — Erreichbarkeit ist nicht die Achse. Weil Boomi die Plattform auf AWS in den Vereinigten Staaten ohne Festlandchina-Region hostet, sind die personenbezogenen Daten, die Ihre Integrationen aus China tragen, ein PIPL-Grenztransfer, unabhängig von der Ladegeschwindigkeit. Die Residenz-, Mitteilungs- und Einwilligungs-Pflichten hängen an der Datenbewegung, nicht daran, ob Sie die Konsole öffnen können. Bestätigen Sie die Details mit Rechtsbeistand gegen das, was Sie tatsächlich bewegen und speichern.
Macht es rechtskonform, Boomis selbstverwaltete Runtime in China zu betreiben?
Es hilft, aber es ist keine automatische Compliance. Eine in Ihrer eigenen inländischen Umgebung bereitgestellte Runtime kann China-Daten lokal verarbeiten und persistieren, sodass sie resident bleiben, aber die Steuerungsebene der Boomi Enterprise Platform, die Prozess-Metadaten und die Ausführungs- und Audit-Logs erreichen weiterhin das offshore, US-gehostete SaaS. Sie müssen weiterhin entscheiden, welche Datensätze rechtmäßig gehen dürfen, und einen Grenzübertritts-Mechanismus für die erfüllen, die es tun.
Was ist mit einem auf China ausgerichteten Dashboard oder Portal, das auf Boomi-Integrationen gebaut ist — braucht das etwas Zusätzliches?
Ja. Jede öffentlichkeitsgerichtete Oberfläche, die Nutzern im Festland bedient wird, ist ein Internetdienst in China und trägt eine ICP-Beian (备案)-Pflicht, getrennt von der Datenresidenz-Frage. 21YunBox setzt ICP-gemeldete, inländische Auslieferung vor Ihren bestehenden Stack, hält die China-Integrationsdaten resident und kartiert, was rechtmäßig die Grenze überqueren darf — ohne Neuaufbau und ohne zweite Codebasis.


