¿Funciona Amazon CloudWatch en China? Residencia de datos para sus logs y métricas
Amazon CloudWatch almacena sus logs, métricas y trazas en la región de AWS a la que los envía — y, en una cuenta global de AWS, esa región está fuera de China continental. Como los datos de monitorización contienen habitualmente información personal, es una cuestión de transferencia transfronteriza según la PIPL, no de velocidad. Un análisis centrado en el cumplimiento de dónde reside su telemetría.
¿Funciona Amazon CloudWatch en China?
Puede acceder a CloudWatch desde dentro de China — pero, en su cuenta global de AWS, almacena sus logs, métricas y trazas fuera del continente, y esa telemetría contiene habitualmente datos personales. Que CloudWatch «funcione» aquí es una cuestión de residencia de datos, no de velocidad.
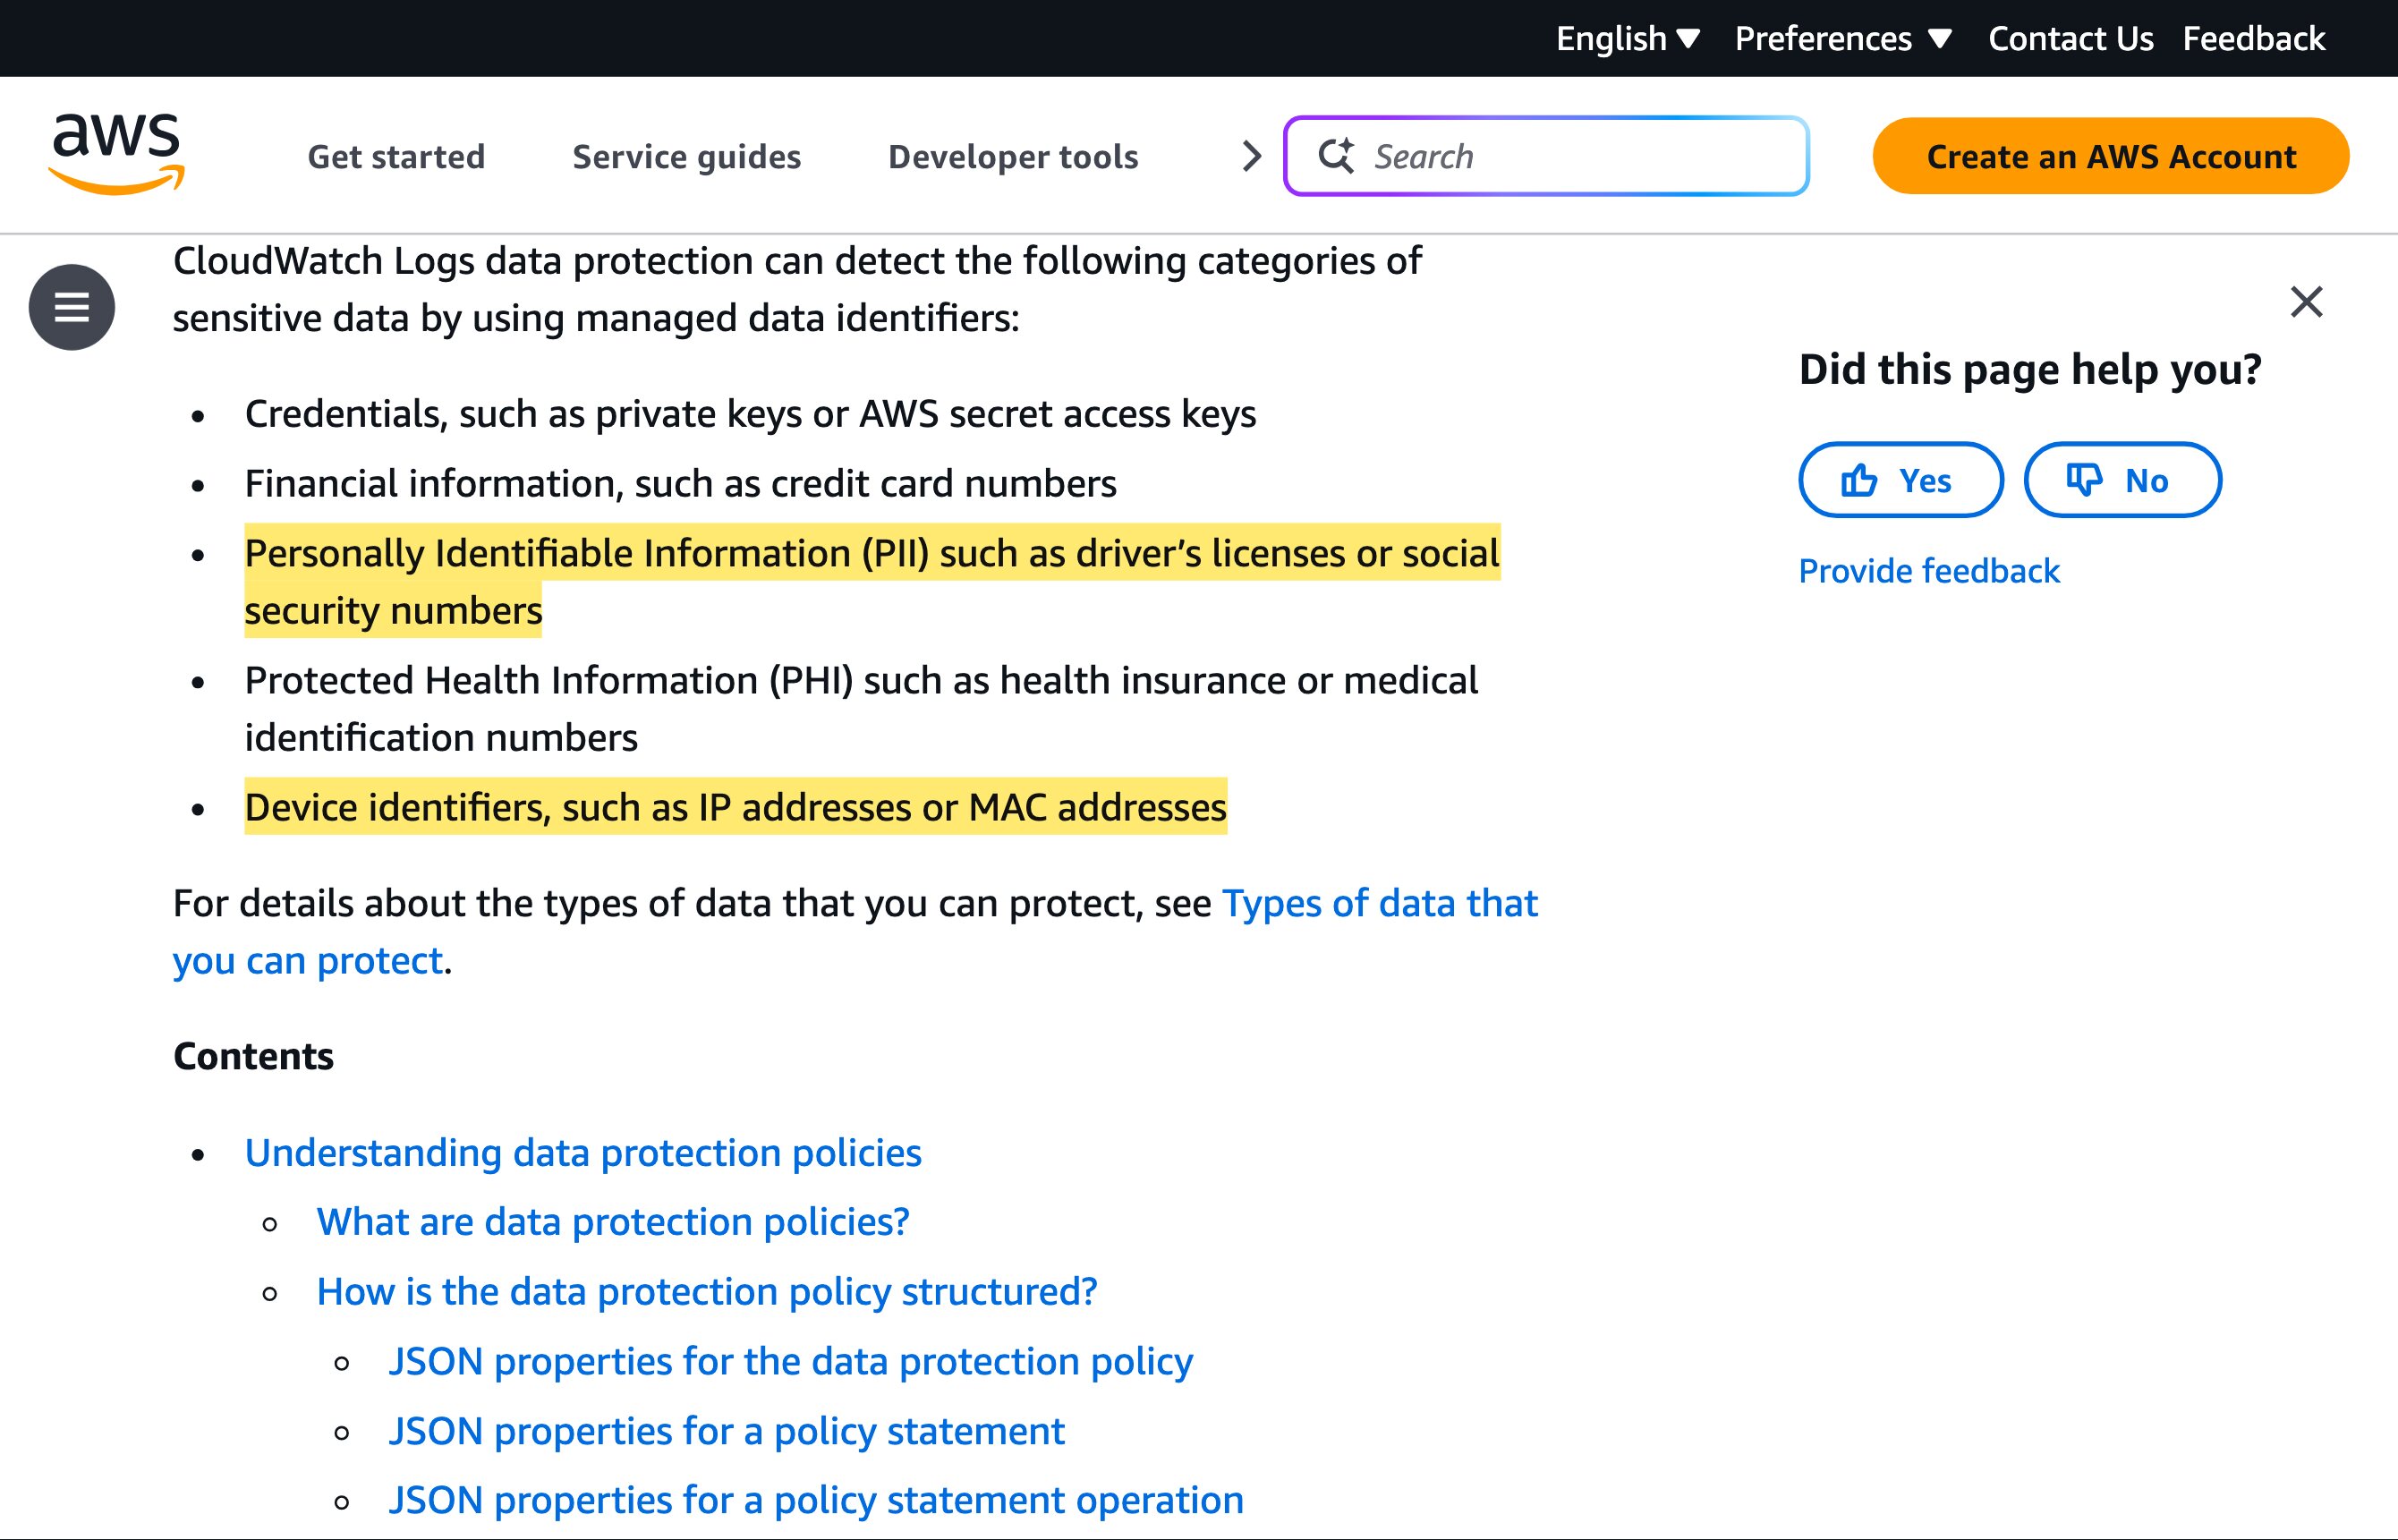
La propia función de protección de datos de CloudWatch Logs de AWS existe precisamente porque los datos de monitorización contienen información personal: detecta y enmascara “Personally Identifiable Information (PII) such as driver's licenses or social security numbers” (información de identificación personal, como permisos de conducir o números de la seguridad social) y “Device identifiers, such as IP addresses or MAC addresses.” (identificadores de dispositivo, como direcciones IP o MAC). CloudWatch guarda esos datos en la región de AWS a la que los envía, y AWS solo lo ofrece dentro de China a través de las regiones independientes China (Beijing) y China (Ningxia) — operadas por Sinnet y NWCD, con credenciales que “will not be able to access resources” (no podrán acceder a recursos) de una partición a otra. Si sirve a China desde una cuenta global, la telemetría de sus usuarios queda en el extranjero: una transferencia transfronteriza de información personal regulada por la PIPL. La tabla de abajo recoge las propias palabras de AWS y la norma que activa cada línea.
Esto es un mapa de riesgo, no un veredicto — lo que se aplica depende de su entidad, de sus volúmenes de datos y de quién son los datos que capturan sus logs. Nuestro equipo de China puede cartografiar con usted su exposición →
Instantánea de cumplimiento
- ! En AWS global, sus logs y métricas de CloudWatch se almacenan fuera del continente
- ! Los logs y las trazas contienen habitualmente datos personales — la propia AWS enmascara en ellos direcciones IP e identificadores de usuario
- ! La telemetría de usuarios en China que cruza la frontera es una transferencia transfronteriza según la PIPL
- ✓ CloudWatch no tiene sitio público, así que no lleva un registro ICP propio
- ! «Usar AWS China» supone otra cuenta, otro operador y otro régimen — no un interruptor
Lo que la documentación oficial de Amazon Cloudwatch dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Según la propia AWS, los logs de CloudWatch contienen habitualmente información personal. AWS creó una función de protección de datos de CloudWatch Logs específicamente para “audit and mask sensitive data that appears in log events,” (auditar y enmascarar los datos sensibles que aparecen en los eventos de log) y enumera lo que encuentra: “Personally Identifiable Information (PII) such as driver's licenses or social security numbers,” (información de identificación personal, como permisos de conducir o números de la seguridad social) “Protected Health Information (PHI),” (información sanitaria protegida) datos financieros y “Device identifiers, such as IP addresses or MAC addresses.” (identificadores de dispositivo, como direcciones IP o MAC). Los logs y las trazas no son telemetría anónima — son un almacén de datos personales, y eso es lo que convierte el lugar donde residen en una cuestión de la PIPL. | Amazon CloudWatch Logs — Help protect sensitive log data with masking (docs.aws.amazon.com), consultado el 2026-10-07 |
| CloudWatch guarda su telemetría en la región a la que la envía — y, en una cuenta global, esa región está fuera de China continental. CloudWatch es un servicio por región; AWS solo lo ofrece dentro de China a través de las regiones independientes «China (Beijing)» y «China (Ningxia)». La telemetría de usuarios chinos almacenada en una región fuera de China es una transferencia transfronteriza según la PIPL — notificación, consentimiento separado y un mecanismo de transferencia (artículos 38–43) —, y para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). | Amazon Web Services in China — disponibilidad regional de CloudWatch (docs.amazonaws.cn), consultado el 2026-10-07; PIPL, artículos 38–43 y 40; artículo 39 de la Ley de Ciberseguridad (antes artículo 37) |
| «Usar AWS China» supone otra cuenta, otro operador y otro régimen de cumplimiento — no un selector de región. En palabras de la propia AWS, «Sinnet» opera la región de Pekín y «NWCD» la de Ningxia; usted debe “sign up for a separate set of account credentials,” (registrarse con un conjunto de credenciales de cuenta independiente) y “customers with existing Amazon Web Services Inc. credentials will not be able to access resources in the Amazon Web Services China Regions, and vice versa.” (los clientes con credenciales existentes de Amazon Web Services Inc. no podrán acceder a recursos de las regiones de Amazon Web Services en China, ni a la inversa). El registro exige “a valid Chinese business license issued by the Bureau of Industry and Commerce.” (una licencia comercial china válida expedida por la Oficina de Industria y Comercio). Trasladar CloudWatch dentro del país implica poner en pie toda esa base independiente. | Amazon Web Services in China — FAQs (amazonaws.cn), consultado el 2026-10-07 |
| CloudWatch no lleva un registro ICP propio — esa puerta corresponde a la aplicación que monitoriza. CloudWatch es observabilidad de backend sin sitio web público, así que el registro ICP que exige un sitio en el continente (Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT) se vincula al servicio de información de internet que su aplicación presta al público, no a su telemetría. Por eso, la cuestión honesta sobre CloudWatch no es el ICP sino la residencia: dónde pueden residir los datos de monitorización — y la información personal que contienen. | Lectura de cumplimiento de 21YunBox — régimen ICP (Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT); alcance del producto Amazon CloudWatch (aws.amazon.com/cloudwatch), consultado el 2026-10-07 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 7 de octubre de 2026.
Para un público en China continental, la cuestión sobre Amazon CloudWatch no es si sus paneles cargan — es dónde pueden residir los datos que hay detrás. CloudWatch guarda sus logs, métricas y trazas en la región de AWS a la que los envía y, en la cuenta global de AWS que utiliza la mayoría de los equipos, esa región está fuera de China continental. Como los logs y las trazas capturan habitualmente información personal — direcciones IP, identificadores de usuario, cargas útiles de solicitudes y respuestas —, enviarlos al extranjero convierte CloudWatch en una cuestión de datos transfronterizos mucho antes de que sea una de rendimiento. AWS documenta cada una de estas dos mitades con sus propias palabras.
Amazon CloudWatch en China de un vistazo
| Qué lo decide | En los propios términos de AWS |
|---|---|
| Dónde residen los datos | CloudWatch almacena sus logs, métricas y trazas en la región de AWS a la que los envía. En una cuenta global de AWS, esa región está fuera de China continental; AWS solo ofrece CloudWatch dentro de China a través de las regiones independientes China (Beijing) y China (Ningxia). |
| Qué contienen los datos | La propia protección de datos de CloudWatch Logs de AWS detecta y enmascara “Personally Identifiable Information (PII) such as driver's licenses or social security numbers” (información de identificación personal, como permisos de conducir o números de la seguridad social) y “Device identifiers, such as IP addresses or MAC addresses” (identificadores de dispositivo, como direcciones IP o MAC) — los logs y las trazas contienen datos personales. |
| La partición de China | «Sinnet» opera la región de Pekín y «NWCD» la de Ningxia. Usted debe “sign up for a separate set of account credentials” (registrarse con un conjunto de credenciales de cuenta independiente), y las credenciales existentes “will not be able to access resources in the Amazon Web Services China Regions, and vice versa.” (no podrán acceder a recursos de las regiones de Amazon Web Services en China, ni a la inversa). |
| Dónde se aplica el ICP | CloudWatch no tiene un sitio web público, así que no se le vincula ningún registro ICP. El ICP (Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT) recae sobre la aplicación que CloudWatch monitoriza, no sobre la telemetría. |
| Exposición transfronteriza | La telemetría de usuarios chinos guardada en el extranjero es una transferencia transfronteriza de información personal según la PIPL; para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, se exige el almacenamiento en China (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). |
Lo que cruza la frontera son los datos que hay detrás del panel
CloudWatch es un servicio regional: cada grupo de logs, métrica y traza llega a la región de AWS en la que lo publica y permanece allí salvo que usted lo mueva. En la cuenta global de AWS que utiliza la mayoría de los equipos, esa región está en Estados Unidos, Europa u otro lugar del extranjero — nunca en el continente. Normalmente eso no tiene nada de particular. Deja de ser así en el momento en que la telemetría describe a usuarios chinos, porque la propia documentación de AWS reconoce lo que contienen los logs: su función de protección de datos de CloudWatch Logs existe para “audit and mask sensitive data that appears in log events,” (auditar y enmascarar los datos sensibles que aparecen en los eventos de log) y los datos sensibles que reconoce incluyen “Personally Identifiable Information (PII) such as driver’s licenses or social security numbers” (información de identificación personal, como permisos de conducir o números de la seguridad social) y “Device identifiers, such as IP addresses or MAC addresses.” (identificadores de dispositivo, como direcciones IP o MAC). Las rutas de las solicitudes, las cabeceras, los identificadores de usuario y las cargas útiles de error contienen todavía más.
Enviar eso al extranjero es, conforme a la Ley de Protección de Información Personal de China, una transferencia transfronteriza de información personal — y el responsable del tratamiento, usted y no AWS, debe notificar, obtener un consentimiento separado y cumplir un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación) conforme a los artículos 38–43. Si usted es un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — un deber que una región de CloudWatch en el extranjero no puede cumplir. Los paneles no vienen al caso; lo que alcanza la ley son los datos almacenados que hay detrás.
«Usar AWS China» es una cuenta y un operador distintos, no un interruptor
La respuesta obvia — «entonces enviemos CloudWatch a una región de China» — no es el pequeño cambio que parece. AWS opera sus regiones del continente como una partición distinta gestionada por empresas chinas: en sus propias palabras, «Sinnet» opera la región de Pekín y «NWCD» la de Ningxia. Para usarlas, usted debe “sign up for a separate set of account credentials,” (registrarse con un conjunto de credenciales de cuenta independiente) y “customers with existing Amazon Web Services Inc. credentials will not be able to access resources in the Amazon Web Services China Regions, and vice versa.” (los clientes con credenciales existentes de Amazon Web Services Inc. no podrán acceder a recursos de las regiones de Amazon Web Services en China, ni a la inversa). Registrar esa cuenta requiere “a valid Chinese business license issued by the Bureau of Industry and Commerce.” (una licencia comercial china válida expedida por la Oficina de Industria y Comercio). Así pues, trasladar su observabilidad dentro del país no es un cambio en un menú desplegable; supone una entidad jurídica china, una segunda cuenta de AWS con otra parte contratante y un régimen de cumplimiento propio — la misma base que necesita cualquier carga de trabajo en el continente, aplicada ahora a su stack de monitorización.
Dónde cae realmente la línea del ICP
Conviene precisar qué puerta abre CloudWatch y cuál no. CloudWatch es telemetría de backend sin sitio web público, así que no lleva un registro ICP propio — el régimen ICP de la Orden núm. 292 del Consejo de Estado y la Orden núm. 33 del MIIT regula el servicio de información de internet que su aplicación presta al público, no los logs y métricas que hay detrás. Imponer el ICP a CloudWatch sería el enfoque equivocado. La cuestión honesta sobre CloudWatch es más acotada y se sitúa una capa más abajo: dónde residen los datos de monitorización y si la información personal que contienen puede estar allí. Es una cuestión de residencia y de transferencia transfronteriza, y es la que realmente decide si su configuración es defendible.
Esto es un mapa de riesgo, no un veredicto: que a sus logs les aplique un mecanismo transfronterizo, el almacenamiento dentro del país o ambos depende de lo que capture su telemetría, de qué parte de ella es información personal y de quién son los datos — conviene dejarlo resuelto con asesoría legal antes de conectarlo todo.
Dónde encaja 21YunBox — una capa de cumplimiento, no una migración
Usted sigue utilizando CloudWatch, y el resto de su monitorización en AWS, exactamente donde está. Lo que añadimos es la pieza que un stack de observabilidad global no puede darle por sí solo: una entrega conforme, con registro ICP, desde dentro del continente, situada por delante de su origen actual — sin reconstruir, sin una segunda base de código y sin bifurcar su canalización de telemetría. Nuestro equipo de China cartografía dónde residen sus datos de monitorización, evalúa su exposición en transferencia transfronteriza según la PIPL y en residencia de datos en función de su entidad y de sus volúmenes de datos, y pone en marcha la entrega y el almacenamiento dentro del país que necesita una presencia legal en China, mientras CloudWatch sigue haciendo su trabajo en el stack que ya utiliza.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
Preguntas frecuentes
¿Llega a China continental el CloudWatch de nuestra cuenta de AWS actual?
No como el mismo servicio. CloudWatch almacena los datos por región, y AWS solo lo ofrece en China a través de las regiones independientes China (Beijing) y China (Ningxia), operadas por Sinnet y NWCD. AWS afirma que las credenciales existentes de Amazon Web Services “will not be able to access resources in the Amazon Web Services China Regions, and vice versa,” (no podrán acceder a recursos de las regiones de Amazon Web Services en China, ni a la inversa) y registrar una cuenta en China requiere una licencia comercial china válida. En su cuenta global, la telemetría de CloudWatch simplemente permanece en la región fuera de China a la que la envíe.
¿Es un problema monitorizar a usuarios chinos desde CloudWatch global?
Trátelo como un riesgo que evaluar con asesoría legal, no como una cuestión de sí o no. Los logs y las trazas capturan habitualmente información personal — las propias herramientas de protección de datos de AWS existen para enmascarar datos personales, direcciones IP y similares —, así que enviar esa telemetría a una región fuera del continente es una transferencia transfronteriza de información personal según la PIPL, que exige notificación, consentimiento separado y un mecanismo de transferencia. Que además se aplique un deber de almacenamiento en China depende de su papel (por ejemplo, si es un operador de infraestructuras de información críticas) y de sus volúmenes de datos.
¿Puede 21YunBox ayudarnos a que nuestra configuración de observabilidad sea conforme en China?
Sí. Nuestro equipo de China puede evaluar dónde reside su telemetría de CloudWatch y la exposición en transferencia transfronteriza según la PIPL y en residencia de datos que eso crea para su entidad, sus volúmenes de datos y sus usuarios — y poner en marcha la entrega dentro del país, con registro ICP, que necesita su aplicación pública, mientras su CloudWatch y su monitorización en AWS se quedan exactamente donde están. Póngase en contacto para analizar su caso concreto.