Amazon CloudWatch fonctionne-t-il en Chine ? Résidence des données pour vos logs et métriques
Amazon CloudWatch stocke vos logs, métriques et traces dans la région AWS vers laquelle vous les envoyez — et sur un compte AWS mondial, cette région est hors de Chine continentale. Parce que les données de monitoring transportent couramment des informations personnelles, c'est une question de transfert transfrontalier au titre de la PIPL, non une question de vitesse. Un regard, d'abord sous l'angle de la conformité, sur l'endroit où réside votre télémétrie.
Amazon CloudWatch fonctionne-t-il en Chine ?
Vous pouvez atteindre CloudWatch depuis l'intérieur de la Chine — mais sur votre compte AWS mondial, il stocke vos logs, métriques et traces hors du continent, et cette télémétrie transporte couramment des données personnelles. Savoir si CloudWatch « fonctionne » ici est une question de résidence des données, non de vitesse.
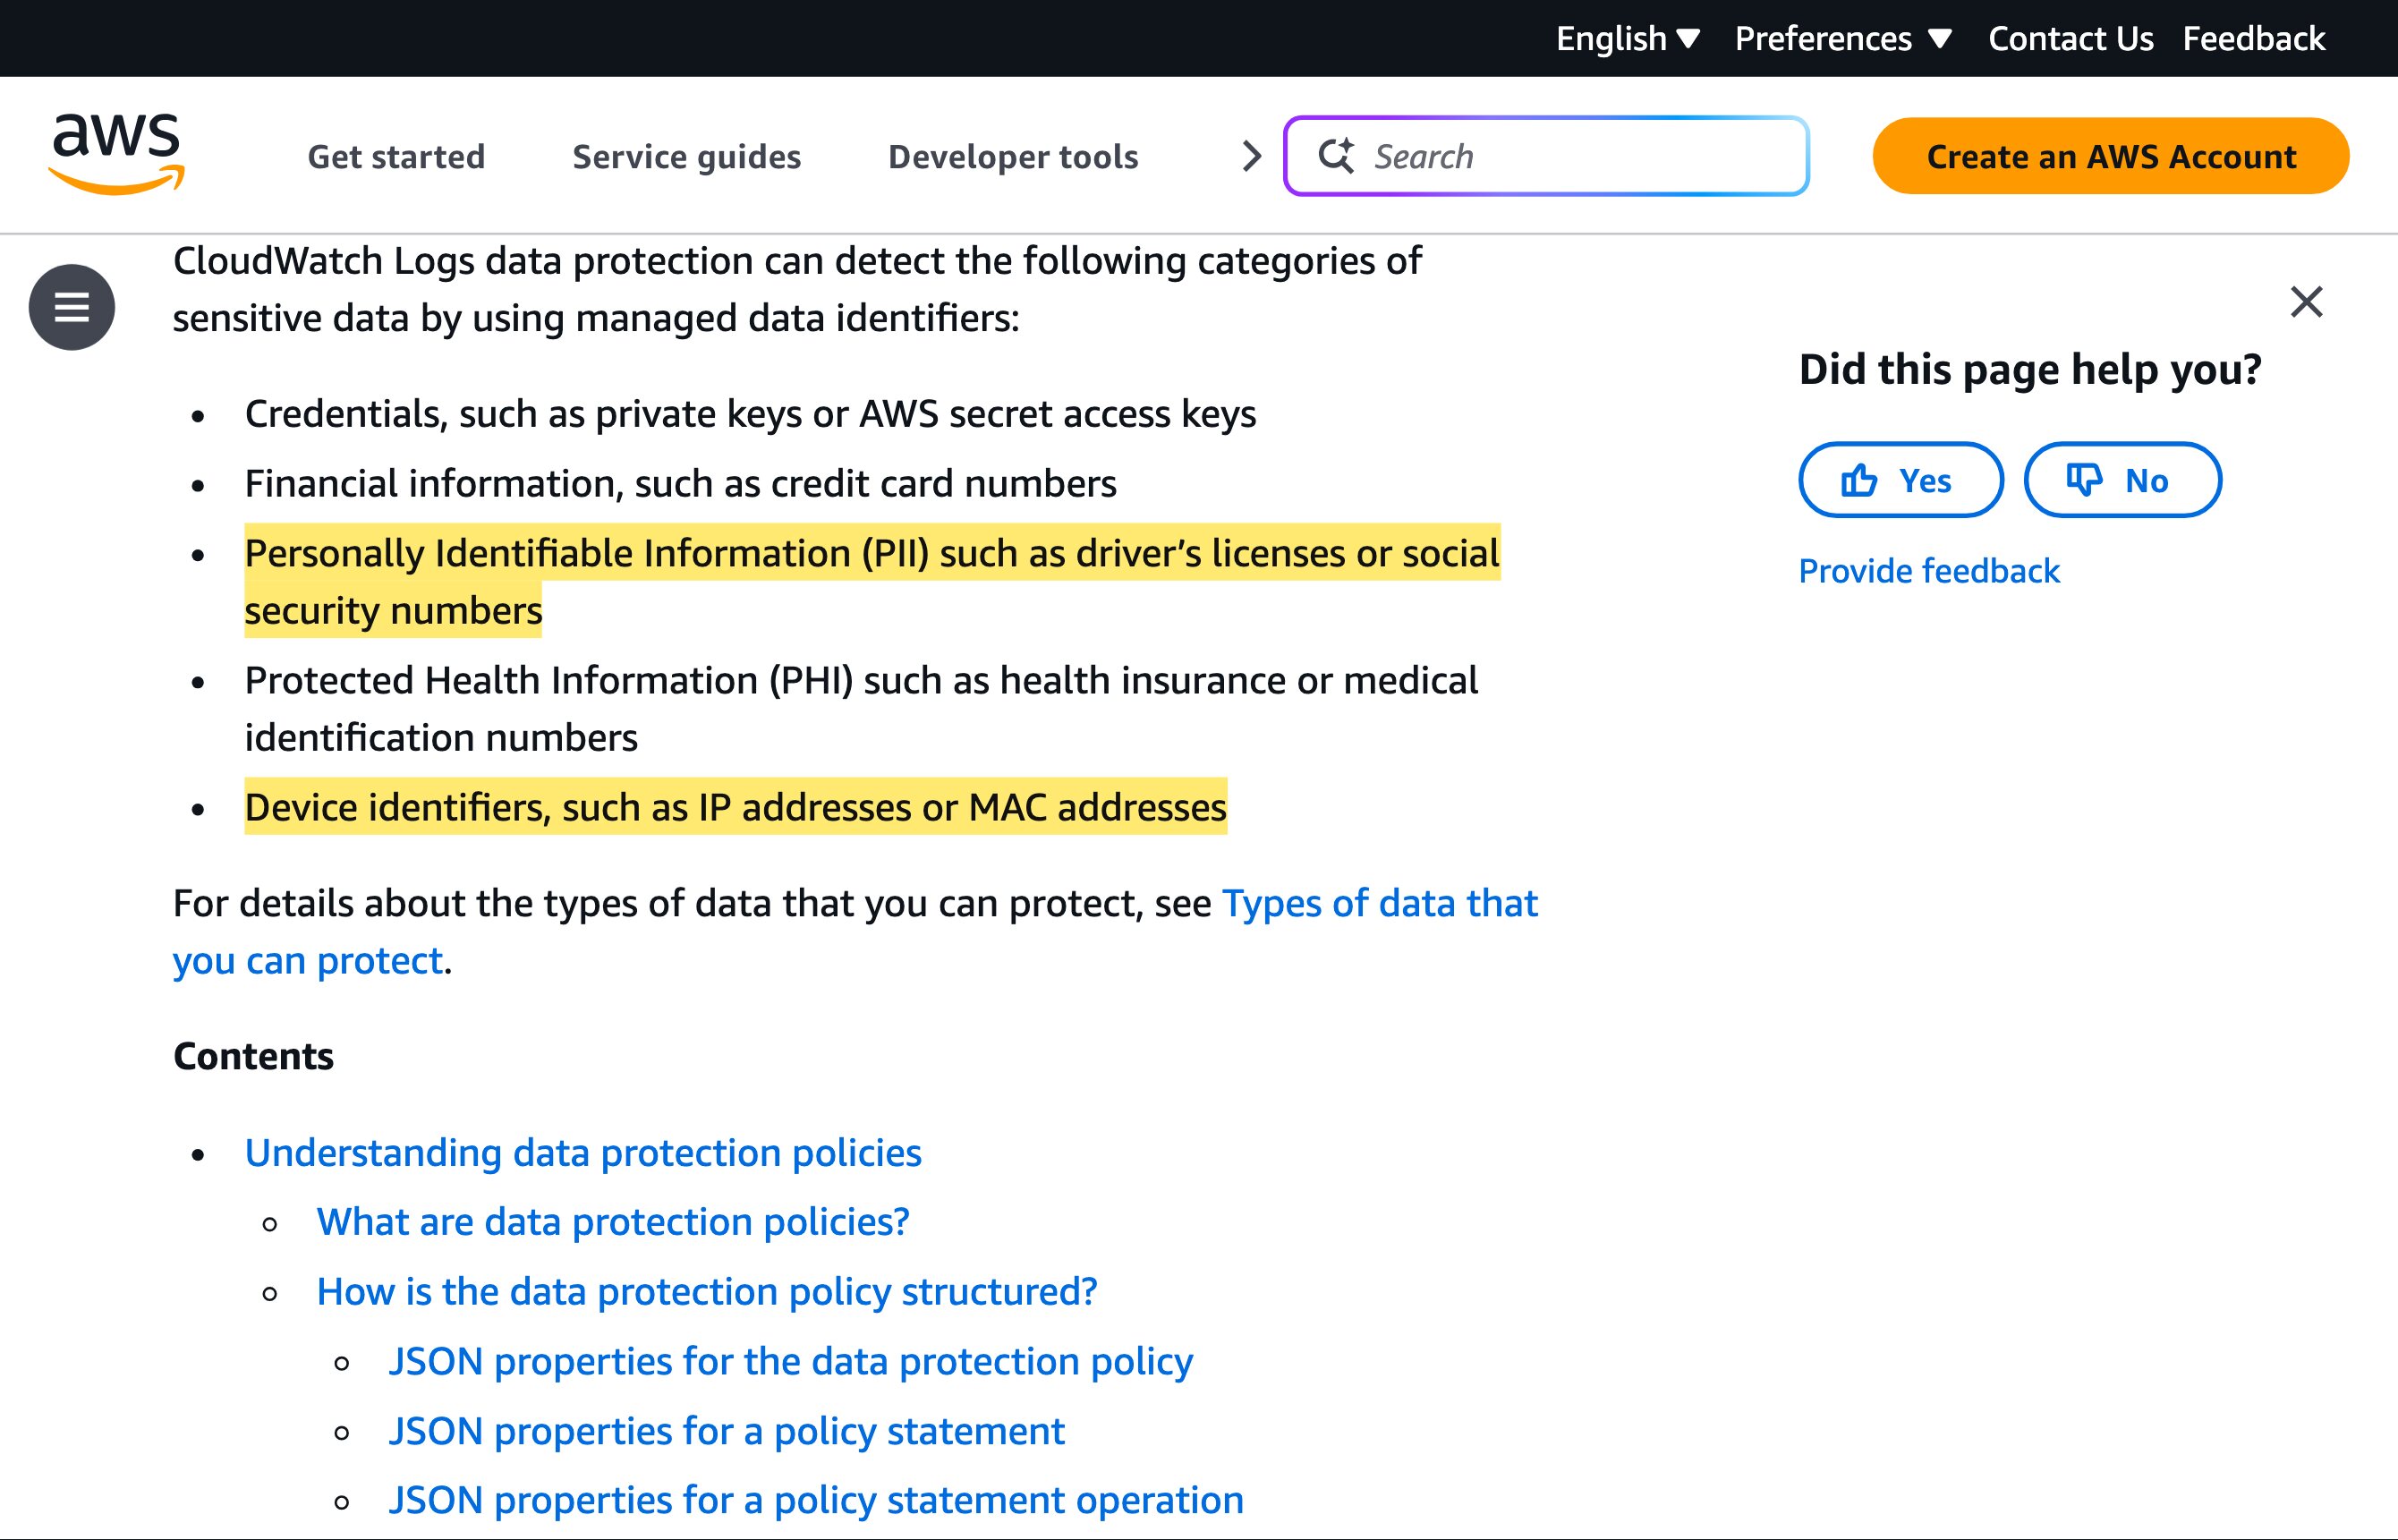
La propre fonctionnalité de protection des données CloudWatch Logs d'AWS existe précisément parce que les données de monitoring transportent des informations personnelles : elle détecte et masque les “Personally Identifiable Information (PII) such as driver's licenses or social security numbers” et les “Device identifiers, such as IP addresses or MAC addresses.” CloudWatch détient ces données dans la région AWS vers laquelle vous les envoyez, et AWS ne les offre à l'intérieur de la Chine que via les régions distinctes China (Beijing) et China (Ningxia) — opérées par Sinnet et NWCD sur des identifiants qui “will not be able to access resources” à travers les deux partitions. Servez la Chine depuis un compte mondial et la télémétrie de vos utilisateurs réside à l'étranger : un transfert transfrontalier d'informations personnelles que la PIPL régit. Le tableau ci-dessous reprend les propres termes d'AWS et la règle que déclenche chaque ligne.
Il s'agit d'une image des risques, pas d'un verdict — ce qui s'applique dépend de votre entité, de vos volumes de données et de la personne dont vos logs capturent les données. Notre équipe Chine peut cartographier votre exposition avec vous →
Aperçu de conformité
- ! Sur AWS mondial, vos logs et métriques CloudWatch sont stockés hors du continent
- ! Logs et traces transportent couramment des PII — AWS lui-même y masque IP et identifiants d'utilisateur
- ! La télémétrie des utilisateurs en Chine qui franchit la frontière est un transfert transfrontalier PIPL
- ✓ CloudWatch n'a aucun site public, il ne porte donc aucune déclaration ICP propre
- ! « Utilisez AWS Chine » est un compte, un opérateur et un régime distincts — non un interrupteur
Ce que la documentation officielle de Amazon Cloudwatch dit de la Chine
| Fait | Source primaire |
|---|---|
| De l'aveu même d'AWS, les logs CloudWatch transportent couramment des informations personnelles. AWS a conçu une fonctionnalité de protection des données CloudWatch Logs spécifiquement pour “audit and mask sensitive data that appears in log events,” et énumère ce qu'elle trouve : “Personally Identifiable Information (PII) such as driver's licenses or social security numbers,” “Protected Health Information (PHI),” des données financières, et “Device identifiers, such as IP addresses or MAC addresses.” Les logs et les traces ne sont pas une télémétrie anonyme — ils sont un dépôt de données personnelles, ce qui fait de l'endroit où ils résident une question PIPL. | Amazon CloudWatch Logs — Help protect sensitive log data with masking (docs.aws.amazon.com), consulté le 2026-10-07 |
| CloudWatch conserve votre télémétrie dans la région vers laquelle vous l'envoyez — et sur un compte mondial, cette région est hors de Chine continentale. CloudWatch est un service par région ; AWS ne l'offre à l'intérieur de la Chine que via les régions distinctes « China (Beijing) » et « China (Ningxia) ». La télémétrie d'utilisateurs chinois stockée dans une région hors Chine est un transfert transfrontalier au titre de la PIPL — information, consentement distinct et un mécanisme de transfert (articles 38 à 43) — et pour un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume, les informations personnelles collectées en Chine doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)). | Amazon Web Services in China — CloudWatch region availability (docs.amazonaws.cn), consulté le 2026-10-07 ; PIPL articles 38 à 43 et 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) |
| « Utilisez AWS Chine » est un compte distinct, un opérateur distinct et un régime de conformité distinct — non un interrupteur de région. Selon les termes d'AWS, “Sinnet” exploite la région de Pékin et “NWCD” la région de Ningxia ; vous “sign up for a separate set of account credentials,” et “customers with existing Amazon Web Services Inc. credentials will not be able to access resources in the Amazon Web Services China Regions, and vice versa.” L'enregistrement nécessite “a valid Chinese business license issued by the Bureau of Industry and Commerce.” Déplacer CloudWatch sur le territoire signifie mettre en place toute cette assise distincte. | Amazon Web Services in China — FAQs (amazonaws.cn), consulté le 2026-10-07 |
| CloudWatch ne porte aucune déclaration ICP propre — cette porte appartient à l'application qu'il surveille. CloudWatch est de l'observabilité backend sans site web public, de sorte que la déclaration ICP qu'un site du continent exige (ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT) se rattache au service d'information sur Internet que votre application fournit au public, non à sa télémétrie. La question honnête de CloudWatch n'est donc pas l'ICP mais la résidence : où les données de monitoring — et les informations personnelles qu'elles contiennent — ont le droit de résider. | Lecture de conformité 21YunBox — régime ICP (ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT) ; périmètre du produit Amazon CloudWatch (aws.amazon.com/cloudwatch), consulté le 2026-10-07 |
Sources vérifiées par Équipe Conformité 21YunBox le 7 octobre 2026.
Pour un public en Chine continentale, la question à propos d’Amazon CloudWatch n’est pas de savoir si ses tableaux de bord se chargent — c’est de savoir où les données qui les sous-tendent ont le droit de résider. CloudWatch conserve vos logs, métriques et traces dans la région AWS vers laquelle vous les envoyez, et sur le compte AWS mondial qu’exploitent la plupart des équipes, cette région se situe hors de Chine continentale. Parce que les logs et les traces capturent couramment des informations personnelles — adresses IP, identifiants d’utilisateur, charges utiles de requête et de réponse — les envoyer à l’étranger fait de CloudWatch une question de données transfrontalières bien avant d’être une question de performance. AWS documente chacune de ces moitiés selon ses propres termes.
Amazon CloudWatch en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes d'AWS |
|---|---|
| Où résident les données | CloudWatch stocke vos logs, métriques et traces dans la région AWS vers laquelle vous les envoyez. Sur un compte AWS mondial, cette région est hors de Chine continentale ; AWS n'offre CloudWatch à l'intérieur de la Chine que via les régions distinctes China (Beijing) et China (Ningxia). |
| Ce que contiennent les données | La propre protection des données CloudWatch Logs d'AWS détecte et masque les “Personally Identifiable Information (PII) such as driver's licenses or social security numbers” et les “Device identifiers, such as IP addresses or MAC addresses” — les logs et les traces transportent des données personnelles. |
| La partition Chine | “Sinnet” exploite la région de Pékin et “NWCD” la région de Ningxia. Vous “sign up for a separate set of account credentials,” et les identifiants existants “will not be able to access resources in the Amazon Web Services China Regions, and vice versa.” |
| Où l'ICP s'applique | CloudWatch n'a aucun site web public, aucune déclaration ICP ne s'y rattache donc. L'ICP (ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT) retombe sur l'application que CloudWatch surveille, non sur la télémétrie. |
| Exposition transfrontalière | La télémétrie des utilisateurs chinois détenue à l'étranger est un transfert transfrontalier d'informations personnelles au titre de la PIPL ; pour un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume, un stockage en Chine est requis (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)). |
Les données derrière le tableau de bord, voilà ce qui franchit la frontière
CloudWatch est un service régional : chaque groupe de logs, métrique et trace atterrit dans la région AWS vers laquelle vous le publiez et y reste jusqu’à ce que vous le déplaciez. Sur le compte AWS mondial qu’exploitent la plupart des équipes, cette région se trouve aux États-Unis, en Europe ou ailleurs à l’étranger — jamais sur le continent. Normalement, c’est sans particularité. Cela cesse de l’être dès l’instant où la télémétrie décrit des utilisateurs chinois, car la propre documentation d’AWS concède ce que contiennent les logs : sa fonctionnalité de protection des données CloudWatch Logs existe pour “audit and mask sensitive data that appears in log events,” et les données sensibles qu’elle reconnaît incluent les “Personally Identifiable Information (PII) such as driver’s licenses or social security numbers” et les “Device identifiers, such as IP addresses or MAC addresses.” Les chemins de requête, en-têtes, identifiants d’utilisateur et charges utiles d’erreur en transportent davantage encore.
Expédier cela à l’étranger est, au titre de la loi chinoise sur la protection des informations personnelles, un transfert transfrontalier d’informations personnelles — et le responsable de traitement, vous plutôt qu’AWS, doit informer, obtenir un consentement distinct et satisfaire un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification) au titre des articles 38 à 43. Si vous êtes opérateur d’infrastructure d’information critique ou responsable de traitement à grand volume, les informations personnelles collectées en Chine doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l’article 37)) — une obligation qu’une région CloudWatch à l’étranger ne peut satisfaire. Les tableaux de bord sont hors sujet ; ce sont les données stockées derrière eux que la loi atteint.
« Utilisez AWS Chine » est un compte et un opérateur distincts, non un interrupteur
La réponse évidente — « alors envoyez CloudWatch vers une région Chine » — n’est pas le petit changement qu’elle laisse entendre. AWS exploite ses régions du continent comme une partition distincte opérée par des sociétés chinoises : selon ses propres termes, “Sinnet” exploite la région de Pékin et “NWCD” la région de Ningxia. Pour les utiliser, vous “sign up for a separate set of account credentials,” et “customers with existing Amazon Web Services Inc. credentials will not be able to access resources in the Amazon Web Services China Regions, and vice versa.” Enregistrer ce compte nécessite “a valid Chinese business license issued by the Bureau of Industry and Commerce.” Déplacer votre observabilité sur le territoire n’est donc pas un changement dans un menu déroulant ; c’est une entité juridique chinoise, un second compte AWS sous une partie contractante différente, et un régime de conformité qui lui est propre — la même assise que tout workload du continent requiert, désormais appliquée à votre stack de monitoring.
Où tombe réellement la ligne ICP
Il vaut la peine d’être précis sur la porte que CloudWatch ouvre et n’ouvre pas. CloudWatch est de la télémétrie backend sans site web public, il ne porte donc aucune déclaration ICP propre — le régime ICP, au titre de l’ordonnance n° 292 du Conseil des affaires de l’État et de l’ordonnance n° 33 du MIIT, régit le service d’information sur Internet que votre application fournit au public, non les logs et métriques derrière lui. Forcer l’ICP sur CloudWatch lui-même serait le mauvais cadrage. La question honnête de CloudWatch est plus étroite et se situe une couche plus bas : où résident les données de monitoring, et si les informations personnelles qu’elles contiennent ont le droit d’y résider. C’est une question de résidence et de transfrontalier, et c’est celle qui décide réellement si votre configuration est défendable.
Il s’agit d’une image des risques, pas d’un verdict : un mécanisme transfrontalier, un stockage sur le territoire, ou les deux, s’appliquent à vos logs selon ce que votre télémétrie capture, la part qui en est de l’information personnelle et à qui elle appartient — à régler avec un conseil avant de câbler quoi que ce soit.
Où se place 21YunBox — une couche de conformité, pas une migration
Vous continuez à exploiter CloudWatch, et le reste de votre monitoring AWS, exactement là où il est. Ce que nous ajoutons, c’est l’élément qu’un stack d’observabilité mondial ne peut vous donner seul : une diffusion conforme, déclarée (ICP), depuis l’intérieur du continent, placée devant votre origine existante — sans reconstruction, sans second code et sans scission de votre pipeline de télémétrie. Notre équipe Chine cartographie où résident vos données de monitoring, évalue votre exposition transfrontalière et de résidence des données au titre de la PIPL au regard de votre entité et de vos volumes de données, et met en place la diffusion et le stockage sur le territoire qu’exige une présence légale en Chine, pendant que CloudWatch continue de faire son travail sur le stack que vous exploitez déjà.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
Questions fréquentes
Le CloudWatch de notre compte AWS existant atteint-il la Chine continentale ?
Pas comme la même chose. CloudWatch stocke les données par région, et AWS ne l'offre en Chine que via les régions distinctes China (Beijing) et China (Ningxia), opérées par Sinnet et NWCD. AWS indique que les identifiants Amazon Web Services existants “will not be able to access resources in the Amazon Web Services China Regions, and vice versa,” et enregistrer un compte Chine nécessite une licence commerciale chinoise valide. Sur votre compte mondial, la télémétrie CloudWatch reste simplement dans la région hors Chine vers laquelle vous l'envoyez.
Est-ce un problème de surveiller des utilisateurs chinois depuis CloudWatch mondial ?
Traitez-le comme un risque à évaluer avec un conseil, non comme un oui/non. Les logs et les traces capturent couramment des informations personnelles — l'outillage de protection des données d'AWS lui-même existe pour masquer les PII, les adresses IP et autres — de sorte qu'envoyer cette télémétrie vers une région hors du continent est un transfert transfrontalier d'informations personnelles au titre de la PIPL, qui appelle une information, un consentement distinct et un mécanisme de transfert. Le fait qu'une obligation de stockage en Chine s'applique aussi dépend de votre rôle (par exemple, un opérateur d'infrastructure d'information critique) et de vos volumes de données.
21YunBox peut-il aider à rendre notre configuration d'observabilité conforme en Chine ?
Oui. Notre équipe Chine peut évaluer où réside votre télémétrie CloudWatch et l'exposition transfrontalière et de résidence des données au titre de la PIPL que cela crée pour votre entité, vos volumes de données et vos utilisateurs — et mettre en place la diffusion déclarée (ICP) et sur le territoire dont votre application publique a besoin, pendant que votre CloudWatch et votre monitoring AWS restent exactement là où ils sont. Prenez contact pour traiter votre cas précis.